卷不动又躺不平?网络安全才是普通大学生的宝藏出路!

RK3588内核崩溃日志捕获:pstore与ramoops的实战配置指南 本文详细介绍了在RK3588嵌入式设备上配置pstore与ramoops以捕获内核崩溃日志的实战指南。通过内核配置调整、设备树设置及高级调试技巧,帮助开发者有效定位系统崩溃原因,特别适合户外智能设备等无法长期连接调试器的场景。文章还提供了生产环境优化建议,确保日志捕获的可靠性与安全性。 阅读详情

网络安全:普通人的"蓝海",高薪低门槛,建议收藏!

文章针对学历普通(专科、普通一本二本)的年轻人,指出他们在就业市场上的困境,推荐网络安全行业作为理想选择。该行业门槛友好,企业更看重技术而非学历;学习曲线平缓,适合小白入门;薪资体面,起薪8K-10K+。网络安全是需求大、门槛低、前景广的优质赛道,为普通年轻人提供了公平竞争和快速发展的机会,是实现人生逆袭的"蓝海"。


你是否也在深夜里辗转反侧,刷着招聘软件,看着那些要求“名校毕业”、“项目经验丰富”的岗位,感到一阵阵无力?你是不是也觉得,自己在大学好像什么都没学到,专业要么冷门,要么根本没学进去,未来一片迷茫?

别怀疑,这绝不是你一个人的困境。无数普通院校——专科、普通一本二本的年轻人,正卡在“卷又卷不过,躺又躺不平”的夹缝中。想拼,发现赛道早已挤满了985、211的学霸;想躺,自尊心和现实压力又不允许。最后,大把青春耗在了焦虑和空想上。

于是,很多人将目光投向了看似“高薪速成”的互联网IT行业,尤其是开发、算法这些热门方向。结果一搜一打听,心凉半截:门槛高如天际,竞争惨烈如战场,没有深厚的数学功底和持续的学习耐力,根本连入场券都摸不到。难道普通学历的我们,真的没有出路了吗?

当然有!而且可能比你想象的更光明——那就是网络安全。

这可不是鸡汤,而是当下被许多人忽略的“现实红利”。为什么说,网络安全是为你量身定制的“温柔乡”?

第一,门槛友好,缺口巨大,学历歧视少!

你知道吗?网络安全行业在国内真正兴起的时间并不长,人才缺口高达数百万。企业求贤若渴,在“供远小于求”的情况下,最务实的选择就是——降低准入门槛,更看重实际技术能力。

这意味着什么?意味着你的专科学历、普通本科学历,在这里不是绊脚石。很多公司招聘,大专学历即可起步,他们更关心你懂不懂渗透测试、会不会安全运维、能不能解决实际问题。这是一个真正靠技术说话,让“英雄不问出处”的领域。当你不再被困在“学历鄙视链”的底端,你奋斗的每一分努力,才会真正被看到。

第二,学习曲线平缓,有趣不枯燥,小白也能上道!

如果你已经厌倦了枯燥的理论,害怕复杂到令人头疼的代码,网安可能是你的“救星”。它不像开发算法那样需要极深的钻研,而是从基础的网络原理、系统知识入手,更像一场“攻防实战游戏”。

你可以从模拟实战中学习,在破解一个个小漏洞、完成一次次防御中获得即时成就感。学习路径宽广但不艰深,入门阶段无需你成为某个领域的顶尖专家。先掌握实用技能,顺利入行,再在工作中“打怪升级”,查漏补缺,这种模式对学习耐性不足的普通人友好太多。

第三,薪资体面,环境优越,告别“廉价感”!

说点最实际的。普通学历刚入行,起薪8K-10K+是普遍现象,随着经验增长,涨幅可观。对比一下那些开价三四千、还不一定交社保的“实习生”岗位,对比一下工厂流水线上枯燥的重复劳动,网络安全工作带给你的,不仅仅是更高的收入。

你将在窗明几净的写字楼里工作,拥有冬暖夏凉的环境,从事有挑战性、受尊重的技术工作。这份“体面”,是经济独立的基础,更是击碎闲言碎语、赢得尊严的最强铠甲。不用再深夜自我怀疑,你可以实实在在靠自己的本事,过上稳定而有质量的生活。

是的,网上总有不同的声音,有人调侃行业“水浅”。但你看,那些“劝退”的人,大多自己却稳稳地扎根在这个行业。为什么?因为真香定律永远成立——它确确实实为广大学历普通、但愿意努力的年轻人,提供了一个公平竞技、快速向上的通道。

所以,别再内耗了!与其在“卷”和“躺”之间痛苦摇摆,不如清醒地选择一个“需求大、门槛低、前景广”的优质赛道。


普通人的人生逆袭,需要的不是硬挤进红海,而是发现一片属于自己的蓝海。网络安全,就是那片等待你启航的广阔海洋。抓住这波时代红利,你的未来,远比想象中更耀眼!

学习资源

如果你是也准备转行学习网络安全(黑客)或者正在学习,这里开源一份360智榜样学习中心独家出品《网络攻防知识库》,希望能够帮助到你

知识库由360智榜样学习中心独家打造出品,旨在帮助网络安全从业者或兴趣爱好者零基础快速入门提升实战能力,熟练掌握基础攻防到深度对抗。

1、知识库价值

深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。

广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。

实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。

2、 部分核心内容展示

360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
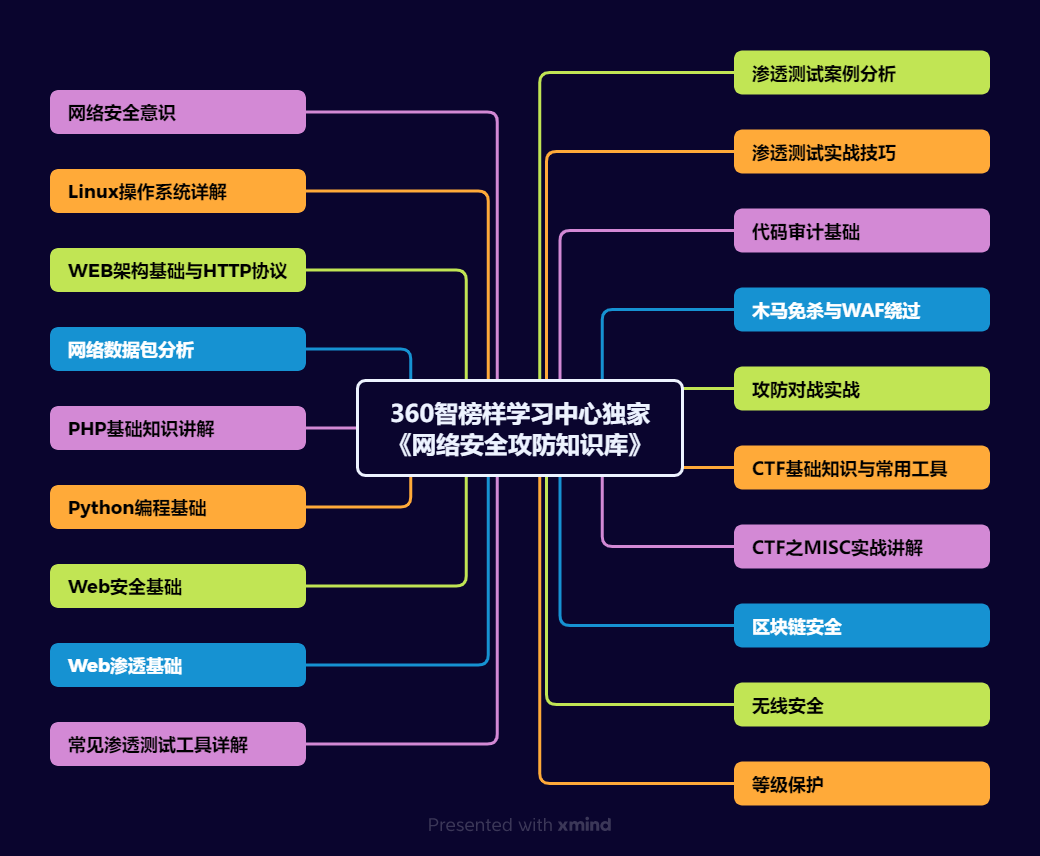
在这里插入图片描述

360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。

内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。

1、网络安全意识
img

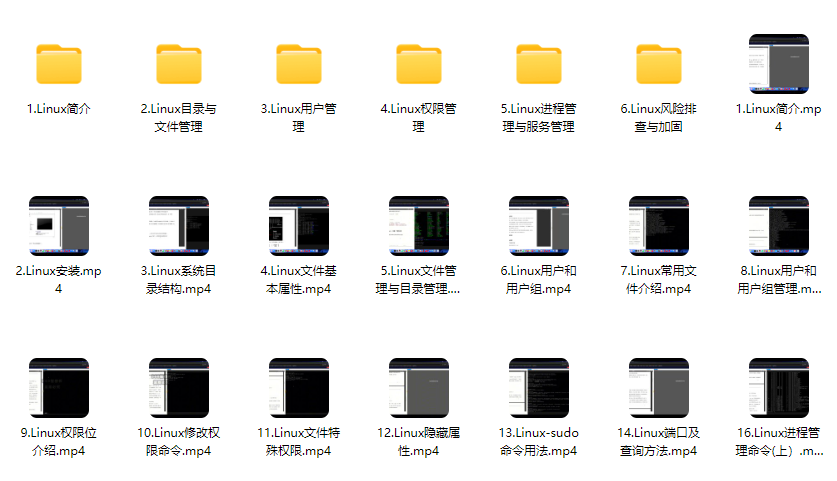
2、Linux操作系统

img

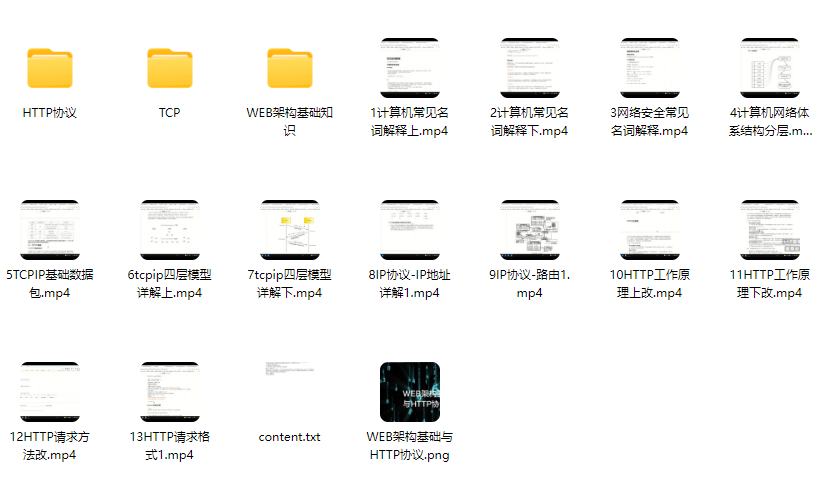
3、WEB架构基础与HTTP协议

img

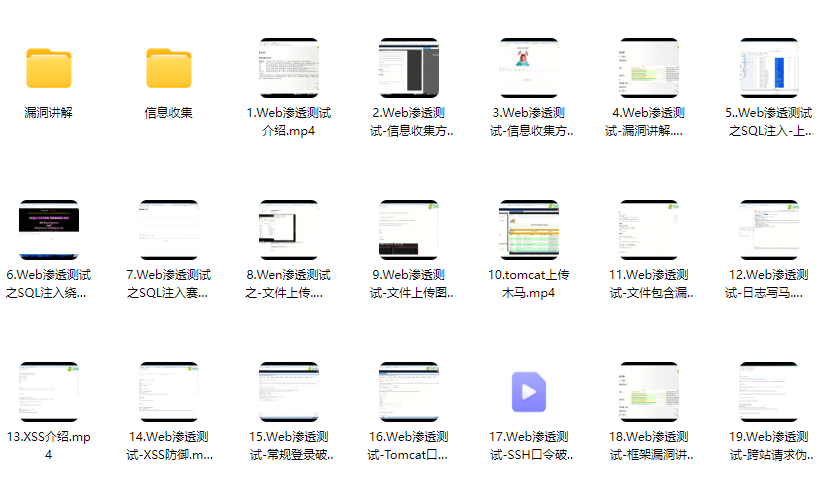
4、Web渗透测试

img

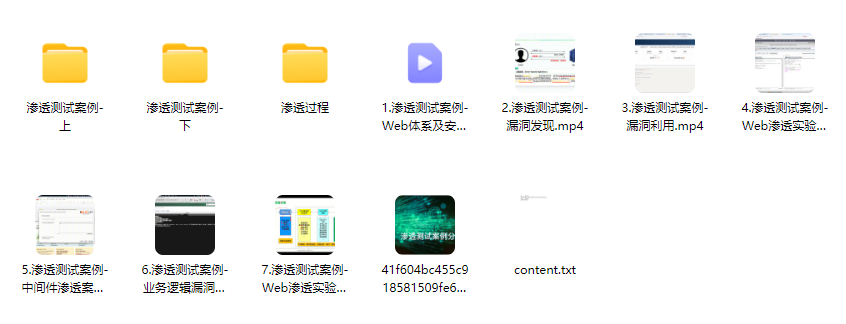
5、渗透测试案例分享

img

6、渗透测试实战技巧

图片

7、攻防对战实战

图片

8、CTF之MISC实战讲解

图片

3、适合学习的人群

‌一、基础适配人群‌

  1. ‌零基础转型者‌:适合计算机零基础但愿意系统学习的人群,资料覆盖从网络协议、操作系统到渗透测试的完整知识链‌;
  2. ‌开发/运维人员‌:具备编程或运维基础者可通过资料快速掌握安全防护与漏洞修复技能,实现职业方向拓展‌或者转行就业;
  3. ‌应届毕业生‌:计算机相关专业学生可通过资料构建完整的网络安全知识体系,缩短企业用人适应期‌;

‌二、能力提升适配‌

1、‌技术爱好者‌:适合对攻防技术有强烈兴趣,希望掌握漏洞挖掘、渗透测试等实战技能的学习者‌;

2、安全从业者‌:帮助初级安全工程师系统化提升Web安全、逆向工程等专项能力‌;

3、‌合规需求者‌:包含等保规范、安全策略制定等内容,适合需要应对合规审计的企业人员‌;

因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传优快云,朋友们如果需要可以在下方优快云官方认证二维码免费领取【保证100%免费】

在这里插入图片描述

【自适应调制】自适应调制解调通信链路误码率matlab仿真与分析 BPSK中的B是“Binary”的意思,也就是有两个变化状态,比如说相位上的“+90°(代表1)、-90°(代表0)”,一个状态代表的就是一个比特。QPSK的“Q”是“Quadrature”的意思,有四个变化状态,如相位上的“+45°(代表00)、-45°(代表11)、+135°(代表10)、-135°(代表01)”,那么一个状态就代表两个比特的信息,如图2所示。同理8PSK的一个状态代表三个比特。但是功率资源并不是无限的,基站总的发射功率是一定的,为了充分利用所有的功率,采用的就是AMC技术。 阅读详情

相关推荐

手把手教你用DCA1000和mmWave Studio 2.0采集AWR1843雷达数据(附驱动安装与常见报错排查)

本文详细介绍了使用DCA1000和mmWave Studio 2.0采集AWR1843毫米波雷达数据的全流程指南,包括硬件连接、驱动安装、软件配置及常见报错排查。通过实战经验分享,帮助开发者快速掌握数据采集技巧,优化雷达参数配置,提升数据质量与采集效率。

weixin_30070339的博客 336

湖南省网安基地网络安全培训:零基础入门与实战进阶的课程衔接

零基础学网安,怕跟不上;有基础再学,怕重复。本文按阶段拆解湖南省网安基地的网络安全培训衔接逻辑:能力评估定起点,基础阶段补系统与网络底座,核心阶段练漏洞复现,进阶阶段进入红蓝对抗与单位网络安全攻防演练,并说明 NISP、CISP 与网安实战人才的对应关系。

2401_84466325的博客 1147

Qt/C++编写自定义控件42-开关按钮

一、前言 从2010年进入互联网+智能手机时代以来,各种各样的APP大行其道,手机上面的APP有很多流行的元素,开关按钮个人非常喜欢,手机QQ、360卫士、金山毒霸等,都有很多开关控制一些操作,在Qt widgets应用项目上,在项目中应用些类似的开关按钮,估计也会为项目增添不少新鲜感。 总结了大部分的开关按钮控件,基本上有两大类,第一类是纯代码绘制,这种对代码的掌控度要求比较高,但是灵活性比较好...

Qt/C++视频监控/推流/物联网/大屏系统/自定义控件/UI定制/输入法 3331

MAI-Cyber-1 深度解析:微软首个网络安全专用模型

微软没有去做"更大的安全大模型",而是用一颗 137B 总参、仅 5B 激活的稀疏 MoE 专用模型,配上 90/10 的"小模型铺量、大模型兜底"路由,在 CyberGym 基准上拿到 95.95% 的同时把成本砍掉一半——这标志着 AI 安全从"通用模型加提示词"进入了"专用模型加系统工程"的时代。

Simple_Pure的博客 355

EtherCAT ROS2 入门教程(一)

本文介绍了EtherCAT驱动与ROS2的集成方案,主要包括三部分内容:1)在Ubuntu 22.04上安装IgH EtherCAT主站的详细步骤,包括内核配置、源码编译和网络适配器设置;2)构建ethercat_driver_ros2,通过ros2_control描述文件配置硬件接口和EtherCAT从站模块插件;3)使用方法,包括启动EtherCAT主站和运行配置包。该方案支持通过参数文件定义硬件接口,并提供通用和专用两种EtherCAT模块插件,便于开发基于EtherCAT的工业应用。

机器人控制与仿真应用 1532

第六天 界面操作及美化(6.4 使用GUI 套件)

本文介绍如何使用VIPM工具安装DMC GUI套件:首先打开VIPM并连接网络,搜索"UI"找到DMCGUI套件后下载安装;安装完成后即可在VIPM中添加控件并预览效果。该方法同样适用于下载其他UI套件,用户可根据需求设计个性化界面。整个流程包括搜索、下载、安装和使用四个简单步骤,适合快速搭建GUI界面。

weixin_38637405的博客 408

【网络安全专题】零信任三大技术体系 SDP / IAM / 微隔离:原理拆解与工程落地实战

「永不信任,始终验证」落地时最常见的结局,是交付一套换皮 VPN 加一个 SSO 门户——问题不在口号,而在没动决策链路。本文以 NIST SP 800-207 的双平面与 PE/PA/PEP 为地图,拆开 SDP、IAM、微隔离各自堵的口子:SPA 如何让网关在公网消失、Keycloak + Istio + OPA 怎样把身份咬到流量上、Calico 的 ipset 与 Cilium 的 eBPF identity 差在哪。

weixin_42260382的博客 367

[RK3568 Android11] 开发之蓝牙(AP6275S)

前言 蓝牙是一种支持设备短距离通信(一般10m内)的无线电技术,能在包括移动电话、PDA、无线耳机、笔记本电脑、相关外设等众多设备之间进行无线信息交换。利用“蓝牙”技术,能够有效地简化移动通信终端设备之间的通信,也能够成功地简化设备与因特网Internet之间的通信,从而数据传输变得更加迅速高效,为无线通信拓宽道路。 接下来是在RK3568上调试AP6275S模块蓝牙部分: 一、设备树dts配置 根据硬件原理图,找到对应的控制引脚,配置好dts: ...

~未来可期~ 4078

从被动整改到主动防御:网络安全测评六问六答

中金金融认证中心(CFCA)长期从事金融安全检测,站在独立第三方立场,可提供等级保护测评、渗透测试、代码审计、应用安全测试、数据安全风险评估、APP检测、大模型安全检测等服务。渗透测试、漏洞扫描、等保测评、安全评估——工具不少,报告也年年出,可一到整改,很多机构还是卡在同一个地方:问题清单列了很长,先改哪个没把握;问题往往不在做没做,而在做完之后怎么用。机构可以建立漏洞台账,明确责任部门、整改时限,整改完成后安排复测验证,形成完整留痕材料,真正把测评成果转化为安全能力,避免“测评归测评,风险归风险”。

AIpress的博客 204

从零开始讲DDR(7)——modelsim独立仿真DDR4

本文主要内容为DDR4 MIG ip核仿真,modelsim独立仿真DDR4。在进行DDR仿真的时候,我们会面临一个以往常规仿真不存在的问题:DDR本身并不是一个我们通过RTL代码设计出来的部件,常规的模块或者IP仿真,都是基于RTL代码就能进行的,但是回顾一下我们DDR的开发流程,调用的IP核也只是MIG ip,其本质是一个DDRC+DDRPYH的组合,并不能模拟任何DDR本身的行为,因此,在进行仿真之前,我们首先要做的就是获取DDR的仿真模型。

apple_53311083的博客 3232

【HALCON工业视觉应用探索】08. C#+Halcon视觉引导机器人抓取:从入门到工业级实战(附完整代码+部署指南)

摘要:本文聚焦C#+Halcon在视觉引导机器人抓取领域的落地应用,从新手友好的“二十分钟基础引导系统”切入,逐步深入工业级场景(汽车变速箱壳体抓取)。内容涵盖核心概念(手眼标定原理、坐标转换、机器人通信协议)、完整技术流程(图像采集→目标定位→标定转换→机器人执行→结果反馈)、工业级代码实现(多目标识别、智能抓取策略、实时状态监控),以及现场部署关键技巧(硬件选型、通信配置、精度优化)。

专注于人工智能、软件开发、工控自动化、工厂数字化及智能化等领域,希望和大家共同进步! 1268

网络安全实战第29期:一次考核暴露的判断力短板

本文复盘一次网络安全综合考核,强调“流程顺序”比背命令更重要。考核聚焦判断力:信息收集、注入分析、脚本执行、文件上传与影响面记录五大环节,分值侧重判断(70分)。作者在脚本执行中因未重测过滤规则卡顿25分钟,暴露“换级不重测”的致命习惯。关键结论:防护有效≠做了防护,需验证实际效果。自评表中“扣分原因”远比分数有价值,揭示改进方向。最终用时4小时20分钟,成绩优秀,核心收获是——流程可靠,胜过技巧堆砌。

2401_88349202的博客 238

190、LLC谐振变换器的样机调试实战(问题定位)

这篇实战笔记总结了LLC谐振变换器样机调试中的五大典型问题及解决方案:1)空载炸机源于谐振电容纹波电流能力不足;2)轻载啸叫因控制环路不稳定,需调整突发模式阈值;3)MOSFET过热由死区时间不当导致,需精确优化实现ZVS;4)输出纹波大由PCB布局耦合引起,需优化共模抑制;5)启动过冲需延长软启动时间。作者强调调试需结合示波器、热成像仪等工具,理论计算与实测并重,并详细记录每次参数调整。文章指出LLC调试是不断试错的过程,关键是通过现象分析本质原因。

Jack010169的博客 51

网络安全的注意事项以及解决办法

案例一:小王收到邮件,点击邮件后打开附件,此时弹出勒索病毒,打开资源管理器,清点被感染的文件数,10分钟后,财务部服务器报告异常,管理员紧急上网搜索应对措施,事后发现造成巨大损失,管理员的做法有哪些不妥?正确做法:根据业务部门和工作智能,对网络进行分区,例如:用户网络,服务器网络,财务部门网络,管理层网络之间通过防火墙或ACL(访问控制列表)进行隔离,只开放必要的业务端口,阻止不必要的横向通信。正确做法:立即隔离。整个事件链中,管理员的一系列反应是典型的,错误的应急响应操作,最终导致了损失的扩大。

2401_86853478的博客 148

TMS_WebGMaps_1.9.8.0_Full_Source

TMS_WebGMaps_1.9.8.0_Full_Source 全源码 delphi cbuilder

NTscan扫描工具

ntscan是一个扫描器,可以扫描没有密码和弱密码的共享,先到配置文件中填写猜测的用户名和密码,扫描过程中右侧出现的是扫描日志。

IP 地址是什么?从 IPv4/IPv6、公网与私网到 NAT 与安全日志|网络安全其实很简单

本文主要讲解:IP 地址究竟表示什么?为什么同一设备会有多个 IP?一条安全告警里的源 IP 又能证明什么?

w1955587824的博客 361

Camera2Demo

在Camera2 的基础上进行封装,使得Camera2一堆初始化逻辑与Activity分离,降低耦合度,完成预览拍照并保存的操作

网络安全与信息安全:有什么区别?

信息安全也常被称作“数据安全”。保护信息与信息系统,防止未授权访问、使用、泄露、中断、篡改或销毁,以此保障保密性、完整性与可用性。如今企业大量业务数据存储在计算机系统和云端,但过去数据是放在实体文件柜里的。存储方式变了,可有些机密敏感信息依旧以实体形式保存。信息安全的核心,是保障所有格式的数据安全。网络安全指保护计算机、服务器、网络、移动设备等电子系统中存储的数字信息,抵御未授权访问和各类恶意威胁。网络安全工作需要识别重要数据、定位数据存储位置、评估潜在风险,再选用对应的方法与工具抵御各类风险。

雪兽软件 317

jre9下载 jdk9

(Java SE Runtime Environment 9.0) 9.0u175 官方最新版 【x86|x64】

浏览器输入 URL 后发生了什么?从 DNS、TCP、TLS、HTTP 到网页渲染|网络安全其实很简单

本文系统解析了浏览器访问网页的完整流程:从URL解析、DNS查询、TCP连接建立,到TLS加密、HTTP请求响应,最终渲染页面。强调安全研判中三大关键边界:DNS查询≠访问成功,TCP连接≠业务成功,HTTP 200≠攻击得逞。建议结合开发者工具与多层日志综合判断,避免误判。

w1955587824的博客 490

DeepSeek 大模型网络安全及安全级别

公开的安全通报与安全研究反复指出,未做访问控制的本地大模型推理服务(如 Ollama 一类框架的默认端口)是近年被批量扫描利用的主要目标之一。这一点对数据泄露的定性很重要——风险主要来自“记忆化(memorization)”的统计残留,而不是数据库式读取,因此防护手段是训练数据去重与清洗,而不是简单的“封库”。在用户数据的使用上,官方给出的边界是:经安全加密技术处理、严格去标识化且无法重新识别特定个人后,才可能将输入输出用于模型训练优化,并提供“数据用于优化体验”的关闭开关,关闭后不再用于训练。

linktokenview的博客 224

网络安全实战第33期:报错注入之让错误信息泄露数据的秘密通道

报错注入利用数据库错误信息回显,将敏感数据嵌入非法路径触发报错,从而在错误文本中获取数据。其核心前提是错误原文暴露于页面,且存在可被滥用的XML处理函数。尽管一次可提取约30字符,远快于盲注,但受长度限制需分段截取。防护应从统一错误页、禁用危险函数及参数化查询入手。本质是带宽之争:联合查询(全表)、报错注入(片段)、盲注(比特)各依环境而定。

2401_88349202的博客 262

网络安全-PHP基础

本文介绍了PHP的基础知识,包括其作为服务器端脚本语言的核心功能:生成动态网页、处理表单、操作数据库及实现安全控制。重点讲解了变量定义(以$开头)、作用域(局部、全局、静态)、函数参数使用、输出语句(echo与print的区别)以及数组和中文字符支持。通过实例演示了变量作用域的限制与解决方法,并引入EOF语法简化多行HTML输出,为初学者提供清晰的入门指引。

weixin_48137911的博客 215

零基础学网络安全,湖南省网安基地适合吗

湖南省网安基地适合零基础吗?本文从入门路径、分层教学、靶场实操、真实场景、证书岗位五个维度核验公开信息,附试听清单与双向判断条件,帮你自行得出结论,而非听信宣传。

2401_84466227的博客 1031

汽车网络安全要求:Imagination的解决方案(上)

本文总结了塑造汽车网络安全的关键框架,并说明Imagination如何支持客户的合规工作。

weixin_49393016的博客 212

零基础学网络安全:前30天该学什么、该跳过什么

零基础入门网络安全,最容易踩的坑不是“学不会”,而是“学太杂”。本文给出一条可执行的前 30 天路线:先补齐网络、操作系统、Web 三块地基,再动手做靶场练习,同时明确列出这个阶段应该果断跳过的内容,帮你把有限的精力花在真正能形成正反馈的地方。

2401_84466227的博客 238

亚远景-欧盟 NIS2 与 CRA 双法规生效,车载出口企业网络安全与过程合规建设要点

亚远景结合法规要求与车载行业特性,梳理双法规对整车与零部件出口企业的核心影响,说明如何以 ISO/SAE 21434 为核心、以 ASPICE 为过程底座,搭建满足欧盟要求的网络安全与过程合规体系。

yayuanjingkeji的博客 242
上一篇: 别盲目冲网安!普通本科转行5年,月薪2万+的真心话
下一篇: 【收藏必备】网络安全攻防全攻略:6大黑客入侵技术详解与学习路径
网络安全_入门教程
博客等级 码龄4年 1万+粉丝 2151原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值