


一、黑客常用的入侵方式
黑客常用的渗透方法大体可以分为6类:获取口令入侵、远程控制入侵、木马入侵、系统漏洞入侵、电子邮件入侵、网络监听入侵等。
1.获取口令入侵
顾名思义,就是获取到管理员或者用户的账号、密码,进而窃取系统信息。获取口令的方法有以下几种:
通过网络监听得到用户口令
这类方法有一定的局限性,但危害性极大,监听者往往能够获得其所在网段的所用户的账号和口令,对局域网安全威胁比较大。
爆破账号、密码
在获得一个服务器上的用户口令文件 Shadow文件后,用暴力破解程序破解用户口令 。
2.远程控制入侵
远程控制是在网络上,由一台计算机(主控端/客户端)远距离去控制另一台计算机(被控端/服务器端)的技术 而远程一般是指通过网络控制远端计算机。通过远程控制入侵方法,可以获取目标主机的如下内容:
获取目标计算机屏幕图像、窗口及进程列表;
记录并提取远端键盘事件;
打开、关闭目标计算机的任意目录并实现资源共享;
激活、终止远端程序进程;
管理远端计算机的文件和文件夹
关闭或者重新启动远端计算机中操作系统
修改Windows注册表;
在远端计算机上进行下载文捕获音频视频信号等多种操作。
远程控制一般支持LAN、WAN、拨号、互联网等网络方式。此外,有的远程控制软件还支持串口、并口等方式对远程主机进行控制。
3.木马入侵
木马程序可以直接侵入用户的计算机并进行破坏,它常被伪装成工具程序或者游戏等诱使用户打开带有木马程序的邮件附件或从网上直接下载,一旦用户打开了这些邮件的附件或者执行了这些程序之后,这些木马病毒🦠程序就会留在用户的计算机中,并在用户的计算机系统中隐藏,当Windows启 动时,这些muma便被悄悄执行。当用户将自己的计算机连接到因特网,这个木马程序就会通知攻击者,报告用户的IP地址以及预先设定的端口。攻击者在收到这些信息后,再利用这个潜伏在其中的程序,就可以任意地修改用户的计算机参数设定,复制文件,窥视用户整个硬盘中的内容等,从而达到控制用户计算机的目的。
4.系统漏洞入侵
目前,大多数计算机安装的是Windows操作系统,虽然Windows操作 系统的稳定性和安全性随着其版本的提升而得到不断的提高,但仍然会出现不同的安全隐患,即漏洞。攻击者可以利用专业的工具发现这些漏洞,在了解目标计算机存在的漏洞和缺点后,攻击者就可以利用缓冲区溢出和测试用户的账户和密码等方式,来实现对该主机进行试探性攻击的目的。
5.电子邮件入侵
电子邮件入侵主要表现为两种方式,具体介绍如下:一是。电子邮件轰炸 也就是通常所说的邮件炸弹,指的是用伪造的IP地址和电子邮件地址向同一信箱发送数以干计、万计甚至无穷多次的内容相同的垃圾邮件,致使受害人邮箱被“炸”,严重者可能会给电子邮件服务器操作系统带来危险,甚至瘫痪。二是电子 邮件欺骗。攻击者可以假称自己为系统管理员,给用户发送邮件要求用户修改口令或在貌似正常的附件中加载bingdu🦠或其他木马程序,这类欺骗只要用户提高警惕,一般危害性不是太大。
6.网络监听入侵
网络监听是主机的一种工作模式,在这种模式下,主机可以接收到在同一条物理通道上传输的所有信息,而不管这些信息的发送方和接收方是谁。此时,如果两台主机进行通信的信息没有加密,只要使用网络监听工具,如SpyNet Sniffer、SRSniffer 等,就可以轻而易举地截取包括口令和账号在内的信息。
根据以上网络安全技能表不难看出,网络安全需要接触的技术还远远很多,常见的技能需要学习:外围打点能力、钓鱼远控能力、域渗透能力、流量分析能力、漏洞挖掘能力、代码审计能力等。
根据以上网络安全技能表不难看出,网络安全需要接触的技术还远远很多,常见的技能需要学习:外围打点能力、钓鱼远控能力、域渗透能力、流量分析能力、漏洞挖掘能力、代码审计能力等。
学习资源
如果你是也准备转行学习网络安全(黑客)或者正在学习,这里开源一份360智榜样学习中心独家出品《网络攻防知识库》,希望能够帮助到你
知识库由360智榜样学习中心独家打造出品,旨在帮助网络安全从业者或兴趣爱好者零基础快速入门提升实战能力,熟练掌握基础攻防到深度对抗。
1、知识库价值
深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。
广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。
实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。
2、 部分核心内容展示
360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
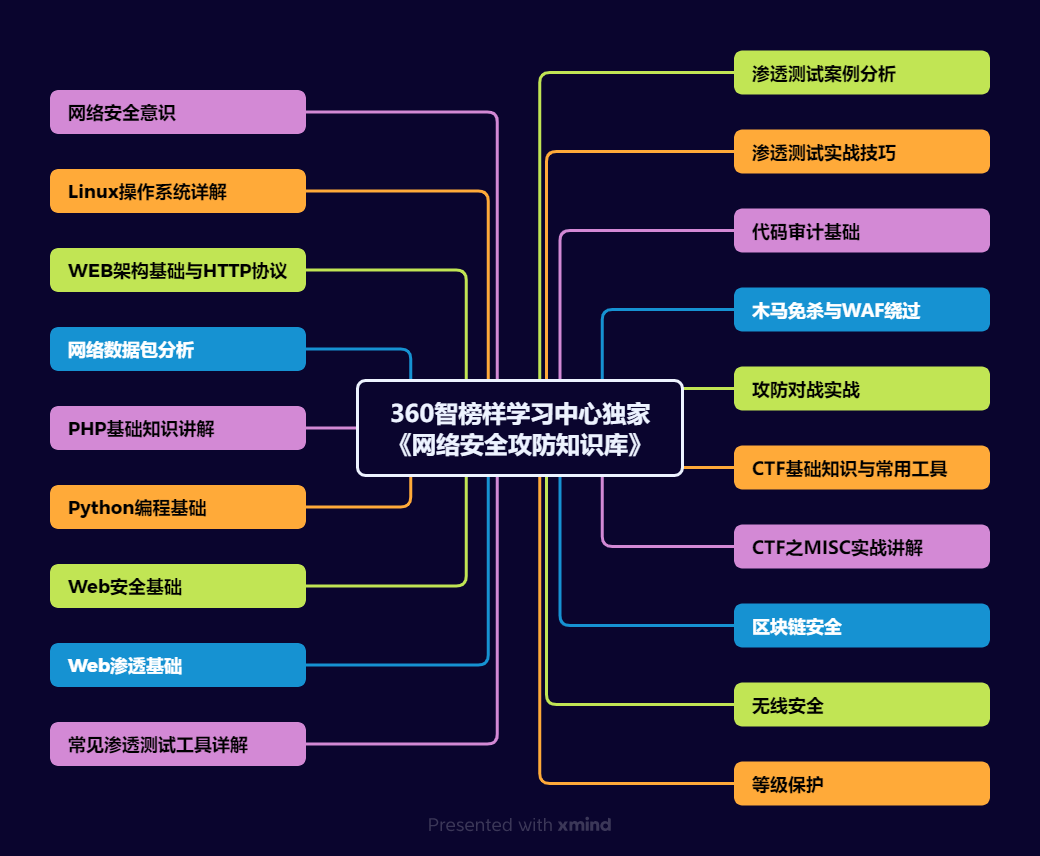
360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。
1、网络安全意识
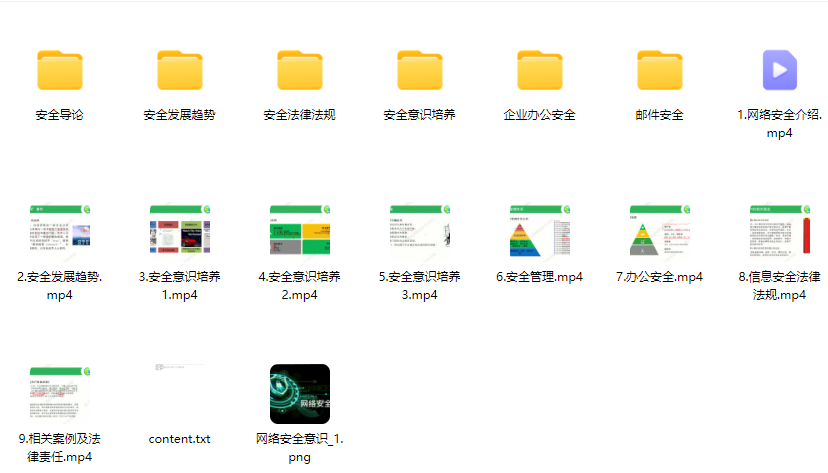
2、Linux操作系统
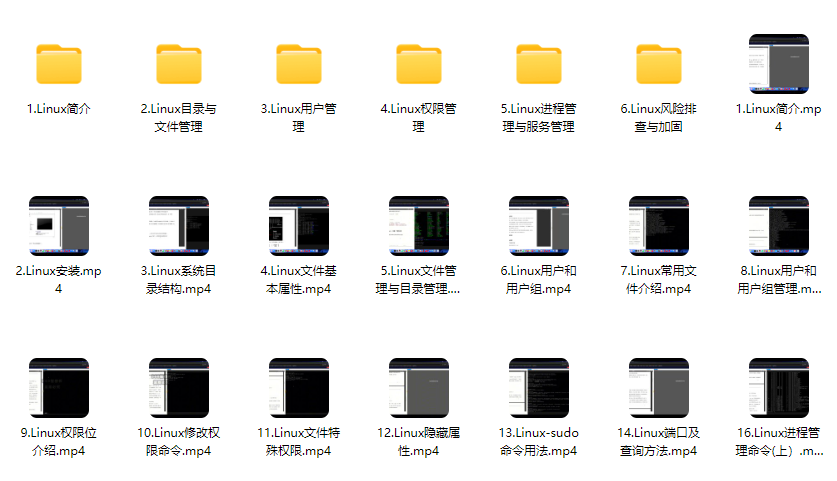
3、WEB架构基础与HTTP协议
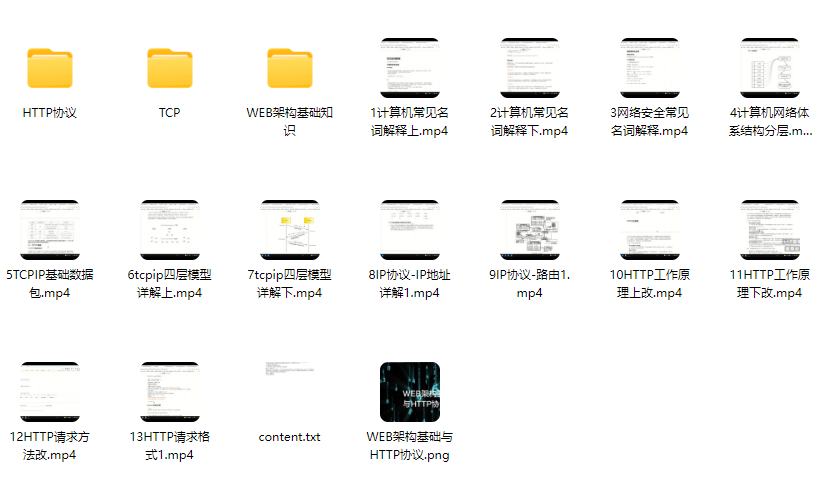
4、Web渗透测试
5、渗透测试案例分享
6、渗透测试实战技巧
7、攻防对战实战
8、CTF之MISC实战讲解
3、适合学习的人群
一、基础适配人群
- 零基础转型者:适合计算机零基础但愿意系统学习的人群,资料覆盖从网络协议、操作系统到渗透测试的完整知识链;
- 开发/运维人员:具备编程或运维基础者可通过资料快速掌握安全防护与漏洞修复技能,实现职业方向拓展或者转行就业;
- 应届毕业生:计算机相关专业学生可通过资料构建完整的网络安全知识体系,缩短企业用人适应期;
二、能力提升适配
1、技术爱好者:适合对攻防技术有强烈兴趣,希望掌握漏洞挖掘、渗透测试等实战技能的学习者;
2、安全从业者:帮助初级安全工程师系统化提升Web安全、逆向工程等专项能力;
3、合规需求者:包含等保规范、安全策略制定等内容,适合需要应对合规审计的企业人员;
因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传优快云,朋友们如果需要可以在下方优快云官方认证二维码免费领取【保证100%免费】

 5345


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


