ARP欺骗攻击是什么?其分为哪几种类型?

网络安全实验之《ARP欺骗攻击》实验报告 从上图可以看到第33行,Kali向网关询问192.168.161.134 Win7的MAC地址,因为之前的攻击更改了网关的ARP缓存表,所以网关将Kali的MAC地址当做Win7的MAC地址进行发送。同时,在进行实验的过程中,我也遇到了许多问题,在解决这些问题的过程中,我也收获了许多,学习到了很多。通过本次实验,我对ARP协议以及ARP报文的结构有了进一步的了解,掌握了ARP欺骗攻击的原理以及ARP欺骗攻击工具的使用,同时尝试了自己编写脚本来实现ARP欺骗攻击。(6)查看被arp投毒后的靶机arp信息。 阅读详情

ARP全称Address Resolution Protocol,顾名思义地址解析协议,是根据IP地址获取物理地址的一个TCP/IP协议,在计算机网络中扮演者非常重要的角色。既然它有着十分重要的作用,那肯定也存在一定的安全风险,其中最为常见的便是ARP欺骗。那么网络安全ARP欺骗是什么?有什么危害?具体请看下文。

ARP欺骗攻击,又称ARP缓存投毒攻击,是一种利用ARP协议漏洞来窃取网络通信数据的攻击方式。攻击者通过发送伪造的ARP应答包,将合法主机的IP地址与自己的MAC地址进行绑定,使得网络中的其他主机将数据发送到攻击者而不是目标主机,从而达到窃取数据或拦截数据的目的。其分为两种类型:

1、主动式ARP欺骗攻击

主动式ARP欺骗攻击是指攻击者直接向目标主机发送伪造的ARP应答包,将目标主机的IP地址与攻击者的MAC地址绑定。这样,目标主机在发送数据时,数据就会被发送到攻击者那里,攻击者可以窃取数据或进行中间人攻击。

2、反向式ARP欺骗攻击

反向式ARP欺骗攻击是指攻击者向局域网中的所有主机发送伪造的ARP请求包,将自己的IP地址与目标主机的MAC地址绑定。这样,当网络中的其他主机需要与目标主机通信时,数据会被发送到攻击者那里,攻击者可以窃取数据或进行中间人攻击。

ARP欺骗攻击的危害

ARP欺骗攻击对网络安全造成严重威胁,具体表现如下:

1、数据泄露

通过ARP欺骗攻击,攻击者可以窃取经过网络的敏感数据,如用户名、密码、银行账号等。这些数据一旦落入攻击者手中,可能导致用户隐私泄露、财产损失等严重后果。

2、中间人攻击

ARP欺骗攻击还可以用于中间人攻击。攻击者可以拦截网络通信数据,篡改数据内容,甚至插入恶意代码,从而对网络进行操控,威胁网络安全。

3、拒绝服务攻击

攻击者利用ARP欺骗攻击,可以将合法用户的通信数据屏蔽或重定向到其他地方,从而造成网络拥堵,甚至导致拒绝服务的情况发生。

学习资源

如果你是也准备转行学习网络安全(黑客)或者正在学习,这里开源一份360智榜样学习中心独家出品《网络攻防知识库》,希望能够帮助到你

知识库由360智榜样学习中心独家打造出品,旨在帮助网络安全从业者或兴趣爱好者零基础快速入门提升实战能力,熟练掌握基础攻防到深度对抗。

1、知识库价值

深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。

广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。

实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。

2、 部分核心内容展示

360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
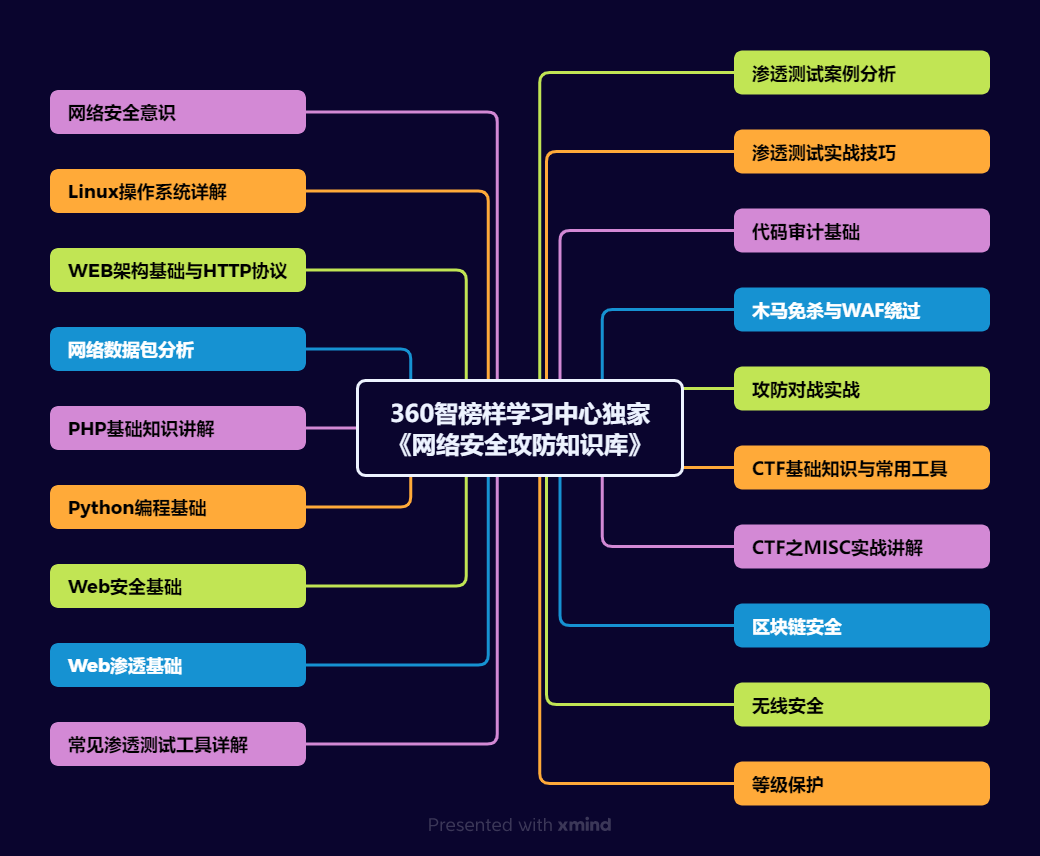
在这里插入图片描述

360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。

内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。

1、网络安全意识
img

2、Linux操作系统

img

3、WEB架构基础与HTTP协议

img

4、Web渗透测试

img

5、渗透测试案例分享

img

6、渗透测试实战技巧

图片

7、攻防对战实战

图片

8、CTF之MISC实战讲解

图片

3、适合学习的人群

‌一、基础适配人群‌

  1. ‌零基础转型者‌:适合计算机零基础但愿意系统学习的人群,资料覆盖从网络协议、操作系统到渗透测试的完整知识链‌;
  2. ‌开发/运维人员‌:具备编程或运维基础者可通过资料快速掌握安全防护与漏洞修复技能,实现职业方向拓展‌或者转行就业;
  3. ‌应届毕业生‌:计算机相关专业学生可通过资料构建完整的网络安全知识体系,缩短企业用人适应期‌;

‌二、能力提升适配‌

1、‌技术爱好者‌:适合对攻防技术有强烈兴趣,希望掌握漏洞挖掘、渗透测试等实战技能的学习者‌;

2、安全从业者‌:帮助初级安全工程师系统化提升Web安全、逆向工程等专项能力‌;

3、‌合规需求者‌:包含等保规范、安全策略制定等内容,适合需要应对合规审计的企业人员‌;

因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传优快云,朋友们如果需要可以在下方优快云官方认证二维码免费领取【保证100%免费】

在这里插入图片描述

ARP欺骗(ARP spoofing)网络攻击实验 ARP欺骗的原理基于地址解析协议(ARP)的工作方式。在TCP/IP网络中,当一个设备需要与另一个设备通信时,它首先需要知道对方的物理(MAC)地址。ARP协议通过将IP地址映射到MAC地址来解决这个问题。以下是ARP欺骗的基本步骤:1. 攻击者C监听网络上的ARP流量。2. 当设备A发出ARP请求时,攻击者C也发送一个ARP响应,声称自己是设备B(使用设备B的IP地址,但提供的是攻击者C的MAC地址)。3.设备A接收到两个响应:一个是真正的设备B的响应,另一个是攻击者C的伪造响应。 阅读详情

相关推荐

使用kali进行ARP攻击与欺骗

ARP欺骗ARP攻击ARP欺骗 ARP攻击 一、arpspoof安装    arpspoof 工具在dnsiff中,故kali安装时在root模式下安装dnsiff就可。 apt-get install dnsiff   安装成功后输入arpspoof如果现实版本信息,代表安装成功。 二、断网攻击   1、首先检查自己的网卡信息。 ifconfig -a  2、确定目标IP fping -g 网段/24   这种方式可以查看活动主机,但无法获取mac地址等信息,

风云小虾米的博客 2万+

ARP欺骗(ARP断网攻击、DNS欺骗)

地址解析协议ARP(Address Resolution Protocol),是根据IP地址获取物理地址的一个TCP/IP协议。主机发送信息时将包含自标IP地址的ARP请求广播到网络上的所有主机,并接收返回消息(只有目标IP才会回复信息,其他的会丢弃以此确定目标的物理地址;收到返回消息后将该IP地址和物理地址存入本机ARP缓存中并保留一定时间,下次请求时直接查询ARP缓存以节约资源。ARP协议的基本功能基本功能通过目标设备的IP地址查询目标设备的MAC地址(物理地址。

dream2662583的博客 9917

网络安全基础(中间人攻击、ARP欺骗、NDS欺骗、使用ettercap软件模拟攻击)

文章目录网络安全基础一、中间人攻击1. 概述2. 攻击原理3. 模拟攻击 网络安全基础 一、中间人攻击 1. 概述 中间人攻击(Man-in-the-MiddleAttack,简称“MITM攻击”)是一种“间接”的入侵攻击,这种攻击模式是通过各种技术手段将受入侵者控制的一台计算机虚拟放置在网络连接中的两台通信计算机之间,这台计算机就称为“中间人”。 2. 攻击原理 利用ARP协议漏洞进行的攻击—ARP欺骗; PC1给PC3发送数据:网络层(IP包) 10.1.1.1 10.1.1.3 端口号 Hello

Pluto.的博客 5969

分析arp攻击与欺骗

分析arp攻击与欺骗实验目的实验环境实验步骤实验总结 实验目的 了解arp协议的特点,并通过实验,知道什么是arp欺骗 实验环境 1、在ensp上创建拓扑图,在VMware打开两台模拟的机器,使用长角牛软件进行arp攻击与欺骗 如图所示,主机A和B在同一个局域网内,主机A为了独享带宽,使用长角牛网络监控机软件模拟攻击(单向断开),给主机B发送虚假的网关MAC地址,使得主机B无法访问网关。 网络管理员在主机B上通过命令arp -s静态绑定网关的IP-MAC地址,主机B又可以正常通行。但是在主机A更改了对于长角

m0_47161295的博客 2286

内网渗透之中间人欺骗攻击-ARP攻击

ARP全称为Address Resolution Protocol,即地址解析协议,它是一个根据IP地址获取物理地址的TCP/IP协议,主机发送信息时将包含目标IP地址的ARP请求广播到网络上的所有主机,并接收返回消息,以此确定目标的物理地址,收到返回消息后将该IP地址和物理地址存入本机ARP缓存中并保留一定时间,下次请求时直接查询ARP缓存以节约资源。以上关于ARP欺骗的内容总结到此。

4SecNet团队专栏 1701

中间人攻击之arp欺骗

前段时间学习了一下有关中间人攻击的有关知识,写篇文章记录下中间人攻击(Man-in-the-MiddleAttack,简称“MITM攻击”)是一种“间接”的入侵攻击,这种攻击模式是通过各种技术手段将受入侵者控制的一台计算机虚拟放置在网络连接中的两台通信计算机之间,这台计算机就称为“中间人”地址解析协议,即ARP(Address ResolutionProtocol),是根据IP地址获取物理地址的一个TCP/IP协议。主机发送信息时将包含目标IP地址的ARP请求广播到局域网络上的所有主机,并接收返回。

2301_80127209的博客 1136

ARP欺骗攻击详细介绍

如果匹配,设备 B 会发送一个 ARP 响应消息,告知请求者其 MAC 地址。攻击者通过伪造虚假的 ARP 响应包,将自己的 MAC 地址伪装成目标设备的 MAC 地址,导致其他设备错误地更新其 ARP 缓存,从而将通信数据流重定向到攻击者或中断通信。当设备(源设备)需要向网络中的某个 IP 地址发送数据时,如果它不知道该 IP 地址对应的 MAC 地址,它会发送一个 ARP 请求。现在,设备 A 就可以根据 ARP 响应中获得的设备 B 的 MAC 地址,直接将数据包发送到设备 B 的 MAC 地址。

佛系摆烂 2738

ARP伪造使用抓包工具进行ARP欺骗arp伪造攻击

ARP 在局域网中,网络以“帧”的形式传输数据,一个主机要和另一个主机进行直接通信,就必须要知道目标主机的MAC地址。显然,在双方通信之初,发送方是无法知道目标主机的MAC地址的。那么,目标主机的MAC地址,它就是通过“地址解析协议”获得的。所谓的“地址解析”就是主机在发送“帧”之前,将目标主机的“IP地址”转换成目标主机的“MAC地址”的过程。

cbc_19的博客 4263

【网络攻击手段之-----ARP欺骗】

本篇文章介绍了什么是ARP欺骗,并使用了代码来模拟ARP的欺骗攻击,ARP 欺骗攻击是一种高危网络攻击,对网络安全造成严重威胁。因此,不应该对任何目标进行 ARP 欺骗攻击。做一个遵纪守法的公民,从我做起!!!ARP (Address Resolution Protocol) 是一种网络层协议,用于将 IP 地址转换为物理地址(MAC 地址)。在局域网中,每台设备都有唯一的 MAC 地址,而 IP 地址是可以重复分配的。因此,当一个设备需要发送数据到另一个设备时,它需要知道另一个设备的 MAC 地址。

a1379292747的博客 1万+

Python接口自动化测试实战:Requests+Pytest+Excel+Allure框架搭建指南

接口自动化测试是现代软件工程中保障软件质量的关键实践,其核心原理是通过脚本模拟客户端请求,自动验证API的功能、性能和可靠性。在Python技术栈中,Requests库以其简洁的API成为处理HTTP请求的基石,而Pytest框架则凭借其灵活的Fixture机制和强大的参数化功能,为测试用例的组织与执行提供了优雅的解决方案。结合Excel进行数据驱动测试,能够有效实现测试数据与脚本逻辑的分离,提升协作效率;最终通过Allure生成可视化测试报告,清晰呈现测试结果与过程。这套技术组合(Requests, Py

weixin_28677451的博客 305

Silvaco Atlas新手入门:从安装到第一个半导体器件仿真(附DeckBuild配置)

本文为Silvaco Atlas新手提供了一份从软件安装、DeckBuild环境配置到完成第一个半导体器件仿真的实战指南。通过构建一个经典的PN结二极管案例,详细讲解了Atlas仿真语句的语法、核心命令顺序以及结果调试与可视化方法,帮助初学者快速上手并理解TCAD仿真流程。

sql99的博客 333

ARP欺骗攻击实验

PC1接收到PC2的ARP回复包,先解封装,查看数据链路层,发现目标MAC地址是自己,继续解封装,查看ARP部分的sender IP和sender MAC。PC2收到ARP请求包,解封装,先看数据链路层的目标MAC地址,发现是广播地址,继续解封装,到ARP部分,查看内容。误导client以为这是server发送的回应包,并将kali的mac地址记为是server的mac地址。交换机收到ARP请求包 ----- 解封装数据链路层 学习MAC地址 写入自己的mac地址表。MAC地址 61-1B。

2302_81105681的博客 3068

无人机基本组成部件

无人机基本组成部件

qq_37410522的博客 1万+

什么是ARP欺骗

ARP欺骗的本质是把虚假的IP-MAC映射关系通过ARP报文发给主机,让主机把虚假的IP-MAC映射存入ARP缓存表(可能是IP地址错误,也可能是MAC地址错误),让其无法正确发送数据 漏洞的根源 ARP协议是无连接 操作系统收到ARP请求或响应后无法确认senderMAC和senderIP真假 ARP欺骗 伪造网关 攻击者B伪造ARP报文(senderIP地址是网关的,senderMAC地址不是网关的),发送给网段内的主机A,那么主机A就会把网关的ip地址和伪造的mac地址缓存到arp缓.

jasonj333 1万+

深度强化学习 | 详解基于价值的强化学习DQN算法(附Pytorch实现)

深度Q网络DQN的核心原理是通过经验回放池和目标网络技术拟合高维状态空间,是Q-Learning算法的深度学习版本,本文分析DQN的基本算法,并给出训练实例和实际案例

FRIGIDWINTER的博客 4989

基于STM32L4XX、HAL库的AP6275S WIFI 模块驱动程序设计

支持802.11a/b/g/n/ac/ax (Wi-Fi 6)标准。// 这部分通常依赖于Broadcom提供的固件和驱动。// 这里需要添加Wi-Fi固件加载和初始化的代码。// 通常需要通过SDIO发送命令和接收响应。// 这里需要添加蓝牙HCI初始化代码。// 处理Wi-Fi和蓝牙数据。// 这里需要实现Wi-Fi连接逻辑。// 初始化SDIO和UART。// 确保蓝牙使能引脚已设置。// 关闭Wi-Fi和蓝牙。// 关闭Wi-Fi和蓝牙。// 打开Wi-Fi和蓝牙。// 初始化AP6275S。

zhusl6688的博客 278

ARP欺骗

ARP 欺骗(ARP spoofing)是一种网络攻击技术,通过发送伪造好的 ARP 数据包,伪装成网关使被攻击者误以为攻击者是其网关或其它设备,从而达到欺骗目标设备的目的。这样,攻击者就可以截获查看被攻击者发出的数据包,甚至可以修改、篡改数据包中的内容。arp欺骗最主要的目的是截获数据ARP欺骗攻击能导致网络连通性问题。注:网关并不是指具体的设备,路由器,计算机终端等各种各样的设备都可以是⽹关,⽹关就是数据必须经过的关⼝。

cyy001128的博客 6374

Allegro如何输出ODB文件操作指导

在PCB设计完成之后,需要输出生产文件用于生产加工,除了gerber文件可以用生产制造,ODB文件同样也可以用于生产,如下图。用Allegro如何输出ODB文件,具体操作如下。如何输出ODB文件操作指导。

weixin_54787054的博客 7219

arp欺骗及其实验

功能:ARP用于将IP地址解析为MAC地址,以便在局域网中进行数据传输。工作原理:当设备需要发送数据到特定IP地址时,它会广播ARP请求,询问哪个设备拥有该IP地址。拥有该IP地址的设备会回复其MAC地址。

2301_81841047的博客 4466

减法平均优化器(SABO)算法详解:从数学原理到工程应用

减法平均优化器(SABO)是一种基于数学概念的新型元启发式优化算法,由Trojanovský和Dehghani于2023年提出。该算法通过v-减法运算和平均值计算实现搜索优化,核心创新是采用目标函数值差异符号引导搜索方向。SABO具有参数少、结构简单、收敛快等特点,在高维复杂问题中表现优异。算法通过种群平均值保持多样性,利用符号函数确保搜索方向改进,自然平衡探索与开发。MATLAB实现显示其计算复杂度为O(N²·D),与主流群体智能算法相当。SABO不依赖生物或物理隐喻,数学基础坚实,在工程优化和机器学习领

qq_42212808的博客 166

【STK】手把手教你利用STK进行弹道导弹和运载火箭发射仿真的相关方法全过程解析

写这个系列主要是这几年做了一些弹道导弹和运载火箭发射的相关仿真项目,stk软件由于其专业性在国内比较小众,相关的教程和书籍、经验贴都不是很多,因此新手在进行开发中容易遇到较多困难,把自己的一些经验体会写下来,一方面供自己总结回顾,另一方面也希望对大家有所帮助。这个系列计划分几篇文章写完,每章的内容结构相似,都分为①如何确定发射场位置和发射轨迹、②导入导弹和运载火箭模型、③设计模型分段动作、④飞行参数分析和相关应用这四个部分,每篇文章争取完整描述1-2个实际项目的操作过程。

weixin_44184852的博客 5991

ARP欺骗攻击原理及其防御

一、概述 1、协议 地址解析协议,将IP地址转换为对应的mac地址,属链路层协议 数据包分为: 请求包(广播):本机IP地址、mac地址+目标主机IP地址 应答包(单播):本机IP地址、mac地址+来源主机IP地址、mac地址 通信方式: 局域网内通信: 主机A和主机B通信过程: (1)主机A先检查自己的缓存表中有没有主机B的IP地址和mac地址的对应关系,有就直接进行通信;如果没有,就在...

0nc3的博客 2万+

廖雪峰Python教程[完整版]

廖雪峰的python教程整理的,已经排好版了,而且还是完整的,适合小白

ARP欺骗攻击实操

本篇是在学习第一阶段理论知识的最后一节课的实战操作,其中讲到了两种欺骗操作,这是其一,另一种是DNS欺骗操作,看自己有时间进行操作了ARP欺骗(英语:ARP spoofing),又称 ARP毒化 (ARP poisoning,网上上多译为ARP病毒)或ARP攻击,是针对 以太网地址解析协议 ( ARP )的一种攻击技术,通过欺骗局域网内访问者PC的网关MAC地址,使访问者PC错以为攻击者更改后的MAC地址是网关的MAC,导致网络不通。

2301_79455190的博客 3135

VC中sqlite的使用

在VC中对sqlite的使用,实现数据库大批数据的快速插入,读取数据库中的数据在ListCtrl中显示

IMSL CNL 7.0.0 (x86-64)Crack

IMSL CNL 7.0.0 (x86-64)Crack intel的算法库破解文件,这是C++版本的破解文件

ARP欺骗原理及实现

ARP 协议的缺陷在于缺乏验证机制。当主机接收到 ARP 数据包时,不会进行任何认证就刷新自己的 ARP 高速缓存。利用这一点可以实现 ARP 欺骗,造成 ARP 缓存中毒。所谓 ARP 缓存中毒,就是主机将错误的IP地址和MAC地址的映射信息记录在自己的ARP高速缓存中

Naive的博客 9593

华为的C语言编程规范.pdf

华为技术有限公司内部技术规范。本规范制定了编写C语言程序的基本原则、规则和建议。从代码的清晰、简洁、可测试、安全、程序效率、可移植各个方面对C语言编程作出了具体指导。

上一篇: 程序员考证,这十大证书含金量最高_嵌入式十大含金量证书
下一篇: 2026年网络安全学习路线+自学笔记(超详细) 自学网络安全看这一篇就够了
网络安全_入门教程
博客等级 码龄4年 1万+粉丝 2151原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值