别只羡慕 2W + 漏洞赏金!SRC 挖洞日收入详解,从新手月入 3000 到高手日入过万

程序员挖“洞”致富:发现一个漏洞,获赏 1272 万元 你认为漏洞赏金计划是否必要? 阅读详情
一个漏洞奖励2w,这是真实的嘛!

我入行网安这些年也一直在接私活,副业赚的钱几乎是我工资的三倍!看到最近副业挖漏洞的内容非常火爆,我便决定将自己的经验分享出来,带我的粉丝们一起挣钱!

注意,挖漏洞是需要授权的,没有授权的挖漏洞是违法的哦。

个人认为挖高危漏洞最好的途径就是参加官网悬赏,有授权,而且奖金还不少,大的企业或项目的单个漏洞都在1w+。23年i春秋众测活动单个漏洞奖励就高达5w!

当然,高危漏洞还是有一定难度的。如果你是新手,可以先从低危漏洞挖起。

起步阶段可以实用工具辅助,这里推荐AWVS和APPScan,上手简单,能够轻松扫描敏感信息和普通漏洞。后期一个burpsuite就够用。软件安装包和安装教程放这里了,需要可以找我领取。

其次就是要技术过硬。

必须要掌握编程语言、计算机基础、安全基础知识,并学习漏洞挖掘技巧和方法,如 Fuzzing、代码审计、反向工程、漏洞利用等。这些技巧和方法能够帮助我们更快速地发现漏洞,并且深入理解漏洞的原理和利用方式。

最后是挖漏洞的渠道

综合性平台有补天、漏洞盒子、CNVD等等,独家SRC也有很多,比如华为、阿里、腾讯、360等。国外的漏洞也可以去挖,奖金更高。

一般挖几个月就能找到门道,UP在接私活的第二年就赚了6万多。

我行你也行!2025年,助大家都能实现财富自由,迈上人生新的阶梯!

如何接到私活?

下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!

1、挖洞收入

我们先列举几个2021年i春秋与多家SRC联合众测活动中的漏洞奖励。

每一期联合众测会根据不同的SRC和活动力度大小设置不同的奖励标准,通常单个漏洞最高奖励会在1W-10W之间。

审核人员也会根据提交的漏洞进行评判,通常分为低危、中危、高危及严重四个等级,不同漏洞等级对应不同奖励,几百到几万的都有。

总的来说,如果你是利用业余时间来挖洞,那么这笔副业收入也是相当可观的。2022年,i春秋会继续定期举办众测活动,感兴趣的小伙伴可加入春秋云测(https://zhongce.ichunqiu.com/),这里不仅众测项目多,赚取丰厚奖金,还能积累经验,提高实战技能,结识更多技术大牛,是非常靠谱的众测平台!

PS:春秋云测会不定期上线测试项目,只有完成注册才能随时接收项目动态。

2、自学时长

自学多久能达到挖漏洞的水平?

没有确切的数据可以告诉我们只要学习几天或者几个月就可以挖到漏洞,因为这个存在多方面因素影响。

自身因素

挖掘漏洞首先要掌握相应的网安技术,之前有没有接触过网络安全?有没有编程基础?自学效率如何?每天可以用来学习的时间有多少?有没有老师辅导?这些都会影响你的自学时长。

知识框架

网安技术涵盖了普通开发岗的方方面面,包括编程语言(Python、PHP、JavaScript这些都要了解)、计算机网络基础知识、漏洞挖掘内容,渗透测试工具等,这些都需要掌握。

现实环境

即使你现在已经具备了挖洞技能,在靶场能挖出几个不错的漏洞,但在实际场景中,产品都有专业人员维护,都有着过硬的技术,靠蛮力是挖不出来的,你需要了解整个产品的运营过程,哪些点可能隐藏漏洞,顺着这条思路往下走才有可能挖出漏洞。

越是一线互联网企业的漏洞越难挖,前期可以从一些不知名的小网站开始挖起。

3、经验分享

我觉得在测试过程中一定要细心,尤其逻辑漏洞,一定要提前充分了解该项业务,做好信息搜集工作,这样在测试时才能做到不遗漏。

工作和学习会经历各种失败与挫折,我们要学会不断的总结、完善。其实在这个领域里,很少有人可以做到大满贯,把Web、CTF、APP、逆向、工控等全部涉猎,所以不忘初心,坚持自己最初的选择方向,坚定的走下去,相信各位白帽伙伴会越来越好。

罗马不是一日建成的

罗马不是一日建成的,无论是漏洞挖掘还是红队实战学习,都不是一蹴而就的,需要十年饮冰的坚守。知识面决定了你能看到的攻击面,知识量决定了你的杀伤量,万丈高楼平地起,一定要注重基础知识牢固,切莫急于求成。

同时在漏洞挖掘上,一定要注重理论与实战相结合,你会惊喜的发现昨天在文章上看到的手法,刚好今天就可以用上,这是一件非常美妙的事情。

最后,希望大家能认真阅读《网络安全法》,渗透之路千万条,企业授权第一条,大家一定要坚守初心,不要为蝇头小利所动!尽量在各大SRC或者众测平台按照测试说明来进行漏洞挖掘,这样才是最安全的,同时也名利双收的好选择!

给刚入门的新手小白一个忠告

对于刚入门的新手小白,我个人觉得最快的学习方法和成长路线就是知道自己要学什么,并且在学习的过程中不断积累自己的所学所得。我们碰到的百分之九十九的问题,都是可以从网上找到解决办法的。

碰到问题的时候,首先自己要想解决办法,而不是一遇到难题,没有任何思考就跑去请教别人,通过自己劳动解决的问题记忆会深刻百倍。

分享一个挖漏洞的小技巧

分享一个挖洞技巧:多研究API,很多时候看起来官方用API挺安全,但是你拿到手上就会发现漏洞。

多思考业务在获取这个API文档后会如何调用,如果他按照官方文档调用会有什么麻烦的地方,为了避免这些麻烦,他会不会投机去使用一些错误的方式来调用,站在开发者的角度去思考,会挖到很多意想不到的漏洞。

挖洞有两点建议:一是细心,二是坚持。

其实在漏洞挖掘的过程中是很枯燥又无聊的,这就要看你是否可以沉得住气。

有次挖洞,差不多一周时间颗粒无收,这时我就在想,可能需要去补充新知识了。而不是陷入自我怀疑,我是不是不适合走这条路?我是不是再也挖不到漏洞了?这家厂商做的这么大,怎么可能有漏洞?

请多肯定三连,而不是否认三连。没有绝对完美的系统、程序,任何存在的事物必然会有一定缺陷。如果当时我就放弃的话,也不会有后来的成绩。

学习资源

如果你是也准备转行学习网络安全(黑客)或者正在学习,这里开源一份360智榜样学习中心独家出品《网络攻防知识库》,希望能够帮助到你

知识库由360智榜样学习中心独家打造出品,旨在帮助网络安全从业者或兴趣爱好者零基础快速入门提升实战能力,熟练掌握基础攻防到深度对抗。

1、知识库价值

深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。

广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。

实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。

2、 部分核心内容展示

360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。

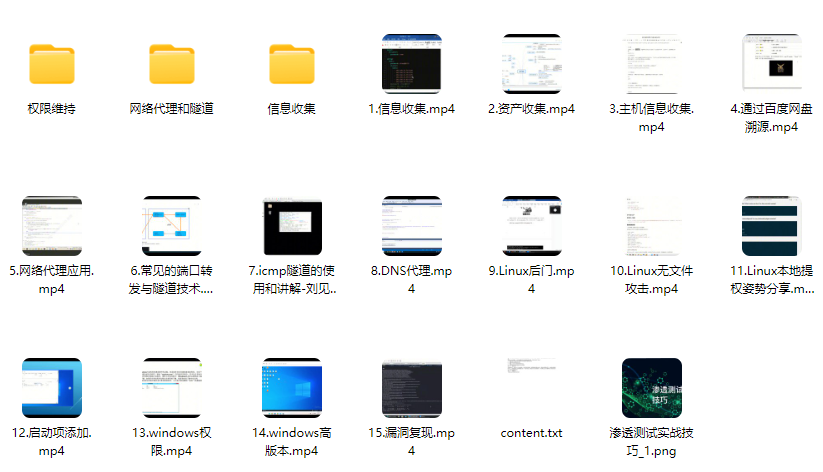
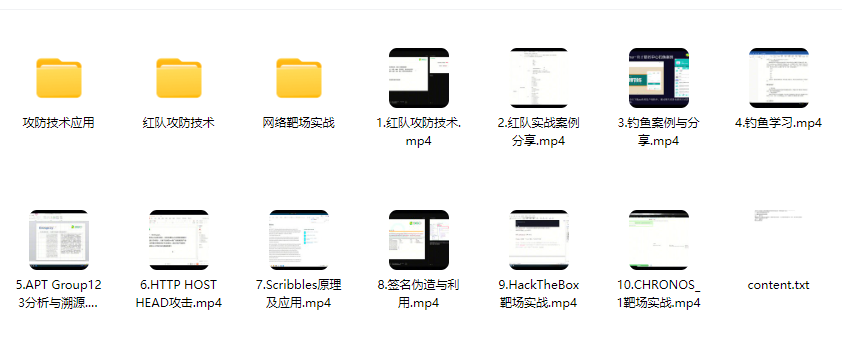
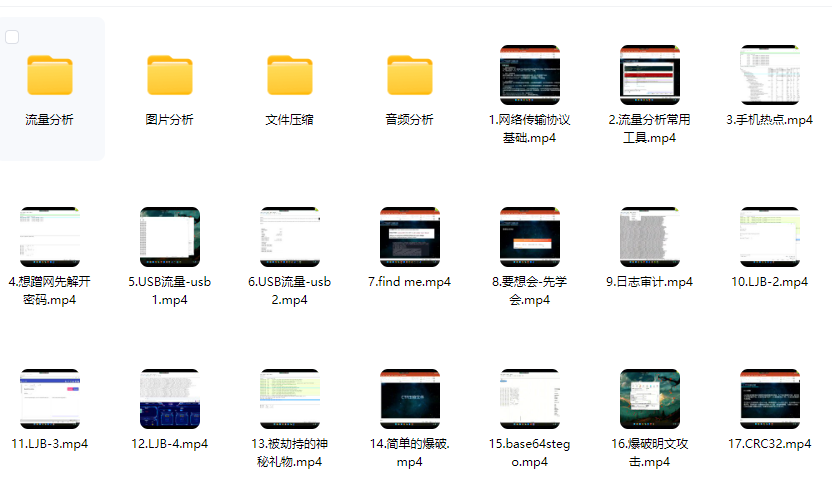
在这里插入图片描述

360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。

内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。

1、网络安全意识
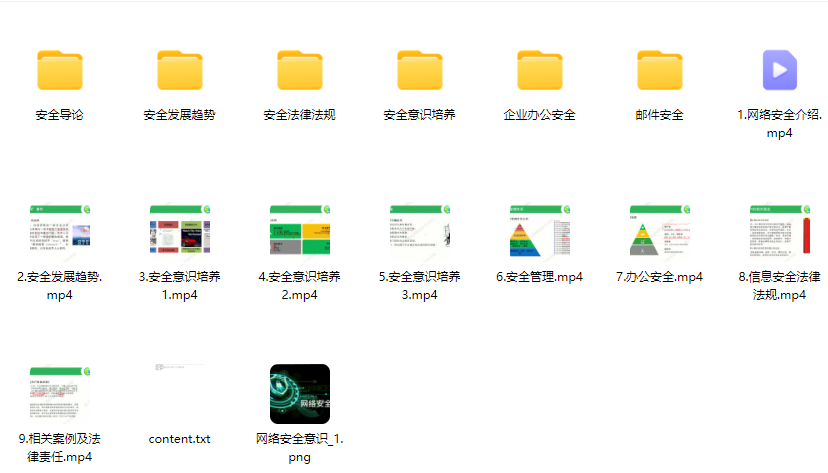
img

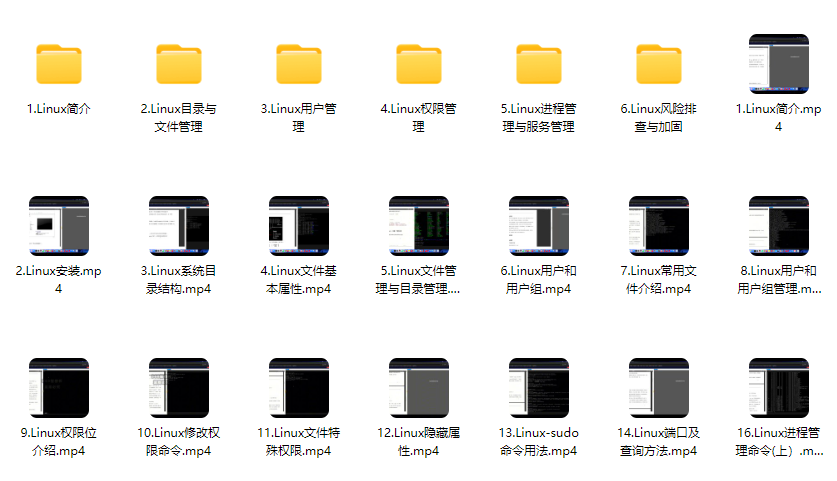
2、Linux操作系统

img

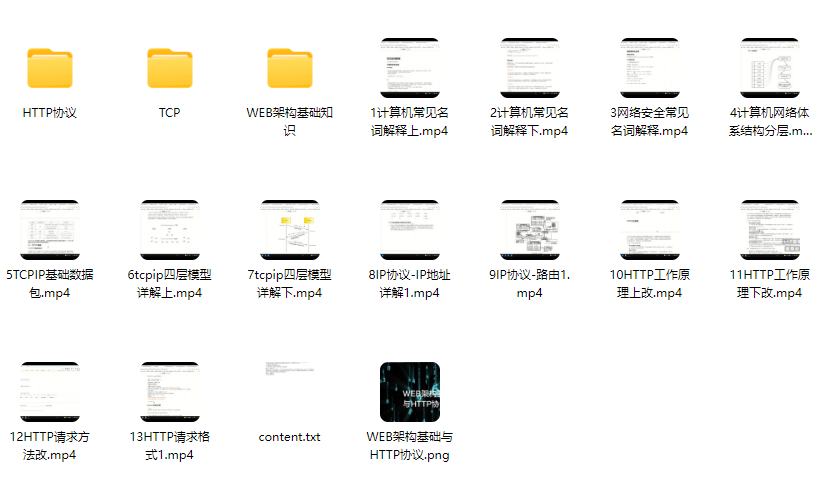
3、WEB架构基础与HTTP协议

img

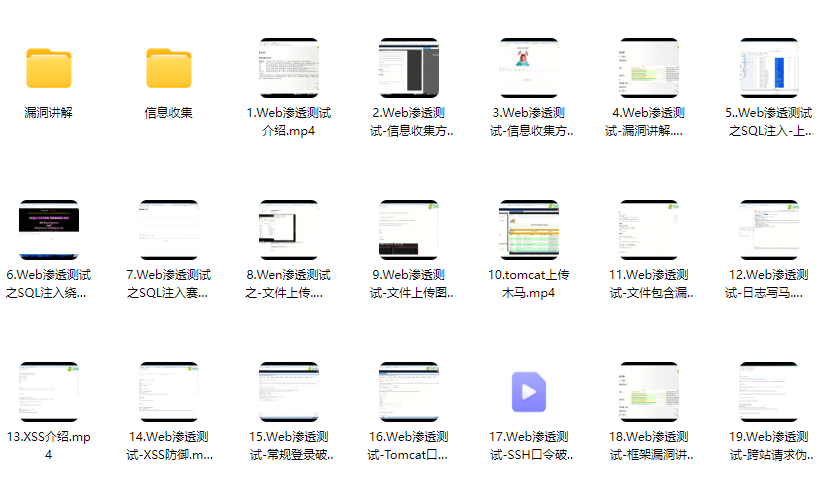
4、Web渗透测试

img

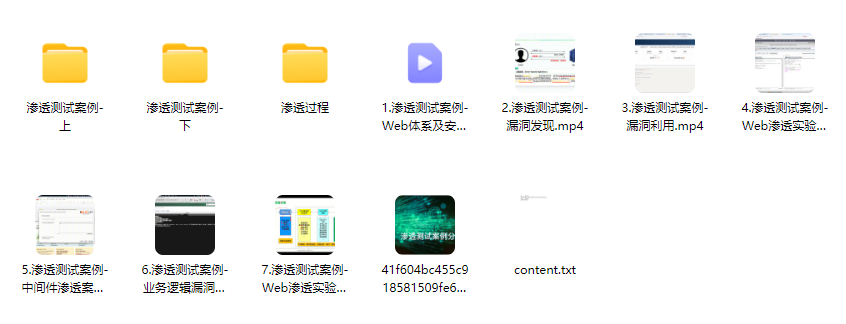
5、渗透测试案例分享

img

6、渗透测试实战技巧

图片

7、攻防对战实战

图片

8、CTF之MISC实战讲解

图片

3、适合学习的人群

‌一、基础适配人群‌

  1. ‌零基础转型者‌:适合计算机零基础但愿意系统学习的人群,资料覆盖从网络协议、操作系统到渗透测试的完整知识链‌;
  2. ‌开发/运维人员‌:具备编程或运维基础者可通过资料快速掌握安全防护与漏洞修复技能,实现职业方向拓展‌或者转行就业;
  3. ‌应届毕业生‌:计算机相关专业学生可通过资料构建完整的网络安全知识体系,缩短企业用人适应期‌;

‌二、能力提升适配‌

1、‌技术爱好者‌:适合对攻防技术有强烈兴趣,希望掌握漏洞挖掘、渗透测试等实战技能的学习者‌;

2、安全从业者‌:帮助初级安全工程师系统化提升Web安全、逆向工程等专项能力‌;

3、‌合规需求者‌:包含等保规范、安全策略制定等内容,适合需要应对合规审计的企业人员‌;

因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传优快云,朋友们如果需要可以在下方优快云官方认证二维码免费领取【保证100%免费】

在这里插入图片描述

程序员挖“洞”致富:发现一个漏洞,获赏 1272 万元,究竟是怎么做到的 阅读详情

相关推荐

SRC漏洞挖掘经验分享

下面找到一个站,输入单引号',页面异常,我们找输入and 1=1 | 1=2,发现1=2异常。这里的and 1=1,页面正常,但在 and 1=2 的时候,页面也是回显正常,进一步验证。一般通过搜索到的站点看是否有留言板,可以尝试盲打XSS,一般一个XSS为中危,直接构建。挖洞就是这么的轻轻松松,SQL注入还是特别多的,遇到waf,有想法的可以去尝试绕过。然后我们运用SQL语句,发现这里存在布尔盲注,布尔盲注查询数据繁琐,这里直接丢。进一步使用,and 1=1 && and 1=2,进行验证漏洞是否存在。

mkl7717的博客 783

一个漏洞2w+,网安副业挖SRC漏洞,躺着把钱挣了!

一个漏洞2w+,网安副业挖SRC漏洞,躺着把钱挣了!

Jinmindong 1965

别再算错了!深入SAP FI后台,看懂外币清账时汇兑损益的自动计算逻辑

刚接手一家跨国企业的SAP财务模块优化项目时,我遇到了一个棘手案例:每月末外币清账产生的汇兑损益金额总是与财务团队的预期存在差异。最令人困惑的是,系统似乎"擅自"计算出了1989.11元的损益,而财务人员反复手工验算都无法复现这个数字。这让我意识到,要真正掌握SAP FI的外币处理能力,必须深入理解系统后台的汇兑损益计算逻辑——不是停留在操作层面,而是穿透到算法内核。这个过程的精妙之处在于,损益金额不是简单比较两个时点的市场汇率,而是反映业务执行全周期的汇率影响。:损益金额与手工计算不符。

weixin_32932149的博客 475

月入2w+,网安人挖漏洞必备3大工具,助你成功接到私活, 实现财富自由!

想靠挖漏洞赚钱,这个工具必须有!

QXXXD的博客 3028

mac(apple silicon)arm64安装spm12详细教程

3.下载matlab runtime R2023b for macOS (macA64),注意必须下载这个,只下载matlab是不可以的。默认安装目录是/Applications/MATLAB/MATLAB_Runtime/R2023b。注意最后的命令,路径根据自己的matlab_runtime安装位置进行调整,然后就可以安装成功了。5. 解压spm12.zip,解压后将文件夹拖到应用程序下(Applications)2.下载spm12,这个版本可兼容mac芯片!6.打开mac终端,输入。

weixin_62332001的博客 2028

【水文】calico-node 启动失败 Init:CrashLoopBackOff

Defaulted container "calico-node" out of: calico-node, upgrade-ipam (init), install-cni (init), mount-bpffs (init) Error from server (BadRequest): container "calico-node" in pod "calico-node-4j7td" is waiting to start: PodInitializing

大健的日常的博客 1万+

大一“新生”年入100万+,别人称他天才小火炬

2024网安界跑出一匹引人瞩目的黑马仅用一年挖洞收入突破100万+的百万赏金猎人2024腾讯SRC年榜第一而就在这一年前他仅仅是一个因为挂科留级的大一“新生”他说,他是天才小火炬,**成为腾讯SRC年榜第一,并刷新了腾讯SRC有史以来的年榜最高分纪录。**不仅如此,他还获得了2024年腾讯双十一保卫战师长(第三名)、HackerOne中国区第三季度第五、Boss直聘SRC 2024年第十、微博SRC 2024年第七、UCloud SRC 2024年第五等荣誉。

m0_71745258的博客 1774

实操微信支付,适合第一次接通微信支付的同学

我的实际操作命令如下:就会生成图3中多出来的file文件夹,/Users/camel/cert/xxxxxx_cert/file/wechatpay_5A4xxxxxxxxxx9.pem,wechatpay_xxxxx5A4849E9.pem就是微信支付平台证书,也是程序真正需要的。•注意:我的操作说明,我是把下载好的 CertificateDownloader.jar 文件,放在了解压证书的目录里(图3)。//下面的静态参数要仔细看下面的解释,否则只会调用别人写好的方法,压根学不会0-1接入微信支付。

wjianwei666的专栏 525

被称 “天才小火炬” 的大一新生:年入 100 万 +,靠的不是运气

2024网安界跑出一匹引人瞩目的黑马仅用一年挖洞收入突破100万+的百万赏金猎人2024腾讯SRC年榜第一而就在这一年前他仅仅是一个因为挂科留级的大一“新生”他说,他是天才小火炬,**成为腾讯SRC年榜第一,并刷新了腾讯SRC有史以来的年榜最高分纪录。**不仅如此,他还获得了2024年腾讯双十一保卫战师长(第三名)、HackerOne中国区第三季度第五、Boss直聘SRC 2024年第十、微博SRC 2024年第七、UCloud SRC 2024年第五等荣誉。

m0_59236602的博客 1162

基于深度学习的CT图像肺结节分割与检测系统[完整代码数据分享]

基于深度学习的CT图像肺结节分割与检测系统[完整代码数据分享]

273

多层环境室内定位系统综述总结

本文是一篇发表于2025年《IEEE Access》期刊的综述论文,由埃及开罗美国大学与卡塔尔卡内基梅隆大学团队合作完成,聚焦多层环境室内定位系统的核心挑战、技术方案及未来方向,填补了该领域缺乏全面综述的空白。

程序员石磊 447

大一新生年入 100 万 +!凭什么?别人都叫他 “天才小火炬”

2024网安界跑出一匹引人瞩目的黑马仅用一年挖洞收入突破100万+的百万赏金猎人2024腾讯SRC年榜第一而就在这一年前他仅仅是一个因为挂科留级的大一“新生”他说,他是天才小火炬,**成为腾讯SRC年榜第一,并刷新了腾讯SRC有史以来的年榜最高分纪录。**不仅如此,他还获得了2024年腾讯双十一保卫战师长(第三名)、HackerOne中国区第三季度第五、Boss直聘SRC 2024年第十、微博SRC 2024年第七、UCloud SRC 2024年第五等荣誉。

shandongjiushen的博客 775

SAP BOM (物料清单) 详解

BOM(Bill of Materials,物料清单)是制造业和生产管理中的一个核心概念。它列出了生产某种产品所需的所有原材料、零部件和子组件的详细信息。在SAP系统中,BOM管理是为了帮助企业在生产过程中更高效地管理物料需求、库存以及生产成本。BOM不仅包括物料的数量和单位,还详细描述了每个物料的规格、标准和在产品中的位置。

我小时候很黑的博客 4257

大一新生年入 100 万 +!“天才小火炬” 做对了哪几件事?

2024网安界跑出一匹引人瞩目的黑马仅用一年挖洞收入突破100万+的百万赏金猎人2024腾讯SRC年榜第一而就在这一年前他仅仅是一个因为挂科留级的大一“新生”他说,他是天才小火炬,**成为腾讯SRC年榜第一,并刷新了腾讯SRC有史以来的年榜最高分纪录。**不仅如此,他还获得了2024年腾讯双十一保卫战师长(第三名)、HackerOne中国区第三季度第五、Boss直聘SRC 2024年第十、微博SRC 2024年第七、UCloud SRC 2024年第五等荣誉。

Button12138的博客 589

【全志V821_FoxPi】6-2 IMX219 MIPI摄像头适配

全志V821芯片适配IMX219 MIPI摄像头(2lane)教程,基于FoxPi开发板V1.2 SDK。文章详细介绍了IMX219的技术参数(800万像素、1/4英寸CMOS、支持1080P@30fps输出)及模组接口原理图。重点展示了设备树配置方法,包括PIO引脚定义(TWI0使用PA3/PA4,复位引脚PA2)、TWI0节点设置(100kHz时钟)以及VIND0节点中sensor0的完整配置(I2C地址0x20、MCLK0、RAW格式输出等)。配置过程强调需注意IMX219的器件地址转换(0x10→0

第四维度的博客 2255

TMS_WebGMaps_1.9.8.0_Full_Source

TMS_WebGMaps_1.9.8.0_Full_Source 全源码 delphi cbuilder

大一新生逆袭年入百万!“天才小火炬” 名号,是怎么来的?

2024网安界跑出一匹引人瞩目的黑马仅用一年挖洞收入突破100万+的百万赏金猎人2024腾讯SRC年榜第一而就在这一年前他仅仅是一个因为挂科留级的大一“新生”他说,他是天才小火炬,**成为腾讯SRC年榜第一,并刷新了腾讯SRC有史以来的年榜最高分纪录。**不仅如此,他还获得了2024年腾讯双十一保卫战师长(第三名)、HackerOne中国区第三季度第五、Boss直聘SRC 2024年第十、微博SRC 2024年第七、UCloud SRC 2024年第五等荣誉。

2301_79455190的博客 1268

Devexpress16.2.6破解工具

Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具

上一篇: CSRF漏洞概述和原理【黑客渗透测试零基础入门必知必会】零基础入门到精通,收藏这篇就够了
下一篇: 手把手教你玩转 Kali:零基础起步,轻松搞定 WiFi 渗透实战(新手必备)
网络安全_入门教程
博客等级 码龄4年 1万+粉丝 2151原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值