WEB安全之信息收集篇(1)基础篇

关于计算ico文件hash值脚本 如何利用ico文件查找出网站的真实IP地址,分享一个计算网站ico文件hash值的工具(python2和python3双版本代码)python2的工具脚本代码python3的工具脚本代码 python2的工具脚本代码 import mmh3 import requests response = requests.get('https://www.xxxx.com/favicon.ico') favicon = response.content.encode('base64') hash = mmh3.has 阅读详情

免责声明

由于传播、利用本公众号狐狸说安全所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,公众号狐狸说安全及作者不为此承担任何责任,一旦造成后果请自行承担!如有侵权烦请告知,我们会立即删除并致歉,谢谢!

0x01 前言

1.什么是信息收集?

信息搜集也称踩点,信息搜集毋庸置疑就是尽可能的搜集目标的信息,包括端口信息、DNS信息、员工邮箱等等看似并不起眼的一些信息都算是信息搜集,这些看似微乎其微的信息,对于渗透测试而言就关乎到成功与否了。

2.信息收集的重要性

信息搜集是渗透测试的最重要的阶段,占据整个渗透测试的60%,可见信息收集的重要性。根据收集的有用信息,可以大大提高我们渗透测试的成功率。

3.信息收集分为几种方式

主动收集:通过直接访问、扫描网站,这种流量将流经网站

被动收集:利用第三方的服务对目标进行访问了解,比如:Google搜索、Shodan搜索等

信息收集,大概分为以下几类:

域名以及ip信息收集资产测绘平台信息收集搜索引擎信息收集敏感信息收集

0x02 域名ip信息收集:

域名介绍:

简单的说域名是因为IP地址记忆过于复杂,便使用域名来进入网站,IP地址是一个纯数字标识,人们很难记忆,为了便于人们快速输入和访问,在IP地址基础上,发展出了一种可符号化的地址方案,这样的符号化地址方便人们记忆,每一个符号化地址都对应一个特定的IP地址,这个域名数字IP地址相对应的字符地址就是域名。

首先,我们可以拿一个主域名进行备案查询,这样我们可以获得这个域名所属的公司名称,备案查询的网站很多,可以用下面的网址:

https://beian.miit.gov.cn/#/Integrated/indexhttps://icp.chinaz.com/https://www.beian.gov.cn/portal/registerSystemInfo

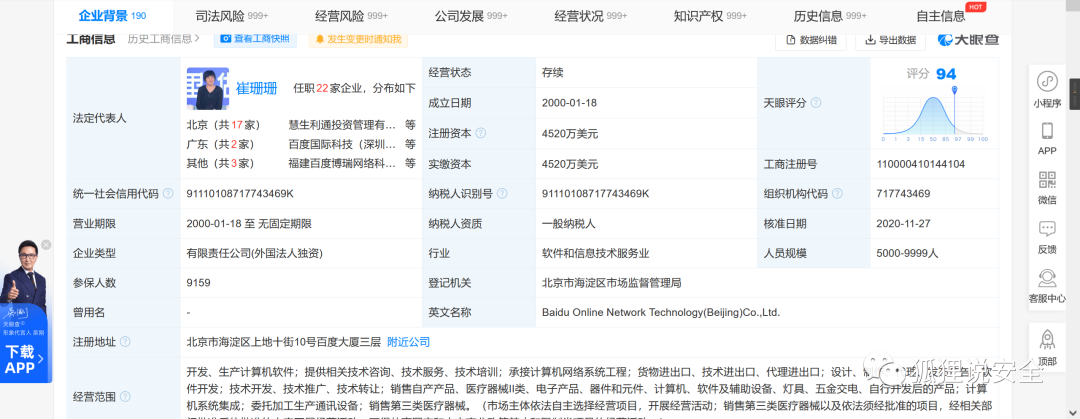
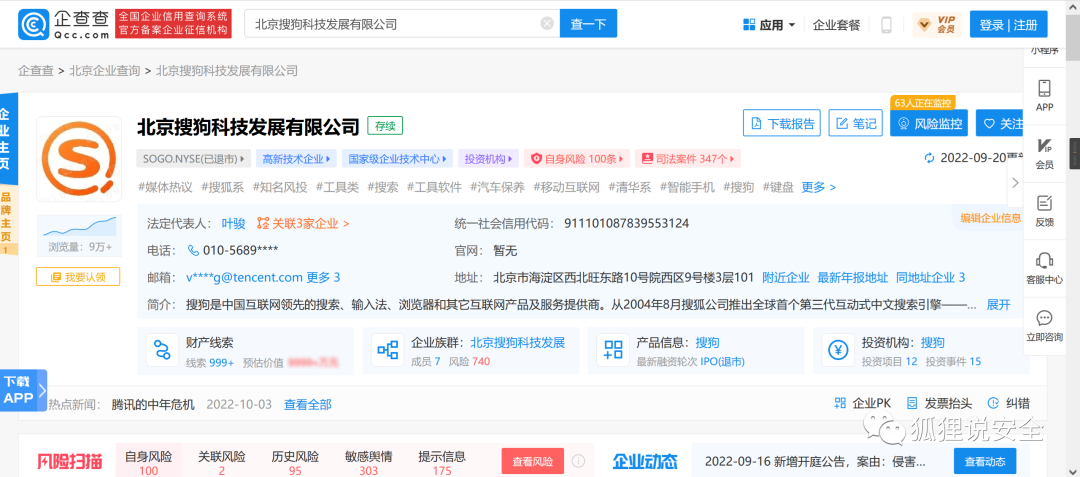
其次目标企业可能会有很多子公司,特别是全资子公司,子公司的名称和母公司的名称不一样,注册的域名也不一样,子公司有时是一个很好的突破口。可以在天眼查、爱企查、企查查等平台进行关系查询。

天眼查  https://www.tianyancha.com/
img

爱企查  https://aiqicha.baidu.com/

img

企查查 https://www.qcc.com/

img

还可以通过 whois 的信息进行反查域名,如同一公司的域名可能通过同一个邮箱进行注册

http://whois.chinaz.com/https://who.is/whoishttps://whois.aizhan.com/

子域名简单介绍:

子域名:域名按照层级可以分为顶级域、主域名、子域名等 。例如.net 是顶级域,主域名是http://sony.net,子域名则是在主域名的前面添加自定义名称,例如像 http://sony.net 、http://mail.sony.net这一类都可统称为子域名。

例如:很多人都误把带www当成一级域名,把其他前缀的当成二级域名;或者把二级域名当成一级域名。这些都是错误的。以http://sony.net为例,正确的域名

划分为:.net 顶级域名/一级域名,http://sony.net 二级域名,http://s.sony.net 三级域名,http://s.s.sony.net 四级域名

子域信息收集阶段:

主动收集的几种方式

字典枚举置换扫描域传送漏洞DNSSECDNS缓存

1.字典枚举

字典枚举即利用常见的子域名字典,进行暴力破击,最终获得有效的子域名。这种方法有比较大的局限,能收集到多少子域,取决于字典的覆盖程度,同时还有比较致命的缺点,即会造成较大的流量,可能会让目标系统的安全产品造成告警。

推荐几款好用的子域名枚举检测工具

工具地址 https://github.com/shmilylty/OneForAll工具地址 https://github.com/projectdiscovery/subfinder工具地址 https://github.com/OWASP/Amas工具地址 https://github.com/euphrat1ca/LayerDomainFinde

2.置换扫描

使用已知域/子域名的排列组合来识别新的子域名,使得字典有一定的针对性,提高准确率

项目地址:https://github.com/infosec-au/altdns

3.域传送漏洞

DNS区域传输是将DNS数据库或DNS记录从主名称服务器复制到辅助名称服务器的过程。如果DNS服务器没有进行严格的配置,只要收到AXFR请求就进行域传送,便造成了该漏洞。域传送过程中,传递的信息除了子域外,还有电子邮件地址、电子邮件服务器等信息,可用于钓鱼攻击。其实,域传送漏洞本身就是一个高危漏洞。

域传送漏洞的即常见验

Kali使用FOFA资产检索收集信息——被动信息收集 FOFA 是一款非常强大的搜索引擎,FOFA (网络空间资产检索系统)是世界上数据覆盖更完整的IT设备搜索引擎,拥有全球联网IT设备更全的DNA信息。相对于shodan来说FOFA的优点就是更加本土化,拥有更多的域名数据,建立了全球最大的资产规则集,而且现在已经更新了识别蜜罐的功能。被动信息收集的目的:通过公开渠道,去获得目标主机的信息,从而不与目标系统直接交互,避免留下痕迹。一般带域名的好打开,注意纯ip的然后打开是乱码的,可能是钓鱼网站。同样是通过IP聚合去查看开放的服务和开放的端口。 阅读详情

相关推荐

WEB安全之常见漏洞篇之SQL注入(基础 原理篇)

盲注就是在sql注入过程中,sql语句执行的选择后,选择的数据不能回显到前端页面。此时,我们需要利用一些方法进行判断或者尝试,这个过程称之为盲注。

One-Fox安全团队的博客 639

Web安全之基础信息收集

一、背景 最近系统性学习了web安全,趁着放假这段时间做个梳理,顺便分享出来给大家做个参考 二、基础信息收集 基础信息收集包括了:IP、域名、端口 2.1 IP IP收集是把域名对应的IP收集起来,主要的收集方法有几种 通过ping 通过上面的图可以看出已经获得对方域名对应的ip 通过第三方网站获取目标ip 在kali系统下 dig+域名 就可以获得该域名的IP地址 2.2域名 主要域名收集方法有几种 1.DNS查询 在kali系统下输入 dnsenum+网址 就可以获得该网站的域名

BuRan_jin的博客 1793

Web安全基础篇

黑客利用网站操作系统的漏洞和web服务程序的SQL注入漏洞等得到web服务器的控制权限,轻则篡改网页内容,重则窃取重要内部数据,更为严重的则是在网页中植入恶意代码,使得网站访问者受到侵害。

hack0919的博客 2245

【网络安全】Web渗透测试攻防之浅述信息收集

众所周知渗透测试的本质是信息收集,在渗透测试中信息收集的质量直接关系到渗透测试成果的与否。在对系统进行渗透测试前的信息收集是通过各种方式获取所需要的信息,收集的信息越多对目标进行渗透的优势越有利。通过利用获取到的信息对系统进行渗透。只有掌握了足够多的目标信息才能更好的对目标系统进行渗透。正所谓知彼知己百战不殆。

wlaq_juju的博客 1018

CTFshow-web入门信息收集(1-20)

web1 ctrl+u 查看源码 web2 在url前面加上view-source: web3 用burp抓包,查看返回的响应包,获取到flag web4 访问robots.txt,发现flag存放位置 访问即可拿到flag web5 phps文件泄露 访问index.phps,保存文件 打开文件获得flag web6 网站源码泄露 访问www.zip获取网站源码 解压缩获取flag web7 git源码泄露 访问.git/index.php,获得flag web8 svn泄

i_kei的博客 4006

[网络安全自学篇] 二十二.Web渗透之网站信息、域名信息、端口信息、敏感信息及指纹信息收集

这是作者的系列网络安全自学教程,主要是关于网安工具和实践操作的在线笔记,特分享出来与博友共勉,希望您们喜欢,一起进步。前文分享了Powershell基础入门知识,涉及条件语句、循环语句、数组、函数 、字符串操作、注册表访问等。这篇文章将分享Web渗透的第一步工作,涉及网站信息、域名信息、端口信息、敏感信息及指纹信息收集。

杨秀璋的专栏 2万+

网络安全中信息收集需要收集哪些信息了?汇总

在网络安全渗透测试中,信息收集是最基础也是最关键的步骤,主要目的是通过各种手段收集目标系统的公开信息,为后续的漏洞扫描、漏洞利用和攻击提供依据。

盾悟 8195

ROC-RK3588S-PC 刷机 安装Android系统

rk3588刷机,装系统

Wjz_www的博客 4834

opencv简单小项目

OpenCV(Open Source Computer Vision Library)是一个开源的计算机视觉和机器学习软件库,它提供了大量的图像和视频处理功能。要开始一个OpenCV项目,你需要安装OpenCV库,这通常可以通过Python的pip包管理器完成。替换为你要加载的图像的实际路径。这个例子展示了OpenCV项目的基本结构,你可以在此基础上添加更多的图像处理功能。如果你需要更详细的指导或代码示例,请告诉我你的具体需求。

youyouxiong的博客 970

致远OA系统表单相关操作记录(一)

致远OA系统表单相关操作

weixin_59666050的博客 6099

FOC实战笔记:RC吸收电路的设计考量与参数调优

本文深入探讨了FOC驱动器中RC吸收电路的设计与调优。针对MOS管开关过程中的电压尖峰问题,详细阐述了RC电路的钳位与能量吸收原理,并提供了从参数计算、实验调试到布局布线的完整实战指南,旨在帮助工程师有效提升系统可靠性与稳定性。

weixin_29219539的博客 273

Clion编译stm32cube初始化工程时non constant or forward reference address expression for section .ARM.extab报错

相信应该有同学在看了稚晖君关于clion开发stm32的文章之后也想在自己PC上实现“优雅の嵌入式开发”遇到和我类似的问题。他的文章是22年写的,我个人猜测应当是版本更新导致的不适配。意思就是说 READONLY 只能在gcc11以后的版本中使用,gcc10及以前的版本将无法正确识别,也就有如下错误。或者就可以将gcc升级至最新的版本。记得在clion工具链中修改c,cpp编译器的位置。可以将文本括号中的 READONLY 全部删除。当时由于没有注意到这行注释导致在这里卡了好久。

2301_77256849的博客 2510

移植Google Gemini Nano到RK3588 NPU,实现高效边缘推理

在嵌入式 AI 开发中,大家常常会遇到模型在硬件平台上运行时出现性能瓶颈的问题,比如推理速度慢、功耗过高,这严重影响了应用的实时性和稳定性 ,导致性能瓶颈,无法满足如智能安防、工业检测等场景的实时性需求。为了解决这些问题,我们可以将轻量模型移植到具有强大算力的硬件平台上。本文将手把手教你将 Google Gemini Nano(或类似轻量模型)移植到 RK3588 NPU,充分发挥 RK3588 NPU 的 6Tops 算力,实现高效的模型推理,提升嵌入式系统的 AI 处理能力。

远程部署调试 运行安装 项目调试 二次开发 项目技术新 持续迭代 部分源码免费分享 293

YOLOv11改进 | 引入DEConv细节增强卷积模块:恢复细节信息,提升小目标检测精度

摘要: YOLOv11在目标检测中面临小目标检测精度不足的问题,主要由于细节信息丢失。本文提出引入DEConv(细节增强卷积)模块,通过多分支卷积和残差连接恢复高频细节,提升小目标检测性能。DEConv结合3×3卷积与空洞卷积增强边缘信息,并自适应融合特征,兼容YOLOv11的P3层(小目标关键层)且计算高效。实验表明,该改进在无人机航拍、显微镜图像等密集小目标场景中显著减少漏检,同时保持轻量化和实时性优势。代码实现可直接嵌入现有YOLO架构,仅需替换P3层卷积模块。

走向CTO的路上... 948

【第33话:车辆控制】自动驾驶车辆运动学模型推导及详解

自动驾驶车辆的运动学模型以自行车模型为核心,通过状态方程。

一碗白开水一 830

jre9下载 jdk9

(Java SE Runtime Environment 9.0) 9.0u175 官方最新版 【x86|x64】

温度PID控制PLC程序

温度PID稳定控制程序,适用于欧姆龙PLC,对其他PLC也具有很大参考价值

Camera2Demo

在Camera2 的基础上进行封装,使得Camera2一堆初始化逻辑与Activity分离,降低耦合度,完成预览拍照并保存的操作

VC中sqlite的使用

在VC中对sqlite的使用,实现数据库大批数据的快速插入,读取数据库中的数据在ListCtrl中显示

下一篇: WEB安全之常见漏洞篇之SQL注入(基础 原理篇)
One-Fox安全团队
博客等级 码龄4年 37粉丝 7原创
评论 1
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值