API安全基础理论

什么是API安全 章节概述 什么是API 导致API安全或不安全的因素 定义安全的目标 识别威胁和漏洞 达到安全目标的机制 应用程序接口(APIs)随处可见。当你打开智能手机或平板,浏览上面安装的应用时,差不多这些应用都会连接一个或多个远程API,通过这些接口下载最新的内容和信息、轮询通知、上传你发送的内容或者执行你要求的操作。 如果你在浏览器中使用开发工具打开你最喜欢的网页,那么你一定能看到为了渲染一张为你定制的网页,浏览器在后台调用了很多API。而在服务器内,为了响应浏览器调用的API,可能会导致许多微服务调 阅读详情

目录

  • 日志分析

  • web日志

  • windows系统日志

  • 文件排查

  • 进程排查

  • 新增、隐藏账号排查

  • 启动项/服务/计划任务排查

  • 工具

日志分析

web日志

dirpro扫描目录,sqlmap扫描dvwa

  1. Python dirpro -u http://192.168.52.129 -b sqlmap -u "http://192.168.52.129/dvwa/vulnerabilities/sqli/?id=1&Submit=Submit#" --cookie="PHPSESSID=bs8kg7ou7ru6dj4auppq32m663;security=low" --dbs

使用星图对日志文件进行分析,发现存在漏洞攻击行为,信息具体,可视化强。

windows系统日志

日志位置

  1. windows 2000 专业版 /windows Server2003/windows XP 系统日志 C:WindowsSystem32configSysEvent.evt 安全性日志 C:WindowsSystem32configSecEvent.evt 应用程序日志 C:WindowsSystem32configAppEvent.evt Vista/win7/win8/win10/winser2008 以上 目录 %SystemRoot%System32WinevtLogs 系统日志 %SystemRoot%System32WinevtLogsSystem.evtx 安全性日志 %SystemRoot%System32WinevtLogsSecurity.evtx 应用程序日志 %SystemRoot%System32WinevtLogsApplication.evtx

事件id

事件 ID (旧版本)

事件 ID (新版本)

描述

事件日志

528

4624

成功登录

安全

529

4625

失败登录

安全

680

4776

成功 / 失败的账户认证

安全

624

4720

创建用户

安全

636

4732

添加用户到启用安全性的本地组中

安全

632

4728

添加用户到启用安全性的全局组中

安全

2934

7030

服务创建错误

系统

2944

7040

IPSEC 服务的启动类型已从禁用更改为自动启动

系统

2949

7045

服务创建

系统

日志清除相关

事件

事件 ID

事件级别

事件日志

事件来源

事件日志服务关闭

1100

信息

安全

EventLog

事件日志被清除

104

信息

系统

EventLog

事件日志被清除

1102

信息

安全

EventLog

  1. 登录成功的所有事件 LogParser.exe -i:EVT –o:DATAGRID "SELECT * FROM Security.evtx where EventID=4624" 指定登录时间范围的事件: LogParser.exe -i:EVT –o:DATAGRID "SELECT * FROM Security.evtx where TimeGenerated>'2018-06-19 23:32:11' and TimeGenerated<'2018-06-20 23:34:00' and EventID=4624" 提取登录成功的用户名和IP: LogParser.exe -i:EVT –o:DATAGRID "SELECT EXTRACT_TOKEN(Message,13,' ') as EventType,TimeGenerated as LoginTime,EXTRACT_TOKEN(Strings,5,'|') as Username,EXTRACT_TOKEN(Message,38,' ') as Loginip FROM c:Security.evtx where EventID=4624" 登录失败的所有事件: LogParser.exe -i:EVT –o:DATAGRID "SELECT * FROM Security.evtx where EventID=4625"

文件排查

排查的几个点:

  1. 回收站、浏览器下载记录、浏览器历史记录

  2. 时间排序,查看最新的文件

  3. 修改时间在创建时间之前的文件

temp (tmp) 相关目录

C:WindowsTemp

Recent 文件

Recent 存储最近打开的文件的快捷方式

  1. %UserProfile%Recent C:Documents and SettingstestRecent C:Userstest.WIN10Recent

预读取文件查看

  1. C:WindowsappcompatPrograms 查看工具 winprefetchview

粘滞键exe

查看C:WindowsSystem32下的sethc.exe文件的创建、修改时间是否正常,如下图,一般情况下,系统文件的创建时间与修改时间应相同,sethc的创建时间与修改时间不同,可确定sethc已被替换成后门文件。由于攻击者可修改文件时间,上述简单粗暴的判断方式可能不靠谱,可将sethc拷贝出来、上传至VT检测危害。

攻击日期内新增的文件

  1. forfiles /m *.exe /d 2023/10/9 /s /c "cmd /c echo @path @fdate @ftime" 2> null

webshell

  1. 河马查杀

进程排查

  • 思路:重点检查没有厂商名字、没有签名验证信息、没有描述信息、CPU 或内存资源占用长时间过高的进程。检查可疑进程的所属、路径、参数是否合法。

  • 再分析这些进程加载了什么dll、使用了什么模块,分析是否存在异常,从而判断该进程是否为一个恶意的进程。

  1. (1)查看端口得到PID netstat -nao netstat -ano | findstr "ESTABLISHED" (2)根据PID查看进程对应的程序名称 tasklist /V | findstr PID (3)关闭进程 taskkill /PID 3876 /F wmic process where name="mysqld.exe" delete wmic process where processid=3876 call terminate

发现异常文件先放进检测箱里面,发现异常连接先放在情报社区

  1. https://www.virustotal.com/gui/ https://x.threatbook.com/

新增、隐藏账号排查

命令行

  1. net user lusrmgr.msc net localgroup Administrators

分析安全日志

  1. LogParser.exe -i:EVT –o:DATAGRID "SELECT * FROM Security.evtx where TimeGenerated>'2023-10-09 23:32:11' and TimeGenerated<'2023-10-10 23:34:00' and EventID=4720"

分析注册表

  1. HKLMSAMSAMDomainsAccountUsersNames

正常情况下,上述路径的SAM权限仅system用户可查看,需要给administrator用户授权才能打开完整路径。对SAM右键、给administator用户添加完全控制权限

启动项/服务/计划任务排查

注册表启动项

  1. HKEY_CURRENT_USERSoftwareMicrosoftWindowsCurrentVersionRun HKEY_LOCAL_MACHINESoftwareMicrosoftWindowsCurrentVersionRun HKEY_LOCAL_MACHINESoftwareMicrosoftWindowsCurrentVersionRunonce

检测是否被映像劫持

  1. HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindows NTCurrentVersionImage File Execution Options 检查是否存在Debugger,且与exe文件名不一致

组策略

gpedit.msc

依次选择 【计算机配置】【Windows 设置】【脚本】【启动】
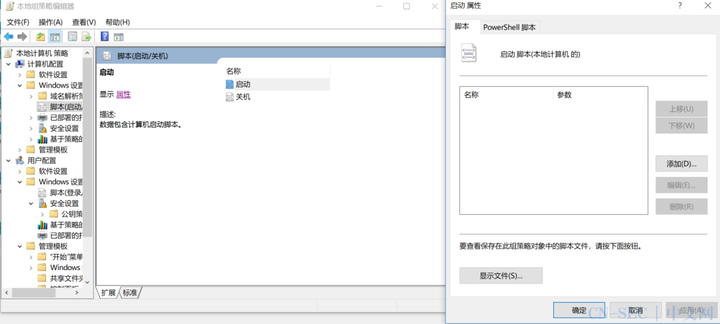
添加图片注释,不超过 140 字(可选)

系统配置的启动项

msconfig

开机启动项文件夹

  1. C:UsersxxxxAppDataRoamingMicrosoftWindowsStart MenuProgramsStartup

服务排查

  1. services.msc

查看计划或定时任务

  1. C:WindowsSystem32Tasks C:WindowsSysWOW64Tasks C:Windowstasks taskschd.msc

工具

  • 火绒剑 yyds,几乎包含上面的排查项

  • autorun

  • procexp

  • 河马查杀

  • LogParser.msi

  • winprefetchview-x64

  • xingtu_full

autorun指南

  1. 1、登录(Logon): 此条目会扫描标准自动启动位置,例如当前用户和所有用户的启动文件夹、(Startup)运行注册表(Run Registry)项和标准应用程序启动位置。 2、资源管理器(Explorer): 此条目显示Explorer shell 扩展、浏览器帮助对象、资源管理器工具栏、活动设置执行和 shell 执行挂钩。 3、IE浏览器(Internet Explorer): 此条目显示浏览器帮助程序对象(Browser Helper Objects)(BHO)、Internet Explorer工具栏和扩展。 4、计划任务(Scheduled Tasks): 任务(Task)计划程序任务配置为在引导或登录时启动。 5、服务(Services): 它显示所有配置为在系统启动时自动启动的Windows服务。 6、驱动(Drivers): 这将显示系统上注册的所有内核模式驱动程序,但禁用的驱动程序除外。 7、已知DLL(AppInit DLL): 这有 Autoruns 显示注册为应用程序初始化DLL。 8、引导执行(Boot Execute): 在启动过程早期运行的本机映像(与Windows映像相反)。 9、镜像劫持(Image Hijacks): 图像文件执行选项和命令提示符自动启动。 10、应用初始化(AppInit): 显示注册为应用程序初始化DLL的DLL。 11、已知的 DLL(Known DLLs): 这会报告 Windows 加载到引用它们的应用程序中的DLL的位置。(DLLs) 12、Winlogon (win登录通知): 显示注册登录事件的Winlogon通知的DLL 。(Shows DLLs) 13、Winsock 提供商(Winsock Providers): 显示已注册的Winsock 协议,包括Winsock 服务提供程序。恶意软件(Malware)通常将自身安装为Winsock 服务提供商,因为很少有工具可以删除它们。自动运行可以禁用它们,但不能删除它们。 14、LSA 提供者(LSA Providers): 显示(Shows)注册本地安全机构(Local Security Authority)( LSA ) 身份验证、通知和安全包。 打印机监视器驱动程序(Printer Monitor Drivers): 显示加载到后台打印服务中的DLL 。(DLLs)恶意软件(Malware)已使用此支持自动启动自身。 15、侧边栏(Sidebar Gadgets): 显示 Windows 边栏小工具。

API安全测试方法论 API测试小结 阅读详情

相关推荐

深度剖析《白帽子讲 Web 安全》之 API 安全

随着移动互联网的普及,各类移动端应用如雨后春笋般涌现。这些应用为了实现丰富的功能,需要与后端服务器进行频繁的数据交互,而 API 正是实现这种交互的关键手段。例如,在一款热门的外卖应用中,用户下单、查询订单状态、获取商家信息等操作,都依赖于 API 与后端服务器进行数据传输。通过 API,前端应用能够便捷地获取所需数据,并将用户的操作指令传递给后端进行处理,极大地提升了用户体验。与此同时,IoT 设备的兴起进一步拓展了 API 的应用边界。

FFNCL的博客 1849

API 安全培训资源大全:awesome-api-security 学习路径规划

在当今数字化时代,API(应用程序编程接口)已成为连接不同系统和服务的关键桥梁。然而,API 安全问题也日益凸显,成为网络安全的重要组成部分。awesome-api-security 作为一个全面的 API 安全工具和资源集合,为安全从业者和开发者提供了丰富的学习材料和实践工具。本文将为你详细介绍如何利用这个项目规划你的 API 安全学习路径,帮助你从零开始掌握 API 安全的核心知识和技能。

gitblog_01109的博客 705

永安在线API安全管控平台正式发布,以情报建立API安全基线

2021年12月3日,首届API安全管理论坛在深圳举办。在此次论坛上,永安在线介绍了API安全管理的挑战和治理理念,并发布了以永安在线核心技术优势——行业领先的【情报】打造的产品:API安全管控平台。 数字化进程不断加快,API在应用环境中变得越来越普遍。有调查显示,API请求已占所有应用请求的83%。而API作为连接服务和传输数据的重要通道,它的广泛应用及针对性安全策略的缺失也为企业带来越发严重的数据安全问题,甚至已成为数据泄露的最大敞口。 随着企业在整个研发过程中越来越强调敏

weixin_41829439的博客 5938

Linux之kernel(1)系统基础理论(2)

进程是操作系统中一个非常重要的概念。简单来说,进程就是一个正在运行的程序实例。当我们在计算机上启动一个程序时,操作系统就会创建一个进程,分配必要的系统资源,如CPU时间、内存空间等,来支持该程序的运行。每个进程都有自己独立的地址空间,包含程序代码、数据、堆栈等。从操作系统的角度来看,进程是资源分配和调度的基本单位。操作系统通过对进程的管理和调度,合理有效地分配和利用系统资源,使多个程序可以并发执行,从而提高系统的整体性能。不同进程之间一般是相互独立的,互不干扰。

梅花香自苦寒来,宝剑锋从磨砺出。 3014

怎么保证设计的API是安全的

确保 API 的安全性是多方面的,涉及到身份验证、授权、加密、输入验证、防止滥用等多个方面。通过结合这些安全措施,可以有效地降低 API 被攻击或滥用的风险,保护应用程序和用户的数据安全。

weixin_53227829的博客 1198

Zenoss 2.4.5 API 文档详解与实践指南

本文还有配套的精品资源,点击获取 简介:Zenoss 2.4.5 提供了一套全面的API文档,专为开发者和系统管理员设计,旨在帮助他们利用RESTful API自动管理和扩展Zenoss功能。文档详细阐述了如何通过HTTP请求与Zenoss交互,涉及资源模型、HTTP方法、请求参数、认证机制、JSON数据交换格式、响应结构和错误处理等方面,同时也包括API版本控制、使用示例...

weixin_32251525的博客 1675

【MCP Server安全配置终极指南】:如何正确设置API KEY环境变量避免泄露风险

掌握mcp server 环境变量中如何配置 API KEY的正确方法,有效防止密钥泄露。适用于各类服务部署场景,通过隔离敏感信息、结合配置管理工具实现安全调用。提升系统安全性与维护效率,值得收藏。

ByteChat的博客 285

MacBook Pro 合盖省电终极配置:pmset 5条命令实现一夜掉电<1%

本文详细介绍了如何通过5条pmset终端命令优化MacBook Pro的合盖休眠设置,实现一夜掉电<1%的极致省电效果。针对M系列芯片的特性,文章解析了MacOS的休眠机制,并提供电池模式与电源模式的差异化配置方案,帮助用户显著提升续航表现。

weixin_33824385的博客 481

API是什么,如何保障API安全

在流量分析中,还能发现影子/僵尸 API(即未知的 API)、弱API、无效API等,监测每一个API安全情况,形成业务API、应用级API、全局API三大维度的API画像,帮助企业多维度、多视角地摸清、梳理出企业API资产与实时状况。安全策略无法保证100%准确,全站防护具备自适应能力,利用大数据分析技术,在网站接入后自动分析业务流量进行策略适配,并持续、自动地分析所有业务中可能存在的安全触发因素,包括误漏报,以提供适配业务场景的安全策略建议,尽可能减少用户操作阻碍,降低安全管理开销。

HoewDec的博客 2445

MD5算法 C语言 (从OpenSSL库中分离算法:一)

从OpenSSL库中分离算法-MD5算法 OpenSSL简介: OpenSSL 是用于传输层安全性 (TLS) 和安全套接字层 (SSL) 协议的一个强大、商业级和功能齐全的工具包,它也是一个通用的密码学库。包含有RSA、SM4、DES、AES等诸多加密算法。 OpenSSL GitHub地址如下: GitHub - openssl/openssl: TLS/SSL and crypto library 在日常的开发工作中,有时只想用OpenSSL库中的一种算法,此时调用整个OpenSSL库,往往是没必要的

逆光倾城的博客 4027

企业微信消息推送API实战:5步搞定可信IP与域名配置(含Python代码示例)

本文详细解析了企业微信消息推送API实战中的关键配置步骤,特别是可信IP与可信域名的配置流程。通过5个清晰步骤,结合Python代码示例,指导开发者快速完成安全通信链路搭建,避免常见错误,确保消息推送服务稳定可靠。

qsc9012345的博客 999

API安全学习笔记

诸如apikey 或者随机生成的其他形式的token。

Hacker_LaoYi的博客 2656

ubuntu安装eigen3.3.7

查看已安装版本: gedit /usr/include/eigen3/Eigen/src/Core/util/Macros.h 或 gedit /usr/local/include/eigen3/Eigen/src/Core/util/Macros.h 卸载先前版本: sudo updatedb locate eigen3 得到eigen库的位置 卸载: sudo rm -rf /usr/include/eigen3 /usr/lib/cmake/eigen3 ...

reason的博客 1万+

API安全

网络安全,信息(数据)安全,应用安全;机密性完整性可靠性。

m0_61869253的博客 748

1.47寸ST7789V3彩色TFT LCD嵌入式驱动详解

TFT LCD是嵌入式人机交互(HMI)的核心显示技术,其工作原理依赖于行列驱动、RGB像素寻址与伽马校正等模拟/数字协同机制。ST7789V3作为主流低功耗TFT控制器,支持SPI接口与16位RGB565数据格式,具备高兼容性与轻量级驱动优势。在资源受限的MCU平台(如ARM Cortex-M系列)上,结合RT-Thread设备驱动模型与QSPI硬件加速,可实现高效显存管理、Bresenham图形算法及GB2312中文字模渲染。典型应用场景涵盖便携设备状态屏、工业HMI面板与教育开发套件——本文以1.47

weixin_42599908的博客 125

MCAL中Dsadc的配置

DSADC模块作为一个专用的模块,主要应用在编码器软解码,功能强大而复杂,这里介绍了Dsadc的mcal配置和详细描述,让你全面学习和理解这个模块功能和应用。

dhyw12399999的博客 788

API容易被攻击,如何做好API安全

当前,API已成为全球重要 IT 基础设施的基石。由此,了解API安全风险以及采用WAAP解决方案等防护措施等,帮助企业构筑API安全防线,确保API安全,为维护企业安全以及业务的正常运行,确保企业可持续发展有着重要的意义。

dexunyun的博客 2023

黑猫带你学UFS协议第12篇:UFS标志(Flags)和属性(Atrributes)详解

UFS中的标志其实就是一些开关,布尔型,非0即1,打开或者关闭。这些标志可以用来使能或者禁止UFS设备的一些功能、模式或者状态。 简单来说,flag和attribute、discriptor一样,都是ufs的寄存器罢了。只不过spec将这些寄存器分类了,分成这三种大的类型了而已。 标志可以被清除、复位、设置、触发、读。 主机也是通过设备管理器的Query Request UPIU来读取或者写标志。

黑猫奥利奥的博客 2086

浅谈API安全

API安全

2301_78540048的博客 1535

ST03N 里看不到 SE38 / SA38?别急,这不是没记录,而是被换了名字

摘要:SAP系统中SE38/SA38事务码在ST03N统计中可能"隐身",因其对话步骤被归集到对应的程序名(如SE38→RSABAPPROGRAM)。ST03N侧重工作负载聚合统计,而STAD提供短期明细记录。正确排查方法是:在ST03N中搜索程序名而非事务码,再通过STAD验证具体使用情况。这一现象在权限整改和审计中易造成误判,建议将程序名纳入常规监控,并区分ST03N(趋势分析)与STAD(事实校验)的不同用途。

2007 年 ~ 2025 年,深耕 SAP 技术 18 年 956

贝叶斯统计 [韦来生编]

贝叶斯(Bayes)统计是近几十年来迅速发展起来的数理统计的一个重要分支。贝叶斯方法与经典统计方法的主要不同之处是进行统计推断时除了利用样本信息外,还要利用参数的先验信息,因此可以提高统计推断或统计决策的效果。它在经济、金融、生物、医学、自然科学和社会科学等许多领域具有广泛的应用。贝叶斯方法的研究已渗透到了统计学的几乎所有领域。作者在给中国科学技术大学概率论与数理统计专业本科生开设的“数理统计”课程中有一章专门讲授“贝叶斯方法和统计决策理论”,近十年来也给中国科学技术大学概率统计专业研究生开设过几次“贝叶斯分析”课。本书是在对过去讲稿的内容作了适当的增减和调整的基础上完成的。  本书共分六章。第1章是绪论,介绍了贝叶斯统计的若干基本概念,同时对必要的数理统计的基础知识有重点地作了回顾。第二章介绍了确定先验分布的若干可供选择的方法。第三章介绍了几类常见统计模型参数的后验分布的主要结果和计算方法。第四章和第五章分别介绍了“贝叶斯统计推断”和“贝叶斯统计决策”的内容。第六章介绍了贝叶斯统计计算的若干方法,包括蒙特卡洛方法和马尔可夫链蒙特卡洛(MCMC)方法以及相关统计软件的简介。本书的每一章附右大量的例题和习题,书末附有常用的几个表格和部分习题解答供读者查用。  大约可在54学时内讲授本书的第1章至第六章的主要内容,教师可根据学时需要选讲本书第1章至第六章的部分内容。书中标“*”号的章节可略去不讲,留给读者作为阅读材料。第六章例题中的R代码和部分例题的数据文件等可从作者个人主页下载。  作者在编写本书的过程中参考了J.O.Berger教授的《统计决策论及贝叶斯分析》和茆诗松教授编写的《贝叶斯统计》等书中的一些内容,以及《贝叶斯分析》一书中由张伟平博士编写的有关贝叶斯统计计算的一些内容。在此表示衷心感谢。  本书编写准备过程中,中国科学技术大学统计与金融系的几个研究生帮助完成了本书部分中文的录入和排版,作者对他们的辛勤工作表示真诚的感谢。高等教育出版社为本书的出版给予了大力支持。在此一并致谢。

如何确保API调用安全

通过遵循以上最佳实践和配置方法,你可以显著提升API的安全性,保护你的系统和用户数据免受攻击。希望这些建议对你有所帮助,欢迎在评论区分享你的经验和想法。

2401_87849308的博客 1807

WINCC7.3破解文件

WINCC7.3硬件够破解文件,有需要的下载!WINCC7.3硬件够破解文件,有需要的下载!

api安全测试工具_API安全测试

api安全测试工具 API测试的最佳做法 (Best Practices for API Testing) RESTful APIs have become a fundamental part of modern web application development in recent years. The RESTful approach is far more simple and sca...

weixin_26722031的博客 2981

OV9734 DATASHEET,完整规格书

OV9734完整规格书,包括电气参数,尺寸规格,寄存器配置表等

计算机控制技术及应用

《计算机控制技术及应用》通过总结作者的科研成果和吸收国内外的先进理论、方法和技术,以计算机控制系统的网络化、开放化、智能化和集成化发展趋势为主线索,主要介绍计算机控制系统的基本概念和计算机控制系统的典型形式,计算机控制系统的数学描述与基本分析方法,以及数字PID控制器、最少拍控制系统、达林算法、状态变量设计法等设计方法及其各种改进算法。重点突出计算机控制系统输入输出通道接口的设计方法和典型控制系统的设计案例与实现方法等。

上一篇: Windows应急响应|入侵排查指南
下一篇: java代码审计必备技能之——Spring框架
AI小模型
博客等级 码龄6年 6863粉丝 487原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包

打赏作者

AI小模型

你的鼓励将是我创作的最大动力

¥1 ¥2 ¥4 ¥6 ¥10 ¥20
扫码支付:¥1
获取中
扫码支付

您的余额不足,请更换扫码支付或充值

打赏作者

实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值