SQL 入门到入魔(SQL注入原因和流程)

渗透测试之MSSQL手工注入基本流程 1. 简单测试 test.aspx 内容如下: <%@ Page Language="C#" AutoEventWireup="true" %> <%@ Import Namespace="System.Data" %> <%@ Import namespace="System.Data.SqlClient" %... 阅读详情

前言:

 在之前校招面试中,sql被问到频率是真的高,当初为了能够在sql这块加分,看了不少书籍,在网上也找了不少资料,走了不少弯路,庆幸的是,每次面试官问到sql相关知识,我基本都能对答如流,而且还能从一个小的知识点扯出一大堆的那种,所以呢,今天我想详细给大家分享一下我都学习了啥,文中会给出书籍 + 看过的资料。

目录

​

前言:

SQL入门

SQL注入 

什么是SQL注入

SQL的类型 Structured Query Language

IPv4地址

端口 

域名(domain name)

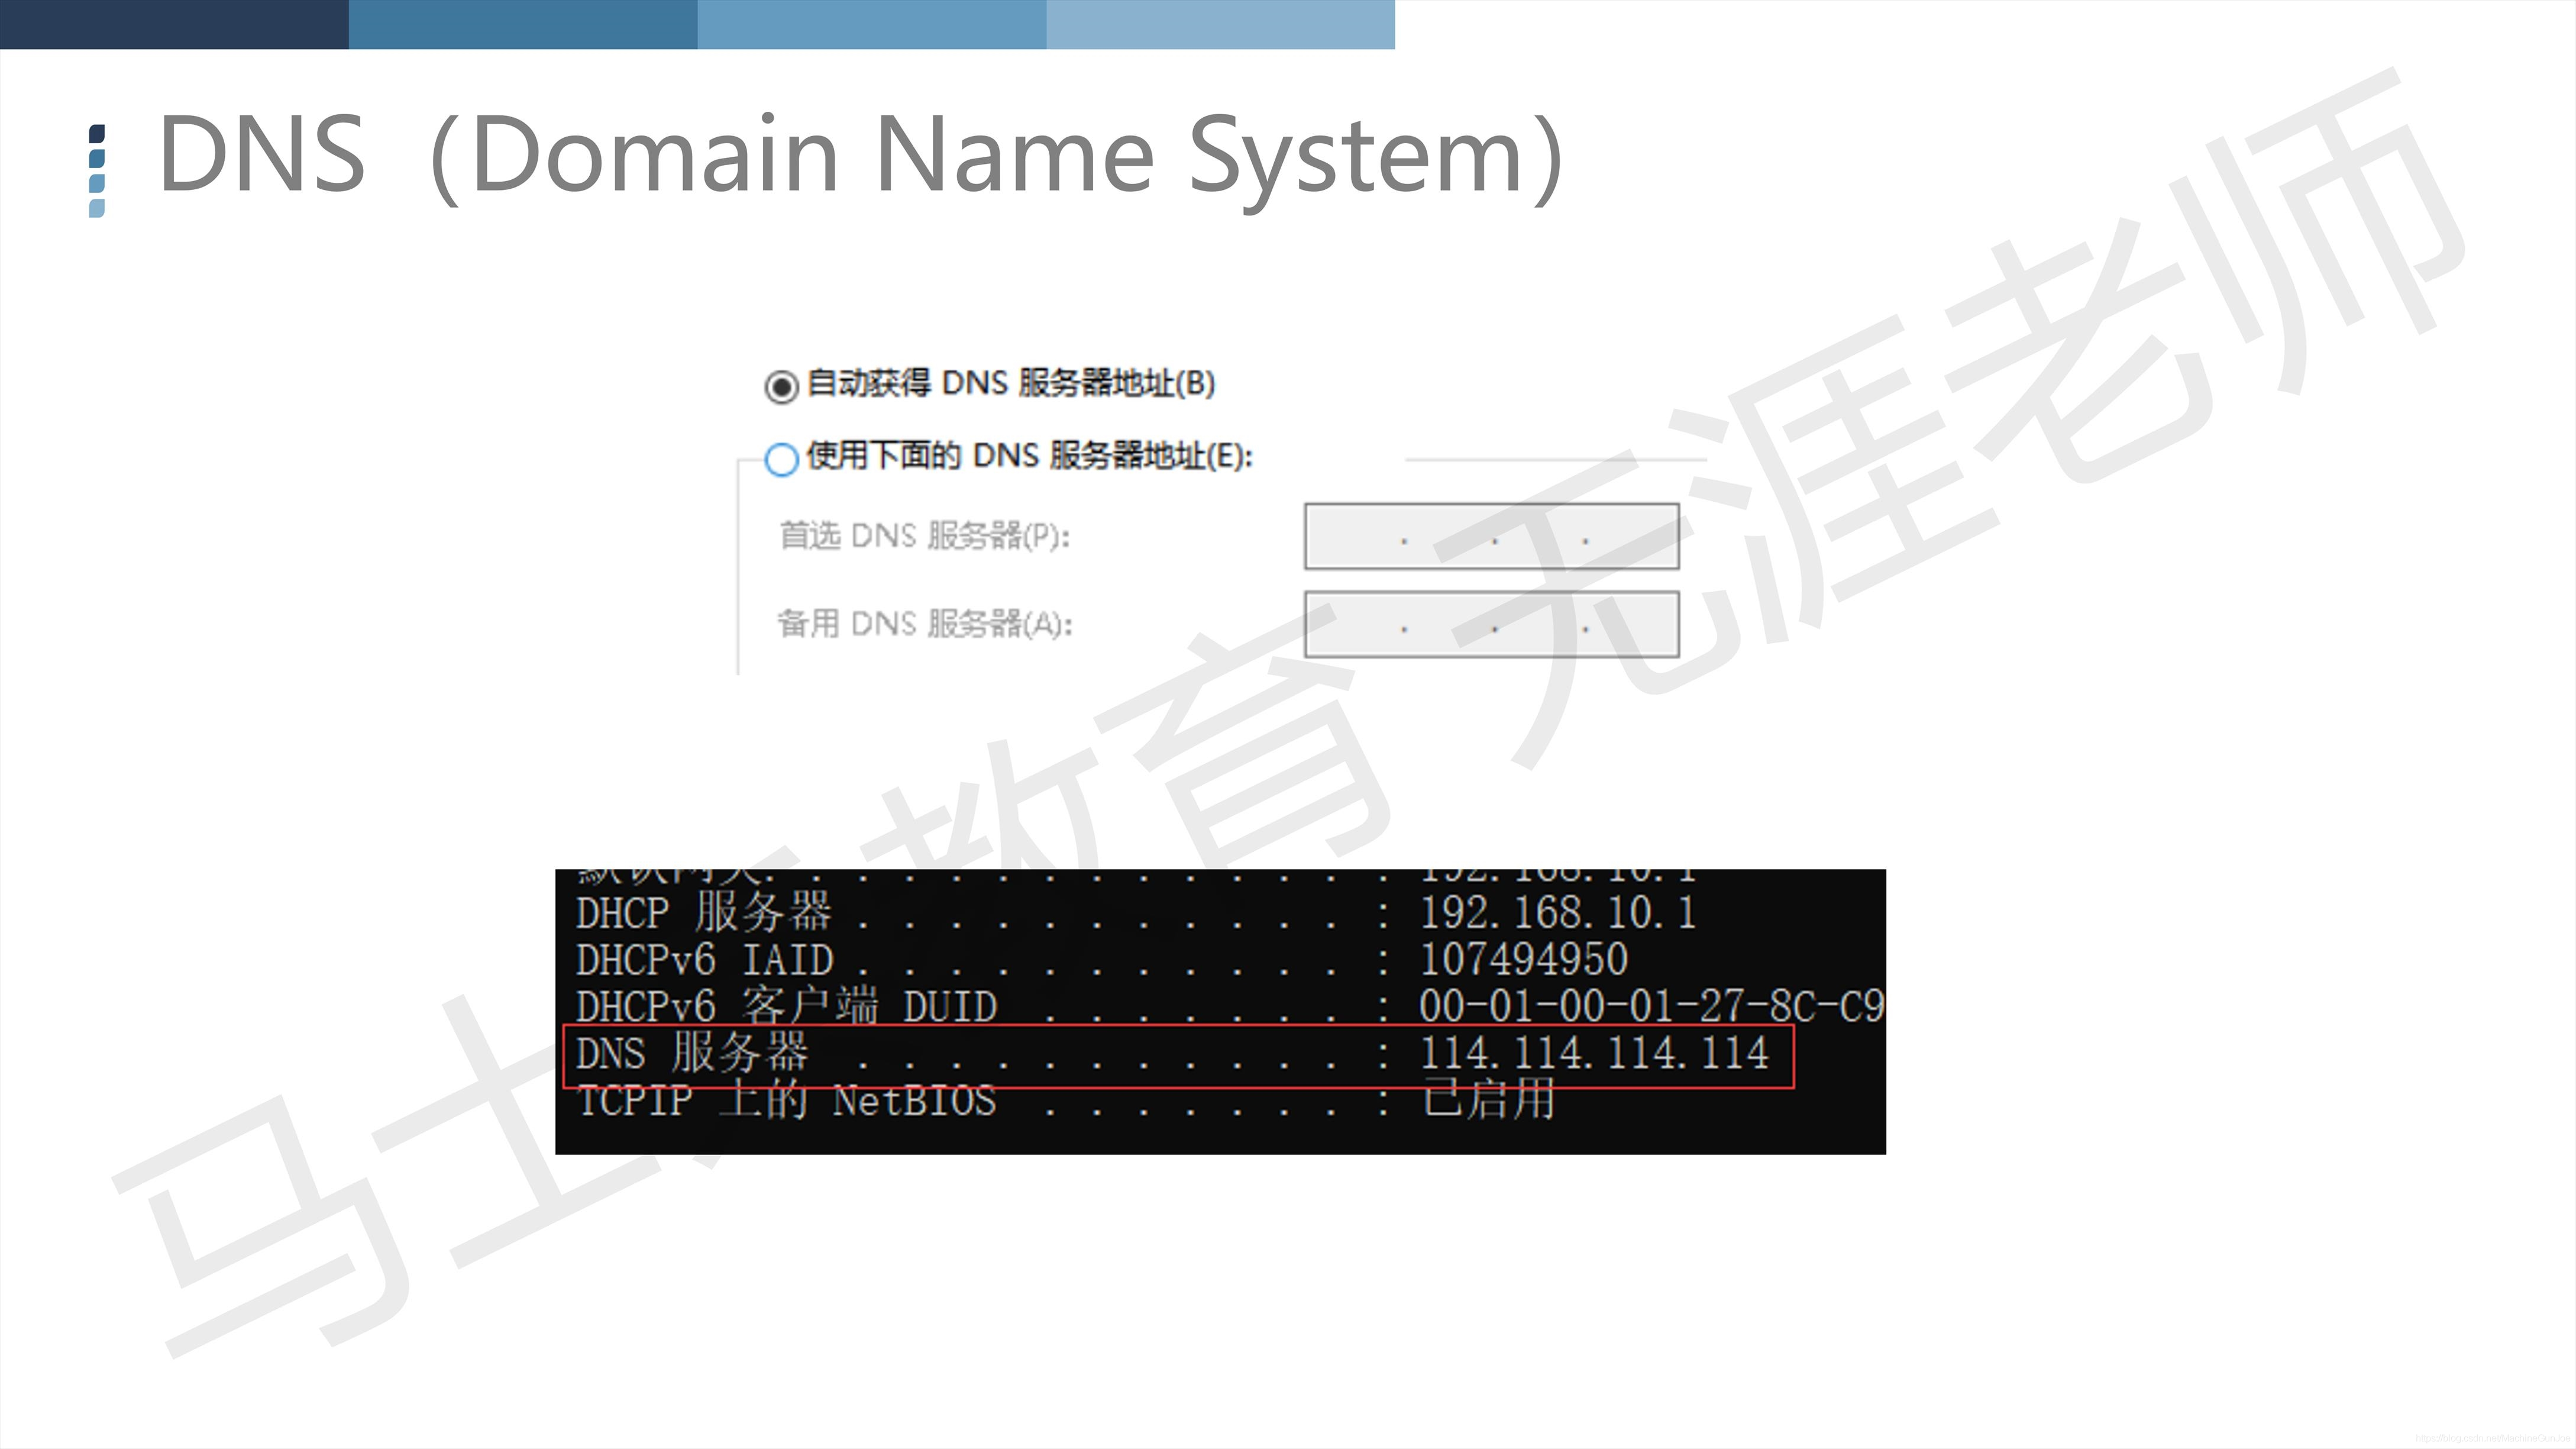
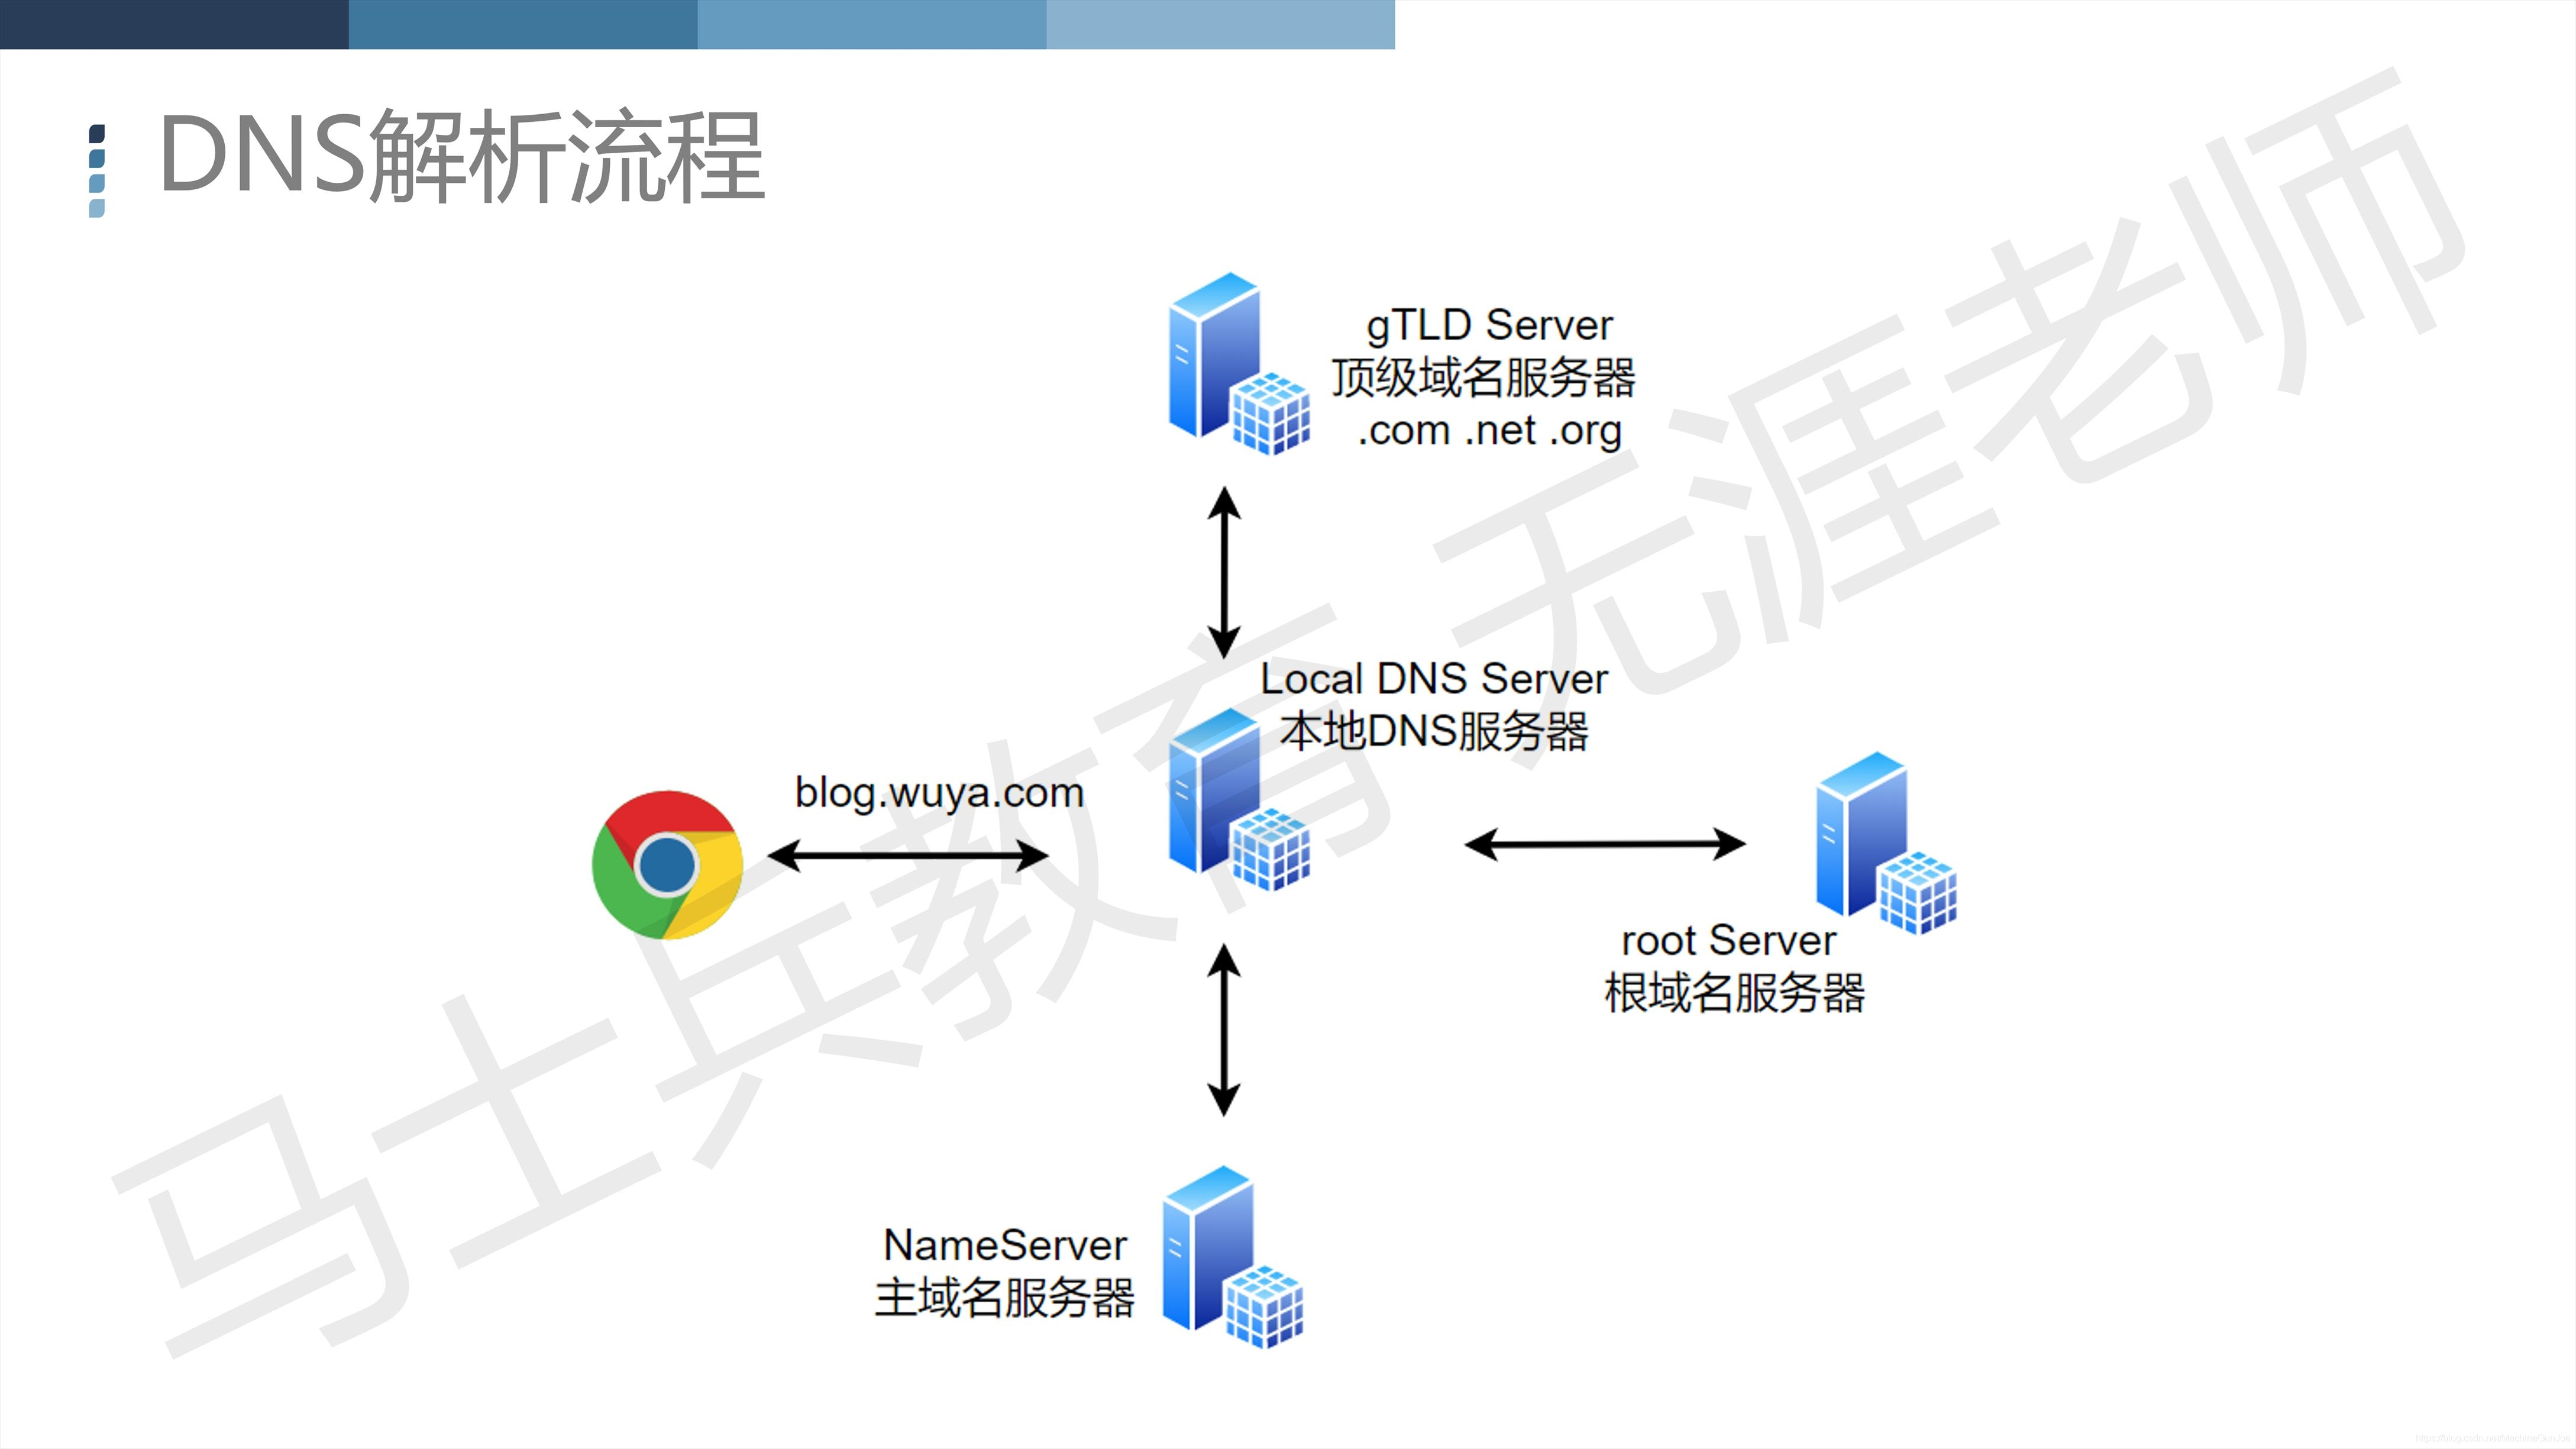
DNS (Domain Name System) 

DNS解析流程

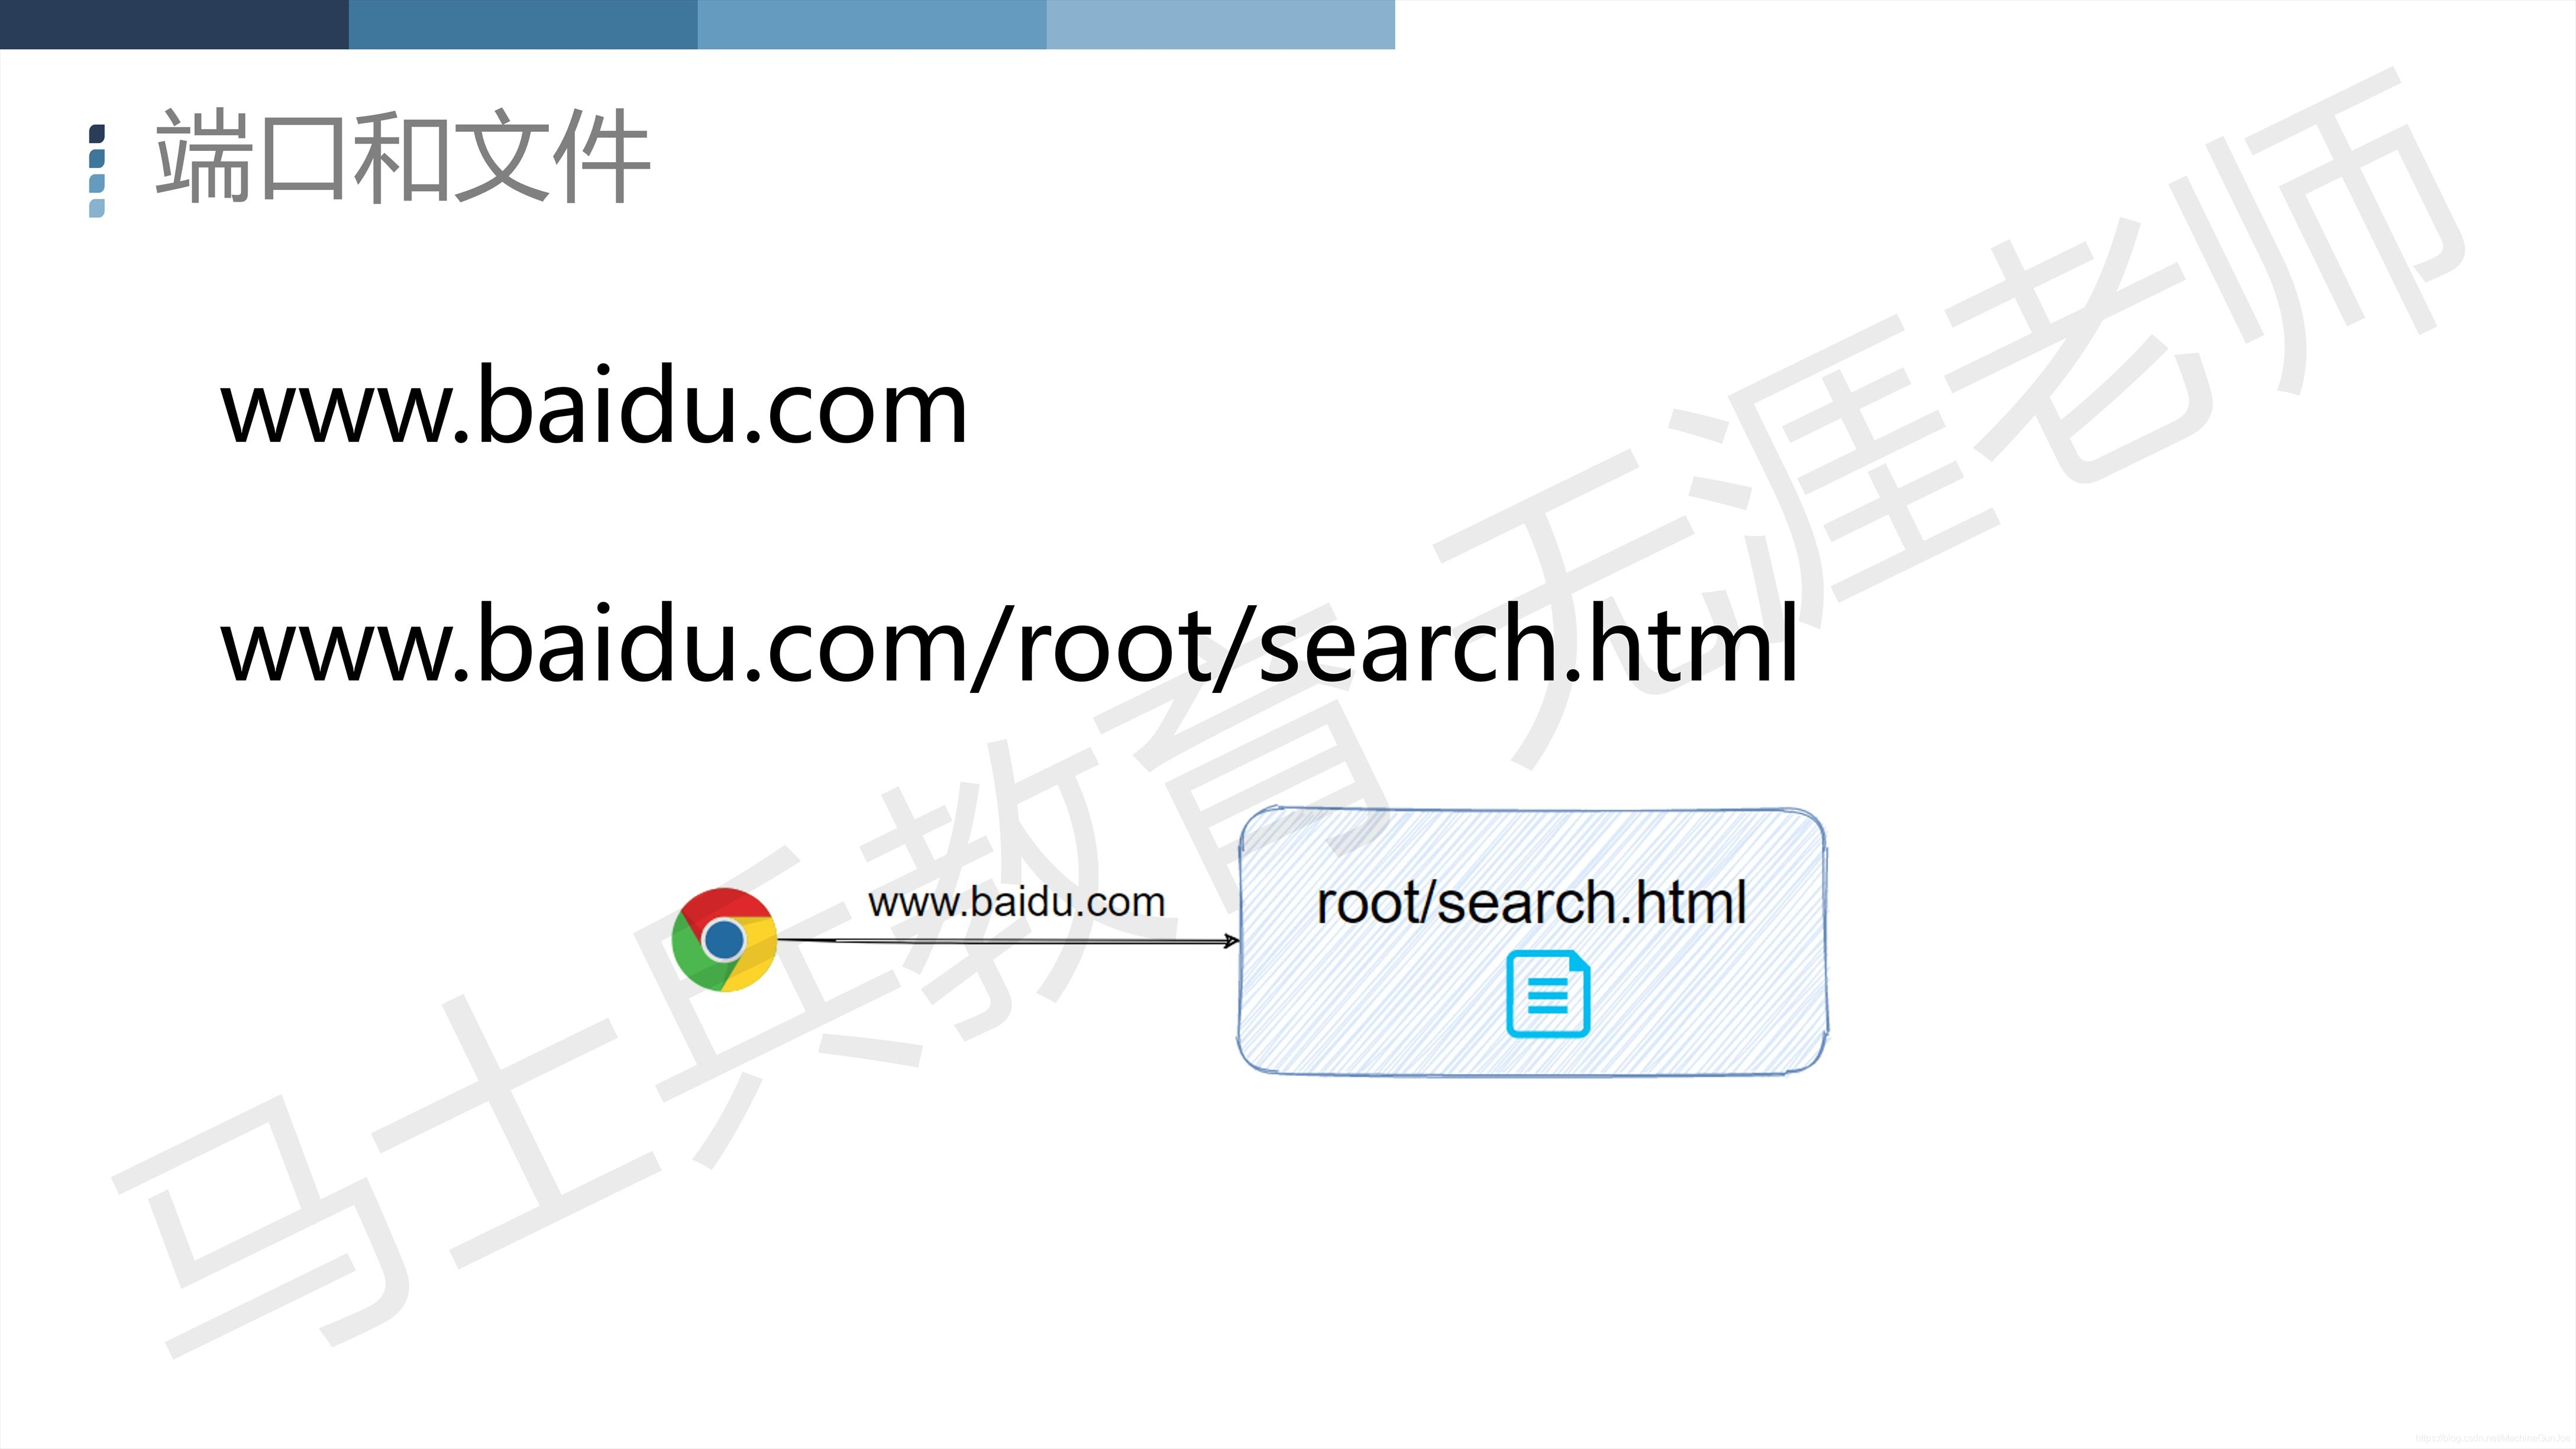
端口和文件

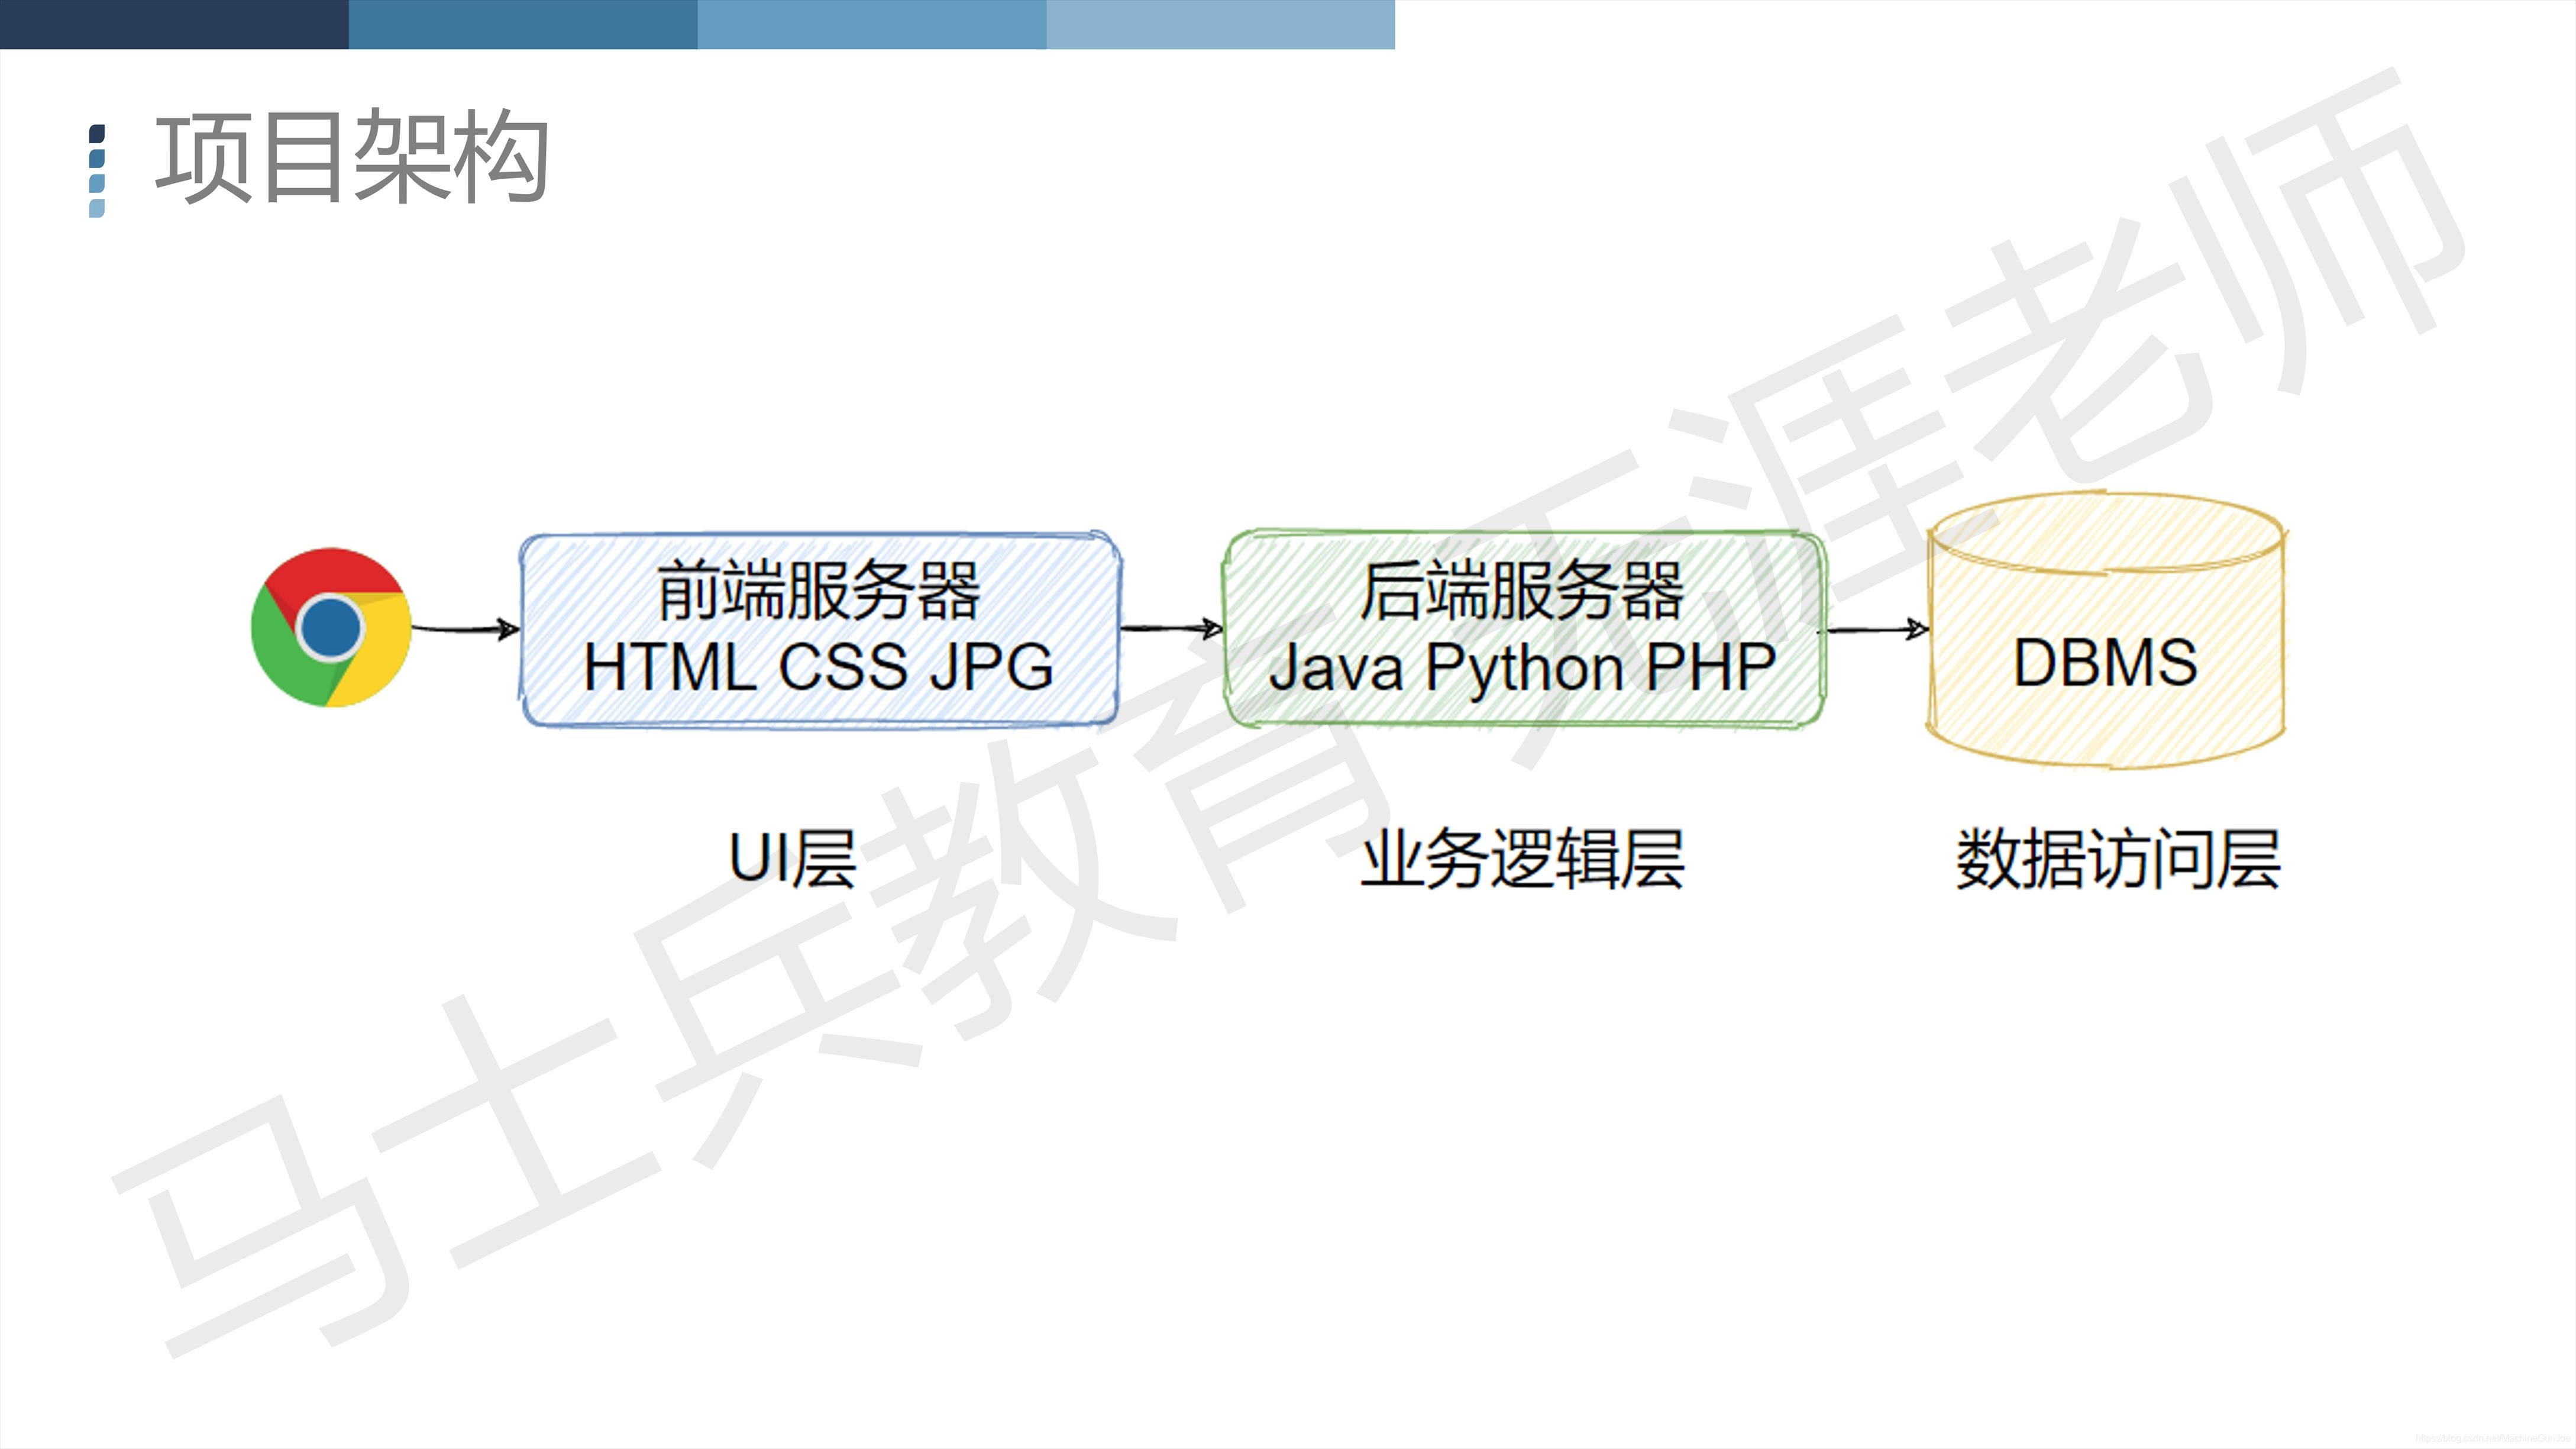
项目架构

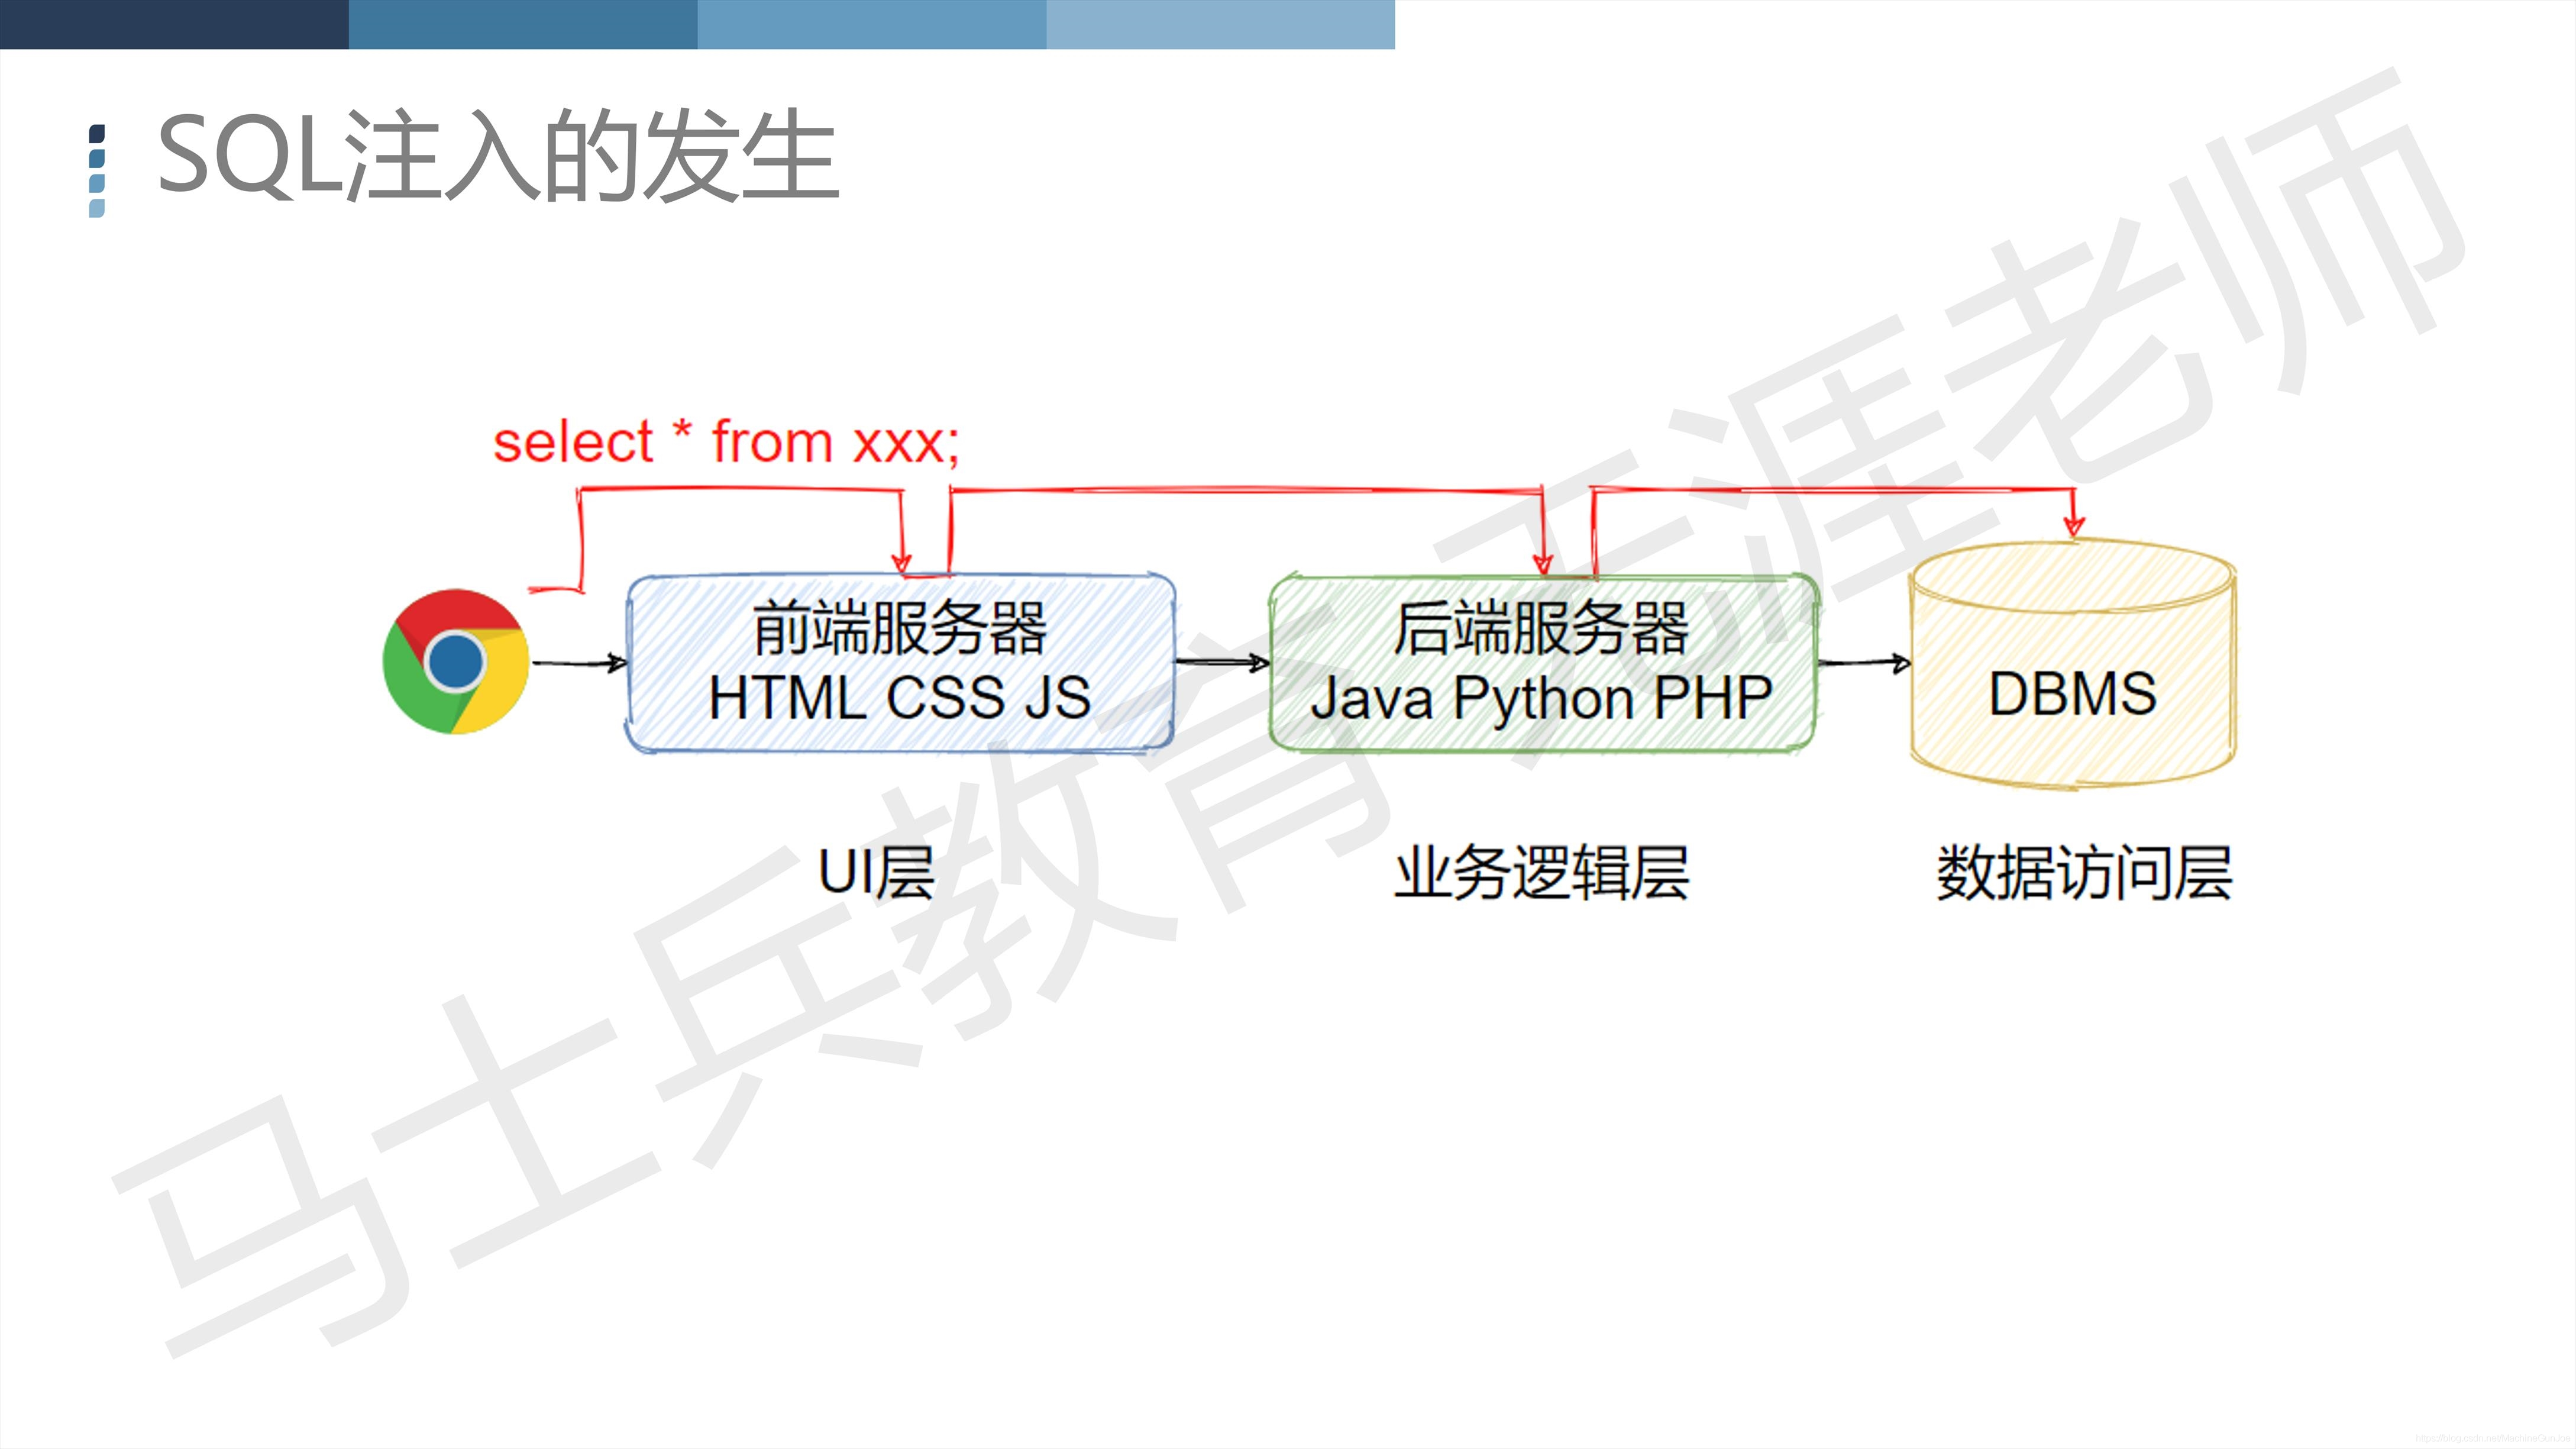
SQL注入的发生 

 如何获取数据库信息

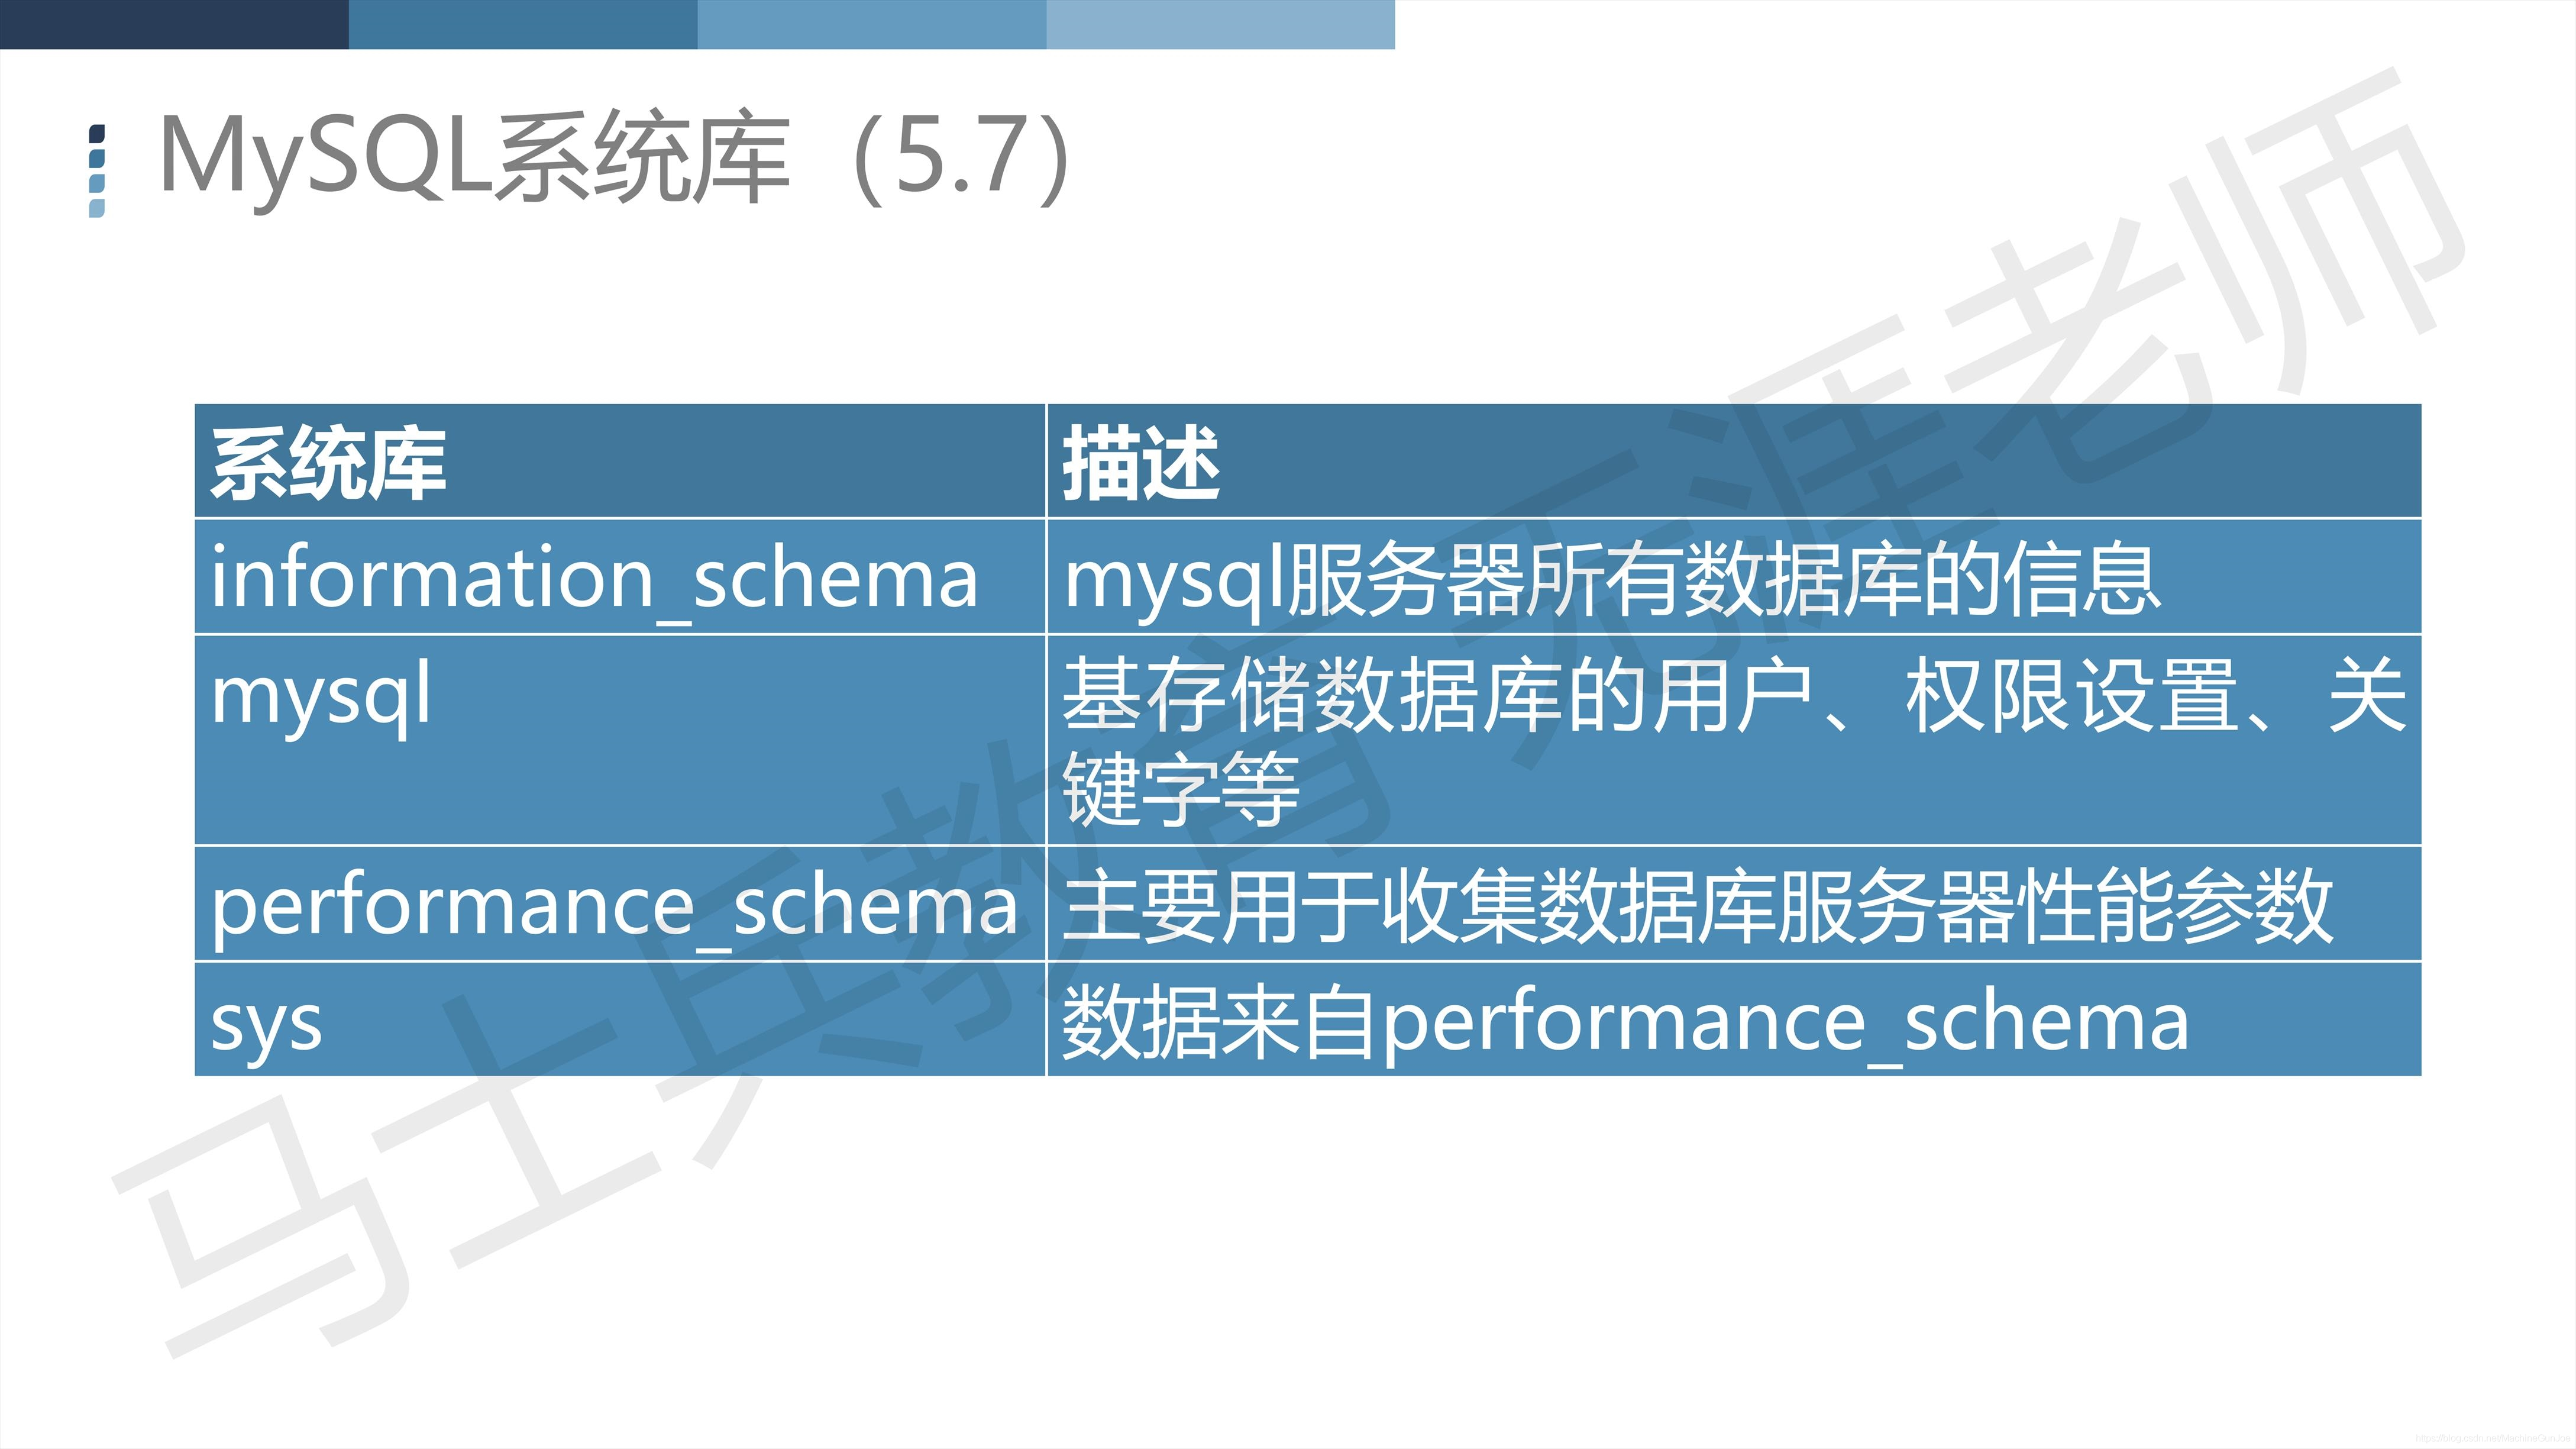
MySQL系统库(5.7)

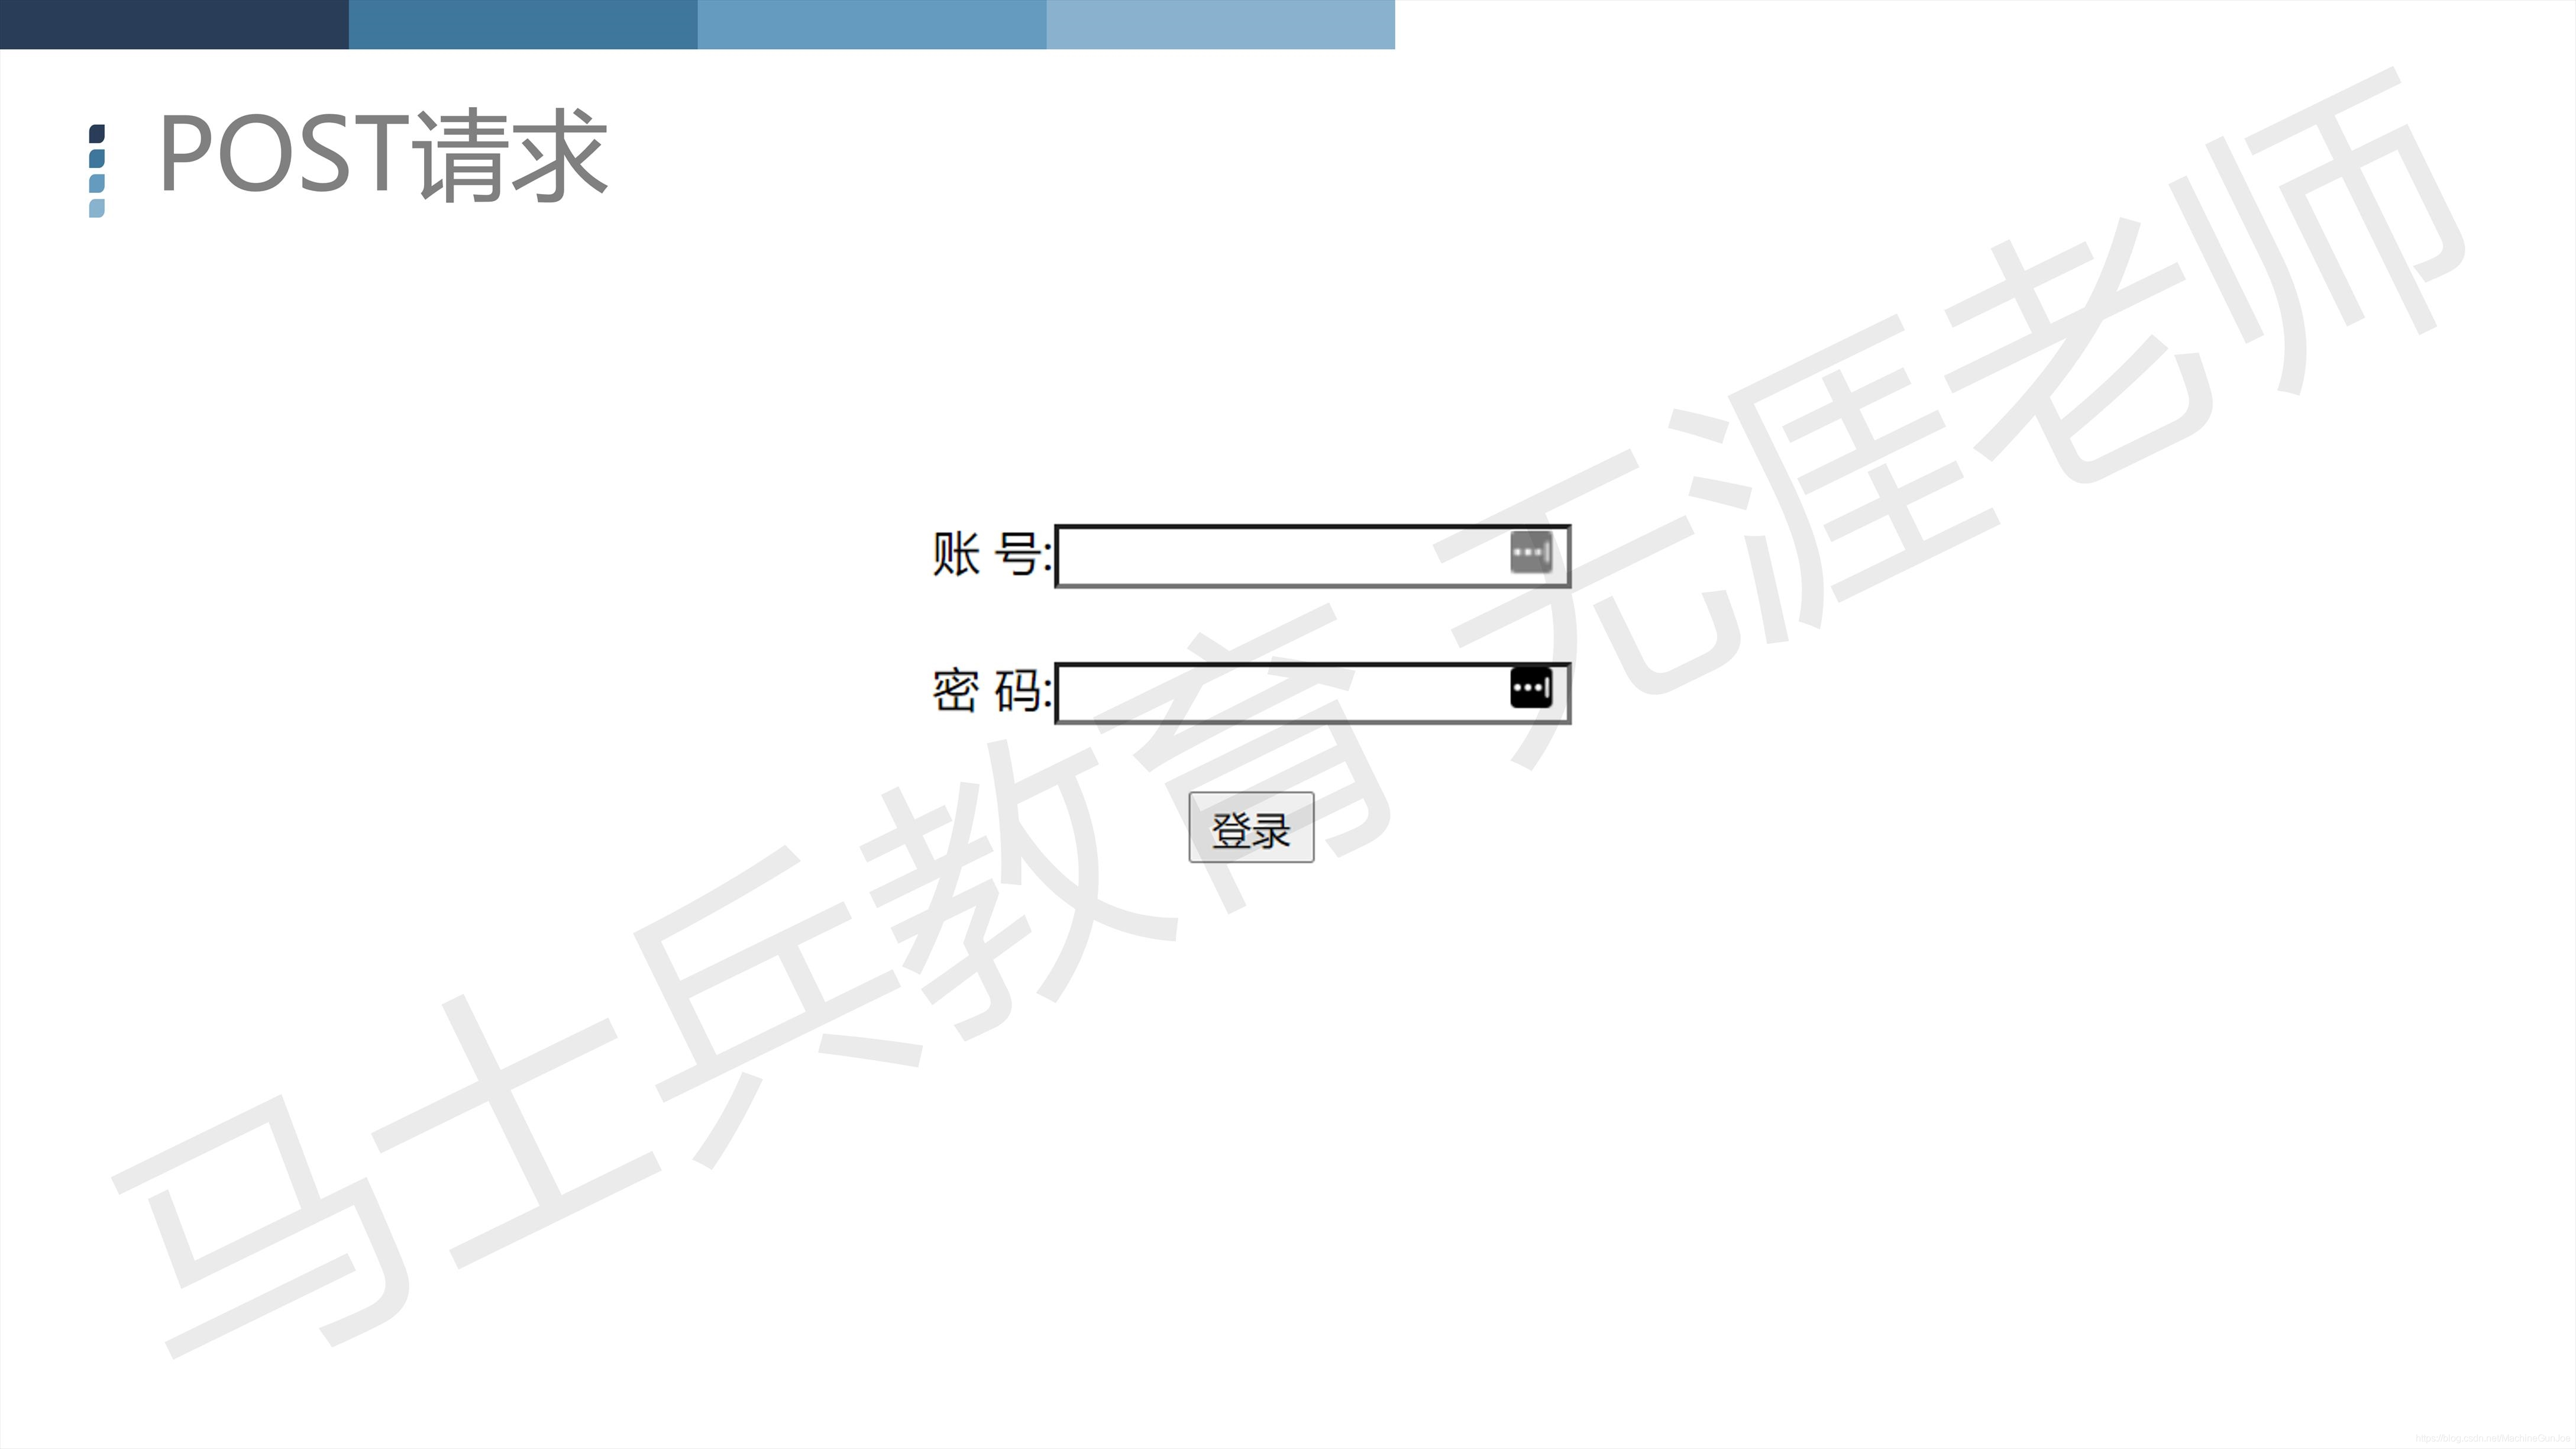
POST请求

GET请求 

参数会如何处理?

怎么传入SQL?

SQL注入的完整流程

其他知识

【配套资料源码】


SQL入门

sql 入门随便找一个教程就可以了,我看的是《SQL Server 从入门到精通》《SQL注入攻击与防御》这两本书,跟着书敲代码即可,感觉一两周周时间就可以快速刷完了,反正命令不用死记硬背,需要用的时候,翻开书本会用就行了,后面去刷一刷 sql 的练习题,

入门阶段最重要的就是要大致知道 sql 有哪些关键字,还有就是关键字直接的执行顺序,例如像 join,have,order by,聚合函数等等,知道个大概就行,之后要多练习,否则很容易一问三不知,至于那里练习,我上面已经跟大家说了。
 

SQL注入 

什么是SQL注入

SQL注入即是指web应用程序对用户输入数据的合法性没有判断或过滤不严,攻击者可以在web应用程序中事先定义好的查询语句的结尾上添加额外的SQL语句,在管理员不知情的情况下实现非法操作,以此来实现欺骗数据库服务器执行非授权的任意查询,从而进一步得到相应的数据信息

SQL的类型 Structured Query Language

  • DQL: Query, select
  • DML: Manual, insert update delete
  • DDL: Define, create drop alter
  • DCL: Control, grant revoke commit rollback       
  • 函数数:字符串函数、数字函数、日期函数     
  • 运算符:算术运算符、比较运算符、逻辑运算符、位运算符

IPv4地址

192.168.1.110

       1100 0000 1010 1000 0000 0001

端口 

  • FTP 21
  • SSH 22
  • Tomcat 8080
  • MySQL 3306
  • Redis 6379

域名(domain name)

  •    顶级域名.com .net .org
  •    国别域名.cn (中国).us (美国)jp (日本)

子域名:

www.baidu.com、 map.baidu.com、 tieba.baidu.com

DNS (Domain Name System) 
DNS解析流程
端口和文件
项目架构
SQL注入的发生 
 如何获取数据库信息

  • show命令
  • select + 函数
  • 系统库

MySQL系统库(5.7)

POST请求

GET请求 

http://localhost/school/url.php?id = 1

参数会如何处理?

user=admin&password=123456
"select * from test where user = ” + user + " and password = ” + password

怎么传入SQL?

如何结束一个SQL?

点查询分析器上的红方块,或者直接终止进程.不过,SQL2000这样做,语句就丢失了,但是2005在打开查询分析器时会提示是否恢复.

如何忽略后续语句?

void Func(int _flag)
{
try
{
if (_flag & 1> 0)
{
_falg &= ~1;
statement1
}
if (_flag & 2> 0)
{
_falg &= ~2;
statement2
}
if (_flag & 4> 0)
{
_falg &= ~4;
statement3
}
...
}
catch (Exception ex)
{
//如何返回使继续下意语句的执行
//即:如果statement1出错,不理会,继续执行statement2...
Func(_falg);
}
}

什么语句可以包含两个以上的select?

1.

select * from test where class = 1 or class = 2 order by id desc

2.

const String strconn = "Provider=Microsoft.Jet.OLEDB.4.0;" +
"Data Source=Z:\\test.mdb";
OleDbConnection conn=new OleDbConnection(strconn);
DataSet ds=new DataSet();
conn.Open();
string sql="select * from test where class = 1 order by id desc";
OleDbCommand cmd=new OleDbCommand(sql,conn);
OleDbDataAdapter adapter1=new OleDbDataAdapter(cmd);
adapter1.Fill(ds,"class1");

sql="select * from test where class = 2 order by id desc";
adapter1.SelectCommand.CommandText = sql;
adapter1.Fill(ds,"class2");

conn.Close();

SQL注入的完整流程

  • 判断是否可以注入
  • 获得数据库名
  • 获得集名
  • 获取列名
  • 获得数据

其他知识

哈希破解

哈希算法可以检验信息是否是相同的,这样的优势可以节省重复文件传送的时间。
举一个生活中很平常的例子,我们在生活工作中会使用一些软件给别人传送文件数据,如果有人传送了一份文件给一个人,然后又有一个人传送了相同的文件给了另外一个人,那么这个社交软件在第二次传送文件的时候会对比两次传送的哈希值,发现是相同的,该软件就不会再次上传文件给服务器了。
除此之外,哈希算法还可以检验信息的拥有者是否真实。
比如,我们在一个网站注册一个账号,如果网站把密码保存起来,那这个网站不论有多安全,也会有被盗取的风险。但是如果用保存密码的哈希值代替保存密码,就没有这个风险了,因为哈希值加密过程是不不可逆的

子域名挖掘
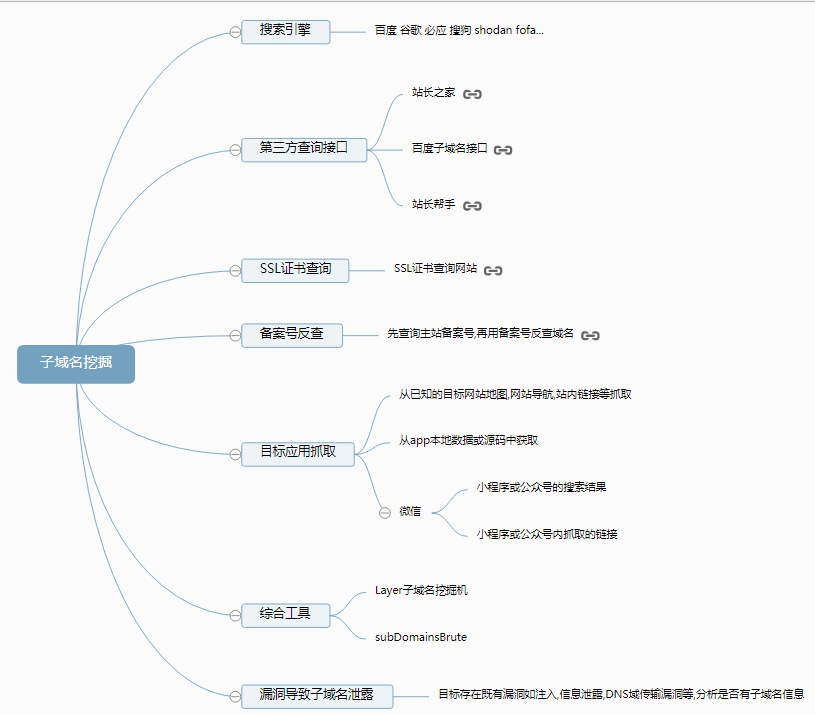
 URL采集

【配套资料源码】

SQL注入-基于MSsql(sql server)的注入 目录 一、如何判断该网站使用的是sql server 数据库 二、sql server 数据库包含三张主要系统表 三、sql server 主要函数 四、数据库的注入流程 五、sql server 的联合查询 六、sql server 的报错注入 七、sql server 的布尔型盲注。 一、如何判断该网站使用的是sql server 数据库 根据后缀判断:如果后缀为aspx,数据库大概是sql server 根据报错信息判断,报错信息中有Microsoft 字样。 根据系统表判断,a 阅读详情

相关推荐

SQL之道:外键查询总数的绝世武功秘籍

本文全面详解外键查询记录总数秘诀实战,融汇索引优化与参数化查询,助你轻松提升性能,纵横数据库江湖。

专注于深入研究多种编程语言,以实战为导向,逐步拓展开发技能,提升工程化编码和思维能力,展现无敌技术实力。 690

WEB安全--SQL注入--MSSQL注入

MSSQL注入基础知识

m0_74800552的博客 1777

Web漏洞挖掘入门:从核心概念到实战流程与靶场推荐

Web安全漏洞是应用程序中可被利用并导致机密性、完整性或可用性受损的缺陷,其原理根植于对用户输入信任不足、安全机制缺失或配置错误。理解漏洞的成因与分类(如OWASP Top 10中的注入、失效的访问控制等)对于构建安全应用至关重要。掌握系统化的漏洞挖掘流程,包括信息收集、手动验证与危害证明,能有效提升安全测试的效率和专业性。通过合法的靶场环境进行实践,是将安全理论转化为工程能力的关键。本文聚焦Web漏洞挖掘的标准化流程与实战入门,特别推荐了PortSwigger Web Security Academy和D

734

Mssql注入总结(一)

转自:http://drops.wooyun.org/tips/1620默认数据库pubs不适用于MSSQL 2005model适用于所有版本msdb适用于所有版本tempdb适用于所有版本northwind适用于所有版本information_schema适用于MSSQL 2000及更高版本注释掉查询下面可以用来注释掉你注射后查询的其余部分:/ *C语言风格注释--SQL注...

weixin_34319999的博客 3370

武林秘籍之INSERT篇:一键插入,笑傲数据库

数据库插入操作如同武林秘籍中的基础招式,看似简单,却蕴含着深厚的技艺。掌握INSERT语句,能轻松将数据插入表中,成为数据库江湖中的一位高手。

专注于深入研究多种编程语言,以实战为导向,逐步拓展开发技能,提升工程化编码和思维能力,展现无敌技术实力。 1239

一招制敌:用 db.get 快速查出数据库中的“江湖秘闻”

db.get(),轻功一式,专取数据库中第一条秘闻,速度快准狠,适合单挑精确查询场景。

专注于深入研究多种编程语言,以实战为导向,逐步拓展开发技能,提升工程化编码和思维能力,展现无敌技术实力。 826

MySQL从入门到入魔之数据库连接池(04)

###数据库连接池 为什么使用数据库连接池? 如果不使用连接池每一次客户端发出的业务请求都需要对应一次数据库连接,如果有一万次请求就有一万次数据库连接的建立和断开,频繁的开关连接会影响程序的执行效率,通过数据库连接池可以将数据库连接进行复用,从而提高执行效率. 如何使用? //创建连接池对象 DruidDataSource ds = new DruidDataSource(); ...

努力是为了站在万人之中,成为别人的光 5116

mssql注入过程详解

mssql注入过程详解,从手工注入到具体实现的过程 很适合初学者

为什么要架构?当架构走火入魔时怎么办

为什么要架构,我来说说原因 当你希望把复杂问题清晰化时,而不是简单化,这时需要架构 当你希望把代码的重复利用率提高时,需要架构 当你希望对团队整个进行把控时,需要架构 以上只是我简单的总结,下面说说架构之“走火入魔”篇 我很喜欢看武侠电影,喜欢邵氏,邵氏经典,必属佳片说的一点不错,在我看大部分武侠剧时,很多情节都是大反派练某种神功,走火入魔的情景,他们为...

weixin_33998125的博客 145

用STC8单片机解码EV1527遥控信号:从波形分析到C代码实现(附完整库)

本文详细介绍了如何使用STC8单片机解码EV1527遥控信号,从波形分析到C代码实现的完整过程。内容包括EV1527协议解析、硬件搭建、信号捕获技巧、解码算法实现及优化策略,并附有完整库代码,帮助开发者快速实现智能家居设备的无线控制。

weixin_34093995的博客 299

Dify学习-19-EXCEL数据如何建立知识库+知识库的学习ING

Args:"""定义类,继承自类文档字符串说明这个类用于加载Excel文件这个类提供了从Excel文件(.xls和.xlsx)中提取数据并转换为文档列表的功能。处理两种Excel格式保留超链接信息跳过空行将每行数据转换为键值对格式的文档在元数据中保留源文件信息对于.xlsx文件使用openpyxl处理,可以获取更多单元格信息(如超链接);对于.xls文件则使用pandas的xlrd引擎处理。

Claire的博客 3438

配置数据库MySQL

1.下载数据库 地址:https://dev.mysql.com/downloads/mysql 保姆级安装教程,以及数据库知识讲解 千锋教育最新MySQL全套教程,MySQL数据库基础+进阶教程,轻松入门MySQL数据库_哔哩哔哩_bilibili 2.下载Navicat(数据库可视化操作软件) navicat-羽兔网 3.Navicat使用方法 Navicat使用快速入门教程_苜苜的烂笔头的博客-优快云博客_navicat怎么用 4.C#连接数据库 需要MySQL.Data.dll文

lel18570471704的博客 809

CTF实战:Wireshark数据包分析从入门到精通(附经典题型解析)

本文详细介绍了Wireshark在CTF比赛中的数据包分析技巧,从基础抓包到高级协议解析,涵盖HTTP流量分析、USB键盘数据还原等实战案例。通过经典题型解析,帮助读者掌握精准过滤、文件提取等核心技能,提升CTF竞赛中的网络流量分析能力。

pz890123的博客 587

连尤雨溪都点赞推荐的Node.js最佳实践指南,还不快学?

Node.js的世界丰富多彩,但同时也充满了挑战。从项目架构到代码风格,从错误处理到性能优化,每个环节都可能让你焦头烂额。好在,Yoni Goldberg的这个项目汇总了各类开发者的智慧,为大家提供了80+条Node.js最佳实践建议。这些实践不仅是对顶级技术博客的精华总结,还有代码示例和扩展阅读,让你能轻松上手。在这里,你可以找到最常见的架构设计、错误处理、测试、性能、安全性等方面的建议,帮助你打造稳如泰山的应用程序。Yoni Goldberg的Node.js最佳实践项目无疑是每个Node开发者的法宝。

brizer的博客 1172

基于Python的Booking酒店数据爬虫实战:最新技术与完整代码解析

本文将详细介绍如何使用Python构建一个高效的Booking酒店数据爬虫,涵盖从基础爬取到高级反反爬技术的完整实现。我们将使用最新的Python爬虫技术栈,包括requests-html、Playwright、智能代理轮换等技术,并提供完整的可运行代码示例。文章将深入探讨爬虫的各个组成部分,包括数据提取、存储、反反爬策略以及性能优化等方面。关键词:Python爬虫、Booking数据采集、反反爬技术、Playwright、数据存储。

2201_76125261的博客 936

【知识分享】单端到混合S参数转换指南

信号完整性(SI)工程师几乎总是必须使用S参数,因为许多的高速接口和行业标准都正在转向串行链路架构,并使用基于S参数测量的频域限制指标,了解其工作过程将会很有意义。

一只豌豆象的博客 1580

小白黑客入门学习黑客技术需要看什么书?

小白黑客入门学习黑客技术需要看什么书?

分享Python知识 225

HAL STM32+EC11编码器实现增减调节及单击、双击、长按功能

HAL STM32+EC11编码器实现增减调节及单击、双击、长按功能

perseverance51博客 4238

测试开发必备技能:Web安全测试漏洞靶场实战

关注上方“测试开发技术”,选择星标,干货技术,第一时间送达!安全在互联网行业,是一个对专业性较强,且敏感的一个领域,所谓"一念成佛,一念入魔",安全技术利用得当,可以为你的...

测试开发技术 670

4D毫米波雷达天线设计

多种天线布局方案介绍、天线设计要点介绍

5736

使用 Tesseract 在 C# 中进行光学字符识别(OCR)

你可以根据需要对 Tesseract 进行自定义配置,例如设置识别的分辨率、识别模式等。// 只识别数字// 设置自定义变量本文只讲述了简单的使用方法,未涉及字库训练,识别的准确率与训练的字库有关。

仰望星空的博客 4735

测试开发必备技能:安全测试漏洞靶场实战

安全在互联网行业,是一个对专业性较强,且敏感的一个领域,所谓"一念成佛,一念入魔",安全技术利用得当,可以为你的产品、网站更好的保驾护航,而如果心术不正,利用安全漏洞去做一些未法牟利,则容易造成承担不必要的违法责任。

测试官 1000

Camera2Demo

在Camera2 的基础上进行封装,使得Camera2一堆初始化逻辑与Activity分离,降低耦合度,完成预览拍照并保存的操作

上一篇: 【全网首发】Window11环境安装 MySQL Server 步骤(建议收藏)
下一篇: 【备战秋招!】4轮车轮战&Web安全面试总结&收割字节40K Offer!
AI小模型
博客等级 码龄6年 6863粉丝 487原创
评论 4
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包

打赏作者

AI小模型

你的鼓励将是我创作的最大动力

¥1 ¥2 ¥4 ¥6 ¥10 ¥20
扫码支付:¥1
获取中
扫码支付

您的余额不足,请更换扫码支付或充值

打赏作者

实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值