我后台配置了spring security的SecurityConfig,我一开始配置了anonymous,浏览器和postman访问接口都正常,但是登录后访问报403错误。
我试着清除cookie后又能正常访问接口,有cookie的时候就403错误。
试了半天,最后发现是这个配置权限问题: anonymous()是匿名用户可访问,认证用户不能访问,我后面改成permitAll()就好了,匿名登录用户都能访问


 墨衍会员
·
AI 创作全网分发
墨衍智能分发
本文由作者通过墨衍一键同步至各平台
1分发平台
1.7k累计阅读
1.7k平均单平台
已同步平台
优快云
微信公众号
微博
知乎
掘金
百家号
博客园
抖音
小红书
你的文章也可以这样分发
墨衍会员 ¥399起/年,写一次发全网
我也要
我后台配置了spring security的SecurityConfig,我一开始配置了anonymous,浏览器和postman访问接口都正常,但是登录后访问报403错误。
我试着清除cookie后又能正常访问接口,有cookie的时候就403错误。
试了半天,最后发现是这个配置权限问题: anonymous()是匿名用户可访问,认证用户不能访问,我后面改成permitAll()就好了,匿名登录用户都能访问
springboot spring security 接口403 自定义处理
springboot spring security 接口403 自定义处理需要解决的问题需要实现的样式查找过程最后得到的处理方案---针对修改弹窗提示参考的文章链接 需要解决的问题 在弹出页面中有调用接口,当当前登录用户没有该权限时,就会小弹窗报错,不过报错的提示是FORBIDDEN对用户不友好,考虑将FORBIDDEN改成:无权限,请联系管理员这个问题 需要实现的样式 查找过程 我先设想 弹窗报错应该是是前端框架EASYUI的事,所以就是后端调用接口时检查登录人员无接口权限触发报错。前端收到错误信息
SpringBoot 整合 Spring Security 登录成功 访问其他接口报 403
【代码】SpringBoot 整合 Spring Security 登录成功 访问其他接口报 403。
Spring Security + Jwt实现单点登录
Spring Security 功能强大的处理**认证**和**授权**的框架 添加框架后,在不添加任何配置时,访问任何页面都会重定向到框架自带的login页面 框架提供了默认的用户名:``user``与密码:启动时生成的``UUID``
SpringSecurity不允许匿名(anonymous)访问Post接口(403)
问题1:系统对外暴露接口,接口路径配置了匿名访问(anonymous),Get请求可正常访问,Post请求报错403或直接跳转到登陆页。 问题2:前端传递token调用匿名接口,报错403,不传递token可正常访问。
Spring Boot+Spring Security:登出和403处理 - 第8篇
说明 (1)JDK版本:1.8 (2)Spring Boot 2.0.6 (3)Spring Security 5.0.9 (4)Spring Data JPA 2.0.11.RELEASE (5)hibernate 5.2.17.Final (6)MySQL Driver 5.1.47 (7)MySQL 8.0.12 需求缘起 现在在页面当中还无法进行退...
PaddleOCR SVTRv2中文识别模型训练全流程:从数据准备到推理部署
本文详细介绍了基于PaddleOCR的SVTRv2中文识别模型从数据准备、模型训练到推理部署的全流程实战。SVTRv2凭借其单视觉Transformer架构和分层混合机制,在中文文字识别任务上实现了高精度与效率的平衡。文章重点解析了数据工程、训练调优技巧及部署优化方案,帮助开发者构建定制化的OCR解决方案。
解决!【启用了Security的SpringBoot项目跨域问题】以及【post请求403错误】
解决!【启用了Security的SpringBoot项目跨域问题】以及【post请求403错误】
【远控使用】Cobalt Strike横向渗透域控
categories: 知识积累 top: FALSE copyright: true abbrlink: 1643719980 #date: '2021-8-7 12:00:00' #description:1400x780 tags: 内网渗透 提权 渗透测试 黑客工具photos: https://gitee.com/gylq/cloudimages/raw/master/img/image-20210826182104275.png 前言 Cobalt Strike.
Spring Security登录接口总报403异常问题
就是如果是新系统的话,一定要把旧SQL文件中的被加密的部分进行重新加密存储,反正我是这么解决的。
APB Timer验证环境搭建——学习笔记(1)
以下为个人学习笔记,如有疏漏,请大家指正补充~~APB Timer是一个简单的下行计数器,包括一个32位计数器和一组比较器,可以实现多种计时功能。包括生成一次性中断或者定时中断。
中国30米逐年植被净初级生产力(NPP)数据集(1982年至今CASA模型)
1.3 气温、降水、地表太阳辐射数据 气温和降水数据月度空间插值数据是基于全国2400多个站点的日观测数据,在计算各气象要素月值的基础上,基于Anusplin软件插值生成的1982年以来各月度30米分辨率气温和降水栅格数据,插值过程中引入高程作为协变量。气温单位为℃,降水单位为mm。1.2 土地覆盖数据 土地覆盖数据来源于1985 年-2020年全球30米精细地表覆盖动态监测产品,该数据集包含29个地表覆盖类型,进行拼接、裁剪、重分类和重采样处理,获得8期250米分辨率的植被类型数据。
记一次spring security403错误:{“timestamp“:“2022-06-30 14:05:32“,“status“:403,“error“:“Forbidden“,“mess...
记一次spring security403错误:{"timestamp":"2022-06-30 14:05:32","status":403,"error":"Forbidden","mess...
自定义LayoutManager实现android-pile-layout滑动卡片堆叠效果
这是我的第一篇博客,总算有个契机开始写博客了,就从自定义LayoutManager开始吧。 前段时间看到一个项目(android-pile-layout),效果特别不错,这是效果图: 效果确实不错,我看了下实现,是用的自定义的ViewGroup实现的,计算什么还搞的挺复杂的,具体的没细看。作者说也尝试过用LayoutManager实现,但是没找到合适的数学模型,好吧,看到数学模型我
spring-security + spring-boot + mybatisPlus用户权限访问控制
spring-security + spring-boot + mybatisPlus用户权限访问控制1)基础原理两个重要的接口:1)web权限方案1、配置appication.properties文件设置登录的用户名和密码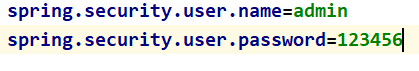2、通过配置类配置用户名和密码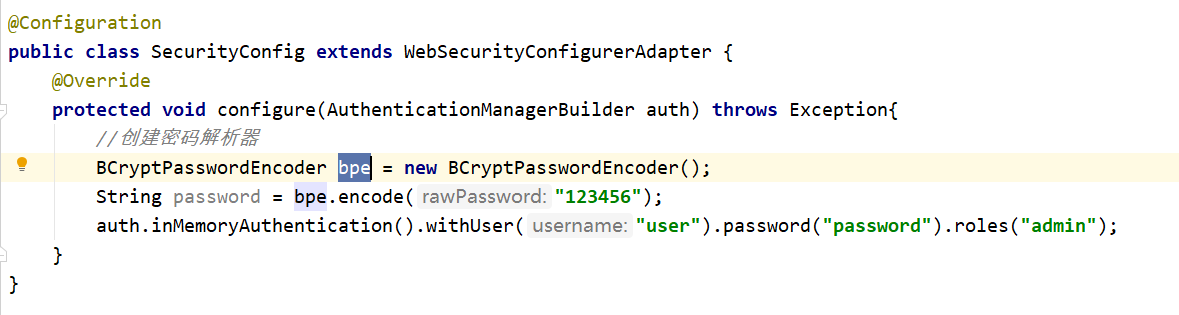
本文详细介绍了如何使用MATLAB实现Costas环和Gardner环联合解决QPSK同步问题,包括载波同步和定时同步的技术原理、MATLAB代码实现及性能分析。通过完整的仿真示例和工程实践建议,帮助读者掌握QPSK同步技术的核心要点,提升数字通信系统的解调性能。
AMD SDP 优快云 系列文章设计
摘要 本文档规划了7篇AMD SDP协议解析系列文章的技术博客设计方案。基于《Scalable Data Port (SDP) Specification》1.5.0版本(122页),面向SoC/NoC领域的RTL设计与验证工程师,构建从基础概念到验证实现的知识体系。 系列文章严格遵循协议规范边界,采用五类证据标签区分内容来源(规范原文、勘误、验证推导等),禁止补充未定义的实现细节。包含端口控制、事务传输、一致性协议等核心内容,最终落实到验证平台设计与覆盖率模型。 每篇文章采用统一模板:明确规范依据、问题导
Spring Security 上
Spring Security 上 Security-dome 1.创建项目 创建一个Spring Boot项目,不用加入什么依赖 2.导入依赖 <dependencies> <!--启动器变为 web --> <dependency> <groupId>org.springframework.boot</groupId> <artifactId>spring-boot-starter-
嵌入式工程师必学(118):MCU的硬件定时器和中断
大多数微处理器都有一个或多个可编程硬件定时器,这些定时器包括对中断的支持。可以有不同类型的计时器,用于不同的应用程序。例如,LPC1768 具有四个 32 位通用定时器、一个看门狗定时器、一个重复中断定时器、一个系统滴答定时器、一个正交编码器接口、6 个 PWM 输出和一个支持中断的实时时钟。硬件定时器用于计时和计数作,允许处理器在 timer 进程运行时继续执行其他进程。硬件定时器是一种使用 clock 信号来增加 register 的电路。
spring security There was an unexpected error (type=Forbidden, status=403)
今天用spring security做登录鉴权,遇到了一个奇葩得问题,掉坑了,分享一下爬坑经历。 下午调试时的奇葩经历,接口无法访问,403,确信后端接口没问题。 解决办法: 原因是定义的角色名称不匹配 路径权限规则匹配中配置的是:ADMIN 这里程序猿不可以配置ROLE_开头的角色 不然直接报BUG ...
汉书HE8,好用的汇编代码编写工具
汉书HE8,好用的汇编代码编写工具早期编写汇编代码所用功能强大
WINCC7.3破解文件
WINCC7.3硬件够破解文件,有需要的下载!WINCC7.3硬件够破解文件,有需要的下载!
springboot整合springsecurity框架,将自定义的过滤器配置到我们的项目里面,并且启动项目,测试功能(分布式项目)(七)
之前我们已经重写了springsecurity框架的认证的过滤器,还有验证的过滤器,但是只是写了个过滤器,还没有配置到项目里面,所以不起作用,那么如何将我们重写的过滤器配置到项目里面呢? 配置新的过滤器的流程 也就是在这个配置里面配置我们自定义的过滤器 //SpringSecurity配置信息 public void configure(HttpSecurity http) throws Exception { http.csrf() .disab
pscad IEEE标准系统搭建说明
pscad IEEE标准系统搭建说明,包含典型的IEEE 9节点、14节点、30节点、39节点和118节点系统。内含标准测试系统的原始数据和潮流结果。
SpringSecurity框架介绍
SpringSecurity框架介绍(中)
Camera2Demo
在Camera2 的基础上进行封装,使得Camera2一堆初始化逻辑与Activity分离,降低耦合度,完成预览拍照并保存的操作
二、SpringSecurity+auth2.0系列(form 表单模式)
此模块基于模块一,读者可阅读本专栏 Form 表单模式 适合于传统模式项目 前端和后端都是我们java开发 修改配置完整代码如下 package com.thunisoft.spring_security.config; import org.springframework.boot.web.embedded.tomcat.TomcatServletWebServerFactory; import org.springframework.boot.web.server.ErrorPage; import
解决:spring-security,开放接口,允许不授权访问,仍然报403_v1.0.0
文件名称 版本号 作者 qq 版本 解决:spring-security,开放接口,允许不授权访问,仍然报403 v1.0.0 学生宫布 8416837 spring-boot 2.1.1spring-security 5.1.2 文章目录报错全称代码疑似产生的原因弯路、坑分析领悟解决方案关于 报错全称 403 不允许访问 代码 .antMatchers("/login", "/logout", "/captchaImage", "/bigData/userDataSet/saveO...
浅谈spring security 403机制
403就是access denied ,就是请求拒绝,因为权限不足 三种权限级别 一、无权限访问 这种即是不需要登录,也可以访问的,但是不会传csrf_key 二、匿名访问 这种也是不需要登录就访问的,但是会传csrf_key 三、有权限访问 这种就需要用户登录了,而且需要相应的权限才能访问,不然就报403(access denied)
springsecurity 登录失败_Spring Security 实战干货: 401和403状态
1. 前言最近几篇我对Spring Security中用户认证流程进行了分析,同时在分析的基础上我们实现了一个验证码登录认证的实战功能。当认证失败后交给了AuthenticationFailureHandler来进行失败后的逻辑处理。今天来谈谈两个和认证授权息息相关的两个状态401和403以及它们如何在Spring Security融入体系中的。2. 401 未授权我在RFC 7235[...
Spring Boot与Spring Security整合后post数据不了,403拒绝访问
最近在学习Spring security与spring boot的整合,刚开始学习了登录和注销,想自己拓展一下,post一些数据,完成数据库的操作。开始长达一天的查找资料解决问题中!!! 首先:403错误,表示资源不可用。服务器理解客户的请求,但拒绝处理它,通常由于服务器上文件或目录的权限设置导致的WEB访问错误。 了解了错误后,大概就是我用户权限不够吧。当我登录以后,以admin权限去操作post

 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


 2630


 扫一扫


