
bugku usb流量截取

CTF(misc) USB流量截取(键盘) 解压文件后获得一个flag.pcap流量包,用wireshark打开,右键红圈部分选择应用为列出现相关数据。使用脚本提取出对应的键盘字母,最终获得flag,注意下格式改下大小写。使用tshark工具将所需信息保存到usbdata.txt文件中。将文件用脚本分隔,获得out.txt文件。 阅读详情
AI摘要

博客介绍了usb流量截取相关内容,参考了USB键盘与鼠标流量分析。USB协议数据部分在Leftover Capture Data域,数据长8字节,键盘击键信息集中在第三字节。可通过wireshark捕捉流量,用tshark提取数据,python脚本提取第三字节并翻译,还给出了答案。

原理参考 【流量分析】USB键盘与鼠标流量分析_ctf usb流量分析-优快云博客
USB协议数据部分在Leftover Capture Data域中,数据长度为八个字节,其中键盘击健信息集中在第三个字节中,相关对应信息如下链接中所示;
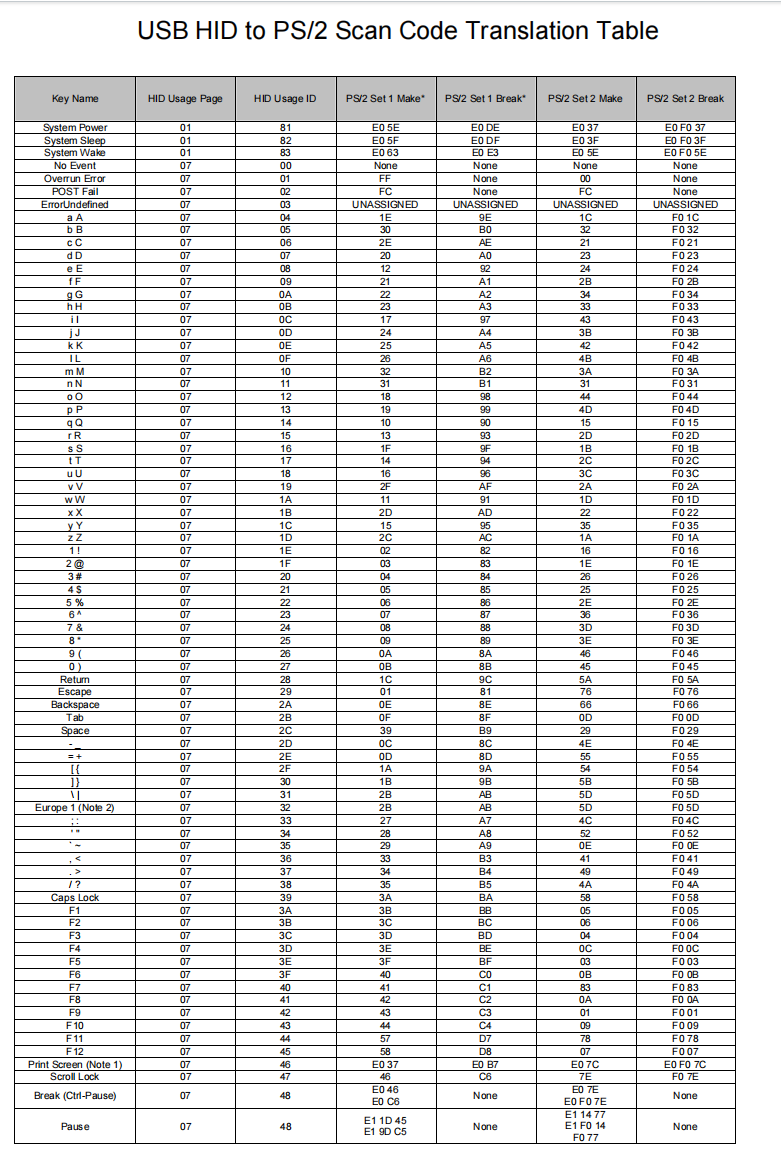
在使用wireshark捕捉到的流量中,我们主要看第三个字节的内容,将它与按键值相对以得出按键内容,例如 09=fF
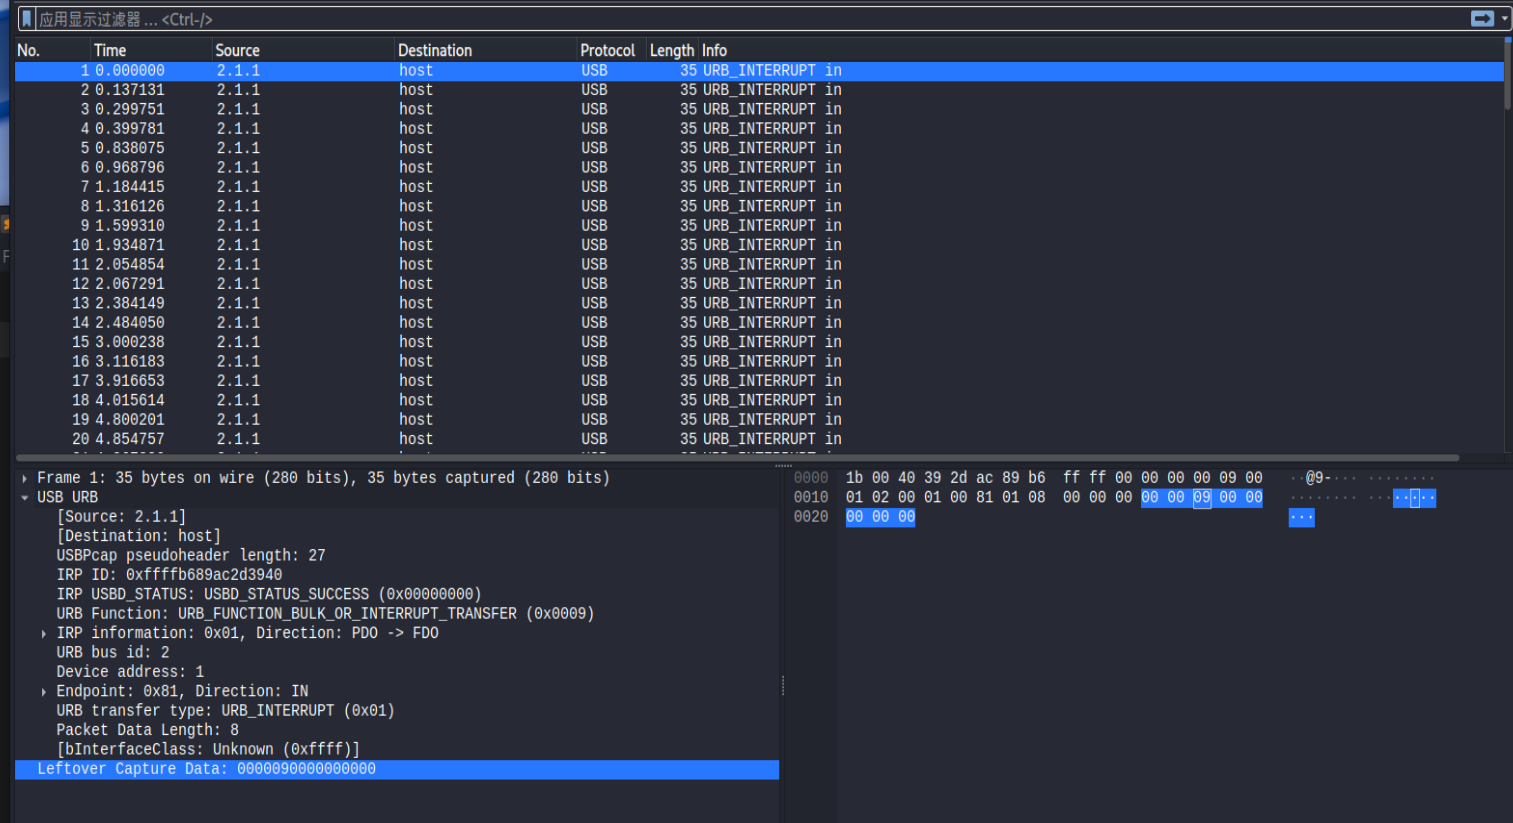
tshark提取Leftover Capture Data

tshark -r usb.pcap -T fields -e usb.capdata | sed '/^\s*$/d' > usbdata.txt
  
  -r:设置tshark 分析的输入文件
  -T:设置解码结果输出的格式。包括fields,text,ps,psml和pdml,默认为text

python脚本提取第三字节并翻译

mappings = {
    '04': "A",
    '05': "B",
    '06': "C",
    '07': "D",
    '08': "E",
    '09': "F",
    '0A': "G",
    '0B': "H",
    '0C': "I",
    '0D': "J",
    '0E': "K",
    '0F': "L",
    '10': "M",
    '11': "N",
    '12': "O",
    '13': "P",
    '14': "Q",
    '15': "R",
    '16': "S",
    '17': "T",
    '18': "U",
    '19': "V",
    '1A': "W",
    '1B': "X",
    '1C': "Y",
    '1D': "Z",
    '1E': "1",
    '1F': "2",
    '20': "3",
    '21': "4",
    '22': "5",
    '23': "6",
    '24': "7",
    '25': "8",
    '26': "9",
    '27': "0",
    '28': "\n",
    '2a': "[DEL]",
    '2B': "    ",
    '2C': " ",
    '2D': "-",
    '2E': "=",
    '2F': "{",
    '30': "}",
    '31': "\\",
    '32': "~",
    '33': ";",
    '34': "'",
    '36': ",",
    '37': "."
}
nums = []
keys = open('data.txt')
for line in keys:
    key = line[4] + line[5]
    if (key != '00'):
        nums.append(key.upper())
keys.close()
# with open('chars.txt', 'w', encoding='utf-8') as file: #存一下筛选完的数据
#     for item in nums:
#         file.write(str(item) + '\n')  # 确保转换为字符串并添加换行符
print(nums)
flagstr = ''
for n in nums:
    if n in mappings:
        flagstr += mappings[n]
    else:
        flagstr += ''
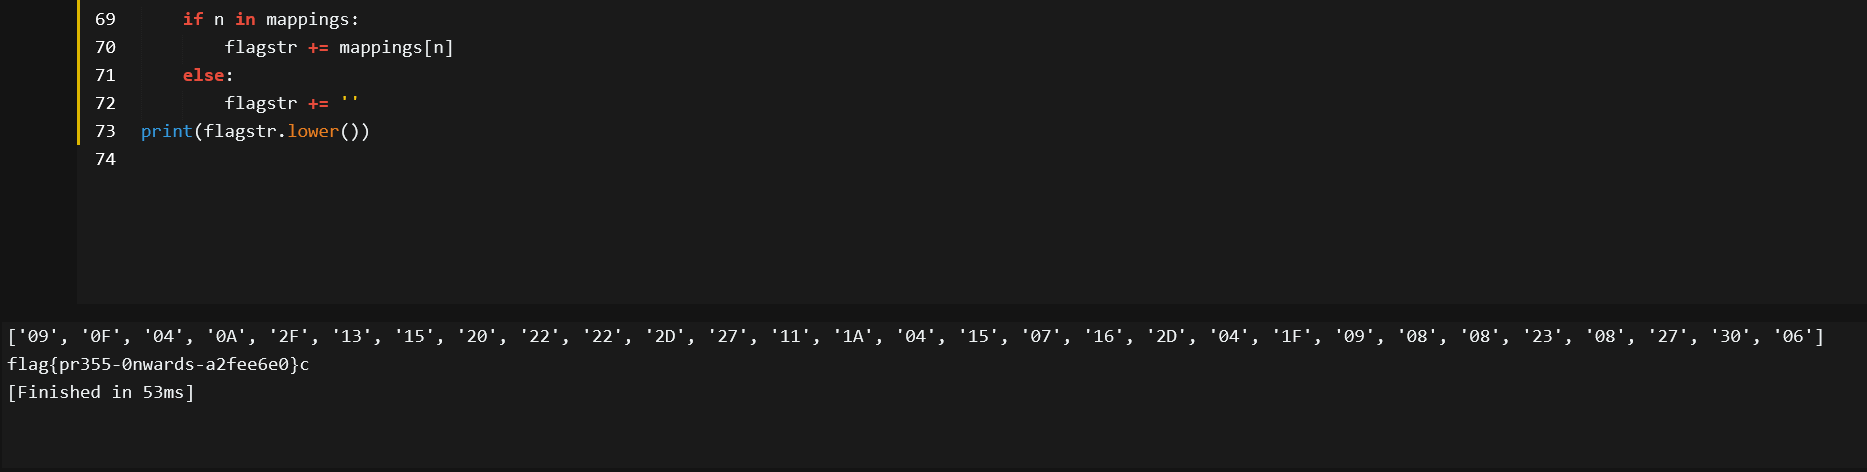
print(flagstr.lower())

答案:flag{pr3550nwardsa2fee6e0}   提交的时候要删除-
Kali Linux 2025.4深度解析:Wayland革命、工具链升级与渗透测试实战指南 在信息安全领域,操作系统与工具链的持续演进是保障渗透测试效能的基石。从技术原理层面看,现代Linux发行版正经历从传统X11显示协议向Wayland架构的迁移,这一变革不仅重构了图形系统的安全边界,通过进程隔离机制从根本上提升了多任务环境下的数据安全性,还带来了更低的延迟与更好的硬件兼容性,为高负载安全作业提供了稳定平台。其技术价值在于为渗透测试、漏洞评估等安全研究活动构建了更可靠的基础设施,尤其在内网渗透、靶场攻防等复杂场景中,稳定的图形环境与高效的工具链直接影响着测试效率与成功率。应用场景广泛覆盖从基础 阅读详情

相关推荐

CTF USB流量分析实战:从键盘数据包中提取隐藏Flag

USB协议作为计算机与外围设备通信的通用标准,其数据传输机制是理解设备交互的基础。在USB通信中,中断传输模式常用于键盘、鼠标等需要实时响应的HID设备,数据包中包含了设备状态与操作信息。掌握USB流量分析技术,对于网络安全取证、设备行为监控和CTF竞赛中的取证挑战具有重要价值。通过解析USB数据包结构,特别是HID Usage ID与字符的映射关系,可以还原出原始的键盘输入内容。在CTF实战场景中,结合Wireshark进行流量筛选和Python脚本进行自动化解码,能够高效地从海量数据中定位并提取出隐藏的

culi3182的博客 620

从bugku几道流量题学习tshark-【USB流量截取】【花点流量听听歌】

tshark usb流量 wireshark usb.capdata usbhid.data

Mengof的csdn博客 4614

CTF 内存取证 USB流量分析

护网杯2019预选赛第二题 内存取证弟弟题???? 题目名叫: Baby_forensic 题目附件地址 目录 Baby_forensic 知识点: 内存取证工具volatility 的使用: 取证方法建议 Keyboard scan code: 解题过程: 1. Kali中解压文件 2. pslist查看进程 3. 通过cmdscan[孙2]提取命令历史记录,结果如下 ...

MOLLMY的专栏 7572

Bugku:杂项 USB 流量截取

但其中比较关键的有第一和第二位构成的值,表示是当取0x00时,代表没有按键,为0x01时,代表按左按键,为0x02时,代表当前按键为右键,0x20表示shift键。这个脚本得出的flag是没有下划线的,但是我们直接看usbdata.txt中是存在下划线这个字符的。这里可以看到[]和-其实是没有按shift键的,所以转换成{}和_就可以。一起快落学习CTF吧!~~ (*^▽^*)大知闲闲,小知间间,大言炎炎,小炎詹詹。这道题的flag其实是有点问题的,欢迎关注我的微信公众号!下载后是一个USB的流量包,

qq_26961571的博客 1702

knm-master提取usb流量脚本

knm-master提取usb流量脚本,数据包提取usb流量python脚本

基于YOLOv8和PaddlepaddleOCR的微信截图聊天记录提取

本文提出了一种基于YOLOv8和PaddleOCR的微信聊天记录提取方法。首先使用YOLOv8n模型分割出聊天气泡(针对深浅色模式分别训练),通过合成数据集增强模型鲁棒性,召回率达0.995。随后采用PP-OCRv5进行文本识别,利用坐标匹配将气泡内文本送入识别队列,短长文本平均置信度分别>0.98和>0.95。文中特别强调了PaddleOCR不同版本的输出格式差异及适配方案,建议使用3.0+版本。该方法有效解决了直接OCR识别易受干扰的问题,通过气泡分割+文本定位的两阶段策略显著提升了识别准确

2401_87383958的博客 2358

BugKu CTF Misc:FileStoragedat & where is flag 番外篇 & 再也没有纯白的灵魂 & USB 流量截取

BugKu是一个由乌云知识库(wooyun.org)推出的在线漏洞靶场。乌云知识库是一个致力于收集、整理和分享互联网安全漏洞信息的社区平台。BugKu旨在提供一个实践和学习网络安全的平台,供安全爱好者和渗透测试人员进行挑战和练习。它包含了各种不同类型的漏洞场景,如Web漏洞、系统漏洞、密码学等,参与者需要通过解决这些漏洞来获取Flag。

Flag少侠的博客 8710

基于FPGA的 SelectIO IP核 的仿真验证-----( LVDS差分高速传输)

SelectIO IP核 的仿真验证

qq_43618170的博客 1万+

BUUCTF——杂项渗透之USB流量截取

但是,本题,由于他不是鼠标流量提取的,所以在进行第一步的时候,它生成的outm.txt没有任何内容,所以无法向下走下去,也就无法运行mouse2.py和mouse3.py了。运行后,将在终端中打印出flag。虽然键盘流量提取已经通过了,说明这题就是键盘流量提取,但是在这里,我也把鼠标流量提取记录一遍,以便以后的查询。不过此题,我用随波逐流没有解出来,他生成了下面三个文件,但是键盘的是空的txt,鼠标则是添加了冒号。,我尝试过,同样可以打印出flag,只是分步进行,容易查看出哪一步有问题,然后进行改正。

cai_huaer的博客 2386

debian linux系统安装教程,Debian 10(Buster)安装过程图文详解

Debian 项目发布了它的最新稳定版 Debian 10,其代号是 “Buster”,这个发布版将获得 5 年的支持。Debian 10 可用于 32 位和 64 位系统。这个发布版带来很多新的特色,列出下面一些特色:引入新的 Debian 10 的主题 “FuturePrototype”新版本的电脑桌面环境 GNOME 3.30、Cinnamon 3.8、KDE Plasma 5.14、MAT...

weixin_39864601的博客 4989

RagFlow 文档解析

RAGFlow 的设计哲学是“高质量输入,高质量输出”,它通过提供可解释性和可控性的生成结果,让用户能够信任并依赖于系统提供的答案。

weixin_43008312的博客 4000

Writeup 4 Bugku - USB 流量截取

这是一道非常经典的USB 键盘流量分析题。用 Wireshark 打开flag.pcap,确认是 USB 协议。判断数据类型(键盘流量通常是 8 字节,鼠标是 4 字节)。用tshark提取按键数据。编写 Python 脚本,根据 USB HID 键盘映射表还原按键。重点处理Shift 键(修饰键),还原大写字母和特殊符号。知识点说明USB 键盘流量特征每包 8 字节,第 3 字节是键码,第 1 字节是修饰键。Shift 键的处理修饰键0x02或0x20。

hengdonghui的博客 189

用VASP计算GW+BSE

VASP在5.3以后的版本都能用解BSE方程的方法,在计算光吸收的过程中考虑激子效应。 下面就来写一个用BSE计算bulkSi的例子 首先,介电函数的计算是在GW计算的基础之上的。这里首先介绍G0W0的计算(我们这里直接在PBE的波函数基础上进行G0W0计算)。 1.PBE自恰计算,写WAVECAR System= Silicon groundstate occupied

ultra1989的专栏 2万+

Bugku CTF USB 流量截取 神秘的文件 TLS ​​​​​​​​come_game

USB协议数据部分在域中,数据长度为八个字节,其中键盘击健信息集中在个字节中随波逐流,路径输入Wireshark中tshark.exe,一键解码。

2401_88498516的博客 231

别再手动抄表了!用MCGS触摸屏自动存数据到U盘,5分钟搞定报表导出

本文详细介绍了如何利用MCGS触摸屏实现工业数据自动记录与U盘导出,彻底告别传统手动抄表方式。通过昆仑通态MCGS系统,可构建零误差自动化报表系统,实现实时数据采集、双重备份及标准CSV格式导出,大幅提升数据准确性和工作效率。

weixin_30872157的博客 794

手把手教你搞定6脚三位一体数码管的驱动(附C语言源码与Visual Studio调试技巧)

本文详细解析了6脚三位一体数码管的驱动原理与实战技巧,包括引脚复用、动态扫描时序、Visual Studio模拟调试及单片机实现。通过C语言源码示例和调试技巧,帮助开发者快速掌握非标准数码管的驱动方法,提升硬件开发效率。

weixin_30613727的博客 594

DAY2_

DS_Store文件是macOS系统中用于存储文件和的元数据信息的文件,这些文件通常是隐藏的,如果开发人员没有很好的删除.DS_Store,就会导致.DS_Store文件泄露。

2401_88301161的博客 748

Pico设备手势追踪实战:5步搞定MRTK3手部模型与UI交互配置

本文详细介绍了在Pico设备上使用MRTK3实现手势追踪的5个关键步骤,包括环境配置、手部模型冲突解决、射线交互优化、UI交互配置及性能优化。通过实战案例和代码示例,帮助开发者快速解决MR开发中的常见问题,提升混合现实应用的交互体验。

onion的博客 501

USB过滤包

/过滤出usb设备到host的包 usb ==== > host//过滤出host到usb设备的包 host ==== > usb//通过USB.capdata字段(Leftover Capture Data字段)去过滤。

u011743621的博客 609

IDEA的使用指南

IDEA基于java的使用手册,可以最快速的上手,在使用中不断的丰富自己的使用技巧.

C# WinForm 基于DirectShow.dll编写的程序,可边预览边保存视频,音频和图片

基于微软的DirectShow.dll的二次开发1.自动识别连接的摄像头跟麦克风且可以对其进行选择(默认选中第一个)2.可录制wmv和avi两种格式的视频并且都带有音频,avi可以录制的分辨率和帧数进行选择,wmv默认进行了淸晰度优化如不喜欢可去除代码中有相关提示3.可在预览点开之后进行拍照,也可边录制视频边拍照4.添加了视频和音频的压缩功能(酌情使用)这次二次开发发现C#对DirectShow的相关信息太少,这次做完也不敢藏私共享出来,还望大家指正

BugkuCTF 部分题解(随缘更新)

之前做的题在 佛系更新 等假期抽空做 bugku佛系更新MISC简单取证1南城旧梦成果狗成果狗 MISC 简单取证1 下载得到windows系统下一个目录,获取用户名和密码需要用SAM和system两个文件。 把SAM和SYSTEM文件放到Win32文件夹下,运行mimikatz,执行命令 所以flag{administrator-QQAAzz_forensics} 南城旧梦 mmz.bmp文件尾有一段DE@@=<6J:DB625K4,rot47解码后得到stoolkeyisqeadzc 意思是使

volcano的博客 1万+

SAP B1中文培訓教材_SDK

公司内部培训资料,对开发工具 ,DIAPI, UIAPI,Add-ON有详细解说

假期作业(每天5题)

注释提示:要进flag.php读代码:拼接zero和first两个变量不能出现..和flag,\056\160\150\x70(匹配的应该是.php),substr()去掉了前5个字符。

2401_87409653的博客 823

贝叶斯统计 [韦来生编]

贝叶斯(Bayes)统计是近几十年来迅速发展起来的数理统计的一个重要分支。贝叶斯方法与经典统计方法的主要不同之处是进行统计推断时除了利用样本信息外,还要利用参数的先验信息,因此可以提高统计推断或统计决策的效果。它在经济、金融、生物、医学、自然科学和社会科学等许多领域具有广泛的应用。贝叶斯方法的研究已渗透到了统计学的几乎所有领域。作者在给中国科学技术大学概率论与数理统计专业本科生开设的“数理统计”课程中有一章专门讲授“贝叶斯方法和统计决策理论”,近十年来也给中国科学技术大学概率统计专业研究生开设过几次“贝叶斯分析”课。本书是在对过去讲稿的内容作了适当的增减和调整的基础上完成的。  本书共分六章。第1章是绪论,介绍了贝叶斯统计的若干基本概念,同时对必要的数理统计的基础知识有重点地作了回顾。第二章介绍了确定先验分布的若干可供选择的方法。第三章介绍了几类常见统计模型参数的后验分布的主要结果和计算方法。第四章和第五章分别介绍了“贝叶斯统计推断”和“贝叶斯统计决策”的内容。第六章介绍了贝叶斯统计计算的若干方法,包括蒙特卡洛方法和马尔可夫链蒙特卡洛(MCMC)方法以及相关统计软件的简介。本书的每一章附右大量的例题和习题,书末附有常用的几个表格和部分习题解答供读者查用。  大约可在54学时内讲授本书的第1章至第六章的主要内容,教师可根据学时需要选讲本书第1章至第六章的部分内容。书中标“*”号的章节可略去不讲,留给读者作为阅读材料。第六章例题中的R代码和部分例题的数据文件等可从作者个人主页下载。  作者在编写本书的过程中参考了J.O.Berger教授的《统计决策论及贝叶斯分析》和茆诗松教授编写的《贝叶斯统计》等书中的一些内容,以及《贝叶斯分析》一书中由张伟平博士编写的有关贝叶斯统计计算的一些内容。在此表示衷心感谢。  本书编写准备过程中,中国科学技术大学统计与金融系的几个研究生帮助完成了本书部分中文的录入和排版,作者对他们的辛勤工作表示真诚的感谢。高等教育出版社为本书的出版给予了大力支持。在此一并致谢。

【流量分析】USB键盘与鼠标流量分析

USB流量指的是USB设备接口的流量,攻击者能够通过监听usb接口流量获取键盘敲击键、鼠标移动与点击、存储设备的铭文传输通信、USB无线网卡网络传输内容等等。 在CTF中,USB流量分析主要以键盘和鼠标流量为主。 下面通过简单的讲解与例题的展示,分析键盘流量与鼠标流量。

自知.的博客 1万+

USB(键盘)流量分析

hws2023的一道misc,没接触过,写一份博客,稍微带一点鼠标流量,自己做题收获,可能在某些情况仅适用本题。

BvxiE的博客 4103

usb流量包分析

USB流量主要分为两种,一种是鼠标流量,另一种是键盘流量。

m0_74736832的博客 1115

CTF_MISC_usb流量分析_攻防世界 m0_01

【代码】CTF_MISC_usb流量分析_攻防世界 m0_01。

二进制忍者村 666

USB键盘流量分析,抓取流量与格式详解(CTF)

本文介绍了使用Wireshark抓取USB键盘流量的方法。首先需要安装USBPcap软件配合Wireshark捕获流量,重点分析了键盘数据包的8字节结构:前2字节表示功能键(如Shift、Ctrl),后6字节为普通键码。文章提供了功能键与键码的对照规则,并说明如何通过tshark工具导出流量数据(命令:tshark -r file.pcap -Tfields -e usb.capdata > result.txt),便于后续通过脚本自动化解析按键内容。整个过程涵盖了从流量捕获到数据分析的关键步骤。

asasfvv的博客 2084
上一篇: file_get_contents bugku php伪协议
下一篇: bugku 都过滤了
Coder_Chang
博客等级 码龄11年 82粉丝 81原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值