密码技术应该怎么用第六天!

密码学-数据完整性-单向散列函数md5 简介 完整性用来确保信息没有被修改,也可以防止假冒的信息。 目前数据完整性的主要解决方案就是使用单向散列函数和加密算法。单向散列函数能够将一个文件映射成一段小的信息码并且不同文件散列之后的值是不同的。通常将原始文件使用单向散列函数处理得到一段信息码,然后将其加密,和文件一起保存。如果由人改动文件,那么我们在使用这个文件的时候就可以先使用单向散列函数对文件处理,得到信息码,可以和之前的信息码对比... 阅读详情

不可否认性,有时候是必须的,那么还需要讲一下CA相关的知识

  • CA基本概念

负责专门颁发数字证书的系统称为CA系统

负责管理并运营CA的机构称作CA中心

所有与数字证书相关的各种概念和技术统称为PKI

  • CA作用
  1. 身份认证-证书包含个人身份,证书合法性,私钥个人私有。PIN保护私钥
  2. 保密性-加密密钥对,公钥加密,只有私钥可解。
  3. 完整性-整体防纂改,单独修改某一项或者几项能发现数据被修改。用哈希算法完成,但是单独的哈希是不能防止整体被替换。
  4. 抗抵赖性-签名私钥用户独有,PIN保护,签名是用户的操作。

密码的四个特性:真实性、保密性、完整性、不可抵赖性。

机密性(保密性):保证信息不被泄露给非授权实体的性质。

数据完整性:数据没有遭受非授权方式所作的改变的性质。

真实性:一个实体是其所声称实体的这种特性。真实性适用于用户、进程、系统和信息之类的实体。

不可否认性:证明一个已经发生的操作行为无法否认的性质

  • CA和数字证书关系

CA 是证书权威,是密钥管理中心,拥有自己的公钥和私钥,负责给用户颁发证书

数字证书的文件格式,包含用户信息,用户公钥信息,CA中心私钥的签名

RA
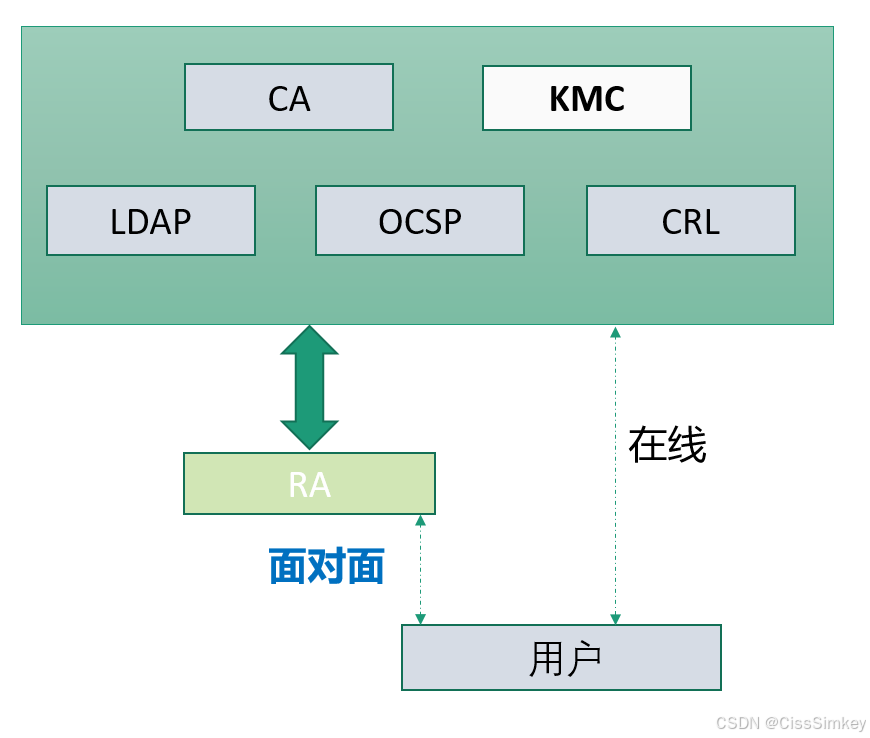
RA(Registration Authority),数字证书注册审批机构。RA系统是CA的证书发放、管理的延伸。它负责证书申请者的信息录入、审核以及证书发放等工作;同时,对发放的证书完成相应的管理功能。发放的数字证书可以存放于IC卡、硬盘,USBKEY等介质中。RA系统是整个CA中心得以正常运营不可缺少的一部分。

  RA作为CA认证体系中的一部分,能够直接从CA提供者那里继承CA认证的合法性。能够使客户以自己的名义发放证书,便于客户开展工作。

RA验证用户材料,明确是否接受用户注册(信任等级不一样,实名面签才具备合法性)

若用户是组织,则检验营业记录、历史文件和信用证明;

若用户是个人,则需要简单证明,如手机号,姓名、电子邮件地址等

1)通过向邮箱发送邮件来确认本人身份

2)通过第三方数据库来确认本来人身份

3)通过当面认证和身份证明确认本人身份

PKI/CA的一些基本组成

LDAP : Lightweight Directory Access Protocol 轻量目录访问协议,提供证书查询或下载服务,证书与证书撤销链发布是指CA把新签发的证书与证书撤销链送到LDAP目录服务器,以供用户查询、下载。

KMC : KMC Key Management Center密钥管理中心,管理加密私钥。备份防止数据丢失

CRL : Certificate Revocation List 证书作废列表,一段时间(24小时内)生成一次且发布成功一次

OCSP : Online Certificate Status Protocol 在线证书状态协议,提供实时查询接口。

SOCSP : Simple Online Certificate Status Protocol 简易在线证书状态协议

OCSP查询返回的证书状态:已撤销、 未知 、良好

双证书

签名证书,设备内生成,只用作签名,私钥不出硬件,私钥丢失不能恢复

加密证书,外部导入,只用于加密,CA生成,KMC管理,签名密钥对和加密密钥对只是用途不同

对称密钥,通过加密密钥对导入,在0016中,重启设备会失效。

证书操作

在线申请(实时生成证书并下载),注销(实时),验签(实时),证书下载,状态查询

注意证书注销后,证书必须立即无法验签通过!

实时获取证书状态,使用OCSP/SOCSP 。本地验签如何做到实时,业务状态和证书状态都要业务系统来管理即可。

引入标准CA可以用标准CA提供的接口验签,如果需要自己实现那么考虑如下:

  • 签名
  • 读证书
  • 原始数据应包含随机数等(时间,事件),随机数应该由应用服务端生成,保证唯一,使用一次失效!
  • 时间需验证有效性,时间一般为配置为N分钟失效,N可配置,N一般不超过5分钟
  • 随机数使用一次失效(服务器生成,一般使用随机数签名即可,为了使签名有意义,可以加一下操作描述)
  • 签名原值=SM3(原始数据)
  • 签名值=私钥(签名原值)
  • 签名数据至少包括:签名原值,签名值,证书,最好包含操作的描述(哪个事件和本次签名的操作,在服务端保证完整性)
  • 验签
  1. 证书有效性
  • 是否在有效期
  • 是否注销
  • 是否自身签发证书
  • 证书单项信息是否匹配(姓名等)

2.  数据有效性

  • 签名值有效
  • 解析证书唯一标识用于业务判断(如需要)

X.509证书格式

Certificate ::= SEQUENCE {

        tbsCertificate       TBSCertificate, -- 证书主体

        signatureAlgorithm   AlgorithmIdentifier, -- 证书签名算法标识

        signatureValue       BIT STRING --证书签名值,是使用signatureAlgorithm部分指定的签名算法对tbsCertificate证书主题部分签名后的值.

}

   TBSCertificate ::= SEQUENCE {

        version         [0] EXPLICIT Version DEFAULT v1, -- 证书版本号

        serialNumber         CertificateSerialNumber, -- 证书序列号,对同一CA所颁发的证书,序列号唯一标识证书

        signature            AlgorithmIdentifier, --证书签名算法标识

        issuer               Name,                --证书发行者名称,根据颁发者一层层往上找, 直到找到可信任根证书。

        validity             Validity,             --证书有效期

        subject              Name,               --证书主体名称(公钥所有者)

        subjectPublicKeyInfo SubjectPublicKeyInfo,--证书公钥

        issuerUniqueID [1] IMPLICIT UniqueIdentifier OPTIONAL,

        -- 证书发行者ID(可选),只在证书版本2、3中才有,主要为了兼容v2版本证书格式,不允许出现在v1格式中,v3格式中不建议使用

        subjectUniqueID [2] IMPLICIT UniqueIdentifier OPTIONAL,

        -- 证书主体ID(可选),只在证书版本2、3中才有,主要为了兼容v2版本证书格式,不允许出现在v1格式中,v3格式中不建议使用

        extensions      [3] EXPLICIT Extensions OPTIONAL

        -- 证书扩展段(可选),只在证书版本3中才有

        }

用户身份鉴别完成后,加密密钥对与信息系统进行SM2密钥协商,协商出会话密钥,利用SM4算法和基于SM3的HMAC算法进行通信数据的机密性和完整性保护。

1)issuer  :证书发行者名称,根据颁发者一层层往上找, 直到找到可信任根证书。

2)KeyUsage :确定证书类型(签名证书或加密证书)

3)CRL 发布点  查看 cRLDistributionPoits 项并验证  

4)OCSP  查看 authorityInfoAccess 项并验证

使用MD5算法验证文件完整性或密码正确性 NULL 博文链接:https://hzy3774.iteye.com/blog/2153441 立即下载

相关推荐

DP3(3D Diffusion Policy)算法详解:从点云感知到扩散动作生成

DP3 的全称是:DP3 = 3D Diffusion Policy\boxed{\text{DP3 = 3D Diffusion Policy}}DP3 = 3D Diffusion Policy​对应论文题目是:3D Diffusion Policy: Generalizable Visuomotor Policy Learning via Simple 3D Representations该工作发表于 Robotics: Science and Systems(RSS)2024。DP3 是一种面向机器

u013250861的博客 350

密码学一些概念名词

密码学:主要时在数据信息传输、存储过程中保护信息的机密性、完整性、可用性、抗抵赖性等 机密性:数据在未授权的情况下不可访问,保持信息的机密性 完整性:数据在存储或是传输过程中,可以保证数据不被篡改,删除,新增等。可通过加密,数字签名等技术手段来实现数据的完整性 可用性:数据在授权使用时便可以直接获取 抗抵赖性:即由于某种机制的存在,人们不能否认自己发送信息的行为和信息的内容。如传统方法中通过加盖公章或是签字等,互联网时代,可以通过证书、数字签名等方法 明文:用来传递的最原始的信息,大家都可以理解其

Sky_sy的博客 3725

adb详细教程(四)-使用adb启动应用、关闭应用、清空应用数据、获取设备已安装应用列表

adb对于安卓移动端来说,是个非常重要的调试工具。通过ADB可以操作、管理设备上的应用。

公众号|软件测试老吴 3万+

密码学基本理论

第二种,从公开信道下载服务器的公钥和它对应的指纹后,先通过电话验证服务器的公钥指纹的真实性,然后用HASH软件生成服务器的公钥新指纹,比较下载的指纹和新生成的指纹,若比较结果相同,则表明服务器的公钥是真实的,否则服务器的公钥是虚假的;SSH是Secure Shell的缩写,即“安全外壳”,它是基于公钥的安全应用协议,由SSH传输层协议、SSH用户认证协议和SSH连接协议三个子协议组成,各协议分工合作,实现加密、认证、完整性检查等多种安全服务。其中,签名证书是用于证明签名公钥的的数字证书。

weixin_68789096的博客 739

继电器管理策略(二)

介绍了电池管理系统中的继电器管理,包含控制和诊断

manjixingkong1234的专栏 419

Unity之OpenXR+XR Interaction Toolkit实现 VR控制第一人称角色模型动画

我们在开发VR项目时,有时会有第一人称视角的需求,即我们自己带上VR头显,能够看到自己的身体,如果模拟一些人物触电死亡,使用工具动画之类的需求,那么VR控制第一人称视角就比较实用了。我们今天就来介绍一下如何实现VR设备控制第一人称:1.角色手部跟随手柄移动和旋转2.角色头部跟随VR头显转动和移动3.角色腿部跟随角色头显移动和下蹲。

TxNet 2844

密码学笔记1-信息安全的基本属性(机密性、认证、完整性、不可否认性)

机密性(confidentiality):保证信息被授权者使用而不泄露给未授权者;即让未授权者看不到信息或者看不懂信息; 认证(Authentication):认证包括消息认证和身份认证; 消息认证:消息认证包括消息源认证(消息来源未被冒充)和消息完整性(消息未被篡改) 身份认证:保证通信实体的真实性 证明“你就是你” 完整性(Integrity):数据完整性和系统完整性 数据完整性:数据未被未授权篡改或损坏 系统完整性:系统未被非授权操控,按既定的程序运行 系统没有被“动过” 不可否认性(Non-repu

jiangqiubai12381的博客 2万+

ShardingSphere 分库分表避坑:扩容数据迁移时,如何做到“不停机、不丢数据”?

停机:发布公告,凌晨 0 点停止对外服务。洗数据:跑一个巨大的脚本,把旧库数据 Hash 算出新路由,写入新库。改配置:修改代码里的分片规则。重启:祈祷数据没丢,服务正常。这种“刀耕火种”的方式,风险极高,且随着数据量增大,停机时间会变得不可接受。我们需要的是Online Migration (在线迁移)。分库分表扩容不再是“听天由命”的赌博。通过,我们将一次高风险的“运维操作”变成了一个可控的、可视化的“数据流转过程”。方案停机时间复杂度回滚难度传统停机清洗。

BUG猿的博客 883

密码学基础

更新中… 从代替和置换走向数学函数 ——公钥密码 关于公钥密码与对称密码之间的区别的两个误区: 1、安全性 2、先进性 但是公钥密码确实拥有独特的优点: 1、密钥管理 2、满足数字签名的需求 Diffie-Hellman密钥交换 本原根的定义:… 对任意整数b和素数p的本原根a,我们可以找到唯一的指数使得 b = a^i(mod p) (0<=i<=p-1) 指数i称作b的以a为底的模p离散对数 dlog_{a,p}(b) 该协议仅当通信双方的真实性能够得到保证时是安全的 => .

qq_40843499的博客 2499

RK3588平台开发系列讲解(项目篇)常见模型结构

📢 AI 模型常采用人工神经网络来模拟人脑神经的记忆和处理信号的能力。常见的人工神经网络类型有深度神经网络(Deep Neural Network,DNN)、卷积神经网络(Convolutional Neural Network,CNN)、循环神经网络(Recurrent Neural Network,RNN)等。

内核笔记 1758

UI渲染顺序:合批为何被拆碎?

在 Hierarchy 中,避免出现:Image(列表1) → Text(列表1) → 特效 → Image(列表2) → Text(列表2)…若可行,在逻辑上把布局组织成“同类元素集中”:例如:列表行中,Image 集中、Text 集中;或者接受 Text 本身就拆出一批,关键是不要在 Text 中间再插入别的材质。现实中不一定能做到完美的“所有 Image 连在一起”,但你会有一个意识:同一 Canvas 内,如果你把不同材质的元素交错穿插,

本博客聚焦游戏开发技巧、创业实战心得及大学热门课程干货。这里既有技术深度,也有思维广度,无论你是开发者、创业者还是高校学子,都能在这里找到适合自己的成长之路! 85

密码服务功能实现方式

1.概况 密码服务功能:(1)机密性;(2)完整性;(3)真实性;(4)不可否认性 2. 机密性 机密性的目的 避免信息泄露给未授权主体。 机密性的实现方法(三种) 访问控制:防止访问敏感数据 信息隐藏:避免发现敏感数据 加密:可以观察到敏感数据的表示,但无法获取原始信息 公钥加密:灵活,成本高,用于信息量不大、分享方式复杂的环境,如密钥协商、密钥分发。 对称加密:大量数据的机密性保护。 CBC:IV随机,而不仅仅是不重复。 CTR:IV各不相同,即同一密钥下每个计数值只能用一次。 3...

technologyleader的专栏 1362

华为OD机试双机位C卷-热点网站统计 (Py/Java/C/C++/Js/Go)

华为OD机试双机位C卷 热点网站统计,提供C语言、Java、C++、Python、Go、JavaScript源码实现,并提供完整思路讲解。 华为od机考真题 - 热点网站统计。

qq_45776114的博客 779

密码功能实现示例

本节从实现角度,给出实现保密性、完整性、真实性和不可否认性等密码功能的典型方法,也是对密码算法的具体应用和总结。 1 保密性实现 信息保密性保护的目的是避免信息泄露或暴露给未授权的实体。实现保密性保护有三种基本方法:一是访问控制的方法,防止敌手访问敏感信息;二是信息隐藏的方法,避免敌手发现敏感信息的存在;三是信息加密的方法,允许敌手观测到信息的表示,但是无法从表示中得到原始信息的内容或提炼出有用的信息。加密是数据通信和数据存储中实现保密性保护的一种主要机制,保密性保护也是密码技术最初的目标。 对于加密机

好习惯成就伟大 3323

蓝牙模块HM-10手册

蓝牙模块HM-10手册,该手册对蓝牙模块HM-10进行了详细的介绍和使用方法以及一些AT指令。

C# WinForm 基于DirectShow.dll编写的程序,可边预览边保存视频,音频和图片

基于微软的DirectShow.dll的二次开发1.自动识别连接的摄像头跟麦克风且可以对其进行选择(默认选中第一个)2.可录制wmv和avi两种格式的视频并且都带有音频,avi可以录制的分辨率和帧数进行选择,wmv默认进行了淸晰度优化如不喜欢可去除代码中有相关提示3.可在预览点开之后进行拍照,也可边录制视频边拍照4.添加了视频和音频的压缩功能(酌情使用)这次二次开发发现C#对DirectShow的相关信息太少,这次做完也不敢藏私共享出来,还望大家指正

密码技术-持续更新

个人学习密码技术-持续更新内容

m0_60253447的博客 1410

VC中sqlite的使用

在VC中对sqlite的使用,实现数据库大批数据的快速插入,读取数据库中的数据在ListCtrl中显示

4安全技术——密码安全功能及其实现途径

密码应用安全功能及其实现途径

技术专栏 701

迈瑞BS系列全自动生化分析仪LIS协议接口手册(内含HL7和ASTM)

迈瑞BS系列全自动生化分析仪LIS协议接口手册,内含HL7和ASTM)

加密与安全_密钥体系的三个核心目标之完整性解决方案

确保信息的机密性完整性和不可否认性是密钥体系的重要目标。对称密码和非对称密码主要解决机密性问题。哈希函数、消息认证码(MAC)和数字签名是实现消息完整性和不可否认性的主要技术手段。应用建议对于大数据量的加密,使用对称密码如AES。对于身份验证和不可否认性,结合使用非对称密码和数字签名。对于消息完整性,使用哈希函数和消息认证码。

小工匠 6707

等保2.0|密码技术测评(等保测评过程中的完整性和保密性)

在等保测评过程中,不免要遇到密码技术,以三级系统为例,在安全计算环境中,主要涉及到三个控制点,6个测评指标,那么在实际测评中如何进行测评呢,本文将带你走进密码学的世界。

maple_leaf 3986

密码学与网络安全

密码学与网络安全 密码学要解决信息的机密性、完整性、认证和不可否认性 机密性:对传送的信息进行加密就可以实现加密性,保证信息不泄露给为授权的人 完整性:防止信息被未经授权的人篡改,保证信息不被篡改 认证:对创建信息的用户或系统的身份进行验证 不可否认性:能够保证信息行为人不能否认其信息行为 密码学基本算法 对称密码算法——典型:AES 特点:在加密和解密时使用同一密钥 优点:加密或解密运算速度快,加密强度高,算法公开 缺点:密钥分发难,更新周期长,不便于管理 对称密码算法——分组密码模式: 分

ZPeng_优快云的博客 2236

密码学及其应用 —— 密码学概述

安全机制是指实现通过硬件或软件来执行特定安全功能的逻辑、算法或协议。这些机制旨在确保系统不会进入未授权的状态,并可以完全或部分地确保保密性、完整性和可用性这三个安全属性。

weixin_65190179的博客 3097

【密码学】密码算法介绍

密码算法介绍 本文概要介绍密码算法,针对各算法原理及实现,将在接下来的文章中提及。 密码体制也叫密码系统,是指能完整地解决信息安全中 的机密性、完整性、真实性、不可否认性等问题的一个系统。 密码技术主要分为对称密码体制和非对称密码体制,对称密码又可以分为流密码和分组密码。 在这里我们说的对称密码通常指的是分组密码。 对称密码只有一个密钥,用来加解密,加解密结构一般是对称的,这个取决于...

boyshuang的博客 4248

网络安全--对称加密

对称加密算法介绍

JordanInShenzhen的博客 2887

密码学与网络安全笔记整理-数据完整性技术

数据完整性类似于通信中的校验码功能,在密码学领域数据完整性用于验证收到信息的正确性,校验收到的信息是否经过篡改,校验收到的信息是真实的发送者发送而非伪造。发送者通过编码为消息增加一些“冗余”,生成一个校验值,并将该校验值附在消息之后。接收者根据协商好的规则,利用附加的校验值来检测接收到消息的正确性。 对称技术,有效的变换f和g是对称算法,意味着f = g,并且Ke = Kv

SYSU_LBY的博客 9055

通过加密算法实现数据的完整性、机密性及身份验证

一般互联网上加密算法分为三种:                 对称加密、单向加密、非对称加密 下面就来介绍下如何通过上面的三种加密算法实现数据的机密性、完整性及身份验证。 对称机密算法:      对称加密算法提供加密算法本身并要求用户提供密钥以后,能够结合算法和密钥将明文转换为密文,反之,之所以称它为对称加密,是因为加密和解密使用的密钥是相同的。对称加密算法:加密算法和解密算法,只

lyglostangel的专栏 2万+

商用密码应用测评之完整性保护

数据完整性保护的目的在于保护信息面授非授权实体的篡改或替代。数据完整性的破坏包括有意或者无意的损坏。 数据完整性保护有两种基本方法: (1) 访问控制:限制非授权实体修改被保护的数据。 (2) 损坏—检测:无法避免数据损坏,但能确保这些损坏能被检测,并能够被纠正或报警。 在测评应用指标中,与完整性保护有关的要求有以下这些: 注意: (1) 在数据库中查看数字签名时可以先看位数。SM2签名值是128位,RSA-1024的签名值是256位,RSA-2048签名值是512位,可以大体上判断是否使用SM2进行

weixin_44479940的博客 3150

密码及加密技术

密码及加密技术 密码技术概述 现在的学术界一般认为,密码学研究的目的乃是要保证数据的保密性、完整性和认证性。 数据的保密性是指未经授权的用户不可获得原始数据的内容。 数据的完整性是验证数据在传输中未经篡改。 数据的认证(审查)性是指验证当前数据发送方的真实身份。 密码学正是研究信息保密性、完整性和认证性的科学,是数学和计算机的交叉学科,也是一门新兴并极有发展前景的学科。 密码学包含两个互相对立...

weixin_41924879的博客 1万+
上一篇: 密码技术应该怎么用第五天!
下一篇: 密码技术应该怎么用第七天!
CissSimkey
博客等级 码龄8年 312粉丝 42原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值