WEB安全相关整理集合

web 网络安全 Web网络安全是网络安全的一个重要分支,专注于保护Web应用程序、服务和网站免受各种网络威胁。 阅读详情

WEB系统安全

web开发过程中,安全隐患问题不容忽视。

本文介绍常见的安全问题及防护措施

登录认证防暴力破解

登录认证模块提供防暴力破解机制

现象:

多次更换不同用户名密码尝试登录

防护措施:

生物智能手段,主要防护措施如下:

  • 图片识别

  • 文字识别

  • 短信验证码

  • 第三方确认-阿里云登录在手机支付宝确认

多次失败登录

现象:

多次获取验证码并且登录失败,且还在持续尝试登录

防护措施:

连续获取验证码、登录5次失败后,账号锁定15分钟本条防御措施应该和生物智能手段联用,防护效果更加

url越权

现象:

当前登录用户访问了不属于自己菜单权限的页面

防护措施:

对于每一个需要授权访问的页面都必须核实用户的访问标识是否允许。 用户是否被授权去某个页面操作,防止URL越权 Vue-路由守卫处判断拦截

登录口令保护

现象:

用户登录后,后端返回的口令直接保存,并在下一次请求时直接传输。此时如果是正常用户访问目标服务器,是没有任何问题的。如果攻击者拿到口令尼,攻击者将有和被攻击者同样的身份权限去访问目标网站接口。

防护措施:

用户登录后保存sessionId在localstoage或者cookie中,再去请求接口时需要加密登录口令后再传输,不能直接拿原始sessionId请求,访问api越权操作

越权

垂直越权

垂直越权是一种“基于URL的访问控制”设计缺陷引起的漏洞,又叫做权限提升攻击。

现象:

攻击者在获得低权限用户账户后,利用一些方式绕过权限检查,访问或者操作其他用户或者更高权限

水平越权

水平越权访问是一种“基于数据的访问控制”设计缺陷引起的漏洞。

现象:

攻击者在获得目标网站登录用户登录信息后,利用数据校验漏洞访问了其他权限等级用户的数据信息。

防护措施:

1.前后端都要对用户输入信息、路由权限、数据分离进行校验,双重验证机制

2.调用功能前验证用户是否有权限调用相关功能

3.执行关键操作前必须验证用户身份,验证用户是否具备操作数据的权限

4.直接对象引用的加密资源ID,防止攻击者枚举ID,敏感数据特殊化处理

5.永远不要相信来自用户的输入,对于可控参数进行严格的检查与过滤

java选用工业级的处理方式-shiro框架应用

其他安全

上传问题防御

  • 限制上传文件后缀

  • 文件类型检查

  • 文件内容检查

  • 程序输出

  • 权限控制-可写可读执行互斥

XSS

  • 输入校验

  • 输出转码

富文本

常见的引发XSS攻击,白名单过滤

cookie泄露冒用:

在用户登录后返回一个 签名(sign),这个签名是依靠uid生成的。都返回给客户端保存在cookie中,

接口加统一拦截,校对uid和sign,如果正确正常返回接口,如果不正确,返回您正在进行违规操作

安全日志

日志和安全表面来看,好像关系不大。但是一旦因为安全问题产生垃圾数据时,日志的作用就会无限放大。通过日志记录可以分析出何时、何人、何地做了什么操作,对我们后期删除垃圾数据、恢复异常数据来讲,意义重大。

总结

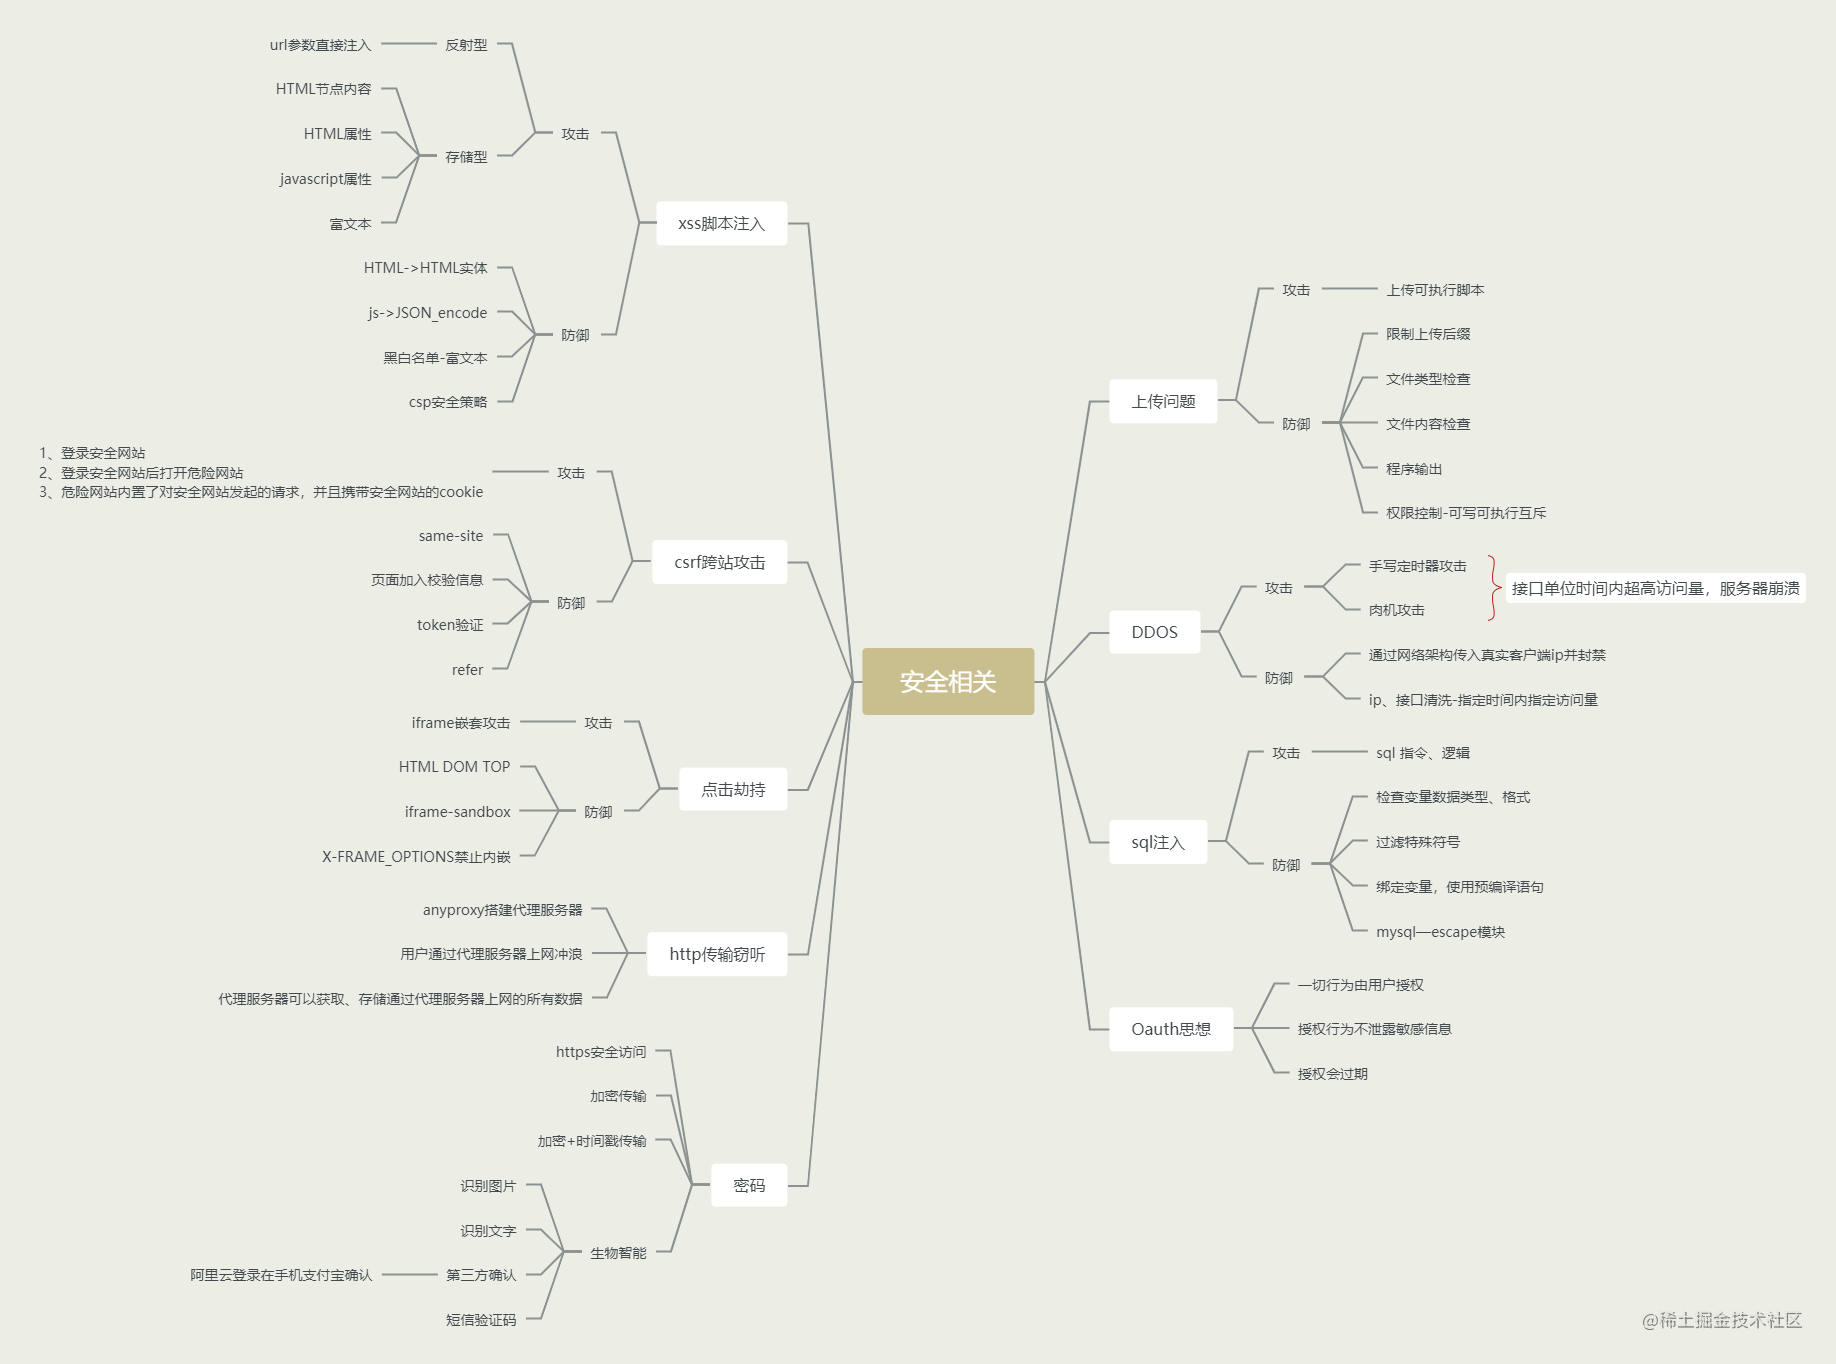
安全问题对于web应用开发来说,避无可避。问题出现的方式层出不穷,但是只要掌握了核心的处理思路就会事半功倍。下图是笔者整理的安全攻防策略图:
欢迎各位读者指出错误的地方,留言讨论。

参考资料:

水平越权访问与垂直越权访问漏洞

### 如何入门网络安全

#### 建议

多看书

阅读永远是最有效的方法,尽管书籍并不一定是最好的入门方式,但书籍的理解需要一定的基础;但是就目前来看,书籍是比较靠谱的入门资料。

现在Web安全书籍比较多,因此大家在学习的过程中可以少走了不少的弯路。如果以上推荐书籍阅读有困难,那就找自己能看得进的 Web 安全的书

当然纸上谈兵终觉浅,最好还是实践一下。

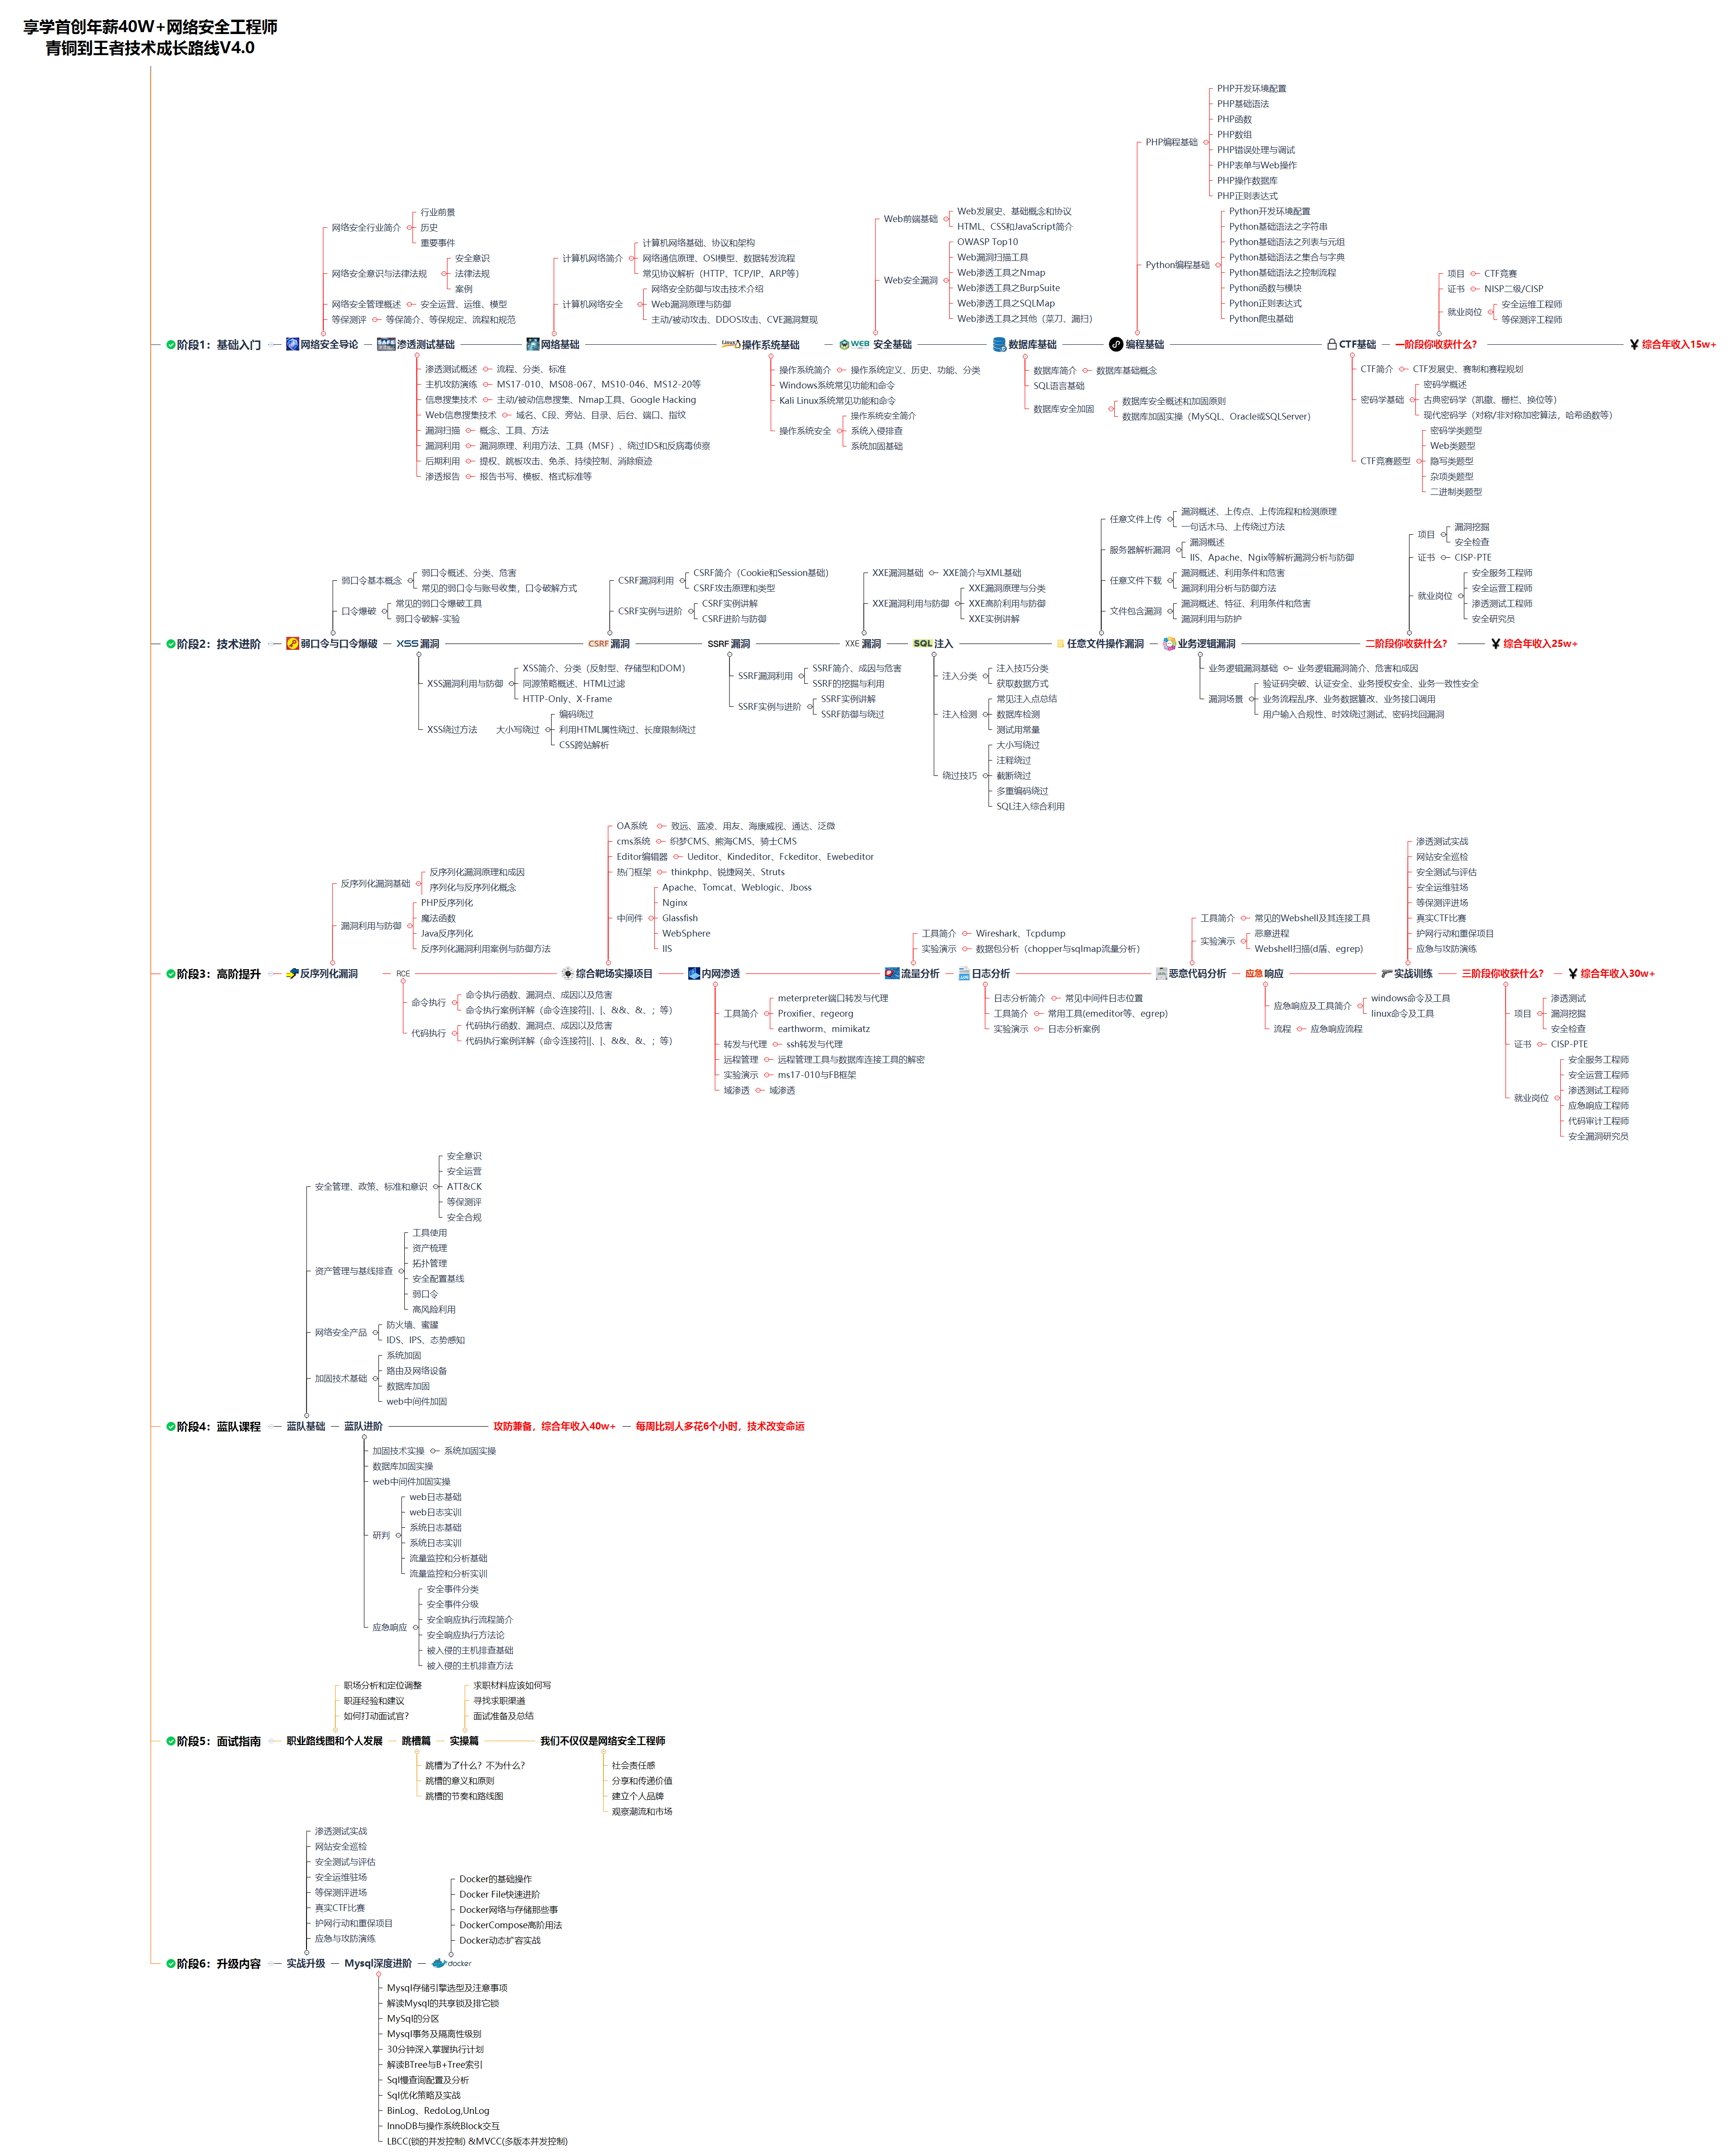
对于那些没有学习方向和资料的同学,可以看下我整理的资源,这份资料经历过社会的实践,可以说是当下全网较全的网络安全知识体系:

①网络安全学习路线

②20份渗透测试电子书

③安全攻防357页笔记

④50份安全攻防面试指南

⑤安全红队渗透工具包

⑥网络安全必备书籍

⑦100个漏洞实战案例

⑧安全大厂内部视频资源

⑨历年CTF夺旗赛题解析
WEB漏洞渗透测试靶场整理资源 WEB漏洞渗透测试靶场整理资源 在所有人目光之外,一个人无声的坍塌下去,像是被什么火烧尽了,只余下灰烬 整理了一些WEB漏洞本地靶场资源,包括针对性的漏洞专题如SQL注入,XSS等…以及合集类的如DVWA…集合下载地址附文末 DVWA(整合类) DVWA(Damn Vulnerable Web Application)是一个用来进行安全脆弱性鉴定的PHP/MySQL Web应用,旨在为安全专业人员测试自己的专业技能和工具提供合法的环境,帮助web开发者更好的理解web应用安全防范的过程。 包含漏洞 阅读详情

相关推荐

ctf工具整理-持续更新

声明:作者整理的ctf工具仅为学习,如有侵权请联系作者删除博文,谢谢! 目录 1. 通用工具 2. web工具 3. 离线解码工具 4. 在线解码工具 5. 杂项工具 6. 逆向工具 1. 通用工具 1.1 网络抓包工具:Wireshark 1.2 攻击web 应用程序的集成平台:BurpUnlimited 2. web工具 2.1 后台扫描工具:御剑后台扫描珍藏版 2.2 浏览器插件:HackBar 用来进行sql注入以及xss测试或进行各种编码功能 2.3 目录/文件和DNS爆破.

dark的博客 1万+

JWT实现接口双重认证,提供安全又不复杂的接口安全能力

一文通俗易懂并且全面讲解JWT生成、优点、以及jwt实际应用场景。让初学者或者进阶者有个全面的参考代码以及示例,帮助各位码友快速上手jwt的应用。

HRG520JN的博客 7028

海外最新AI营销AI销售书籍推荐AI营销培训讲师AI销售培训讲师人工智能营销培训师人工智能销售培训师AI赋能营销培训AI赋能销售培训企业AI营销内训企业AI销售内训AI营销课程讲师AI销售课程讲师

专栏|AI营销与AI销售实战 · 第46期在这个人类与算法共舞的时代,销售,已经不是你我熟悉的那个“打电话、见客户、做PPT”的老行当了。你还以为销售是“打感情牌”?错了,情感要继续,但方式已经升级。你还以为AI只是“写写文案”?错了,文案只是皮毛,真正的杀器,是思维方式的重构,是认知地图的重绘。首先,我们需要明确一个事实:AI并不会消灭销售这个职业,但它必然会重新定义销售的本质。在销售领域,真正的制胜之道不是简单地采用AI工具,而是的能力。

Akibfrycc的博客 1103

17个关键方法指南,保护您的web站点安全!

使用自定义端口是一种网络安全策略,旨在通过减少攻击者利用已知端口进行攻击的机会来提高系统的安全性。了解默认端口:首先,了解哪些端口是默认的,以及它们通常用于哪些服务。例如,SSH通常使用端口22。更改端口号:将这些默认端口更改为非标准端口(通常在1024到65535之间),这样可以减少攻击者利用这些端口进行自动化攻击的可能性。避免已知端口:根据IANA的分配指南,避免使用0到1023范围内的已知端口,因为这些端口通常与特定服务关联,更容易成为攻击目标。

2401_84466225的博客 2344

SIMPLIS实战:从零构建理想BUCK电路,精准计算与POP稳态分析

本文详细介绍了如何使用SIMPLIS软件从零开始构建并仿真一个理想的BUCK降压电路。通过设定关键参数、计算理想器件值,并搭建仿真模型,文章重点演示了暂态仿真以观察电路上电过程,并深入讲解了高效的POP(周期性工作点)稳态分析技术,帮助工程师快速验证设计、评估稳态性能,从而加速电源设计迭代。

weixin_29165465的博客 398

windows中如何将已安装的nodejs高版本降级为低版本

第一步:先清空本地安装的node.js版本 1.按健win+R弹出窗口,键盘输入cmd,然后敲回车(或者鼠标直接点击电脑左面最左下角的win窗口图标弹出,输入cmd再点击回车键) 然后进入命令控制行窗口,并输入where node查看之前本地安装的node的路径 2.找到上面找到的路径,将node.exe所在的父目录里面的所有东西都删除 3.为了彻底删除之前安装的node.js,鼠标点击电脑左面最左下角的win窗口图标弹出,输入“控制面板”再点击回车键进入,进入控制面板后,找到所安装的node.js并

weixin_44582077的博客 9万+

Web 安全基础教程:从零基础入门到精通

Web 安全是指保护 Web 应用程序免受各种网络威胁,确保 Web 服务的保密性、完整性和可用性。在当今数字化时代,Web 应用广泛存在于各个领域,从电子商务到社交媒体,从企业内部系统到政府公共服务平台。Web 安全旨在防止恶意攻击者利用 Web 应用中的漏洞,窃取敏感信息、篡改数据或破坏服务。2.重要性对于企业而言,Web 安全关系到商业机密、客户信息的保护,一旦遭受攻击,可能面临巨大的经济损失、声誉损害和法律风险。

2301_77160226的博客 7818

高级电机控制场景实例:基于Simulink的永磁同步电机基于Luenberger观测器的弱磁控制仿真

本文基于Simulink实现表贴式永磁同步电机(SPMSM)的Luenberger观测器弱磁控制仿真,通过构建“观测-弱磁-控制”协同逻辑,突破传统矢量控制的基速限制。利用线性化模型设计观测器实时估计电流与磁链,结合电压极限约束动态注入负d轴电流,实现转速扩展至12000rpm(4倍基速),弱磁区电流THD低于3%,动态响应时间小于5ms,验证了高速运行下系统稳定性与鲁棒性。附完整建模步骤、MATLAB函数代码及性能分析,适用于电动汽车、机床等高速驱动场景,为高级电机控制提供可复现的技术范式。

amy_mhd的博客 33

Web安全:常见的安全问题及防范措施

警惕安全问题,防止信息裸奔!

shandongjiushen的博客 2564

Android Update Engine 分析(三四)OTA 签名都支持哪些算法?

写了几十篇还没涉及到 OTA 签名算法细节,OTA 讨论群也很少问这个,毕竟签名算法纯理论的问题,一旦实现好就极少需要改动,只需要进行一些配置,准备好签名的秘钥和证书就可以了。限于签名的算法理论太过于抽象,本篇不讨论签名算法细节,但会总结一些签名操作。以及 Android OTA 包支持的签名算法。本文主要分析 Update Engine 中支持的签名算法,以及这些算法的操作实现(不涉及原理部分),并总结签名和验签使用的 key。

洛奇看世界 716

【华为OD机试真题 新系统】960、 面试叫号系统 | 机试真题+思路参考+代码解析(C++、Java、Py、C语言、JS)

【华为OD机试真题 2026C卷】960、 面试叫号系统 | 机试真题+思路参考+代码解析(C++、Java、Py、C语言、JS) 华为od机试,华为od机试真题,华为od机试E卷,华为odE卷,华为od机试真题E卷,华为OD,华为OD机试,华为OD机试真题,华为od机考,华为od机试D卷,华为od机试真题D卷,华为od手撕代码,华为od,华为od机试C卷,华为od e卷,华为2025e卷,od机试,2025E卷,华为OD机试E卷,什么是华为od,华为od介绍,全面了解华为od,2025华为od,如何备战华

KJ.JK 2363

java 入门面试题

基础:JDK 和 JRE 的区别== 和 equals 的区别基本类型和包装类对象使用 == 和 equals进行比较的结果?什么是装箱?什么是拆箱?装箱和拆箱的执行过程?常见问题?hashCode()相同,equals() 也一定为 true吗?final 在 java 中的作用final finally finalize()区别finally语句块一定执行吗?final 与 static 的区别return 与 finally 的执行顺序对返回值的影响String对象中的replace和replaceA

m0_74823021的博客 961

YOLOv11 热力图可视化全流程:从模型解释到科研论证,让检测结果“有理可看”

无论是科研中需要严谨的模型解释,还是工业里要高效的缺陷定位,这套方法都能让你在“模型黑箱”与“业务需求”之间架起一座可视化的桥梁。别再让模型决策“无据可依”——现在就动手生成你的第一幅热力图,让 YOLOv11 的每一次检测都“有理可看”,用可视化的力量推动你的 AI 研究与落地走向深入!某团队在论文中通过热力图对比,证明其改进的注意力模块可使模型对小目标的关注区域更精准,实验论证说服力提升 50%;工业质检场景下,热力图帮助工程师快速定位模型漏检缺陷的原因——原来是对某类缺陷的特征关注不足。

m0_71589036的博客 679

2024年最全Java中线程安全的集合,含泪整理面经

在实际的渗透测试过程中,面对复杂多变的网络环境,当常用工具不能满足实际需求的时候,往往需要对现有工具进行扩展,或者编写符合我们要求的工具、自动化脚本,这个时候就需要具备一定的编程能力。恭喜你,如果学到这里,你基本可以从事一份网络安全相关的工作,比如渗透测试、Web 渗透、安全服务、安全分析等岗位;如果等保模块学的好,还可以从事等保工程师。//写操作 表面使用的是add方法,底层实际是用的CopyOnWriteArrayList的 addIfAbsent()来判断要插入的新值是否存在。

2401_84545291的博客 697

YOLOv11涨点改进| TGRS 2026 | 独家创新首发、特征融合改进篇| 引入STSAM协同时空注意力融合模块,发论文热点创新,注意力能够互相引导强化边界和结构细节,增强目标检测、图像分割涨点

🔥本文提出了一种改进YOLOv11网络模型的STSAM协同时空注意力融合模块,用于提升高分辨率遥感变化检测的精度。STSAM通过并行处理全局跨时相注意力和局部坐标注意力,能有效聚焦真实变化目标,强化边界和结构细节。该模块包含两个分支:Cross-Attention分支通过时间嵌入增强双时相特征的时间差异,CoordAtt分支则强化局部结构细节。实验表明,STSAM能显著提升变化检测性能,同时保持训练稳定性。文章详细介绍了模块结构、原理、优势,并提供了完整的核心代码实现和配置方法,包括三种改进方案。

Ai缝合怪、助力小伙伴高效发论文 218

Statistics and Machine Learning Toolbox

Statistics and Machine Learning Toolbox(带书签),MATLAB统计学习工具

2024版最新148款CTF工具整理大全(附下载安装包)含基础环境、Web 安全、加密解密、密码爆破、文件、隐写、逆向、PWN等全套工具

为了帮助大家更好的学习网络安全,我给大家准备了一份网络安全入门/进阶学习资料,里面的内容都是适合零基础小白的笔记和资料,不懂编程也能听懂、看懂这些资料!点击下方蓝色字 即可免费领取↓↓↓🤟 基于入门网络安全/黑客打造的:👉黑客&网络安全入门&进阶学习资源包。

wananxuexihu的博客 5497

IEM模型,地表粗糙度模拟

利用微波反演土壤水分时候,利用IEM模型可以实现对随机地表的模拟

探索Web安全:PHP Webshells集合库

探索Web安全:PHP Webshells集合库 去发现同类优质开源项目:https://gitcode.com/ 项目介绍 在网络安全的世界里,了解并掌握Webshell的性质和用途是至关重要的。【JohnTroony/php-webshells】是一个精心整理的开源项目,专门收集用于渗透测试(PT)或CTF挑战中的PHP Webshells。这个项目旨在教育用户如何在合法的安全测试场景中利用这...

gitblog_00092的博客 385

廖雪峰Python教程[完整版]

廖雪峰的python教程整理的,已经排好版了,而且还是完整的,适合小白

假人有限元模型

假人模型,车辆碰撞假人有限元模型,适合做乘员安全的研究者利用

Java面试题整理——集合容器

Java面试题整理集合容器 集合容器 1.常用的集合类有哪些? Map 接口和 Collection 接口是所有集合框架的父接口: Collection接口的子接口包括:Set接口和List接口 Map接口的实现类主要有:HashMap、TreeMap、HashTable、ConcurrentHashMap以及Properties等 Set接口的实现类主要有:HashSet、TreeSet、LinkedHashSet等 List接口的实现类主要有:ArrayList、LinkedList、Stack以及

weixin_40587145的博客 650

请收下这 10 个安全相关的开源项目

请收下这 10 个安全相关的开源项目

Innocence_0的博客 510

网络安全学习书单来了,这10本必读书籍一定得看!

作为一名人,身上肩负的责任是很大的,能力越大,责任也越大,反过来责任越大,能力也必须跟得上。以前我们通过读书来获取知识,但在碎片化的现代社会,阅读已经成为一件“奢侈”的事儿了,但静下心来阅读,你会发现,书的海洋还是及其广阔的。今天整理了一批网安人必看的几本书籍,大多都是耳熟能详的书,排名不分先后,仅供参考。这本书共537页7大章,参编作者也在大厂工作过(天融信、绿盟),书的知名度还是不低的。该书实战性很强,前期踩点、后期提权、讲得比较细致;

fly_enum的博客 1277

2024版最新148款CTF工具整理大全(附下载安装包)含基础环境、Web 安全、加密解密、密码爆破、文件、隐写、逆向、PWN

经常会有大学生粉丝朋友私信小强,想通过打CTF比赛镀金,作为进入一线互联网大厂的门票。但是在CTF做题很多的时候都会用到工具,所以在全网苦寻CTF比赛工具安装包!有不少阅读过我文章的伙伴都知道,我曾就职于某大厂安全联合实验室。从事网络安全行业已经好几年,积累了丰富的技能和渗透经验。大学期间,我参加过很多CTF比赛,打过护网,就职某大厂联合实验室的时候,也成功防范了各种网络攻击和漏洞利用,提高了互联网安全防护水平。

A1353192296的博客 4505

[WEB安全]内网基础知识整理

内网:基础知识一、内网二、工作组三、域(Domain)1、域的分类2、域中的计算机分类3、域中权限的分类四、活动目录1、逻辑结构2、活动目录的主要功能3、AD和DC的区别五、DMZDMZ的屏障功能六、相关名词解释七、内网渗透常用端口八、常用工具和方式 一、内网 内网也指 局域网( Local Area Network , LAN ) 是指在某一区域内由多台计算机互联成的计算机组。一般是方圆几千米以内。局域网可以实现文件管理、应用软件共享、打印机共享、工作组内的历程安排、电子邮件和传真通信服务等功能。 • 内

网络安全知识分享 3202

史上最全网络安全站点集合_网络安全漏洞网站(1)

http://www.jeehsu.com/(几许博客)http://www.cnseay.com/(法师博客)exehack.net(小残博客)知道创宇(知道创宇博客)http://www.keen8.com/(kee8博客 )http://0ke.org/( 0ke博客 )ror体育-官网(影风’s Blog)http://www.weixianmanbu.com/(黑客技术博客)

m0_60147147的博客 1万+

风炫安全Web安全入门第一期课程总结

风炫安全Web安全入门第一期课程总结 我们第一期的Web安全入门学习,已经基本完成了,这节课我们来最后做一下总结。 这套Web安全入门学习是我从20年10月份开始,持续分享的一套课程,也是我第一次分享连续的课程,按照caoz的名言“输出倒逼输入”,可以看到我还有是很多的缺点,特别是说话比较快,这个缺点我现在会慢慢的克服,不过总的来说到今天也算是兑现了承诺,坚持下来了,做了一个完结,加上这节课总共课程分为50节课。 现在我把整个课程链接放到这里,提供给大家,很多人并没有看过之前的全部视频,那么今天我就这里集合

风炫的博客 284
上一篇: web安全相关的攻防套路及其他策略
下一篇: XSS 和 CSRF 比较
gool奇米
博客等级 码龄4年 16粉丝 149原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值