题目描述:
新年快乐呀!来一起下象棋吧!我都摆好咯~ 祝愿大家在新的一年里 lucky!flag格式:NSSCTF{**字母小写**}
题目给出一串密文,根据题目猜测棋盘密码解密(key为“lucky”)
XXVAF AVXAX DXFVX DXDVA XAGV
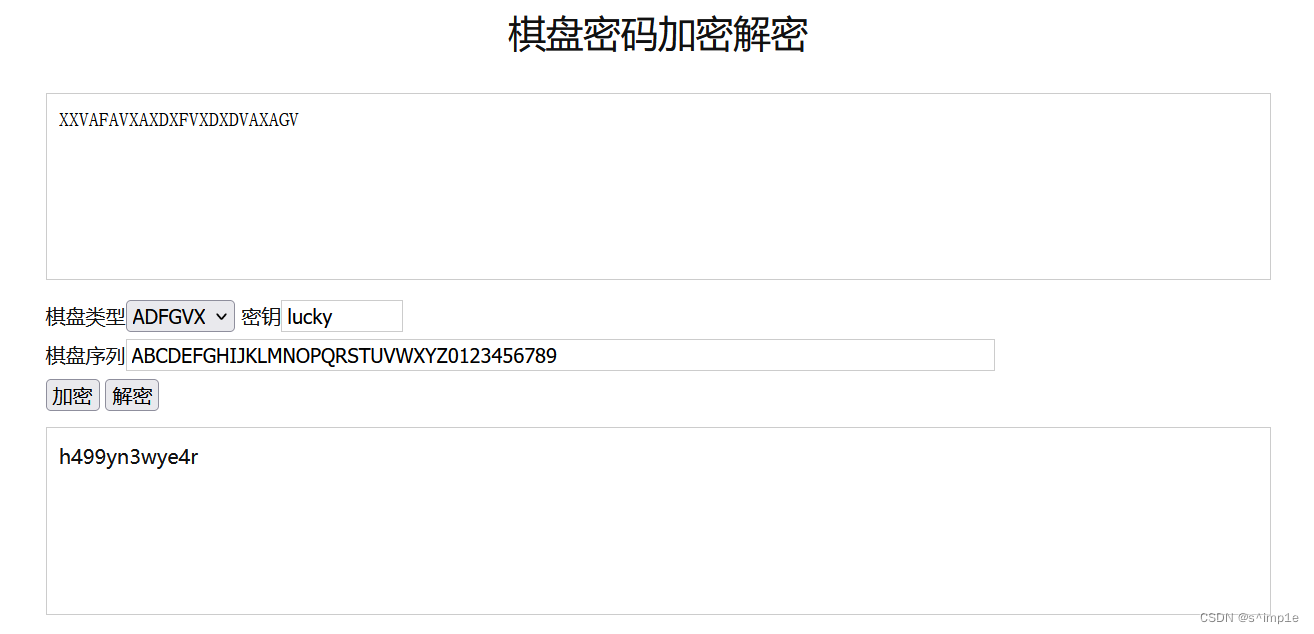
得到flag:
NSSCTF{h499yn3wye4r}


 墨衍会员
·
AI 创作全网分发
墨衍智能分发
本文由作者通过墨衍一键同步至各平台
1分发平台
900+累计阅读
985平均单平台
已同步平台
优快云
微信公众号
微博
知乎
掘金
百家号
博客园
抖音
小红书
你的文章也可以这样分发
墨衍会员 ¥399起/年,写一次发全网
我也要
题目描述:
新年快乐呀!来一起下象棋吧!我都摆好咯~ 祝愿大家在新的一年里 lucky!flag格式:NSSCTF{**字母小写**}
题目给出一串密文,根据题目猜测棋盘密码解密(key为“lucky”)
XXVAF AVXAX DXFVX DXDVA XAGV
得到flag:
NSSCTF{h499yn3wye4r}
机器学习——Anaconda下载安装教程
Anaconda详细下载安装教程
【Web】NSSCTF Round#18 Basic个人wp(部分)
不能访问远程链接,结合评论区功能,不难联想到xss,只要给个评论区链接让门酱访问就可。我们就按示例传一下(必须以http://开头,否则不能解析为图片)尝试传了发现不能起作用跳转,估计是这些被html实体化了。链接是插入到了src中,我们可以直接用">闭合img标签。从评论区知道,要让门酱玩元梦之星,考虑直接。那咋整呢,题目里还提供了评论插入图片功能。把这个链接给门酱即可获得flag。成功重定向到元梦之星官网。先试一下随便给个链接。获得该条恶意评论链接。
别再为STM32F407的USB高速通信发愁了!手把手教你用USB3320(ULPI接口)搞定硬件设计
本文详细介绍了STM32F407通过USB3320(ULPI接口)实现高速USB通信的硬件设计实战。从USB3320的选型优势到原理图设计避坑,再到PCB布局和固件配置,提供了一套完整的解决方案。特别针对USB PHY芯片的常见问题,如供电处理、信号完整性和初始化代码,给出了专业建议和调试技巧,帮助工程师高效完成高速USB通信设计。
NSSCTF Round18 Crypto年画复现
Nssctf Round 18 Crypto 年画
双目视觉三维重构(一)————简介
优快云中关于立三维重构的介绍层出不穷,CNKI中也有各类综述对三维重构进行总结,撰写这篇博客仅作为本人对该类博客、论文的总结学习,加深自身学习的印象、作为学习的笔记。如有错误的地方,欢迎指正。 1、三维重构 1.1、三维重构到底是什么? 首先要了解立体匹配算法,首先要知道立体匹配算法主要具体应用于什么方向。 三维重构又被称为三维重建,百度百科中对它的定义为:指对三维物体建立适合...
STM32内存大小与地址的对应关系以及计算方法
1、概述 在计算机中要访问存储区,都是通过地址来进行访问的,包括所有的外设(比如串口、内存、硬盘等),都对应有一个访问地址,地址就相当于门牌号,有了门牌号,我们才知道操作的是哪一个区域、哪一个外设。 最被大家熟知的是计算机内存,计算机内存有4G、8G,16G等等,对于程序员而言,要在代码中操作这些内存,肯定得知道内存的地址,此外,还需要会计算地址与内存大小的计算方法与对应关系。STM32作为微
nssctf web
测试发现输入的内容会通过get传递但是没有其他内容观察一下响应头我们看到了这里的md5(string,raw)这里的string应该清楚就是字符串,是必选参数raw是可选参数 默认不写为FALSE。32位16进制的字符串。TRUE 代表16位2进制字符串。通过post传递这里是sql查询语句 目的是passdword=传递的值 在sql语句中 or 左右一边为true则语句都为true 这也是我们or 1 = 1 的由来,所有我们在这里要尝试构造带or的参数。
Android Binder的两三事--基于Android14源码
Android14-Framework-Binder
NSSCTF Round#18 RE GenshinWishSimulator WP
恶搞原神抽卡模拟器Unity逆向,根据经验应该dnspy查看Assembly-CSharp.dll上来看到SM4Gacha是抽卡的意思,这里应该是抽卡的主逻辑Gift内可以看到主要逻辑,以array作为key为偏移(IV),用模式加密input数组,最后保存字符串到flag对象里也就是说如果静态分析直接求flag就是一个SM4_CBC的解密过程,检查一下发现SM4没有经过魔改,应该容易解出。
DMDiff(2025):一种基于SAR光学数据融合的双分支多模态条件引导扩散模型-k学长深度学习专栏
DMDiff提出了一种基于扩散模型的多模态遥感图像去云方法,通过双分支网络分别提取SAR的结构信息和光学图像的光谱特征,再利用跨模态注意力机制实现特征融合。创新性地采用IAP策略直接预测无云图像而非噪声,有效解决了传统方法在遥感图像处理中易出现的光谱失真问题。实验表明该方法在PSNR等指标上显著优于现有技术,但存在计算量大、生成速度慢等不足。未来可结合加速采样策略和几何约束进一步优化。
FPGA 学习笔记:Vivado 配置IO引脚约束
FPGA 学习笔记:Vivado 配置IO引脚约束
2020-12-23
通信领域的编码 1.摩斯编码 特征特点:用点(.)和划(-)来编码范围0-9、A-Z的字符,字母不区分大小写,两个字母之间的空格用斜杠(/)或者三个点(.)或者一个划(-)表示,两个单词之间的间隔是七个点(.)。 根据摩斯编码的原理,CTF中也有出现过变种的摩斯编码,比如点(.)和划(-)用数字0和1来表示等此类变种的思路。 在线解密&工具: http://www.jb51.net/tools/mor...
在Simulink中搭建一个基于IoT设备间通信协议栈的仿真模型
物联网(IoT)设备间的通信协议栈仿真对于理解不同层级的协议如何协同工作,以及优化网络性能至关重要。通过Simulink结合MATLAB的强大功能,我们可以模拟和分析从物理层到应用层的完整通信过程。下面详细介绍如何使用Simulink进行IoT设备间通信协议栈的仿真。
NSSCTF Round#18 RE WP 完整复现
其中,AOT是 Ahead-Of-Time 的缩写,和 JIT 边运行边编译不同,NativeAOT 直接将 IL 代码编译为目标平台的机器码发布,它的文件大小、启动时间和内存占用均比 JIT 低。z3算一下,SM4的密钥长度只有16字节,设置变量类型时用Int,BitVec会因为位数多导致解出结果过大。用010Editor打开,搜索PE文件头,开头有一个中间有一个,应该是打包在exe里的dll。然后找bucket数组,在Check()函数里发现了一堆方程,用于验证bucket数组的值。
计算机控制技术及应用
《计算机控制技术及应用》通过总结作者的科研成果和吸收国内外的先进理论、方法和技术,以计算机控制系统的网络化、开放化、智能化和集成化发展趋势为主线索,主要介绍计算机控制系统的基本概念和计算机控制系统的典型形式,计算机控制系统的数学描述与基本分析方法,以及数字PID控制器、最少拍控制系统、达林算法、状态变量设计法等设计方法及其各种改进算法。重点突出计算机控制系统输入输出通道接口的设计方法和典型控制系统的设计案例与实现方法等。
Camera2Demo
在Camera2 的基础上进行封装,使得Camera2一堆初始化逻辑与Activity分离,降低耦合度,完成预览拍照并保存的操作
NSSCTF Round#18 Basic——Number 7
题目描述:一眼丁真,Cisco Type7解码。
锂电池充电器电路设计 里面有电路
锂电池充电器电路设计 里面有电路 3.7V升压到5V电路设计。
【Web】NSSCTF Round#16 Basic个人wp(全)
出题友好,适合手生复健。
jdk-8u144-linux-x64.tar.gz.
该资源为搭建Linux系统Java环境用,资源的后缀为tar.gz格式的压缩包
[NSSCTF Round#16 Basic]RCE但是没有完全RCE
不过我们可以试试利用数组绕过正则,然后如何让eval函数接收的参数为字符串而不是数组格式。所以思路可以是找到参数shell中的函数可以解析cmd参数的嵌套函数,或者是直接system函数利用最直接的命令绕过(试验后发现走不通),又或者是绕过正则判断而使得eval函数命令执行的时候不报错。,想要利用system直接读取flag会发现正则绕不过去,如果在cmd参数的值包含了嵌套的函数就会仅仅被当成字符串从而无法解析,比如。这里会先把GET传参的参数md5_1和md5_2变成字符串,然后MD5函数处理要强等于;
nssctf-round#16web部分wp
hello ,今天带来的是最近的nssctf的round#16的web wp。
NSSCTF Round#17 RE snake WP
F8慢慢往下走,第二个cmp,为了防止它跳转回去,把ZF改成1直接往下走(jnz指令表示“当零标志位(ZF)为0时跳转”)联系到朝雾老师教的打飞机hit-plane那一题,应该通过控制流劫持直接跳转到打印flag的地方。之后可以看到fmt_Fprintf应该是打印flag的位置,下个断点直接F9。控制流劫持可以非常快,当时困在中间的循环里了,其实一直跳到最后就行……第一个cmp分支处,判断轮数,我选择直接改rax的值。一路F8,这里打印了个success!运行一下发现是个贪吃蛇。
[Round#14 Illuminate with your bril]
高版本libc-2.35 ORW house_of_apple
【Web】NSSRound#1-20 Basic 刷题记录(全)
3、之后执行content.innerHTML = data.message.content,发生报错,执行Error.prepareStackTrace,通过 callsite.getFunction()获取当前调用栈的函数,也就56-65这段的匿名函数,再callsite.getFunction()(),让这段匿名函数再次执行。1、插入了img标签,使得56-65这段匿名函数执行停止,去加载img外部引用,因为没有外部引用,所以触发img的error,执行js代码。提供应用的健康信息。
NSS [NSSRound#18 Basic]easy_rw
NSS [NSSRound#18 Basic]easy_rw
[NSSRound#18 Basic]新年礼物
Console.WriteLine("输入不能是NSSCTF2024,请重新输入。又想到可以直接copy下来运行,试试(是C#语言),修改if判断然后vs运行一下,得到flag。搜索PE文件头(DOS),开头有一个中间有一个,应该是打包在exe里的dll。}尝试删除,编译就报错了,估计不行。看别人wp,从第二个DOS处的MZ一直复制完。把if判断那个删了也不行,但是有那两个模块啊。应该就是和dll文件有关,用010打开看看。.dll .net文件要用dnspt打开。没啥关键信息,字符串发现了一个。
青少年CTF - Crypto - 一起下棋 Wp WriteUp
题目来自于青少年CTF平台,题目名称:一起下棋。
[NSSRound#18 Basic]GenshinWishSimulator
抽卡题,抽flag。先想一下怎么搞:1.增加石头数量一直抽(有保底)2.flag藏在哪个函数,内存里3.增加中奖概率到100%dnspy各类函数文件不太熟悉Gacha是抽卡的意思,这里应该是抽卡的主逻辑Gift内可以看到主要逻辑,以array作为key为偏移(IV),用模式加密input数组,最后保存字符串到flag对象里。


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言

 3065


 扫一扫


