【Burp入门第三十二篇】Autorize插件安装使用教程+越权实战案例

AI摘要

本文介绍了Burp Suite的Autorize插件的安装与使用,详细讲解了如何通过该插件检测垂直越权漏洞。通过实例展示了如何设置和利用插件,以普通用户Cookie模拟管理员权限,成功执行了创建用户等管理员操作,从而验证了垂直越权的存在。

Burp Suite是一款功能强大的渗透测试工具,被广泛应用于Web应用程序的安全测试和漏洞挖掘中。
本专栏将结合实操及具体案例,带领读者入门、掌握这款漏洞挖掘利器
读者可订阅专栏:【Burp由入门到精通 |优快云秋说】

在这里插入图片描述

前言

Autorize是一个旨在帮助渗透测试人员检测授权漏洞的扩展。

将低权限用户的cookie提供给扩展程序并使用高权限用户浏览网站,该扩展会自动重复每一个请求与低权限用户的会话并检测授权漏洞;

除了授权漏洞之外,还可以在没有任何cookie的情况下重复每一个请求,以检测身份验证漏洞;

报告的执行状态如下:
绕过!-红色
强制执行!-绿色
强制执行???(请配置强制检测器) -黄色

安装教程

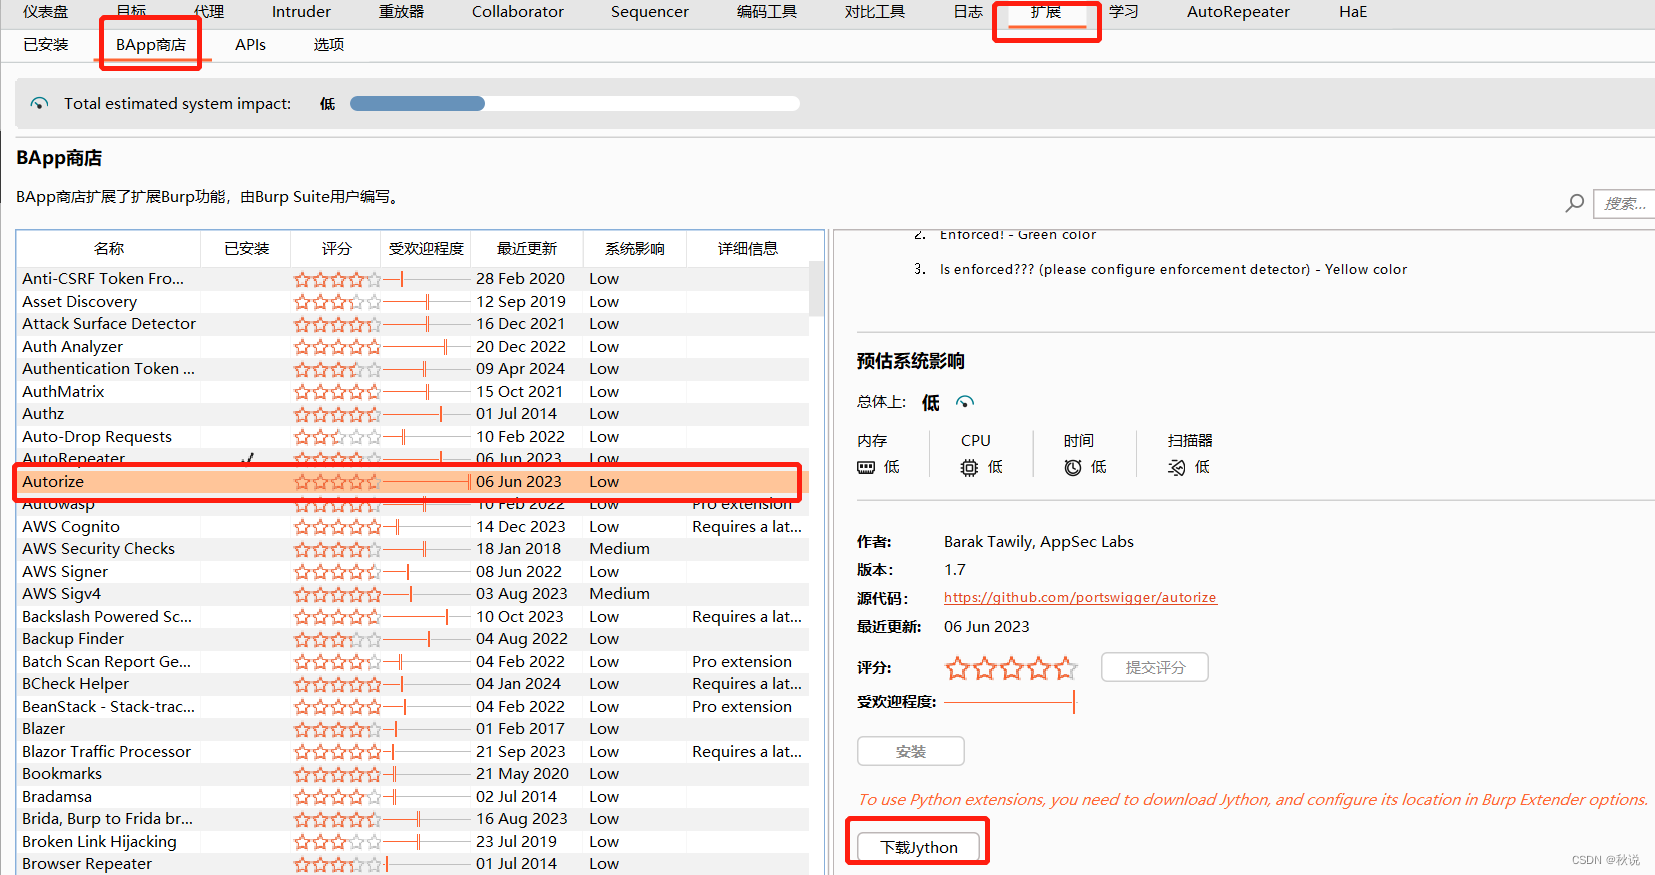
Autorize插件在Bapp商店下载:
在这里插入图片描述

由于Autorize插件的配置环境是Jython,因此需要在Burp安装Jython环境,再从BApp Store 安装 Autorize。

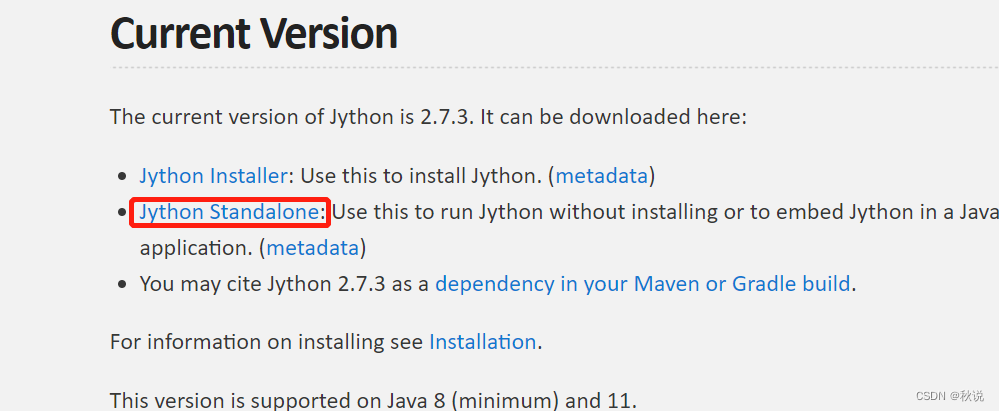
下载地址:

https://www.jython.org/download.htm

选择该版本:
在这里插入图片描述

下载好后,在Burp中选择导入该文件:

越权检测 burp插件 autorize 使用 官方描述 Autorize 是一个旨在帮助渗透测试人员检测授权漏洞的扩展,这是 Web 应用程序渗透测试中比较耗时的任务之一。 将低权限用户的 cookie 提供给扩展程序并使用高权限用户浏览网站就足够了。该扩展会自动重复每个请求与低权限用户的会话并检测授权漏洞。 除了授权漏洞之外,还可以在没有任何 cookie 的情况下重复每个请求,以检测身份验证漏洞。 该插件无需任何配置即可工作,但也是高度可定制的,允许配置授权执行条件的粒度以及插件必须测试哪些请求,哪些不需要。可以保存插件的状态并以 HTML 阅读详情

相关推荐

Burp Autorize越权检测实战:从配置避坑到批量验证

API越权(IDOR)是Web安全中高频且隐蔽的核心风险,本质在于服务端未对用户访问的资源标识符(如订单ID、用户ID)做权限校验。其原理并非依赖代码漏洞,而是绕过业务逻辑层的访问控制,导致水平或垂直权限失控。技术价值在于以低侵入方式实现全量接口覆盖与多角色响应比对,显著提升检测准确率与工程效率。典型应用场景包括SaaS后台、电商订单管理、微服务API权限验证等。本文聚焦Burp Suite插件Autorize的落地实践,涵盖IDOR检测原理、Baseline请求构建、多角色会话配置及JSON字段级比对等关

weixin_30321709的博客 685

Burpsuite实战:Autorize插件安装与中文乱码解决方案

在Web安全测试领域,Burpsuite作为核心工具,其高效使用常面临插件管理与数据解析两大挑战。插件生态扩展了工具能力,而字符编码则是数据准确解析的基础。理解HTTP协议中字符集的声明与解析原理,是解决响应乱码的关键,这直接影响到漏洞识别与测试效率。同样,掌握插件的加载机制与依赖管理,能有效扩展自动化测试能力。本文聚焦于Burpsuite实战中的两个高频痛点:通过BApp Store、手动加载Jar等多种路径详解Autorize这一自动化越权测试插件的安装与配置,并深入剖析Response中文乱码的根源,

weixin_34401479的博客 480

BurpSuite Autorize越权检测原理与实战指南

越权漏洞是Web应用最常见且危害严重的安全风险之一,其本质在于服务端未对用户身份与资源归属进行严格校验。BurpSuite Autorize并非全自动扫描工具,而是基于双会话上下文建模的权限对比引擎,通过智能识别ID类参数、结构化响应比对及会话状态维护,精准暴露鉴权盲区。该技术显著提升API批量检测人效,尤其适用于电商、SaaS、医疗等多租户业务场景。结合合理配置与人工校验,Autorize可辅助构建从发现、验证到修复的完整越权防护闭环,是渗透测试与SDL流程中不可或缺的权限验证基础设施。

weixin_30352191的博客 611

水平越权与垂直越权:从原理到实战漏洞挖掘

本文深入解析了Web安全中常见的水平越权与垂直越权漏洞。通过剖析其核心原理,并结合实战案例演示了如何利用IDOR漏洞和Burp Suite等工具进行漏洞挖掘。文章重点强调了后端权限校验缺失的危害,并为开发者与测试人员提供了从防御编码到漏洞挖掘的完整实战指南。

xxx12的博客 1013

越权漏洞检测实战:用Autorize插件把SRC挖洞效率翻倍

在Web安全测试中,越权漏洞始终是访问控制缺陷的高发区,其本质是应用层未严格校验用户权限,导致低权限用户可访问甚至操作高权限资源。传统的检测方式依赖手动切换会话与重放请求,在面对海量接口和多角色组合时效率极低,且容易漏测。Autorize作为Burp Suite的扩展插件,巧妙地将检测模式从主动重放改为被动监听,能够跟随正常业务操作自动完成低权限身份重放与响应对比,大幅提升接口覆盖率和测试准确性。这种被动检测思路不仅适用于SRC漏洞挖掘,也可用于企业内网渗透和业务系统上线前的越权巡检。本文从越权漏洞原理出发

weixin_42533120的博客 149

Burp Suite 2025插件实战:从选型配置到越权与请求走私检测

在Web安全测试与渗透测试中,Burp Suite是主流工具,而插件机制极大扩展了它的检测能力。插件本质上是在代理请求、响应解析等关键节点插入自定义逻辑,如果盲目安装过多,会拖慢性能甚至引发冲突。因此,插件选型与配置成为高效测试的关键。通过合理选择Autorize、Turbo Intruder等插件,可以将越权检测、请求走私等深层漏洞的发现流程自动化,并结合人工确认形成闭环。本文围绕Burp Suite 2025的插件生态,梳理从安装避坑、版本兼容到高级漏洞检测的完整思路,帮助安全测试人员理顺插件使用流程,

weixin_29327525的博客 214

Burp Suite插件生态构建高效渗透测试工作流:从自动化到深度集成

在Web应用安全测试领域,自动化与集成化是提升效率的核心方向。其基本原理在于通过扩展平台功能,将分散的测试工具与重复性操作整合到统一环境中,实现流程的标准化与智能化。这种技术方案的核心价值在于显著减少人工干预,提升漏洞发现的覆盖率与准确性,并能够适应复杂多变的测试场景。具体到工程实践,插件生态成为实现这一目标的关键路径,它允许测试人员根据实际需求灵活组合功能模块。例如,通过Turbo Intruder插件实现高性能的并发模糊测试与撞库攻击,或利用Autorize插件自动化完成繁琐的越权漏洞检测流程。这些工具

weixin_30613433的博客 348

BurpSuite Autorize插件实现垂直越权自动化检测实操指南

在Web应用安全测试中,权限验证是核心的防护机制。越权漏洞通常分为水平越权与垂直越权两类,其中垂直越权指的是低权限用户能够直接访问高权限接口,这种漏洞在真实业务中危害极大。传统的手工越权测试需要逐一替换Cookie并重放请求,效率低且容易遗漏。BurpSuite的Autorize插件正是为解决这一问题而生,它通过自动拦截高权限用户的正常请求,将Cookie替换为低权限用户身份重新发送,并对比响应状态码与内容来快速识别权限缺陷。使用该插件时,只需配置低权限用户Cookie、合理设置Scope范围,再以高权限账

weixin_33646989的博客 246

利用Burp Suite Autorize自动化挖掘IDOR漏洞:从原理到实战配置

不安全的直接对象引用(IDOR)是Web应用中常见的高危授权漏洞,其核心原理在于系统未能正确验证用户对数据对象的访问权限,导致低权限用户可越权访问或操作本应受限的资源。从技术实现看,这类漏洞常出现在RESTful API或传统Web应用对用户提交的标识符(如用户ID、订单号)处理不当的场景。自动化检测IDOR能极大提升安全测试的覆盖率和效率,尤其适用于拥有大量API接口的现代Web应用。通过集成在Burp Suite中的Autorize扩展,测试人员可以构建一套自动化工作流:该工具能够实时监听代理流量,智能

weixin_42706667的博客 312

Autorize:由Barak Tawily开发的Jython编写的burp套件的自动授权执行检测扩展,旨在减轻应用程序安全人员的工作并允许他们执行自动授权测试

自动化 Autorize是Burp Suite的自动授权执行检测扩展。 它是由应用程序安全专家Barak Tawily用Python编写的。 Autorize旨在通过执行自动授权测试来帮助安全测试人员。 从现在的最新版本开始,Autorize还将执行自动身份验证测试。 安装 下载Burp Suite(显然): : 下载Jython独立JAR: : 打开打p->扩展器->选项-> Python环境->选择文件->选择Jython独立JAR 从BApp Store安装Autorize或执行以下步骤: 下载Autorize.py文件。 打开Burp-> Extender->扩展名-> Add->选择Autorize.py文件。 查看自动标签,享受自动授权检测:) 用户指南-如何使用? 安装后,“自动”选项卡将添加到Burp。 打开配置选项卡(自动->配置)。 获取您的低特

从零到一:鲲鹏920服务器上的DeepSeek模型部署全流程解析

本文详细解析了在华为鲲鹏920服务器上部署DeepSeek模型的全流程,包括环境准备、模型服务框架部署、性能优化及生产环境方案。通过ARM架构优化和量化技术,显著提升模型推理效率,适用于企业级AI应用场景,助力国产化技术落地。

weixin_29094775的博客 598

WSOLA原理及matlab仿真

WSOLA原理 对于 OLA 算法来说,常常无法保持原信号中的周期性结构,在帧裁剪的过程中,不能保证每一个帧都能覆盖完整周期并保证其相位对齐,会产生相位跳跃失真。 为保证**基频不变**,就要使用 WSOLA 算法。 WSOLA 并不直接在 Ha 处找一帧进行直接拼接,而是在一个区间内寻找与理想帧最接近的一帧进行叠加。 ![在这里插入图片描述](https://img-blog.csdnimg.cn/8a234f4fde104fc69a9f3ddb7bcf3014.png?x-oss-process=ima

ManiacLook的博客 3214

深入解析ROS 2 Control:从硬件抽象到实时控制的机器人框架实践

本文深入解析了ROS 2 Control机器人控制框架,阐述了其如何通过硬件抽象、控制器管理和实时性保障,解决机器人开发中硬件与软件紧耦合的痛点。文章详细剖析了其三层核心架构与数据流,并通过C++/Python代码示例演示了硬件接口的实现,最后提供了URDF配置、启动文件编写指南以及动态控制器管理、实时优化等高级应用与实战避坑技巧。

mqtt6iot的博客 620

基于APDL语言的结构优化设计

同理,二次微分值称为二阶值。通俗地讲优化分析,指的找到一种方案可以满足所有的设计要求,而且所需的支出(如重量,面积,体积,应力,费用等)最小。设计方案的任何方面都是可以优化的,比如说:尺寸(如厚度),形状(如过渡圆角的大小),支撑位置,制造费用,自然频率,材料特性等。完成分析文件的建立后,就可以进行优化分析了,如果在交互方式下进行优化的话,最好先在ANSYS数据库中用分析文件建立参数,其优点有:初始参数可以作为一阶分析方法的起点,且对于优化过程参数在数据库中可以在GUI下进行操作,便于定义优化变量。

m0_73816777的博客 1174

Simulink中通过MEX与MinGW实现C/C++结构体变量的高效导入

本文详细介绍了在Simulink中通过MEX工具链与MinGW编译器,高效导入C/C++结构体变量的完整流程。文章从需求背景出发,逐步讲解了MinGW环境配置、.h文件编写规范、核心导入命令Simulink.importExternalCTypes的使用,以及如何在MATLAB Function模块和总线创建器中调用自定义结构体,旨在实现模型与代码的无缝对齐,为后续仿真和代码生成奠定坚实基础。

weixin_29056781的博客 341

设计空间探索:乘法器设计的面积、延时、功耗优化

4-2压缩器在减少延迟方面表现出色,适用于需要快速压缩的场景。6-2压缩器在资源占用方面具有优势,能够减少压缩树的层次数量和逻辑门数量。优化功耗:通过合理组合不同类型的压缩器,可以在延迟、资源占用和功耗之间找到最佳平衡点,从而实现优化的设计目标。###参考资料。

SiArch的博客 1872

深入博通PEX89000内部:那颗ARM CPU和Synthetic Mode到底能玩出什么花样?

本文深入解析博通PEX89000系列PCIe交换芯片内置的ARM CPU与Synthetic Mode技术,揭示其在AI计算和数据中心的智能潜能。通过ARM Cortex CPU的实时控制和Synthetic Mode的自治网络功能,PEX89000实现了GPU集群的动态拓扑重组和资源池化,大幅提升AI训练效率。文章还探讨了该技术在软件定义数据平面和弹性AI架构中的创新应用。

weixin_30776273的博客 209

VisionPro - 基础 - 模板匹配技术-Search/PMAlign/PatMax(6)-纹理屏蔽和重叠匹配

Note:对已经有了,1已经训练好的模板,2一组使能的自由度,3一个待测的实时图片,PatMax 就能模板匹配的给出变化的最佳描述。对一些综合的模板,这三个输入值往往是一起影响最后的变换结果信息。例如,如果我们训练了一个圆形的模板,然后搜索一个角度自由度包括一个圆,那么将会有无限个可能的角度满足要求。这些组合的模板匹配,被官方名为:退化系统,a degenerate system的结果被叫做a degenerate result 退化结果4.2 退化系统例子。

山云的专栏 1531

VB摄像头监控

该VB模块可对摄像头捕获的画面进行录像等,可在创建的窗口进行控制

visio安装包

Microsoft Office Visio 是一款专业的制图软件。利用经过更新的形状、协作工具和数据链接图表,创建专业级图表以简化复杂的信息。

怀旧版电脑GBC模拟器

再现原版GBC掌机的界面,电脑运行连游戏界面都一样大小,很怀旧,很真实,(英文版)强烈推荐,很小的文件,很难才找到的。

廖雪峰Python教程[完整版]

廖雪峰的python教程整理的,已经排好版了,而且还是完整的,适合小白

上一篇: 【网络安全】基于PHPStudy的pikachu靶场下载安装详细教程
下一篇: 如何实现使用固定公网地址远程访问本地CasaOS玩客云主机进行管理
秋说
秋说 优质创作者: 编程框架、信息安全技术领域 优质创作者: 编程框架、信息安全技术领域
博客等级 码龄4年 3万+粉丝 1906原创
评论 4
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包

打赏作者

秋说

感谢打赏

¥1 ¥2 ¥4 ¥6 ¥10 ¥20
扫码支付:¥1
获取中
扫码支付

您的余额不足,请更换扫码支付或充值

打赏作者

实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值

