
 超级会员免费看
Burp Suite是一款功能强大的渗透测试工具,被广泛应用于Web应用程序的安全测试和漏洞挖掘中。
本专栏将结合实操及具体案例,带领读者入门、掌握这款漏洞挖掘利器
读者可订阅专栏:【Burp由入门到精通 |优快云秋说】

XXE
XXE漏洞的原理:攻击者通过注入特殊的XML实体来引用外部资源,比如本地文件系统中的文件。从而读取服务器上的敏感文件。
【1】Burp主动扫描
将条目发送至主动扫描:

仪表盘扫描出XML注入漏洞:
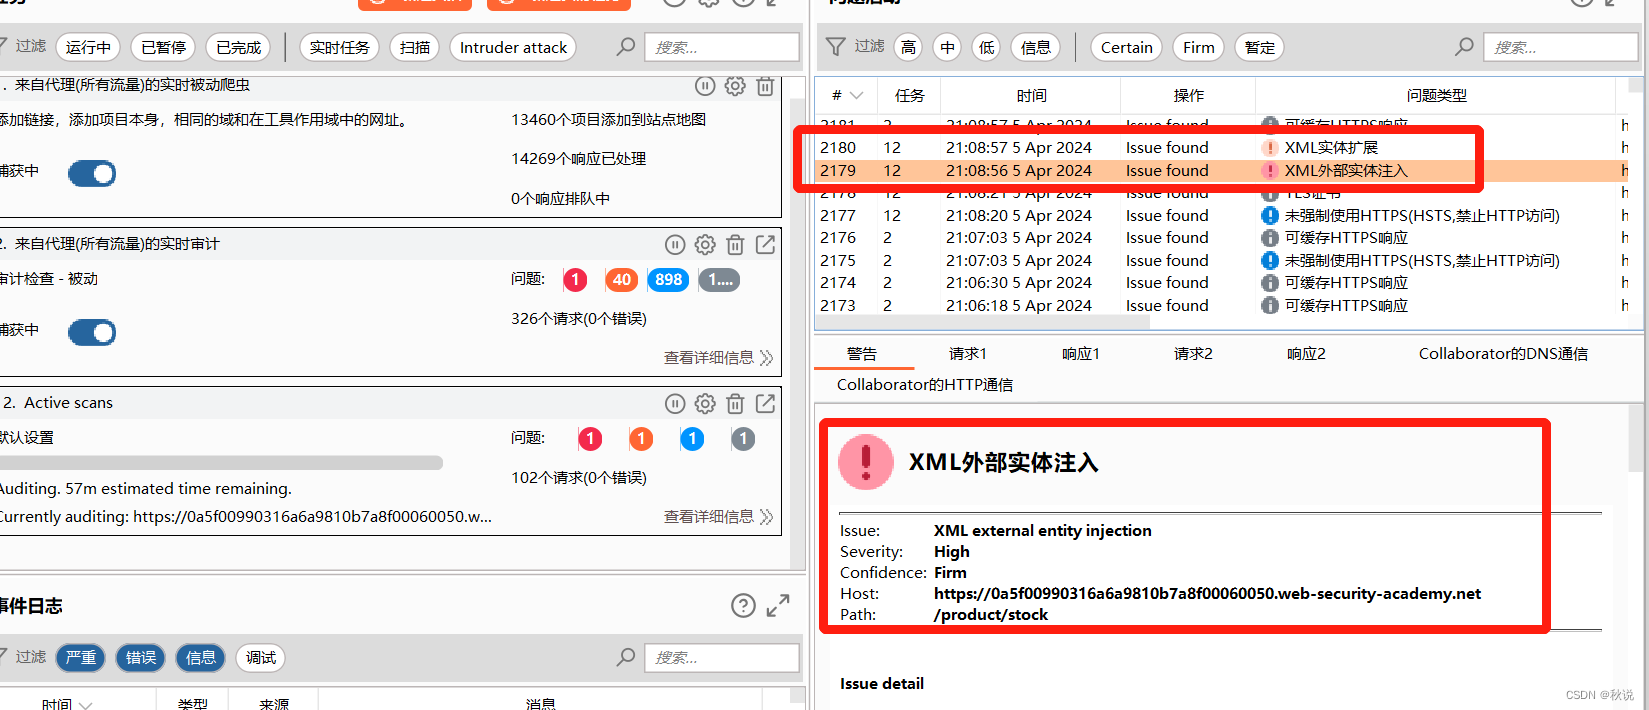
【2】手动测试
原请求包如下:


 墨衍会员
·
AI 创作全网分发
墨衍智能分发
本文由作者通过墨衍一键同步至各平台
1分发平台
2.8k累计阅读
2.9k平均单平台
已同步平台
优快云
微信公众号
微博
知乎
掘金
百家号
博客园
抖音
小红书
你的文章也可以这样分发
墨衍会员 ¥399起/年,写一次发全网
我也要
Burp Suite是一款功能强大的渗透测试工具,被广泛应用于Web应用程序的安全测试和漏洞挖掘中。
本专栏将结合实操及具体案例,带领读者入门、掌握这款漏洞挖掘利器
读者可订阅专栏:【Burp由入门到精通 |优快云秋说】
XXE漏洞的原理:攻击者通过注入特殊的XML实体来引用外部资源,比如本地文件系统中的文件。从而读取服务器上的敏感文件。
【1】Burp主动扫描
将条目发送至主动扫描:
仪表盘扫描出XML注入漏洞:
【2】手动测试
原请求包如下:
APP渗透测试实战:15个漏洞赏金猎人必备的核心技巧与工具
移动应用安全测试是网络安全领域的关键分支,其核心在于模拟攻击者行为,系统性地评估应用在客户端、服务端及通信链路中的潜在风险。从原理上讲,它融合了逆向工程、协议分析与业务逻辑审计,旨在发现设计或实现缺陷,从而提升应用的整体安全性,其技术价值在于主动防御,防患于未然。在应用场景上,无论是金融、社交还是电商类APP,都需要通过专业的渗透测试来保障用户数据与资产安全。本文聚焦于实战,深入解析了针对移动应用进行高效渗透测试的十五个核心技巧,并系统介绍了以 **Frida**、**Burp Suite** 为代表的核心
《WEB安全渗透测试》(35) 使用Burp Clickbandit测试点击劫持
点击劫持指的是,通过覆盖不可见的框架误导受害者点击,虽然受害者点击的是他所看到的网页,但其实他所点击的是被黑客精心构建的另一个置于原网页上面的透明页面。Burp Clickbandit 是用于生成点击劫持攻击的工具,当发现可能容易受到点击劫持的网页时,可以使用 Burp Clickbandit 发起攻击,并确认可以成功利用此漏洞。Burp Clickbandit 使用 JavaScript 在你的浏览器中运行,它适用于除 Microsoft IE 和 Edge 之外的所有现代浏览器。
点击劫持漏洞(ClickJacking)
官方定义:点击劫持(也称为界面伪装攻击或UI矫正攻击)是一种网络攻击手段,通过篡改网页或利用其他技术手段,使用户在点击某个链接时,重定向到攻击者控制的网页或执行恶意操作,从而获取用户的隐私信息或进行其他非法活动。通过调整iframe页面的位置,可以诱使用户恰好点击iframe页面的一些功能性按钮上,导致被劫持。创建虚假页面,iframe src=嵌入要欺骗点击的页面,这里要对一下坐标,让虚假的按钮可正好点击到用户要被欺骗的页面按钮。SAMEORIGIN:frame页面的地址只能为同源域名下的页面。
从零开始VCS+Verdi 安装过程
从零开始VCS+Verdi 安装及破解过程 主要参考:VCS+Verdi 安装及破解过程(CentOS7)-----FPGA开发 1. 安装文件结构 –vcs-mx_vL-2016.06 –verdi_vL-2016.06-1 –scl_v11.9 #此程序统一管理license等破解文件 –SynopsysInstaller.rar #此程序用于安装以上3个程序 –sc...
51单片机——LCD12864驱动函数深度解析与实战优化
本文深入解析了51单片机驱动LCD12864液晶屏的核心驱动函数,从底层时序、关键延时到地址计算进行逐行剖析,并针对常见显示问题提供系统性的调试技巧与实战优化方案。重点探讨了如何将基础代码优化为稳定高效的驱动,涵盖延时精准化、批量写入及显示缓冲区等高级技巧,旨在帮助开发者从“点亮”屏幕进阶到“精通”驱动,确保显示稳定可靠。
STM32与SD卡SPI接口硬件设计:从原理图到调试的完整指南
SPI(串行外设接口)作为一种广泛应用的同步串行通信协议,以其接线简单、驱动成熟的特点,成为连接微控制器与各类外设的经典方案。其工作原理基于主从架构,通过时钟、数据线和片选信号实现全双工通信,在嵌入式系统中具有极高的技术价值,常用于连接传感器、存储设备和显示模块等。在数据存储场景中,SD卡凭借其大容量和便携性成为首选,而通过SPI模式驱动SD卡,则平衡了性能与设计复杂度。本文聚焦于使用Altium Designer进行硬件设计的工程实践,详细解析了STM32微控制器与SD卡通过SPI通信时,电源管理、上拉电
Spine动画在Unity里卡顿、闪烁、排序错乱?这些性能优化与渲染问题一次讲清
本文深入解析了Spine动画在Unity中常见的卡顿、闪烁和排序错乱问题,提供了全面的性能优化与渲染解决方案。从性能瓶颈诊断到材质合并、动态合批优化,再到层级错乱与Alpha闪烁的处理,帮助开发者提升动画表现和运行效率。特别针对Unity和Spine的协同工作进行了详细的技术探讨。
Win10系统下Protel 99 SE元件库导入报错?3步搞定File is not recognized问题
本文详细介绍了在Win10系统下解决Protel 99 SE元件库导入报错'File is not recognized'的3步终极方案。通过手动修改配置文件、使用专用工具和优化系统兼容性设置,帮助用户快速解决这一经典PCB设计软件的兼容性问题,提升工作效率。
从零开始利用MATLAB进行FPGA设计(一):建立脉冲检测模型的Simulink模型2
上一期分析了MATLAB的黄金算法原理,这一期进行Simulink模块分析。
PLC集群管理:C#上位机实现10台以上分布式PLC的集中监控与指令下发
本文介绍了一套基于C# WPF开发的PLC集群管理系统,用于解决现代工业自动化产线中分布式PLC监控难题。系统采用三层解耦架构,支持100台以内不同品牌PLC的集中管理,具备批量数据采集、指令下发、实时报警等功能。核心创新点包括:1)基于异步IO的连接池管理;2)统一通信接口设计;3)寄存器合并优化算法;4)三级优先级指令队列。实际应用表明,系统数据采集延迟低于100ms,指令下发成功率99.9%,有效解决了传统单PLC监控模式存在的效率低下问题。
【YOLO11改进 - 检测头】Detect_LSCD检测头:量化的检测头,进一步提升模型的检测效率和精度
【YOLO11改进 - 检测头】Detect_LSCD检测头:量化的检测头,进一步提升模型的检测效率和精度
jdk-8u144-linux-x64.tar.gz.
该资源为搭建Linux系统Java环境用,资源的后缀为tar.gz格式的压缩包
OV9734 DATASHEET,完整规格书
OV9734完整规格书,包括电气参数,尺寸规格,寄存器配置表等
廖雪峰Python教程[完整版]
廖雪峰的python教程整理的,已经排好版了,而且还是完整的,适合小白
VC中sqlite的使用
在VC中对sqlite的使用,实现数据库大批数据的快速插入,读取数据库中的数据在ListCtrl中显示

 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


 订阅专栏 解锁全文

 328


 扫一扫


