
如何在 Ubuntu 20.04 上使用 mkcert 创建本地受信任的 SSL 证书 mkcert

Linux 证书安装:mkcert 使用指南,如何快速创建自签名 SSL 证书 mkcert是一个用于生成本地自签名 SSL 证书的开源工具,项目基于 Golang 开发,可跨平台使用,不需要配置,支持多域名以及自动信任 CA。在这篇文章中,我们通过mkcert创建了自签名的 SSL 证书,并建立了安全的访问连接。与 OpenSSL 相比,mkcert的使用更加简单,简化了在内网搭建 HTTPS 环境的复杂性。 阅读详情
AI摘要

本文介绍如何在Ubuntu20.04系统上使用mkcert工具为本地开发创建受信任的SSL证书。mkcert是一个免费且易于使用的工具,允许开发者在本地环境中生成和管理自己的证书。

如何在 Ubuntu 20.04 上使用 mkcert 创建本地受信任的 SSL 证书

Mkcert 是一个免费、简单且非常有用的工具,它允许您创建本地受信任的证书,而无需从真正的 CA 购买。开发人员通常在本地系统上工作,总是不可能在本地主机上使用来自 CA 的可信证书。 Mkcert 允许您轻松管理自己的证书。

在本文中,我们将向您展示如何在 Ubuntu 20.04 上使用 Mkcert 为本地开发创建受信任的 SSL 证书。

先决条件

运行 Ubuntu 20.04 Desktop 的系统。
在服务器上配置了根密码。
入门
首先,通过运行以下命令将系统包更新到更新版本:

apt-get update -y
更新所有包后,您可以继续下一步。

安装 Mkcert

在安装 Mkcert 实用程序之前,您需要将所需的软件包安装到您的服务器。您可以使用以下命令安装它:

apt-get install wget libnss3-tools
安装所有包后,从 Github 下载最新版本的 Mkcert。

wget https://github.com/FiloSottile/mkcert/releases/download/v1.4.3/mkcert-v1.4.3-linux-amd64
下载 Mkcert 后,将下载的二进制文件移动到系统路径:

mv mkcert-v1.4.3-linux-amd64 /usr/bin/mkcert
接下来,为 mkcert 设置执行权限:

chmod +x /usr/bin/mkcert
接下来,使用以下命令验证 Mkcert 版本:

mkcert --version
您应该看到以下输出:

v1.4.3

生成本地 CA

现在,运行以下命令生成本地 CA 证书:

mkcert -install
您应该看到以下输出:

Created a new local CA ???
The local CA is now installed in the system trust store! ??
The local CA is now installed in the Firefox and/or Chrome/Chromium trust store (requires browser restart)! ???
您可以使用以下命令检查 CA 证书的路径:

mkcert -CAROOT
您应该看到以下输出:

/root/.local/share/mkcert
注意这里很重要:需要将该目录下的ca.pem 放到客户端 浏览器中。(浏览器导入证书到受信任的根目录下)

为本地网站生成证书

接下来,您可以使用以下命令为本地托管网站生成证书和密钥文件:

mkcert app.example.com localhost 127.0.0.1 ::1
您应该看到以下输出:

Created a new certificate valid for the following names ???

  • “app.example.com”
  • “localhost”
  • “192.168.1.83”
  • “127.0.0.1”
  • “::1”

The certificate is at “./app.example.com+3.pem” and the key at “./app.example.com+3-key.pem” ?

It will expire on 1 November 2023 ???

配置 Nginx 以使用生成的证书

接下来,您需要配置 Nginx 网络服务器以使用生成的证书。

首先,将生成的证书文件复制到 /etc/ssl/ 目录:

cp app.example.com+3* /etc/ssl/
接下来,为 Nginx Web 根目录设置适当的所有权:

chown -R www-data:www-data /usr/share/nginx/html/
接下来,使用以下命令创建 Nginx 虚拟主机配置文件:

nano /etc/nginx/conf.d/app.conf

这里 可以直接修改 /etc/nginx/nginx.conf
添加以下行:

在http 内添加

server {
listen 80;
listen *:443 ssl;
root /usr/share/nginx/html;
server_name app.example.com;
ssl_certificate /etc/ssl/app.example.com+3.pem;
ssl_certificate_key /etc/ssl/app.example.com+3-key.pem;
}
完成后保存并关闭文件,然后验证 Nginx 是否存在任何语法错误:

nginx -t
您应该看到以下输出:

nginx: the configuration file /etc/nginx/nginx.conf syntax is ok
nginx: configuration file /etc/nginx/nginx.conf test is successful
接下来,重新启动 Nginx 服务以应用更改:

systemctl restart nginx
接下来,编辑 /etc/hosts 文件并将您的 app.example.com 绑定到您的系统 IP 地址:

nano /etc/hosts
添加以下行:

your-server-ip app.example.com
为您的域验证 SSL
现在,打开您的 Web 浏览器并输入 URL https://app.example.com。您应该看到您的域已使用 Mkcert 进行保护。

现在,单击锁定图标。您应该在以下页面上看到有关证书的信息:
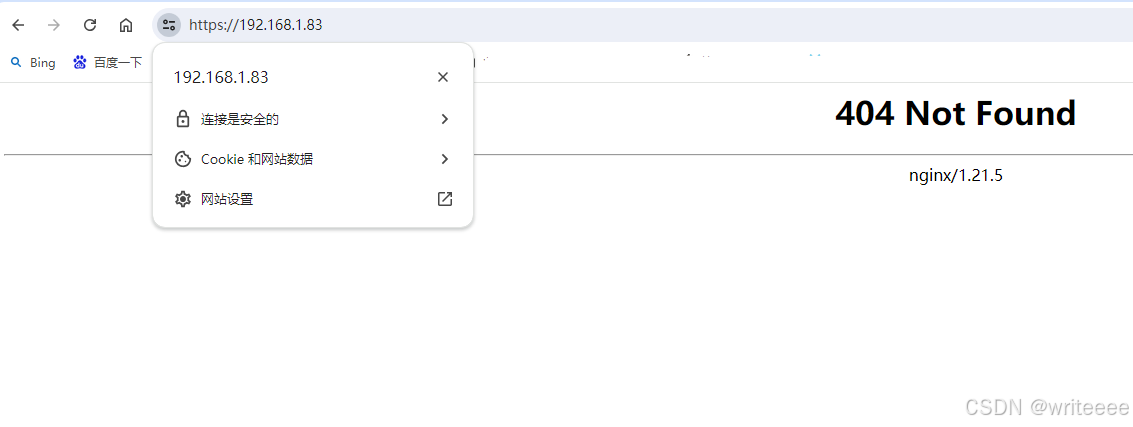
在这里插入图片描述

结论
恭喜!您已成功安装 Mkcert 并为您的本地开发创建受信任的 CA 证书。我建议仅将 Mkcert 用于开发环境。不推荐用于生产环境。

用 mkcert 搭建本地开发受信 HTTPS 证书环境 前言 在Let’s Encrypt推出免费证书以后,越来越多的网站都用上了免费的证书,HTTPS网站已然成为了标配。 我博客的出现时机跟 Let’s Encrypt 差不多,当时自己不知道怎么安全传输登录密钥,于是直接就不支持HTTP,仅支持HTTPS。 这样一来,就算在本地,也需要启用HTTPS,但这些证书以往多数是手动调用 OpenSSL 生成自签的证书,然后添加到浏览器的受信证书列表,很麻烦,且不方便使用。 mkcert 最近发现了一款用 Go 写的小工具,mkcert,作者是 Google 员工。它 阅读详情

相关推荐

mkcert 全平台指南:一键生成受信任的本地 HTTPS 证书

HTTPS 作为保障网络通信安全的基石协议,其核心原理依赖于公钥基础设施(PKI)和数字证书体系。在本地开发环境中,为了测试依赖安全上下文的现代 Web 特性(如 Service Worker、OAuth 2.0),开发者常需配置可信的 HTTPS 连接。传统自签名证书流程繁琐且不被浏览器默认信任,影响开发效率。mkcert 工具通过创建并自动安装本地证书颁发机构(CA),实现了零配置生成被系统和浏览器信任的证书,极大简化了流程。其技术价值在于将复杂的 PKI 概念封装为简单的命令行操作,为前端、后端及全栈

weixin_34101229的博客 524

mkcert证书生成工具介绍

在配置测试https时,需要经常配置配置证书和公私钥,通过openssl强大的工具集可以生成,但命令较为复杂,并且容易出错,因此需要一个简单易用工具辅助生成证书: mkcert== - 为 localhost 生成可被浏览器信任的证书== 官网地址:https://blog.filippo.io/mkcert-valid-https-certificates-for-localhost/ github版本下载地址:https://github.com/FiloSottile/mkcert/r

荏苒化蝶 2057

Ubuntu 20.04 下 Apache 自签名 SSL 证书实战指南

SSL 证书是实现 HTTPS 加密通信的基础技术,其核心原理是通过公钥基础设施(PKI)建立可信身份与加密通道。在开发、测试及内网场景中,自签名证书凭借离线生成、零依赖、完全可控等技术优势,成为替代公网 CA 证书的高效方案。它不提供第三方公信力,但能快速解决本地调试、Docker 容器、Jenkins/Grafana 等内部服务的 TLS 加密需求。结合 Apache 的 mod_ssl 模块与系统原生 openssl 工具链,可在 Ubuntu 20.04 环境中完成从密钥生成、SAN 配置、模块启用

weixin_30338481的博客 358

Linux SSL证书生成工具mkcert在各种Linux发行版的安装方法及二进制安装方式

如下是一种在没有 CA 的情况下在本地开发计算机上使用受信任 SSL 证书的简单方法。mkcert是一个简单的零配置工具,由 Filippo Valsorda 使用 Go 编写,用于制作具有您喜欢的任何名称的本地可信开发证书,无需任何配置。这将对您有所帮助,因为无法从可信证书颁发机构获取没有有效 DNS 记录的本地名称的证书。让我们深入研究安装和使用mkcert。项目地址:https://github.com/FiloSottile/mkcert如果你想申请一个线上可以使用免费证书,也可以参考「」和「

学亮编程手记 2040

WSL2中配置mkcert实现本地HTTPS开发环境搭建指南

SSL/TLS证书是保障网络通信安全的核心技术,它通过非对称加密和数字签名机制实现身份认证与数据加密。在本地开发环境中,浏览器对自签名证书的安全警告会阻碍开发调试流程。mkcert工具通过创建本地私有根证书颁发机构(CA),为开发者提供了一键生成受信任证书的解决方案,极大简化了本地HTTPS环境的搭建。特别是在Windows Subsystem for Linux(WSL)环境中,结合WSL2的虚拟网络架构,mkcert能够为localhost、127.0.0.1及内部IP地址生成有效证书。通过将根证书导入

weixin_30698527的博客 493

mkcert实战:快速生成局域网可信任SSL证书,告别浏览器不安全警告

SSL/TLS证书是保障网络通信安全与身份验证的核心技术,其原理基于公钥基础设施(PKI),通过非对称加密与数字签名实现数据加密传输。在开发与测试环境中,使用受信任的HTTPS连接对于测试Service Worker、地理位置API等现代Web功能至关重要。传统自签名证书配置繁琐,需要手动管理根证书信任。mkcert作为现代化工具,通过自动化创建本地证书颁发机构(CA)并将其安装到系统信任库,实现了零配置的本地HTTPS。它极大地简化了为localhost、内网IP及自定义域名生成可信证书的流程,支持Ngi

weixin_33970449的博客 421

local-ssl-proxy与mkcert集成:创建受信任的本地SSL证书终极指南

想要在本地开发环境中享受安全的HTTPS连接,却厌倦了浏览器警告吗?local-ssl-proxy与mkcert的完美结合,为你提供终极解决方案!本文将详细介绍如何通过简单的步骤,创建受浏览器信任的本地SSL证书,让你的开发体验更加顺畅。😊 ## 为什么需要本地SSL开发环境? 在现代Web开发中,许多功能都要求使用HTTPS协议。无论是PWA应用、Service Worker、WebRTC

gitblog_00438的博客 1052

mkcert:一键为内网开发环境配置可信HTTPS证书的完整指南

HTTPS(超文本传输安全协议)是保障网络通信安全的核心技术,它通过SSL/TLS协议对传输数据进行加密和身份验证。其基本原理是采用非对称加密建立安全连接,再由对称加密算法加密实际传输数据。对于开发者而言,在本地或内网环境中启用HTTPS,不仅能消除浏览器安全警告,更是测试现代Web API(如Service Worker、PWA、WebRTC)和保障开发环境与生产环境一致性的关键步骤。传统自签名证书流程繁琐且不被浏览器信任,而Let's Encrypt等公共CA又无法用于内网IP或`localhost`。

weixin_33724570的博客 294

教你秒建受信任的本地 SSL 证书,彻底解决开发测试环境的无效证书警告烦恼!...

您是否厌倦了在本地开发项目中使用不受信任的 SSL 证书?维护自己的证书颁发机构(CA)是一个痛苦的事情,这过程中需要用到神秘的程序和命令。在本指南中,我将向您展示一种在...

easylife206的专栏 8009

【mkcert】生成自签名证书

说明:1、自签名证书会提示https不安全,因为不是正规域名机构颁发2、政务微信不支持自签名证书生成的.pem格式3、目前仅支持“DER编码二进制X.509”格式的HTTPS证书,可通过IE浏览器或者谷歌浏览器导出此格式。4、最后将浏览器导出来的crt证书发送给政务微信配置即可。

欢迎你们到来,希望能帮到大家 637

ubuntu18.04下编译的mkcert

sudo apt-get install libnss3-tools #安装依赖 sudo mv "下载目录"/mkcert /usr/local/bin/ 然后就可以使用mkcert命令了 mkcert localhost 127.0.0.1 # 在当前目录产生证书 sudo mkcert -install # 安装证书、添加证书信任到本地浏览器

mkcert:零配置本地HTTPS证书解决方案深度解析

还在为本地开发时的浏览器安全警告而烦恼吗?每次看到那个红色的"不安全"标志,是不是感觉开发体验大打折扣?今天我要向大家介绍一个能彻底解决这个问题的神器——mkcert。它不仅是90%开发者的选择,更是本地HTTPS开发的终极解决方案。 ## 为什么我们需要mkcert? 在Web开发的世界里,HTTPS早已不是可选项,而是必选项。但传统的证书管理方式存在诸多痛点: | 传统方案 | 主要问题

gitblog_00168的博客 877

mkcert:彻底解决本地HTTPS开发证书问题的零配置工具

凌晨两点,李工还在调试一个关键的API接口。他的本地开发服务器运行在localhost:3000上,但前端应用因为HTTPS限制无法访问HTTP接口。当他尝试为本地环境配置SSL证书时,浏览器不断弹出安全警告,调试工具中的网络请求全部失败。这已经不是他第一次因为本地HTTPS证书问题而加班到深夜。 类似李工的经历每天都在无数开发者身上重演。据统计,超过78%的Web开发者在本地开发过程中至少遇到

gitblog_00102的博客 652

幻尔串口总线舵机控制Python SDK

幻尔串口总线舵机控制Python SDK,可以直接在PC端,不需要借助单片机对舵机进行控制。

daishabby2486的博客 4087

GD32H7系列SRAM优化配置实战指南

本文详细解析了GD32H7系列MCU的SRAM架构,包括ITCM、DTCM、AXI SRAM等关键内存区域的特点与性能差异。通过实战指南,指导开发者如何通过配置寄存器和链接脚本,优化内存布局以提升系统性能,并重点探讨了DMA操作与CPU缓存一致性的解决方案,帮助充分发挥GD32H7的高性能潜力。

weixin_29169899的博客 518

Ubuntu 20.04 Apache自签名SSL证书完整实践指南

SSL证书是HTTPS通信的基石,其核心在于PKI体系下的密钥对生成、X.509证书签发与信任链配置。自签名证书虽不依赖公共CA,但严格遵循私钥保护、CSR构造、SAN扩展字段注入及PEM格式兼容等标准流程,具备环境隔离强、调试可控性高、CI/CD可复现等独特技术价值。广泛应用于本地开发、微服务联调、安全审计预验证及内网系统HTTPS化等场景。本文聚焦Ubuntu 20.04原生环境,基于OpenSSL命令行深度解析密钥强度选择、subjectAltName多域名/IP支持、Apache mod_ssl集成

weixin_30315435的博客 481

VMware + ubuntu20.04 + qemu安装

遇到报错可参考:(从ubuntu裸系统开始安装)

NosONE 3230

Ubuntu 20.04 Apache自签名SSL证书生成实战

SSL证书是HTTPS通信的基石,其核心在于公钥加密、数字签名与X.509标准格式;自签名证书虽不具公网信任链,但能完整满足TLS协议握手、密钥交换与加密通道建立的技术要求。它绕过CA依赖,直击开发测试场景中‘协议可用性’这一底层需求——解决浏览器对localhost的API拦截、fetch凭据丢弃、地理位置禁用等强制限制。技术价值体现在快速启用HTTPS、支持HTTP/2、兼容现代前端调试环境;典型应用场景包括本地Vue/React开发代理、内网管理系统、CI/CD看板及Docker容器化服务。本文聚焦U

weixin_30340819的博客 366

21天教你学会PCIe专栏(21)--总结和展望

回顾整个课程的主要内容和知识点总结PCIe技术的发展历程和现状展望PCIe技术的未来发展趋势和应用方向分享学习心得和实践经验1.1 课程回顾基础知识:了解了PCIe的基本概念、发展历程、标准和规范。分层结构:学习了PCIe的物理层、数据链路层和事务层的结构和功能。功能和特性:掌握了PCIe的热插拔、电源管理、多功能设备等高级功能。高速接口技术:学习了PCIe 4.0、5.0和未来趋势。实际案例分析:分析了GPU加速器和存储设备的PCIe设计和优化。常见问题和解决方案。

xiaoheshang_123的博客 672

Linux 配置 multipath 多路径

每天一个 DBA 小知识,助你更进一步!

LuciferLiu_DBA 3298

Ubuntu 20.04 Apache自签名SSL证书实战指南

SSL/TLS证书是实现HTTPS加密通信的基础安全机制,其核心原理在于公钥基础设施(PKI)与X.509数字证书标准,通过非对称加密保障传输机密性与身份可验证性。技术价值体现在无需依赖外部CA即可完成端到端加密,显著降低开发测试环境的部署门槛与运维复杂度。典型应用场景包括本地开发服务器、内网API网关、嵌入式设备管理界面等无公网域名、无DNS解析能力的封闭环境。本文聚焦Ubuntu 20.04平台,结合OpenSSL 1.1.1f对TLS 1.3和ECDSA secp384r1的原生支持,详解自签名证书生

weixin_34117211的博客 388

Devexpress16.2.6破解工具

Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具

如何快速解决本地开发HTTPS证书问题:mkcert终极指南

还在为本地开发环境中的HTTPS证书烦恼吗?浏览器安全警告、自签名证书信任问题、复杂的CA配置——这些开发者的日常痛点现在可以通过mkcert这个零配置工具轻松解决!mkcert是一个简单易用的本地HTTPS证书生成工具,能够让你在3分钟内创建浏览器完全信任的开发证书,彻底告别恼人的安全警告。 ## 为什么开发者需要mkcert? 在Web开发中,HTTPS已经成为现代应用的标配。无论是Ser

gitblog_00720的博客 725

IEM模型,地表粗糙度模拟

利用微波反演土壤水分时候,利用IEM模型可以实现对随机地表的模拟

visio安装包

Microsoft Office Visio 是一款专业的制图软件。利用经过更新的形状、协作工具和数据链接图表,创建专业级图表以简化复杂的信息。

3分钟告别HTTPS警告:mkcert本地证书工具完全指南

还在为本地开发时浏览器弹出的"不安全"警告而烦恼吗?每次看到那个红色的锁图标是否让你感到不安?mkcert正是为解决这一痛点而生的零配置本地证书工具,它让HTTPS开发环境搭建变得像喝咖啡一样简单。本文将带你从零开始,掌握这个被90%开发者选择的本地证书神器,让你在3分钟内搭建起完全可信的HTTPS开发环境。 ## 问题引入:为什么本地HTTPS如此重要? 想象一下这样的场景:你正在开发一个需

gitblog_00379的博客 941

LinePhone3.2.7(android端最新版本) sip客户端

SIP客户端For android:LinePhone3.2.7(最新版本),官网地址:http://www.linphone.org/

上一篇: 罗技摄像头左右翻转
下一篇: 一键安装docker
writeeee
博客等级 码龄18年 35粉丝 76原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值