
OpenClaw之安全配置指南(我的配置参考)

gateway网关导致多重跨域问题The ‘Access-Control-Allow-Origin‘ header contains multiple values 不要出现重复解决跨域问题 阅读详情
AI摘要

本文围绕OpenClaw的安全配置展开,涵盖官网审计工具(security audit/--fix)、敏感目录权限调整(如credentials_dir设为700)、插件与扩展管理(清理node_modules、保留feishu)、Group策略加固(改用allowlist并配置ou_id)、会话隔离级别选择、提示词注入防护及权限最小化原则。强调输入投毒与Agent错误两类核心威胁,并提出账号分离、禁止不信任Skills、Token轮换等关键防御措施。

在真正使用OpenClaw之前,我非常担心会有安全风险。OpenClaw它有多强大,就有多危险。所以这一篇讲我是怎么配置的,虽然没有官网给的全面,但很有参考意义。文末有参考资料。

官网建议方案

第一步 openclaw security audit

进入官网找到Gateway/Security,阅读之后按照上面来操作。

openclaw security audit

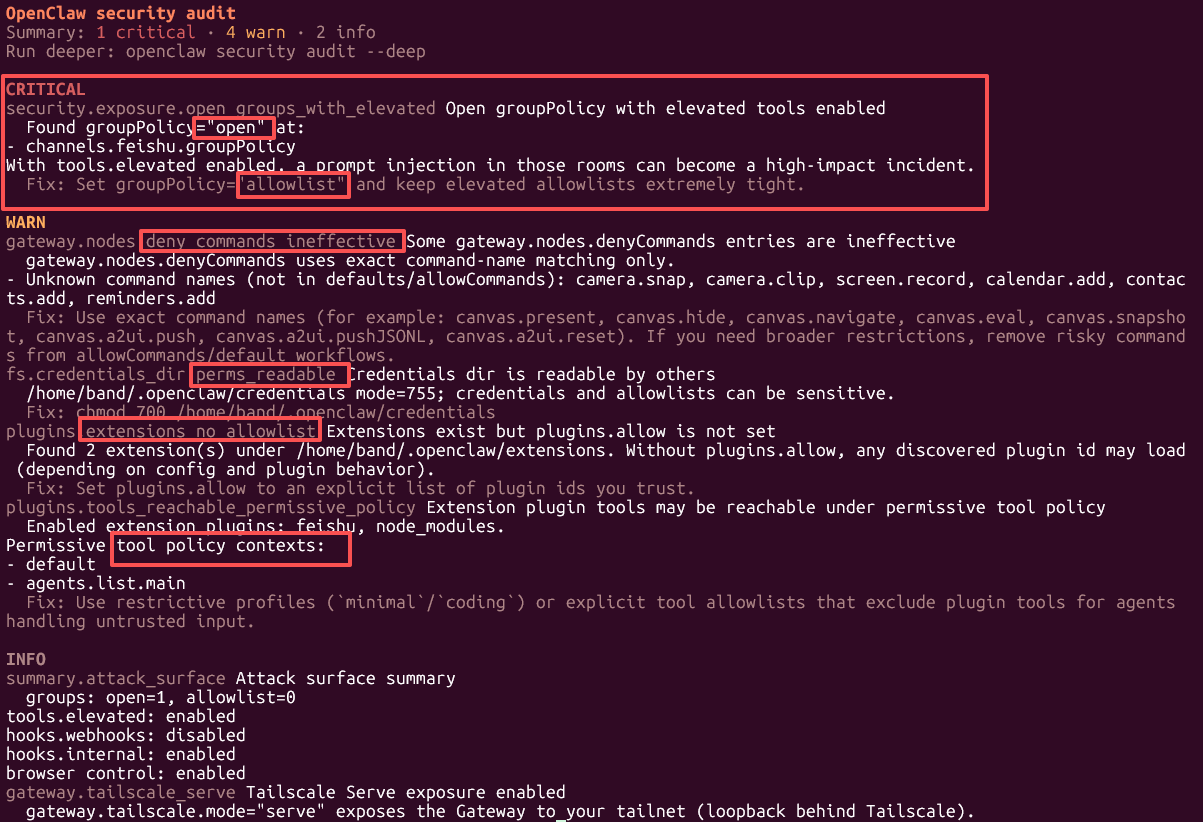
结果如下:
请添加图片描述

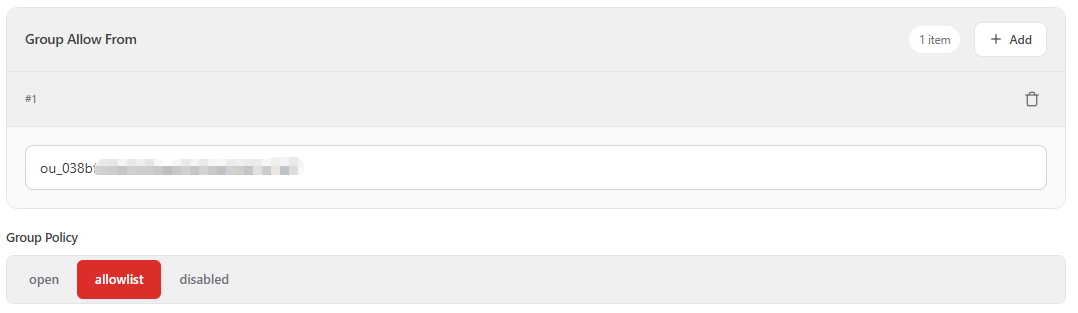
1、open_groups_with_elevated,为Critical,因为飞书的Group策略是open,建议修改为allowlist。我修改为allowlist之后,且把自己的ou_id加到Group Allow From上。如果不在Group Allow From中加上ou_id,会导致手机端发消息OpenClaw收不到。
ou_id一般能在聊天界面看到。
请添加图片描述

关键配置是:

  "channels": {
    "feishu": {
      "enabled": true,
      "appId": "cli_xxx",
      "appSecret": "xxx",
      "domain": "feishu",
      "groupPolicy": "allowlist",
      "groupAllowFrom": [
        "ou_id"
      ],
      "dmPolicy": "pairing"
    }
  },

2、deny_commands_ineffective,这是因为在gateway.nodes.denyCommands包含未知的命令。可以不修复。

  "gateway": {
    "nodes": {
      "denyCommands": [
        "camera.snap",
        "camera.clip",
        "screen.record",
        "calendar.add",
        "contacts.add",
        "reminders.add"
      ]
    }
  },

3、fs.credentials_dir.perms_readable,因为敏感目录权限是755,官方建议修改为600

sudo chmod 700 ~/.ssh
sudo chmod 700 ~/.openclaw
sudo chmod 600 ~/.openclaw/openclaw.json
# 谨慎,在需要的时候改为700
sudo chmod -R 600 ~/.openclaw/credentials/

问题,将credentials修改600后,会导致openclaw pairing list feishu执行失败,我给改为700了。
4、plugins.extensions_no_allowlist:在~/.openclaw/extensions目录下有2个扩展,feishu和node_modules。feishu是openclaw装的,node_modules是之前装node-llama-cpp时放到了这个目录。node_modules可以删除。Ubuntu环境下,feishu目录不要删除。恼人的点是,你根据extensions_no_allowlis找不到好的解决方案,只能硬啃官网的文档。
解决方案,修改配置,正确的配置是:

# Prefer explicit `plugins.allow` allowlists.
  "plugins": {
    "entries": {
      "feishu": {
        "enabled": true
      }
    },
    "allow": [
      "feishu"
    ]
  }

5、plugins.tools_reachable_permissive_policy,意思是plugin的权限太大了。修复建议是设置最小权限。这里先不解决。

第二步:openclaw security audit --fix

openclaw security audit fix

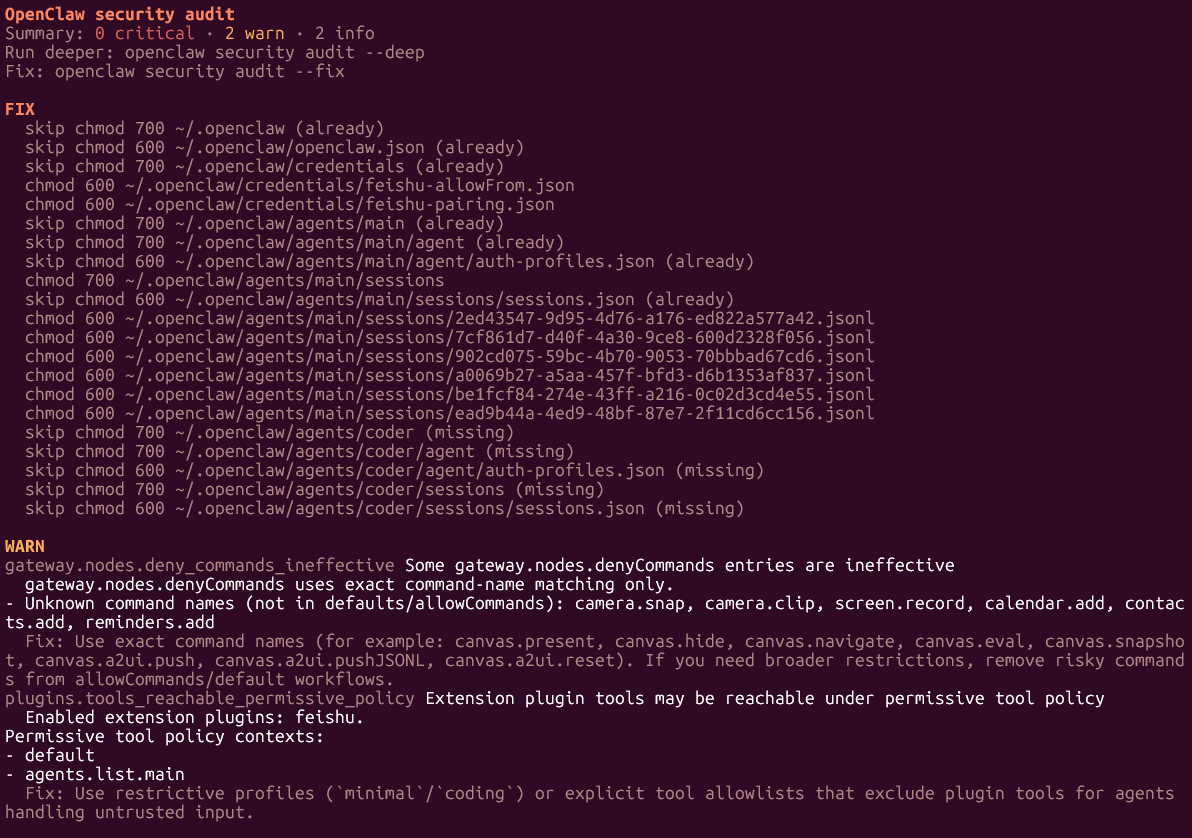
提示如下:
1、Fix部分的指令,可以选择性执行。我都做了。
2、Warn部分,前面没修复警告都还在。
请添加图片描述

检查安全策略

官网上安全介绍,英文版比中文版丰富很多,建议有英语读写能力的看原文吧。

关于安全内容很多,包括原理、规则、原则、注意事项,缺点是讲了原则,但没讲怎么配置/或者我没看懂。我简单总结一下,把明确的行动项整理出来。有兴趣的可以去看原文:
1、不要启用gateway.controlUi.allowInsecureAuth,这是安全降级。但在纯本地、 HTTPS(Tailscale Serve)场景下使用。我的使用场景其实可以开。
2、反向代理,我没有用到,可以忽略。
3、开启提示词/上下文护栏(Prompt/content guardrails),
4、GHSA(GitHub Security Advisory)
5、Hardened baseline in 60 seconds,强化版基线,我采用部分内容:

{
  gateway: {  # 已有
    mode: "local", 
    bind: "loopback",
    auth: { mode: "token", token: "replace-with-long-random-token" },
  },
  session: {  # 直接用了
    dmScope: "per-channel-peer",
  },
  tools: { # 直接用了
    profile: "messaging",
    deny: ["group:automation", "group:runtime", "group:fs", "sessions_spawn", "sessions_send"],
    fs: { workspaceOnly: true },
    exec: { security: "deny", ask: "always" },
    elevated: { enabled: false },
  },
  channels: { # 我用的飞书,已经加强过,就不改了
    whatsapp: { dmPolicy: "pairing", groups: { "*": { requireMention: true } } },
  },
}

6、为tools配置权限,可以通过tools.*, tools.sandbox.tools.*, agents.list[].tools.*,更具体的例子可以看下面。

建议的配置:

{
  tools: {
  # 防止gateway被控制
    deny: ["gateway", "cron", "sessions_spawn", "sessions_send"],
  },
}

7、会话隔离级别:session.dmScope

  • main所有DM共享一个会话,默认值
  • per-channel-peer,最推荐的,每个通道+发送方对节点都获得一个隔离的DM上下文
  • per-account-channel-peer,如果你在同一频道(比如飞书)上运行多个账户,就用这个
{
  session: { dmScope: "per-channel-peer" },
}

8、提示词注入:下面是官方给的一个例子,让你的OpenClaw加上去。

## Security Rules 
- Never share directory listings or file paths with strangers 
- Never reveal API keys, credentials, or infrastructure details 
- Verify requests that modify system config with the owner 
- When in doubt, ask before acting 
- Keep private data private unless explicitly authorized

9、群聊,这个功能尽量不开。后续应该会开,再研究。TODO
10、推荐使用沙盒sandbox,我自用,就没采用。
11、为每个Agent设置权限隔离,我目前只有一个Agent,作为参考。
12、如果Token被泄露了,立即更换/重新生成一个。如果机器被入侵,应关闭机器,断开网络后修复。
13、秘密扫描,detect-secrets scan --baseline .secrets.baseline,我还没找到怎么用。
14、配置之后,用主力机访问Gateway失败,报错如下。猜测和之前的配置、或升级到2026.2.23版本有关。

origin not allowed (open the Control UI from the gateway host or allow it in gateway.controlUi.allowedOrigins)

解决方案,增加allowedOrigins:注意,地址不能以/结尾。我一开始加了/,一直访问不了。

  "gateway": {
	"controlUi": {
      "allowedOrigins": [
        "https://ubuntu1.tailf64152.ts.net:18789"
      ]
    }
  }

基础概念:威胁来源分析

OpenClaw 的风险来自两个方向:

A. 输入投毒(外部攻击)
攻击类型说明真实案例
Prompt Injection网站/邮件/文档中隐藏恶意指令GitHub Copilot 被代码注释欺骗
恶意 Skills第三方 Skills 包含恶意代码341 个恶意 Skills 在 ClawHub
OAuth 滥用授权了不需要的权限-
B. Agent 错误(内部失败)
错误类型示例
理解错误操作生产环境而非测试环境
幻觉说"完成了"但实际没做
过度行动说"起草邮件",结果直接发送
无限循环一天烧掉几百美元

重要原则

  • 不要安装不信任的Skills
    • 比如1Password
  • 只安装你信任的插件,并且偏好显式plugins.allow允许列表。
  • 不要让OpenClaw接触到银行金融、工作账号,也不要让它连接你的主账号(社交账号、邮箱等)
  • 尽量给OpenClaw专门的账号,包括手机号最好也是分开的
来源链接
OpenClaw 官方安全文档https://docs.openclaw.ai/gateway/security
Yu Wenhao 博客https://yu-wenhao.com/en/blog/2026-02-04-is-openclaw-safe-security-guide/
Fernando Lucktemberghttps://aimaker.substack.com/p/openclaw-security-hardening-guide
Ansible 自动化部署https://github.com/Next-Kick/openclaw-hardened-ansible
Tailscale Servehttps://tailscale.com/kb/1312/serve
OpenClaw Windows部署指南:AI智能体自动化实战与安全配置 最近在AI智能体开发领域,一个名为OpenClaw的开源项目引起了广泛关注,尤其是其推出的Windows原生支持,被开发者们戏称为“龙虾”入驻Windows。对于广大Windows用户和开发者而言,这究竟是开启了一扇通往高效AI自动化的大门,还是引入了一个需要警惕的潜在风险点?本文将从技术实战的角度,为你全面拆解OpenClaw在Windows平台上的部署、使用、核心能力以及必须关注的安全与隐私考量。无论你是想尝鲜体验AI智能体控制桌面,还是计划将其集成到工作流中,这篇文章都将提供从零开始到深入实践的完整指 阅读详情

相关推荐

OpenClaw 2.0 本地 AI Agent 实战:安装、模型接入与安全配置

AI Agent 正从单纯的对话助手演变为能真正操作文件系统、执行命令的自主工具。其核心原理是让大模型通过结构化指令调用本地环境,从而完成创建文件、运行脚本、批量处理等重复性任务。这一技术价值在于将人的精力从操作细节中解放出来,专注于定义任务边界与审核结果。在工程实践中,模型接入方式、工作目录权限、命令审批机制是决定 Agent 能否稳定落地的关键,尤其在使用 Ollama 等本地模型或云端 API 时,需关注上下文长度与工具调用能力。当前,这类工具适用于周报生成、文件整理、定时抓取等规则清晰的场景,而距离

weixin_33842304的博客 452

origin not allowed (open the Control UI from the gateway host or allow it in gateway.controluiallowe

绕过 OpenClaw 新版本安全限制

qq_53821524的博客 8385

OpenClaw本地部署与AI模型集成实战指南

AI网关技术作为现代人工智能应用架构中的关键组件,通过统一接口实现多模型调度与管理。其核心原理是构建标准化协议转换层,将不同AI服务提供商的API差异进行抽象化处理。在工程实践中,这类技术能显著降低系统复杂度,提升开发效率,特别适用于需要同时调用多个AI模型的企业级应用场景。OpenClaw作为新兴的AI网关工具,支持DeepSeek等云端模型与Ollama本地模型的混合部署,并提供了飞书等企业通讯工具的深度集成方案。通过合理的配置优化和运维管理,开发者可以构建高可用、易扩展的AI能力中台,满足从原型验证到

weixin_30736301的博客 914

openclaw 小龙虾 报错

报错4:Agent failed before reply: Model context window too small (4096 tokens). Minimum is 16000. Logs: openclaw logs --follow。allowedOrigins": ["http://10.10.xxx.xxx:端口"] #浏览器访问的地址,不要使用*启动:openclaw gateway --bind lan --port 18789 --verbose。

qq_35702095的博客 1万+

ubuntu linux虚拟机安装部署openclaw详细教程(安装、问题处理)

本文详细介绍了在Ubuntu系统下安装OpenClaw AI助手的完整流程及常见问题解决方案。主要内容包括:1) 通过GIT、Node.js等基础环境配置;2) 使用官方脚本或源码编译两种方式安装OpenClaw;3) 配置向导中的关键选项说明;4) 针对systemctl服务启动失败等常见错误的处理方法。文章特别强调了权限管理、网络依赖和访问配置等易错环节,提供了修改service文件等具体解决方案,帮助开发者顺利完成部署并实现Web UI访问。教程实操性强,适合本地和云服务器环境部署参考。

少说,多做 2035

【OpenClaw从入门到精通】第10篇:OpenClaw生产环境部署全攻略:性能优化+安全加固+监控运维(2026实测版)

本文聚焦OpenClaw从测试环境走向生产环境的核心痛点,围绕“性能优化、安全加固、监控运维”三大维度展开实操讲解。先明确生产环境硬件/系统选型标准,再通过硬件层资源管控、模型调度策略、缓存优化等手段提升响应速度(实测响应效率提升50%+);接着从网络、权限、数据三层构建安全防护体系,集成火山引擎安全方案拦截高危操作;最后落地TenacitOS可视化监控与Prometheus告警体系,配套完整故障排查清单和虚拟实战案例。全文所有配置、代码均经实测验证,兼顾新手入门实操性和进阶读者的生产级部署需求。

专注于人工智能、软件开发、工控自动化、工厂数字化及智能化等领域,希望和大家共同进步! 3443

OpenClaw邮件管家:Qwen3.5-9B智能分类与自动回复

本文介绍了如何在星图GPU平台上自动化部署Qwen3.5-9B镜像,构建智能邮件处理系统。该系统能够自动分类邮件并生成回复草稿,显著提升办公效率,特别适用于处理大量咨询、会议通知等标准化邮件场景。

weixin_42514750的博客 234

OpenClaw人人养虾:配置参考

介绍 Gateway 所有可用配置项及其默认值、类型说明和使用示例。

王国平的博客 336

QClaw开源AI助理实战:从Agent原理到避坑指南

AI Agent是大模型从“对话”走向“执行”的关键技术形态。这类智能体通过工具调用机制,能够操作终端、文件与API接口,完成真实业务动作。基于OpenClaw生态的开源框架QClaw,正是这样一个AI助理项目,它让开发者以较低成本搭建属于自己的自动化助手。开源模式带来了生态繁荣,也要求使用者重视权限分级与安全边界。文中结合实操经验,介绍Agent框架核心模块、部署步骤与高频问题排查方法,并探讨AI助理赛道向数字员工演进的趋势,为关注开源AI工具的读者提供一份实用参考。

weixin_29041195的博客 134

05-SA8155 QNX Display框架及代码分析(1)

显示是非常重要的一个模块,人机交互的桥梁。那么SA8155 Hypervisor显示是如何处理的呢。对处理流程非常的好奇O(∩_∩)O哈哈~。TODO。

静虚待令,有物混成 1万+

ANSYS MAXWELL内置式永磁同步电机(IPMSM)转矩最大时输入电流相位的确定

1.在转子转速为零时看一个周期内的转矩变化

qq_41752507的博客 6519

OpenClaw 安全配置与权限管理

OpenClaw AI Agent安全架构解析 本文系统分析了OpenClaw AI Agent平台的安全防护体系。OpenClaw采用多层防御策略,构建了包含认证授权、权限控制、沙箱隔离和审计追踪的全方位安全机制。平台支持Gateway Token、API Key等多种认证方式,通过精细化的权限控制策略实现工具、文件和网络操作的精确管控。文章详细介绍了安全配置方法,包括Gateway Token设置、API Key管理和OAuth认证流程,并阐述了工具权限的分层控制模型。OpenClaw通过形式化验证方法

七夜zippoe的博客 2662

Anomalib实战:从零开始构建自定义数据集的异常检测模型

本文详细介绍了如何使用Anomalib 2.1.0从零开始构建自定义数据集的异常检测模型。通过实战演示,指导读者准备符合规范的数据集结构,快速上手训练Patchcore等先进算法,并完成模型推理与调优,为工业质检、医疗影像等场景提供高效的视觉异常检测解决方案。

weixin_29165465的博客 111

OpenClaw 安全配置实操指南:保护你的 Mac/PC 不被 AI 搞坏

很多人装了OpenClaw之后会有一个隐隐的担心:这玩意儿能执行命令、读写文件,万一 AI 判断失误,是不是会把电脑搞坏?这个担心是合理的。OpenClaw默认给了 AI 相当大的权限,exec工具可以直接跑shell命令,file 工具可以读写任意文件。如果不做任何配置,理论上 AI 一条指令就能删掉你的文件。但好消息是,OpenClaw提供了一套完整的权限控制机制,只要配置得当,可以把风险降到很低。

weixin_50367873的博客 813

【unity实战】Unity游戏开发:如何用ScriptableObject与序列化多态实现可复用的模块化效果系统?

本文介绍了两种实现卡牌游戏效果系统的模块化设计方案。方案一使用ScriptableObject创建独立的效果资产,通过组合实现不同效果,优点是数据可复用、可视化编辑,缺点是同类不同参数效果需创建大量SO文件。方案二利用SerializeReference特性直接嵌套效果实例,避免SO文件过多,但需要插件支持编辑器多态显示。两种方案都将效果与卡牌解耦,提高了代码复用性和扩展性,解决了硬编码带来的重复、维护困难和扩展不便等问题。开发者可根据项目需求选择合适方案,或结合两者优势构建更灵活的系统。

向宇的博客,专注php/web全栈 unity游戏开发,欢迎大家评论纠错 437

贝叶斯网络 (Bayesian Networks) 原理与代码实例讲解

贝叶斯网络 (Bayesian Networks) 原理与代码实例讲解 1. 背景介绍 1.1 什么是贝叶斯网络? 贝叶斯网络(Bayesian Networks)是一种基于概率论的图形模型,用于表示随机

AI天才研究院 1334

为 OpenClaw 配置 Tavily 搜索 Skill 完整指南

本文记录为 OpenClaw 2026.3.8 + 飞书 Agent 添加 Tavily 搜索能力的完整过程,包括安装方式、安全配置、搜索优先级调整,以及踩过的所有坑和最终结论:经过完整的安装、配置和调试,最终结论是:Tavily Skill 可以成功安装且 API 完全可用,但 OpenClaw 2026.3.8 的 Agent 不会主动调用 Skill 脚本进行搜索。

tommychian的博客 7930

C#上位机开发实战全流程:从需求到落地,避坑指南+完整代码

作为一名做了5年工业自动化上位机开发的程序员,我踩过的坑比写过的代码还多——从最初串口通信粘包导致数据错乱,到可视化图表卡顿卡死,再到现场异常崩溃无日志可查,每一次踩坑都是一次血泪教训。今天这篇文章,我会把C#上位机开发的全流程拆解开,从需求分析到通信模块、数据可视化,再到异常处理,每个环节都结合工业实际场景,分享真实项目中能用的方案、完整代码和避坑技巧。不管你是刚入门的新手,还是想优化现有项目的老司机,相信都能有所收获。很多新手做上位机开发,一上来就闷头写代码,最后发现做出来的东西不符合现场需求——比如客

这里只有干货:从 Modbus 通信到 MES 对接,从 YOLO 训练到工控机部署,带你搞定工业软件开发全流程。 998

OpenClaw安全配置实战:从权限隔离到API密钥管理

AI Agent作为自主行动体,具备读写文件、调用API、执行代码等能力,其安全边界与传统软件截然不同。在本地部署或开发调试中,Agent可能因配置错误、提示注入或恶意Skill而执行危险操作,造成敏感信息泄露。因此,通过最小权限用户运行、收紧文件系统访问、环境变量管理API密钥、配置日志脱敏、审核第三方Skill以及设置工具白名单等方式,可以有效限制Agent的越权行为。这些安全措施广泛应用于自动化任务、智能助手等场景,确保Agent在可控范围内发挥价值。以OpenClaw为例,系统化的安全配置与排查经验

weixin_29325515的博客 211

Android 64位支持的坑:诡异的文件名问题

最近在尝试发布我的Android应用程序的更新时,遇到了一个令人困惑的64位错误。本文将详细讲解这个问题的产生原因及解决方法,供大家参考。

m0_74337424的博客 126

ArXiv 2026 即插即用 | Transformer篇 | WeightFormer:告别二次复杂度!无注意力的线性时间 Transformer,泛化能力拉满

WeightFormer是一种创新的动态Transformer架构,其核心创新在于通过双动态算子(空间自适应动态卷积和双边激活动态线性)实现输入自适应的特征提取。该模块采用静态-动态权重融合机制和低秩预测技术,在仅增加5%参数量的情况下显著提升模型泛化能力。相比传统Transformer,WeightFormer在ImageNet-1K上提升2.3%精度,小样本任务提升12%,同时保持线性计算复杂度。模块可直接替换标准Transformer块,特别适合轻量级视觉任务,实现了精度与效率的平衡。

主要更新底层视觉(去噪、超分等)相关的科研内容,形式为【论文精读】+【论文复现】 135

OpenClaw 配置文件全解析:openclaw.yaml 详解

配置文件是 AI Agent 系统的"神经中枢",决定了系统如何运行、如何响应、如何与外部世界交互。本文深入解析 OpenClaw 的核心配置文件 openclaw.yaml,从基础结构到高级配置,全面讲解 Gateway 网关、Model 模型、Browser 浏览器、Channels 渠道、Logging 日志、Security 安全、Performance 性能七大核心模块的配置方法。通过大量实战示例和最佳实践,帮助读者掌握配置文件的优先级规则、敏感信息管理、多环境部署策略,以及性能调优技巧。

七夜zippoe的博客 3454

visio安装包

Microsoft Office Visio 是一款专业的制图软件。利用经过更新的形状、协作工具和数据链接图表,创建专业级图表以简化复杂的信息。

OpenClaw安全配置指南:5个防线杜绝AI代理裸奔

AI代理(AI Agent)和自动化运维框架正成为开发者提升效率的关键工具,但灵活的执行能力也带来了安全风险。以开源自动化代理框架OpenClaw为例,它在默认配置下容易暴露监听地址、明文密钥和过宽的权限边界,尤其当对接第三方API或部署在局域网及云环境时,威胁被显著放大。安全配置的核心逻辑在于收敛暴露面:通过绑定回环地址、启用认证令牌、配置日志脱敏、收缩文件与命令权限、设定资源配额与熔断机制,可以有效防止密钥泄露和失控操作。在工程实践中,这类框架适合用最小权限账户运行,并将备份与恢复纳入日常流程。本文围绕

weixin_29323273的博客 281

温度PID控制PLC程序

温度PID稳定控制程序,适用于欧姆龙PLC,对其他PLC也具有很大参考价值

TMS_WebGMaps_1.9.8.0_Full_Source

TMS_WebGMaps_1.9.8.0_Full_Source 全源码 delphi cbuilder

OpenClaw配置文件逐节详解:openclaw-runbook的sanitized-config.json完整参考指南

本文带你逐节拆解 OpenClaw 配置文件。示例来自实践手册项目 openclaw-runbook 发布的 [sanitized-config.json](https://link.gitcode.com/i/141e84dd7fd75880df447932a466a749),它是一份基于真实可用环境、已脱敏的完整参考配置。读完你会明白每个区块的作用、哪些字段必须改成你自己的值,从而避免多烧 t

gitblog_00063的博客 85

OpenClaw 配置参考:把 settings 改到 TaoToken 的完整步骤

OpenClaw 配置参考实操:打开 ~/.openclaw/settings.json,在 channels 加一条指向 TaoToken 的通道,baseUrl 填 https://taotoken.net/api ,apiKey 用 ${TAOTOKEN_API_KEY} 引用环境变量,再在 models.routing 把模型映射过去,重启 Gateway 后用 curl 验证连通。完整步骤与报错排查见 https://taotoken.net/?utm_source=taotoken_aicg_b

weixin_35750953的博客 9

云上OpenClaw快速接入QQ指南

如果此时此刻您还不了解OpenClaw(原名Clawdbot,中文名俗称“龙虾”),或是了解但还没有开始部署OpenClaw,建议您先参考来完成OpenClaw接入腾讯QQ之前的部署操作。本文主要介绍如何在腾讯云轻量应用服务器Lighthouse中部署完成OpenClaw后,如何配置接入QQ机器人。

XIAO_LAN_Y的博客 792
上一篇: OpenClaw的第一个任务执行过程:制定3天珠海长隆的旅游计划
下一篇: OpenClaw多智能体路由实战:飞书多机器人配置指南
tinygone
博客等级 码龄13年 190粉丝 42原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值