https建立过程探索

深入浅出HTTPS证书的签名认证和加解密过程 HyperText Transfer Protocol” 的缩写,即超文本传输协议。它是一种用于分布式、协作式、多媒体信息系统的应用层协议。主要用于 Web 浏览器和 Web 服务器之间的通信,传输网页数据(如 HTML、图片、视频等)“HyperText Transfer Protocol Secure” 的缩写,即安全超文本传输协议。它是在 HTTP 的基础上,通过 SSL/TLS 协议对数据进行加密传输。用于在客户端和服务器之间建立安全的通信通道,防止数据被窃听或篡改。 阅读详情


其实很复杂,咱也只是学习其中的一小块

打开wireshark,监听相应端口
访问https://xz.aliyun.com
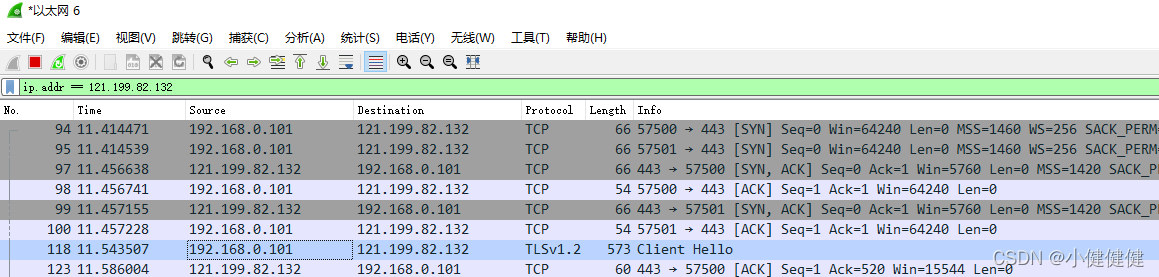
过滤,ip.addr == ip地址
这个ip地址是cdn的ip,你可以通过ping xz.aliyun.com来获得,大家应该都不一样
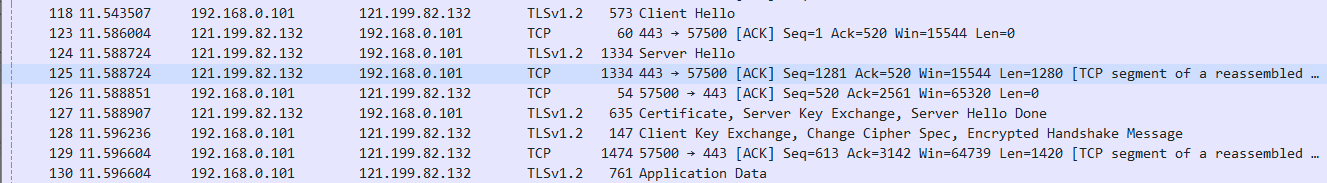
在这里插入图片描述

https整个过程

首先是tcp三次握手
然后tls建立连接
最后http发送消息

首先看tcp三次连接

首先11.414471s发送第一个tcp连接,经过0.000068s后又发送了一个tcp连接,连续发送了两个,应该是系统防止一个请求容易产生失误。
过了0.042s之后xz.aliyun.com返回了syn ack
紧接着系统于0.000103s之后马上返回ack
过程是两个tcp连接并行的,为了防止一个连接容易产生失误。
最终选择了第二个建立连接57501端口

具体过程如下
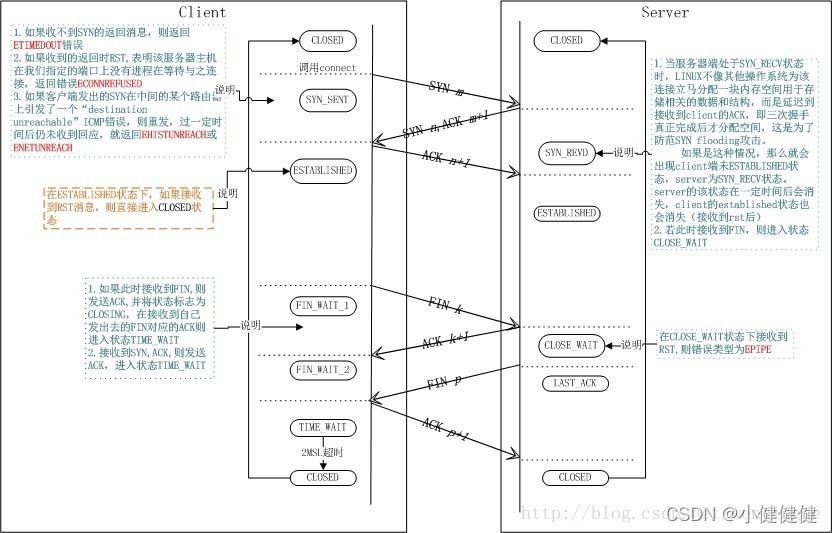
请添加图片描述

握手完毕

tls建立连接

可以看这个图(图1)有个初步了解
请添加图片描述

然后我根据wireshark截获的图一步步探索
在这里插入图片描述

1.Client Hello

客户端首先建立连接

我们只关注tcp层/tls v1.2/HandShake Protocol: Client Hello传输的数据
其中主要关注以下信息:
1.客户端生成的随机数c63a917777febe41f965c4408a5e2ee22442bf1a8b0a52721f06a32f,对应于图1中的client random
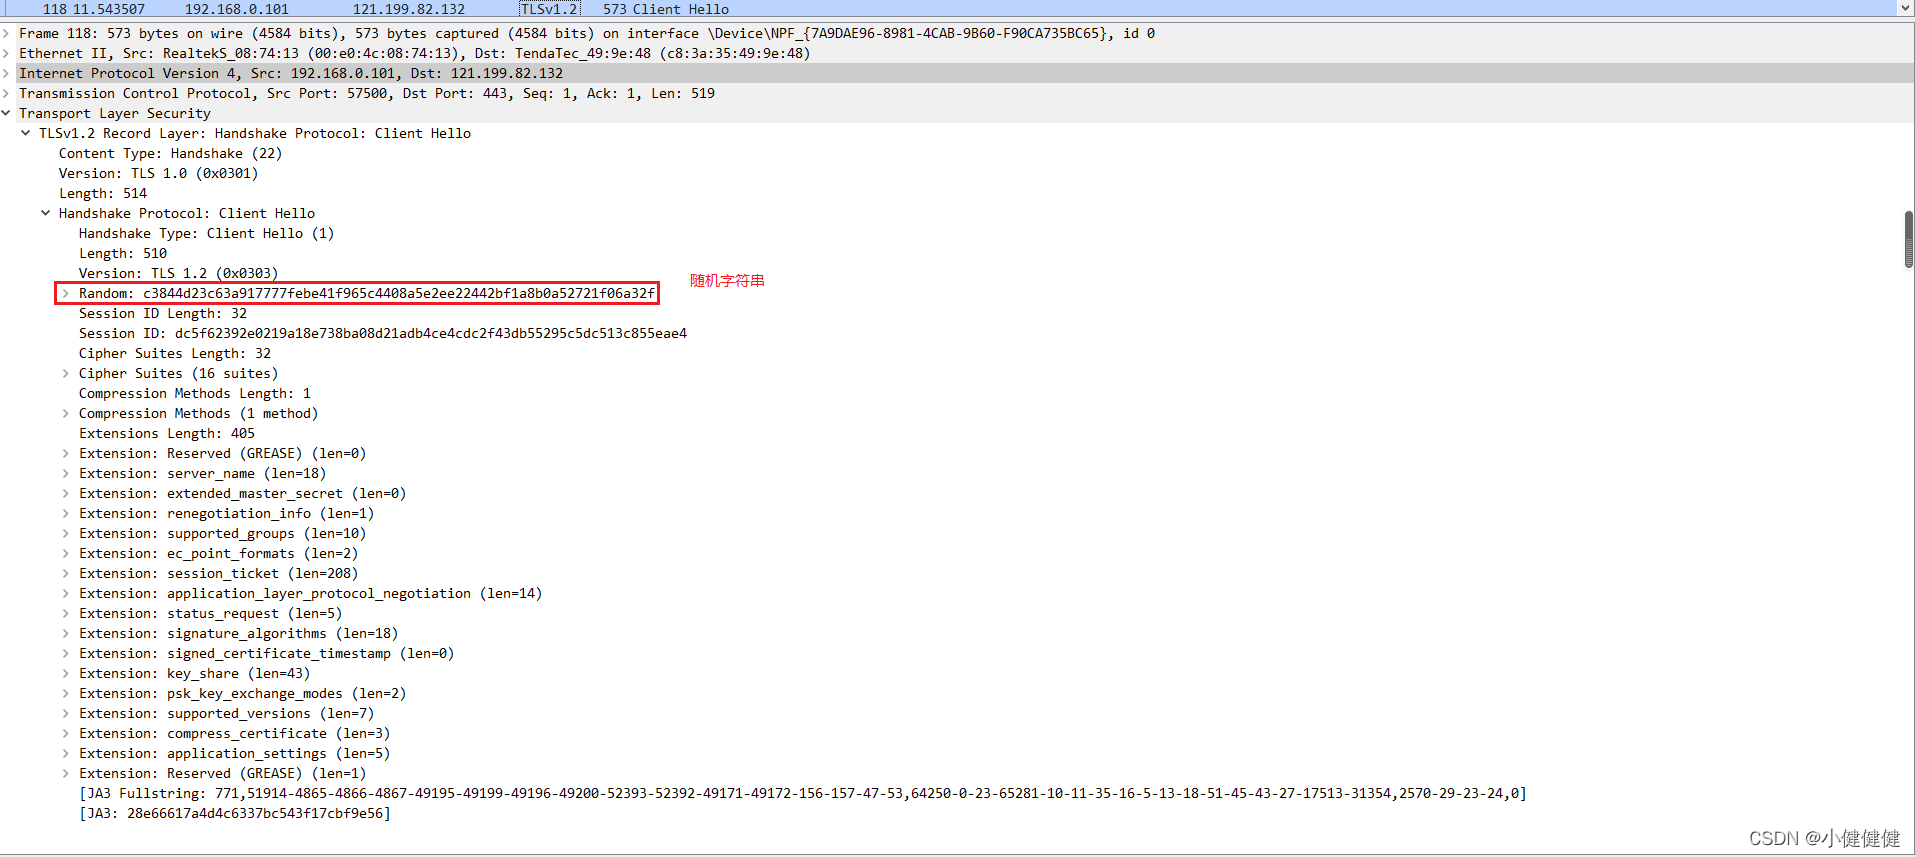
请添加图片描述
2.客户端支持的加密算法列表(Cipher Suites)之后服务器回复从客户端的列表中选择的密码套件(后面会有具体的解释)
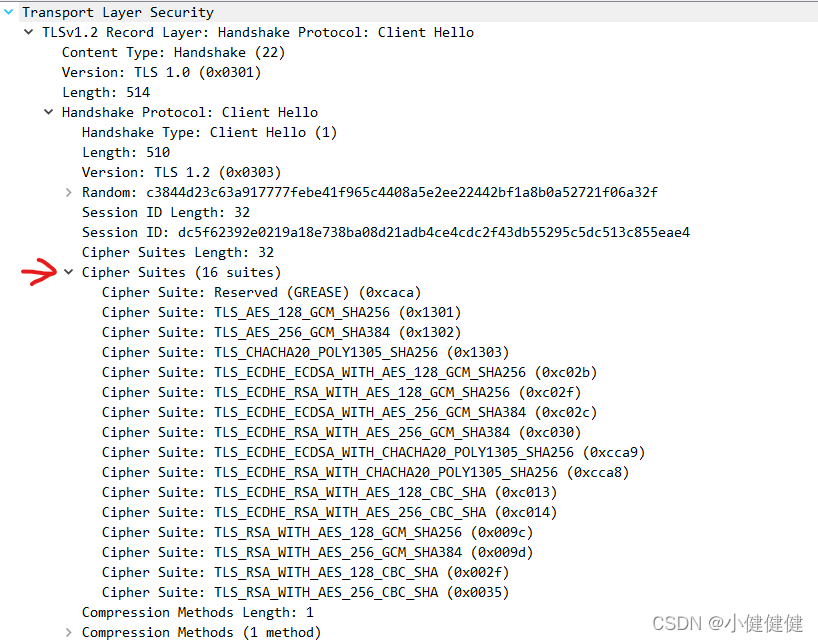
在这里插入图片描述
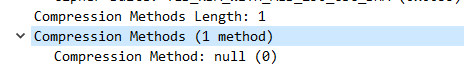
3.客户端支持的压缩算法列表(Compression Methods)
在这里插入图片描述
还看到一堆Extension扩展部分
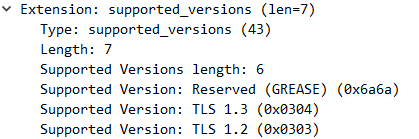
4.支持的TLS版本信息
在这里插入图片描述
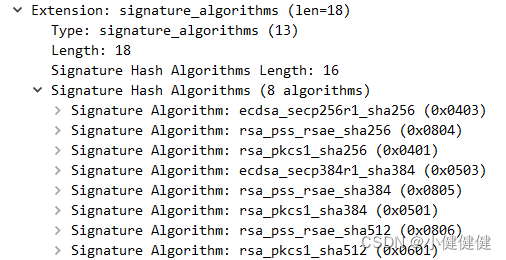
5.签名算法
在这里插入图片描述

2.Server Hello

server发送了
server randoma10bb82be8f1efebfd2e0858d1dfa8ea0f01dbe13dafe8f9944aa44be9c281c4
同时告诉客户端选择的密码套件Cipher Suite: TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256 (0xc02f)
和TLS 1.2版本
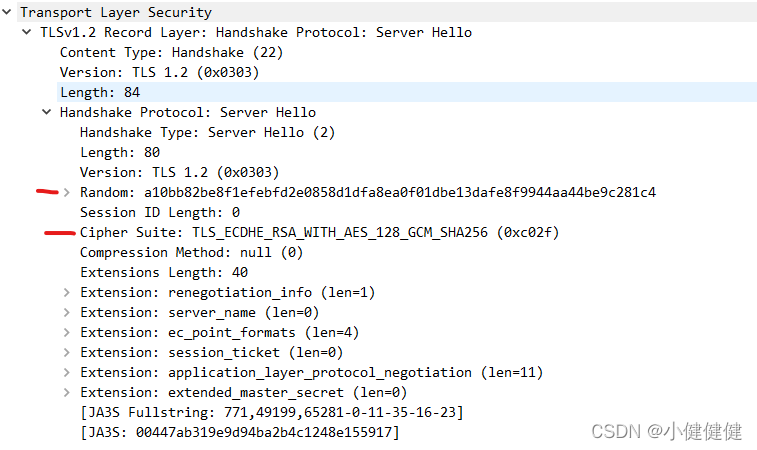
在这里插入图片描述
解释一下,TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256 (0xc02f)定义一个密钥交换算法、一个批量加密算法、一个消息认证码(MAC)算法。:
密钥交换算法:使用RSA用于决定客户端与服务器之间在握手时如何身份验证
批量加密算法:AES_128_GCM加密消息流
消息认证码算法:SHA256用于创建密码散列函数,消息流每个数据块的加密散列。(用于摘要验证的哈希函数)

伪随机函数,例如TLS 1.2的伪随机函数使用MAC算法的散列函数来创建一个主密钥——连接双方共享的一个48字节的私钥。主密钥在创建会话密钥(例如创建MAC)时作为一个熵来源。

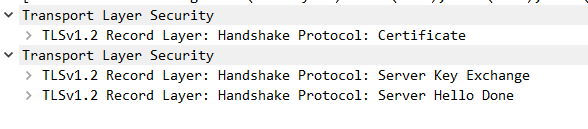
3.Certificate, Server Key Exchange, Server Hello Done

依次对以下tls查看
在这里插入图片描述

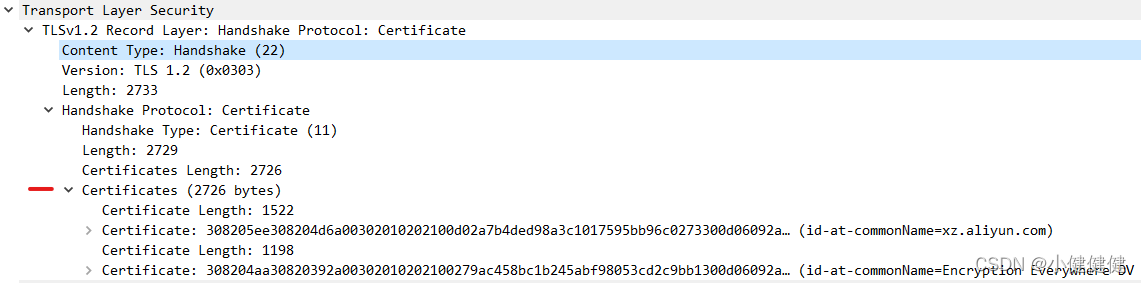
certificate(证书)

服务端接收到客户端的Client Hello之后,服务端需要将自己的CA证书发送给客户端
在这里插入图片描述
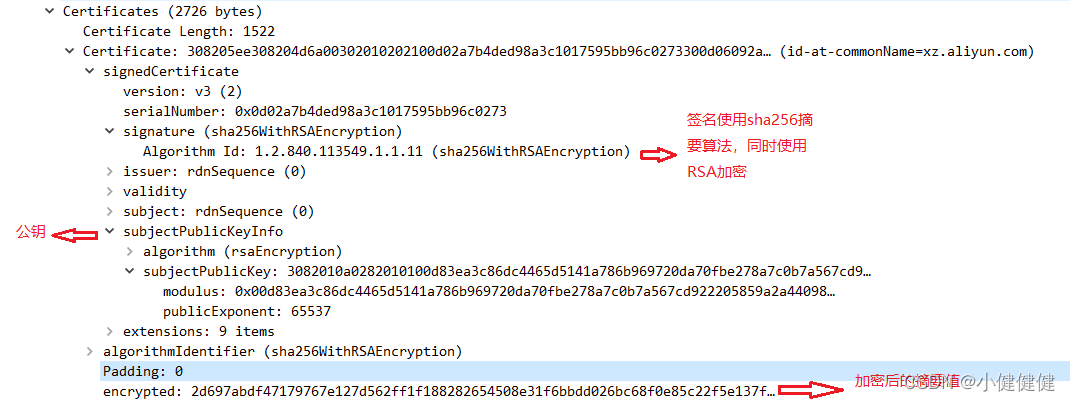
证书是对服务端的一种认证,是由专门的数字证书认证机构(CA)审核之后颁发的,所以一般人无法伪造。在颁发证书的同时还会产生两把钥匙,一把私钥,一把公钥。私钥由服务端保管不可泄露,公钥则附带在证书中公开。证书本身还附带了一个证书电子签名,这个签名用来验证证书的完整性和真实性,防止证书被人窜改。
请添加图片描述
加密摘要算法对应serverhello时所选择的TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256 (0xc02f),rsa以及sha256

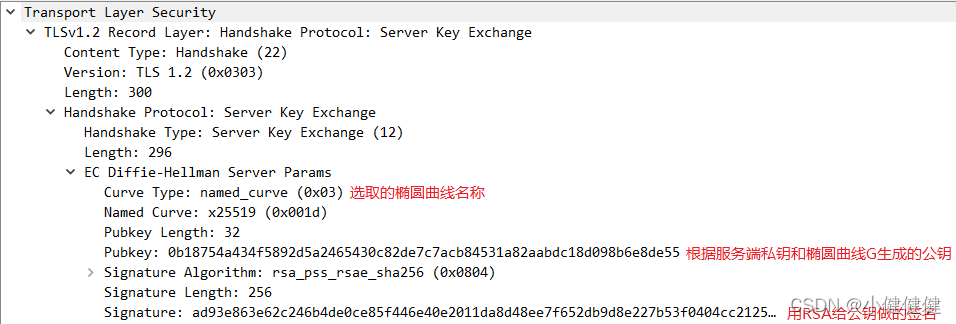
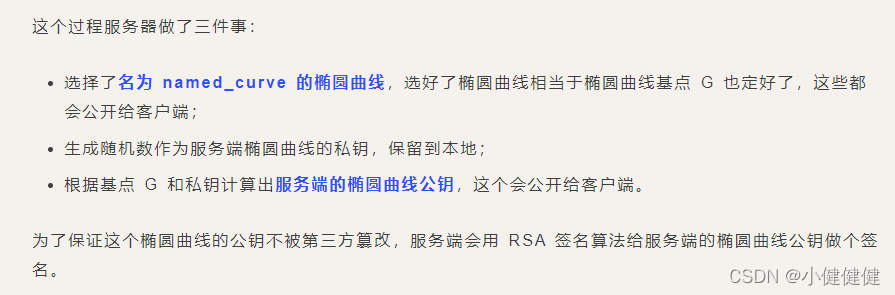
server key exchange(服务端交换key)

这种属于ECDHE(EC Diffie-Helloman Server Params)
HTTPS常用的密钥交换算法有两种,一种是RSA(过时),另一种是ECDHE(对称加密)
什么是密钥交换呢?就是通过传递一些参数,并且双方通过计算确定对称加密的密钥,同时如果黑客获取了这些参数,也无法破解出密钥。
而值得注意的是,使用RSA算法需要tls四次握手,ECDHE只需要三次,即本文使用的算法。

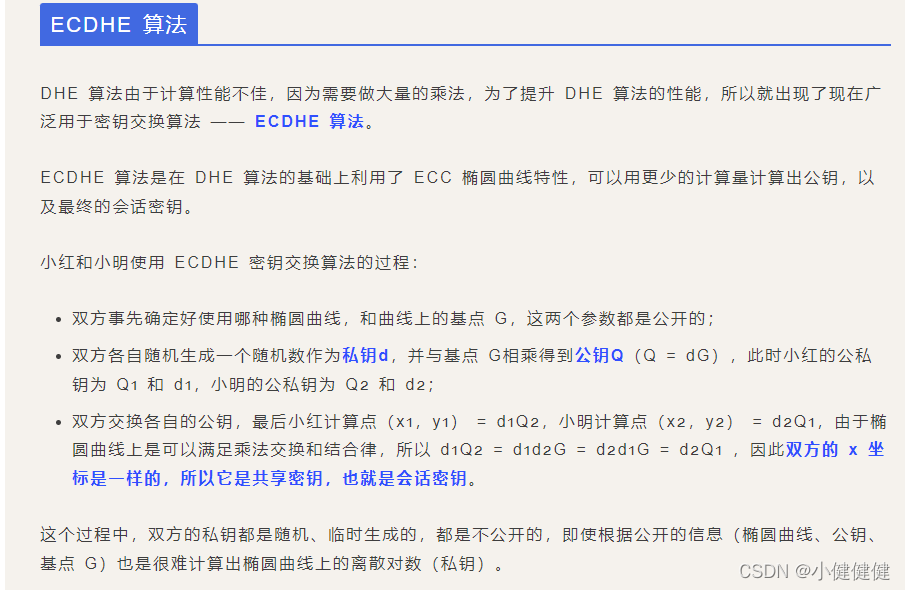
ECDHE算法是这样演变的DH->DHE->ECDHE
DHE是DH的实现,其中E(ephemeral:临时性的)代表客户端和服务器都生成临时的随机私钥,而不是只有客户端是随机的,而服务器是固定的
ECDHE是DHE算法的优化,减少了乘法运算,利用ECC椭圆曲线的特性减少计算量。

理解ECDHE才能明白server key exchange到底在干嘛,以及后续的client部分
原文:https://www.likecs.com/default/index/show?id=124371
在这里插入图片描述
回到数据:
请添加图片描述
在这里插入图片描述
椭圆曲线:
请添加图片描述
对椭圆曲线感兴趣的童鞋可以研究一下:https://zhuanlan.zhihu.com/p/40243602

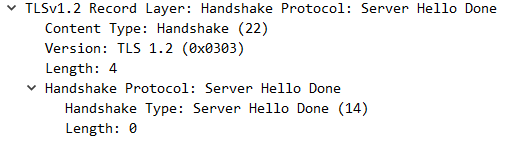
server hello done(服务端hello结束)

内容部分Length: 0,仅有header,表示server hello结束
在这里插入图片描述

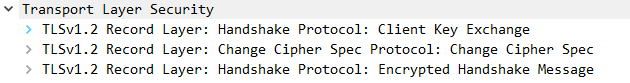
4.Client Key Exchange, Change Cipher Spec, Encrypted Handshake Message
在这里插入图片描述

client key exchange(客户端交换key)

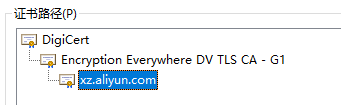
客户端收到服务端的证书后首先会验证证书的有效性,根据证书链逐级验证,然后会用证书的公钥验证签名。
在这里插入图片描述
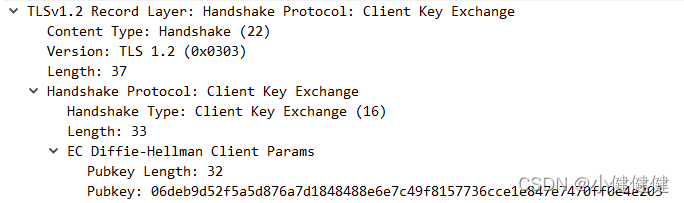
随后客户端生成一个随机私钥,根据服务端给的椭圆曲线,椭圆曲线基点G生成客户端公钥。发送给服务端
在这里插入图片描述
到现在为止,双方共享的信息有:

client random
server random
圆锥曲线
圆锥曲线基点G
服务端公钥
客户端公钥

服务端保留服务端私钥,客户端保留客户端私钥。

双方各自根据ECDHE算法计算出点(x,y)
然后最终的会话密钥是:[client random + server random + x]

所有的文章都说tls是使用非对称加密,加密对称加密的密钥。现在看来最终的通信确实用对称加密,但是对称加密的密钥中的x是用ECDHE算法得来的,属于非对称加密。

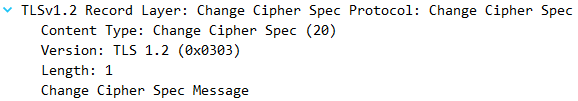
change cipher spec(更改密码规格)

change cipher spec(更改密码规格)
算好会话密钥后客户端告诉服务器,已经算好了,可以用对称加密通信了
在这里插入图片描述

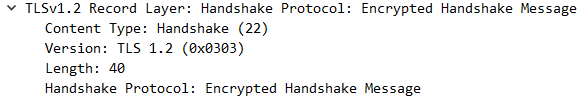
encrypted handshake message(加密握手信息)

encrypted handshake message(加密握手信息)
用来确认加密是否完成
在这里插入图片描述

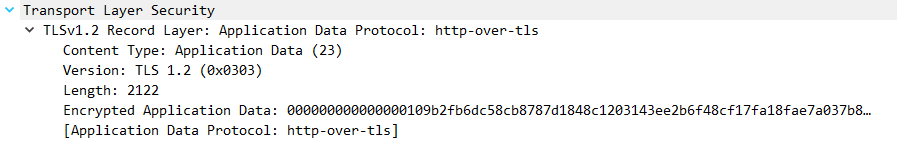
Application Data:使用tls传递http数据

在这里插入图片描述
http-over-tls:使用tls加密过的http数据

参考:
https://ocdman.github.io/2018/11/02/%E8%AF%A6%E8%A7%A3TCP%E4%B8%89%E6%AC%A1%E6%8F%A1%E6%89%8B%E4%BB%A5%E5%8F%8ATLS-SSL%E6%8F%A1%E6%89%8B/
https://segmentfault.com/a/1190000021559557?_ea=29659396
https://www.likecs.com/default/index/show?id=124371

用Wireshark分析TLS(v1.2) Wireshark,TLS 阅读详情

相关推荐

HTTPS 为什么是安全的 _ (下),flutter登录注册

Android 面试官:任务栈?返回栈?启动模式?傻傻分不清楚? 面试官:唠唠 Activity 的生命周期 面试官: 说一说 Context 面试官:为什么不能使用 Application Context 显示 Dialog? 面试官:OutOfMemoryError 可以被 try catch 吗 ? 面试官:为什么 Activity.finish() 之后 10s 才 onDestroy ? 面试官:如何监测应用的 FPS ? 面试官:为什么 View.post 可以获取到视图宽高? 在上篇文.

m0_66264881的博客 2486

TLS/SSL 协议详解(12) server key exchange

 对于使用DHE/ECDHE非对称密钥协商算法的SSL握手,将发送该类型握手。 RSA算法不会继续该握手流程(DH、ECDH也不会发送server key exchange)。   1:ECDHE下,server key exchange 如下图     ECDHE下主要有几点重要的信息     1:指明自己使用的椭圆曲线(一般根据客户端的拓展中supported_groups中的...

叼哥的博客 9723

Wireshark 抓包理解 HTTPS 协议

Wireshark 抓包理解 HTTPS 协议 HTTPS 简介 HTTPS(全称:Hypertext Transfer Protocol over Secure Socket Layer)协议是 HTTP 协议的安全版,在 HTTP 应用层和传输层加入了 SSL/TLS 层,确保数据传输的安全性,所以 HTTPS 协议并不是什么新的协议,仅仅是 HTTP 协议和安全协议的组合。 HTTPS 协议...

qhh0205 1万+

TLS 基础知识 (2)

ECDH,ECDHE, RSA,ECDHA 为何要使用对称密钥? 因为对称加密的效率高。 TLS是如果实现交换对称密钥的? TLS建立在TCP之上,建立TLS连接前需要TCP4次握手。然后进行TLS连接。在连接中要完成秘钥交换,交换算法不同,握手过程细节也会不同。总结以下曾经出现的类型。 依靠事先共享的“秘密” 基于密钥协商算法 基于RSA 基于DHE 基于ECDHE 安全性而言,RSA, DHE, ECDHE 其安全性是递加的。 ECDHE ECHDE 中的 E 代表着「短暂的」,是指交换的密

feiwatson的博客 2742

R语言WGCNA实战:从基因表达矩阵到模块可视化全流程(附避坑指南)

本文详细介绍了使用R语言进行WGCNA(加权基因共表达网络分析)的完整实战流程,涵盖从基因表达矩阵预处理、软阈值选择、网络构建与模块识别,到模块与表型关联分析及结果可视化的关键步骤。文章重点解析了代码实现,并提供了针对数据质量检查、参数调整等常见问题的避坑指南,帮助生物信息学研究者高效挖掘基因共表达模块的生物学意义。

weixin_29062823的博客 581

FFT去除频率分量的完整流程与数学分析

重叠与窗口:确保块间无缝过渡,避免幅度跳变;实时缓冲:处理速度需快于数据输入速度,避免断流;DAC的平滑角色:通过数模转换和滤波,将离散样点还原为连续波形。通过这种分段处理+重叠拼接的方法,即使FFT本身处理的是离散数据块,最终DAC输出仍能保持信号的时间连续性。以下是完整的数学分析过程和代码逻辑,演示如何通过FFT去除特定频率成分,并通过去窗技术恢复信号。信号加窗。

林愿留的博客 1612

美图 HTTPS 优化探索与实践

HTTPS 是互联网安全的基础之一,然而引入 HTTPS 却会带来性能上的损耗。本文作者深入解析了 HTTPS 协议优化的各个方面,对实战很有帮助。 2012 年斯诺登(Edward Snowden)爆出棱镜门事件后,互联网安全问题日益得到大家的重视。去年 Apple 宣布2017 年 1 月 1 日之前实现所有的 App 能够安全地接入服务器,这项声明来自于 iOS9 时代的应用程序安全传输...

thinker 798

mt7601 kernel 4.19内核集成版本,以及源码编译相关问题

/os/linux/Makefile.6文件: 添加 EXTRA_CFLAGS += -Wno-incompatible-pointer-types -Wno-date-time。看下iwpriv与iwconfig的源码区别,左侧为iwconfig ,没有用到ioctl,右侧为iwpriv。1、init_timer kernel 4.19内核版本API已经改变,使用timer_setup。使用iwpriv 提示如下,iwpriv工具无法使用了,而iwconfig可以使用。makefile的修改。

1592

美图HTTPS优化探索与实践

HTTPS 是互联网安全的基础之一,然而引入 HTTPS 却会带来性能上的损耗。本文作者深入解析了 HTTPS 协议优化的各个方面,对实战很有帮助。2012 年斯诺登(Edward Snowden)爆出棱镜门事件后,互联网安全问题日益得到大家的重视。去年 Apple 宣布 2017 年 1 月 1 日之前实现所有的 App 能够安全地接入服务器,这项声明来自于 iOS9 时代的应用程序安全传输功能...

weixin_34050005的博客 345

SAP 深入理解库存

当 某个期间发生货物移动的时候,系统在更新mard数据的之前(这个表是实时更新的),会检查此笔业务过账期间和mard里对应记录的期间是否一致,也就是 看这是不是本期间第一笔移动。其二,我们不能保证这定期的作业的确定性,硬件维护、系统性能都可能使这预定的“时刻”出现偏差,如果某一次没能抓取该时刻的库存,对整个报表来说,是数据的缺失;中,当某一期间(Period)的第一项操作更新了物料数量或价值,则SAP系统会向表MBEWH写入一条记录,以第一项操作之前的余额、价格控制为标准。这对于业务数据量大的。

matinal 當冬夜漸暖 。公众号:matinal 3626

【用unity实现100个游戏之1】制作类元气骑士、挺进地牢——俯视角射击游戏多种射击效果(一)(附源码)

俯视角射击游戏)是一类以俯视视角进行游戏展示的射击游戏。在这种游戏中,玩家控制着一个角色或载具,从俯视的角度上方观察游戏世界,并与敌人进行战斗。这种视角使玩家能够有更好的全局观察和策略性,同时也强调快速反应和精确射击。视角:俯视角度可以是固定的,也可以随着玩家角色的移动而变化,但都允许玩家以全局视角观察整个战场,有利于制定战略和规划行动。射击:玩家通常需要使用各种武器来与敌人进行战斗,包括枪械、爆炸物等。射击动作依赖于玩家的反应速度和准确性。

向宇的博客,专注php/web全栈 unity游戏开发,欢迎大家评论纠错 7836

探索https原理,用openssl自实现https

基于openssl和socket,实现ssl和https。并在浏览器访问

lkun2002的博客 2956

Python爬虫实战:利用最新技术爬取B站视频信息

本文详细介绍了如何使用Python最新技术构建一个功能完善的B站视频信息爬虫。我们从基础爬取开始,逐步深入到反反爬策略、异步处理、数据存储和分析等高级主题。更智能的反反爬策略:使用机器学习识别验证码更高效的分布式架构:结合Kubernetes实现弹性伸缩实时数据管道:将爬取的数据实时推送到数据分析平台多平台支持:扩展支持抖音、YouTube等其他视频平台。

2201_76125261的博客 1042

秋招进行时——HTTPS 初步探索

HTTPS初步探索什么是HTTPS 什么是HTTPS 通俗的来讲HTTPS 就是在HTTP的基础上加入了SSL层(Secure Socket Layer 安全套接层),可以记为HTTPS = HTTP +SSL HTTPS和原来的HTTP的结构差异可以简单的看成如下表格所示: OSI七层模型 TCP/IP模型 HTTP结构 HTTPS结构 应用层 应用层 HTTP协议 HTTP 协...

cjl10123的博客 270

MaxScript批量修改材质、贴图名称

MaxScript批量修改材质、贴图名称1 实现效果1.1 修改前材质、贴图名称1.2 修改后2 代码 1 实现效果 1.1 修改前材质、贴图名称 1.2 修改后 2 代码 prefixName = "prefiname" maxFile = "maxfilepath" makeDir "newBitmappath" mapsPath = newbitmappath + "\\" fn formatStr index = ( str = index as string newS

郑德帅 3242

【华为OD】华为性格测试(综合测试)高分策略

1、性格测试非常重要,是一次否决制,18 个月有效期,所以态度一定要认真对待,不要随便乱选;2、做题原则:正向原则,积极乐观向上3、时间为 25-30 分钟,会频繁出现重复选项重复出现的题目注意一致性。

笑着的程序员的博客 3万+

【探索Linux】P.34(HTTPS协议)

本文深入探讨了HTTPS及其加密机制,首先解释了HTTPS的基本概念,包括加密的定义、加密的必要性以及常见的加密方法,如对称加密和非对称加密。接着,文章详细介绍了证书认证,特别是CA(证书授权中心)的作用和重要性。最后,文章重点分析了HTTPS的加密底层原理,阐明了非对称加密、对称加密和证书认证三者如何协同工作,确保数据传输的安全性和完整性。通过这三个部分,读者可以全面了解HTTPS如何保护网络通信的安全。

Yawesh的博客 1981

IDEA的使用指南

IDEA基于java的使用手册,可以最快速的上手,在使用中不断的丰富自己的使用技巧.

HoRain云--探索HTTPS:安全通信的核心奥秘

摘要:本文介绍了HTTPS安全协议的核心机制与应用。HTTPS通过TLS/SSL加密层增强HTTP安全性,其工作原理包括证书验证、密钥交换等握手流程,采用对称/非对称加密保障数据传输安全。关键特性涵盖加密通信、身份认证和数据完整性验证,主要应用于网页浏览、支付等敏感场景。部署需CA签发证书并配置服务器,同时提及VPN等替代方案。专栏还提供Linux、Python等技术教程及考试题库资源。(149字)

2401_86544677的博客 1081

迈瑞BS系列全自动生化分析仪LIS协议接口手册(内含HL7和ASTM)

迈瑞BS系列全自动生化分析仪LIS协议接口手册,内含HL7和ASTM)

温度PID控制PLC程序

温度PID稳定控制程序,适用于欧姆龙PLC,对其他PLC也具有很大参考价值

中工开发者 基于 ArkTS 的 HTTPS 请求过程解析

基于 ArkTS 的 HTTPS 请求过程涉及多个关键概念和技术,通过合理使用@ohos.net.http 进行请求,并遵循相关的约束与限制,开发者能够构建安全可靠的数据传输应用。深入理解这些内容对于在 HarmonyOS 平台上开发高质量、安全的应用程序具有重要意义,有助于保障用户数据的安全和应用的稳定运行。在实际开发中,开发者还应不断探索和优化 HTTPS 请求的使用,以适应不同的业务需求和安全要求。

2201_75862465的博客 1185

怀旧版电脑GBC模拟器

再现原版GBC掌机的界面,电脑运行连游戏界面都一样大小,很怀旧,很真实,(英文版)强烈推荐,很小的文件,很难才找到的。

HTTPS优化探索与实践

转自:http://www.sohu.com/a/154584659_268033 HTTPS 是互联网安全的基础之一,然而引入 HTTPS 却会带来性能上的损耗。本文作者深入解析了 HTTPS 协议优化的各个方面,对实战很有帮助。 2012 年斯诺登(Edward Snowden)爆出棱镜门事件后,互联网安全问题日益得到大家的重视。去年 Apple 宣布 2017 年 1 月 1 日

zrbcsdn的专栏 1413

探索微小而强大的HTTPS客户端:https_client库

探索微小而强大的HTTPS客户端:https_client库 项目介绍 在物联网和嵌入式系统的世界里,每一个字节的内存都至关重要。https_client是一个轻量级的HTTPS客户端C库,专为那些对资源极其敏感的应用而设计。它采用默认仅2048字节的小型读缓冲区,确保了在最紧凑的系统中也能流畅运行。这个项目对于寻求在嵌入式设备上实现安全网络通信的开发者而言,无疑是一大福音。 项目技术分析 htt...

gitblog_00092的博客 1191

探索 HTTPS:保障网络通信的安全性

使用加密技术对数据进行加密,保护传输过程中的隐私信息。通过数字证书确保服务器和客户端之间的身份认证。使用消息摘要算法确保数据在传输过程中没有被篡改。HTTPS 的广泛应用保障了互联网通信的安全性和隐私保护。其加密技术和身份验证机制为用户和网站之间的通信提供了安全的环境。

梓芮 3672

关于无ROOT抓Https请求的探索

关于无Root进行Https抓包的可行性实践与探索背景可行性常见的解决方案不常见的方案 背景 从Android7.0之后系统不再信任用户CA证书。主要限制在应用的targetSdkVersion >= 24时生效,如果targetSdkVersion < 24即使系统是7.0+依然会信任(用户证书)。也就是说即使安装了用户CA证书,在Android 7.0+的机器上,targetSdkVersion >= 24的应用的HTTPS包就抓不到了。对于普通的HTTP请求,可以使用一些抓包工具进行

龙逝寒的博客 1741
上一篇: 学习spf记录引发的问题(一)
下一篇: xss绕过waf分享
小健健健
博客等级 码龄8年 101粉丝 68原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值