记录关于sso(基于cookie)登录问题

SSO - 使用cookie和session实现单点登录 什么是单点登录 单点登录(SingleSignOn,SSO),就是通过用户的一次性鉴别登录。当用户在身份认证服务器上登录一次以后,即可获得访问单点登录系统中其他关联系统和应用软件的权限,同时这种实现是不需要管理员对用户的登录状态或其他信息进行修改的,这意味着在多个应用系统中,用户只需一次登录就可以访问所有相互信任的应用系统。这种方式减少了由登录产生的时间消耗,辅助了用户管理,是目前比较流行的。 cookie+session实现单点登录 之前的文章有记录过使用CAS开源项目来实现单点登录,也有通过JWT来实现 阅读详情

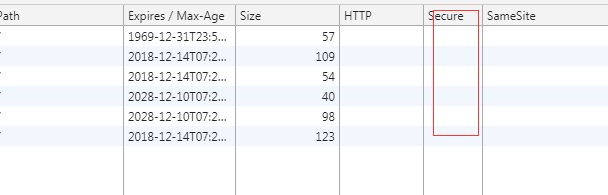
HTTP设置cookie时,提供了2个属性,可以增强cookie的安全性,分别是secure属性和httpOnly属性。

secure属性可防止信息在传递的过程中被监听捕获后导致信息泄露,如果设置为true,可以限制只有通过https访问时,才会将浏览器保存的cookie传递到服务端,如果通过http访问,不会传递cookie。

httpOnly属性可以防止程序获取cookie,如果设置为true,通过js等将无法读取到cookie,能有效的防止XSS攻击。

当domain为:*.abc.com.cn 

a.abc.com.cn 和b.abc.com.cn要想获取前端传递的cookie,要注意一下secure 和httpOnly的值

 

前端实现单点登录(SSO) 1、一个系统登录流程:用户进入系统——未登录——跳转登录界面——用户名和密码发送——服务器端验证后,设置一个cookie发送到浏览器,设置一个session存放在服务器——用户再次请求(带上cookie)——服务器验证cookie和session匹配后,就可以进行业务了。2、多个系统登录:如果一个大公司有很多系统,a.seafile.com, b.seafile.com,c.seafile.com。这些系统都需要登录,如果用户在不同系统间登录需要多次输入密码,用户体验很不好。 阅读详情

相关推荐

Sa-token SSO单点登录机制【源码】

Sa-token SSO单点登录 源码阅读讲解

m0_51433562的博客 8712

部分浏览器 set-cookie 不成功踩坑记录

在WEB应用中,对于敏感业务,如:登录或者付款,需要使用HTTPS来保证内容的传输安全,而在用户成功获得授权之后,获得的客户端身份cookie如果没有设置为Secure,那么很有可能会被非HTTPS页面拿到,从而造成重要的身份泄露。公司正在做一个sso的单点登录的项目,做完之后,在测试阶段,不同的终端的兼容测试时候,好几个不同的浏览器出现了不同的问题,有登录之后自动退出,有登陆不成功等问题。而最终引发问题的原因是 set-cookie 中的 samesite 的兼容性引起的。

heidou_2016的博客 7299

知识图谱-Neo4j-开始构建知识图谱-01

关系(Relationships):连接两个节点,具有方向(→ 或 ←)和类型(Type),可附加属性。 属性(Properties):键值对,存储节点或关系的详细信息(如 , )。 (2) Cypher 查询语言 直观语法:通过模式匹配直接描述图结构。 高效遍历:支持复杂关系路径查询(如最短路径、模式匹配)。 3. 核心优势 (1) 原生图存储 物理存储优化:数据以图结构直接存储,避免传统数据库的“表连接”开销。 高效遍历:通过指针直接访问相邻节点,时间复杂度接近 O(1)。 (2) 高性

寓教于乐。教己助人 1万+

SSO单点登陆本机测试解决cookie跨域问题

比如A应用要单点登陆到B应用, A的域名:www.baidu2.com.cn A通过一个JSP页面链接单点登陆到B,测试地址为:https://10.10.10.10/checkLogin.jsp 要用到cookie进行单点登陆验证,但是cookie不能跨域 修改C:\Windows\System32\drivers\etc下的hosts文件,设置要测试的单点登陆IP的域名和A的域名在同一

wq105032007067的专栏 1453

【MediaPipe实战】从零构建实时人脸关键点检测与表情分析系统

本文详细介绍了如何使用MediaPipe框架从零构建实时人脸关键点检测与表情分析系统。通过Python代码实现,系统能够精准检测468个3D人脸关键点,并实时分析用户表情,适用于智能交互应用。文章包含环境配置、核心实现、可视化技巧及性能优化等实战内容,帮助开发者快速掌握深度学习在计算机视觉中的应用。

weixin_30836759的博客 73

用矿卡P104-100在PVE 8.0.4上跑Ollama:保姆级显卡直通与驱动安装避坑指南

本文详细介绍了如何在PVE 8.0.4环境下通过显卡直通技术,利用矿卡P104-100高效部署本地大模型Ollama的全流程。从硬件配置、BIOS设置到驱动安装和性能调优,提供了保姆级的避坑指南和实战解决方案,特别针对矿卡无显示输出的特殊性进行了优化。

weixin_33228769的博客 759

cookie实现单点登录

网上搜单点登录只考虑同域,不跨域如a.my.com、b.my.com等,都在*.my.com主域内,因此使用cookie比较方便前后端分离目前大多前端项目都基于react、vue,因此必须要考虑。

个人学习和记录 2046

三分钟解决RKNN-Toolkit2安装失败:从模块报错到成功验证的完整记录

本文详细记录了RKNN-Toolkit2安装失败的解决方案,从环境配置到模型转换实战,特别针对常见的'No module named 'rknn''报错提供了完整修复指南。通过YOLOv8模型转换示例,展示了从ONNX到RKNN格式的完整流程,并分享了在RK3588芯片上的部署优化技巧。

html8的博客 265

cookie登陆_单点登陆(sso)

有状态登陆(cookie+redis)首先有一个建立一个responseBean的类,两个属性,状态码和存储的数据。首先是登陆:①controller调用相应的服务(service)通过用户输入的账号和密码到数据库进行查询②如果没有则直接向controller返回一个状态码为404,数据为空的responsebean对象③有的话,将对象存在redis中,key得包含一个uuid的信息,比如key为...

weixin_39633252的博客 320

Open3D 计算点云模型的表面积和体积【2025最新版】

python编程实现 计算点云模型的表面积和体积,博客长期更新,本文最近一次更新时间为:2025年4月4日。

点云侠的博客 13万+

PostgreSQL:十五. 性能优化

十五. 性能优化 优化简介: PostgreSQL优化一方面是找出系统的瓶颈,提高PostgreSQL数据库整体的性能; 另一方面,需要合理的结构设计和参数调整,以提高用户操作响应的速度; 同时还要尽可能的节省系统资源,以便系统可以提供更大负荷的服务。 PostgreSQL数据库优化是多方面的,原则是减少系统的瓶颈,减少资源的占用,增加系统的反应速度。例如: 通过优化文件系统,提高磁盘IO的读写速度; 通过优化操作系统调度策略,提高PostgreSQL的在高负荷情况下负载能力; 优化表结构、索引、查询

数据知道的博客 4万+

前端cookie设置httpOnly和secure拿不到,换成localstorage+加密方式

token用接口获取,然后设置在cookie中,以后每个接口调用都要获取这个cookie并且设置在接口的请求头部中,由于安全检查,要添加httpOnly,和secure,但导致js获取不到cookie,从而导致调用失败,所以必须换种方式换成其他方式,我换成的localstorage+加密的方式。httpOnly:防止xss攻击,js等非http,https协议方式拿不到cookie,secure:https中才能传输。

寬真 3622

从服务器到桌面超算:当3999美元的NVIDIA DGX Spark装上Ubuntu,普通开发者能玩出什么花?

DGX Spark的出现,标志着AI算力正在经历从"数据中心集中供给"到"个人桌面按需拥有"的范式转移。它让开发者可以在本地完成从数据预处理、模型微调到推理验证的全流程,只有在需要大规模训练时才调用云端资源。迭代速度:从按小时计费的云端调试,变成随时随地的本地实验数据主权:敏感信息永不离开本地成本可控:一次投入,长期使用,不受API调用次数限制AI算力民主化的时代,真的来了。你的下一台超级计算机,不必在云端。它就在你的桌面上,安静地等待着你的下一个创意。附录:实用资源。

QQ_778132974的博客 623

微服务下实现单点登录(SSO)的几种方式

随着互联网的飞速发展和移动终端的广泛普及,互联网用户的体量越来越大,日活几亿的app层出不穷,无论是互联网服务还是app服务,对于服务器的高并发要求越来越高,服务器高性能、高可用越来越重要,所以分布式微服务架构开发的项目越来越多。我们往往会用多台服务器去部署不同的业务模块,比如电商项目中,可能购物车系统、订单系统、视频种草模块、秒杀系统等等都会在不同的服务器单独部署,微服务项目的优势主要体现在:1.高并发:很多人同时访问这个服务器,由于不同模块分布在不同服务器,单个服务器只需要运行单一功能模块。

Lee_92的博客 3412

XPATH注入漏洞检测工具汇总

环境 > Python3.7。

墨痕诉清风的博客 744

汉书HE8,好用的汇编代码编写工具

汉书HE8,好用的汇编代码编写工具早期编写汇编代码所用功能强大

一次因「IP 与域名不一致」导致的 SSO 登录问题排查

在浏览器中,如果我先登录了 A 系统,再访问 B 系统,本应自动免登录。如果有任意一项不同(包括 IP vs 域名),就被视为不同源。浏览器不会在访问 IP 时携带域名下的 cookie,登录使用的是“域名”,重定向使用的是“IP 地址”。B 系统检测未登录,重定向到 A 系统的认证接口;如果已登录,直接返回授权码并重定向回 B 系统;返回的是新的 session;的登录页,确实是已登录状态。A 系统明明已登录,但后端。A 系统判断用户是否登录;session中的标记字段。A 系统成功识别登录状态;

qq_55693195的博客 474

ssm框架搭建

这个是一个在idea上成功跑起来的ssm框架项目,保存在这里方便以后使用直接下载

springsecurity登陆报404_临近年关,修复ASPNETCore因浏览器内核版本引发的单点登陆故障...

“ 临近年关,咨询师提出360,搜狗急速浏览器无法单点登陆到公司核心产品WD, 报重定向过多。现象经过测试, 出现单点登陆故障的是搜狗,360等主打双核(默认Chrome内核)的浏览器, 较新式的Edge、Chrome、Firefox均未出现此障碍。 “ Developer tool监测不到原始的SSO请求,互联网上同类型问题不少,答案却惨不忍睹,味同嚼蜡,人云亦云。 年末不能晚节不保,决心啃下硬...

weixin_39944944的博客 380

精雕软件(JDpaint) 5.5 绿色版

精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版

pscad IEEE标准系统搭建说明

pscad IEEE标准系统搭建说明,包含典型的IEEE 9节点、14节点、30节点、39节点和118节点系统。内含标准测试系统的原始数据和潮流结果。

CAS(单点登陆)---总结一

单点登录(sso)是指基于用户/会话认证的一个过程,用户只需一次性提供凭证(仅一次登录),就可以访问多个应用。      一, 最近一段时间公司进行系统整合,公司决定采用yale cas 单点登录进行整合,在这里对在项目整合中遇到的问题进行总结:   1,到官方上下载CAS2.x服务器改名为ssoAuth     2,以ssoAuth/login为所有系统的登录页,对每个系统进行配置,配...

dxsksk的专栏 170

单点登录(SSO)

什么是单点登录? 单点登录的来源 单点登录技术实现 Cookie的属性详细介绍 Koa Cookie 的设置与获取 利用Node.js koa异步中间件——用户登录验证拦截器

qq_41913971的博客 3万+

单点登录(SSO)详解——超详细

此种实现方式比较简单,但不支持跨主域名。

qq_53895518的博客 3万+

单点登录 SSO 的实现

单点登录让你一次性解决多应用认证的繁琐

国内某知名游戏公司小菜鸡工程师 4025

SpringCloud入门 —— SSO 单点登录

前言 本文适合初学者,如有不足或错误之处,还请大家在下方留言指正。 一、SSO单点登录是什么? 单点登录简介 单点登录SSO (Single Sign On) 在多个系统中,在一个多系统共存的环境下,用户在一处登录后,就不用在其他系统中登录,也就是用户的一次登录能得到其他所有系统的信任。 单系统登录 在之前我们做的单系统登录,它的核心是Cookie,Cookie携带会话id在浏览器与服务器之间维护会话状态。 Cookie 和 Session 众所周知,HTTP是无状态的协议,这意味着服务器无法确认用户的信息

~~~~~~~BUG FLY~~~~~~~~~ 5865

前端单点登录(SSO)

经常听到后端同事说起单点登录,今天查了一下,做了一个小总结。 前端需要知道的单点登录概述: 1、一个系统登录流程:用户进入系统——未登录——跳转登录界面——用户名和密码发送——服务器端验证后,设置一个cookie发送到浏览器,设置一个session存放在服务器——用户再次请求(带上cookie)——服务器验证cookie和session匹配后,就可以进行业务了。 2、多个系统登录:如果一个大公司有很多系统,a.seafile.com, b.seafile.com,c.seafile.com。这些系统都需要登

MichaelAn的博客 1万+

SSO单点登录流程详解

单点登录(Single Sign On),简称为 SSO,是比较流行的企业业务整合的解决方案之一。个应用系统中,用户只需要登录一次就可以访问所有相互信任的应用系统。

码农札记 1万+

从SSO出发谈谈登录态保护

抛砖引玉在文章开始前,先看看一个常见的情况????在集团内进行开发时,通常会遇到不同组之间的合作,如果是同一个组的前后端,因为交互请求都是在同一个「域」内发生的,所以一般不会存在跨域问题。...

4657
上一篇: poi 读取excel合并单元格两种方式
下一篇: mybatis的源码解读
疯信子To
博客等级 码龄14年 12粉丝 42原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值