电脑远控工具Venom Rat 毒液的测试和预防

使用kali渗透工具msfvenom生成远控木马 在杀毒软件中可以找回文件并信任改文件。右键复制到自己的电脑的一个位置,注意。1.打开kali终端>输入。2.1查看生成的后门文件。6.对目标主机进行攻击。运行之后,去目标主机。 阅读详情
AI摘要

本文详细介绍了VenomRat(通常称为绿水鬼)恶意软件,作为远程访问工具的一种,它具备远程屏幕监视、隐蔽命令执行、键盘记录等功能,对用户隐私和系统安全构成威胁。同时,文章也强调了发现木马迹象和采取防御措施的重要性。

在这里插入图片描述
在这里插入图片描述

电脑远控工具的概念

电脑远控工具是一种软件程序,能够让用户通过网络在远程位置控制另一台计算机。使用远控工具,用户可以在不同地点之间实现计算机的连接和控制,方便远程管理、技术支持、远程教学等应用场景。远控工具通常包括远程桌面查看、文件传输、屏幕共享、远程执行命令等功能,为用户提供了便利和高效的远程操作体验。然而,需要注意的是,在使用远控工具时应加强安全意识,确保远程连接的安全性和隐私保护。

电脑远控工具的分类

  1. 远程控制木马 (Remote Access Trojan, RAT)

远程控制木马是一种用于远程控制受害者计算机的恶意软件。攻击者通过植入远程控制木马,可以完全控制受害者的计算机,包括执行命令、遥控操作、下载/上传文件等。远程控制木马广泛应用于黑客攻击、网络犯罪以及个人监控等领域。

  1. 密码窃取木马 (Password Stealing Trojan)

密码窃取木马是指能够盗取用户登录凭证和密码信息的木马程序。这类木马常常通过钓鱼网站、恶意软件下载、邮件附件等方式传播。一旦受害者在感染后输入账户密码,攻击者就能够获取这些信息,从而窃取受害者的个人财产或者滥用其身份。

  1. 键盘记录木马 (Keylogger)

键盘记录木马是一种能够记录被感染计算机上用户的键盘输入的木马程序。攻击者通过键盘记录木马可以获取用户的登录凭证、敏感信息或者银行卡、支付宝等账户的用户名和密码。这种木马可以偷偷运行并将记录的信息发送给攻击者。

  1. 屏幕记录木马 (Screen Logger)

屏幕记录木马是一种能够在受感染计算机上记录用户屏幕活动的木马程序。攻击者可以通过屏幕记录木马获悉受害者的各类敏感信息,如银行账号、密码和其他个人隐私。

  1. 按键精灵木马 (AutoHotkey Trojan)

按键精灵木马是一种特殊类型的木马,它利用Windows操作系统的自动化工具“AutoHotkey”,可以模拟用户的输入操作。攻击者通过按键精灵木马可以在后台自动执行预设的任务,如点击广告、点击特定链接、下载文件、发送恶意邮件等。

  1. 挖矿木马 (Cryptojacking Trojan)

挖矿木马是一种利用受害者计算机处理能力来进行加密货币挖矿的木马程序。攻击者通过植入挖矿木马可以利用受害者计算机的CPU或GPU资源,在不被察觉的情况下挖掘比特币、莱特币等数字货币,从中获取利润。

  1. 木马后门 (Backdoor Trojan)

木马后门是黑客常用的一种木马类型,它具有潜在的连接、执行和控制目标系统的功能。一旦木马后门成功植入目标系统,攻击者就可以在任何时候远程控制该系统,从而执行恶意操作、窃取敏感信息或者进一步传播其他形式的恶意软件。
(内容来自百度检索:https://baijiahao.baidu.com/s?id=1768932407856514196&wfr=spider&for=pc)

正题:Venom Rat 毒液介绍

闲话两句: 刚开始我看到这个图标,我和朋友都叫它绿水鬼,我们的无知很快就被国外的一位同行纠正了,为此我去查了百度翻译,百度翻译给我的结果是:毒老鼠,毒鼠。后来我又去查了一些相关网站,终于确定了,他就叫毒液,至于为什么叫毒液,我才因为是可以注入的,所以叫这个名字吧。

言归正传!

Venom Rat(毒液)实际上是一种恶意软件,而不是普通的电脑远程控制软件。毒液(Venom)通常指具有远程访问功能的RAT(Remote Access Trojan)恶意软件,可以允许黑客远程操控受感染的计算机,并窃取敏感信息、监视用户活动等。请注意,这些恶意软件可能非法使用和传播,给个人和组织带来严重的安全威胁。

也就是说毒液指的是一类软件。

那今天介绍的这款,我还是很中意绿水鬼这个名字。下面我们就叫它绿水鬼。

正题:Venom Rat 绿水鬼的特色功能。

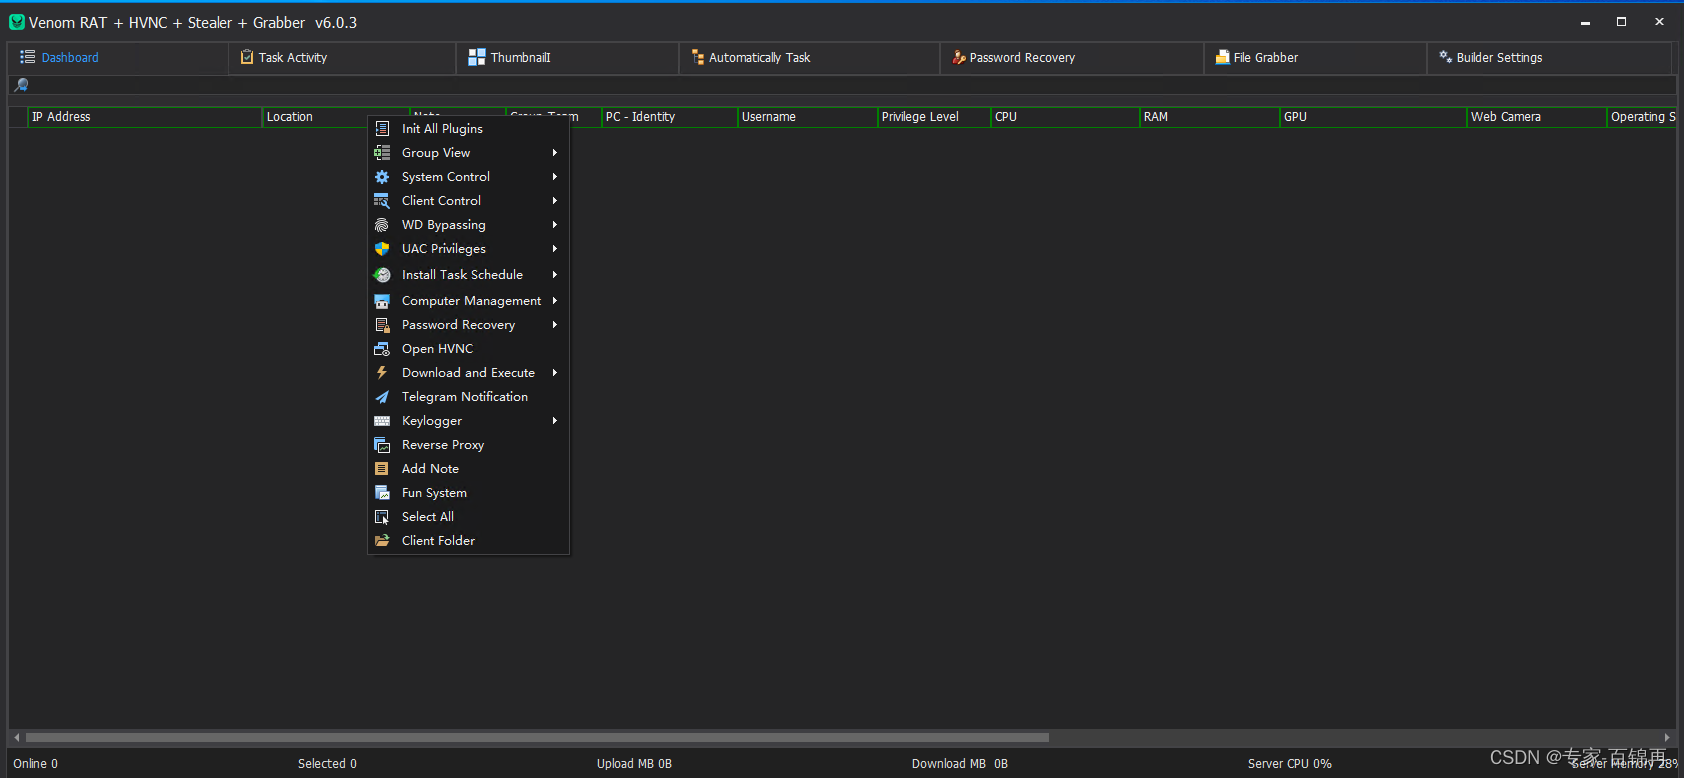
  • 远程屏幕监视:这个功能可以在被控制计算机用户无感知的情况下进行,用于监控屏幕显示一切内容:不限于个人隐私,资金账户,账户密码,机密资料等等。

  • 隐蔽CMD命令执行:可以在被控制计算机用户无感知的情况下进行CMD脚本运行,通过命令执行各种操作,例如,文件传输,软件安装,网络访问,磁盘格式化等等。

  • 键盘记录:用于记录用户在键盘上输入的按键信息。键盘记录器可以记录键盘敲击的时间、次数和顺序,从而记录下用户输入的文字、密码、网址等敏感信息。

  • 隐蔽文件拷贝:以隐秘的方式复制或转移文件,使得被复制的人或系统难以察觉。可能用于窃取敏感信息、盗取知识产权、侵犯隐私等不法目的。隐蔽文件拷贝通常通过各种技术手段来实现,比如隐藏文件、更改文件属性、利用加密等方法来规避检测。

  • 计算机资源管理(进程,服务,日志等等):
    进程管理: 进程是计算机系统中正在运行的程序的实例。进程管理涉及监控和控制各个进程的运行状态、优先级、资源分配等,以确保系统稳定运行并提高效率。

    • 服务管理:服务管理包括启动、停止、重启服务,配置服务参数,监控服务状态等操作。

    • 文件系统管理: 文件系统管理涉及对存储在计算机硬盘上的文件进行组织、存储、访问和备份。

    • 日志管理: 日志管理包括收集、存储、分析和清理日志,以及制定日志记录策略。

    • 网络资源管理: 管理网络资源包括监控网络流量、管理网络设备、配置网络参数、确保网络安全等操作。

危害性

在这里插入图片描述

Venom Rat 的危害性是毋庸置疑的。只要计算机被感染,别有用心的黑客便可以任意操作计算机,就像在本地使用计算机一样,对被控计算机的破坏可想而知。黑客可以恣意妄为,可以盗取系统的重要资源,例如:系统密码、股票交易信息.机要数据等。

发现和预防

木马在电脑中的表现通常包括以下几种情况:

  • 电脑运行异常:木马可能会导致电脑运行速度变慢,响应时间延长,甚至出现蓝屏或死机等问题。

  • 程序加载时间长:木马可能会影响程序的加载过程,使得简单的操作(如存储文件)需要更长的时间。

  • 磁盘活动异常:如果电脑在没有读取或写入操作的情况下磁盘指示灯仍然亮起,这可能是木马的标志之一。

  • 系统资源消耗:木马可能会消耗大量的系统资源,如内存和硬盘空间,导致系统表现出明显的资源短缺现象。

  • 文件和注册表改变:木马可能会改变文件大小、位置或内容,或者篡改文件和注册表的属性。

  • 异常弹出广告:木马可能会通过浏览器或其他途径频繁弹出广告,这些广告可能与非法活动相关。

  • 浏览器首页和反病毒设置变更:木马可能会更改浏览器的首页设置或禁用反病毒和防火墙功能,以阻止用户获取安全更新或检测恶意行为。

  • 文件失踪或损坏:木马可能会删除或损坏用户的文件,或者在文件上附加不可见的字符。

  • 远程控制能力:许多木马具有远程控制的特性,允许黑客对受感染的计算机进行远程操作,如查看屏幕、截取键盘输入等。

木马防御术

  1. 务必安装安全软件;

  2. 不要轻易点击来历不明的链接;

  3. 不要下载来历不明的资源;

  4. 不要安装来历不明的软件;

#include <iostream>

int main() {
    std::cout << "珍爱平静生活,远离木马病毒!" << std::endl;
    return 0;
}

关注我,不迷路,共学习,同进步

关注我,不迷路,共学习,同进步

使用大白鲨进行木马攻击实验并实现爆破目标机账号密码以远程连接 实验环境建议在虚拟机上运行 科学无罪,所有实验环境都在局域网内进行 实验条件 两个Windows虚拟机 一个安装大白鲨远程控制软件 两个虚拟机开启ftp服务(用于木马文件之间的传输) 大白鲨远程控制软件是一个比较旧的攻击软件 大白鲨远程控制 2010 Bate1(v1.6) 运行平台:Win2K、WinXP、Win03、WinVista、Win07、Win2008 软件简介: 兼容1.4~1.3版本 单一exe,不带DLL文件(无可没配置前114KB,压缩52KB)! 注入进程兼容win7/win8 阅读详情

相关推荐

使用指纹浏览器模拟交互毒液 venom 任务(附 python 代码)

备注:需要你有指纹浏览器的环境,并且已经登录好了推特,理论上支持多开,但是我没有测试过多开,打开后让程序自动操作就行了,另外把已经注释掉的地方去掉注释,我测试单个任务的步骤所以注释掉了。使用指纹浏览器模拟交互毒液 venom 任务(附 python 代码) 包括了链接钱包,验证推特,登录钱包等任务的代码。

三维点云技术探索 887

强大工具venom实现免杀(支持安卓、Windows、mac、linux)

下载安装venom GitHub项目地址:https://github.com/r00t-3xp10it/venom 个人百度云: git clone https://github.com/r00t-3xp10it/venom.git 我下载比较慢,翻墙后才快点 安装venom cd venom-master/aux ./setup.py...

钻石 1万+

Star Rat 3.1远控源码

最新款Star Rat 3.1远控源码。非常好用的一款远控。没做免杀。希望大家自己做免杀

虚假WinRAR PoC exp 释放恶意软件VenomRAT

聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士一名黑客正在GitHub 上传播虚假的 WinRAR 最新漏洞 PoC,试图通过恶意软件VenomRAT 来感染下载工具。Palo Alto Networks 公司Unit 42 研究团队发现了该虚假利用,并指出攻击者在2023年8月21日将恶意代码上传到 GitHub 平台。虽然攻击已不再活跃,但它强调了从 GitHub 获取PoC 并在未经过...

smellycat000的专栏 432

-RAT-:大灰狼远控原始码

-鼠- 大灰狼远控原始码

GhOst_RAT_beta_v3.6_VIP远控源码带验证.rar

GhOst_RAT_beta_v3.6_VIP远控源码带验证.rar

VenomRAT.v6.0.3.+SOURCE

隐蔽CMD命令执行:可以在被控制计算机用户无感知的情况下进行CMD脚本运行,通过命令执行各种操作,例如,文件传输,软件安装,网络访问,磁盘格式化等等。远程屏幕监视:这个功能可以在被控制计算机用户无感知的情况下进行,用于监控屏幕显示一切内容:不限于个人隐私,资金账户,账户密码,机密资料等等。键盘记录:用于记录用户在键盘上输入的按键信息。键盘记录器可以记录键盘敲击的时间、次数和顺序,从而记录下用户输入的文字、密码、网址等敏感信息。服务管理:服务管理包括启动、停止、重启服务,配置服务参数,监控服务状态等操作。

WZN56789的博客 648

2024最新软件库源码.zip

首先搭建后端 上传后端源码,然后解压,找到config.php,打开这个php文件,然后填写数据库账号和数据库密码还有数据库名 然后再导入数据库文件,宝塔用户直接上传导入即可 其他的解压之后导入sql文件 然后iapp导入app源码,在mian.iyu载入事件,修改sss api=""变量,改成对接你的后端地址 http开头 /结尾,填根域名,例如http://xxx.xxx.com/ 或者https://xxx.com/ 然后然后运行可能会闪退,建议把后端各项功能配置好再运行app端再打包 后端默认账号admin 密码123456

TideSec远控免杀学习三(Venom+Shellter)

参考链接: 利用meterpreter下的Venom免杀后门:https://www.cnblogs.com/wh4am1/p/7469625.html 免杀后门venom :https://www.ggsec.cn/venom.html msf免杀及后渗透技术:https://bbs.ichunqiu.com/thread-49618-1-1.html Venom Venom和Veil...

fa1lr4in的小博客 1701

COMSOL电磁仿真案例——感应线圈

COMSOL电磁建模仿真案例——感应线圈

冲击10w 6万+

深入解析set_input_delay:从理论到实践的关键时序约束

本文深入解析了FPGA/ASIC设计中关键的时序约束命令set_input_delay,从理论到实践详细阐述了其工作原理。文章重点讲解了如何结合setup time和hold time,通过计算-max与-min值来精确描述外部延迟,确保芯片内部逻辑能稳定捕获数据,并介绍了虚拟时钟、DDR接口约束等实战技巧与常见陷阱。

weixin_29313423的博客 317

Pcshare远控源码偏重分析(一)

PcShare是一款功能强大的远程管理软件,可以在内网、外网任意位置随意管理需要的远程主机,该软件是由国内安全爱好者无可非议开发

Jsen_1984的专栏 2916

Cadence电路原理图全部变成黄色如何解决?

Cadence电路原理图全部变成黄色如何解决?现象:解决方法: 最近用cadence仿真锁相环,拷贝师哥的library后打开,发现schematic中全部变成了黄色,但可以正常修改元件参数,正常仿真。仅仅影响使用效果,看起来超级难受。 现象: 1.电路元件及连线全部变为黄色 2.可以正常修改参数,电路ADE仿真 如下图所示: 解决方法: 重新导入display.drf文件,步骤如下: tool——Display Resource Manager,截图如下 完成上述步骤,显示如下界面,选择Merge选项

virtuoso~晓晓 1万+

远控免杀从入门到实践 (11) 终结篇

郑重声明:文中所涉及的技术、思路和工具仅供以安全为目的的学习交流使用,任何人不得将其用于非法用途以及盈利等目的,否则后果自行承担! 《远控免杀从入门到实践》系列文章目录: 1、远控免杀从入门到实践 (1)基础篇 2、远控免杀从入门到实践 (2)工具总结篇 3、远控免杀从入门到实践 (3)代码篇-C/C++ 4、远控免杀从入门到实践 (4)代码篇-C# 5、远控免杀从入门到实践 (5)代码篇-Python 6、远控免杀从入门到实践 (6)代码篇-Powershell 7、远控免杀从入门到实践

weixin_46236101的博客 1751

UVC协议在STM32H7上的移植实战案例

手把手带你把UVC协议移植到STM32H7平台,重点解决USB高速枚举、视频流控制与YUV数据打包等关键问题。基于HAL库实现符合UVC 1.5规范的即插即用摄像头功能,让嵌入式设备轻松变身标准UVC视频源。

weixin_42437253的博客 397

Agentic AI为教育行业赋能,提示工程架构师解析应用潜力

然而,即便是最先进的 LLMs,在面对复杂、动态、需要持续规划和调整的教育场景时,也常常显得力不从心,它们更像是强大的“问答机器”,而非真正意义上的“学习伙伴”或“教学助手”。在教育场景中,传统的 AI 工具可能只能回答学生提出的特定问题,或者根据预设的规则推送一些学习材料。无论您是教育技术领域的开发者、产品经理,还是一线的教育工作者、教育管理者,抑或是对 AI 教育应用充满好奇的研究者,本文都将为您提供宝贵的 insights,助您把握 Agentic AI 时代教育创新的脉搏。

架构师的AI之路,分享AI应用开发架构的学习与实践。 466

msfvenom 生成远控病毒

这里通过手动上传,先将kali上的demo.exe文件通过sz命令下载到本地电脑,然后复制该文件,再粘贴到win7上(192.168.43.128)。是用来生成后门软件的。在目标机上执行后门,在本地监听上线。use exploit/multi/handler 命令,使用该模块来开启后门程序的端口(9999)#-f : 文件格式(可执行文件)。#-lport: 攻击机(kali)的端口,填写范围在 0~65535。#-lhost: 攻击机(kali)的ip地址。#-o: 代表输出,后面跟生成后门的文件名称。

qq_27683317的博客 743

家里摄像头录像存 NAS,空间爆满了怎么办?一招实现设定容量自动清理实现循环存储!

📷 家用摄像头录像久了会撑爆 NAS 吗?别担心,这篇文章教如何实现自动清理录像,释放 NAS 空间,避免爆盘🧹

XiaoqiangClub的博客 1882

大量远控源码

大量远控源码   转自 http://yuan71058.blog.163.com/blog/static/3395950820131213625704/ http://115.com/file/e7ze7re1# 内部源码.zip http://115.com/file/e7zda2zu# 败笔vip远控3.0源码.rar http://115.com/file/c2d

skykingf的专栏 1万+

python ERA-5气象数据NetCDF格式解析(一)

python ERA-5气象数据NetCDF格式解析

weixin_43896283的博客 2638

100天精通Python(可视化篇)——第98天:Pyecharts绘制多种炫酷日历图参数说明+代码实战

一、日历图介绍 二、基础配置 1. 配置项类 2. 添加函数 3. 日期标签配置 4. 坐标系配置 三、日历图实战 1. 基础日历图 2. 日历热图

努力让自己发光,对的人才能迎着光而来 2万+

内网隧道——Venom(毒液)

Venom工具也被称为“毒液工具”,它是一款开源的多级代理工具,使用Go语言开发,支持多种平台。Venom可以将多个节点进行连接,并以节点为跳板构建多级代理搭建网络隧道,渗透测试人员可以使用Venom轻松地将网络流量代理到多层内网管理代理节点,利用"毒液"进行可视化网络拓扑、多级Socks5代理、多级端口转发、端口复用(Apache、Mysql等服务)、SSH隧道、交互式Shell、文件的上传和下载、节点间通信加密等。网络拓扑如下:攻击机kali IP:192.168.111.0。

qq_55202378的博客 3530

STM32F407中文手册

STM32f407中文手册 本参考手册面向应用开发人员,提供有关使用 STM32F405xx/07xx、STM32F415xx/17xx、 STM32F42xxx 和 STM32F43xxx 微控制器存储器与外设的完整信息。STM32F405xx/07xx、STM32F415xx/17xx、STM32F42xxx 和 STM32F43xxx 构成一个微 控制器系列,各产品具有不同的存储器大小、封装和外设。有关订购信息以及器件的机械与电气特性,请参见数据手册。有关 ARM Cortex™-M4F 内核的信息,请参见《Cortex™-M4F 技术参考手册》。

【亲测免费】 远控完整版源码(模块齐全)

远控完整版源码(模块齐全) 【下载地址】远控完整版源码模块齐全 远控完整版源码(模块齐全) 项目地址: https://gitcode.com/open-source-toolkit/cae63 ...

gitblog_09781的博客 1619

jdk-8u144-linux-x64.tar.gz.

该资源为搭建Linux系统Java环境用,资源的后缀为tar.gz格式的压缩包

LinePhone3.2.7(android端最新版本) sip客户端

SIP客户端For android:LinePhone3.2.7(最新版本),官网地址:http://www.linphone.org/

【免费下载】 2023最新远控附带源码

2023最新远控附带源码 【下载地址】2023最新远控附带源码 本仓库提供了一个2023年最新的远程控制工具的资源文件,并附带了源代码。该工具旨在为开发者提供一个学习和研究远程控制技术的平台,请务必遵守法律法规,不要将此工具用于任何非法用途。 ...

gitblog_09811的博客 1247

Probability and Statistics - 4th edition

Probability and Statistics - 4th edition

深度:远控木马Posion Ivy开始肆虐缅甸和其它亚洲国家

臭名昭著的远程控制木马Poison Ivy(后面称作PIVY)最近开始重新露出水面。并且出现了一些新行为。过去一年,已经发现PIVY为了种种企图攻击了许多亚洲国家。 Palo Alto Network的Unit 42最近发布博文,一个被称为SPIVY的新Posion Ivy变种正在攻击香港活动家,它使用DLL旁加载(DLL sideloading),并且...

weixin_34109408的博客 861

湖南省网安基地网络安全培训:零基础入门与实战进阶的课程衔接

零基础学网安,怕跟不上;有基础再学,怕重复。本文按阶段拆解湖南省网安基地的网络安全培训衔接逻辑:能力评估定起点,基础阶段补系统与网络底座,核心阶段练漏洞复现,进阶阶段进入红蓝对抗与单位网络安全攻防演练,并说明 NISP、CISP 与网安实战人才的对应关系。

2401_84466325的博客 1124
上一篇: CraxsRat 版本对比和针对性预防发现
下一篇: 尝试一下最新的联合办公利器ONLYOffice
百锦再@新空间创想科技
百锦再@新空间创想科技 优质创作者: 编程框架技术领域 优质创作者: 编程框架技术领域
博客等级 码龄12年 2万+粉丝 1141原创
评论 31
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包

打赏作者

百锦再@新空间创想科技

你的鼓励将是我创作的最大动力

¥1 ¥2 ¥4 ¥6 ¥10 ¥20
扫码支付:¥1
获取中
扫码支付

您的余额不足,请更换扫码支付或充值

打赏作者

实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值