安全技术和防火墙

安全技术、防火墙和iptables 由软件包iptables提供的命令行工具,工作在用户空间,用来编写规则,写好的规则被送往netfilter,告诉内核如何去处理信息包。Linux 的防火墙体系主要工作在网络层,针对 TCP/IP 数据包实施过滤和限制,属于典型的包过滤防火墙(或称为网络层防火墙)。Linux 系统的防火墙体系基于内核编码实现,具有非常稳定的性能和高效率,也因此获得广泛的应用。netfilter/iptables:IP 信息包过滤系统,它实际上由两个组件netfilter和iptables组成。 阅读详情

安全技术

  • 入侵检测系统:特点是不阻断网络访问,通过量化、定位的方式来锁定内外网络的危险情况,提供告警服务和事后监督为主。这种系统没有任何主动行为。
  • 入侵防御系统:以透明模式工作,会对数据包进行分析,检查是否有木马、病毒或者服务攻击等,进行准确的分析判断。判定之后立刻阻断。会主动地有效地保护网络安全,是所有数据进入指定网络的必经之路。
  • 防火墙就是入侵防御系统,主要作用就是:隔离,工作在网络或者主机的边缘。对进出网络或者主机的数据包基于一定规则进行检查。而且在匹配到某规则时,根据定义的规则做出相应的处理动作。只有允许策略的数据包才能通过。

防火墙

  • 按保护范围分:
    • 主机防火墙:只能保护当前一台主机
    • 网络防火墙:可以保护整个防火墙一侧的局域网
  • 按网络协议分:
    • 网络层防火墙:比如 iptables firewalld 这样的包过滤防火墙,对数据包进行过滤
    • 应用层防火墙
iptables
  • 属于用户态防火墙
    • 何为用户态?
      用户态区别于内核态,是面向使用者的,使用者只需要考虑如何使用,如何配置策略即可
      内核态处于代码层,一般由开发人员进行开发
  • iptables的规则配置后立即生效,无需重启(重启会读取配置文件,反而会还原)
  • centos7之前默认使用iptables,之后默认使用firewalld,两者不能同时使用,所以centos7想要使用iptables需要关闭firewalld
  • iptables由四表五链组成
    • 四表:
      • row表:控制数据包的状态跟踪。可以决定是否跳过后续的处理。(说白了就是决定关闭还是启用数据包的跟踪机制,加快数据包穿越防火墙的速度)
      • mangle表:修改数据包的头部信息,主要是修改数据包的标记位规则。
      • nat表:地址转换表,用于网络地址转换,可以改变数据包的源IP地址和目的IP地址。
      • filter表:iptables的默认表,也就是包过滤表,用于过滤数据包,可以控制数据包的进出,以及是否接受或者拒绝数据包
    • 五链:
      • INPUT链:数据包进入本机的规则
      • OUTPUT链:数据包出本机的规则,因为默认规则能进就能出,所以一般不配置出表
      • PREROUTING链:数据包进入本机之前,是否要做地址转换
      • POSTROUTING链:数据包离开本机之前,是否要做地址转换
      • FORWARD链:是否允许数据包通过本机进行转发
    • 四个表包含五个链,每个链都有自己的规则,规则就是人工配置的规则,我们配置规则就是在链里面配置。
    • 数据包进入本机之后,匹配表的先后顺序如下:row > mangle > nat > filter
  • iptables命令格式:
    iptables -t 表名 管理选项 链名 匹配条件 -j 控制类型
    • 不加-t 表名,默认就是filter表
    • 不加链名就是所有链,一般都会指定
    • 管理选项:
      • -A:在指定链的末尾追加一行
      • -I:(大写的i),在指定链的指定序号处插入一条规则,不指定序号默认插在第一条
      • -P:指定默认策略
      • -D:删除规则
      • -R:修改或者替换规则(太麻烦一般不用)
      • -L:查看
      • v:显示详细信息
      • n:所有字段以数字显示
      • -F:清空链当中的所有规则(慎用)
      • -X:清空自定义链的规则
    • 匹配条件:
      • -p:指定匹配数据包的协议类型
      • -s:指定匹配数据包的源IP地址
      • -d:指定匹配数据包的目的IP地址
      • -i:指定数据包进入本机的网络接口
      • -o:指定数据包离开本机使用的网络接口
      • --sport:指定源端口
      • --dport:指定目的端口
    • 控制类型:
      • ACCEPT:允许数据包通过
      • DROP:直接丢弃数据包,不给予任何回应信息
      • REJECT:拒绝数据包通过,会给予一个响应信息
      • SNAT:修改数据包的源地址
      • DNAT:修改数据包的目的地址
  • 常用命令
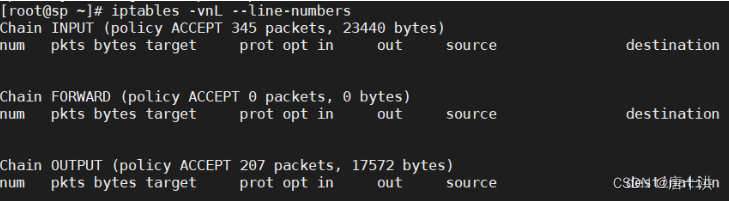
    • iptables -vnL --line-numbers
      显示目前的规则
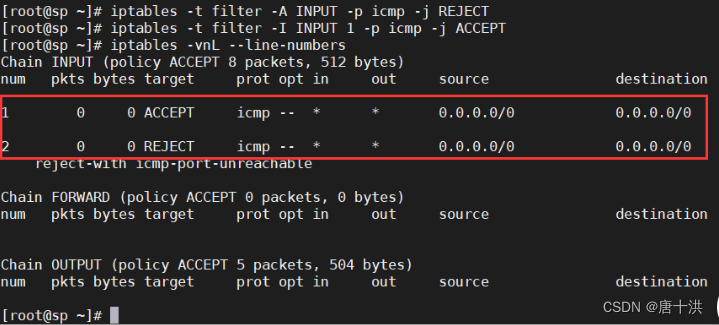
    • iptables -t filter -A INPUT -p icmp -j REJECT
      拒绝所有主机访问本机,包括本机
    • iptables -t filter -I INPUT 1 -p icmp -j ACCEPT
      在filter表中插入一个序号为1的规则,接受所有主机的访问
      • 关于序号:自上而下按顺序进行检查,找到适用的规则就立刻停止,比如说同时有一条拒绝所有主机访问和接受所有主机访问的规则,谁的序号在前(位置在上面),谁就是有效规则
    • iptables -A INPUT -s ip地址 -p icmp -j REJECT
      拒绝指定ip地址的主机访问本机
      指定网段的话就用 192.168.188.0/24 的格式
      指定多个IP要使用 ,(逗号)隔开
      指定多个端口时,要使用 :(冒号)隔开,而且小的端口要写前面,比如:
      iptables -I INPUT 1 -s 192.168.188.0/24 -p tcp --dport 22:80 -j REJECT
    • iptables -t filter -I INPUT 1 -s ip地址 -p tcp --dport 80 -j REJECT
      拒绝目标ip地址的主机通过tcp协议访问本机的80端口
    • iptables -D INPUT 1
      删除INPUT表中序号为1的命令
    • iptables -R INPUT 1 -s 192.168.188.10 -p tcp --dport 80 -j ACCEPT
      修改,-s -p -j之类的必须写全了,不如删了重新创建一个
    • iptables -P INPUT DROP
      将INPUT链的默认规则修改为DROP,即全部丢弃,没事千万别用这个
  • 显示匹配:用-m扩展模块的形式指出类型、多端口、MAC地址、IP范围
    • 多端口格式:iptables -A INPUT -p tcp -m multiport --dport 80,21,22,53 -j REJECT
      用逗号(,)隔开并且不需要按从小到大写
    • 匹配IP范围:源IP用-m iprange --src-range,目的IP用-m iprange --dst-range
      iptables -A INPUT -p tcp -m iprange --src-range 192.168.188.20-192.168.188.40 --dport 80 -j REJECT
    • MAC地址匹配,比较少用
      -m mac --mac-destination mac地址 -j DROP
      源地址用 --mac-source
  • -i 指定入口设备(网络接口、网卡)示例
    iptables -A INPUT -s 192.168.188.11,192.168.188.13 -i ens33 -j DROP
  • iptables的备份:(导入配置文件之前一定要备份)
    iptables-save > /opt/iptables.bak(指定文件备份位置)
    iptables-restore < /opt/iptables.bak(读取备份文件,注意这种方式只能是临时修改,配置文件并没有更改,一旦restart服务就又还原了)
    如果想要改变配置文件,直接覆盖就行,但注意导入配置文件之前一定要备份:
    cat /opt/iptables.bak > /etc/sysconfig/iptables
自定义链
  • 自定义链添加:iptables -N custom(链名) 创建链

  • 自定义链改名:iptables -E custom(原来名称) tsh(新名称) 自定义链改名

  • 创建自定义链规则:iptables -t filter -I tsh -p icmp -j REJECT 创建自定义规则, iptables的链中添加一条对应到自定义链中才能生效

  • iptabales创建对应链规则然后跳转自定义链web:iptables -t filter -I INPUT -p icmp -j custom

  • 删除自定义规则链:先删除iptables INPUT链中的对应关系,然后删除自定义链中的规则。 iptables -D INPUT 1 iptables -D tsh 1

  • 然后再用 iptables -X tsh 删除这个链

大疆OcuSync系统背后的黑科技:跳频扩频技术如何让你的无人机飞得更稳 本文深入解析了大疆OcuSync系统如何运用跳频扩频技术等先进无线通信方案,显著提升无人机在复杂环境下的飞行稳定性。系统通过跳频扩频与直接序列扩频技术协同工作,结合双频智能切换与多天线MIMO,有效对抗信号干扰与多径效应,确保控制指令与高清图传的可靠、低延迟传输,为用户带来更安心、更流畅的飞行体验。 阅读详情

相关推荐

2023电赛B题实战解析:基于立创天空星开发板的同轴线缆长度与负载测量系统

本文详细解析了2023年全国大学生电子设计竞赛B题的实战方案,重点介绍了基于立创EDA天空星开发板(STM32F103)的同轴线缆长度与负载测量系统。文章深入剖析了两种核心测量方案,并推荐了更稳定易实现的NE555测电容法,提供了从硬件选型、电路设计到软件编程、参数标定的完整“施工图”,实测精度可达厘米级和皮法级,为电赛复现与高精度测量学习提供了清晰指导。

weixin_36303305的博客 232

Linux 安全技术和防火墙

Linux 安全技术和防火墙 iptables &netfilter

2302_78835233的博客 705

【ISP图像处理】Demosaic去马赛克技术演进与边缘优化策略

本文深入解析了ISP图像处理中的Demosaic(去马赛克)技术。从Bayer阵列原理出发,梳理了从双线性插值、Hamilton-Adams边缘导向算法到利用通道相关性与自相似性的技术演进历程,并重点探讨了针对边缘与纹理伪影的优化策略,为工程实践中的算法选型与硬件协同设计提供了专业指导。

weixin_29091445的博客 389

安全技术和防火墙:

入侵检测系统:特点是不阻断网络访问,主要是提供报警和事后监督。不主动介入,默默的看着你(监控)入侵防御系统:透明模式工作,数据包,网络监控,服务攻击,木马,蠕虫,系统漏洞等等进行准确的分析和判断。在判定攻击行为后会立即阻断。主动的防御(所有的数据在进入本机之前,必须要通过的设备或者软件)。

m0_71178834的博客 769

无人驾驶感知融合——横摆角速度的多源估计算法解析

本文深入解析了无人驾驶感知融合中的横摆角速度多源估计算法,详细介绍了轮速差法、侧向加速度法、曲率法和惯性传感器直读法四种计算方法及其优缺点。通过卡尔曼滤波实战案例,展示了多源融合算法在提升精度和稳定性方面的显著优势,并探讨了工程实践中的时间对齐、坐标系统一等关键问题。

weixin_31458015的博客 462

微信小程序 - 真机调试调用接口报错{errno: 600001, errMsg: “request:fail -102:net::ERR_CONNECTION_REFUSED},真机运行测试请求异常

微信小程序,真机,调试测试,运行报错,API接口,服务器接口都报错了,小程序报错errno: 600001,小程序报错request:fail -102:net::ERR_CONNECTION_REFUSED,真实手机打开接口全都失效了,微信小程序真机测试失败,微信小程序{errno: 600001, errMsg: "request:fail -102:net::ERR_CONNECTION_REFUSED"},详细解决方法,https,服务器SSL证书,无法解决,服务器更换SSL证书,接口地址改了也不行

🏆 前端领域优质创作者 1万+

安全技术和iptables防火墙

Linux的防火墙体系主要工作在网络层,针对数据包实施过滤和限制,属于典型的包过滤防火墙(或称为网络层防火墙)。 Linux系统的防火墙体系基于内核编码实现,具有非常稳定的性能和高效率,也因此获得广泛的应用。

ll945608651的博客 514

动力学约束下的运动规划算法——Hybrid A*算法(附程序实现及详细解释)

本文主要介绍动力学约束下的运动规划算法中非常经典的Hybrid A*算法,大致分为三部分,第一部分是在传统A * 算法的基础上,对Hybrid A * 算法的原理、流程进行理论介绍。第二部分是详细分析 MotionPlanning运动规划库中Hybrid A * 算法的源码,进一步深入对Hybrid A * 算法的具体细节 进行理解。 第三部分是结合前面第一部分的理论和第二部分的详细源码,对Hybrid A * 算法的流程进行综合的概括总结。

慕羽★的博客 1万+

Linux系统安全:安全技术和防火墙

①自定义链添加:iptables -N web(链名) 创建链②自定义链改名:iptabels -E web(原来名称) (新名称) 自定义链改名③创建自定义链规则:iptables -t filter -I web -p icmp -j REJECT 创建自定义规则,iptables的链中添加一条对应到自定义链中才能生效④iptabales创建对应链规则然后跳转自定义链web:iptables -t filter -I INPUT -p icmp -j web。

Miraitowa_xu的博客 2972

3、硬件工程师笔试面试学习汇总——器件篇目录(2025版本)

硬件工程师笔试面试学习

XU157303764的博客 7628

基于PINN求解裂纹扩展问题的优化开发

本文提出了一种基于物理信息神经网络(PINN)的裂纹扩展问题求解方法。通过将线弹性断裂力学控制方程和裂纹尖端场特性嵌入神经网络损失函数,PINN有效克服了传统有限元法在处理裂纹扩展时面临的网格重构困难、计算成本高等问题。文章详细介绍了PINN网络架构设计、裂纹尖端奇异场处理、损失函数构造以及优化策略等关键技术。数值实验表明,该方法能准确预测裂纹扩展路径和应力强度因子,且在处理复杂几何和动态扩展问题时展现出显著优势。相比传统方法,PINN具有无网格、并行计算友好等特点,为断裂力学问题提供了新的求解范式。

huanghm88的专栏 155

iptables安全技术和防火墙

iptables由四个表table和五个链chain以及一些规则组成(SELinux也是一个表,但它是独立的,不在我们讨论的范围内)四表五链规则表的作用:容纳各种规则链规则链的作用:容纳各种防火墙规则总结:表里有链,链里有规则。

haoqingyu_的博客 172

Unlocking Decoding-time Controllability: Gradient-FreeMulti-Objective Alignment with Contrastive Pr

将基于庞大网络语料库训练的大型语言模型(LLMs)(OpenAI,2023;Touvron 等,2023;Google,2023)与人类偏好对齐,是减少产生不安全(Wei 等,2023)、幻觉(Zhang 等,2023b)和有偏见(Gallegos 等,2023)内容的重要一步。随着偏好学习技术(如 PPO(Schulman 等,2017)、DPO(Rafailov 等,2023)及其他变体(Azar 等,2023;Ethayarajh 等,2024;

qq_52053775的博客 1169

安全技术和防火墙(一)

安全技术和防火墙安全技术入侵检测系统:特点是不阻断网络访问,主要提供报警和事后监督 不主动介入 (监控)入侵防御系统:透明模式工作 ,数据包,网络监控,服务攻击,木马,蠕虫,系统漏洞 等 进行准确的分析判断判断为攻击行为后会立即阻断 主动防御(所有数据进入本机之前 必须要通过的设备或软件)防火墙:隔离 ,工作在网络或者主机的边缘对网络或主机的数据包基于一定的规则进行检查匹配到的规则 放行/拒绝(数据包会被丢弃)只开放允许访问的策略(白名单 拒绝所有,允许个别)

qq_64410777的博客 961

数学建模模型总结

这是本人在两年内准备参加数学建模竞赛搜集到的模型资料,已经经过了本人的筛选和整理,希望能够对准备参加数学建模竞赛的学弟学妹们提供一些帮助!

IMSL CNL 7.0.0 (x86-64)Crack

IMSL CNL 7.0.0 (x86-64)Crack intel的算法库破解文件,这是C++版本的破解文件

上一篇: Linux文本三剑客(grep、sed、awk)+正则表达式
下一篇: iptables地址转换实验
唐十洪
博客等级 码龄6年 440粉丝 66原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值