VulnHub系列之BadStore_123渗透测试

badstore安全测试实验 0.用SuperScan、X-Scan、WebServeFP、N-Stalker等工具扫描这台这个web服务器: 可以发现,漏洞挺多的。而且有高风险的,这些漏洞可以通过查找对应的exploit模块来攻击。可以很容易的获得系统权限。这个可以通过Metaexploit或是BackTrack(其上工具很多,包括了Metaexp 阅读详情
AI摘要

该博客记录了针对BadStore_123靶机的渗透测试过程,包括IP探测、系统识别、Web服务检查、SQL注入尝试、敏感信息暴露、账户密码解码及权限提升等步骤。尽管发现了SQL注入点和商户账户信息,但未能成功利用这些信息获取后台权限。最终,通过用户名重置密码功能找到了管理员界面,并利用空密码漏洞登陆。
BadStore

靶机下载地址:https://www.vulnhub.com/entry/badstore-123,41/

信息收集

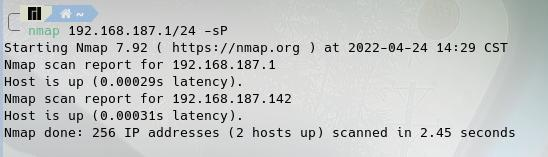
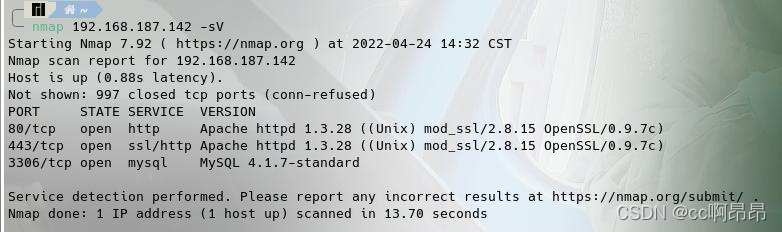
  1. 对目标机器的ip进行探测,获取服务器的基本信息
    在这里插入图片描述
    在这里插入图片描述
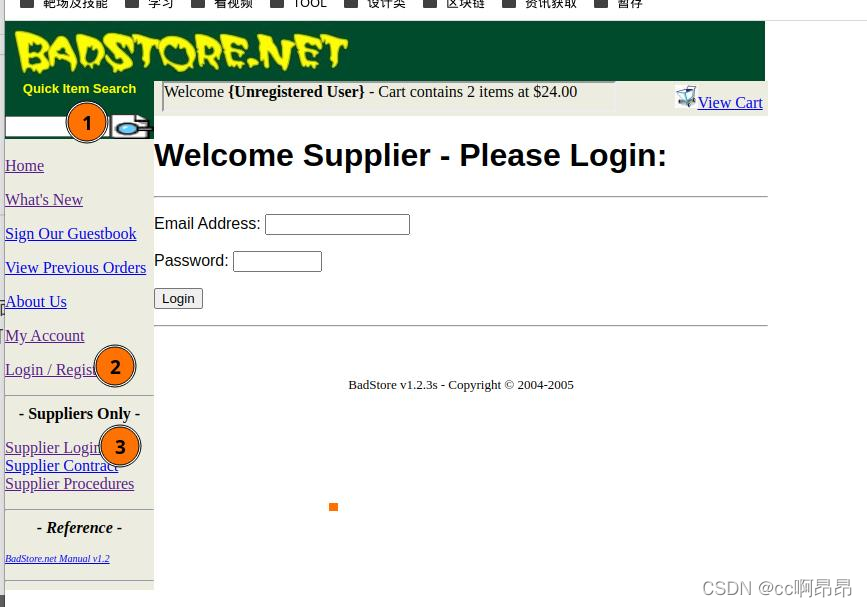
  2. 对开启的服务进行初步的查看,首先是web服务器,访问其80,443端口.
    在这里插入图片描述
    发现其页面结构有一个搜索功能,以及登陆注册功能.猜测可以进行sql注入,不过只能注册为普通用户,商户账户只能登陆.
    在这里插入图片描述
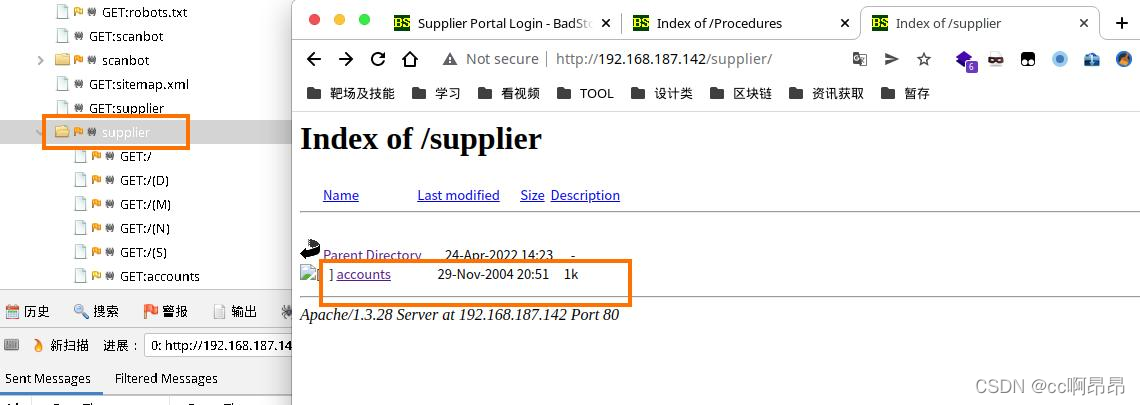
    对网站目录进行爆破,寻找后台界面和敏感信息
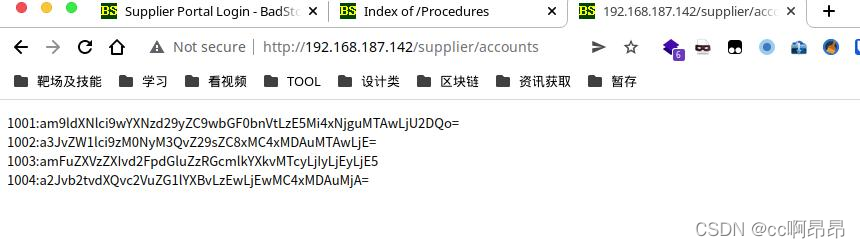
    发现敏感文件暴露了供应商账户的信息(猜测为账户id和密码)
    在这里插入图片描述
    在这里插入图片描述
VulnHub新手必看:BadStore_123靶机渗透测试全流程(附详细步骤) 本文详细解析了VulnHub平台上BadStore_123靶机的渗透测试全流程,从环境搭建、信息收集到漏洞挖掘和权限提升,提供了完整的实战指南。特别适合渗透测试新手学习如何发现SQL注入、敏感信息泄露等常见Web漏洞,并掌握系统性的安全测试方法。 阅读详情

相关推荐

BadStore_123靶机渗透测试中的SQL注入实战技巧

本文详细解析了VulnHub平台上BadStore_123靶机的SQL注入实战技巧,从基础探测到高级利用,逐步演示如何突破权限限制并获取系统控制权。通过商品搜索框、用户登录和密码重置功能等多处注入点的系统化挖掘,结合权限提升与绕过技巧,最终构建完整的渗透路径。

weixin_30642561的博客 402

VulnHub新手必看:BadStore_123靶机渗透测试实战(附详细步骤)

本文详细介绍了VulnHub上BadStore_123靶机的渗透测试全流程,从环境搭建到权限提升,涵盖信息收集、漏洞挖掘、SQL注入、文件上传等关键步骤,适合新手学习渗透测试技术。通过实战案例,帮助读者掌握渗透测试的核心技巧和注意事项。

weixin_42542669的博客 144

BadStore_123靶机实战:从SQL注入到root提权完整链路

Web渗透测试是网络安全工程师的核心能力,其本质是系统性识别与利用应用层缺陷。本文围绕经典教学靶机BadStore_123,解析真实Web漏洞的发现逻辑与利用原理:从HTTP响应头分析、源码注释挖掘等信息收集技巧,到SQL注入类型判定、UNION列数探测、information_schema绕过等进阶手法;再延伸至LFI结合PHP Filter读取敏感文件、上传功能配合.htaccess实现RCE,最终通过SUID提权、密码重用或内核漏洞完成权限升级。全过程紧扣新手常见卡点——如报错信息解读、路径遍历过滤绕

weixin_30824599的博客 646

新手必看:VulnHub BadStore_123靶机渗透测试实战(附详细步骤)

本文详细解析了VulnHub平台上经典入门级靶机BadStore的渗透测试全流程,从环境搭建、漏洞挖掘到权限提升,逐步拆解SQL注入、敏感信息泄露等常见漏洞利用方法。通过实战演示,帮助网络安全新手掌握渗透测试基础技能,并理解防御措施的重要性。

weixin_29300931的博客 239

VulnHub实战:BadStore_123从信息收集到权限提升全解析

本文详细解析了VulnHub平台上BadStore_123靶机的渗透测试全过程,从信息收集、SQL注入漏洞利用到权限提升。通过实战案例展示了如何利用老版本服务的漏洞获取系统权限,特别强调了SQL注入、文件上传绕过和MySQL提权等关键技巧,为渗透测试初学者提供了标准流程参考。

weixin_42620913的博客 218

BadStore_123靶机实战:如何利用SQL注入漏洞获取管理员权限

本文详细解析了如何通过SQL注入漏洞在BadStore_123靶机上获取管理员权限的完整过程。从信息收集、漏洞发现到权限提升,涵盖了渗透测试的关键步骤,并提供了实用的防御建议,帮助安全从业者深入理解Web安全漏洞的利用与防护。

weixin_27102543的博客 373

BadStore_123靶机渗透实战:从SQL注入到root提权完整链路

Web渗透测试的核心在于理解HTTP协议、输入验证机制与权限继承模型等基础原理。SQL注入、文件上传绕过、SUID提权等技术并非孤立漏洞,而是OWASP Top 10中反复强调的典型攻击面,在真实电商系统如BadStore_123中被结构化串联。该靶机以纯本地VM形式运行,精准复现前端表单注入、后端SQL盲注、后台弱口令、Webshell落地及Linux本地提权五阶段链路,兼具教学性与工程可溯性。它不依赖0day,却深度覆盖Burp Suite协作、Git源码泄露分析、Apache解析逻辑、MySQL服务隔

weixin_30788619的博客 373

使用 Claude Skills 构建专业级 AI Agent:技术实践指南

Claude Skills(也称)是一组基于文件系统的可重用资源包,为 Claude 提供特定领域的专业知识、标准化工作流程和最佳实践。与传统一次性 Prompt 不同,Skills 是持久化、自动触发、支持代码执行的智能模块。让 AI 真正理解并执行你的工作方式。Claude Skills 正在重新定义 AI 助手的边界——从“回答问题”升级为“执行专业工作的能力”。其可组合、可移植、高效、强大的特性,使其成为自动化重复任务、标准化工作流、提升团队效率的理想工具。未来已来。

weixin_44058951的博客 2226

【软件分享】天若OCR文字识别V4.48(翻译功能免费)

软件简介 吾爱破解论坛大佬天若幽心开发的一款OCR文字识别工具。支持快速截图识别,以及文本翻译。 下载地址 蓝奏云盘:点击下载 百度网盘:点击下载(密码:4dm4) 坚果云盘:点击下载 天翼云盘:点击下载 微软云盘:点击下载 使用教程 1、下载后对压缩包进行解压 2、双击天若OCR文字识别.exe 3、发现桌面右下角出现软件图标 4、双击软件图标即可开始截图识别 原帖地址 https://www.52pojie.cn/thread-692917-1-1.html ...

XavierJ的博客 1万+

ISP工程师实战笔记:5种Demosaic算法优缺点对比(含Hamilton/DFPD代码片段)

本文从ISP工程师实战角度,深入对比了五种经典Demosaic算法的优缺点。文章详细剖析了双线性插值、Hamilton、DFPD、DLMMSE和GBTF等算法的核心思想、实现差异与性能表现,并提供了Hamilton和DFPD算法的关键代码片段。重点探讨了在图像信号处理流水线中,如何根据画质、计算复杂度和功耗等工程约束进行算法选型与权衡。

weixin_42527589的博客 248

【AIGC】人工智能训练师(高级)考试题库-橙点同学

例如,在嘈杂的环境中进行声音转文字,即使是优秀的模型也可能会出现一些错误,但这并不意味着该模型本身质量差,在其他较为理想的环境下,它可能会有很好的表现。例如,在一些语音应用和系统中,会使用SSML来实现对语音合成的精细控制,如调整语速、语调、音量等,而这些应用和系统的开发往往会遵循W3C的相关标准和框架,其中就包括SSML这一语音合成标记语言。例如,在语音识别等场景中,像“去火车站怎么走”这样的语音指令,没有其他嘈杂的背景声音或模糊不清的表述,就属于无噪音的数据,有利于系统准确地进行处理和分析。

RisunJan的博客 9911

【STM32学习】(29)STM32实现595驱动三个数码管(标准库和HAL库实现)

我选用的单片机型号为:STM32F103系列 74LS595是一个串转并行输出的芯片,它能为单片机节省很多的IO口,应用场景广泛。 现要求三个数码管动态显示,常规设计都是并行实现,需要8个IO数据口,然后还需要3个IO片选数码管接口,这样大大占用了IO口,导致连接的外设变少。因此我们引入74LS595芯片。电路设计如下: 只需要三个共阴极数码管与三个595芯片级联即可完成,通过RCLK,SCK,SER三个IO即可完成对数码管的动态控制并显示。电路焊接的实物图如下: 要求完成功能:实现数.

XiaoCaiDaYong的博客 8261

FreeModbus V1.6主机模式实战:如何在STM32上实现Modbus RTU主从一体通信

本文详细介绍了如何在STM32平台上利用FreeModbus V1.6开源协议栈实现Modbus RTU主从一体通信。文章深入剖析了V1.6版本主机模式的架构设计,提供了从硬件配置、串口与定时器移植到FreeRTOS操作系统适配的完整实战指南,并分享了数据缓冲区管理、多线程协同及高级调试技巧,为构建稳定可靠的工业通信网关提供了系统化解决方案。

weixin_29194255的博客 372

手把手教你学simulink实例--基于Simulink的船舶动力定位系统建模与仿真

船舶动力定位系统(Dynamic Positioning System, DPS)是一种通过控制推进器来保持船舶在指定位置和航向的技术。它广泛应用于海上钻井平台、海洋调查船、起重船等需要精确位置控制的场景。DPS的核心任务是实时感知环境干扰(如风、浪、流),并通过闭环控制算法调整推进器输出,以抵消外界扰动并维持船舶的位置和姿态。本项目旨在基于MATLAB/Simulink平台,构建船舶动力定位系统的数学模型,并进行仿真分析,验证其性能和稳定性。

MHD0815的博客 1081

QCC304x系列开发教程(实战篇)之5.2 QCC3040之提示音

earbud_init.c中,初始化table中UiPrompts_Init /*! \brief Table of initialisation functions */ static const init_table_entry_t appInitTable[] = { ......... {UiPrompts_Init, 0, NULL}, ......... } ui_prompts.c中是提示音音处理的主要逻辑和配置源文件 函数static void uiPro...

心跳包的博客 2387

jre9下载 jdk9

(Java SE Runtime Environment 9.0) 9.0u175 官方最新版 【x86|x64】

pscad IEEE标准系统搭建说明

pscad IEEE标准系统搭建说明,包含典型的IEEE 9节点、14节点、30节点、39节点和118节点系统。内含标准测试系统的原始数据和潮流结果。

怀旧版电脑GBC模拟器

再现原版GBC掌机的界面,电脑运行连游戏界面都一样大小,很怀旧,很真实,(英文版)强烈推荐,很小的文件,很难才找到的。

VB摄像头监控

该VB模块可对摄像头捕获的画面进行录像等,可在创建的窗口进行控制

上一篇: arch linux 安装deb安装包
下一篇: wsl kali在无缝模式下显示kali桌面的问题
cc啊昂昂
博客等级 码龄7年 79粉丝 54原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值