
攻防技术-单包攻击防范:扫描、畸形、特殊(HCIP)

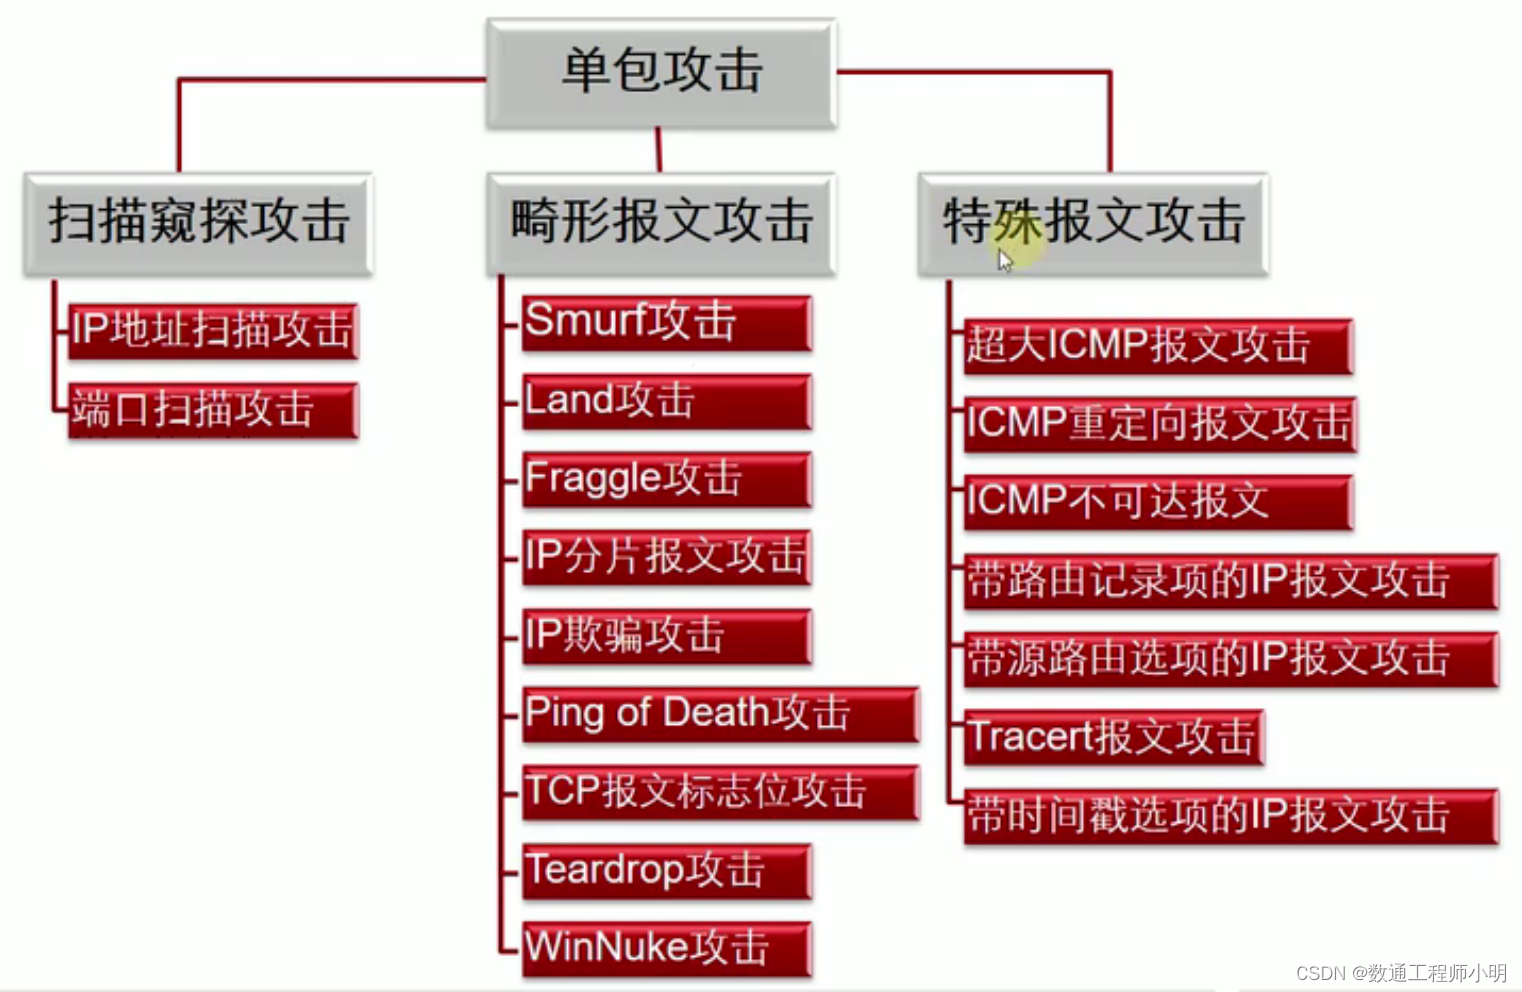
单包攻击防范:从扫描、畸形到特殊攻击的HCIP实战解析 在网络安全领域,单包攻击防范是一项基础且关键的防御技术,它主要针对那些无需建立完整连接、仅凭单个或少量精心构造的数据包就能发起的攻击。其核心原理是在TCP/IP协议栈处理的早期阶段,基于报文特征和行为进行首包丢弃或限速,从而在攻击流量消耗大量系统资源之前将其拦截。这种技术的核心价值在于高效保护网络设备自身稳定,减轻后续深度检测引擎(如IPS)的处理压力,是构建纵深防御体系的第一道防线。从应用场景看,它广泛应用于网络边界防护,能有效抵御扫描探测、畸形报文泛洪等常见网络威胁。本文聚焦于HCIP认证要求的实战场景 阅读详情
AI摘要

本文详细介绍了各种单包攻击类型,如地址扫描、端口扫描、畸形报文(包括Smurf、LAND、Fraggle、IPFragment、IPSpoofing等),以及防御方法,如通过防火墙检测和限制异常报文。此外,还提到了URPF技术在防范源地址欺骗方面的应用。,

单包攻击类型介绍

一、扫描窥探攻击

1、地址扫描攻击防范

攻击介绍

  • 运用ping程序探测目标地址,确定目标系统是否存活。也可使用TCP/UDP报文对目标系统发起探测(如TCP ping)。

防御方法

  • 检测进入防火墙的ICMP、TCP和UDP报文,根据源IP地址获取统计表项的索引,如果目的IP地址与前一报文的IP地址不同,则将表项中的总报文个数增加1。如果在一定时间内报文的个数达到设置的阑值,记录日志,并根据配置决定是否将源IP地址自动加入黑名单。

2、端口扫描攻击防范

攻击介绍

  • Port Scan攻击通常使用一些软件,向大范围主机的各个TCP/UDP端口发起连接,根据应答报文判断主机是否使用这些端口提供服务。

防御方法

  • 检测进入防火墙的TCP报文或UDP报文,根据源IP地址获取统计表项的索引,如果目的端口与前一报文不同,将表项中的报文个数增1。如果报文的个数超过设置的闯值,记录日志,并根据配置决定是否将源IP地址加入黑名单。

二、畸形报文攻击

1、SUMRF攻击防范
攻击介绍

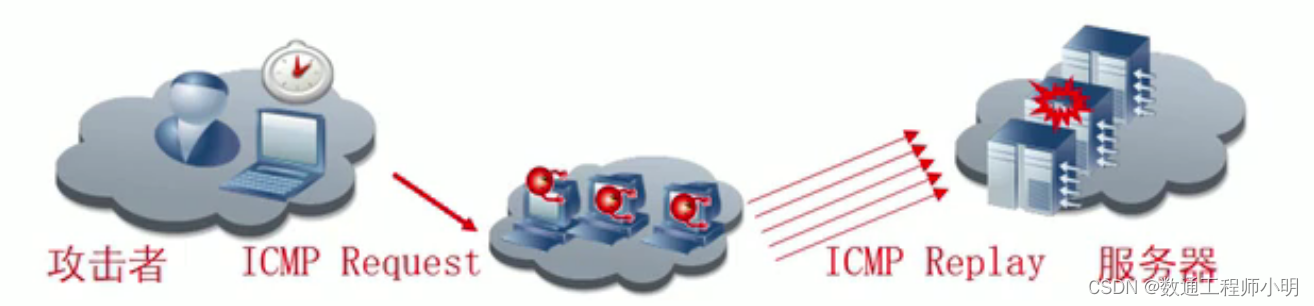
  • Smurf攻击方法是发送ICMP请求,该请求包的目标地址设置为受害网络的广播地址,源地址为服务器地址。该网络的所有主机都回应此ICMP请求,回应报文全部发往服务器,导致服务器不能正常提供服务。

防御方法

  • 检查ICMP应答请求包的目的地址是否为子网广播地址或子网的网络地址,如果是,则直接拒绝,并将攻击记录到日志。

2、LAND攻击防范
攻击介绍

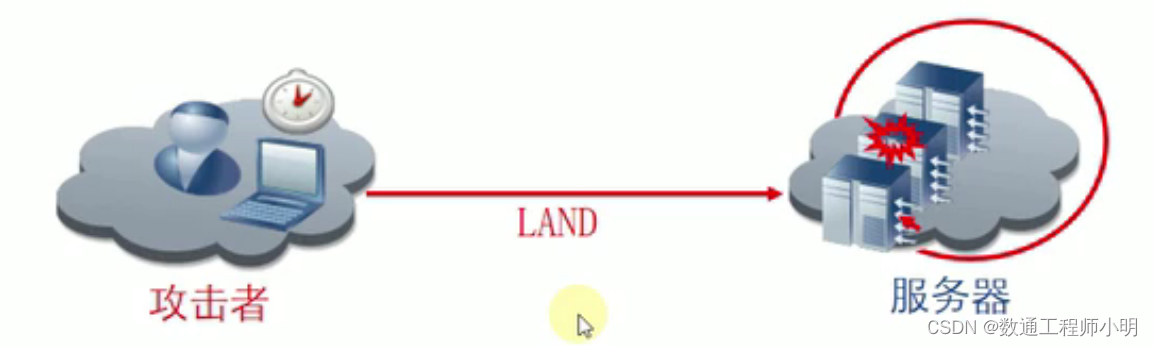
  • 把TCP 的源地址和目标地址都设置成某一个受害者的IP地址。这将导致受害者向它自己的地址发送SYN-ACK消息,结果这个地址又发回ACK消息并创建一个空连接,占用系统资源或使目的主机崩溃。

防御方法

  • 对每一个的IP报文进行检测,若其源地址与目的地址相同,或者源地址为环回地址(127.0.0.1),则直接拒绝,并将攻击记录到日志。

3、Fraggle攻击防范

攻击介绍

  • Fraggle类似于Smurf攻击,使用UDP应答消息而非ICMP。UDP端口7(ECHO)和端口19(Chargen)在收到UDP报文后,会产生大量无用的应答报文,占满网络带宽。

防御方法

  • 检查进入防火墙的UDP报文,若目的端口号为7或19,则直接拒绝,并将攻击记录到日志,否则允许通过。

4、IP Fragment攻击

攻击介绍

  • IP报文中有几个字段与分片有关:DF位、MF位、Fragment offsetLength 。如果上述字段的值出现矛盾,而设备处理不当,会对设备造成一定的影响,甚至瘫痪。

防御方法

  • 检查IP报文中与分片有关的字段(DF位、MF位、片偏置量、总长度)是否有以下矛盾,若发现含有以下矛盾,则丢弃。将攻击记录到日志:
    • DF位为1,而MF位也为1或Fragment Offset不为0。
    • DF位为0,而Fragment Offset + Length > 65535。

DF不要分片、MF要分片偏移量。

5、IP Spoofing攻击防范

攻击介绍

  • 为了获得访问权,或隐藏入侵者的身份信息,入侵者生成带有伪造源地址的报文,并使用该伪造源地址访问攻击目标,进行扫描、窥探等预备攻击。

防御方法

  • 检测每个接口流入的IP报文的源地址与目的地址,并对报文的源地址反查路由表,入接口与以该IP地址为目的地址的最佳出接口不相同的IP报文被视为IP Spoofing攻击,将被拒绝,并进行日志记录。

一台主机X去访问Y,正常路由器收到报文是根据目的路由去查路由表,也就是路由表中查去往Y的路由,不关心去往源X的,启用了IP Spoofing防护之后,X去往Y的路由从Eth1口收到后,不但会查路由表去往Y怎么走,还会反向查询路由表去往X是否是从Eth1口学到,如果X路由是从其他接口学到或者是根本没有X路由就会把这个访问干掉。

6、Ping of Death攻击

攻击介绍

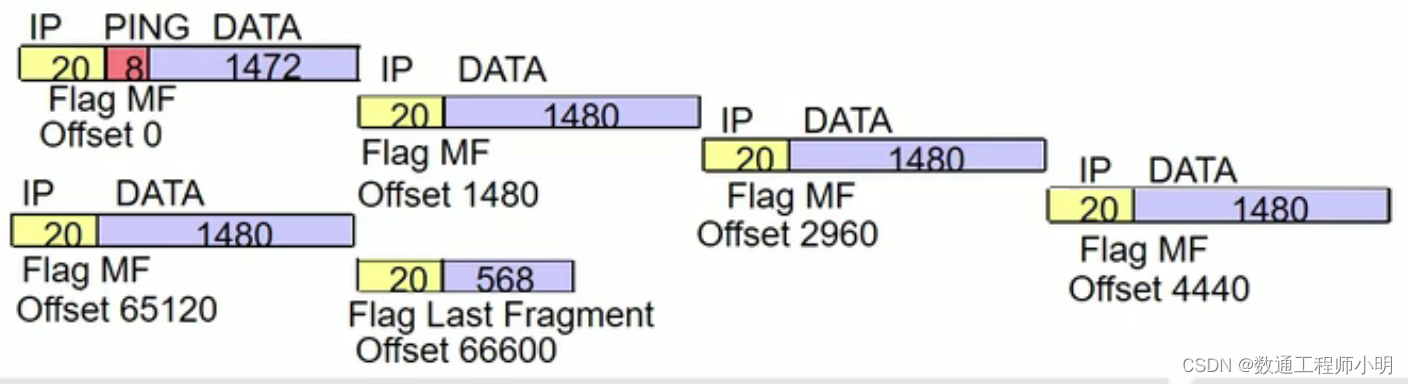
IP报文的长度字段为16位,即IP报文的最大长度为65535 B。Ping of Death利用一些长度超大的ICMP报文对系统进行攻击。

防御方法

检测ICMP请求报文长度是否超过65535 B,若超过,则丢弃报文并记录日志。
7、TCP Flag攻击

攻击介绍

  • TCP报文包含6个标志位:URG、ACK、PSH、RST、SYN、FIN ,(最经典的标志位:ACK、RST、SYN、FIN)不同的系统对这些标志位组合的应答是不同的,可用于操作系统探测。

防御方法

  • 检查TCP报文的各个标志位,若出现以下任意一种情况,直接丢弃该报0文并记录日志
    • 6个标志位全为1或6个标志位全为0。
    • SYN和FIN位同时为1;SYN和RST同时为1。
    • FIN和URQ同时为1,RST和FIN同时为1。

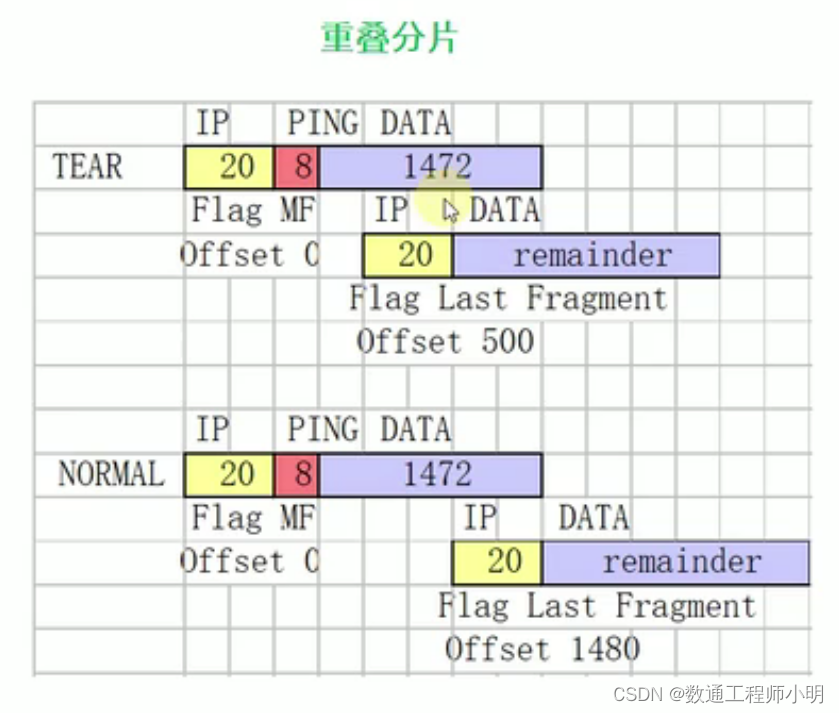
8、Teardrop攻击

攻击介绍

  • 利用在TCP/IP堆栈中信任IP碎片报文头所包含的信息实现。

防御方法

  • 缓存分片信息,每一个源地址、目的地址、分片ID相同的为一组,最大支持缓存10000组分片信息。
9、WinNuke攻击范围

攻击介绍

  • WinNuke攻击通常向装有Windows系统的特定目标的NetBIOS端口(139)发送000B(out-of-band)数据包,引起一个NetBIOS片断重叠,致使已与其他主机建立连接的目标主机崩溃。还有一种是IGMP分片报文,一般情况下,IGMP报文是不会分片的,所以,不少系统对IGMP分片报文的处理有问题。

防御方法

  • WinNuke攻击1:检测数据包目的端口是否为139,并且检查TCP-URG位是否被设0置。
  • WinNuke攻击2:检测进入的IGMP报文是否为分片报文,如果是分片报文,则直接丢弃。

三、特殊报文攻击

1、超大ICMP报文攻击防范

攻击介绍

超大ICMP报文攻击是指利用长度超大的ICMP报文对目标系统进行攻击。对于有些系统,在接收到超大ICMP报文后,由于处理不当,会造成系统崩溃、死机或重启。

防御方法

用户可以根据实际网络需要配置允许通过的ICMP报文的最大长度,当实际ICMP报文的长度超过该值时,防火墙认为发生了超大ICMP报文攻击将丢弃该报文。

2、ICMP不可达报文攻击防范

攻击介绍

  • 不同的系统对ICMP不可达报文的处理方式不同,有的系统在收到网络或主机不可达的ICMP报文后,对后续发往此目的地址的报文直接认为不可达,从而切断了目的地与主机的连接。攻击者利用这一点,伪造不可达ICMP报文,切断受害者与目的地的连接,造成攻击。

防御方法

  • 启动ICMP不可达报文攻击防范功能,防火墙对ICMP不可达报文进行丢弃并记录攻击日志。

3、Tracert报文攻击防范

攻击介绍

  • Tracert报文攻击是攻击者利用TTL为0时返回的ICMP超时报文,和达到目的地址时返回的ICMP端口不可达报文来发现报文到达目的地所经过的路径,它可以窥探网络的结构。

防御方法

  • 对于检测到的超时的ICMP报文或UDP报文,或者目的端口不可达的报文给予丢弃处理。

四、URPF

1、URPF技术

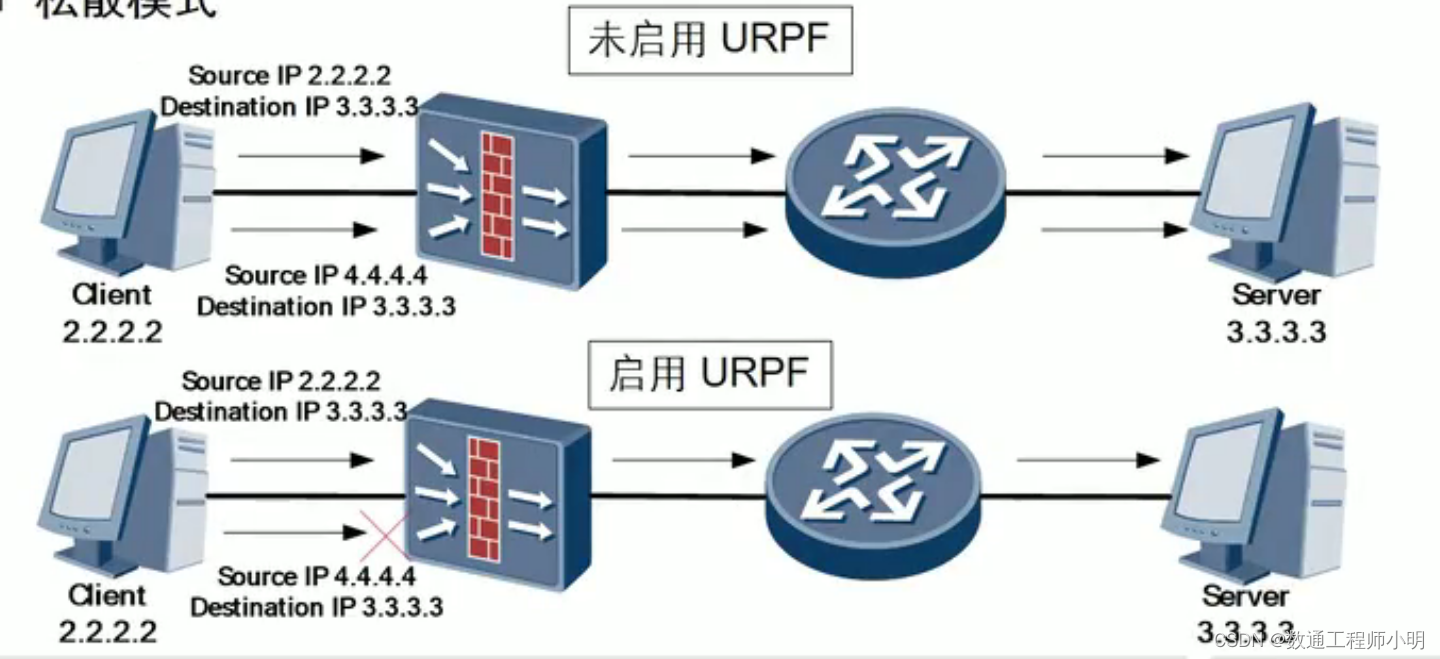
URPF技术:单播逆向路径转发的简称,其主要功能是防止基于源地址欺骗的网络攻击行为。有两种模式

  • 严格模式:X访问Y,路由器从ETH1口收到报文,路由表可以查到Y的路由,并且路由表反向查询也有X的路由,并且X的路由也是通过入接口ETH1口学到的。
  • 松散模式:X访问Y,路由器从ETH1口收到报文,路由表可以查到Y的路由,并且路由表反向查询也有X的路由。
2、URPF处理流程图

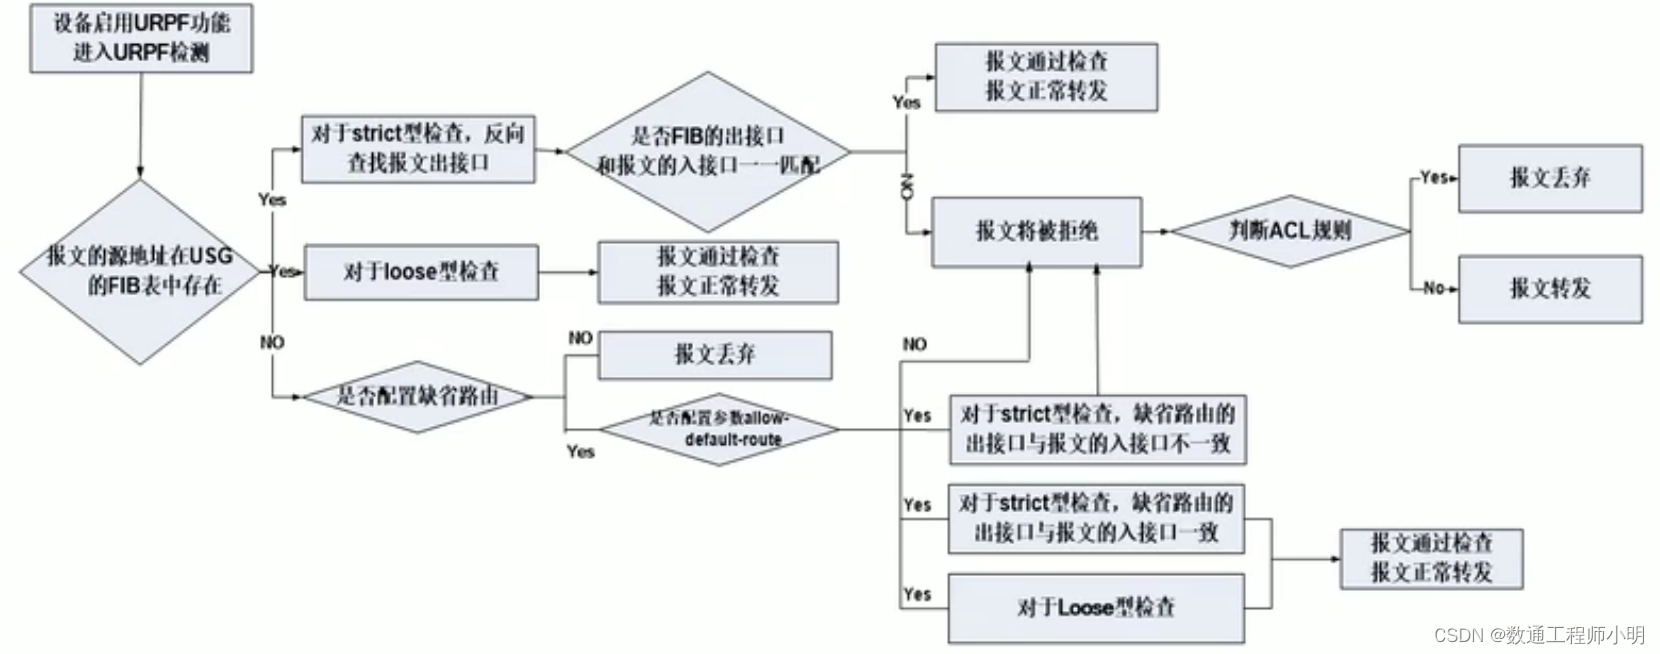
URPF的处理流程如下:

  • 如果报文的源地址在USG的FIB表中存在。
  • 如果报文的源地址在USG的FIB表中不存在,则检查缺省路由及URPF的allow-default-route参数。
ICMP 重定向攻击和ICMP不可达报文攻击 ICMP 重定向攻击和ICMP不可达报文攻击 00X1 写在前面 最近一直在研究各种畸形报文和一些特殊的报文,并且需要根据这些攻击特点进行相应的数据包侦测与拦截。一切其他的攻击以后有时间再来写吧。当我研究到了ICMP重定向和不可达报文攻击的时候,觉得很有趣,ICMP协议在我们网络中经常存在于ping 中,用于测试两台主机之间的网络连通性,以前也听说过这两种形态的攻击,但是没有怎么去理解这些攻击流... 阅读详情

相关推荐

演示:单包攻击,扫描类攻击,畸形报文攻击[Land攻击,泪滴攻击,ip地址欺骗]。配置防火墙进行防御

演示:单包攻击,扫描类攻击,畸形报文攻击[Land攻击,TearDorp攻击,ip地址欺骗攻击]。配置防火墙进行防御,抓包查看攻击效果。

h1008685的博客 2874

单包攻击原理与防御

单包攻击简介 在DDoS攻击中最常见的攻击便单包 。 单包攻击防御是防火墙具备的最基本的的方法功能。 单包攻击主要分为三类: 扫描窥探攻击 畸形报文攻击 特殊报文攻击 简要笔记: SUMRF攻击: 伪造ICMP EHCO-REQUEST,把源地址设置为被攻击服务器地址,目的地址设置受害者的广播地址 LAND攻击:利用系统的BUG,自己跟自己建立大量的TCP的空连接,消耗资源。 ...

曹世宏的博客 1万+

什么是端口扫描攻击?如何预防?

端口扫描攻击是指攻击者通过自动化工具,对目标网络中的主机进行大规模的端口扫描,以识别哪些端口处于开放状态,从而推测出哪些服务正在运行,进而寻找可能的漏洞或弱点,为后续的攻击行动做准备。当一台计算机想要与另一台计算机上的特定服务进行通信时,它会向目标主机的相应端口发送数据包。如果目标端口是开放的,它会回应一个确认消息;如果端口是关闭的,通常不会有响应;而如果端口被防火墙过滤,可能会收到一个错误消息。端口扫描工具就是基于这一原理,通过大量发送数据包,并分析返回的结果,来判断端口的状态。信息泄露。

网络技术联盟站 1758

单包攻击、DDoS攻击

防火墙担保攻击防范技术应用 单包攻击: 扫描窥探攻击(潜在的攻击行为,并不具备直接的破坏行为,为后续发送攻击做准备) 畸形报文攻击(发送有缺陷的报文,从而造成主机或者服务器在处理时系统崩溃) 特殊报文攻击(潜在的攻击行为,为后续发送攻击做准备,综合了扫描窥探攻击和畸形报文攻击) 扫描攻击: 地址扫描攻击:运用ping程序探测目标地址,以用来确定目标系统是否存活的标识。也可以使用TCP/UDP报文对目标系统发起探测 处理方法:检测进入防火墙的ICMP,TCP和UDP报文,由该报文的源IP地.

KT986的博客 5811

告别交越失真:手把手教你设计高性能互补输出级电路(LTspice实测)

本文深入剖析音频放大器中常见的交越失真问题,并提供基于LTspice仿真的实战解决方案。通过对比二极管偏置、Vbe倍增器和集成运放驱动三种经典方案,手把手指导设计高性能互补输出级电路,涵盖原理分析、仿真验证及实物调试要点,助力消除音频失真,提升音质。

weixin_29190573的博客 551

告别MATLAB!用Python的PYPOWER搞定电力系统潮流计算(附Case30完整代码)

本文介绍了如何从MATLAB迁移到Python,使用PYPOWER工具包进行电力系统潮流计算。通过详细的环境准备、数据接口兼容性实践、潮流计算实现及最优潮流计算进阶,帮助工程师和学生无缝过渡到Python生态。文章还展示了结果处理与可视化技巧,并附有Case30完整代码示例。

weixin_30411819的博客 298

攻防技术1-网络攻击(HCIP)

1、了解网络公式方式以及网络攻击报文类型。 2、了解TCP类型报文攻击防御。 4、了解DOS攻击防御。

qq_45022073的博客 1501

【ESP32】ESP32连接JY61P并通过WIFI发送给电脑

ESP32S连接JY61P并通过WIFI把姿态数据发送给电脑1.采用Arduino IDE编译器;需要安装ESP32的开发板管理器;2.电脑接受数据是基于python的;

Doudou_Nai的博客 1131

华为HCIP安全 722

FTP操作匹配FTP过滤策略 执行 阻断 告警 防火墙和IDS 防火墙无法检测内部人员的恶意操作或误操作和掺杂在允许应用数据流中的恶意代码 防火墙属于粗粒度访问控制(串路设备) IDS属于细粒度检测设备(IDS入侵检测系统) DDOS属于流量型攻击 APT攻击难以防御 原因利用了零日漏洞 防火墙动作模式 严格最终动作取所有命中分类型中最严格类型 防火墙反病毒模块白名单配置规则为(example*) 采用前缀匹配模式 防火墙防御UDP Flood攻击方式 限流(把UDP报文限制在合理范围内) 关联防御 指纹.

aebv45的博客 1961

f_fs.c 初始化流程(进行中)

前言 之所以选择f_fs.c作为这系列的开始,因为usb在/driver/usb下面的内容实在太多太多,如果讲各种各样点会太分散了。所以决定切入点以实际使用为主,就是f_fs了,目前我了解这是做bulk裸传输使用的,具体的通信协议自己确定。 初始化部分 开始点从这个路径下说起, /drivers/usb/gadget/function/f_fs.c 然后f_fs.c第一个使用的是include/composite.h中的宏定义function #define DECLARE_USB_FUNCTION(_n

weixin_36406973的博客 1966

BUG调试案例一:RK3588+YT8531网络无法PING通调试案例

在使用 RK3588 搭配 YT8531S PHY 芯片进行网络调试时,遇到了“网络无法 Ping 通”的棘手问题。排查了两天,终于找到问题原因。为了避免大家在类似项目中走弯路,也为了加深自己对调试细节的理解,我们特意整理了本次问题的完整排查过程。本篇文章将围绕以下四个方面展开分享: 问题现象&描述 调试过程&分析 问题根源定位 注意事项提醒 举一反三(走两步)

案例文章,高速信号 2335

誉天华为HCIE-Security 2.0 直通车课程大纲

2019年我国网络安全市场规模达到680亿元,同比增长25%。随着对网络安全的愈加重视及布局,市场规模将持续扩大,预计到2021年中国网络安全市场规模将达千亿元。 近年来,安全产品国产化趋势明显,在众多五花八门的安全厂商的技术中,我们为什么要选择华为HCIE-Security课程,3张图片告诉你华为安全HCIE-Security课程价值所在。 根据安全人才技术需要,誉天联合互联网金融行业安全资深专家,专门开发出攻防渗透课程模块,对目前常见的WEB攻击,SQL注入攻击,APT攻击进行原理讲解以及攻击过程还

1426

国科大作业考试资料《人工智能原理与算法》2024新编-第三次作业整理

1. 你的目标是让机器人走出迷宫。机器人面朝北,开始位置在迷宫中间。你可以让机器人转向面朝东、南、西或北。你可以让机器人向前走一段距离,在撞墙之前它会停步。 (1)将问题形式化。状态空间有多大? (2)在迷宫中游走,在两条路或更多路交叉的路口可以转弯。重新形式化这个问题。现在状态空间有多大? (3)从迷宫的任一点出发,我们可以朝四个方向中的任一方向前进直到可以转弯的地方,而且我们只需要这样做。重新对这个问题进行形式化。我们需要记录机器人的方向吗? 2. 传教士和野人问题

MatsumotoChrikk 984

URPF简介

URPF简介 1.定义 URPF(Unicast Reverse Path Forwarding)单播逆向路径转发,其主要功能是防止ARP源地址欺骗。 2.URPF原理简介 URPF主要通过对数据包源IP地址进行合法性检查实现预防ARP源地址欺骗的功能。 主要有松散和严格两种工作模式。 (1)松散模式 图1-1 图1-1中Router1地址为10.0.0.1,其伪造源地址的10.1.1.1的数据包发送至Router2,Router2收到数据包后会对接收到的数据包进行源IP匹配检查,发现..

qq_41062084的博客 9413

基于RK3588调试WiFi模块AIC8800

本文介绍了在RK3588平台上移植AIC8800 WiFi模块驱动的过程。开发环境基于Linux 6.1内核和Buildroot文件系统。驱动移植步骤包括:将驱动包放入SDK指定目录、修改Makefile、编译内核、放置固件文件、手动加载驱动模块等。文章还分析了两种常见异常情况:无法识别模块(检查USB信号线路和供电)和偶发断连(检查硬件连接和调整PHY寄存器)。成功加载后可通过ifconfig看到wlan0节点。

qq_45147279的博客 667

解决pd.read_json报错ValueError: Trailing data问题

首先,我们使用open函数打开JSON文件,然后使用json.load函数将JSON文件数据解码为Python对象。在使用Python进行数据处理中,我们经常需要将JSON格式的数据读入到DataFrame中进行处理。而使用pandas库的read_json函数,就可以方便地将JSON数据读入到DataFrame中。但是有时候在读取JSON数据时,会遇到一个非常常见的错误:ValueError: Trailing data。这个错误的解决方案并不难,只需要在read_json中添加一个参数即可。

学习使你进步。 2234

网络安全之uRPF技术

uRPF技术: 单播逆向路径转发的简称,其主要功能是防止基于源地址欺骗的网络攻击行为。 在没有配置uRPF技术时,网络设备不检查数据包的源地址,只关心能不能到达目的地址。由此,产生了虚假源地址欺骗网络攻击,比如SYN Flood。 uRPF有两种模式: 1.松散模式(loose) 设备检查流入数据包的源地址,在此设备上只要有和源地址相同网段的明细路由就能会放行。 2.严格模式(strict) 设...

可乐的热爱 6308

锂电池充电器电路设计 里面有电路

锂电池充电器电路设计 里面有电路 3.7V升压到5V电路设计。

URPF(Unicast Reverse Path Forwarding)反向路径转发

uRPF(Unicast Reverse Path Forwarding)是一种单播反向路由查找技术,用于防止基于源地址欺骗的网络攻击行为。 URPF技术会首先获取包的源地址和入接口,而后以源地址为目的地址,在路由转发表中查找相对应的转发接口是否与入接口匹配,如不匹配则认为该源地址是伪装的,并将该包丢弃。 URPF主要模式: URPF有三种方式,Strict URPF、Loos...

weixin_30819085的博客 1605

复分析 阿尔福斯(Ahlfors) 第三版答案 英文

答案分为十章,有部分习题没有答案,全英文复分析阿尔福斯(Ahlfors) 第三版答案

efm32 入门.pdf

本PDF共计22页,介绍的是操作驱动API,下载与否自己斟酌。

常见DDoS攻击之ACK flood

ACK Flood攻击是一种针对TCP连接的DDoS攻击方式,它发生在TCP连接建立之后,攻击者发送大量带有ACK标志位的数据包给目标服务器。这种攻击会使接收端服务器在处理这些数据包时消耗大量资源,因为对于每个收到的ACK数据包,服务器都需要检查其表示的连接是否存在以及状态是否合法,如果发现数据包不合法,如指向的目的端口未开放,则会回应RST包。

Grand_whh的博客 2546

Probability and Statistics - 4th edition

Probability and Statistics - 4th edition

常见DDOS攻击原理

1. winnuke攻击winnuke是利用NetBIOS协议中一个OOB(Out of Band)的漏洞,也就是所谓的带外数据漏洞而进行的,它的原理是通过TCP/IP协议传递一个Urgent紧急数据包到计算机的137、138或139端口,当win95/NT收到这个数据包之后就会瞬间死机或蓝屏,不重新启动计算机就无法继续使用TCP/IP协议来访问网络。 带外数据OOB是指TCP连接中发送的一种特殊...

weixin_42615308的博客 6267

Security技术

数通安全:不是针对非法用户,针对合法用户的非法操作 接入层安全,针对数据包 网络层的安全加密协议 IPv4环境中,IPsec协议 单包攻击防范: 漏洞扫描攻击:利用ICMP报文可以应答,攻击者会向网络中可能存在的IP地址发送请求消息,通过接收到的应答报文来确定网络中这些主机开启了哪些应用,使用了哪些IP地址,为后续攻击做准备 畸形报文攻击 sumful攻击:攻击者发送源IP为目标服务器、目的地址、子网广播地址,主机收到之后,全部向服务器回包,卡死服务器 死亡之ping:缓存1000字节,发1001字节 单包

qq_43704340的博客 622

常见攻击手法原理

常见攻击手法

sdgdsczs的博客 1909

华为URPF

概述 对于传统的网络转发设备来说,主要依靠的就是路由表,只要有路由就转发,如果没有就不转发。可以说对于要转发的报文,网络转发设备是无条件的完全信任,这就导致了IP欺骗的问题,这也是诸多内网IP欺骗的来源,列如在一个局域网的内部,可以在某台主机上面使用流量制造工具进行虚假流量的制造,这些流量的目的可能就是对当前网络进行扰乱。 像IP-MAC的绑定也可以防范IP欺骗以及ARP欺骗,IP-MAC绑定技术主要是人为设置的IP-MAC的映射关系,于是在报文转发或者arp记录学习的过程中就会对映射关系进行检查,

qq_47529104的博客 1104

网络中常见攻击及其防御方式

网络安全攻击

小翟的博客 6758

网络攻击原理及防范

文章目录典型的网络攻击类型扫描窥探IP SweepPort Scan拒绝服务攻击Fraggle攻击Land攻击SYN Flood攻击UDP/ICMP Flood攻击畸形报文攻击TCP Flag攻击IP分片攻击Tear Drop攻击Ping of Death攻击 典型的网络攻击类型 扫描窥探 扫描窥探是网络攻击的基础及前提。 IP Sweep 通过ping ip 寻找网络中在线的IP windo...

爱意随风起,人生不可弃。 2687
上一篇: 攻防技术1-网络攻击(HCIP)
下一篇: Web安全防护
数通工程师小明
数通工程师小明 新星创作者: 信息安全技术领域 新星创作者: 信息安全技术领域
博客等级 码龄8年 2533粉丝 62原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包

打赏作者

数通工程师小明

你的鼓励将是我创作的最大动力

¥1 ¥2 ¥4 ¥6 ¥10 ¥20
扫码支付:¥1
获取中
扫码支付

您的余额不足,请更换扫码支付或充值

打赏作者

实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值