永恒之蓝勒索病毒密钥获取并解密

勒索病毒攻击 一、常见勒索病毒---GandCrab 1.常见后缀:随机生成 2.传播方式:RDP暴力破解,钓鱼邮件,捆绑软件、僵尸网络、漏洞传播等 3.特征:样本执行完毕后自动删除,并会修改感染主机桌面背景,有后缀MANUAL.txt和DECRYPT.txt 阅读详情

今日突发奇想难道永恒之蓝真的不会被攻破么?于是去网上寻找相关文章,没想到发现了一些可以解开永恒之蓝勒索病毒方法。

测试环境:Windows 7

工具:wannakey

病毒:永恒之蓝勒索病毒2.0 wcry.exe

原理:

永恒之蓝勒索病毒在加密过后会将密钥信息留存在内存当中,在此期间只要不对其进行关机 重启 注销 锁屏等操作都有很大概率拿到密钥进行解密。

一、准备阶段
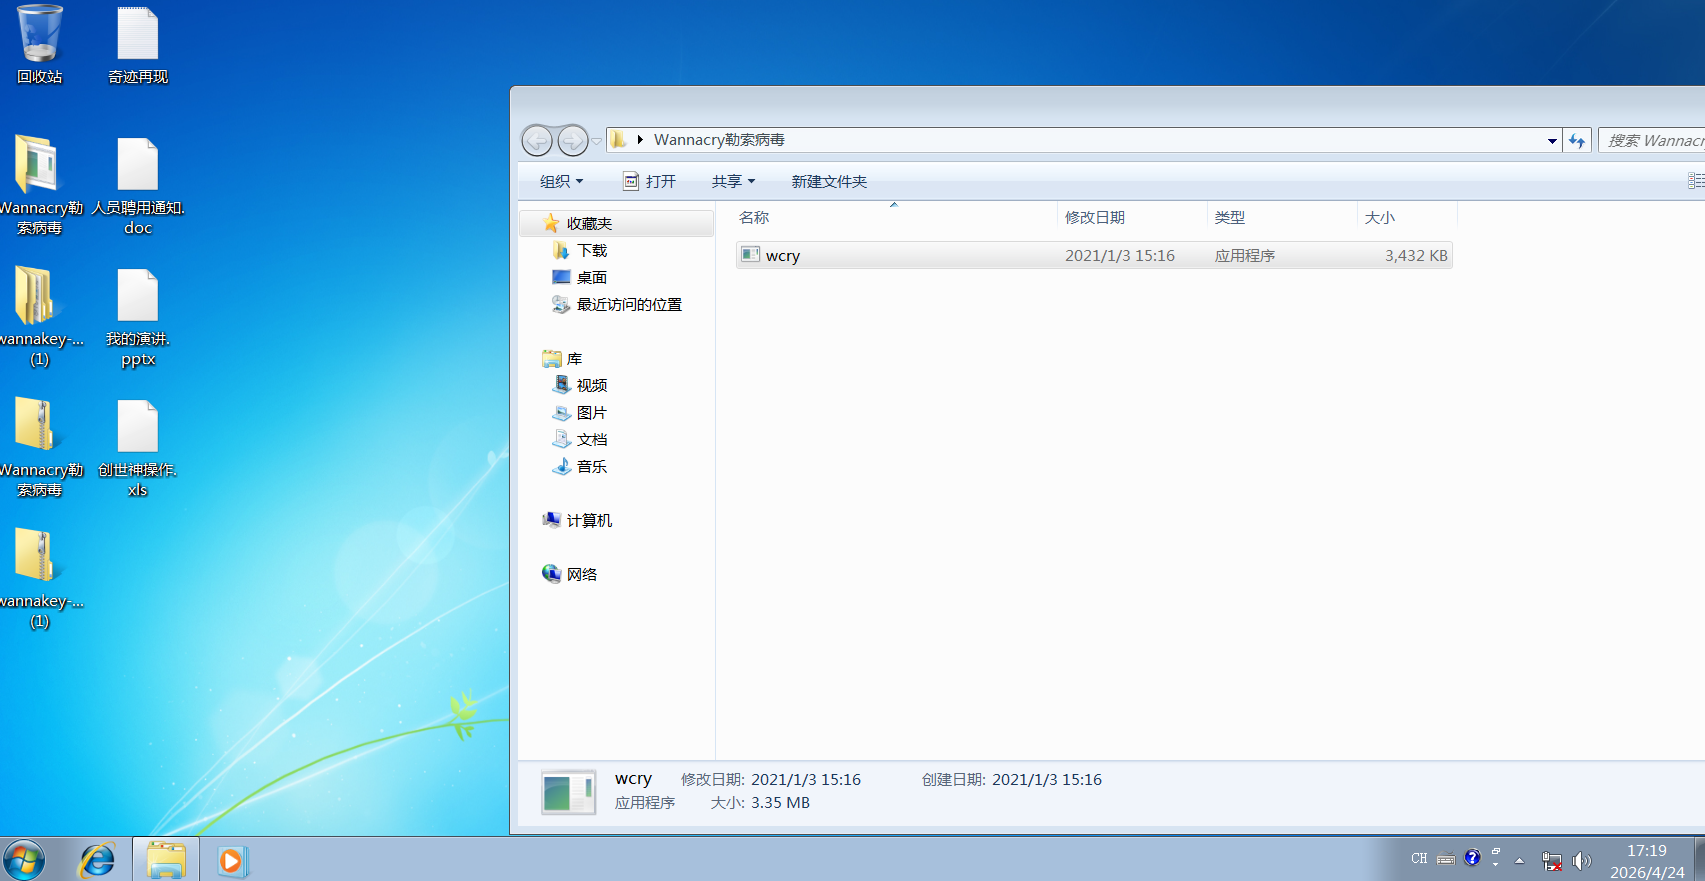
然后我们运行病毒
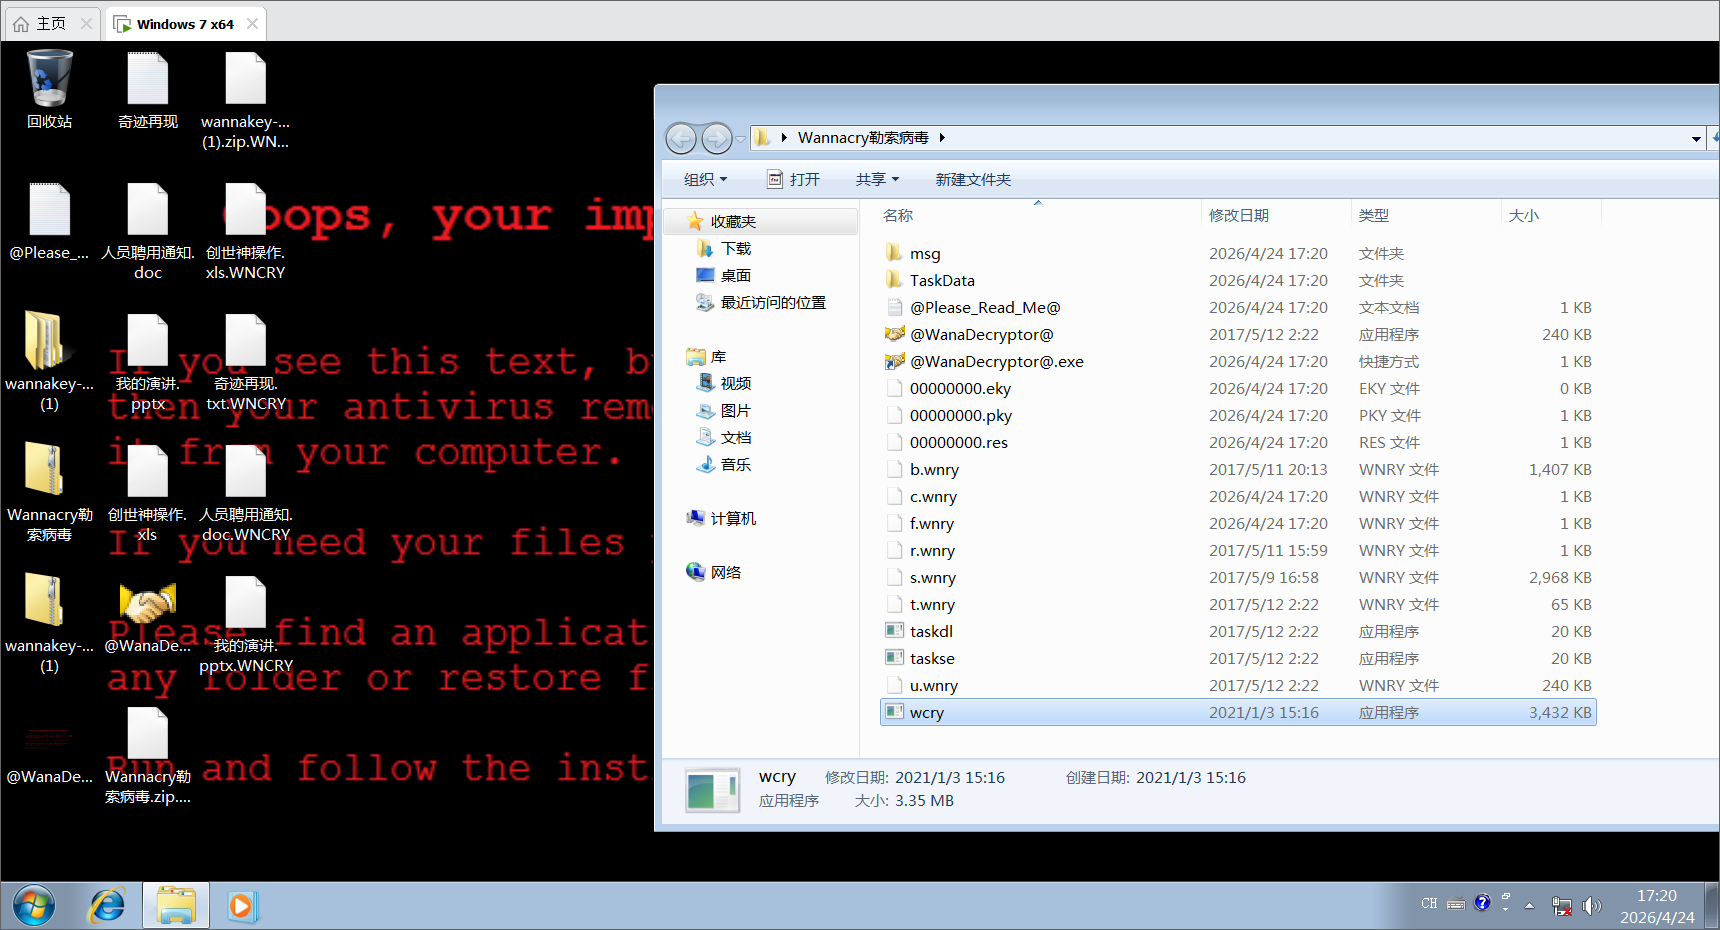
病毒会把文件进行加密,同时会隐藏自身所在的文件夹(只需要打开查看隐藏文件即可)

二、获取密钥

我们打开我们的工具wannakey
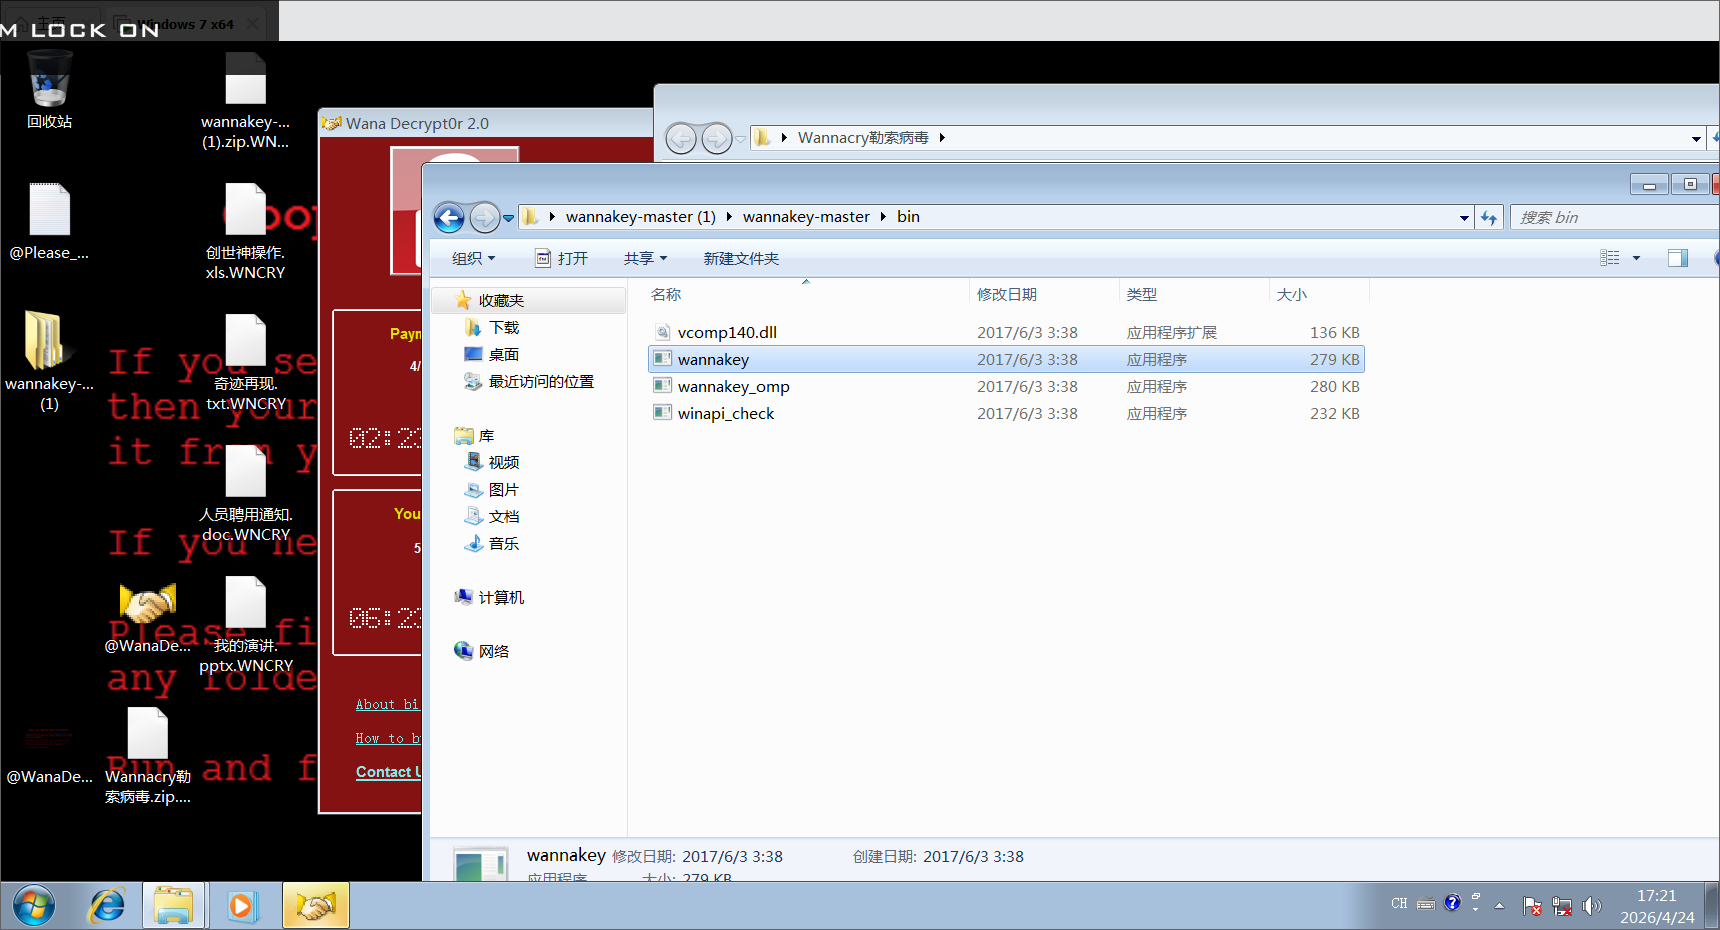
注意要以管理员权限运行。

注意成功率不是百分之百!
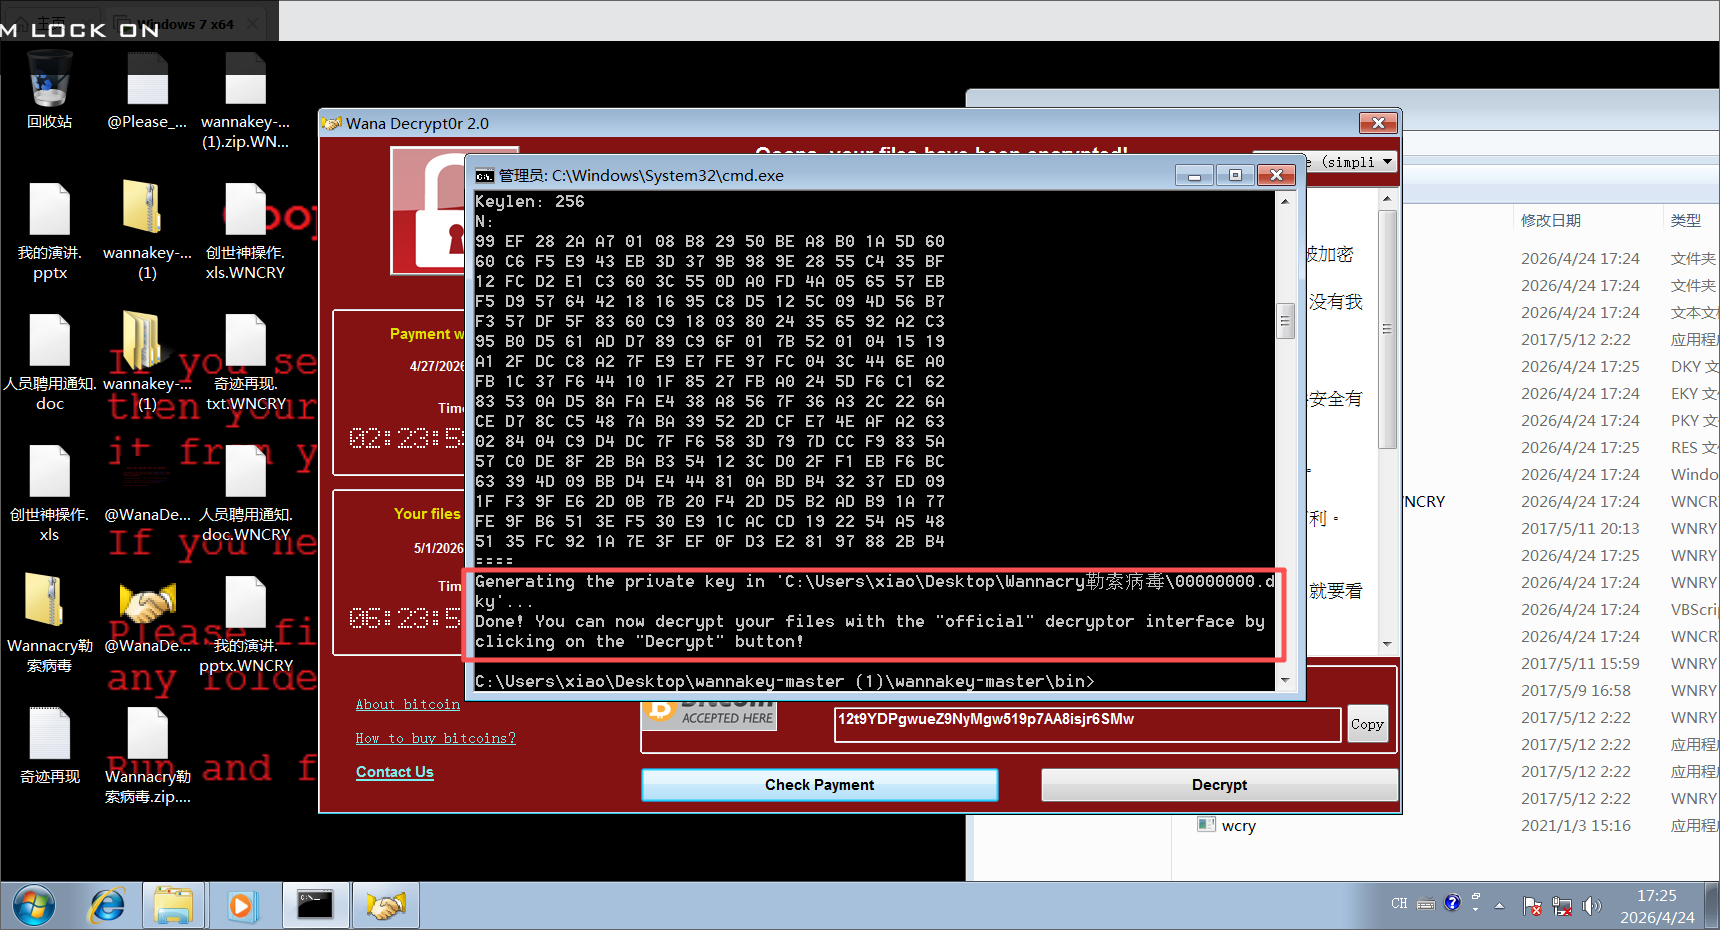
然后在勒索病毒所在的文件夹下会出现一个dky文件
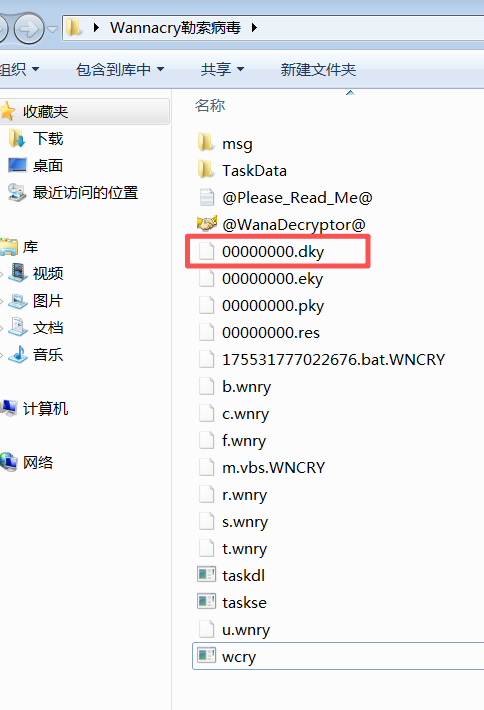
这个就是勒索病毒的密钥了

三、解密阶段

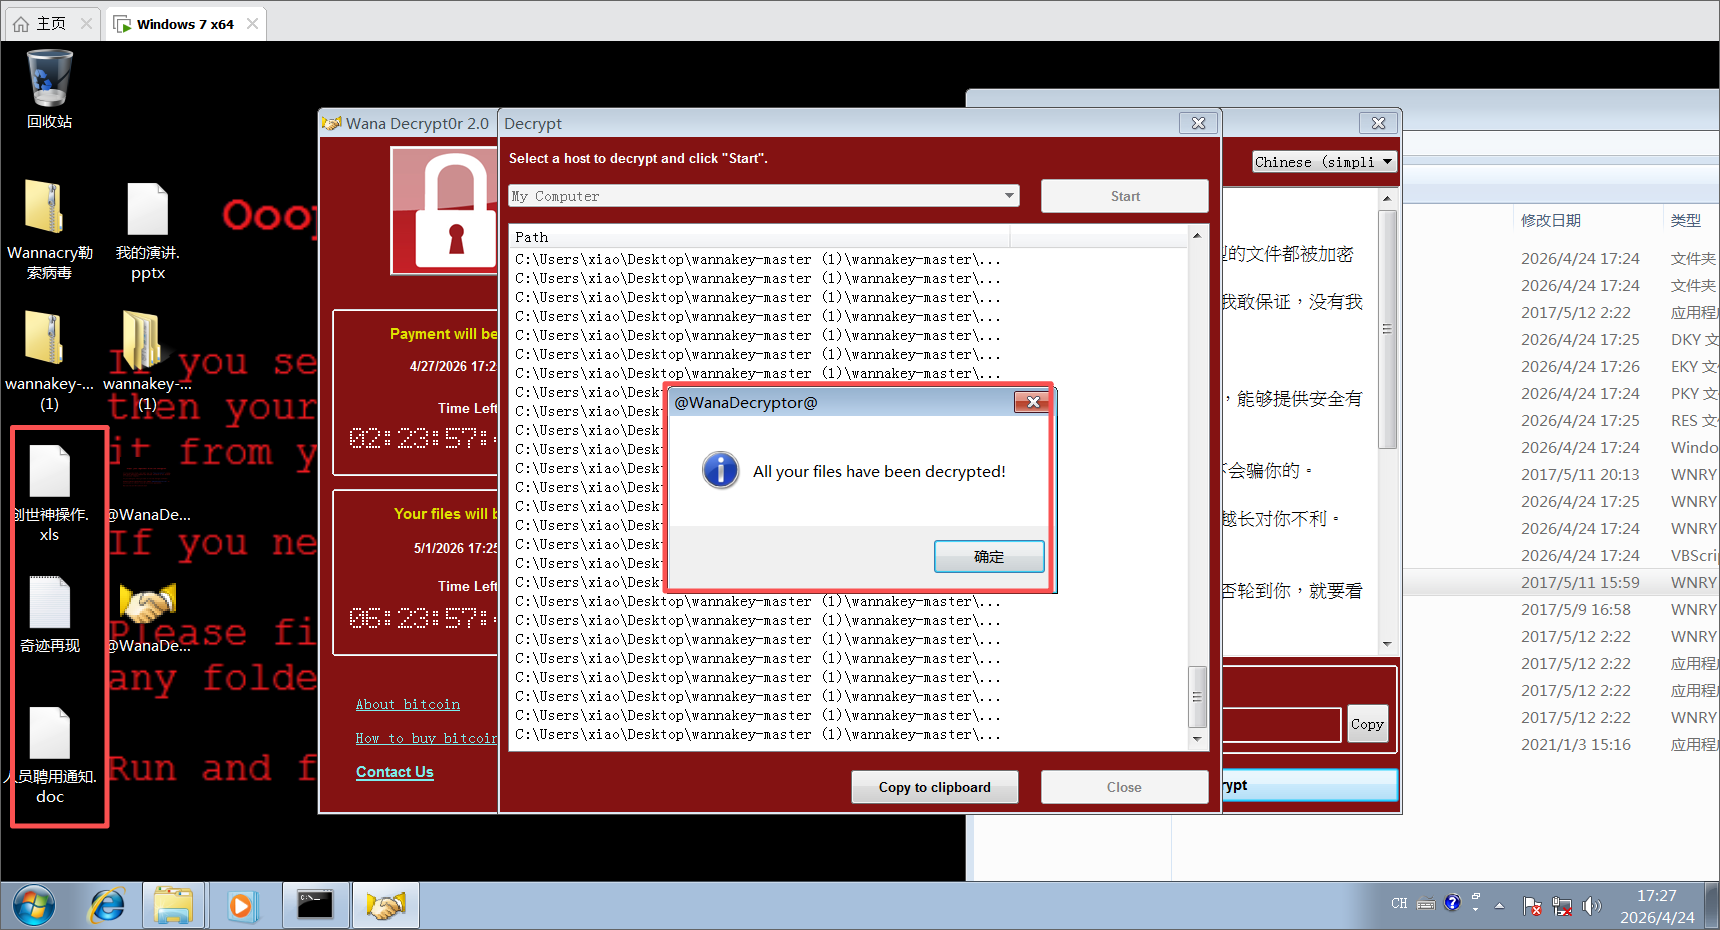
我们回到勒索病毒界面中按照图片点击
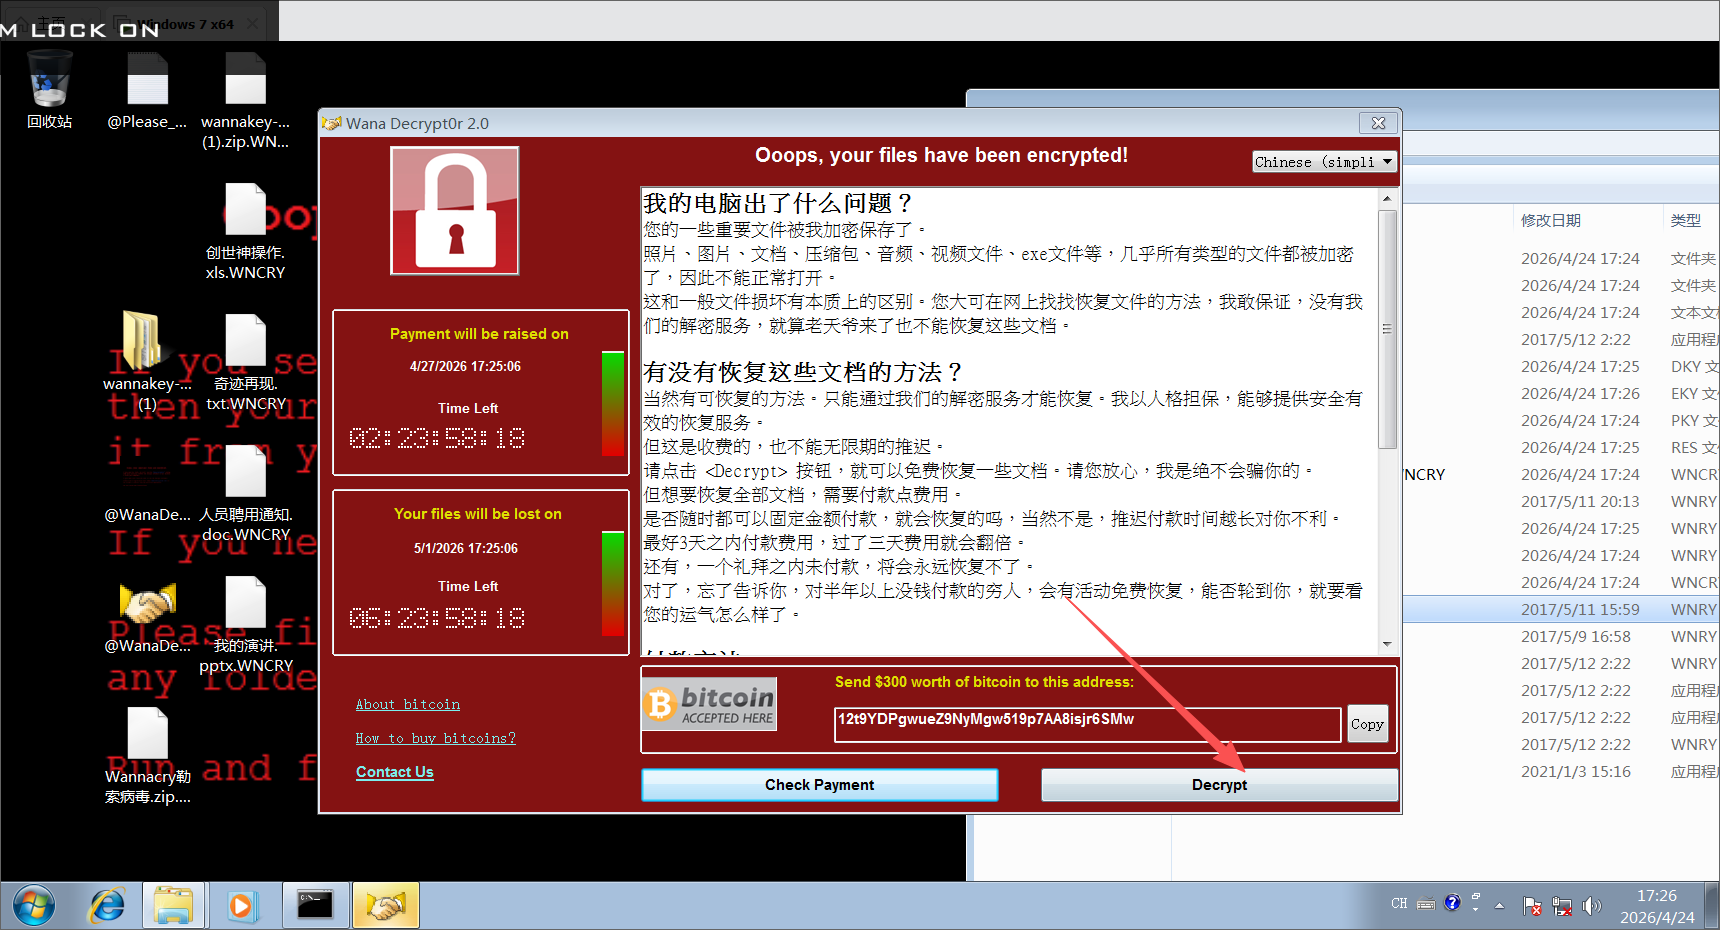
成功解密!

WannaCry勒索病毒反编译分析:从永恒之蓝到文件加密全解密 恶意软件逆向分析是网络安全防御的关键技术之一。通过静态反编译与动态调试,分析人员可还原勒索病毒的加密逻辑、漏洞利用机制与传播策略。WannaCry作为结合永恒之蓝漏洞与AES/RSA混合加密的典型样本,其模块化设计为安全研究者提供了完整的分析样本。从PE结构侦察到核心函数定位,再到开关域名识别,每一步都直接影响威胁情报提取与应急响应决策。在实战中,反编译工具选型、隔离环境搭建及哈希校验是保障分析准确性的基础。掌握该样本的分析方法,有助于构建针对勒索家族变种的快速识别能力,并为数据恢复与防护体系提供依据。本文 阅读详情

相关推荐

实战指南:R语言多组倾向评分逆概率加权(IPTW)建模与结果解读

本文详细介绍了如何使用R语言实现多组倾向评分逆概率加权(IPTW)建模,包括数据预处理、倾向评分估计、权重计算及结果解读。通过实战案例演示,帮助研究者掌握这一统计方法,有效平衡多组混杂因素,模拟随机对照试验效果,适用于医学、社会科学等领域的数据分析。

weixin_42528534的博客 394

可刑又可拷!永恒之蓝漏洞原理及复现

2017年5月12日, 不法分子通过改造“永恒之蓝”制作了wannacry勒索病毒,使全世界大范围内遭受了该勒索病毒

hack0919的博客 5890

一个基于ZYNQ、AXI接口的PL端卷积加速器,可由PS端调用(附Github源码)

一个基于ZYNQ,AXI接口的PL端卷积加速器,可由PS端调用开发板型号:Zynq-7000 SoC XC7Z305 FPGA开发平台:Vivado 2019.1;Github源码链接:https://github.com/CY0807/ZYNQ_PL_CONV_ACC。

跳跳骑士的博客 1305

以永恒之蓝去看勒索病毒之应急响应

永恒之蓝什么是勒索病毒?首先我们要知道什么是勒索病毒?勒索病毒是一种新型的电 脑病毒,主要以邮件、木马程序、网页挂马的形式进行传播。如果被感染将会给用户带来不可估量的损失,其特征就是各种加密算法对文件进行加密,传播速度快,范围广,危害大,可以修改桌面,在桌面等明显的位置生成提示文件,指导受害者缴纳赎金,通俗就是一手交钱一手交货,且一般的杀毒软件具有免疫性。格式一般是exe、js、wsf、vbe等为主。攻击者通过永恒之蓝漏洞进入目标主机后,执行勒索病毒。

2401_84215240的博客 2057

ENSP实验一:防火墙基础配置

配置client(内网)、FTP Server(外网)的IP地址。进入防火墙,输入密码:默认为admin@123。

Carohuan的博客 1万+

你的App合规吗?手把手教你用Camille生成隐私调用报告给老板看

本文详细介绍了如何使用开源工具Camille进行Android App隐私合规检测,并生成高管易懂的隐私调用报告。通过动态插桩技术和多维度分析,Camille能有效识别高风险API调用,并将其映射到具体法律条款,帮助技术团队与法务、产品等非技术部门高效沟通,确保App符合《个保法》等法规要求。

weixin_33726318的博客 422

EternalBlue【永恒之蓝】漏洞详解(复现、演示、远程、后门、入侵、防御)内容丰富-深入剖析漏洞原理-漏洞成因-以及报错解决方法-值得收藏!

2017年永恒之蓝漏洞,编号为ms17漏洞。现在只有一些低版本的电脑没有打ms17_010的补丁,windows7 以上版本几乎都没有这个漏洞了。虽然如此,此漏洞非常经典,现如今仍有很大的学习漏洞原理以及深入研究防御策略都有很大的借鉴和学习研究的意义。让大家可以对网络安全更加重视,网络安全刻不容缓,让我们为国家网络安全的建设共同努力!

m0_73734159的博客 1万+

kaggle——信用卡欺诈检测项目实战

笔记第一步:了解题目,确定任务第二步:场景分析第三步:数据预处理看是否有缺失值查看样本类别分布数据不均衡解决办法数据值标准化/归一化第四步:特征工程1)查看特征分布情况,把不同类别下特征分布相差不大的特征删除掉2)特征缩放第五步:模型训练处理不平衡样本交叉验证求取最好的模型参数第六步:模型评估使用下采样数据训练与测试使用下采样数据训练与测试(不同的阈值对结果的影响)使用下采样数据训练,原始数据进行测试原始数据进行K折交叉验证使用原始数据进行训练和测试查看ROC曲线逻辑回归阈值选择过采样总结 第一步:了解题目

weixin_45942265的博客 1万+

全球爆发勒索病毒“永恒之蓝” 解决方案在此

英国、意大利、俄罗斯等全球多个国家爆发勒索病毒攻击,中国大批高校也出现感染情况,众多师生的电脑文件被病毒加密,只有支付赎金才能恢复。据360安全卫士紧急公告,不法分子使用NSA泄漏的黑客武器攻击Windows漏洞,把ONION、WNCRY等勒索病毒在校园网快速传播感染,建议电脑用户尽快使用360“NSA武器库免疫工具”进行防御。NSA黑客武器搭载的勒索病毒感染界面据360安全中心分析,此次校园网勒索病毒是由NSA泄漏的“永恒之蓝”黑客武器传播的。

2401_84578953的博客 2750

英飞凌AURIX™ Development Studio(ADS)工程调试与烧录实战指南

本文详细介绍了英飞凌AURIX™ Development Studio(ADS)的工程调试与烧录实战指南。从调试环境搭建、硬件连接到断点设置、变量监控等核心调试技巧,帮助开发者快速掌握ADS安装使用教程,提升多核处理器开发效率。

k8l9m0n的博客 572

告别昂贵硬件!用Unity3D 2023 + ROS2 Humble搭建你的第一个SLAM仿真实验室(保姆级教程)

本文提供了一份详细的教程,介绍如何使用Unity3D 2023和ROS2 Humble搭建SLAM仿真实验室,无需昂贵硬件即可实现虚拟传感器模拟和算法测试。通过Docker容器配置、ROS2安装优化及Unity插件集成,开发者可以快速构建高精度的仿真环境,适用于自主导航、多传感器标定等场景。

weixin_42526353的博客 433

【网络病毒】永恒之蓝漏洞原理及复现

永恒之蓝(Eternal Blue)爆发于2017年4月14日晚,是一种利用Windows系统的SMB协议漏洞来获取系统的最高权限,以此来控制被入侵的计算机。2017年5月12日, 不法分子通过改造“永恒之蓝”制作了wannacry勒索病毒,使全世界大范围内遭受了该勒索病毒,甚至波及到学校、大型企业、政府等机构,只能通过支付高额的赎金才能恢复出文件。不过在该病毒出来不久就被微软通过打补丁修复。

A1_3_9_7的博客 3061

最新Python爬虫实战(入门爬虫篇)——案例15:微博热搜数据采集(详细爬虫思路截图+抓包动图演示+完整爬虫代码+详细注释)

本次案例通过 Python 爬虫技术,成功实现了对微博热搜 API 接口数据的批量爬取与 Excel 保存。代码采用模块化设计,包含接口请求、JSON 解析、数据提取、Excel 持久化等完整流程;通过模拟真实浏览器的请求头和 cookies,有效规避基础反爬策略,保证请求的稳定性。整个爬虫逻辑遵循“API请求 → JSON解析 → 数据提取 → 保存到Excel”的标准流程,与异步加载类网站的爬取范式高度一致。AJAX 接口抓包与分析。

努力让自己发光,对的人才能迎着光而来 7万+

kali Linux——永恒之蓝复刻

Metasploit Framework 是一个功能强大的开源安全漏洞检测工具,用于编写、测试和使用 exploit 代码,广泛应用于渗透测试、shellcode 编写和漏洞研究。该框架主要采用面向对象的 Ruby 编程语言编写,并包含由 C 语言、汇编语言和 Python 编写的可选组件。最初的 Metasploit 是用 Perl 编写的,但在后来的版本中改为使用 Ruby 编写。

sparkleqs的博客 3755

霍尼韦尔SoftMaster使用说明

霍尼韦尔SoftMaster使用说明

文档:亲测可用解决vnc灰屏,黑屏,鼠标大黑叉情况

主要解决vnc-viewer灰屏,黑屏,鼠标大黑叉等现象,详细见文档。

4、应急响应-勒索病毒检测&Win&Linux虚拟机勒索病毒演示与影响&&家族识别&解密工具

勒索病毒是一种新型电脑病毒,主要以RDP爆破、钓鱼邮件、程序木马、网页挂马的形式进行传播。该病毒性质恶劣、危害极大,一旦感染将给用户带来无法估量的损失。这种病毒利用各种加密算法对文件进行加密,被感染者一般无法解密,必须拿到解密的私钥才有可能破解。

m0_65842464的博客 2058

jre9下载 jdk9

(Java SE Runtime Environment 9.0) 9.0u175 官方最新版 【x86|x64】

勒索病毒工作原理

前些天借着Windows上的”永恒之蓝“漏洞,本来几乎快销声匿迹的加密勒索病毒又重新回到了公众视线里。由于电信等网络运营商早就封堵了可能导致中毒的445端口,所以外网影响不大,但是教育网里的同学就遭殃了,尤其是很多临毕业的学生纷纷中招,论文被加密,可能因此被迫延毕。 本文尝试着还原这些勒索病毒中文件加解密的原理,来了解为什么这些病毒这么难缠,并给出一些“破解”的可能性,虽然条件都比较苛刻。

那些零零散散的算法 2万+

NTscan扫描工具

ntscan是一个扫描器,可以扫描没有密码和弱密码的共享,先到配置文件中填写猜测的用户名和密码,扫描过程中右侧出现的是扫描日志。

应急响应-勒索病毒检测指南&Win&Linux样本演示&家族识别&分析解密

1、勒索病毒危害影响? 2、勒索病毒怎么传播的? 3、勒索病毒有哪些家族? 4、勒索病毒如何进行处置?

SuperherRo的博客 3852

勒索病毒简介

• 勒索病毒,是一种新型电脑病毒,主要以邮件、程序木马、网页挂马的形式进行传播。该病毒性质恶劣、危害极大,一旦感染将给用户带来无法估量的损失。这种病毒利用各种加密算法对文件进行加密,被感染者一般无法解密,必须拿到解密的私钥才有可能破解。• 勒索病毒通常使用非对称和对称加密算法组合的形式来加密文件,绝大部分勒索病毒均无法通过技术手段解密,一般无法溯源,危害巨大。

Palpitate_LL的博客 1738

Wannacry勒索病毒样本分析

一、病毒简介: WannaCry(又叫Wanna Decryptor),一种“蠕虫式”的勒索病毒软件,大小3.3MB,由不法分子利用NSA(National Security Agency,美国国家安全局)泄露的危险漏洞“EternalBlue”(永恒之蓝)进行传播 。勒索病毒肆虐,俨然是一场全球性互联网灾难,给广大电脑用户造成了巨大损失。最新统计数据显示,100多个国家和地区超过10万台电脑遭到了勒索病毒攻击、感染。勒索病毒是自熊猫烧香以来影响力最大的病毒之一。WannaCry勒索病毒全球大爆发,至少15

谈成(C/C++) 1万+

勒索病毒--认知与防范

目录应急响应-勒索病毒1、什么是勒索病毒?勒索病毒是一种新型电脑病毒,主要以RDP爆破、邮件、程序木马、网页挂马的形式进行传播。该病毒性质恶劣、危害极大,一旦感染将给用户带来无法估量的损失。这种病毒利用各种加密算法对文件进行加密,被感染者一般无法解密,必须拿到解密的私钥才有可能破解。2019年末,勒索已然呈现出“双重勒索”的趋势,即先窃取商业数据,然后实施勒索,如果未能在规定时间内支付赎金,将于网上(通常暗网)公开售卖企业的商业数据。2、勒索病毒危害影响?(1)系统瞬时CPU占用高,接近100%,这个现象主

金灰的博客 2204

【更新】解密工具 /密钥公开|新型勒索软件WannaRen风险通告

【更新】解密工具 /密钥公开|新型勒索软件WannaRen风险通告 360-CERT [360CERT](javascript:void(0)???? 今天 0x00 漏洞背景 2020年04月07日, 360CERT监测发现网络上出现一款新型勒索软件WannaRen,该勒索软件会加密 Windows 系统中几乎任何文件,并且以.WannaRen后缀命名。 2020年04月09日,该勒索软件解密密钥已...

爱国小白帽 2641

petya勒索病毒解密方法

Petya是2017年3月出现的一种变体勒索软件,是一种类似于“WannaCry”的新勒索病毒,它的破坏性比传统的勒索软件更大,现已导致俄罗斯石油公司(RosneftPJSC)和丹麦A.P.穆勒-马士基有限公司等在内的多家大型企业被攻击,而且乌克兰的政府系统也遭到了该病毒的袭击。并已确认有国内企业中招。腾讯电脑管家称已确认病毒样本通过永恒之蓝漏洞传播。[1] 北京时间2017年6月27日晚,乌克兰、俄罗斯、印度、西班牙、法国、英国以及欧洲多国正在遭遇Petya类勒索病毒袭击,政府、银行、电力系统、通讯系统、

xingjinhao123的博客 2488

勒索病毒应急流程

从时代发展的角度看,网络安全的知识是学不完的,而且以后要学的会更多,同学们要摆正心态,既然选择入门网络安全,就不能仅仅只是入门程度而已,能力越强机会才越多。因为入门学习阶段知识点比较杂,所以我讲得比较笼统,大家如果有不懂的地方可以找我咨询,我保证知无不言言无不尽,需要相关资料也可以找我要,我的网盘里一大堆资料都在吃灰呢。干货主要有:①1000+CTF历届题库(主流和经典的应该都有了)②CTF技术文档(最全中文版)③项目源码(四五十个有趣且经典的练手项目及源码)

Karka_的博客 1281

应急响应之勒索病毒应对措施

如果有一天当你想打开文档或者启动程序却无法打开,磁盘文件被修改和加密,电脑桌面的壁纸被替换,画面出现勒索信息的提示,要求你支付赎金才能解密,那么,恭喜你,这么明显的特征,你中了勒索病毒! 应急响应步骤 什么是应急响应? 通常指一个组织未来应对各种意外事件的发生所做的准备以及在事件发生后所采取的措施。渗透测试是一种专业的安全服务,是针对目标烯烃入侵事件的实际演练。 安全事件: ü 非授权访问:一个人在未经允许的情况下通过逻辑的或物理的方式访问网络、系统、应用、数据或其他资源,表现为一种入侵行为。 ü 网络攻

anquanniu的博客 1616
上一篇: 新手简单入门逆向-strcmp函数相关知识点
阿斯顿法国红酒快
博客等级 码龄5年 154粉丝 23原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值