
【网络安全】ARP攻击原理与防护

渗透测试实战之ARP欺骗攻击(ARP断网攻击和流量转发) 抓取图片以及http、https协议的用户名和密码,使用arpspoof、sslstrip、driftnet和ettercap这四个工具他们的关系与执行顺序是什么样的。 阅读详情
AI摘要

本文深入剖析ARP协议的工作原理,揭示ARP攻击的常见现象及其对网络造成的严重危害,包括网络拥堵、中间人攻击和数据泄露风险。文章还提供了有效的ARP防护策略,如IP-MAC绑定、网络设备级绑定及ARP防御软件部署。

目录

〇、前言

一、ARP的原理

二、ARP攻击现象及危害

三、ARP攻击的原理

四、ARP的防护


〇、前言

在局域网当中,有一个协议由于它的特性一旦遭受攻击就非常麻烦。首先是它的攻击门槛比较低,找到一些小工具就能实现攻击,而且危害极大。这个协议就是ARP协议。
ARP攻击是局域网攻击的常用手段,那么我们就从以下几个方向来谈一下ARP协议,了解ARP的危害,并提供一些防护的建议。


一、ARP的原理


arp协议(address resslution protocol)-----地址解析协议

作用是将IP地址解析为以太网MAC地址的协议
基本原理是发送ARP广播请求对方MAC地址 然后对方发送ARP应答,解析的结果存储在ARP缓存表中
当主机接收到ARP应答数据包时,就会对自己的ARP缓存进行更新,将应答中的ip地址和MAC地址存储在ARP缓存中。


二、ARP攻击现象及危害


攻击现象:
1.用户网络发生异常,经常掉线或者显示IP地址冲突,甚至大范围断网
2.ping有时延,经常丢包或不通
3.设备CPU占用率较高
危害:
1.基本的危害是阻塞正常的网络带宽,造成网络拥堵。
2.ARP可以造成中间人攻击,攻击者可以窃取用户敏感信息,实现数据的监听、篡改、重放、钓鱼等

三、ARP攻击的原理

ARP攻击的原理,主要是ARP协议自身设计的缺陷,在主机收到arp应答时,不管以前是否发出请求,都会接收并更新arp缓存
这就可以导致虚假的arp应答。

下面就通过模拟来看一下arp的攻击
环境:一台服务器(win server)一台PC(winxp)  一台攻击机器:kali
手段:我们通过kali去模拟攻击者对服务器和PC进行ARP攻击
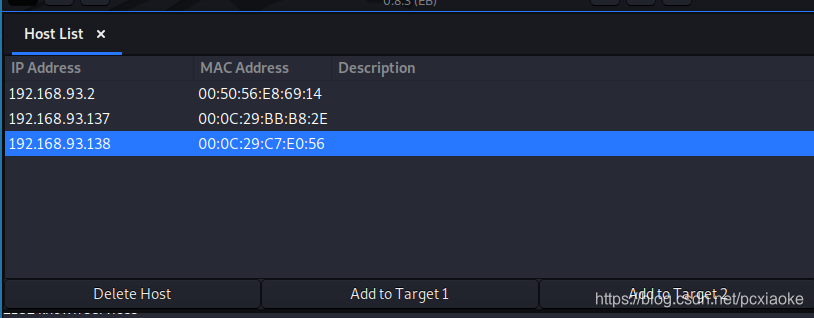
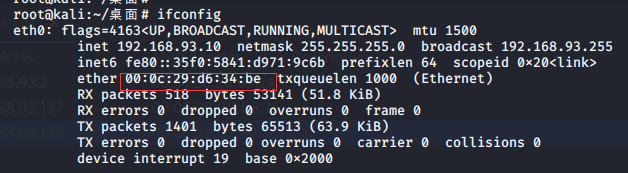
kali:192.168.93.10
xp:192.168.93.137
server:192.168.93.138

我们先打开kali的ettercap
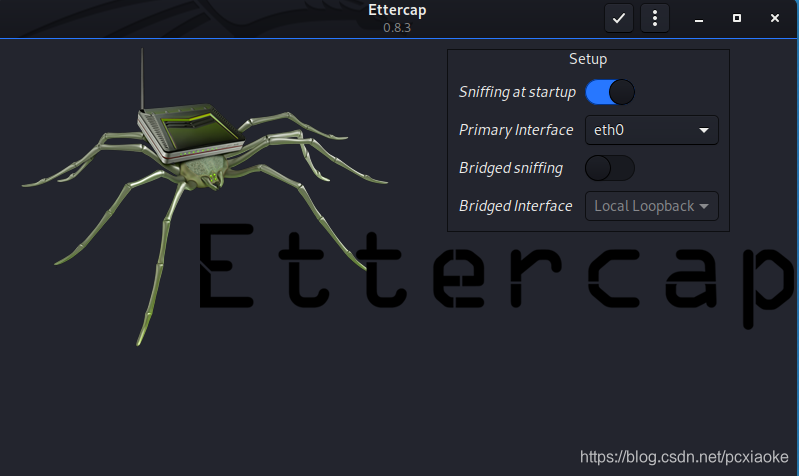

然后先扫描局域网的ip,扫描完成后点击host list,发现了我们的两个目标主机。

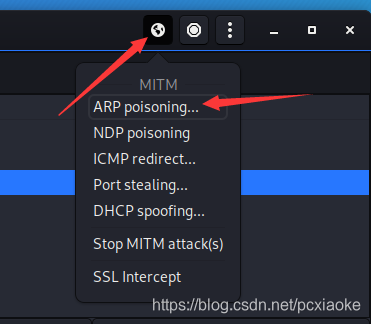
然后开始用ettercap对其目标及进行arp欺骗攻击,点第一个哈,然后出来个小弹窗点击ok

现在其实arp欺骗已经成功了哈,我们打开xp 看一下arp列表,发现MAC地址都一样哈
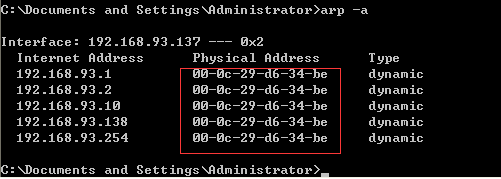
这个mac地址其实就是这台kali机的

这就是一个简单的arp毒化攻击。
我们也可以用arpspoof来进行对目标机的断网攻击
也可以用driftnet 获取目标机的浏览图片
也可以bettercap获取登陆页面的账号密码
也可以进行钓鱼攻击等等
我这就不做演示了,有感兴趣的小伙伴也可以深入研究一下

四、ARP的防护

在我们真实环境下的ARP攻击主要有三种:
1.攻击者的ip和MAC地址是真实的
2.攻击者伪造ip地址,但是正确的MAC地址
3.攻击者伪造ip地址和MAC地址
对于前两种手段,想要找到攻击的源主机还是比较容易的,第三种就有些麻烦。
以后我会详细写一篇关于寻找ARP攻击源头的文章,这里我就不赘述了。

所以在日常就需要注重防护。
1.在pc端上做ip和MAC地址的绑定
2.在网络设备层面可以做ip mac 和端口的绑定,限制端口只能学习一个MAC地址,也可以做AAA认证,可以提前录入MAC地址,当终端连接时先判断合法性
3.可以部署一些arp防御软件,有条件的可以部署些arp防护的设备

ARP协议原理与攻击 基础模型:只要确定了IP地址后,就能够向这个IP地址所在的主机发送数据报,这是我们所熟知的事情。但是再往深了想,IP地址只是标识网络层的地址,那么在网络层下方数据链路层是不是也有一个地址能够告诉对方主机自己的地址呢?是的,这个地址就是MAC地址。MAC地址的全称是,译为媒体访问控制地址,它是网络上以太网或网络适配器的唯一标识符。MAC地址能够区分不同的网络接口,并用于多种网络技术,尤其是大多数IEEE802 网络。MAC地址也称为物理地址,硬件地址和老化地址。MAC。 阅读详情

相关推荐

网络安全之 ARP 欺骗防护

MAC 地址是固化在网卡上的网络标识,由 Ieee802 标准规定。向同一个网段内的设备,发送数据包,广播 IP 地址是同网段最后一个 IP 地址。

zxcvbnmasdflzl的博客 1887

ARP攻击

ARP 攻击(Address Resolution Protocol 攻击)是一种网络安全攻击,它利用了 ARP 协议的工作原理漏洞,以欺骗的方式篡改局域网内设备之间的通信,从而导致数据包被发送到错误的目标地址。ARP 协议用于将 IP 地址映射到 MAC 地址,以便在局域网中实现数据包的正确传递。

wh00000001的博客 3891

网络安全入门攻击与防御实战(二)

攻击维度防御措施实施复杂度数据窃听HTTPS全站加密★★☆☆☆ARP欺骗DAI动态检测★★★★☆会话劫持证书锁定技术★★★☆☆网络层802.1X端口认证★★★★☆扩展学习使用Wireshark分析SSL/TLS握手过程基于SPAN端口部署IDS检测异常ARP流量企业级网络架构中的微隔离技术。

Memory_mumu的博客 499

ARP攻击原理

ARP攻击原理一.ARP攻击概述二.ARP攻击原理 一.ARP攻击概述 二.ARP攻击原理 但凡局域网存在ARP攻击,都说明网络存在“中间人” 在这个局域网里面,PC1、PC2、PC3三台主机共同连接到交换机SW1上面,对应3个接口port1/2/3。假设PC3这台主机安装了ARP攻击软件或遭受ARP病毒,成为这个网络的攻击者( hacker),PC1和PC2是如何通信的。 PC1需要跟PC2通信,通过ARP请求包询问PC2的MAC地址,由于采用广播形式,所以交换机将ARP请求包从接口P1广播到P2和

bobi1024的博客 5110

全面解析ARP域名劫持工具及其防护

本章节首先介绍了中间人攻击(MITM)的概念和攻击模型,包括其实施的过程和防御要点。通过代码演示,我们展示了如何使用ettercap工具进行中间人攻击的测试。同时,我们还演示了如何使用OpenSSL搭建一个加密的HTTPS服务器,以提高网络安全防御能力。接着,本章深入探讨了DNS欺骗的原理和影响,并给出了具体的防范措施。通过上述内容,读者应该对中间人攻击和DNS欺骗有了更深刻的认识,并能根据介绍的策略采取行动保护自己的网络安全。

weixin_42502089的博客 1058

网络神兵 WinArpAttacker3.50:ARP攻击与防御实战指南

ARP攻击是一种利用局域网中的ARP协议漏洞进行网络攻击的方式。ARP协议用于IP地址与MAC地址之间的映射,在以太网中发挥着不可或缺的作用。然而,由于缺乏必要的安全机制,攻击者可以通过发送伪造的ARP响应来实施攻击。WinArpAttacker是一个广泛使用的ARP攻击工具,它可以帮助用户在Windows环境下执行各种ARP攻击相关的操作。从最初版本的发布到最新的3.50版本,WinArpAttacker经历了多次更新和改进。

weixin_31688273的博客 1190

网络安全深度解析:ARP欺骗攻击原理、攻击流程与全方位防护方案

在局域网(LAN)环境中,ARP协议是实现IP地址与MAC地址映射的核心协议,但由于其无认证、无校验、无加密的设计缺陷,ARP欺骗攻击成为了内网最常见、危害极大的网络攻击手段。攻击者通过伪造ARP报文,可实现流量监听、数据窃取、断网攻击、中间人攻击等恶意行为,严重威胁企业内网、校园网、家庭局域网的数据安全。本文将从ARP协议基础ARP欺骗攻击定义攻击核心原理可视化攻击流程图攻击危害全方位防范方案六大维度深度解析ARP欺骗攻击,为网络安全从业者和运维人员提供可落地的防护指南。

✨ 欢迎来到【Seal ^_^ 的优快云博客】!✨ 3844

无法联网的情况下,dbeaver离线安装数据库驱动-clickhouse

无法联网的情况下,dbeaver离线安装数据库驱动-clickhouse

u012831187的博客 1万+

深入剖析 ARP 协议:攻击手段与防护策略

ARP 协议作为网络通信的基础协议之一,虽然为我们的网络连接提供了便利,但也存在着一定的安全隐患。通过了解 ARP 协议的攻击手段和防护策略,我们可以更好地保护自己的网络安全。在文章的最后,给大家留一个小问题:IP 协议是第三层网络层协议,Mac 地址工作在数据链路层,那么 ARP 协议工作在哪一层呢?欢迎大家在评论区留言讨论。希望大家在享受网络带来的便利的同时,也能时刻保持网络安全意识,守护好自己的网络空间。

m0_57836225的博客 1226

华大HC32F460 TCP Server实验

华大HC32F460 TCP Server实验

ZhuoWuKeJi的博客 1270

解放双手,摆脱自建库的繁琐,立创EDA元件库转cadence原理图封装库实战技巧

解放双手,摆脱自建库的繁琐,立创EDA元件库转cadence原理图封装库实战技巧

u012790770的博客 3616

关于ARP攻击的防护措施

我们首先要知道以太网内主机通信是靠MAC地址来确定目标的.arp协议又称"地址解析协议",它负责通知电脑要连接的目标的地址,这里说的地址在以太网中就是MAC地址,简单说来就是通过IP地址来查询目标主机的MAC地址.一旦这个环节出错,我们就不能正常和目标主机进行通信,甚至使整个网络瘫痪. ARP的攻击主要有以下几种方式 一.简单的欺骗攻击 这是比较常见的攻击,通过发送伪造的ARP包来欺骗路由和目标主

河北正定欢迎您-少占鱼 814

如何在NVIDIA CX6 网卡和华为CE交换机上为RDMA协议使能DCQCN和PFC

【代码】如何在NVIDIA CX6 网卡和华为CE交换机上使能DCQCN和PFC。

Markchen7788的博客 5092

痛点暴击型(戳中网络安全焦虑)网络突然断网?ARP 攻击原理 + 实现全揭秘,附 Wireshark 抓包分析别让 ARP 攻击搞崩你的网络!原理、实现步骤 + 防护技巧,一文读懂

本文介绍了ARP断网攻击原理与防护方法。攻击者通过伪造ARP应答包,将网关IP与错误MAC地址绑定,导致受害主机无法正常上网。文章演示了使用Python scapy库实现ARP欺骗攻击的过程,包括构造ARP包、循环发送等关键代码。同时提供了Wireshark抓包分析,展示了攻击包特征。防护方面建议使用安全软件或编写监控程序,检测异常高频ARP包。最后提出思考题:为什么ARP广播包需要指定目标IP地址?全文简明扼要地讲解了ARP攻击的技术细节和防范措施。

IT1995的博客 736

利用ADS建立MIPI D-PHY链路仿真流程

由于MIPI D-PHY的速率并不算高,因此,PCB设计难度通常不大,主要做好差分线的等长、阻抗的连续性、端口处的阻抗优化以及控制好走线的长度,拿到满意的结果还是较为轻松的,最后,建立流程化的仿真工程文件,可以保存为模板,方便日后的设计复用,非常方便。

一只豌豆象的博客 3571

magic-api的鉴权机制配置 (附实战代码)

引入magic-api及相关数据库驱动依赖 配置yml文件和编辑器JS文件 实现登录鉴权逻辑,包括用户验证和Token处理 接口鉴权拦截器设计,确保接口访问安全性 文章提供了完整的代码示例,帮助开发者快速集成magic-api框架并实现权限控制功能。

码农研究僧的博客 227

ARP欺骗技术:ARP欺骗工具介绍_(4).常见的ARP欺骗攻击类型

ARP欺骗(ARP Spoofing)是一种网络攻击技术,攻击者通过伪造ARP(Address Resolution Protocol)响应,将自己伪装成网络中的其他设备,从而拦截或篡改网络流量。ARP协议的主要功能是将IP地址映射到物理(MAC)地址,以实现同一局域网内设备间的通信。攻击者可以通过发送伪造的ARP响应包,将目标设备的MAC地址与攻击者的MAC地址关联起来,从而实现中间人攻击(Man-in-the-Middle, MITM)。

chenlz2007的博客 1266

HQChart实战教程64-自定义分时图标题栏

分时图标题栏显示的是当前十字光标所在位置的分钟信息,显示在分时图窗口顶部。一般会显示品种的名称,日期,时间,价格,均价 涨幅,成交量,金额等等,hqchart内置会显示这些信息。如果要额外显示其他的字段,就需要通过替换格式化标题输出函数来是现实。我们在hqchart实例创建完成以后,通过OnCreatedCallback回调函数替换自己的格式化输出函数。返回 { AryText:[ { Text:文字, Color:颜色},…入参 data={ Data: 当前十字光标所在位置的分钟线 }

小银 1056

为什么学 2025 黑客技术要懂 ARP 攻击?网络安全内网防护核心,这篇讲透

ARP攻击,全称“地址解析协议攻击”,是一种针对以太网地址解析协议(ARP)的网络攻击方式,又称为ARP欺骗。此种攻击可让攻击者有机会通过伪造ARP数据包来窃取合法用户的通信数据,甚至可篡改封包,而且可以让目标主机无法收到来自特定IP地址的数据帧,从而实现窃取数据、网络中断等目的,对网络安全造成严重危害。本文通过一些工具来实现一下ARP攻击,以及造成的结果和数据分析。

m0_59236602的博客 976

IDEA的使用指南

IDEA基于java的使用手册,可以最快速的上手,在使用中不断的丰富自己的使用技巧.

jre9下载 jdk9

(Java SE Runtime Environment 9.0) 9.0u175 官方最新版 【x86|x64】

计算机网络原理之四种攻击

ARP攻击、DNS劫持攻击、DOS攻击、DDOS攻击

m0_69801663的博客 1340

迈瑞BS系列全自动生化分析仪LIS协议接口手册(内含HL7和ASTM)

迈瑞BS系列全自动生化分析仪LIS协议接口手册,内含HL7和ASTM)

中间人攻击之arp欺骗

中间人攻击(Man-in-the-MiddleAttack,简称“MITM攻击”)是一种“间接”的入侵攻击,这种攻击模式是通过各种技术手段将受入侵者控制的一台计算机虚拟放置在网络连接中的两台通信计算机之间,这台计算机就称为“中间人”地址解析协议,即ARP(Address ResolutionProtocol),是根据IP地址获取物理地址的一个TCP/IP协议。主机发送信息时将包含目标IP地址的ARP请求广播到局域网络上的所有主机,并接收返回消息,以此确定目标的物理地址;

m0_59598029的博客 1923

ssm框架搭建

这个是一个在idea上成功跑起来的ssm框架项目,保存在这里方便以后使用直接下载

图解ARP协议(二)ARP攻击原理与实践

一、ARP攻击概述 在上篇文章里,我给大家普及了ARP协议的基本原理,包括ARP请求应答、数据包结构以及协议分层标准,今天我们继续讨论大家最感兴趣的话题:ARP攻击原理是什么?通过ARP攻击可以做什么,账号是否可以被窃取?有哪些常见的ARP渗透(攻击)工具可以用来练手?ARP扫描和攻击有什么区别,底层数据包特征是怎样的? 接下来,我们通过图解的方式来深入了解ARP攻击是如何实现的。 二、ARP攻击原理 但凡局域网存在ARP攻击,都说明网络存在"中间人",我们可以用下图来解释。 在这个局域.

一口Linux的专栏 821

如何快速定位网络中哪台主机发起ARP攻击?

如何快速定位网络中哪台主机发起ARP攻击?

wangluo12138的博客 1343

ARP缓存中毒实验报告:深入理解网络安全漏洞

ARP缓存异常实验报告:深入理解网络安全问题 【下载地址】ARP缓存中毒实验报告 本开源项目深入探讨了ARP缓存中毒攻击的实验过程与技术细节。ARP协议作为网络通信的核心,其缓存机制在提升效率的同时也暴露了安全漏洞。通过详细解析ARP协议原理、缓存中毒攻击的实现方法以及实验环境搭建,本项目为读者提供了从理论到实践的全面指...

gitblog_06732的博客 1126

ARP攻击防御与解决方案

设备支持接口下的ARP表项限制,如果接口已经学习到的ARP表项数目超过限制值,系统不再学习新的ARP表项,但不会清除已经学习到的ARP表项,会提示用户删除超出的ARP表项。[ HUAWEI ] arp speed-limit source-ip 10.0.0.1 maximum 50 //对ARP报文进行时间戳抑制,抑制速率为50,即每秒处理50个ARP报文。在一段时间内,如果设备收到某一源IP地址的ARP报文数目超过设定阈值,则不处理超出阈值部分的ARP请求报文。1、在接口下配置ARP表项限制。

m0_74173681的博客 835
上一篇: 【网络】VLAN知识详解
下一篇: 【Linux知识】Linux系统网络配置指南
PC小可
博客等级 码龄8年 5089粉丝 52原创
评论 3
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值