Spring Boot - CORS支持

Unity - gamma space下还原linear space效果 还有头发之后的 (头发没有处理完整,因为使用 ASE 连连看练出来的,使用 surface shader,虽然可以生成一下 vert, frag 的方式在修改,但是我懒得去修改了,这样就是 PBR 的 BRDF 里面的部分曲线是不一样的,所以可以看到头发有一些差异)其实上面的代码判断 是否有分量 > 1.0f 的方式来判断是否 HDR 是不太合理的,因为不同的贴图格式的编码方式不同。还有比较隐蔽的一些颜色相关的常量值 (比如PBR中的 绝缘体的 F0 常量值,等等) 阅读详情

Web开发中,我们经常会遇到跨域的问题,一般来说解决方案有:jsonp,iframe,CORS(Cross-origin Resource Share)等。

CORS与jsonp的区别:
1. jsonp只能实现GET请求,CORS支持所有类型的HTTP请求.
2. 使用CORS,开发者可以使用普通的XMLHttpRequest发起请求和获得数据,比起jsonp有更好的错误处理方式.
3. jsonp主要被老浏览器支持,它们一般不支持CORS,大多数现在的浏览器都能支持CORS(目前ie8以下还不能被支持).

配置方法 一

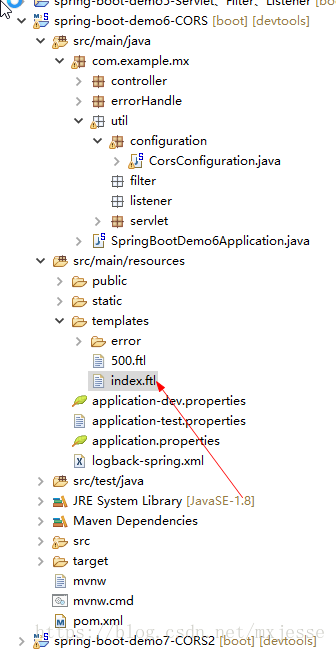
新建一个项目,修改index.ftl,发送一个ajax请求
这里写图片描述

<!DOCTYPE html>
<html>
<head>
  <title>Spring Boot FreeMarker</title>
  <link href="/css/index.css" rel="styleSheet" />
</head>
<body>

  <center>
    <img alt="图片" src="/images/1519656836104.jpg" height="300"/>
    <p id="title">${title}</p>
  </center>

  <script type="text/javascript" src="/js/jquery-3.3.1.min.js"></script>
  <script type="text/javascript">
        $('#title').click(function() {
            $.ajax({
                url : "http://127.0.0.1:8081/api/get",
                type : "POST",
                data : {
                    name : "访问8081端口测试跨域"
                },
                success : function(data, status, xhr) {
                    console.log(status);
                    console.log(xhr);
                    console.log(data);
                }
            });
        });
  </script>
</body>
</html>

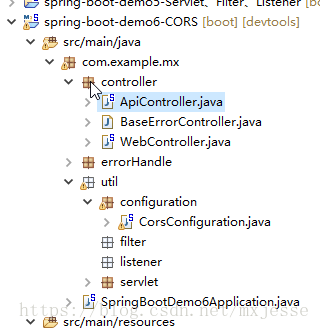
写一个测试用的Controller
这里写图片描述

@RestController
@RequestMapping("/api")
public class ApiController {

    @RequestMapping(value = "/get")
    public HashMap<String, Object> get(@RequestParam String name) {

        HashMap<String, Object> hashMap = new HashMap<String, Object>();
        hashMap.put("title", "CORS Test");
        hashMap.put("name", name);
        return hashMap;
    }
}

配置此项目启动端口为8080

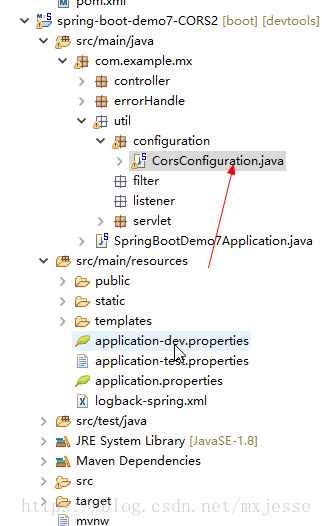
然后创建一个新项目,新建CorsConfiguration.java类
这里写图片描述

@Configuration
public class CorsConfiguration {

    @Bean
    public WebMvcConfigurer corsConfigurer() {
        return new WebMvcConfigurerAdapter() {

            public void addCorsMappings(CorsRegistry registry) {
                registry.addMapping("/api/**").allowedOrigins("http://127.0.0.1:8080");
            }
        };
    }
}

增加测试Controller
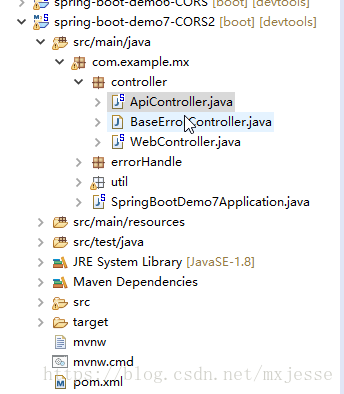
这里写图片描述

@RestController
@RequestMapping("/api")
public class ApiController {

    @RequestMapping(value = "/get")
    public HashMap<String, Object> get(@RequestParam String name) {

        HashMap<String, Object> hashMap = new HashMap<String, Object>();
        hashMap.put("title", "CORS Test");
        hashMap.put("name", name);
        return hashMap;
    }
}

修改此项目端口号为8081,启动该项目与之前端口号为8080的项目

访问测试地址8080测试地址,点击hello world标题
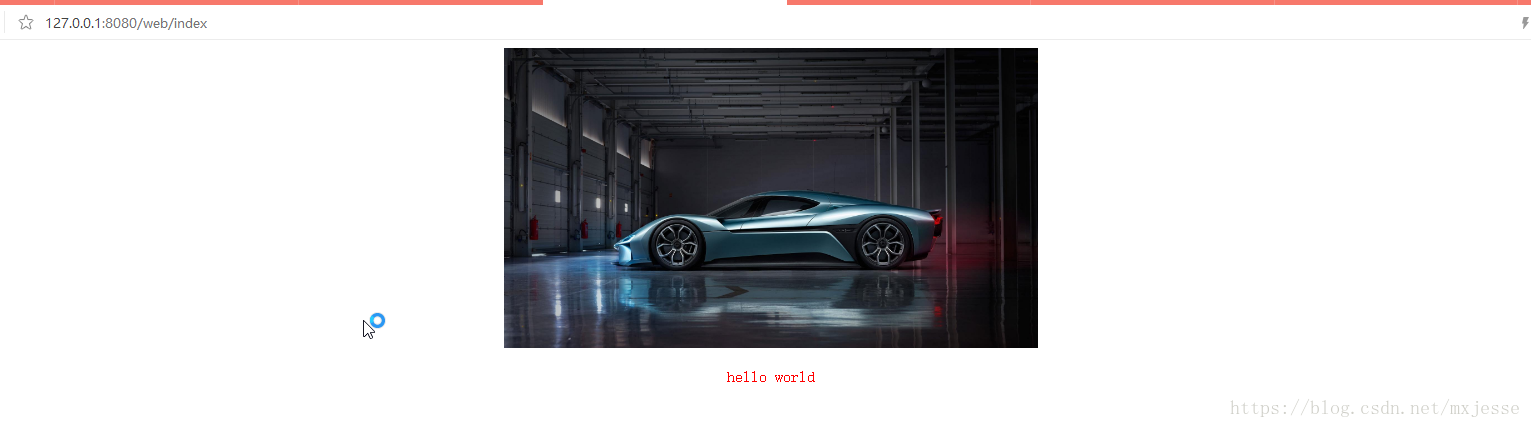
这里写图片描述
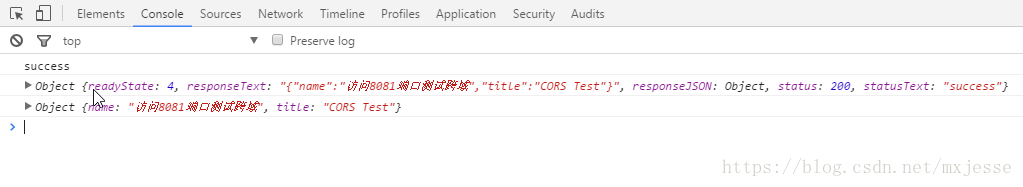
打开浏览器F12调试窗口的Console选项,我们能看到输出如下
这里写图片描述
是我们后启用的8081端口服务中反馈的输出,实现跨域OK.

配置方法二

继承WebMvcConfigurerAdapter类

我们先注掉之后端口为8081的配置类代码

@Configuration
public class CorsConfiguration {

    @Bean
    public WebMvcConfigurer corsConfigurer() {
        return new WebMvcConfigurerAdapter() {

            public void addCorsMappings(CorsRegistry registry) {
//              registry.addMapping("/api/**").allowedOrigins("http://127.0.0.1:8080");
            }
        };
    }
}

此时访问测试地址8080测试地址,点击hello world标题,可以看到控制台返回的是

这里写图片描述
跨域访问失效

我们新建一个类CorsConfiguration2.java
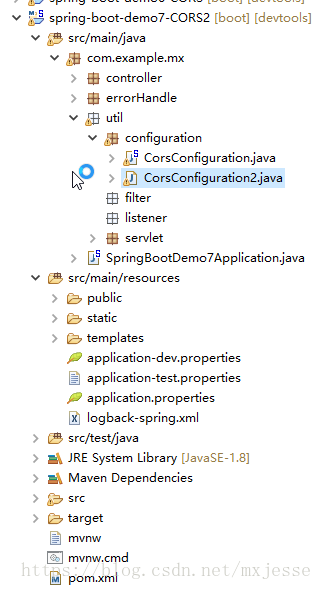
这里写图片描述

@Configuration
public class CorsConfiguration2 extends WebMvcConfigurerAdapter {

    public void addCorsMappings(CorsRegistry registry) {
        registry.addMapping("/api/**").allowedOrigins("http://127.0.0.1:8080");
    }
}

访问测试地址8080测试地址,点击hello world标题,和之前一样跨域OK.

配置方法三

注解方式,实现细粒度跨域设置

我们将上一部配置文件也注掉

@Configuration
public class CorsConfiguration2 extends WebMvcConfigurerAdapter {

    public void addCorsMappings(CorsRegistry registry) {
//      registry.addMapping("/api/**").allowedOrigins("http://127.0.0.1:8080");
    }
}

此时打开测试链接会无法跨域访问,我们修改ApiController.java类

@RestController
@RequestMapping("/api")
public class ApiController {

    @CrossOrigin(origins = "http://127.0.0.1:8080")
    @RequestMapping(value = "/get")
    public HashMap<String, Object> get(@RequestParam String name) {

        HashMap<String, Object> hashMap = new HashMap<String, Object>();
        hashMap.put("title", "CORS Test");
        hashMap.put("name", name);
        return hashMap;
    }
}

访问测试地址8080测试地址,点击hello world标题,和之前一样跨域OK.

  用注解配置可以在方法上进行跨域设置,比如Controller中各个方法对不同域名点击过来的访问提供不同的访问策略,更好更安全进行跨域设置.

【大模型应用开发-大模型知识】(二)大模型分类和常见大模型 目前包含 Claude 和 Claude-Instant 两种模型可供选择,其中 Claude Instant 的延迟更低,性能略差,价格比完全体的 Claude-v1 要便宜,两个模型的上下文窗口都是 9000 个token(约 5000 个单词,或 15 页)它的目标是“更安全”、“危害更小”的人工智能。Google 还开发了多种 PaLM 的改进版本。更强大的基础模型: ChatGLM3-6B 的基础模型 ChatGLM3-6B-Base 采用了更多样的训练数据、更充分的训练步数和更合理的训练策略。 阅读详情

相关推荐

STM32铅酸蓄电池内阻测试仪的交流阻抗测量与数据采集优化

本文深入探讨了基于STM32的铅酸蓄电池内阻测试仪设计,重点解析了交流阻抗测量原理与数据采集优化方案。通过采用1kHz交流小信号注入和数字相敏检波技术,实现对电池欧姆内阻的无损精准测量,并详细介绍了硬件前端调理、ADC过采样及系统标定等关键优化手段,有效提升了测量精度与稳定性。

weixin_29168393的博客 487

Spring Boot——跨域CORS

当使用Spring Boot开发Web应用程序时,有时需要处理跨域请求。跨域请求是指在浏览器中,使用JavaScript从一个域(或者端口、协议)向另一个域(或者端口、协议)发起请求。默认情况下,浏览器会限制跨域请求,以确保安全性。

秋书一叶的博客 3148

ADS中使用Momentum进行电源完整性分析示例

这个应用可以帮助工程师用更快的时间使用ADS Momentum完成PDN分析。该应用描述了利用ADS Momentum RF模拟器进行PDN分析的方法,大大缩短了计算时间。 该分析主要应用与高速数字设计。 在此应用中使用了以下ADS特性: ADS设计流程集成(ADFI)。 电磁协同仿真。 Momentum仿真。 仿真流程如下: 在Allegro中创建ADFI文件 要将Alleg...

zb6075_lb的专栏 7007

SpringBoot跨域设置(CORS)

目录什么是跨域跨域资源共享(CORS)1. 简单请求2. 非简单请求SpringBoot设置CORS1. 配置过滤器CorsFilter2. 实现接口WebMvcConfigurer3. 使用注解@CrossOrigin 什么是跨域 请求url的协议、域名、端口三者有任意一个不同即为跨域。跨域问题是因为浏览器的同源策略的限制而产生的。 同源:请求url的协议、域名、端口三者都相同即为同源(同一个域)。 同源策略:同源策略(Sameoriginpolicy)是一种约定,他是浏览器最核心也最基本的安全

骑个小蜗牛的博客 4万+

AI提示词设计中的批判性思维训练方法

在人工智能应用中,提示词(prompt)设计是影响生成内容质量的关键因素。通过引入批判性思维框架,可以有效提升AI输出的逻辑性和多样性。该方法基于目的澄清、证据评估、假设检验和多视角分析四大支柱,构建结构化的问题拆解和证据链。在学术论文辅助写作、商业决策模拟等场景中,这种训练方式能显著提高内容质量,特别适合学生、职场人士和内容生产者。结合思维可视化工具和本地知识库,可以实现从基础应用到专家级分析的进阶。

weixin_33624741的博客 228

华为OD机试 新系统 双机位C卷 往年真题 机考题库(持续收录中)以及算法考点详解

每一题都有详细的答题思路、详细的代码注释、样例测试,发现新题目,随时更新,全天优快云在线答疑。

学Java,找哪吒 7万+

Spring Boot 使用 CORS 解决跨域请求问题

对于前后端分离的项目来说,如果前端项目与后端项目部署在两个不同的域下,那么势必会引起跨域问题的出现。 那什么是跨域呢? 跨域指的是从一个域名去请求另外一个域名的资源。即跨域名请求,跨域时,浏览器不能执行其他域名网站的脚本,是由浏览器的 “同源策略” 造成的,是浏览器施加的安全限制。跨域的严格一点来说就是只要协议,域名,端口有任何一个的不同,就被当作是跨域。 下面举个例子: 判断下面 URL 是否和 http://www.baidu.com/a/a.html 同源 http://www.baidu.com/

养歌的博客 2730

税务某局 webpack 登录接口逆向分析

我们再回到接口逻辑去看一下,发现每次请求前,还有两个接口,getpublickey和sendsm4,这里分析了一下调用逻辑,sm4这个接口用到一个参数是由publickey返回的一个参数而来,这个参数又经过内部加密处理,我们找到这个参数加密的地方,大概是在这个位置。我们还是顺着逻辑将加载器扣下来,然后用一个变量去接收,有了加载器,我们直接把加密代码扣下来做下处理,把一些用到的参数整理下如下。打上断点分析后,_utils_getuuid这个很长的变量也是加载器的一个函数,我们将这段代码也扣下来,如下。

码王吴彦祖的博客 402

Spring Boot 的 CORS

CORS(跨域资源共享)允许网页从其他域向浏览器请求额外的资源,例如来自 CDN 的字体、CSS 或静态图像。CORS 有助于将来自多个域的 Web 内容提供给通常具有同源安全策略的浏览器。 学习在方法级别和全局级别在Spring MVC应用程序中启用 Spring CORS 支持。 阅读更多:Java CORS 过滤器示例 目录 1.带有@CrossOrigin的方法级别CORS 2.全局CORS配置 1. Spring CORS – 使用@CrossOrigin 的方法级别 Spri.

allway2的博客 2417

智能合约监控告警:提示工程架构师用AI Prompt实现精准预警

当AI大模型(尤其是代码理解模型如CodeLlama、GPT-4 Code)与区块链数据结合,智能合约监控迎来范式革新。AI模型如何精准理解智能合约的业务特殊性?如何避免"AI幻觉"导致的误报?如何让模型学会区分"正常异常"与"攻击前兆"?答案藏在"提示工程"(Prompt Engineering)中。理解特定智能合约的业务逻辑(如DeFi协议的清算机制、NFT的铸造规则)识别复杂的攻击模式(如重入攻击的调用链特征、闪电贷的套利路径)结合链上链下数据进行多维度推理(如关联价格波动与异常交易)

AI架构全栈开发实战笔记 1010

Python爬虫实战:全面解析裁判文书网法律文书抓取与分析

本文详细介绍了如何使用Python爬虫技术,分别通过Requests+BeautifulSoup、Selenium和Scrapy等方式,爬取裁判文书网的法律文书信息,并进行了验证码处理、数据存储和可视化分析。网页结构分析与数据提取;爬虫框架的使用;验证码处理策略;数据分析与可视化。爬取更多法律文书网站的数据;爬取文书的全文内容;构建法律文书搜索引擎;使用自然语言处理技术对法律文书进行深入分析。

2201_76125261的博客 1330

Spring Boot 跨域请求(CORS)处理全面指南

Spring Boot 跨域请求(CORS)处理全面指南

嗨,欢迎来到我的 优快云 博客小天地!一名深耕多年的技术发烧友。在这里,我将把日常工作中积累的宝贵经验,从复杂架构设计的精妙之处,到代码优化的实战技巧,毫无保留地分享给大家。 4838

APM32取代STM32的经验分享

我仔细检查了代码中与硬件相关的部分,例如外设寄存器的访问和中断处理程序的设置,并进行了相应的修改。在本文中,我将分享我将APM32引入项目中取代STM32的经验,并提供相应的源代码。我查看了APM32的官方网站、开发者论坛和相关社交媒体,了解了开发者社区的活跃度和可用的资源。总结起来,将APM32替换STM32的过程需要经过几个关键步骤:了解APM32的规格和功能、评估软件生态系统、迁移代码和调试,以及性能和功耗优化。在开始替换之前,我对APM32进行了详细的研究和评估,以确保它能够满足项目的需求。

UplKubernetes的博客 2004

端口如何支持非localhost访问_Spring Boot 教程:CORS 支持

【注】本文译自: https://www.tutorialspoint.com/spring_boot/spring_boot_cors_support.htm 跨域资源共享 (CORS) 是一个安全概念,它允许在 web 浏览器中实现对资源访问的限制。它可避免 JavaScript 代码产生或消费别跨越不同域的请求。 例如,你的运行在 8080 端口的 web 应用试图使用 JavaScr...

weixin_39880623的博客 359

Probability and Statistics - 4th edition

Probability and Statistics - 4th edition

大中型超市收银系统(可直接运行)

光步前台收银系统系统功能:商品销售、商品退货、挂单、收银员权限、会员销售、单品取消、整单取消、商品查询、脱机销售、脱机数据上传,基本资料下载,开钱箱、小票打印、收款结算,支持多币种付款方式(现金、储值卡、礼券、微信等),支持多种促销。运行环境:.net 4.0登陆信息用户名:1001 密码:123456内置商品信息,商品编码可输入00001000 - 00010000,测试效果相关功能键F5 结算 F9挂单 F11商品查询 F8退货 Insert单品取消 Del整单取消 F12开钱箱F2 会员 Ctrl+Z退出系统 Home 锁屏 相关源码待公开

spring boot CORS 跨域支持

一、简介 CORS(cross-origin resource sharing) 是W3C 制定的一种跨域资源共享技术标准。浏览器发起一个跨域请求时,首先发送一个OPTIONS 探测请求,服务器会给浏览器一个Access-Control-Allow-Origin 字段,用来记录可以访问该资源的域。浏览器接受到响应后,提取出Access-Control-Allow-Origin 字段中的值,发现该值...

Zllvincent的博客 3851

SIMATIC S7-1200, S7-1500 PID 控制[手册]

SIMATIC S7-1200, S7-1500 PID 控制[手册]

spring boot实战之跨域(CORS)支持

spring boot实战之跨域(CORS)支持 背景 前后端分离架构,前端anglerjs,后端spring boot,使用shiro作为权限控制,已配置通用跨域请求支持。 前端调用接口时部分情况正常,部分情况出现跨域请求不支持情况,错误信息如下: Response to preflight request doesn't pass access control check: No 'A...

qq_34553637的博客 246

visio安装包

Microsoft Office Visio 是一款专业的制图软件。利用经过更新的形状、协作工具和数据链接图表,创建专业级图表以简化复杂的信息。

Spring Boot 教程:CORS 支持

【注】本文译自: https://www.tutorialspoint.com/spring_boot/spring_boot_cors_support.htm   跨域资源共享 (CORS) 是一个安全概念,它允许在 web 浏览器中实现对资源访问的限制。它可避免 JavaScript 代码产生或消费别跨越不同域的请求。   例如,你的运行在 8080 端口的 web 应用试图使用 JavaScript 消费来自 9090 端口的 RESTful web 服务。在这样的情形下,你将面对 web 浏览器上

dancuowang的博客 199

Spring Boot 的CORS 支持

Springboot 跨域请求 (CORS 支持)

探索er的博客 1175

Spring Boot 如何配置 CORS 支持

CORS是一种网络安全机制,用于控制跨源HTTP请求的访问权限。在默认情况下,浏览器会禁止跨源请求,以防止潜在的安全风险。CORS通过在HTTP响应头中添加特定的标头来启用跨域请求,这些标头指示浏览器允许请求来自不同源的资源。通过配置CORS支持,您可以明确指定哪些源可以访问您的应用程序的资源。通过简单的配置,Spring Boot使CORS支持变得容易。通过明确指定允许的来源、方法和标头,您可以确保您的应用程序能够安全地与其他域的资源进行交互。

stormjun的博客 2478

Spring Boot如何配置CORS支持

CORS(跨源资源共享)是一种安全性特性,用于控制浏览器是否允许Web页面中的JavaScript代码从不同的源加载其他网页资源。在默认情况下,浏览器不允许跨源请求,以防止跨站点请求伪造(CSRF)攻击。但在某些情况下,例如从前端应用程序向后端API发送HTTP请求时,需要解除跨源限制,这就需要CORS支持。在现代Web开发中,CORS(跨源资源共享)是一个重要的安全特性,用于控制跨域请求。Spring Boot提供了多种配置CORS策略的方式,可以根据您的需求来选择。

u013749113的博客 1950

spring boot学习笔记之CORS支持

相关博文: SpringBoot学习(3)-SpringBoot添加支持CORS跨域访问:https://blog.csdn.net/yft_android/article/details/80307672 SpringBoot(六):SpringBoot使用CROS解决跨域问题:https://blog.csdn.net/saytime/article/details/74937204 N...

Vaingloryss的博客 379

在 Spring Boot 中实现 CORS 跨域支持

CORS 是一种基于 HTTP 头信息的机制,它允许服务器在响应中添加特定的头信息,以告知浏览器哪些源可以访问该资源,以及允许的请求方法、请求头信息等。当浏览器发起跨域请求时,会先发送一个预检请求(OPTIONS 方法)到服务器,服务器根据预检请求的响应头信息来决定是否允许实际的请求。例如,前端应用运行在,而后端 API 运行在。如果前端要向后端发送请求获取数据或执行操作,就会涉及到跨域问题。

m0_57836225的博客 618

蓝易云 - 快速解决Spring Boot跨域困扰:使用CORS实现无缝跨域支持

要在Spring Boot应用程序中实现无缝的跨域支持,你可以使用CORS(跨域资源共享)配置。这是一个简单的配置示例,用于在Spring Boot应用程序中实现CORS支持。根据你的项目需求,你可能需要更详细的配置来限制允许的来源、方法和标头。来配置所有的URL路径支持跨域访问。你可以根据需要自定义这些配置。上述示例中,我们使用。

高性价比服务器就选:蓝易云 324

Spring Boot CORS支持

一、Web开发经常会遇到跨域问题,解决方案有:jsonp,iframe,CORS等 CORS与JSONP相比1、JSONP只能实现GET请求,而CORS支持所有类型的HTTP请求。2、使用CORS开发者可以使用普通的XMLHttpRequest发起请求和获得数据,比起JSONP有更好的错误处理。3、JSONP主要被老的浏览器支持,它们往往不支持CORS,而绝大多数现代浏览器都已经支持了CORS ...

weixin_30274627的博客 95

15. 扩展: Spring Boot CORS支持

例如,Web应用程序在8080端口上运行,并且使用JavaScript尝试从9090端口使用RESTful Web服务。在这种情况下,在Web浏览器上将面临跨源资源共享安全问题。需要通过对控制器方法使用@CrossOrigin注解来设置RESTful Web服务的起源。跨源资源共享(CORS)是一种安全概念,用于限制Web浏览器中实现的资源。需要定义显示的@Bean配置,以便为Spring Boot应用程序全局设置CORS配置支持。在本章中,将详细了解如何为RESTful Web服务应用程序启用跨源请求。

muLanlh的博客 868

(五)Spring Boot Web 开发【CORS 支持】

       CORS (Cross-Origin Resource Sharing )是由 W3C 制定的 种跨域资源共享技术标准,其目的就是为了解决前端的跨域请求。在 Java EE 开发中,最常见的前端跨域请求解决方案是 JSONP ,但是JSONP 只支持 GET 请求,这是 个很大的缺陷,而 CORS 则支持多种 HTTP 请求方法。以 CORS 中的 GET 请求为例,当浏览器发起请求时,请求头中携带了如下信息: … … H

哟,你又在偷偷写bug! 376
上一篇: Spring Boot错误处理
下一篇: POJO和JavaBean的区别
mxjesse
博客等级 码龄17年 9粉丝 19原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值