- 博客(5)
- 收藏
- 关注
 RSS订阅
原创 BUUCTF[ACTF2020 新生赛]Include
BUUCTF[ACTF2020 新生赛]Include 一进去之后看到如下页面: 点进去之后看到: 分别在这两个页面下查看源码,一无所获。 但是我们在第一页的源代码里注意到: 一般来说,在ctf里,命名为flag的文件里面就包含着flag,但是我们查无所获,为什么呢? 因为文件包含有一个特性,就是对于被包含的文件,代码会直接执行,不会显示,而非代码会直接显示出来,所以,对于这样的情况,我们可以把文件编码为不可以被执行的内容,就可以直接显示出来了, 考虑使用php伪协议,构造payload: ?file=
2022-04-19 15:11:59
 2891
原创 BUUCTF[极客大挑战 2019]Havefun
BUUCTF[极客大挑战 2019]Havefun 一进去之后看到如下页面: 是猫猫晃动着尾巴,可爱~ 好了,言归正传:直接查看源代码,向下翻,看到: 那么这个题就很简单了,分析代码得知,我们传入一个cat的参数,其名为dog就可以了 构造payload: ?cat=dog 得到flag: 得到flag: 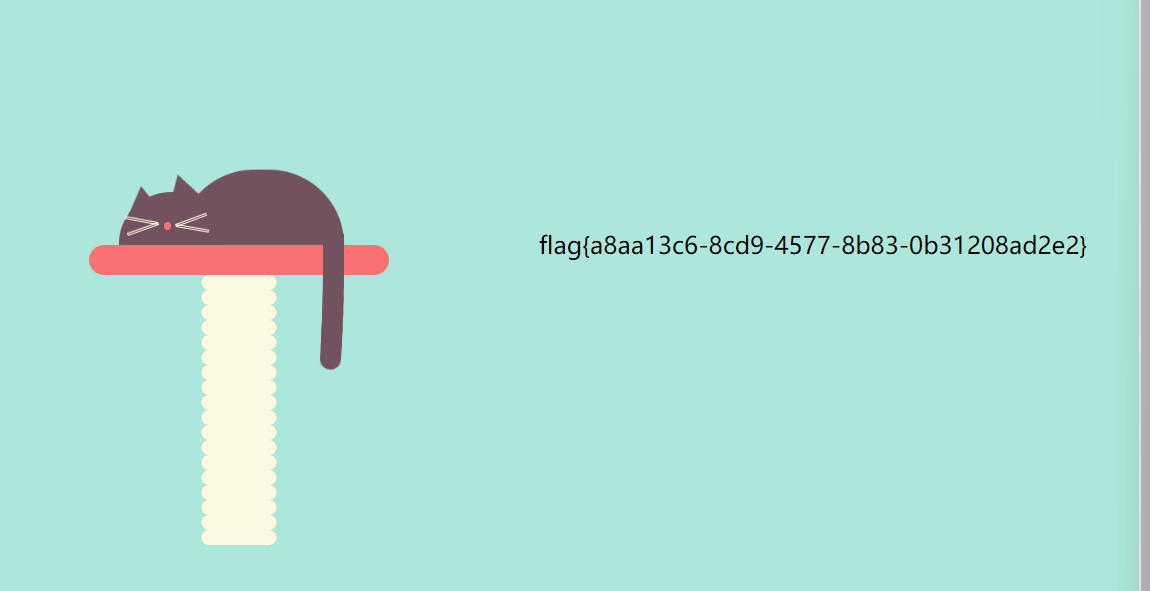
2022-04-19 00:15:08
377
原创 BUUCTF[HCTF 2018]WarmUp
BUUCTF[HCTF 2018]WarmUp 一进去题目看到: 直接查看页面源代码,看到:[外链图片转存失败,源站可能有防盗链机制,建议将图片保存下来直接上传(img-ZAHHvF5K-1650035641957)(https://s2.loli.net/2022/04/15/dw1EaQytsnb5xqI.png)] 由此,我们知道有一个source.php 于是,尝试直接在链接后面加上/source.php,得到源代码: 由此对代码进行分析: 入口在下面的 if 语句中,下面来分析一下代码: 可以看
2022-04-15 23:15:17
2874
原创 BUUCTF[极客大挑战 2019]EasySQL
BUUCTF[极客大挑战 2019]EasySQL 进去之后,可以看到如下页面: 直接万能管理员账号以及万能密码: 账号:admin 密码:1’ or 1=1# 可以直接登录。登陆成功后显示: 020454966)] 得到flag
2022-04-15 19:05:15
433
原创 一次代码审计【禁止套娃(改)】考核
代码审计 首先我们打开这个题目链接:http://1.15.152.9:1111/sre-winter/,之后直接看到这个页面: 分析一下代码: 先说file_get_contents: 该函数是把整个文件读入一个字符串中的首选方法。同时其中的$filename参数不仅仅为本地文件路径,还可以是一个网络路径URL 那么我们向下面看到 if(isset($resolve)&&(file_get_contents($resolve,'r')==="try hard to become a red
2022-02-12 00:02:19
2726

空空如也
空空如也
TA创建的收藏夹 TA关注的收藏夹
TA关注的人