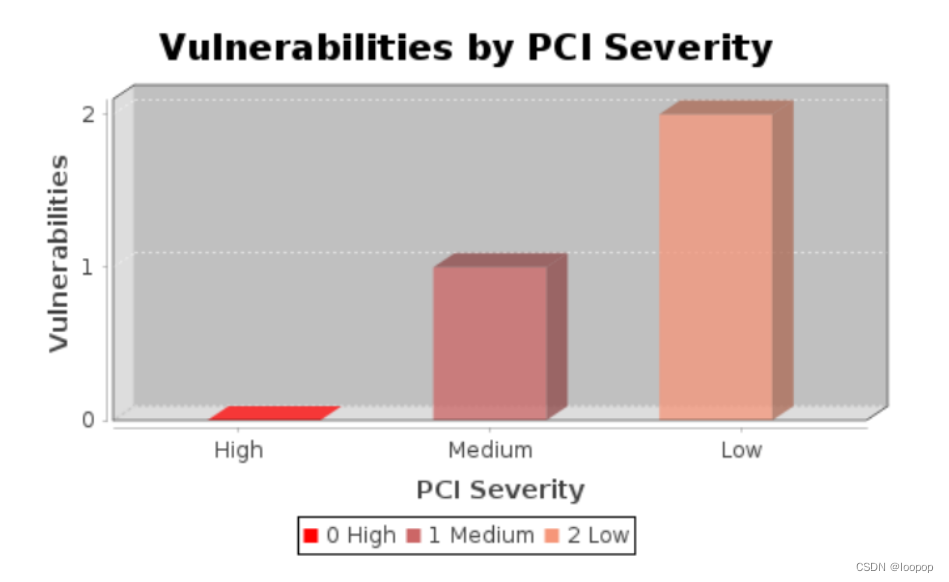
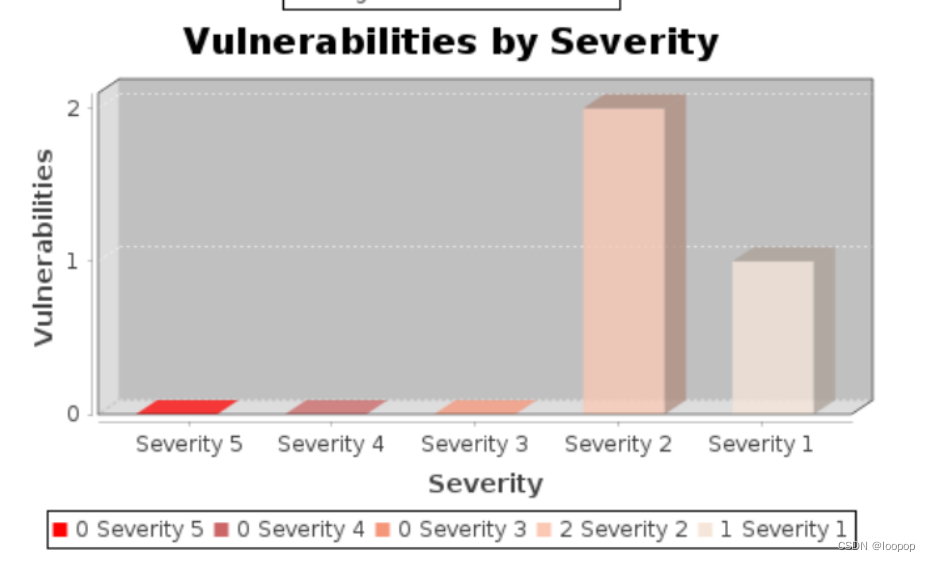
PCI Scan Vulnerability Report 漏洞修复

OpenSCAP实战指南:自动化安全合规扫描与漏洞评估 在系统安全与运维领域,安全内容自动化协议(SCAP)是一套由NIST维护的开放标准集合,它定义了如何自动化描述安全检查项、系统配置逻辑和漏洞信息。其核心原理在于通过标准化的语言(如XCCDF、OVAL)和枚举(如CVE、CPE),将安全策略转化为机器可读、可执行的检查指令。这项技术的核心价值在于将繁琐、易错的手动安全核查工作自动化与标准化,显著提升安全运维的效率和一致性。其典型应用场景包括持续满足等保2.0、CIS基准、STIG等安全合规要求,以及集成到CI/CD流水线中实现安全左移,对服务器和容器镜像进行 阅读详情

博主研究各种漏洞修复,各种修复漏洞技巧和方法希望和大家共同探讨和学习。欢迎留言!一起共同学习进步!难解决的漏洞可以留言或私信。

Sysnet Scanning Management System March 08, 2024
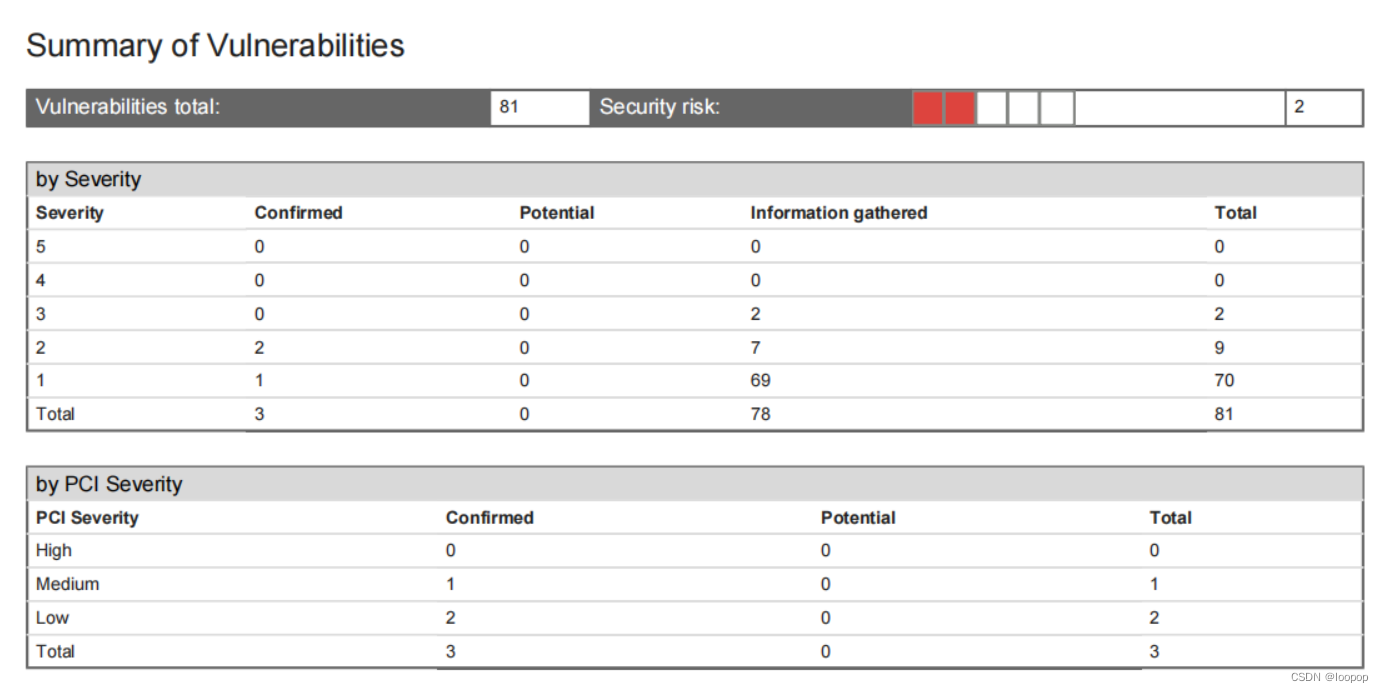
漏洞报告
HTTP Security Header Not Detected  port 443 / tcp
SHA1 deprecated setting for SSH port 22 / tcp
Content-Security-Policy HTTP Security Header Not Detected port 443 / tcp
SSL Certificate - Signature Verification Failed Vulnerability port 443 / tcp over ssl
SSL Certificate - Invalid Maximum Validity Date Detected port 443 / tcp over ssl
X.509 Certificate MD5 Signature Collision Vulnerability port 443 / tcp over ssl
SSL Certificate - Self-Signed Certificate port 443 / tcp over ssl
SSL Certificate - Subject Common Name Does Not Match Server FQDN
port 443 / tcp over ssl
SSH Prefix Truncation Vulnerability (Terrapin) port 22 / tcp
Deprecated SSH Cryptographic Settings port 22 / tcp
WordPress REST API User Enumeration Vulnerability port 443 / tcp
SSL Certificate - Improper Usage Vulnerability port 21 / tcp over ssl
SSL Certificate - Self-Signed Certificate port 21 / tcp over ssl
SSL Certificate - Invalid Maximum Validity Date Detected port 000 / tcp over ssl
SSL Certificate - Signature Verification Failed Vulnerability port 000/ tcp over ssl
HTTP Security Header Not Detected port 80 / tcp
SSL Certificate - Invalid Maximum Validity Date Detected port 21 / tcp over ssl
SSL Certificate - Signature Verification Failed Vulnerability port 21 / tcp over ssl
WordPress XML-RPC Pingback Abuse port 443 / tcp
Secure Sockets Layer/Transport Layer Security (SSL/TLS) Server Supports Transport Layer Security (TLSv1.1) port 443 / tcp over ssl
AutoComplete Attribute Not Disabled for Password in Form Based Authentication port 443 / tcp
Sensitive form field has not disabled autocomplete port 443 / tcp
SHA1 deprecated setting for SSH port 22 / tcp
OpenSSH Command Injection Vulnerability
OpenSSH Authentication Bypass Vulnerability
OpenSSH OS Command Injection Vulnerability
OpenSSH Man-in-the-Middle (MITM) Attack Vulnerability
OpenSSH Remote Code Execution (RCE) Vulnerability in its forwarded ssh-agent
OpenSSH Probable User Enumeration Vulnerability
OpenSSH Improper Authorization Vulnerability (CVE-2017-15906)
OpenSSH Public-Key Authentication Vulnerability
DEFLATE Data Compression Algorithm Used for HTTPS
Content-Security-Policy HTTP Security Header Not Detected port 80 / tcp
Content-Security-Policy HTTP Security Header Not Detected port 443 / tcp
Remote Access or Management Service Detected
Host Uptime Based on TCP TimeStamp Option
Secure Sockets Layer/Transport Layer Security (SSL/TLS) Protocol Properties port 21 / tcp over ssl
List of Web Directories port 443 / tcp
SSL Certificate - Information port 21 / tcp over ssl
Links Rejected By Crawl Scope or Exclusion List CERT Web port 80 / tcp
漏洞列表

『CVE』简析CVE-2023-48795:SSH协议前缀截断攻击(Terrapin攻击) 简析CVE-2023-48795:SSH协议前缀截断攻击(Terrapin攻击) 阅读详情

相关推荐

SSH 协议漏洞 – Terrapin 攻击 CVE-2023-48795:你需要知道的一切

Terrapin 攻击是针对 SSH 协议本身的一种新型攻击,通过中间人 (MitM) 攻击,使受感染的客户端错误地认为服务器缺乏对用户身份验证中使用的最新签名算法的支持。该漏洞影响所有 SSH 连接。本研究将重点关注 OpenSSH 实现。任何使用默认 MAC 的密码(或任何使用 Encrypt-then-MAC、EtM 的 MAC,例如 -默认的 OpenSSH 客户端和服务器容易受到此攻击,因为它们配置为允许易受攻击的。注意:仅更新服务器或客户端是不够的!两者都必须打上补丁。

技术超强的网络安全平台 3182

漏扫处理:SSH协议Terrapin攻击漏洞处理(CVE-2023-48795)

完成上述步骤后,SSH服务器将仅使用你在配置文件中设置的加密算法。确保在禁用加密算法之前,你已经确认你的SSH客户端和其他远程主机能够支持所配置的加密算法。否则,你可能会遇到SSH连接问题。

weixin_53389944的博客 4933

AWVS渗透测试实战:从安装配置到漏洞扫描与自动化集成

Web应用漏洞扫描是网络安全评估与渗透测试中的基础环节,其核心原理是通过自动化工具模拟攻击行为,对网站进行深度爬取与安全探测,以识别SQL注入、跨站脚本等常见安全风险。这项技术的价值在于显著提升安全测试的效率和覆盖面,为安全人员提供初步的风险地图。在实际应用中,它常被用于企业安全巡检、渗透测试前期侦察以及DevSecOps自动化流水线。本文以业界广泛使用的AWVS(Acunetix Web Vulnerability Scanner)为例,深入解析其作为一体化安全测试平台的工作原理,并详细演示在Kali L

weixin_30664615的博客 316

SSH协议中发现新安全漏洞CVE-2023-48795

通过利用这些缺陷,研究人员演示了一种 "前缀截断攻击",攻击者可以在不被发现的情况下删除 SSH 会话开始时的加密数据包。Terrapin 攻击是 SSH 协议本身的一种新型攻击,通过中间人(MITM)攻击,导致被攻击的客户端错误地认为服务器不支持用户身份验证中使用的最新签名算法。德国波鸿鲁尔大学的一组研究人员发现了 Secure Shell (SSH) 协议中的新安全漏洞,攻击者可能会利用该漏洞破坏 SSH 连接的完整性。通过欺骗客户端了解服务器的能力,降低所支持的密钥交换和身份验证算法的等级。

极道Jdon的技术博客 5648

告别零散工具:Nessus Essentials主机漏洞评估从入门到实战

在网络安全领域,漏洞扫描是识别系统风险、构建主动防御体系的基础技术。其核心原理是通过模拟攻击行为或策略检查,对目标资产进行自动化探测,以发现潜在的安全弱点。这项技术的价值在于将零散、被动的手工检查转变为系统化、周期性的风险评估流程,从而有效提升整体安全水位线。在主机与网络层面,企业内网资产数量庞大、系统类型复杂,传统的轻量级扫描工具在深度和覆盖面上往往力不从心。此时,一款全面、专业且能提供深度策略评估的漏洞评估平台就显得尤为重要。Nessus Essentials作为业界标杆的免费版本,凭借其庞大的漏洞插件

weixin_30613727的博客 487

漏洞扫描基线自动化配置:从手工到流水线的效能革命

在软件开发生命周期和网络安全领域,漏洞扫描是识别系统安全风险的基础性技术。其核心原理是通过模拟攻击行为,对目标资产(如Web应用、服务器、API)进行自动化探测,以发现潜在的安全弱点。这项技术的价值在于能够系统性地评估安全态势,将安全测试左移,实现风险早发现、早修复。在实际的工程实践中,如何高效、精准地执行大规模扫描并处理海量结果,是提升安全运营效能的关键。通过构建可复用的扫描资产知识库和自动化配置引擎,可以将扫描策略、参数和结果处理规则标准化、模板化,实现从资产发现、基线匹配、任务执行到报告生成的端到端自

leonard61306500的专栏 349

FXTest安全测试集成:接口安全扫描与漏洞检测的完整扩展方案 [特殊字符]️

在当今快速发展的软件开发环境中,**接口安全测试**已成为保障系统稳定性的关键环节。FXTest作为一款强大的接口自动化测试平台,不仅支持HTTP协议测试,还提供了完整的测试解决方案。本文将深入探讨如何为FXTest集成**安全测试功能**,实现**接口安全扫描**与**漏洞检测**的全面扩展。 ## 为什么需要接口安全测试扩展? 🤔 随着网络安全威胁日益复杂,传统的功能测试已无法满足现代应

gitblog_00152的博客 952

Nessus渗透测试实战:从安装配置到漏洞扫描与报告分析

漏洞扫描是网络安全评估与渗透测试中的基础环节,其核心原理是通过自动化工具模拟攻击行为,对目标系统的端口、服务、应用及配置进行探测,识别已知的安全弱点。这项技术能极大提升安全工作的效率,将安全工程师从繁琐的手工检查中解放出来,专注于更高阶的漏洞利用与深度分析。在实际的渗透测试、红蓝对抗及合规性审计场景中,一款强大的漏洞扫描器是构建安全防御体系的关键。Nessus作为业界广泛使用的商业漏洞扫描工具,凭借其庞大的持续更新的漏洞知识库(Plugin Feed),能够对操作系统、网络设备、数据库及Web应用等进行全面

hck341204的专栏 450

OSV-Scanner终极指南:开源漏洞扫描的云原生安全解决方案

在当今快速发展的DevSecOps生态中,开源依赖安全已成为软件供应链安全的关键环节。OSV-Scanner作为Google开源的安全扫描工具,通过对接OSV.dev数据库,为开发者提供精准的依赖漏洞检测能力。这款基于Go语言构建的工具支持11+语言生态系统和19+锁文件类型,实现了从源代码扫描到容器镜像分析的全面覆盖。 ## 技术价值定位:为什么选择OSV-Scanner? ### 开源漏洞

gitblog_01188的博客 1059

2024最新Nessus安装与漏洞扫描实战指南:从入门到精通

漏洞扫描是网络安全主动防御体系的核心技术之一,其原理是通过自动化工具模拟攻击行为,探测网络资产中存在的安全弱点,如操作系统漏洞、应用服务漏洞及错误配置。这项技术的价值在于能够提前发现风险,提供修复建议,从而有效降低被攻击的可能性,广泛应用于企业安全运维、渗透测试和合规性审计等场景。本文聚焦于行业标杆工具Nessus,详细解析其社区版(Nessus Essentials)在Windows与Linux平台下的最新安装流程、核心扫描策略配置以及结果分析技巧,并融入插件更新与性能优化等实用热词,帮助读者快速构建专业

weixin_33739541的博客 491

Mythos:首个可规模化漏洞挖掘的AI安全模型

漏洞挖掘是网络安全的核心能力,其本质是通过静态分析、动态验证与符号执行等技术,在复杂软件系统中识别可被利用的逻辑或内存缺陷。传统方法高度依赖专家经验与人工逆向,效率低、成本高、难以复现。随着大模型在代码理解、工具调用与推理规划上的突破,AI驱动的自动化漏洞发现正从概念走向生产级落地。Mythos作为首个在真实内核与工业级系统中稳定发现高危CVE的通用模型,标志着‘可调度、可复现、可扩展’的AI安全流水线成为现实。它不依赖预设规则,而是基于强化学习构建漏洞因果模型,并通过推理时计算动态调度Ghidra、Z3等

weixin_33881140的博客 308

AWVS漏洞扫描器从零部署到实战:Docker安装、扫描配置与结果分析

Web应用安全测试是保障业务系统安全的重要环节,其核心在于高效、准确地发现潜在漏洞。自动化漏洞扫描技术通过模拟攻击行为,系统性地检测SQL注入、跨站脚本等常见安全风险,能极大提升测试效率,将安全人员从重复劳动中解放出来,专注于复杂逻辑漏洞的挖掘。在工程实践中,容器化部署因其环境隔离和快速部署的优势,成为主流方案。本文以AWVS(Acunetix Web Vulnerability Scanner)为例,详细解析如何通过Docker进行部署,并深入探讨扫描配置、漏洞验证及与xray等工具的联动策略,帮助读者构

chenshixi3325的博客 574

AWVS渗透测试实战:从部署到高级扫描策略详解

Web漏洞扫描是网络安全评估与渗透测试中的基础环节,其核心原理是通过自动化工具模拟攻击行为,对Web应用进行安全探测,以识别SQL注入、跨站脚本等常见安全风险。这项技术的价值在于能够系统性地发现应用层漏洞,提升安全测试的覆盖率和效率,广泛应用于企业安全巡检、渗透测试授权评估及SDL流程。在众多工具中,Acunetix Web Vulnerability Scanner以其强大的漏洞检测能力和直观的扫描策略配置著称。本文聚焦于AWVS的实战部署与高级应用,深入探讨如何通过精细化的扫描策略配置与身份认证设置,有

389

深度解析Trivy安全扫描工具:5大核心功能实战指南

Trivy是一款由Aqua Security开发的开源综合性安全扫描工具,专注于为容器镜像、文件系统、Kubernetes集群等多种目标提供全面的安全检测能力。本文将带你深入了解Trivy的架构设计、部署方案、实战应用技巧以及企业级集成方案,帮助中级开发者和运维人员掌握这一现代化的云原生安全防护利器。 ## 架构解析:Trivy的多层扫描引擎设计 Trivy采用模块化架构设计,支持多种扫描目标

gitblog_00932的博客 645

Mythos安全智能体:从漏洞发现到自主渗透的工程化跃迁

安全智能体是当前AI原生安全领域的核心演进方向,指具备目标导向推理、多阶段任务编排与工具调用能力的自主系统。其技术原理突破传统大模型的概率续写范式,转向基于威胁建模、定向代码分析与可验证利用合成的闭环推理链。这种能力跃迁不仅提升零日漏洞挖掘效率,更重塑红队作业范式与防御响应节奏。在真实攻防场景中,Mythos通过Orchestrated Reasoning Loop实现从输入指令到可运行exploit的端到端自动化,并依托沙箱隔离、执行证明与密码学审计保障可控性。作为面向关键基础设施部署的高对齐智能体,它正

446

ssh远程登录出现Someone could be eavesdropping on you right now (man-in-the-middle attack) 解决方法

映射连接的时候,客户端会有对该服务器的验证存储,只需要使用ssh-keygen命令将其验证信息存储在host中即可。之后重新ssh连接即可成功登录。

码农研究僧的博客 2976

RuView V3 Security Auditor 安全审计 Agent:自学习漏洞扫描、HNSW 加速 CVE 检索与 OWASP 全覆盖检测

本文以 RuView 仓库中 [security-auditor.md](https://link.gitcode.com/i/59ca411807f109b1a329e3e3e1750902) 这一 Claude Flow V3 安全审计 Agent 定义文件为主体,完整拆解其 pre/post 钩子驱动的审计生命周期、基于 ReasoningBank 的漏洞模式自学习机制、HNSW 索引 CV

gitblog_00683的博客 730

避坑指南:Windows下OpenCV摄像头索引混乱问题的3种解决之道

本文详细解析了Windows下OpenCV摄像头索引混乱问题的3种解决方案,包括GUID查询法、DirectShow接口集成和注册表固化技术。针对工业视觉和智能监控场景,提供实战代码和性能优化建议,帮助开发者稳定识别多路摄像头设备,有效解决VideoCapture接口的索引漂移问题。

weixin_30836759的博客 406

Mythos安全智能体:从漏洞发现到自动利用的AI攻防范式跃迁

AI安全智能体正从传统规则匹配与统计建模,转向对程序语义、编译器中间表示及运行时环境的深度联合理解。其核心原理在于跨抽象层(源码/AST/LLVM IR)的联合嵌入与环境感知推理,使模型能像资深安全研究员一样建模内存布局、推导漏洞路径并生成可执行exploit。这种能力带来显著技术价值:将渗透测试从人天级服务压缩为毫秒级API调用,实现安全左移的工程化落地。典型应用场景包括CI/CD中的实时SAST扫描、零日漏洞POC快速生成、以及自动化修复建议与合规性验证。本文聚焦Anthropic Mythos Pre

492

ICESat-2数据下载及处理分析随笔

ICESat-2全称是Ice,Cloud and land Elevation Satellite -2。看名字我们能知道它的任务是测ice,cloud和land elevation,而且这是一个Satellite,是一颗卫星。那么这里我们就要分清ICESat-2和ATLAS的关系,ICESat-2是星载平台,是一个space observatory,ATLAS是这个星载平台上搭载的单光子激光雷达系统。

u011322358的博客 1万+

【锂离子电池力学耦合及相场法模拟技术与应用】

8. 电化学仿真软件的使用与案例分析 (1) 各向异性纳米线锂化应力分析(实例讲解1) (2) 化学反应及死锂现象研究(案例分析2)(3) 锂化循环损伤计算(案例分析3)6. 4. 电池材料的力学与电化学耦合性能分析(1) 耦合效应对电池性能的影响(2) 耦合模型的验证与应。5. 5. 电池颗粒、极片、电芯尺度力-电-化-热多场耦合模型概述力学-7. 颗粒尺度耦合模型在电池失效分析中的应用。2. 2. 电池电极材料的分类与特性。5. (2) 耦合模型的验证与应用。电化学耦合模型与仿真。

weixin_51101456的博客 523
上一篇: xshell 免费替代方案
下一篇: IE旧浏览器无法访问microsoft.com系列网址无法显示此页
循环盘点
博客等级 码龄15年 552粉丝 14原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值