https是如何保证安全的?

如何保障HTTP请求的安全性? 请求体的内容:请求体中的内容由具体的请求数据构成,可以是表单数据、JSON数据、XML数据、二进制数据等。对请求体进行安全检测:可以采用一定的安全检测技术,如WAF(Web应用程序防火墙)等,对请求体进行实时监控和检测,及时发现和防范安全威胁。对请求体进行访问控制:可以采用一定的访问控制策略,对请求体进行权限控制和鉴别,只允许授权用户访问请求体数据,从而保障数据的安全性。:在使用HTTP协议时,可以对请求体进行加密,采用对称加密或非对称加密等加密方式,确保请求体数据的机密性和完整性。 阅读详情

总所周知,http是明文传输的,也就是你在发往目标服务器的过程中,中间路径下的所有的计算机都能抓取到ip数据包。中间服务器作为路由中转,数据流只会到达网络层,但是因为是明文传输,所以可以看到ip数据包上面携带的http明文。

https之所以安全,是因为使用了tls、ssl协议(下文所有安全协议都以tls讲述)。同样是建立在http的基础上的,对于http协议的应用程序开发者,其实是透明的,因为是相当于在http的传输道路上开辟了一条安全绿色通道,而这条通道,就是tls协议干的。

tls协议是建立在传输层以上,应用层以下,也就是应用层和传输层之间,我们这里简称为L层。客户端使用https传输的时候,在应用层还是明文,经过L层后,变成了密文,所以到了传输层的时候,其实变成一堆加密后的东西了。注意https的加密只在L层做了处理,所以下面的传输层以下都不会加密,明文传输(如果把ip头这些加密了,你还能确定网络包能到达目标服务器?)
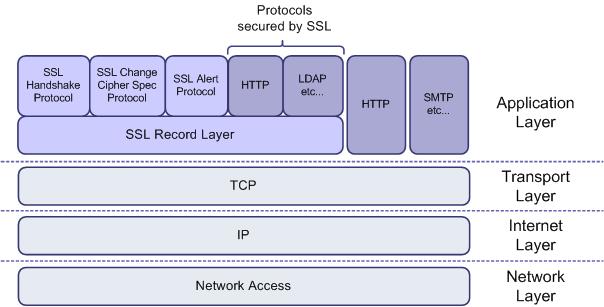
这里写图片描述
此时加密后的ip包在网络之间游荡,当中间不轨的计算机抓取ip包后,由于不能到达L层,所以看到还是密文。而当数据包真正到达目标服务器的时候,传到L层的时候,由L层进行解密,所以到达应用层http的时候,又恢复了明文。关于L层是如何加解密的,这个涉及到了http证书和加密的东西,就是在这层干了这件事。这样对于发送端和接收端都做到明文传输,而中间路由者看到的都是密文。

为什么说 HTTPS 比 HTTP 安全? HTTPS 是如何保证安全的? 导语 签名和公钥一样完全公开,任何人都可以获取。但这个签名只有用私钥对应的公钥才能解开,拿到摘要后,再比对原文验证完整性,就可以像签署文件一样证明消息确实是你发的。 什么是HTTP 我们了解到 HTTP 在通信过程中,存在以下问题: 通信使用明文(不加密),内容可能被窃听 不验证通信方的身份,因此有可能遭遇伪装 而 HTTPS 的出现正是解决这些问题,HTTPS 是建立在 SSL 之上,其安全性由 SSL 来保证 SSL 保证HTTPS安全 在采用 SSL 后,HTTP 就拥有了 HTTPS 的加密、 阅读详情

相关推荐

为什么说HTTPS比HTTP安全? HTTPS是如何保证安全的?

(HyperText Transfer Protocol Secure) 是(HyperText Transfer Protocol) 的安全版本,它通过加密技术提供了比 HTTP 更高的安全性。在现实项目中,HTTPS 已经成为了数据传输的标准,尤其是在涉及敏感信息(如个人数据、支付信息等)的场景中。

向着太阳迎着光 1180

SSL证书是如何保证网站安全的

浏览器在互联网中充当着十分重要的角色。浏览器是用户访问互联网的重要窗口,当用户访问网站时,都须通过浏览器指向正确的网站地址来完成。如果当遇到不安全的网站,浏览器向用户发出警告时,认为该站点存在安全隐患,用户就会对是否继续访问该网站做出考虑。因此浏览器在客户端安全具有相当大的影响力。它们会站在用户角度考虑,尽量保障用户的利益。因此,安全的连接意味着提升用户的网络安全性,创建更安全的互联网。因此很多企业与个人用户选择了安装证书这一安全措施。 SSL安全证书简单来讲HTTPS是一种加密传输、身份认证的网络通

蔚可云的博客 933

最终篇——SWAT模型的建立

同理,Soil Data也是同样的方法导入,在Soil Database Options的选项中,选择UserSiol,用同样的方法导入土壤类型,进行重分类。打开窗口后,只定义HRU Thresholdes,其余两个不用设置,设定各数据单元的计算率,这里的10%的意思是计算精度,即分成级HRU计算单元太小,小于平均计算单元的10%,我们就不对这HRU单元进行计算(也就是说太破碎的计算单元不进行计算),若选择0%意味着全部进行计算,需要耗费大量的内存和时间,对计算机要求较高,不建议。

m0_72556434的博客 5621

HTTPS如何保证传输安全?

Http协议是一种基于文本的传输协议,它位于OSI网络模型中的应用层。物理层: 将数据转换为可通过物理介质传送的电子信号 相当于邮局中的搬运工人。数据链路层: 决定访问网络介质的方式。在此层将数据分帧,并处理流控制。本层指定并提供硬件寻址,相当于邮局中的装拆箱工人。网络层: 使用权数据路由经过大型网络 相当于邮局中的排序工人。传输层: 提供终端到终端的可靠连接 相当于公司中跑邮局的送信职员。会话层: 允许用户使用简单易记的名称建立连接 相当于公司中收寄信、写信封与拆信封的秘书。

qq_69633091的博客 371

新手必看:手把手教你如何通过Github提交CVE漏洞(附完整截图流程)

本文为安全研究新手提供了一份详尽的CVE漏洞提交实战指南。文章重点介绍了如何通过Github平台,从漏洞发现、验证、撰写专业报告到最终提交CVE申请的全流程,并附有完整的截图和沟通模板,帮助初学者迈出负责任漏洞披露的第一步。

ttt77的博客 1253

ADC INL&DNL测试方法和实例

本文介绍了一种可操作的ADC INL和DNL的测试方法--直方图法(也称码密度法)。并实际使用该方法测试了两款芯片的ADC INL和DNL

APTCHIP的博客 1万+

三种解密 HTTPS 流量的方法介绍

Fiddler 这类工具通过往系统导入根证书来实现 HTTPS 流量解密,充当中间人角色。要防范真正的 HTTPS 中间人攻击,网站方需要保管好自己的证书私钥和域名认证信息,为了防范不良 CA 非法向第三方签发自己的网站证书,还要尽可能启用等策略;用户方不要随便信任来历不明的证书,更不要随意导入证书到根证书列表,还要养成经常检查常用网站证书链的习惯。RSA 密钥交换没有前向安全性,这意味着一旦私钥泄漏,之前所有加密流量都可以解开。

3901

108、AWB 时间滤波器:帧间白平衡平滑,防止色彩跳变与过冲

摘要: 文章探讨了AWB(自动白平衡)时间滤波器的设计与优化,以解决帧间白平衡跳变和过冲问题。通过自适应状态机(STABLE/TRANSITION/JUMP)动态调整平滑系数alpha,结合帧率归一化和过冲保护(方向检测+限幅),实现场景切换快速响应与静态稳定性的平衡。作者分享了工程经验:避免固定阈值、联动AE/AF、真实场景验证,并推荐简化卡尔曼滤波替代IIR。最终方案在旗舰机前置摄像头中成功消除“闪白”现象,强调参数需动态适应光照与色温变化。

sundong_81的博客 64

HTTPS是如何保证安全的?

目录 1.前言: 2.加密算法分类 3.什么是对称加密? 4.什么是⾮对称加密? 5.HTTPS 加密解决⽅案 6.数字证书 7.数字签名 8.总结: 1.前言: HTTPS 在传输数据的过程中会对数据进行加密处理,保证安全性。 那HTTPS采用的什么样的加密方式呢?我们来了解下一些加密的基本概念。 2.加密算法分类 目前常见的加密算法可以分成三类,对称加密算法,非对称加密算法 和 Hash算法。 对称加密算法: 相同密钥加密解密, 可逆的! 可以用于加密解密传..

接着奏乐接着舞的博客 3583

条件DDPM:Diffusion model的第三个巅峰之作

前言:DDPM从2020年诞生,短短一年的时间,模型上有两个巨大的改进,其中一个就是condition的引入,最近大部分DDPM相关的论文都会讨论这一点,有些文章称之为latent variable。和当年GAN的发展类似,CGAN和DCGAN的出现极大程度上促进了GAN的发扬光大,意义重大。本文基于前面几篇文章继续聊一聊: 从VAE到Diffusion Model_沉迷单车的追风少年-优快云博客 为什么diffusion model扩散模型可以称为score-based models?_沉迷单车的.

沉迷单车的追风少年 1万+

微信小程序 - 实现客户支付订单连接小票打印机自动打印订单小票功能,微信小程序如何对接小票打印机自动打印小票,小程序收到新订单的时候可以联动商家打印出小票/单据/标签/发货单/电子面单等(详细教程)

微信小程序调用小票打印机,小程序接单后小票机自动打印订单,微信小程序云开发订单微信支付与小票和标签打印的完整高效流程,如何实现微信订单连接小票打印机并自动接单打印,微信小程序连接打印机打印单据小票打印,微信小程序云开发调用小票打印机实现方案,微信小程序怎么配置小票打印机,微信支付电子小票,外卖小程序实战-接单后小票机自动打印订单,微信小程序连接蓝牙打印小票,打印购物小票,调用小票打印机打印小票,微信订单如何连接小票打印机并实现自动接单打印,实现微信订单连接小票打印机并自动接单打印,微信小程序小票打印机打印教

🏆 前端领域优质创作者 1万+

HTTPS的安全性是如何保证的

1. **非对称加密的方式实现信息的机密性,解决了窃听的风险**。但实际HTTPS中非对称加密只是在连接建立初期用来生成对称加密秘钥的,生成之后双方用此秘钥进行对称加密传输消息,毕竟非对称加密开销太大。 2. **摘要算法的方式来实现完整性**,它能够为数据生成独一无二的「指纹」,指纹用于校验数据的完 整性,**解决了篡改的风险**。 3. **将服务器公钥放入到数字证书中,解决了冒充的风险**。

Go_bro的博客 5239

Openclaw第5章 知识库管理

💡:学会使用 OpenClaw构建个人知识库系统,实现网页文章存档、GitHub项目管理、论文笔记整理和跨设备同步。

Maynor的博客 775

HTTPS 是怎么保证安全的

HTTP简介 超文本传输协议HTTP协议被用于在Web浏览器和网站服务器之间传递信息,HTTP协议以明文方式发送内容,不提供任何方式的数据加密,如果攻击者截取了Web浏览器和网站服务器之间的传输报文,就可以直接读懂其中的信息,因此,HTTP协议不适合传输一些敏感信息,比如:信用卡号、密码等支付信息。 互联网上应用最为广泛的一种网络协议,是一个客户端和服务器端请求和应答的标准(TCP),用于从WWW服务器传输超文本到本地浏览器的传输协议,它可以使浏览器更加高效,使网络传输减少。 HTTPS简介 HTT

Your_is_my_God的博客 768

IEM模型,地表粗糙度模拟

利用微波反演土壤水分时候,利用IEM模型可以实现对随机地表的模拟

假人有限元模型

假人模型,车辆碰撞假人有限元模型,适合做乘员安全的研究者利用

https是如何保证安全的

在学习http与https的区别的时候,我们通常从以下几点出发:http是超文本传输协议,是明文传输,有安全风险,https在TCP和http网络层之间加入了SSL/TLS安全协议,使得报文能够加密传输http连接简单,三次握手后即可传输,但是https在三次握手之后还要进行SSL/TLS的握手过程,才能加密报文传输两者端口号不一样,http默认端口号是80,HTTPS默认端口号是443https需要申请CA证书,需要付费。

Rice_w的博客 8111

怀旧版电脑GBC模拟器

再现原版GBC掌机的界面,电脑运行连游戏界面都一样大小,很怀旧,很真实,(英文版)强烈推荐,很小的文件,很难才找到的。

Https如何保证了数据的安全?

文章主要分析和讲解突出握手的过程 1. 一种不安全通信案例 http明文传输和下方案例中数据传输都是不安全的。 2. 数字证书 2.1 为什么要有数字证书? 对于请求方来说,它怎么能确定它所得到的公钥一定是从目标主机那里发布的,而且没有篡改过呢?亦或这请求的目标主机本身就从事窃取用户信息的不正当行为呢?这时候,我们需要有一个权威的值得信赖的第三方机构(一般由政府审核并授权的机构)来统一对外发放主...

guojiayuan002的博客 964

C# WinForm 基于DirectShow.dll编写的程序,可边预览边保存视频,音频和图片

基于微软的DirectShow.dll的二次开发1.自动识别连接的摄像头跟麦克风且可以对其进行选择(默认选中第一个)2.可录制wmv和avi两种格式的视频并且都带有音频,avi可以录制的分辨率和帧数进行选择,wmv默认进行了淸晰度优化如不喜欢可去除代码中有相关提示3.可在预览点开之后进行拍照,也可边录制视频边拍照4.添加了视频和音频的压缩功能(酌情使用)这次二次开发发现C#对DirectShow的相关信息太少,这次做完也不敢藏私共享出来,还望大家指正

https是如何保证安全的,又是如何保证不被中间人攻击的?

HTTPS通过加密、数据完整性校验和身份认证等技术,极大地提高了互联网通信的安全性。它有效防止了中间人攻击,确保了数据在传输过程中的安全性和隐私性。然而,HTTPS并不是万能的,仍然需要配合其他安全措施(如合理的证书管理、强密码策略等)共同保障网络安全。

qq_39279448的博客 3578

为什么 HTTPS 比 HTTP 更安全?HTTPS 如何保证数据传输安全性

大家好,我是蛋蛋。 HTTP 和 HTTPS 在许多网站都有用到,但是现在都是极力倡导使用 HTTPS ,究其原因就是 HTTP 它不是安全的,在数据传输过程中会遭到黑客窃取,本篇文章会先讲解 HTTP 缺点,然后再讲解 HTTPS 是如何解决这些问题来保证安全的。 HTTP 缺点 通信使用明文(不加密),内容可能会被窃听 HTTP 本身不具备加密的功能,因此其在通信过程是使用明文方式发送的。这种方式就有可能造成通信过程中信息会被破解获取。例如一群????佩奇在路上坐着敞篷大货车,路过的人一下就能看到这车

卧龙小蛋的博客 1万+

HTTPS是如何保证安全传输的

答:通过使⽤对称加密、⾮对称加密、数字证书等⽅式来保证数据的安全传输。我们都知道https是保证安全传输的,那么究竟是如何保证的呢?

努力搬砖,顶峰相见 792

Https协议如何保证安全性?

在对摘要进行数据签名(签名下面会说,就是对摘要的一种加密)。随后把加密后的摘要发送到百度网盘的服务器,而百度网盘的服务器会在后台进行查找。看摘要是否存在,如果摘要不存在,则让你上传,并把该摘要保存一份,建立摘要与文件的映射关系。如果摘要存在,则找到摘要对应的文件,创建一个软链接,给你的账户映射。所以这样就可以保证,网盘中真正存储的文件只有一份(也有可能有备份)。摘要是一串固定长度的字符串,当你上传文件的时候先文件进行hash散列然后形成摘要发送给网盘服务器,网盘服务器去判断摘要是否存在。

Lin5200000的博客 1706

https是如何保证信息安全

对称加密与非对称加密、公钥,私钥和数字签名理解 个人理解,未经验证,若有错误,欢迎指正。 暂时记录,理解有变,会再更改。 明确问题域:什么是信息安全?   两者信息交流过程中,保证信息安全,即信息不会泄露和不被篡改。   如何解决不泄露?     1.别人看不到信息。     2.别人看到信息,但看不懂。   所谓看不看到更确切的是:信息传递过程中会不会被拦截。很明显,根据信息的传递,很难做到不被拦截。   那么就要做到被拦截,但却看不懂信息。这就需要对信息进行加密。 信息加密有两过程,加密与解密   信息

weixin_42645653的博客 3487

前端基础知识HTTP系列 - 02(HTTPS比HTTP安全? HTTPS是如何保证安全的)

本文介绍了HTTPS如何通过SSL/TLS协议解决HTTP的安全问题。HTTPS采用混合加密(对称加密+非对称加密)确保通信机密性,使用摘要算法验证数据完整性,通过数字签名实现身份认证。为确保公钥安全,引入第三方CA机构颁发数字证书,验证服务器公钥的真实性。这些措施共同保障了网络通信的机密性、完整性、身份认证和不可否认性,大大提升了HTTP协议的安全性。

m0_67078501的博客 1007

为什么说HTTPS比HTTP安全 HTTPS是如何保证安全的?

实现完整性的手段主要是摘要算法,也就是常说的散列函数、哈希函数可以理解成一种特殊的压缩算法,它能够把任意长度的数据“压缩”成固定长度、而且独一无二的“摘要”字符串,就好像是给这段数据生成了一个数字“指纹”摘要算法保证了“数字摘要”和原文是完全等价的。所以,我们只要在原文后附上它的摘要,就能够保证数据的完整性比如,你发了条消息:“转账 1000 元”,然后再加上一个 SHA-2 的摘要。网站收到后也计算一下消息的摘要,把这两份“指纹”做个对比,如果一致,就说明消息是完整可信的,没有被修改可以看到,

一个前端开发者 208

HTTPS是如何保证安全的

HTTPS SSL/TLS协议就是为了解决上面提到的HTTP存在的问题而生的,下面我们来看一下它是怎么解决的: 所有的信息都是加密传输的,第三方无法窃听 配备身份验证,防止身份被冒充 具有校验机制,一旦被篡改,通信双方会立刻发现 加密 – 对称加密 加密和解密同用一个秘钥的方式称为 共享秘钥加密,也被叫做对称秘钥加密。 对称加密 浏览器发送给服务端 client_random 和一系列加密方法 服务端发送给浏览器 server_random和加密方法

m0_70274918的博客 774
上一篇: java与网络io模型总结
下一篇: 关于列表自建索引的一点总结
@云师兄
博客等级 码龄10年 10粉丝 39原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值