Linux系统安全及应用

Linux文件管理(三)grep命令 Linux命令 grep命令 阅读详情

目录

一、账号安全控制

1.1基本安全措施

1.2密码安全控制 

1.3命令历史、自动注销

二、用户切换与提权(加入wheel组) 

2.1su命令—切换用户

2.2sudo命令—提升执行权限 

 三、PAM安全认证

四、系统引导和登录控制

4.1开关机安全控制

4.2终端及登录控制 

五、弱口令检测、端口扫描

5.1弱口令检测—Joth the Ripper

5.2网络扫描—NMAP


一、账号安全控制

1.1基本安全措施

1.将非登录用户的Shell设为/sbin/nologin

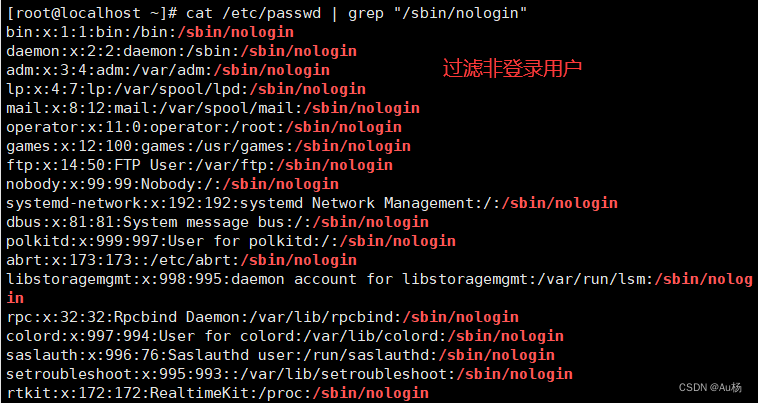
在我们使用Linux系统时,除了用户创建的账号之外,还会产生系统或程序安装过程中产生的许多其他账号,除了超级用户root外,其他账号都是用来维护系统运作的,一般不允许登录,常见的非登录用户有bin、adm、mail、lp、nobody、ftp等。
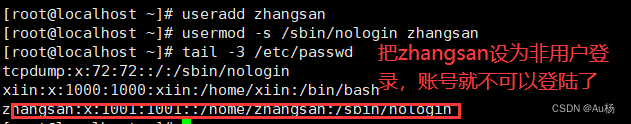
usermod -s /sbin/nologin 用户名
 

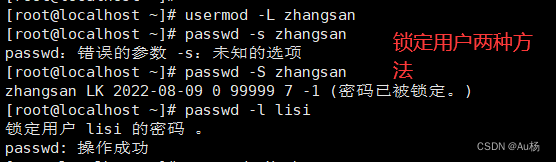
2.锁定长期不使用的账号

usermod -L zhansgan   锁定用户账号方法一
passwd -l lisi  锁定用户账号方法二
usermod -U zhangsan    解锁用户账号方法一
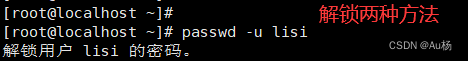
passwd -u lisi   解锁用户账号方法二


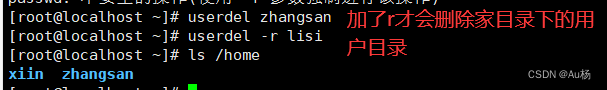
3删除无用账号

userdel zhangsan
userdel -r lisi (同时家目录下的用户目录)
 

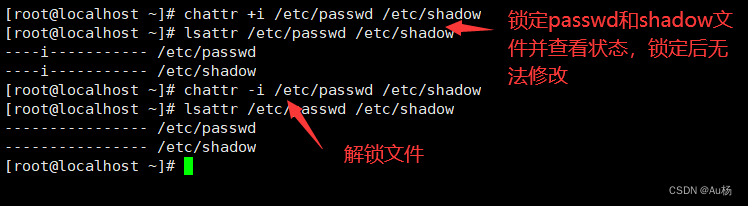
4锁定账号文件passwd、shadow

 chattr +i /etc/passwd /etc/shadow   锁定文件,包括root也无法修改
 chattr -i /etc/passwd /etc/shadow 解锁文件
 lsattr /etc/passwd /etc/shadow查看文件状态属性
1.2密码安全控制 

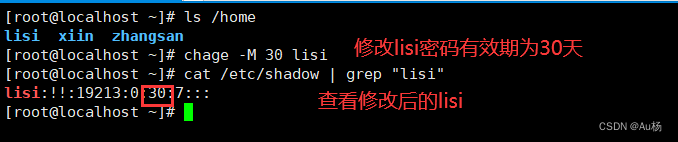
1设置密码有效期

 chage -M 60 lisi   这种方法适合修改已经存在的用户
​
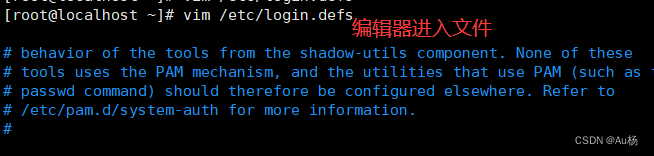
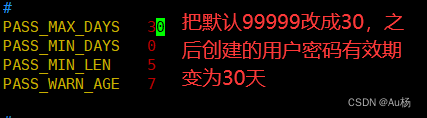
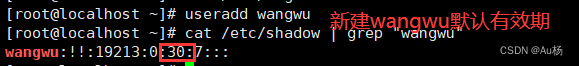
 vim /etc/login.defs   这种适合以后添加新用户,
   PASS_MAX_DAYS   30
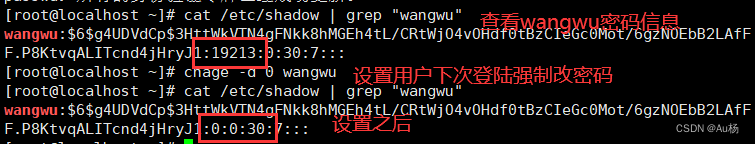
2要求用户下次登录时修改密码

 chage -d 0 wangwu 强制要求用户下次登陆时修改密码
 

1.3命令历史、自动注销

1命令历史限制

  • 减少记录命令的条数

  • 注销时自动情况命令历史

减少记录命令的条数:
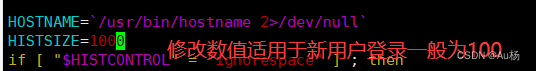
1.vim /etc/profile  进入配置文件修改限制命令条数。适合新用户
   HISTSIZE=200     修改限制命令为200条,系统默认是1000条profile 
 source /etc/ 刷新配置文件,使文件立即生效
2. export HISTSIZE=200  适用于当前用户
    source /etc/profile 
   source /etc/profile 刷新配置文件,使文件立即生效
3. 注销时自动清空命令:
     vim ~/.bashrc
     echo "" > ~/.bash_history
 

1.
 

2.

3.

2终端自动注销

闲置600秒后自动注销:
vim .bash_profile  进入配置文件
    export TMOUT=60  全局声明超过60秒闲置后自动注销终端
source .bash_profile 
 echo $TMOUT
 
export TMOUT=600   
如果不在配置文件输入这条命令,那么是对当前用户生效
​
vim .bash_profile 
  # export TMOUT=60  注释掉这条命令,就不会自动注销了


二、用户切换与提权(加入wheel组) 

2.1su命令—切换用户

1.用途及用法
用途:Substitute User,切换用户
格式:su - 目标用户(横杠“ - ”代表切换到目标用户的家目录)
​
root - - - >任意用户,不验证密码
普通用户- - - >其他用户,验证目标用户的密码
带 “ - ” 表示将使用目标用户的登录Shell环境
​
2.查看su操作记录
安全日志文件:/var/log/secure
​
3.whoami确定当前用户是谁
​
4. vim /etc/pam.d/su
   把第六行注释去掉保存退出
   
默认情况下,使用root切换不需要密码
注释两行,所有账号都可以使用,但是root切换时需要密码


2.2sudo命令—提升执行权限 

 sudo命令的用途及用法:
用途:以其他用户身份(如root)执行授权命令
用法:sudo 授权命令
1.
配置sudo授权
visudo 或者 vim /etc/sudoers
记录格式:
用户 主机名列表=命令程序列表
可以使用通配符“ * ”号任意值和“ !”号进行取反操作。
权限生效后,输入密码后5分钟可以不用重新输入密码。
2.
配置/etc/sudoers文件,可以授权用户较多的时使用
​
 Host_Alias MYHOST= localhost  主机名
 User_Alias MYUSER = yxp,zhangsan,lisi  需要授权的用户   
 Cmnd_Alias MYCMD = /sbin/*,/usr/bin/passwd  授权
 MYUSER  MYHOST = NOPASSWD : MYCMD  授权格式
​
​
3.查看sudo操作记录
需启用Defaults logfile
配置默认日志文件: /var/log/sudo


 三、PAM安全认证

su命令的安全隐患

默认情况下,任何用户都允许使用su命令,有机会反复尝试其他用户(如root) 的登录密码,带来安全风险;

为了加强su命令的使用控制,可借助于PAM认证模块,只允许极个别用户使用su命令进行切换。

什么是PAM?

PAM(Pluggable Authentication Modules)可插拔式认证模块

是一种高效而且灵活便利的用户级别的认证方式;

也是当前Linux服务器普遍使用的认证方式。

PAM提供了对所有服务进行认证的中央机制,适用于login,远程登陆,su等应用

系统管理员通过PAM配置文件来制定不同的应用程序的不同认证策略

PAM认证原理

PAM认证一般遵循的顺序: Service (服务) --> PAM (配置文件) --> pam_*.so;,

PAM认证首先要确定哪一项应用服务,然后加载相应的PAM的配置文件(位于/etc/pam.d下),最后调用认 模块(位于/lib64/security/下)进行安全认证。

用户访问服务器的时候,服务器的某一个服务程序把用户的请求发送到PAM模块进行认证。不同的应用程序所对应的PAM模块也是不同的。

如果想查看某个程序是否支持PAM认证,可以用ls命令进行查看/etc/pam.d/。

ls /etc/pam.d/ | grep su

PAM的配置文件中的每一行都是一个独立的认证过程,它们按从上往下的顺序依次由PAM模块调用。

四、系统引导和登录控制

4.1开关机安全控制

1调整BIOS引导设置原则

  • 将第一引导设备设为当前系统所在硬盘;

  • 禁止从其他设备(光盘、 U盘、网络)引导系统;

  • 将安全级别设为setup,并设置管理员密码。

    禁用重启热键:Ctrl+Alt+Delete 避免因用户误操作重启

2GRUB菜单设置

  • 未经授权禁止修改启动参数

  • 未经授权禁止进入指定系统

3GRUB限制的实现

通常情况下在系统开机进入GRUB菜单时,按e键可以查看并修改GRUB引导参数,这对服务器是一个极大的威胁。可以为GRUB菜单设置一个密码,只有提供正确的密码才被允许修改引导参数。

使用grub2-mkpasswd-pbkdf2获得加密字符串;

修改/etc/grub.d/00_ header文件中, 添加密码记录;

生成新的grub.cfg配置文件。

法一:
1.  使用grub2-mkpasswd-pbkdf2生成密钥并复制,然后备份两个配置文件。 
2.  修改/etc/grub.d/00_ header文件中, 添加密码记录,并存并退出 
​
法二:
直接设置grub2—setpasswd 设置grub密码
生成新的grub.cfg文件,然后重启系统

1.

 2.

4.2终端及登录控制 

 限制root用户只在安全终端登录

  • 安全终端配置:/etc/securetty

  • 步骤:

    1. 更改相关配置文件

    2. 切换至指定终端进行测试

    3. 切换至其他终端进行测试

禁止普通用户登录:

  • 建立/etc/nologin文件

  • 删除nologin文件或者重启后即恢复正常

输入了密码也登陆不了

五、弱口令检测、端口扫描

5.1弱口令检测—Joth the Ripper

  • 一款密码分析工具,支持字典式的暴力破解;

  • 通过对shadow文件的口令分析,可以检测密码强度;

  • 官方网站:John the Ripper password cracker

Joth the Ripper实例

  • 安装方法 make clean 系统类型

  • 主程序文件为john

1. 把下载好的安装包用过rz命令下到目录opy下(sz可以把linux系统中的文件传到自己的windows系统中):
[root@localhost ~]#cd /opt
[root@localhost ~]#rz   
[root@localhost opt]#ls
john-1.8.0.tar.gz
​
2. 解压
[root@localhost opt]#tar zxvf john-1.8.0.tar.gz 
​
3. 安装软件编译工具
[root@localhost src]#yum install gcc gcc-c++ make -y
​
4. 进行编译安装
[root@localhost src]#make clean linux-x86-64
​
5. 准备待破解的密码文件
[root@localhost src]#cd ..   切换至上级目录
[root@localhost src]#cp /etc/shadow /opt/shadow.txt  准备密码文件
 
6. 执行暴力破解
[root@localhost src]#cd /opt/john-1.8.0/run/
[root@localhost run]#./john /opt/shadow.txt 
​
7.查看已经破解出的密码
[root@localhost run]#./john --show /opt/shadow.txt


5.2网络扫描—NMAP

控制位:


常用格式:

nmap [扫描类型]  [选项]  <扫描目标>
netstat natp                                            #查看正在运行的使用TCP协议的网络状态信息
netstat -natp | grep httpd                          #实际操作(httpd换成80也可以)
​
netstat -naup                                           #查看正在运行的使用UDP协议的网络状态信息
​
[root@localhost run]#rpm -qa|grep nmap   查看nmap
[root@localhost run]#yum install -y nmap   安装nmap
 

常见选项: 


 eg:


Linux系统安全应用 系统安全应用 1.创建用户bob设置密码pwd@123 [root@centos01 ~]# useradd bob [root@centos01 ~]# passwd bob 2.设置bob用户密码10天后过期 [root@centos01 ~]# chage -M 10 bob 3.设置退出登录自动清空历史命令 [root@centos01 ~]# vim .bash_logout 4.只允许bob用户使用su命令,其他用户禁止 bob加入wheel组 [root@centos01 ~]# gpass 阅读详情

相关推荐

新手DIY无人机,从电机到飞控,这份配件清单和避坑指南请收好

本文为无人机DIY新手提供从电机到飞控的完整配件清单和避坑指南。详细解析电机KV值选择、电调匹配、飞控系统调试等核心问题,帮助初学者避开常见雷区,顺利完成首飞。特别推荐FPV竞速机和航拍机的配件组合方案,并附赠实用调试命令和故障排查表。

weixin_27032989的博客 239

linux 空闲等待时间TMOUT 反空闲设置 简介

为了增强linux系统的安全性,我们需要在用户输入空闲一段时间后自动断开,这个操作可以由设置TMOUT值来实现。将以下字段加入到/etc/profile 中即可(对所有用户生效)。 export TMOUT=900 # 设置900秒内用户无操作就字段断开终端 readonly TMOUT # 将值设置为readonly 防止用户更改 注意:设置了readonly 之后在当前sh...

whatday的专栏 1万+

基于matlab的心电信号预处理

这是前段时间做的一个课程设计,做的比较简单,没有考虑到太细,只是初步地达到了想要的效果。这次设计主要是对心电信号进行预处理,将其信号中包含的一些干扰滤除或者抑制掉。 一、心电信号 (1)心电信号的特性   人体心电信号是非常微弱的生理低频电信号,通常最大的幅值不超过5mV,信号频率在0.05~100Hz之间。心电信号是通过安装在人体皮肤表面的电极来拾取的。由于电极和皮肤组织之间会发生极化现象

i_weimoli的博客 6万+

linux系统安全及应用

目录 一、账号安全控制 1.1基本安全措施 1.1.1系统账号的清理 1.1.2密码安全控制 1.1.3命令历史、自动注销 1.2用户切换与提权(加入wheel组) 1.2.1su命令—切换用户 1.2.2sudo命令—提升执行权限 1.3PAM安全认证 二、系统引导和登录控制 2.1开关机安全控制 2.1.1调整BIOS引导设置原则 2.1.2GRUB菜单设置 2.1.3GRUB限制的实现 2.2终端及登录控制 2.2.1限制root用户只在安全终端登录 ​2.2.2禁止普通用户登录 三、弱口令检测、端口

xy_1212的博客 2736

高德地图轨迹回放,消息框内展示车辆速度且随车辆移动-升级支持调整速度、回放进度

使用高德地图回放车辆GPS轨迹,并添加速度和回放进度条,并支持调整,效果如下: 新增的功能: 在基础版本,有如下升级 速度条:可以拖动以调整车辆回放速度,且从当前位置继续回放 进度条:进度条表示车辆已回放的百分比,且拖动进度条车辆定位到相应的位置并继续回放 ###思路分析 高德和marker回放相关的API //主要靠他回放 moveAlong(path:Array,speed:Number,f:Function,circlable:Boolean) //点移动到另一个位置,移动进度条车辆跟随移动

博客 1万+

BunkerWeb 开源 WAF/WAAP 实战:基于 Nginx 的 Web 安全防护部署指南

Web 应用暴露在公网后,SQL 注入、XSS、恶意爬虫与 CC 攻击等威胁接踵而至,仅靠业务代码自建防护很难覆盖层出不穷的攻击变种。WAF(Web 应用防火墙)将安全能力前置到流量入口,成为收敛攻击面的关键手段;而更进一步的 WAAP 则扩展至 API 场景,覆盖防爬、限流与 Bot 识别。BunkerWeb 作为一款基于 Nginx 构建的开源 WAF/WAAP,在保留 Nginx 高性能底座的同时,通过模块化设计集成规则引擎、频率限制、IP 封禁、自动 HTTPS 等能力,并借助 Docker 容器化

weixin_34198881的博客 357

Linux下设置会话最大空闲时间TMOUT(会话超时时间)

这篇文章主要就是帮助初学Linux的同学们,在某些特定的情况下需要设置会话连接的过期时间TMOUT

m0_52985087的博客 1万+

AI视频生成工作流开发:从产品拆解到带货视频全流程实现

本文介绍了一套完整的AI视频生成工作流开发方案,该系统能够自动分析产品素材并生成9个标准化分镜,支持白底图智能替换,最终输出专业带货视频。系统基于Coze平台搭建,整合豆包大模型及多模态生成模型,实现从产品分析、脚本生成到视频合成的全流程自动化。关键模块包括产品特征提取、智能分镜分配、视觉内容生成和用户交互调整,支持手动优化提示词和输出结果。该方案采用模块化设计,结合多种AI模型协同工作,为电商视频制作提供高效解决方案。

huanghm88的专栏 388

Linux设置终端超时时间

linux设置终端超时时间1、安全设置方式2、快捷设置方式 1、安全设置方式 为了增强Linux系统的安全性,我们需要在用户输入空闲一段时间后自动断开,这个操作可以由设置TMOUT值来实现。将以下字段加入到/etc/profile 中即可(对所有用户生效)。 export TMOUT=900 # 设置900秒内用户无操作就字段断开终端 readonly TMOUT # 将值设置为re...

qq_26474821的博客 2万+

记录Android Studio连接华为(nova)手机鸿蒙系统踩过的坑

鸿蒙系统的华为老机子比较麻烦,坑有点多,兄弟们加油!

沉迷单车的追风少年 7926

【异常】OpenClaw总Token超限400报错400 Total tokens of image and text exceed max message tokens. Request id:

摘要: 多模态大模型调用中,图文总Token超限导致的400报错是常见问题。本文分析了该报错的触发原因(文本+图片Token总和超出接口限额),并从技术层面解释了多模态Token的计数规则。解决方案分为三个层次:1)紧急修复(精简文本、压缩图片、拆分请求);2)标准化根治(预校验Token、图片预处理、限额适配);3)进阶兜底(分块处理、模型升级、容错机制)。通过前置管控与源头优化,可有效解决并预防此类问题,提升业务稳定性。

奶爸的编程之路,也就一周冷个三天 834

linux 系统安全及应用

系统安全是我们日常生活和工作中不可或缺的一部分主要探讨系统安全及应用,涵盖了账号安全控制、系统引导和登录控制、弱口令检测以及端口扫描等多个方面了解到如何有效地保护系统安全,减少安全风险,为构建安全、可靠的网络环境提供有力保障。同时,我们还可以通过这些安全措施,提高系统的稳定性和可用性,保障用户数据的安全性和完整性。

2501_91344113的博客 1303

平头哥面试——芯片工程师面经

有5个成递增关系的32bit地址值,彼此之间的间隔大小不确定,可以把他们当成parameter来输入模块,现有一个32bit输入数据,要求用尽量少资源去的判断这个数处于哪2个地址之间(地址区间),并且输出区间号。a)后续大概会在9月下旬谈具体的薪资,他们现在也没想好今年应届生的薪资该给多少,到时候如果可以签三方的话可能会跳过意向书环节直接发offer,谈薪资肯定是通过电话来。b. 这边的CPU是自己研制的(玄铁),成都这边主要做存储和网络,都有SOC。a. 成都这边的网络部门具体做的业务有哪些?

FPGA/MATLAB学习教程/源码/项目合作开发 2688

Linux中系统安全及应用

2.passwd开始调用PAM模块,PAM模块会搜寻passwd程序的PAM相关设置文件,这个设置文件一般是在/etc/pam.d/里边的与程序同名的文件,即PAM会搜寻/etc/pam.d/passwd此设置文件。PAM认证首先要确定那一项服务,然后加载相应的PAM的配置文件(位于/etc/pam.d下),最后调用认证文件(位于/lib64/security下)进行安全认证。3.经由/etc/pam.d/passwd设定文件的数据,取用PAM所提供的相关模块来进行验证。非root用户切换时需要密码。

yinglongdiwan的博客 1091

OV9734 DATASHEET,完整规格书

OV9734完整规格书,包括电气参数,尺寸规格,寄存器配置表等

老版QQ原生表情gif动态

这是老版的QQ表情,不过全是动态的的,Windows照片查看器是不会动的,可以右击用浏览器打开查看,再说一遍是老版的,只是分享给宁愿用老版也要动态的人。

解析Linux中的系统安全及应用(一)

各位小伙伴大家好,本次和大家分享的是Linux系统中的系统安全及应用的相关理论知识及操作。我将通过以下几点和相关的实验进行分析说明: 一.系统账号清理: 将非登录用户的shell设为/sbin/nologin 锁定长期不使用的账号 删除无用账号 锁定账号文件passwd、shadow 接下来我们做对于账号文件的控制管理实验: 输入:grep “bash””/etc/passwd(查看哪些用户...

石头城云计算的博客 192

贝叶斯统计 [韦来生编]

贝叶斯(Bayes)统计是近几十年来迅速发展起来的数理统计的一个重要分支。贝叶斯方法与经典统计方法的主要不同之处是进行统计推断时除了利用样本信息外,还要利用参数的先验信息,因此可以提高统计推断或统计决策的效果。它在经济、金融、生物、医学、自然科学和社会科学等许多领域具有广泛的应用。贝叶斯方法的研究已渗透到了统计学的几乎所有领域。作者在给中国科学技术大学概率论与数理统计专业本科生开设的“数理统计”课程中有一章专门讲授“贝叶斯方法和统计决策理论”,近十年来也给中国科学技术大学概率统计专业研究生开设过几次“贝叶斯分析”课。本书是在对过去讲稿的内容作了适当的增减和调整的基础上完成的。  本书共分六章。第1章是绪论,介绍了贝叶斯统计的若干基本概念,同时对必要的数理统计的基础知识有重点地作了回顾。第二章介绍了确定先验分布的若干可供选择的方法。第三章介绍了几类常见统计模型参数的后验分布的主要结果和计算方法。第四章和第五章分别介绍了“贝叶斯统计推断”和“贝叶斯统计决策”的内容。第六章介绍了贝叶斯统计计算的若干方法,包括蒙特卡洛方法和马尔可夫链蒙特卡洛(MCMC)方法以及相关统计软件的简介。本书的每一章附右大量的例题和习题,书末附有常用的几个表格和部分习题解答供读者查用。  大约可在54学时内讲授本书的第1章至第六章的主要内容,教师可根据学时需要选讲本书第1章至第六章的部分内容。书中标“*”号的章节可略去不讲,留给读者作为阅读材料。第六章例题中的R代码和部分例题的数据文件等可从作者个人主页下载。  作者在编写本书的过程中参考了J.O.Berger教授的《统计决策论及贝叶斯分析》和茆诗松教授编写的《贝叶斯统计》等书中的一些内容,以及《贝叶斯分析》一书中由张伟平博士编写的有关贝叶斯统计计算的一些内容。在此表示衷心感谢。  本书编写准备过程中,中国科学技术大学统计与金融系的几个研究生帮助完成了本书部分中文的录入和排版,作者对他们的辛勤工作表示真诚的感谢。高等教育出版社为本书的出版给予了大力支持。在此一并致谢。

LINUX系统安全及应用

LINUX系统安全及应用 本章结构 1、账号安全控制 2、系统引导和登录控制 3、弱口令检测 4、端口扫描 一、账号安全基本措施。 1、系统账号清理 (1)将非登录用户的Shell设为/sbin/nologin usermod -s/sbin/nologin用户名 (2)锁定长期不使用的账号 ​ usermod -L 用户名 passwd -l 用户名 passwd -S 用户名 (3)删除无用的账号 userdel [-r] 用户名

tefuiryy的博客 341

温度PID控制PLC程序

温度PID稳定控制程序,适用于欧姆龙PLC,对其他PLC也具有很大参考价值

【Linux】系统安全及应用

Linux中系统安全及应用介绍。

云计算稿手的博客 1136

Linux安全第三章-系统安全及应用

容易被猜测或破解的简单密码,如:- 常见单词(hello, abc)- 重复字符(123456, aaaaaa)- 无特殊字符的短密码。

2401_85836041的博客 1343

Linux——系统安全及应用

在执行过程中,分析出来的弱口令账号将即时输出,第一列为密码字串,第二列的括号内为相应的用户名(如用户 zhangsan 的密码为“123456”)。John the Ripper 是一款开源的密码破解工具,能够在已知密文的情况下快速分析出明文的密码字串,支持 DES、MD5 等多种加密算法,而且允许使用密码字典(包含各种密码组合的列表文件)来进行暴力破解。只要获得用户的命令历史文件,该用户的命令操作过程将会一览无余,如果曾经在命令行输入明文的密码,则无意之中服务器的安全壁垒又多了一个缺口。

Lemon__ing的博客 1689
上一篇: Linux进程管理
下一篇: netstat和ss命令区别
Au杨
博客等级 码龄6年 37粉丝 82原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值