linux账号与权限管理

Linux账号与权限管理 咳咳咳...故事还在继续发展,知识点的总结仍在继续。(他还在误人子弟!)没办法,我找到了写帖子的意义与作用。我也更应该为帖子的你们而照想,那么今天就直入主题,开始今天的知识点讲解。在以往的帖子中(其实也没多少...)我们不仅简单地学习了Linux的基础命令,也初步地了解了Linux应用程序安装与管理。在很多操作系统的管理领域中,账号和权限管理是保障信息安全,系统稳定运行的核心要素。对于Linux系统而言,更是如此。所以,我们就需要合理地配置用户与组的账号,并且精确地设置各目录于文件权限与归属。 阅读详情

目录

用户账号分类

UID(用户标识)

用户账号文件

用户账号管理

添加用户账号 —useradd

用户账号的初始配置 

设置/更改用户口令—passwd命令

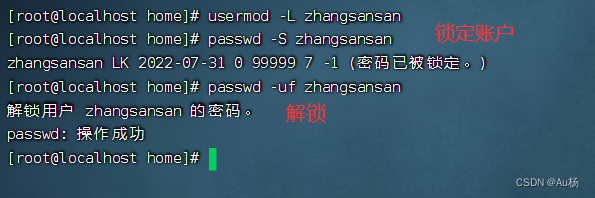
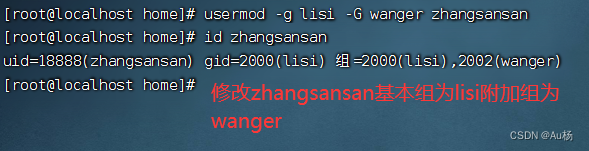
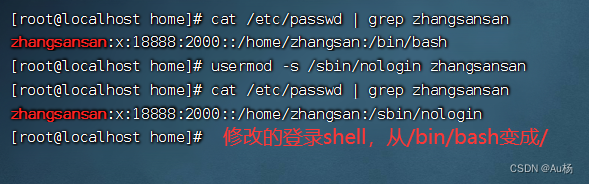
修改用户账号属性—usermod命令 

删除用户账号—userdel命令

管理组账号

组账号的分类

GID(组标识)

添加组账号—groupadd命令

添加、设置、删除组成员—groupwd命令 

删除组账号—groupdel 

查询用户账号所属组—groups命令

查询用户账号身份标识—id命令

查询用户账号的登录属性—finger命令

查询当前主机的用户登录情况—w命令、who命令

文件/目录的权限及归属

查看文件/目录的权限和归属

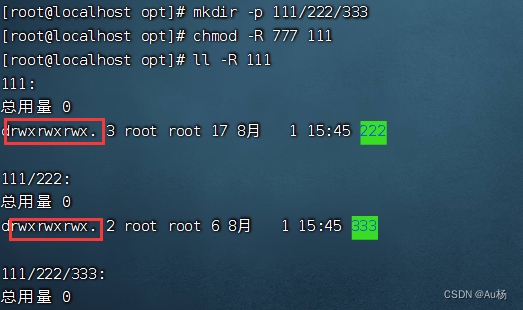
设置文件/目录权限 — chmod

chown/chgrp (设置文件/目录归属 )

unmask应用 


用户账号分类

超级用户: root用户是Linux操作系统中默认的超级用户账号,对本主机拥有最高的权限,系统中超级用户是唯一的。
普通用户: 由root用户或其他管理员用户创建,拥有的权限会受到限制,一般只在用户自己的宿主目录中拥有完整权限。
程序用户: 在安装Linux操作系统及部分应用程序时,会添加一些特定的低权限用户账号,这些用户一般不允许登录到系统,仅用于维持系统或某个程序的正常运行,如bin、daemon、ftp、mail等。
 

UID(用户标识)

  • root用户账号的UID固定值0
  • 程序用户账号的UID默认为Centos5,6: 1~499,Centos7: 1~ 999
  • 普通用户的UID默认为Centos5, 6: 500~ 65535,Centos7: 1000~ 65535

用户账号文件

  • 作用:保存用户名称、宿主自录、登录Sell等基本信息,每一行对应一个用户的帐号记录

  • 文件位置:

    • /etc/passwd :保存用户名称、宿主自录、登录Sell等基本信息
    • /etc/shadow:保存用户的账号、密码等有效信息

基于系统运行和管理需要,所有用户都可以访问passwd文件中的内容,但是只有root用户才能进行更改。在早期的UNIX操作系统中,用户帐号的密码信息是保存在passwd文件中的,不法用户可以很容易的获取密码字串并进行暴力破解,因此存在一 定的安全隐患。后来经改进后,将密码转存入专门的shadow文件中, 而passwd文件中仅保留密码占位符“x”。
eg:             /etc/passwd
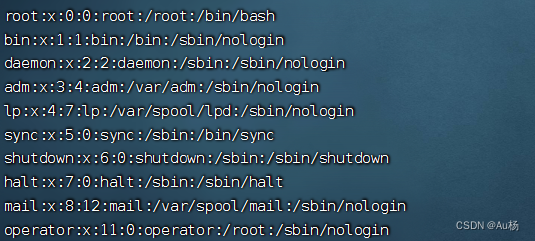
  1. 字段1:用户帐号的名称
  2. 字段2:用户密码占位符“x”
  3. 字段3:用户帐号的UID号
  4. 字段4:所属基本组帐号的GID号
  5. 字段5:用户全名
  6. 字段6:宿主目录
  7. 字段7:登录Shell信息( /bin/bash为可登陆系统,/sbin/nologin和/bin/false为禁 用户登陆系统)

eg:      /etc/shadow
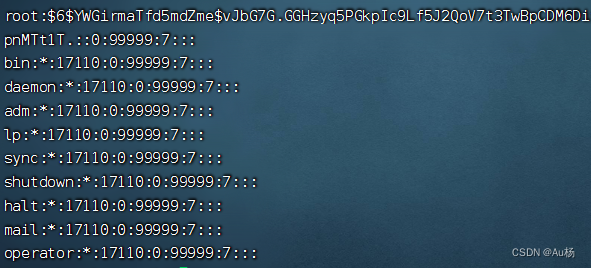
字段1:用户帐号的名称;
字段2:使用SHA512加密的密码字串信息,当为“*” 或“! !”时表示此用户不能登录到系统。,若该字段内容为空,则该用户无须密码即可登录系统;
字段3:上次修改密码的时间,表示从1970年01月01日算起到最近一次修改密码时间隔的天数;
字段4:密码的最短有效天数,自本次修改密码后,必须至少经过该天数才能再次修改密码。默认值为0,表示不进行限制;
字段5:密码的最长有效天数,自 本次修改密码后,经过该天数以后必须再次修改密码。默认值为99999, 表示不进行限制;
字段6:提前多少天警告用户密码将过期,默认值为7;
字段7:在密码过期之后多少天禁用此用户;
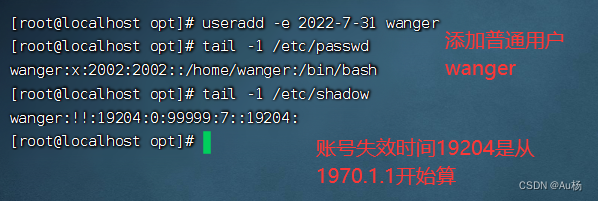
字段8:帐号失效时间,此字段指定了用户作废的天数(从1970年01月01日起计算),默认值为空,表示账号永久可用;
字段9:**保留字段(未使用),**没有特定用用途。

用户账号管理

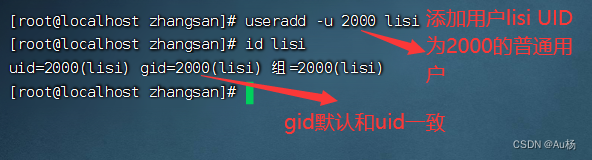
添加用户账号 —useradd

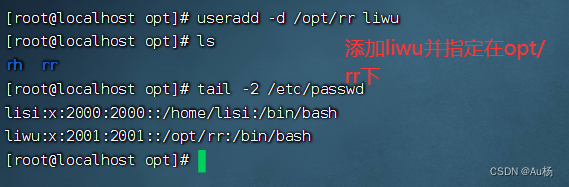
格式:useradd [选项]... 用户名

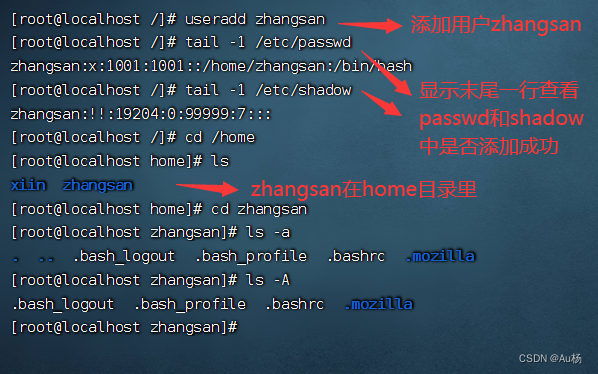
使用useradd添加账户完成以下任务:

在/etc/passwd文件和/etc/ shadow文件的末尾增加该用户账号的记录。
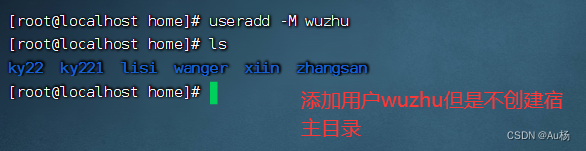
若未明确指定用户的宿主目录,则在/home目录下自动创建与该用户账号同名的宿主目录,并在该目录中建立用户的各种初始配置文件。
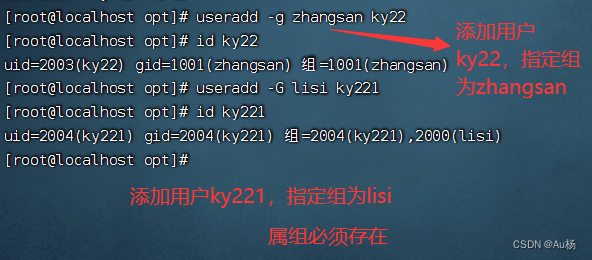
若没有明确指定用户所属的组,则自动创建与该用户账号同名的基本组账号,组账号的记录信息将保存到/etc/group和/etc/gshadow文件中。
常用选项:
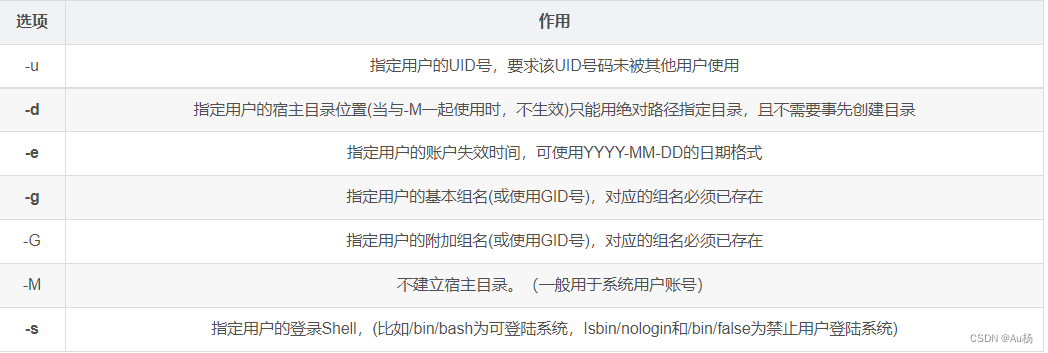
eg:
用户账号的初始配置 

新建用户帐号时,从**/etc/skel**目录中复制而来,比如默认bin/bash,默认家目录
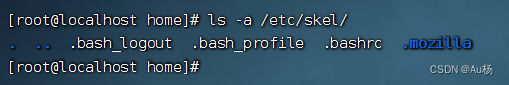
主要的用户初始配置文件**(对用户有效)**

.bash_profile : 这个文件是为系统全局变量配置文件,可以通过重启系统或者执行source /etc/profile 命令使profile文件被读取
.bashrc: 这个文件实际上是/etc/profile的子目录,存放的是一些应用程序所需的启动脚本
.bash_logout: 每一个允许bash shell 的用户都会执行此文件,可通过执行bash命令打开一个新的bash shell时,使bashrc文件被读取
PS:

1.修改/etc/profile文件中相关配置,切换bash或者用户后都需要source /etc/profile才生效;
2.修改/etc/bashrc文件中相关配置,切换bash或者用户后直接生效;
 

设置/更改用户口令—passwd命令

  • root用户可以指定用户名作为参数,对指定账号的密码进行管理;不指定用户名时,修改当前账号的密码。

  • 普通用户却只能执行单独的“passwd"命令修改自己的密码。

  • 格式:passwd 用户名 例如: [root@yxp red]# passwd red 更改用户 red 的密码 。 新的 密码: 重新输入新的 密码: passwd:所有的身份验证令牌已经成功更新。

注意:密码不得小于8个字符,不设置密码,有两个“!!”,不可以正常登陆,设了密码才可以

常用选项:
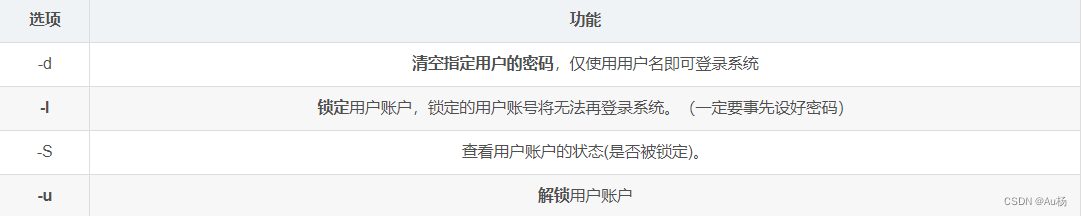
eg:
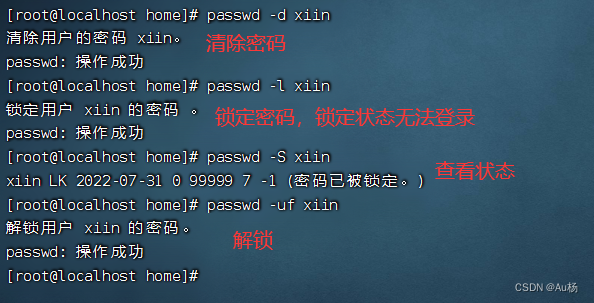
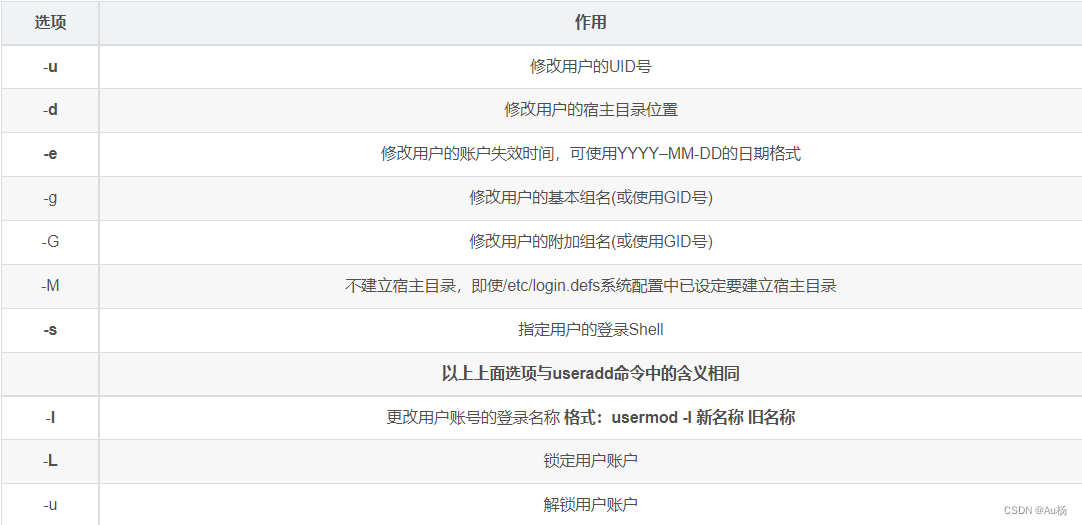
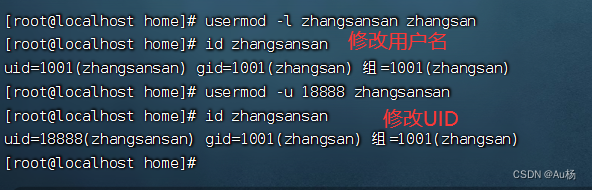
修改用户账号属性—usermod命令 

格式:usermod [选项]... 用户名

常用选项:
eg:
删除用户账号—userdel命令

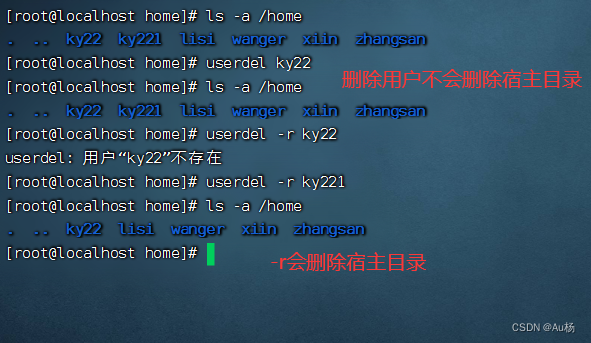
格式: userdel [-r] 用户名 //结合-r可以删除宿主目录 
管理组账号

组账号的分类

  • 基本组(私有组): 基本组账号只有一个,一般为创建用户时指定的组。在/etc/passwd文件中第4段记录的即为该用户的基本组GID号。
  • 附加组(公共组): 用户除了基本组以外,额外添加指定的组。

GID(组标识)

  • root用户账号的GID固定值0
  • 程序用户账号的GID默认为Centos5,6: 1~499,Centos7: 1~ 999
  • 普通用户的GID默认为Centos5, 6: 500~ 65535,Centos7: 1000~ 65535

文件位置:

  • /etc/group:保存组帐号基本信息
  • /etc/gshadow:保存组帐号的密码信息

格式: [root@yxp red]# head /etc/group root:x:0: bin:x:1:

  • 字段1:组帐号的名称
  • 字段2: 占位符“x”
  • 字段3:组账号的GID号
  • 字段4:组账号包含的用户成员(一般不包括基本组对应的用户帐号),多个成员之间以逗号“,"分隔

添加组账号—groupadd命令

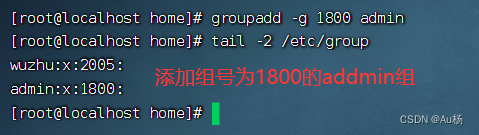
groudadd [-g GID] 组账号名

eg:
添加、设置、删除组成员—groupwd命令 

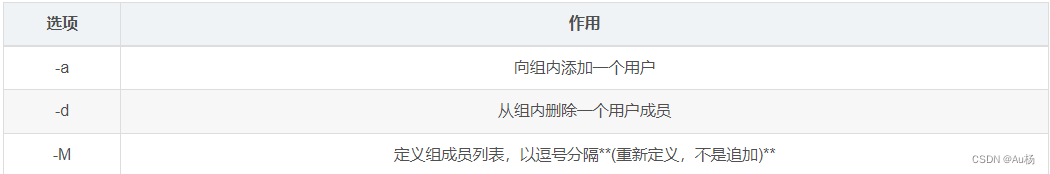
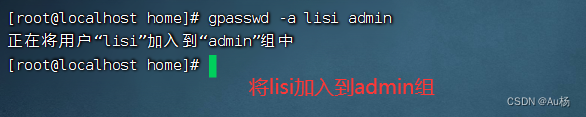
设置组账号密码,但是该功能极少使用,实际上更多的管理用户成员、添加/删除组成员

 常用选项:
eg:
删除组账号—groupdel 

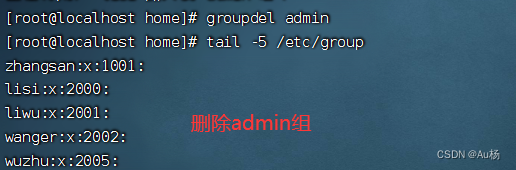
格式:groupdel 组账号名
查询用户账号所属组—groups命令

查询用户账号身份标识—id命令

查询用户账号的登录属性—finger命令

查询当前主机的用户登录情况—w命令、who命令
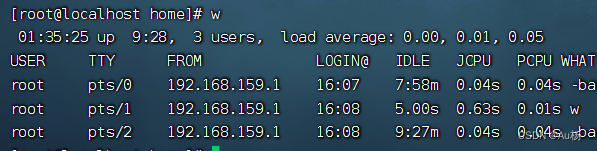
第一行信息输出内容包含的信息说明如下:

23:16:26 ——当前系统时间.
up 1 day——系统运行时长.
4 users ——登录用户数.
load average: 0.00 0.01, 0.05 ——系统过去1,5,15分钟的平均负载信息。平均系统负载是对当前正在运行或正在等待磁盘I/O的作业数的度量。 它基本上告诉您系统在给定间隔内的繁忙程度。
第二行信息包括如下字段说明:

USER ——登录用户名.
TTY ——登录用户使用的终端名.
FROM ——登录用户来源的主机名或IP地址.
LOGIN@ ——用户登录时长.
IDLE —— 自用户上一次与终端进行交互以来的空闲时间.
JCPU ——附加到tty的所有进程使用的时间.
PCPU ——用户当前进程所用的时间。 显示在“ WHAT”字段中的那个.
WHAT —— 用户当前的进程及选项/参数。
 

文件/目录的权限及归属

​ 在Linux文件系统的安全模型中,为系统中的文件赋予了两个属性:访问权限和文件所有者,简称“权限”和“归属”。其中访问权限包括读取、写入、可执行三种基本类型,归属包括属主(拥有该文件的用于账号)、属组(拥有该文件的组账号)。Linux系统根据文件和目录的访问权限、归属来对用户访问数据的过程进行控制。
 

查看文件/目录的权限和归属

 ll /etc/passwd -rw-r--r--. 1 root root 2387 9月 3 22:57 /etc/passwd

在上述输出信息中,第3、4个字段的数据分别表示该文件的属主、属组,上面的"/etc/passwd"文件都属于root用户,root组:而第1个字段的数据表示该文件的访问权限,如:"-rw-r–r–"。权限字段由四部分组成,各自的含义如下:
第一个字符:表示该文件的类型,可以是d(目录)、b(块设备文件)、c(字符设备文件)、“-”(普通文件)、字母“ l ”(链接文件)等;
第2~4个字符:表示该文件的属主用户(User)对该文件的访问权限;
第5~7个字符:表示该文件的属组内各成员用户(Group)对该文件的访问权限;
第8~10个字符:表示其他任何用户(Other)对该文件的访问权限;
第11个字符:这里的“ . ”与SELinux有关,目前不需要关注。
 

设置文件/目录权限 — chmod

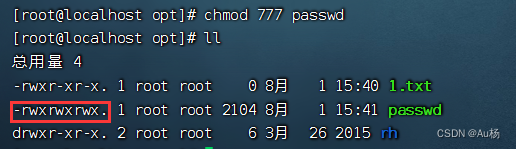
格式: 字符形式: chmod [ugoa···][+-=][rwx] 文件... 数字形式: chmod nnn 文件/目录...
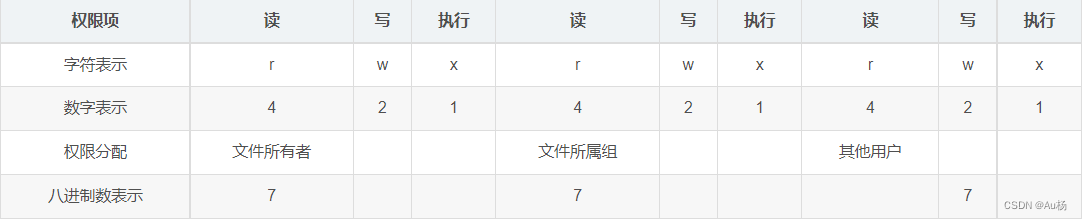
在表示属主、属组用户或者其他用户对该文件的访问权限时,主要使用了三种不同的权限字符,权限字符也可以分别表示为八进制数字4、2、1,表示一个权限组合时需要将数字进行累加。
各自含义如下:

读取 r :允许查看文件的内容、显示目录列表
写入 w :允许修改文件内容,允许在目录中新建、移动、删除文件或子目录
可执行 x :允许运行程序、切换目录。
常用选项: -R:递归修改指定目录下所有子项的权限(包括目录中的文件

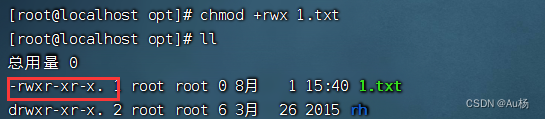
字符组合“[ugoa···][+ - =][rwx]”或者数字组合“nnn”的形式表示要设置的权限模式,其中“nnn”为需要设置的具体权限值,如“755”、“644”等,而“[guoa···][+ - =][rwx]”的形式中,三个组成部分的含义及用法如下所述:

“ugoa”表示该权限设置所针对的用户类别。“u”代表文件属主,“g”代表文件组内的用户,“o”代表其他任何用户长度有用户(ugo的总和);
“+ - =”表示设置权限的操作动作。“+”号代表增加权限,“-”号代表减少相应权限,“=”号代表仅设置对应的权限;
“rwx”是权限的字符组合形式,也可以拆分使用,如“r”、“rx”等。
示例:不指定ago,默认所有都设置
eg:


chown/chgrp (设置文件/目录归属 )

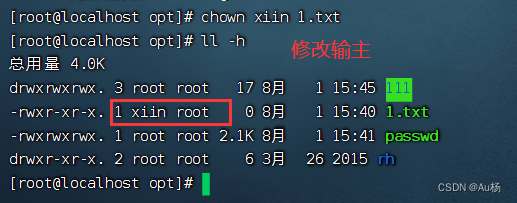
 格式: chown/chgrp 属主 文件或目录 chown/chgrp :属组 文件或目录 chown/chgrp 属主:属组 文件或目录

常用选项: -R:递归修改指定目录下所有子项的权限(包括目录中的文件)

eg:
unmask应用 

我们新建一个新的文件或者目录时,它的默认权限时什么呢,这个与umask有关。

作用:

  • 设置目录和文件的默认权限;
  • 指定目前用户在新建文件或目录时的权限默认值;
  • 新建的文件或者目录的权限为默认最大权限减去umask(普通文件的最大默认权限为6,目录的最大默认权限为7)

格式: umask查看: umask umask设置: umask 000

umask 123 文件权限变成644 (文件权限不会出现奇数)

linux账号和权限管理 添加、管理、删除组账号(附加组) 阅读详情

相关推荐

Linux 账号与权限管理

文章目录前言一、管理用户账号1.用户账号概述①用户账号②UID号③用户账号文件——/etc/passwd(/etc/shadow)2.用户账号管理①添加用户账号——useradd②设置/更改用户口令——passwd③修改用户账号属性——usermod④删除用户账号——userdel⑤用户账号的初始配置文件二、管理组账号1.组账号管理①添加组账号——groupadd②添加删除组成员——gpasswd③添加删除组成员——groupdel2. 查询账号信息①查询用户所属的组——groups②查询用户身份标识——i

weixin_53560205的博客 1290

不得不会的linux账号与权限管理

文章目录一、管理用户账号1.1用户账号概述1.1.1用户账号的分类1.1.2用户标识UID (User IDentity ,用户标识号)1.1.3用户账号文件1.2用户账号管理1.2.1 添加用户账号 —useradd1.2.2用户账号的初始配置1.2.3设置/更改用户口令—passwd命令1.2.4修改用户账号属性—usermod命令1.2.5删除用户账号—userdel命令**二、管理组账号2.1组账号概述2.1.1组账号的分类2.1.2组标识GID( Group IDentifi,组标识号 )2.1.

m0_51160032的博客 1308

Linux系统中账号及权限管理

前言 作为一个多用户、多服务的服务器操作系统,Linux提供了严格的权限管理机制,主要从用户身份、文件权限两方面对资源访问进行限制。本文将分别介绍Linux系统中用户和组账号的管理、文件权限和归属的管理、文件和目录的权限管理、文件和目录的归属挂你的相关知识,帮助大家解决问题。 一.管理用户账号和组账号 1.1用户账号和组账号概述 Linux基于用户身份对资源访问进行控制 ●用户帐号:①.超级用户:root用户是 Linux系统中默认的超级用户账号,对主机拥有最高的权限,...

BeliefWish的博客 559

linux用户管理 group user

多任务,多用户:可以在同一时间,有多个用户同时登陆一个系统执行不同的任务而不互相影响假设现在有三个用户:root、lbb、mvv,三个用户同一时间登录了同一个系统,root去修改配置文件了,lbb去创建目录了,mvv去访问数据库了,每个用户互不干扰的独立执行自己的任务,并且每个用户不能够越线去访问其他用户正在操作的目录或执行其他用户下的任务,由此可见,不同的用户是拥有各自不同的权限的,Linux通过权限的划分和管理来实现多用户、多任务的运行机制。

2301_78315274的博客 432

【C++】auto关键字(C++11,超详细解析,小白必看系列)

本文详细解析了C++中的“auto”关键字,介绍了其定义、基本用法、限制和高级用法,特别是与范围for循环和Lambda表达式结合的应用。

m0_73494049的博客 6万+

低供电电压CMOS偏置电路分析(有些类似于三支路电流源)

1、偏置电路原理图以及仿真结果 电路电流分析:Ip=Ip1=Ip2=Ip3,那么 Ip=12μnCoxWL(IpR−VTH)2 I_p=\frac{1}{2} μ_nC_{ox}\frac{W}{L} (I_{p}R-V_{TH})^2 Ip​=21​μn​Cox​LW​(Ip​R−VTH​)2 解出方程式即可得到参考电流及参考电压 2、电路电源抑制比PSRR分析 这里为了方便,小信号前都不加△ 首先做一个近似,由于gmRo>>1,直接将VDD变化导致的P3管漏级电压变化与VDD变化量做相等

qq_46579389的博客 2910

7001—Manjaro随笔

一、安装 1—报错:A start job is running for livemedia mhwd scripe 进入安装界面,找到boot,按e进入编辑模式,出现如下界面: 在 driver=free 后面添加 acpi_osi=! acpi_osi="Windows2009" 按F10进入boot,进行安装。 如果这样还是不行的话,重启一下。 将driver=free 改成driver=intel drive=intel 后面添加 xd...

zhang_yling的专栏 877

Geant4 案例分析(一): B1

本文是对Geant4 B1的案例分析,其中特定的功能不做介绍,而注重于各个文件的主要功能,以及它们组织的方式。

m0_51809467的博客 1583

Linux基础之用户管理

Linux基础之用户管理

拄着拐儿唱儿歌的博客 5383

如何从零开始写小程序

看了这篇文章,即使让我现在就从头写一个能够正常运行的小程序,也没有原本想象中的那么难了。 在本文中,我们将会以一个具体的小程序为例,带领大家从零到一完成一个小程序的开发流程,并将这个小程序上传到 FinClip.com 进行小程序提审与上架操作。 我们新建了一个叫做「HelloWorld」的小程序,FIDE 在初始化小程序项目时,会自动在项目目录中补充对应所需要的项目文件。那不妨让我们先从小程序目录下的配置文件开始,逐渐揭开小程序的面纱。 使用 FIDE 编辑小程序 1. 认识 json 文件 在小程序项目

POHOU23的博客 4397

不加行也能填满:用 ABAP BDC 驯服 Table Control 滚动录制缺陷,批量维护供应商银行账户

摘要 本文探讨了在SAP ECC/S4HANA系统中处理供应商主数据时,Table Control控件带来的批量导入挑战。文章指出,银行账户维护界面中Table Control的滚动动作难以被录制工具捕捉,导致批量导入数据时仅能填充前5行。解决方案是通过BDC_OKCODE显式触发翻页(如=P+),并配合行号拼接(如(01)~(05))将数据写入不可见行。文中提供了完整的ABAP程序示例,展示了如何读取外部文件、动态生成BDCDATA、处理表格翻页逻辑,最终通过CALL TRANSACTION执行XK01事

2007 年 ~ 2025 年,深耕 SAP 技术 18 年 277

Linux学习笔记——用户管理

主要关于Linux用户管理的几个简单指令,包括 adduser、useradd、passwd、su、userdel

hhhcbw的博客,欢迎各位来访 3209

scottplot5中使用signalXY图,如何更新数据?

🏆本文收录于《优快云问答解答》专栏,主要记录项目实战过程中的Bug之前因后果及提供真实有效的解决方案,希望能够助你一臂之力,帮你早日登顶实现财富自由🚀;同时,欢迎大家关注&&收藏&&订阅!持续更新中,up!up!up!!

**My Coding Family** 2446

Linux账号和权限管理

在表示属主、属组内用户或其他用户对该文件的访问权限时,主要使用了三种不同的权限字符:r、w、x,分别表示可读、可写、可执行。若需要去除对应的权限,则用“-”表示。在Linux操作系统中的每一个用户账号都有一个数字身份的身份标识,即UID(User IDentity 用户标识号),对于操作系统来说,UID是区分用户的基本依据,原则上每个每个UID是唯一的。在Linux操作系统中,根据系统管理的需要将用户分为不同的类型,主要包括超级用户,普通用户和程序用户,各类型拥有的权限以及担任的角色各不相同。

ASDyushui的博客 1168

YOLOv11模型改进-模块-引入空间池化模块StripPooling 解决遮挡、小目标

本文介绍了一种新的空间池化策略,称为,用于场景解析。结构:包括两个平行路径,分别进行水平和垂直方向的条带池化,然后通过1D卷积层进行特征调整。:结合了条带池化和传统的空间池化,分别用于捕捉长距离和短距离的依赖关系。作用捕捉长距离依赖:通过长条形的池化窗口,有效捕捉分布离散的区域之间的关系。避免不相关信息干扰:窄条形的池化窗口有助于捕捉局部上下文,防止不相关区域干扰标签预测。提高场景解析性能:在多个基准数据集上,证明了这种方法能够显著提升场景解析的效果。

qq_64693987的博客 4206

​​光流结合深度学习实现物体运动方向判断

光流计算:提取每一帧视频中像素的运动信息,生成光流图。光流特征提取:通过特定的预处理,将光流图转换为深度学习模型可用的输入格式。深度学习模型设计:构建一个卷积神经网络(CNN)或其他适合的深度学习架构,利用光流特征进行运动方向分类。模型训练与推理:对网络进行训练并使用训练好的模型判断运动方向。光流与深度学习结合的运动方向判断技术在多个领域具有广泛的应用前景。通过光流提取像素级动态信息,并利用深度学习模型学习高层次特征,可以实现高精度的运动检测与方向判断。

matlab_python22的博客 323

Linux账号的权限管理

本文介绍了Linux系统中的用户账号和组账号管理机制。用户账号分为超级用户、普通用户和程序用户三类,各自具有不同的权限和功能。组账号用于简化权限管理,用户可属于多个组。文章详细解析了/etc/passwd和/etc/shadow文件的格式与作用,并提供了常用账号管理命令的使用方法,包括useradd、passwd、usermod、userdel等用户操作命令,以及groupadd、gpasswd、groupdel等组管理命令。这些知识对于系统管理员进行用户权限管理和系统安全配置具有重要指导意义。

2503_93013170的博客 859

贝叶斯统计 [韦来生编]

贝叶斯(Bayes)统计是近几十年来迅速发展起来的数理统计的一个重要分支。贝叶斯方法与经典统计方法的主要不同之处是进行统计推断时除了利用样本信息外,还要利用参数的先验信息,因此可以提高统计推断或统计决策的效果。它在经济、金融、生物、医学、自然科学和社会科学等许多领域具有广泛的应用。贝叶斯方法的研究已渗透到了统计学的几乎所有领域。作者在给中国科学技术大学概率论与数理统计专业本科生开设的“数理统计”课程中有一章专门讲授“贝叶斯方法和统计决策理论”,近十年来也给中国科学技术大学概率统计专业研究生开设过几次“贝叶斯分析”课。本书是在对过去讲稿的内容作了适当的增减和调整的基础上完成的。  本书共分六章。第1章是绪论,介绍了贝叶斯统计的若干基本概念,同时对必要的数理统计的基础知识有重点地作了回顾。第二章介绍了确定先验分布的若干可供选择的方法。第三章介绍了几类常见统计模型参数的后验分布的主要结果和计算方法。第四章和第五章分别介绍了“贝叶斯统计推断”和“贝叶斯统计决策”的内容。第六章介绍了贝叶斯统计计算的若干方法,包括蒙特卡洛方法和马尔可夫链蒙特卡洛(MCMC)方法以及相关统计软件的简介。本书的每一章附右大量的例题和习题,书末附有常用的几个表格和部分习题解答供读者查用。  大约可在54学时内讲授本书的第1章至第六章的主要内容,教师可根据学时需要选讲本书第1章至第六章的部分内容。书中标“*”号的章节可略去不讲,留给读者作为阅读材料。第六章例题中的R代码和部分例题的数据文件等可从作者个人主页下载。  作者在编写本书的过程中参考了J.O.Berger教授的《统计决策论及贝叶斯分析》和茆诗松教授编写的《贝叶斯统计》等书中的一些内容,以及《贝叶斯分析》一书中由张伟平博士编写的有关贝叶斯统计计算的一些内容。在此表示衷心感谢。  本书编写准备过程中,中国科学技术大学统计与金融系的几个研究生帮助完成了本书部分中文的录入和排版,作者对他们的辛勤工作表示真诚的感谢。高等教育出版社为本书的出版给予了大力支持。在此一并致谢。

Linux账号和权限管理详解

在Linux系统中,基于用户身份对资源访问进行控制是系统安全的核心机制。用户和组账号管理是系统管理员的重要工作之一。Linux账号和权限管理是系统安全的基础,主要涉及:useraddpasswdusermoduserdelgroupaddgpasswdgroupdelgroupsidfingerwwhochmodchown合理配置用户权限和文件访问控制,可以确保系统安全性和资源共享的有效平衡。

kirito0000的博客 1071

RU DOS版、EFI版32bit/64bit BIOS常用工具

DOS版、EFI版的RU工具,可用来查看IO、MEM、PCI、SMBIOS等资源。亲测在EFI SHELL下可用。

jdk-8u144-linux-x64.tar.gz.

该资源为搭建Linux系统Java环境用,资源的后缀为tar.gz格式的压缩包

linux 账号和权限管理

在 passwd 文件开头的部分,包括超级用户 ro0t及各程序用户的账号信息,系统中新增加的用户账号信息将保存到 passwd 文件的末尾。与 windows 操作系统相比,Linux 操作系统中的用户账号和组账号的作用在本质上是一样的,同样都是基于用户身份来控制对资源的访问,只不过在表现形式及个别细节方面存在一些差异。但是只有root 用户才能进行更改。在 Linux 操作系统中,根据系统管理的需要将用户账号分为不同的类型,主要包括超级用户、普通用户和程序用户,各类型拥有的权限、担任的角色也各不相同。

2501_91344113的博客 1298

Linux账号管理和权限管理

基本组(私有组):基于某种特定联系(如都需要访问 ftp 服务),将多个用户集合在一起,构成一个用户组,表示该组内所有用户的账号称为组账号,每一个用户账号至少属于一个组 (创建用户时,会自动创建一个所属组,当前创建的用户默认属于当前的组) ,这个组称为该用户的基本组(私有组)。字段7:/bin/bash,这是用户登录Shell信息(/bin/bash为可登陆系统,/sbin/nologin和/bin/false为禁止用户登陆系统)。字段1:root,这是用户账号的名称,用户名仅是为了方便记忆。

2503_91356004的博客 1162

Linux 账号和权限管理

Linux系统基于用户身份对资源访问进行控制,用户账号分为超级用户(root用户)、普通用户和程序用户。超级用户拥有系统的最高权限,普通用户权限受限,程序用户通常不允许登录系统,仅用于维持系统或程序的正常运行。用户账号与组账号相关联,每个用户都有一个基本组(私有组)和可能的附加组(公共组)。

2302_79420346的博客 913

linux的用户账号与权限管理

在用户的家目录中,是一个隐藏的文件。.bashrc和.profile都是用户的配置文件,区别在于用户登录后会优先读取.profile里面的配置,然后才会读取.bashrc的配置。

2401_87121330的博客 1621
上一篇: rpm和yum
下一篇: 磁盘与文件系统管理
Au杨
博客等级 码龄6年 37粉丝 82原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值