ACL与NAT

SQL Server 1433端口IP白名单实战:穿透NAT、rp_filter与conntrack的全栈防控 IP白名单是数据库网络访问控制的基础机制,其本质是在传输层(TCP)对连接请求实施源地址过滤。实现可靠白名单需深入理解网络分层原理:物理层受NAT/SLB影响导致源IP失真;网络层rp_filter可能静默丢弃合法包;传输层conntrack状态匹配错误将导致连接建立失败。技术价值在于以最小权限原则收敛攻击面,同时保障高可用性。典型应用场景包括云安全组配置、混合云VPC互通、容器化K8s NetworkPolicy策略及裸金属Windows防火墙精细化管控。本文聚焦SQL Server 1433端口这一高频 阅读详情

目录

ACL(访问控制列表)

ACL概述与产生背景
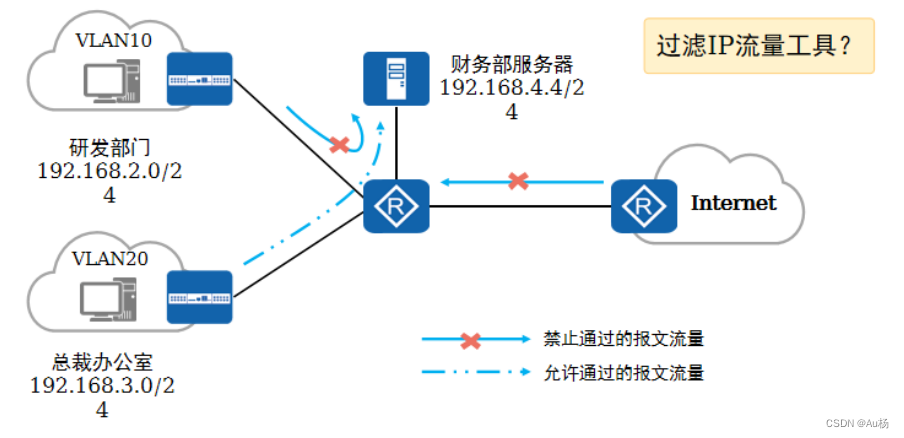
ACL应用

ACL种类
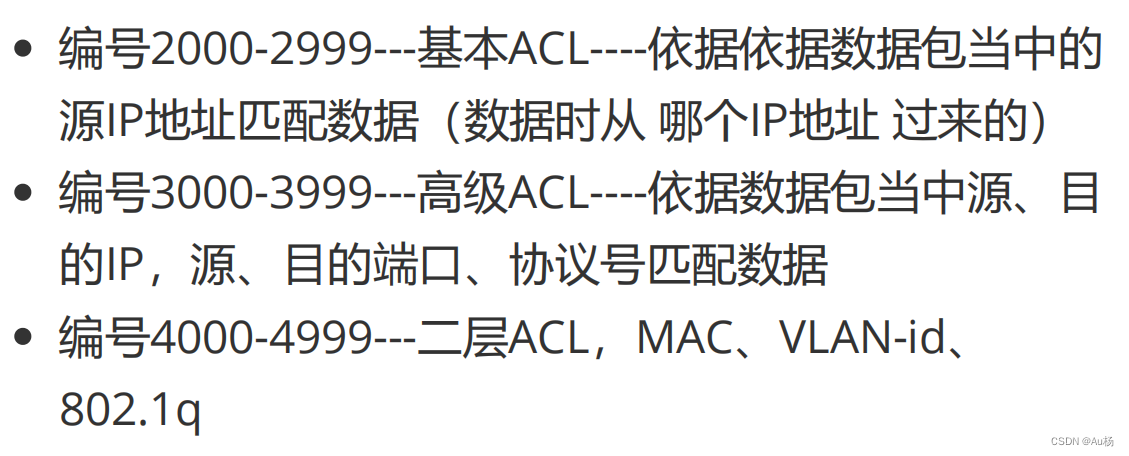
ACL应用原则

ACL匹配规则

NAT(网络地址翻译)

NAT工作机制        

静态NAT

NATPT(端口映射)

Easy-IP

实验


ACL(访问控制列表)

ACL概述与产生背景

ACL: access list 访问控制列表
白名单:默认拒绝所有,放一个 可以通信一个 自己内部的业务
黑名单:默认开放所有,加入一个,不能通信一个。

ACL应用

ACL 两种应用 :
1. 应用在接口的 ACL----- 过滤数据包(原目 ip 地址,原目mac, 端口 五元组)
2. 应用在路由协议 ------- 匹配相应的路由条目
3. NAT 、 IPSEC VPN 、 QOS----- 匹配感兴趣的数据流 (匹配上我设置的 数据流的)

ACL种类

ACL应用原则

基本 ACL: 尽量用在靠近目的点
高级 ACL: 尽量用在靠近源的地方 ( 可以保护带宽和其他资源)

ACL匹配规则

1 、一个接口的同一个方向,只能调用一个 acl
2 、一个 acl 里面可以有多个 rule 规则,按照规则 ID 从小到大排序,从上往下依次执行
3 、数据包一旦被某 rule 匹配,就不再继续向下匹配
4 、用来做数据包访问控制时,默认隐含放过所有 ( 华为设备)


NAT(网络地址翻译)

一个数据包目的 ip 或者源 ip 为私网地址, 运营商的设备无法转发数据。

NAT工作机制        

一个数据包从企业内网去往公网时,路由器将数据包当中的源ip (私有地址),翻译成公网地址

静态NAT

工程手动将一个私有地址和一个公网地址进行关联,一一对应,缺点和静态路由一样

NATPT(端口映射)

NAT Server---- 内网服务器对外提供服务,针对目的 ip 和目的端口映射, 内网服务器的相应端口映射成路由器公网 ip 地址的相应端口

Easy-IP

1. 使用列表匹配私网的 ip 地址
2. 将所有的私网地址映射成路由器当前接口的公网地址

实验

nat

企业出口
[R1]int g0/0/0 //进入接口g0/0/0
[R1-GigabitEthernet0/0/0]undo shut undo shut//开启物理接口
[R1-GigabitEthernet0/0/0]ip add 192.168.1.1 24  //配置IP地址及子网掩码长度
[R1-GigabitEthernet0/0/0]int g0/0/1  //进入接口g0/0/1
[R1-GigabitEthernet0/0/1]undo shut //开启物理接口
[R1-GigabitEthernet0/0/1]ip add 202.10.10.1 24  //配置IP地址及子网掩码长度
[R1]nat address-group 1 15.0.0.10 15.0.0.11 //配置NAT外网地址池
[R1]acl 2000 //创建标准访问控制列表2000 
[R1-acl-basic-2000]rule permit source 192.168.1.0 0.0.0.255 //配置ACL抓取内网地址段
[R1-acl-basic-2000]int g0/0/1 //进入接口g0/0/1
[R1-GigabitEthernet0/0/1]nat outbound 2000 address-group 1 //在外网口调用acl2000    
[R1]ip route-static 0.0.0.0 32 202.10.10.2  // 配置默认路由,下一跳入接口 202.10.10.2
[R1-GigabitEthernet0/0/1]display nat outbound //查看是否成功

ACL

R1

[Huawei]sys R1

[R1]int g0/0/1

[R1-GigabitEthernet0/0/1]ip add 192.168.2.254 24

[R1-GigabitEthernet0/0/1]int g0/0/2

[R1-GigabitEthernet0/0/2]ip add 192.168.3.254 24

[R1-GigabitEthernet0/0/2]int g0/0/0

[R1-GigabitEthernet0/0/0]ip add 192.168.1.254 24

[R1-GigabitEthernet0/0/0]int g0/0/1

[R1-GigabitEthernet0/0/1]q

[R1]acl 2000

[R1-acl-basic-2000]rule deny source 192.168.1.1 0

acl number 2000  

[R1-acl-basic-2000]int g0/0/1

[R1-GigabitEthernet0/0/1]traf

[R1-GigabitEthernet0/0/1]traffic-filter outbound 2000

[R1-GigabitEthernet0/0/1]traffic-filter outbound acl 2000

[R1-GigabitEthernet0/0/1]undo traffic-filter outbound

[R1-GigabitEthernet0/0/1]dis th

[V200R003C00]

interface GigabitEthernet0/0/1

 ip address 192.168.2.254 255.255.255.0

return

[R1-GigabitEthernet0/0/1]q

[R1]acl 3000

[R1-acl-adv-3000]rule deny tcp 192.168.1.1 0 des

[R1-acl-adv-3000]rule deny tcp source                  

[R1-acl-adv-3000]rule deny tcp source 192.168.1.1 0 destination 192.168.2.1 0 de

stination-port eq www

[R1-acl-adv-3000]int g0/0/0

[R1-GigabitEthernet0/0/0]traffic-filter inbound acl 3000

结果


锐捷NAT+ACL理论讲解与实验配置 如果映射为于出接口IP同网段的其它IP地址,会由于设备不对该IP地址的ARP请求进行回应而导致映射失效(设备会认为这是一台与本出口在同一网段的其它设备地址,而不是自身的地址,不会对该IP地址的ARP请求进行回应)ACL的匹配顺序为从上往下(ACE序号从小到大)匹配ACE条目,若匹配对应的ACE条目后,就执行该ACE条目的行为(允许/拒绝),不会再往下匹配其他ACE条目。:外部本地地址(外部主机由NAT设备转换后的地址,一般为私有地址,内部主机访问该外部主机时,认为它是一个内部的主机而非外部主机) 阅读详情

相关推荐

9、ACL和NAT

目录 目录 ACL(Access Control List)访问控制列表 ACL编写规则 改装后的命名ACL NAT(Network Address Translation)网络地址转换 四、NAT命令 ACL(Access Control List)访问控制列表 ACL:一种包过滤技术,非常重要的技术,应用在防火墙(是防火墙最重要的技术)、Linux防火...

razorx的博客 4043

内网穿透(端口映射)实践,让你的小伙伴访问你的网站

做完网站,朋友家人无法访问?内网穿透来帮你

QMZQDF的博客 4319

ACL与NAT介绍

ACL: accessControl list 访问控制列表 ACL两种作用: 用来对数据包做访问控制(丢弃或者放行)结合其他协议,用来匹配范围 acl 工作原理:当数据包从接口经过时,由于接口启用了acl,此时路由器会对报文进行检查,然后做出相应的处理。 acl种类: 基本acl (2000-2999) :只能匹配源ip地址。 高级acl (3000-3999):可以匹配源ip、目标ip、源端口、目标端口等三层和四层的字段和协议。 二层ACL(4000-4999):根据数据包的源MAc..

wf19880114的博客 1021

锐捷RG-S2910E交换机配置网站白名单

【代码】锐捷RG-S2910E交换机配置网站白名单。

fjh1997的博客 1327

锐捷防火墙(WEB)——端口映射原理及配置

功能原理 备注:全映射的实现原理与端口映射一样,端口映射是将某个端口映射出来,而全映射是将所有端口均映射到公网IP上。 数据从NGFW通过时的处理流程: 入接口收到数据包--新建流表或匹配流表--匹配目的NAT--查路由表--匹配安全策略--数据向出口转发--匹配源NAT--出接口转发数据包。 源NAT转换通俗地讲即将源地址转换为另一个地址,目的地址不变。局域网的私网地址需要将源地址转换为公网地址才能访问外网

君逍遥o 5754

使用R语言(ggplot2)绘制KEGG信号通路富集气泡图

本文详细介绍了如何使用R语言的ggplot2包绘制KEGG信号通路富集气泡图,从数据预处理到高级定制技巧,帮助生物信息学研究者直观展示富集分析结果。文章涵盖了气泡图的核心绘制方法、布局优化、常见问题解决方案以及交互式可视化扩展,是进行KEGG富集分析可视化的实用指南。

weixin_42625070的博客 452

ACL(访问控制列表)

ACL:访问控制列表 ACL作用: 访问控制--在路由器流量进或出的接口上,匹配流量,产生动作--允许拒绝 定义感兴趣流量 匹配规则: 至上而下逐一匹配,上条匹配按上条执行,不再查看下条; 华为末尾隐含允许所有,cisco末尾隐含拒绝所有; ACL分类: 标准ACL:关注数据包中的源ip地址;----定义感兴趣流量 扩展ACL:关注数据包中的源、目标ip地址,协议号或目标端口号;----访问控制 标准ACL配置命令: 由于标准ACL仅关注数据包中的...

qq_48345422的博客 559

【数学建模】编程手学习路线

在学习过程中,建议注重理论与实践相结合,多进行实例练习和项目实践,以巩固所学知识并提升实际应用能力。同时,保持对新技术和新方法的关注和学习,不断提升自己的专业素养和竞争力。NumPy、Pandas、Matplotlib和Seaborn等库是数据处理和可视化的重要工具。掌握常用机器学习算法的原理和应用,如决策树、支持向量机、神经网络等。学习内容包括微积分、线性方程组、矩阵运算、概率分布、统计推断等。学习内容包括基本语法、函数和模块、面向对象编程、文件操作等。深入了解优化理论和方法,如梯度下降法、牛顿法等。

2301_79586491的博客 2962

HCIA知识点<6>--ACL与NAT

上期说到了VLAN,这期讲一下访问控制列表(ACL)与网络地址转换(NAT)

shsbcheknexj的博客 2168

高精地图语义分割标注

什么是语义分割?语义分割与目标检测的区别?语义分割的关键应用场景有哪些?高精地图语义分割标注的难点?

weixin_52509513的博客 1652

【无标题】EXCEL实现刷题

运用Excel开发的刷题工具,具有普遍实用性,可将WORD的试题自动导入并实现刷题。

weixin_44081794的博客 2976

ACL和NAT

访问控制列表(Access Control Lists,ACL)是应用在路由器接口的指令列表。这些指令列表用来告诉路由器哪些数据包可以收、哪些数据包需要拒绝。至于数据包是被接收还是拒绝,可以由类似于源地址、目的地址、端口号等的特定指示条件来决定。访问控制列表具有许多作用,如限制网络流量、提高网络性能;通信流量的控制。ACL 工作原理当数据包从接口经过时,由于接口启用了acl, 此时路由器会对报文进行检查,然后做出相应的处理。

云计算练习生X的博客 1657

uniCloud云存储进阶:七牛云扩展存储从开通、绑定域名到批量上传的完整实战

本文详细介绍了uniCloud云存储进阶实践,重点讲解如何通过七牛云扩展存储实现从开通、绑定域名到批量上传的完整流程。内容涵盖成本优势分析、域名备案方案、SSL证书配置、多文件并发上传控制等实战技巧,并提供可直接复用的代码示例,帮助开发者高效构建内容社区类应用。

weixin_26985923的博客 470

ACL、NAT

ACL、NAT

qq_52448810的博客 1436

基于 ESP32 的分布式光伏微电网智能监控系统设计与实现

设备 / 模块连接 ESP32 引脚备注I2C 总线(SDA)GPIO21所有 I2C 设备共用I2C 总线(SCL)GPIO22所有 I2C 设备共用DS18B20(单总线)GPIO18单总线通信,需外接 4.7K 上拉电阻有源蜂鸣器GPIO19低电平触发,串联 100Ω 限流电阻ESP32 供电5V/GND由 LM2596 输出 5V 供电,或直接 USB 供电(调试阶段)INA219(光伏)光伏阵列正负极接 INA219 的 VIN+/VIN-

weixin_42300449的博客 305

基于 ESP32-CAM 与 TinyML 的食堂餐盘自动识别与营养分析终端

【代码】基于 ESP32-CAM 与 TinyML 的食堂餐盘自动识别与营养分析终端。

weixin_42300449的博客 168

ACL NAT

①实验目的PC14和PC13通过企业路由器后可以访问外网,运营商路由器不可操作,只能在企业的出口路由器做nat,使得PC1和PC2通过出口路由器时转化为出口地址且端口号不一样用来识别是谁发送的数据。③在企业出口路由器R1上添加ACL规则并在出口上应用nat,以此达到PC1和PC2到达出口路由器地址nat成出口地址的目的访问外网。原理:主要应用在企业出口路由器上,从内网出去时将源地址转换为企业公网ip,从公网中回来时将目的地址及公网地址转为对应的内网地址。1、配置PC1和PC2地址,如下图。

MCB134的博客 1107

最新的sdio 4.0 spec 协议标准 带书签 高清完整PDF版

Part-E1-SDIO-Specification-Ver4.00-Final-120220.pdf:最新的sdio 4.0 spec 协议标准 带书签 高清完整PDF版,包括SDIO 接口的外设,SDIO 接口官方协议等。

上一篇: VRRP协议及实验配置
下一篇: Linux基础知识及命令
Au杨
博客等级 码龄6年 37粉丝 82原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值