7、跨域问题分析及解决方案

Nginx 跨域(CORS)配置全面指南:解决前端跨域问题 本文详细介绍了Nginx中CORS跨域资源共享的配置方法。主要内容包括:1) 跨域问题基础概念,分析不同场景下的CORS触发条件;2) 基础CORS配置与核心响应头详解;3) 高级配置技巧,如动态源设置和预检请求处理;4) 带凭证请求的特殊配置;5) 性能优化策略。文章通过Nginx配置示例、流程图和对比表格,系统讲解了从简单到复杂的企业级CORS解决方案,帮助开发者正确处理现代Web应用中的跨域问题。 阅读详情

1、跨域
指的是浏览器不能执行其他网站的脚本。它是由浏览器的同源策略造成的,是浏览器对javascript施加的安全限制。

2、同源策略:是指协议,域名,端口都要相同,其中有一个不同都会产生跨域;
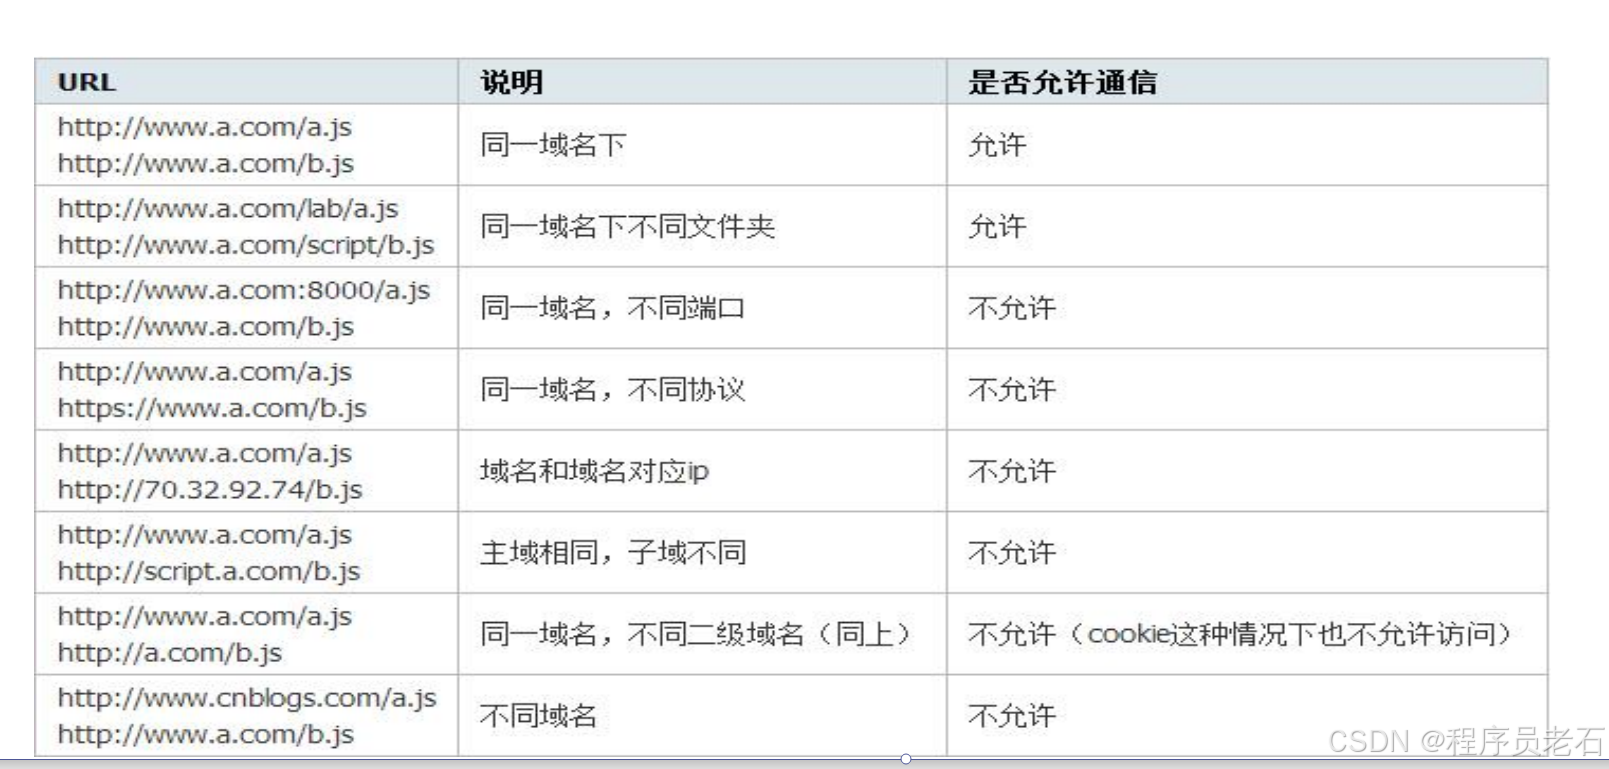
在这里插入图片描述
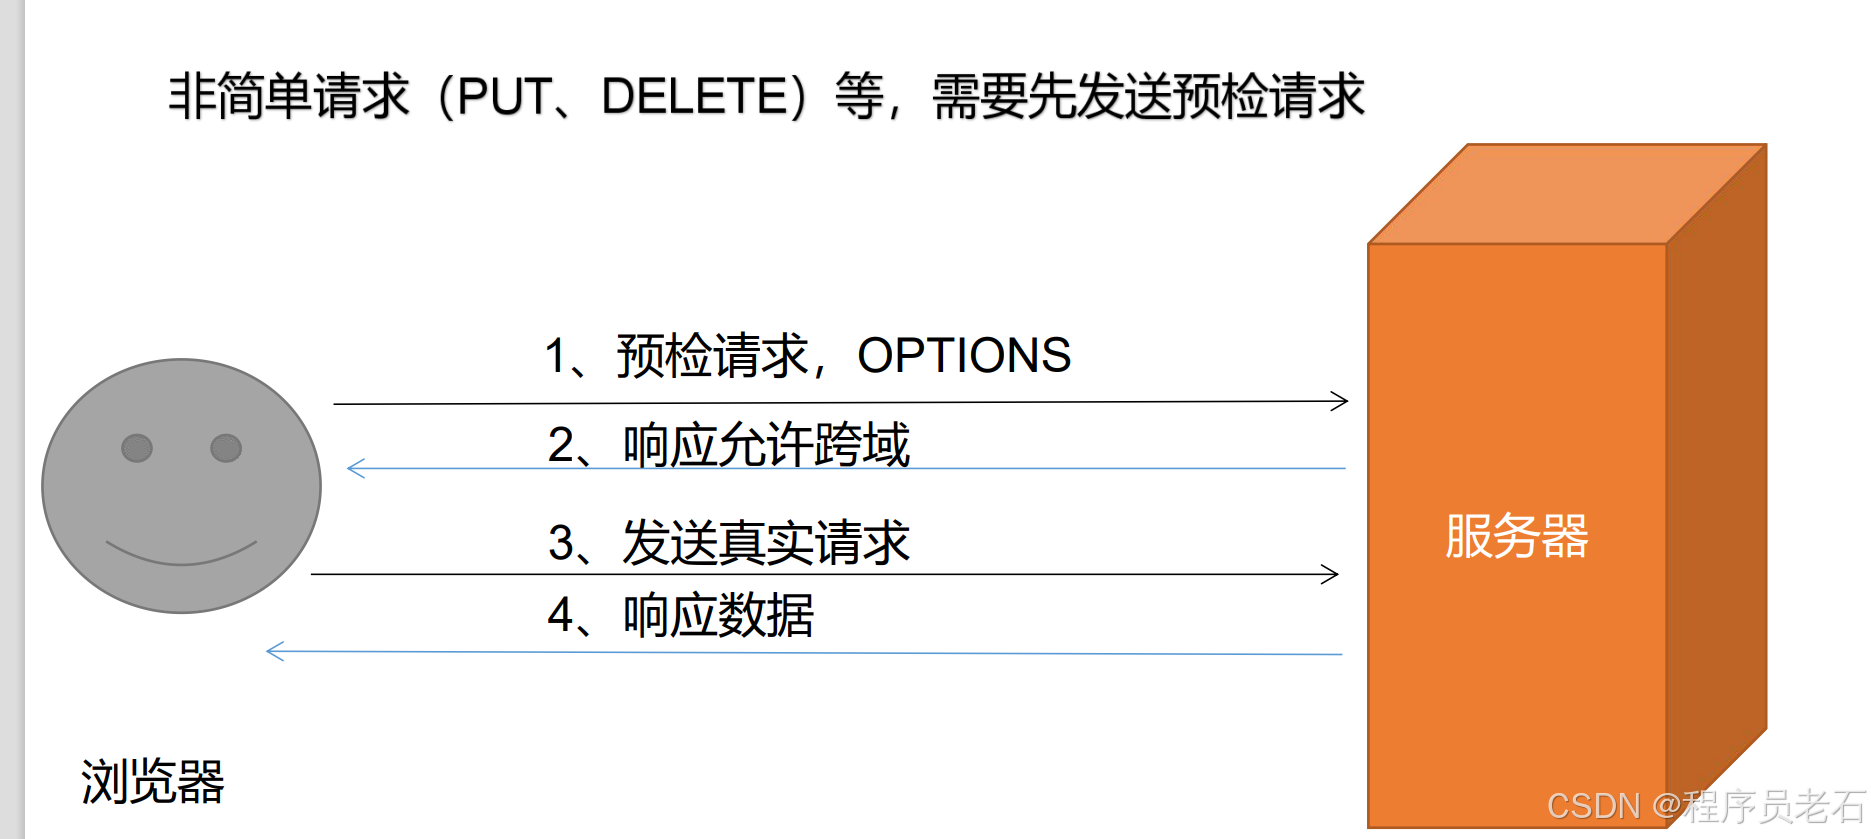
3、跨域流程
在这里插入图片描述

4、解决跨域问题
配置当次请求允许跨域
1、添加响应头
• Access-Control-Allow-Origin:支持哪些来源的请求跨域
• Access-Control-Allow-Methods:支持哪些方法跨域
• Access-Control-Allow-Credentials:跨域请求默认不包含cookie,设置为true可以包含cookie
• Access-Control-Expose-Headers:跨域请求暴露的字段
• CORS请求时,XMLHttpRequest对象的getResponseHeader()方法只能拿到6个基本字段:

Cache-Control、Content-Language、Content-Type、Expires、Last-Modified、Pragma。如
果想拿到其他字段,就必须在Access-Control-Expose-Headers里面指定。

• Access-Control-Max-Age:表明该响应的有效时间为多少秒。在有效时间内,浏览器无须为同一请求再次发起预检请求。请注意,浏览器自身维护了一个最大有效时间,如果该首部字段的值超过了最大有效时间,将不会生效。

5、在该项目的网关服务中配置跨域相关属性

@Configuration
public class GuliMallCorsConfigurion {

    @Bean
    public CorsWebFilter corsWebFilter(){
        UrlBasedCorsConfigurationSource source = new UrlBasedCorsConfigurationSource();
        CorsConfiguration corsConfiguration = new CorsConfiguration();

        // 1。配置跨域
        corsConfiguration.addAllowedHeader("*");
        // 允许支持哪些方法跨域
        corsConfiguration.addAllowedMethod("*");
        // 支持哪些来源的请求跨域
        corsConfiguration.addAllowedOrigin("*");
        // 设置为true可以包含cookie
        corsConfiguration.setAllowCredentials(true);

        source.registerCorsConfiguration("/**",corsConfiguration);
        return new CorsWebFilter(source);
    }
}
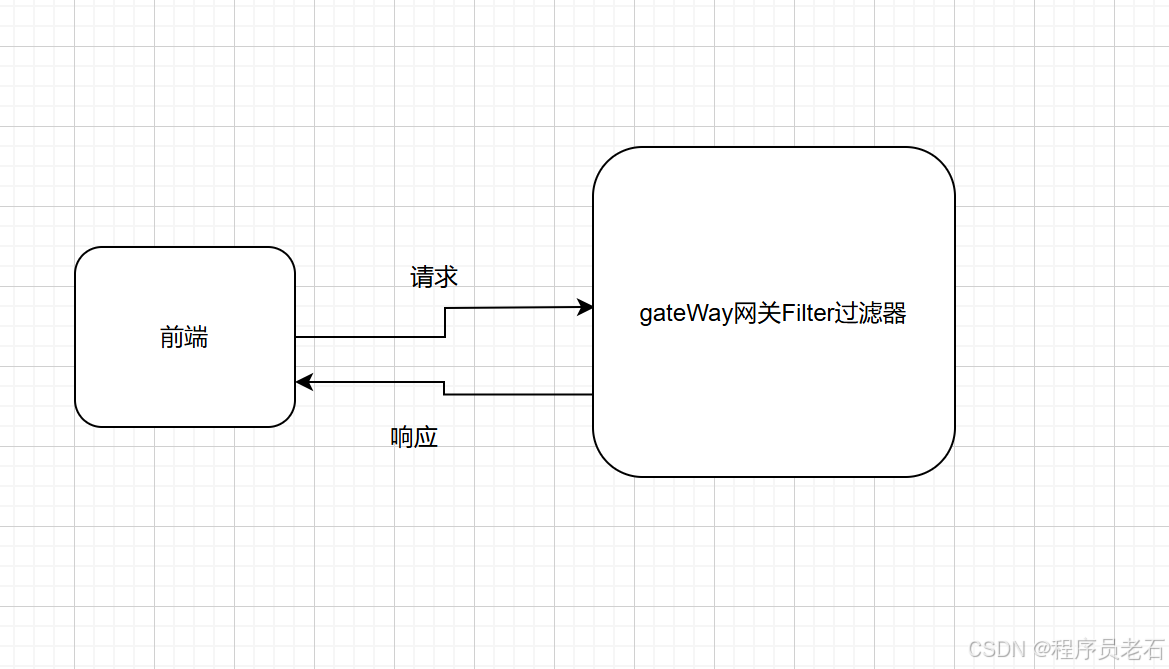
在这里插入图片描述请求流程:
1、前端在请求后端时,首先会发送一个预检请求options;
2、请求到达gateway网关的过滤器Filter中,会返回跨域的相关参数给前端;
3、前端获得这些跨域参数后,再发送正式的请求到后端;

ardupilot 获取避障传感器数据 本节主要记录自己学ardupilot的避障代码过程,首先看下怎么注册避障传感器,然后怎么获取避障数据。 阅读详情

相关推荐

利用WebDAV协议将百度网盘挂载为本地网络硬盘的完整指南

WebDAV是一种基于HTTP/HTTPS的扩展协议,它允许客户端通过标准HTTP方法对远程服务器上的文件进行读写和管理。其核心原理是通过定义如PROPFIND、PUT、GET等标准化方法,实现跨平台的远程文件系统访问。这项技术的价值在于打破了不同存储服务间的壁垒,将封闭的云存储生态接入开放标准协议体系。在工程实践中,WebDAV常被用于实现跨设备文件同步、媒体服务器集成和生产力工具数据备份等场景。通过搭建WebDAV服务器作为协议转换层,可以将百度网盘这类封闭存储服务映射为标准网络存储,实现类似bdpan

weixin_42523907的博客 2408

CORS解决跨域问题

CORS 定义 Cross-Origin Resource Sharing(CORS)跨来源资源共享是一份浏览器技术的规范,提供了 Web 服务从不同域传来沙盒脚本的方法,以避开浏览器的同源策略,是 JSONP 模式的现代版。与 JSONP 不同,CORS 除了 GET 要求方法以外也支持其他的 HTTP 要求。用 CORS 可以让网页设计师用一般的 XMLHttpRequest,这种方式的错误...

SimpleLife 747

通过 CoovaChilli 和 FreeRADIUS 搭建一个公共 Wi-Fi 的认证系统,实现用户连接到 Wi-Fi 后通过 Captive Portal(强制登录页面)进行认证

要实现固定设备连接的功能,你可以通过MAC 地址认证来限制哪些设备可以通过 FreeRADIUS 进行身份验证和连接。你可以在 FreeRADIUS 的users文件中直接配置允许的设备的 MAC 地址,也可以通过数据库存储和查询设备信息,进一步提高管理效率。通过这些方法,你可以灵活地控制哪些设备能够访问你的 Wi-Fi 网络。

m0_69943017的博客 2644

小白理解跨域问题

小白理解跨域问题的不二之选

2301_80969630的博客 507

从零到一:在RK3588 Android12上实战RTL8723DU WiFi蓝牙双模驱动移植

本文详细介绍了在RK3588 Android12系统上实战RTL8723DU WiFi蓝牙双模驱动移植的全过程。从驱动源码获取与修改、系统级集成与编译,到调试与性能优化,提供了完整的解决方案。特别针对USB接口适配、电源管理和蓝牙共存等关键问题给出了具体代码示例,帮助开发者快速完成驱动适配并提升设备稳定性。

weixin_28703489的博客 324

防止通达信公式被盗?手把手教你用DLL加密+互联网验证(含易语言后台管理)

本文详细介绍了如何通过DLL加密与互联网验证技术保护通达信公式安全。从DLL加密实现、设备绑定到易语言后台管理,提供了一套完整的防护方案,有效防止公式被盗用。重点讲解了互联网验证登录和绑定设备等核心技术,帮助量化交易者守护核心资产。

weixin_29323551的博客 500

HTTP 请求头CORS 跨域请求详解

它也是一个逗号分隔的字符串,表明服务器支持的所有头信息字段,不限于浏览器在"预检"中请求的字段。还可用做电子商务网站的安全,在提交信用卡等重要信息的页面用referer来判断上一页是不是自己的网站,如果不是,可能是黑客用自己写的一个表单,来提交,为了能跳过你上一页里的javascript的验证等目的。同时,Cookie依然遵循同源政策,只有用服务器域名设置的Cookie才会上传,其他域名的Cookie并不会上传,且(跨源)原网页代码中的document.cookie也无法读取服务器域名下的Cookie。

ili_ii的博客 6371

《统计学习方法》——李航 学习大纲

最近在学习李航写的统计学习方法概论, 每一章都用xmind理清了思路,括号里是书里的公式,第一次写博文,敬请指教~~~~ 第一章 统计学习方法论 第二章 感知机 每个方法其实只需要着重掌握三要素和输入输出就可以了,主要看模型、策略和算法。 感知机主要是二类分类的线性分类模型。 看到后面会注意感知机和支持向量机的区别。 第三章 k近

wjy619251334的博客 1万+

阿里云oss分片上传报错Error: Please set the etag of expose-headers in OSS

Error: Please set the etag of expose-headers in OSS 按照提示去这个文档地址: https://help.aliyun.com/document_detail/32069.html 是因为暴露headers 那一项没有设置导致的。

码农老牛 1万+

2025华为杯第二十二届中国研究生数学建模竞赛D题:低空湍流监测及最优航路规划 - 完整解题分析+完整MATLAB源码!(下篇)

🎓 本文收录于 《滚雪球学数学建模》专栏,本专栏专注于从零基础出发,带你循序渐进掌握数学建模的核心方法与思维路径。通过“滚雪球式”学习法,从最简单的生活化案例到经典建模工具,再到省赛、国赛真题实战演练,逐步积累知识与技能,帮助你搭建完整的建模体系。无论你是刚接触建模的新生,还是希望提升科研与竞赛能力的学者与工程师,本专栏都将为你提供一条清晰、高效、可实操的建模成长路线,助力你快速进阶,突破难点,迈向数学建模竞赛与实际应用的更高峰 🚀!

**My Coding Family** 1621

【47】软考软件设计师——全真模拟卷(下午题)|5道案例分析+答题模板+评分标准

本文是《软件设计师·50讲通关|从零基础到工程师职称》专栏第47篇,属于**模块六:冲刺与模拟**第四篇,严格遵循软考下午题真题规范(5道案例分析题,150分钟,满分75分,45分及格),覆盖数据流图(DFD)、E-R图与关系模式、UML类图与用例图、算法设计与代码填空、设计模式应用五大核心题型。全文采用“真题级案例+分步答题模板+采分点明细+评分标准”的形式,每道题配套“审题技巧→解题步骤→规范作答模板→常见错误扣分点”,深度拆解案例分析题的得分逻辑,帮助考生掌握“按点踩分、规范表述、避坑扣分”的核心能力

专注于人工智能、软件开发、工控自动化、工厂数字化及智能化等领域,希望和大家共同进步! 684

oss图片跨域问题_OSS跨域资源共享(CORS)出现的常见错误及解决方案

概述本文主要介绍跨域资源共享(Cross Origin Resource Sharing,简称CORS)配置的常见错误及解决方案。详细信息配置项CORS的配置方法一般是针对每个访问来源单独配置规则,勿将多个来源加到一个规则,多个规则之间不要有覆盖冲突。其它的选项只开放需要的权限即可。CORS配置有以下几项:来源:允许跨域请求的来源,可以同时指定多个来源。配置时需带上完整的域信息,例如:http:/...

weixin_39826971的博客 3139

【WorkBuddy专栏25】如何选择大模型——积分消耗、用途场景、选型决策全指南

【WorkBuddy专栏25】如何选择大模型——积分消耗、用途场景、选型决策全指南

AI人人懂 927

iframe跨域与session失效问题

何为跨域跨域session/cookie? 也就是第三方session/cookie。第一方session/cookie指的是访客当前访问的网站给访客的浏览器设置的seesion /cookie, 会被存储在访客的计算机上。第三方session/cookie指的是当前访问的网站中会加载(嵌入)另外第三方的网站代码,例如促销广告,那么第三方网 站也会在访客的计算机上添加session/coo...

weixin_30786617的博客 109

Data-Structures-and-Algorithm-Analysis-in-Java.pdf

作者: Weiss, Mark A. 出版社: Addison Wesley Data Structures and Algorithm Analysis in Java is an “advanced algorithms” book that fits between traditional CS2 and Algorithms Analysis courses. In the old ACM Curriculum Guidelines, this course was known as CS7. This text is for readers who want to learn good programming and algorithm analysis skills simultaneously so that they can develop such programs with the maximum amo...

迈瑞BS系列全自动生化分析仪LIS协议接口手册(内含HL7和ASTM)

迈瑞BS系列全自动生化分析仪LIS协议接口手册,内含HL7和ASTM)

【React/Vue开发必看】:PHP接口返回数据总是出错?这7种场景你必须掌握

解决PHP与前端框架数据交互常见问题,本文详解7种典型场景及应对策略,涵盖跨域处理、数据格式转换、接口调试等核心方法。提升开发效率,保障前后端协同稳定,值得收藏。

simcode的专栏 1082

计算机控制技术及应用

《计算机控制技术及应用》通过总结作者的科研成果和吸收国内外的先进理论、方法和技术,以计算机控制系统的网络化、开放化、智能化和集成化发展趋势为主线索,主要介绍计算机控制系统的基本概念和计算机控制系统的典型形式,计算机控制系统的数学描述与基本分析方法,以及数字PID控制器、最少拍控制系统、达林算法、状态变量设计法等设计方法及其各种改进算法。重点突出计算机控制系统输入输出通道接口的设计方法和典型控制系统的设计案例与实现方法等。

yii单点登录持久化登录状态失效

场景:yii部署了sso单点登录,不同项目独立部署,使用cwebuser提供的登录模块,设置autologin为7天 问题:用户状态还是为会话级,无法达到7天内免登陆的公共原因:cwebuser提供的自动登录,依赖于CSecurityManager,后者又依赖CStatePersister存储的一些状态信息,而这个信息通常位于/path/to/app/protected/runtime/state

小c 1275

最新的sdio 4.0 spec 协议标准 带书签 高清完整PDF版

Part-E1-SDIO-Specification-Ver4.00-Final-120220.pdf:最新的sdio 4.0 spec 协议标准 带书签 高清完整PDF版,包括SDIO 接口的外设,SDIO 接口官方协议等。

web storage和cookie的区别

a. Cookie的大小是受限的 b. 每次你请求一个新的页面的时候Cookie都会被发送过去,这样无形中浪费了带宽 c. cookie还需要指定作用域,不可以跨域调用 d. Web Storage拥有setItem,getItem等方法,cookie需要前端开发者自己封装setCookie,getCookie e. Cookie的作用是与服务器进行交互,作为HTTP规范的一部分而存在 ,而Web Storage仅仅是为了在本地“存储”数据而生 f. IE7、IE6中的UserData通过简单的代码封装可以

sunruiqicute的博客 104

OpenClaw故障排查大全:GLM-4.7-Flash接口连接失败的7种解决方法

本文介绍了在星图GPU平台上自动化部署【ollama】GLM-4.7-Flash镜像的方法,并针对OpenClaw接口连接失败问题提供7种解决方案。该镜像适用于大模型推理场景,通过优化配置可快速实现本地模型服务与工具链的高效对接,提升AI应用开发效率。

weixin_42499004的博客 44

OpenClaw调试技巧:解决GLM-4.7-Flash对接常见问题

本文介绍了如何在星图GPU平台上自动化部署【ollama】GLM-4.7-Flash镜像,并解决OpenClaw框架对接中的常见问题。该轻量级模型特别适合自动化工作流场景,如通过自然语言指令实现文件整理、浏览器操作等电脑自动化任务,显著提升工作效率。

weixin_35749440的博客 99

Hunyuan-MT-7B部署避坑指南:vLLM启动失败、WebUI无法访问常见问题解决

本文介绍了如何在星图GPU平台上自动化部署Hunyuan-MT-7B镜像,快速构建高性能多语言翻译服务。该镜像专为翻译任务优化,支持33种语言双向互译(含5种少数民族语言),适用于政务双语公文处理、跨境教育内容本地化等典型场景,显著提升专业翻译效率与准确性。

weixin_33812391的博客 507

突破内网限制:ComfyUI-MixLab-Nodes视频上传功能全解析与解决方案

你是否在局域网环境中部署ComfyUI-MixLab-Nodes时,遇到视频上传功能无法正常工作的问题?文件上传进度条停滞、预览窗口空白、控制台提示"无法访问"的错误——这些问题不仅阻碍工作流,更让团队协作效率大打折扣。本文将从网络架构、代码实现到配置优化,全方位解析内网访问障碍的根源,提供经生产环境验证的解决方案,帮助你在5分钟内解决90%的视频上传网络问题。 读完本文你将获得: - 3种快速...

gitblog_07457的博客 661

Qwen3-1.7B调用踩坑记录:这些错误千万别犯

本文介绍了基于星图GPU平台自动化部署Qwen3-1.7B镜像的实践方法,重点解析调用过程中常见的连接、流式输出与参数配置问题。该平台支持高效部署Qwen3-1.7B,适用于模型微调、AI应用开发等场景,助力开发者快速构建稳定的大语言模型服务。

weixin_31620365的博客 394

Cosmos-Reason1-7B模型部署避坑指南:解决403 Forbidden等常见API访问错误

本文介绍了在星图GPU平台上自动化部署Cosmos-Reason1-7B镜像的实用指南。该平台简化了部署流程,帮助用户快速搭建模型API服务,并重点解决了调用过程中常见的403 Forbidden等API访问错误,确保模型能够稳定运行于文本生成与推理等应用场景。

weixin_35045970的博客 395

九种常见的跨域解决方案(详解)

在前端领域中,跨域是指浏览器允许向服务器发送跨域请求,从而克服Ajax只能同源使用的限制。同源策略是一种约定,由Netscape公司1995年引入浏览器,它是浏览器最核心也最基本的安全功能,如果缺少了同源策略,浏览器很容易受到XSS、CSFR等攻击。所谓同源是指"协议+域名+端口"三者相同,即便两个不同的域名指向同一个ip地址,也非同源。

前端工程师 · Vue 生态深耕者,专注多端与工程化 2万+

什么是跨域问题以及其解决方案

在前端领域中,跨域是指浏览器允许向服务器发送跨域请求,从而克服Ajax只能同源使用的限制。同源策略是一种约定,由Netscape公司1995年引入浏览器,它是浏览器最核心也最基本的安全功能,如果缺少了同源策略,浏览器很容易受到XSS、CSFR等攻击。所谓同源是指"协议+域名+端口"三者相同,即便两个不同的域名指向同一个ip地址,也非同源。

dd的博客 864

什么是跨域?一文弄懂跨域的全部解决方法

什么是跨域?一文弄懂跨域的全部解决方法

努力才是唯一的入场券。 2万+
上一篇: SpringBoot整合ES及简单API使用
下一篇: 8、前端请求服务GateWay网关流程
程序员老石
博客等级 码龄8年 286粉丝 162原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值