爬虫逆向:websocket实战案例,全国建筑市场

逆向AES加密接口与动态Token获取:Python爬虫实战解析 在Web数据采集领域,接口加密与动态令牌是常见的安全防护手段。AES(高级加密标准)作为一种对称加密算法,通过密钥和初始向量(IV)对数据进行加密,广泛应用于保护网络传输中的敏感信息。其核心原理在于分组密码和特定的工作模式(如CBC),结合填充方案(如PKCS7)确保数据完整性与机密性。理解AES加密机制的技术价值在于,使开发者能够合规地模拟合法客户端行为,实现自动化数据获取,这对于市场研究、竞品分析等场景至关重要。本文聚焦于如何通过逆向工程,定位并获取动态的accesstoken,并解析前端JavaScr 阅读详情

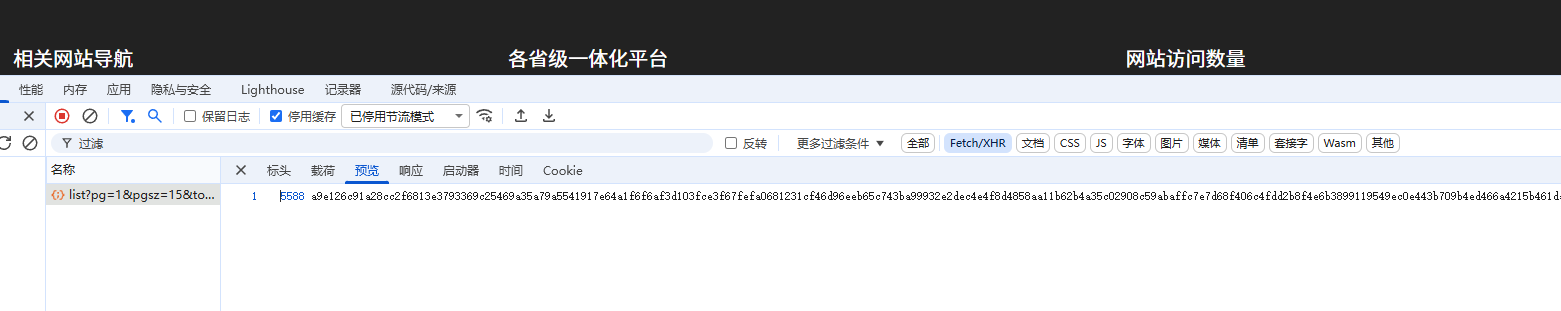
1,这个response是加密的

2,找到解密位置
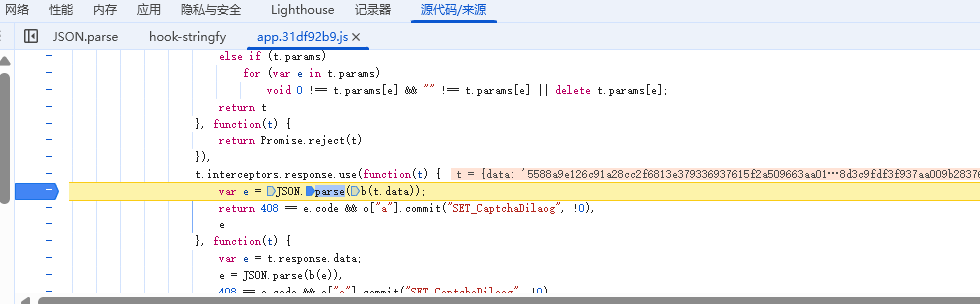
3,ctrl+A全部复制到本地
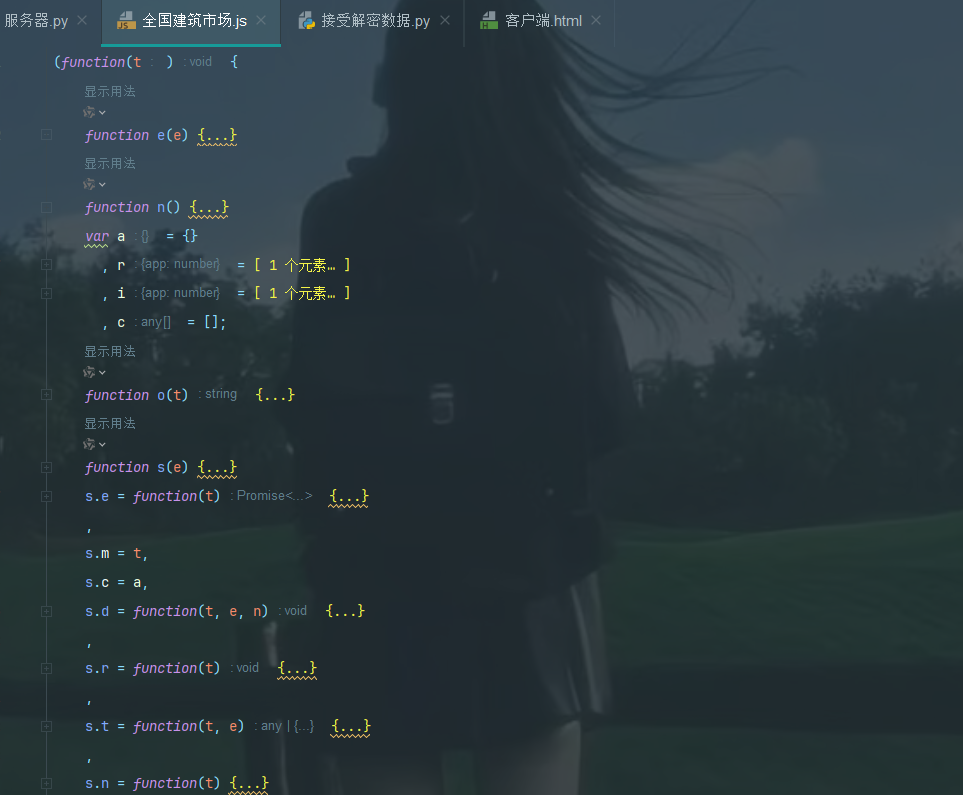
4,搜索JSON.parse找到在本地的解密位置
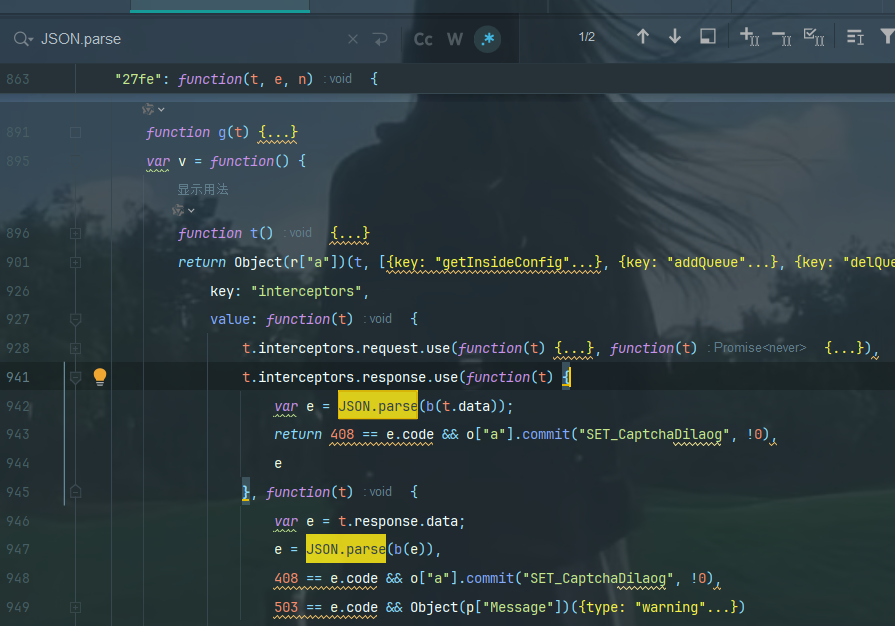
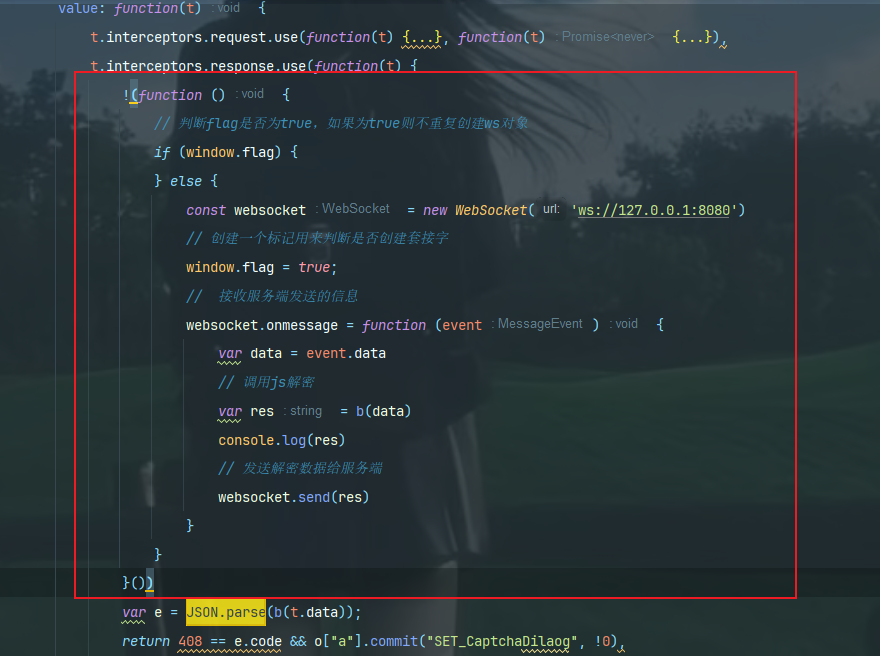
5,将这个自执行函数插进去

!(function () {
    // 判断flag是否为true,如果为true则不重复创建ws对象
    if (window.flag) {
    } else {
        const websocket = new WebSocket('ws://127.0.0.1:8080')
        // 创建一个标记用来判断是否创建套接字
        window.flag = true;
        //  接收服务端发送的信息
        websocket.onmessage = function (event) {
            var data = event.data
            // 调用js解密
            var res = b(data)
            console.log(res)
            // 发送解密数据给服务端
            websocket.send(res)
        }
    }
}())

插入到如图所示的位置
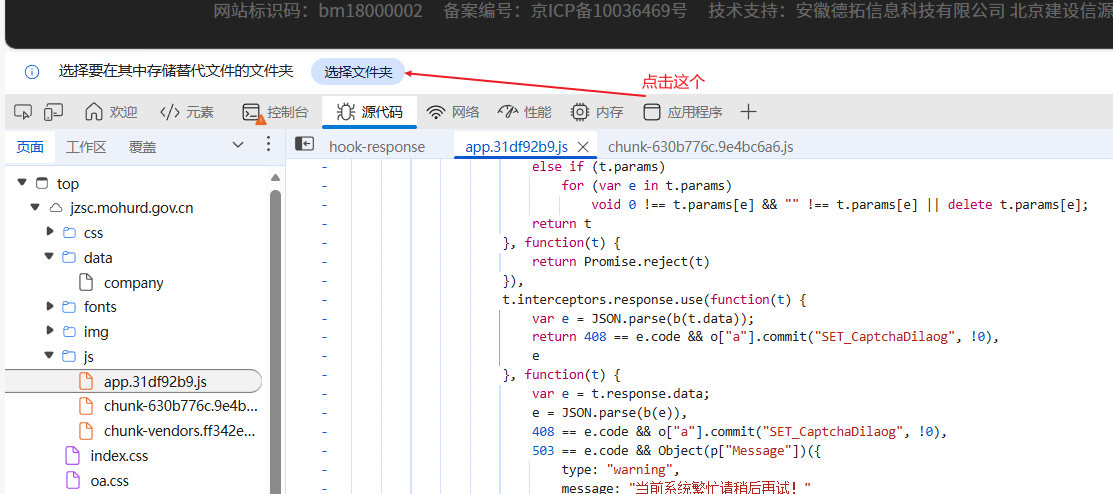
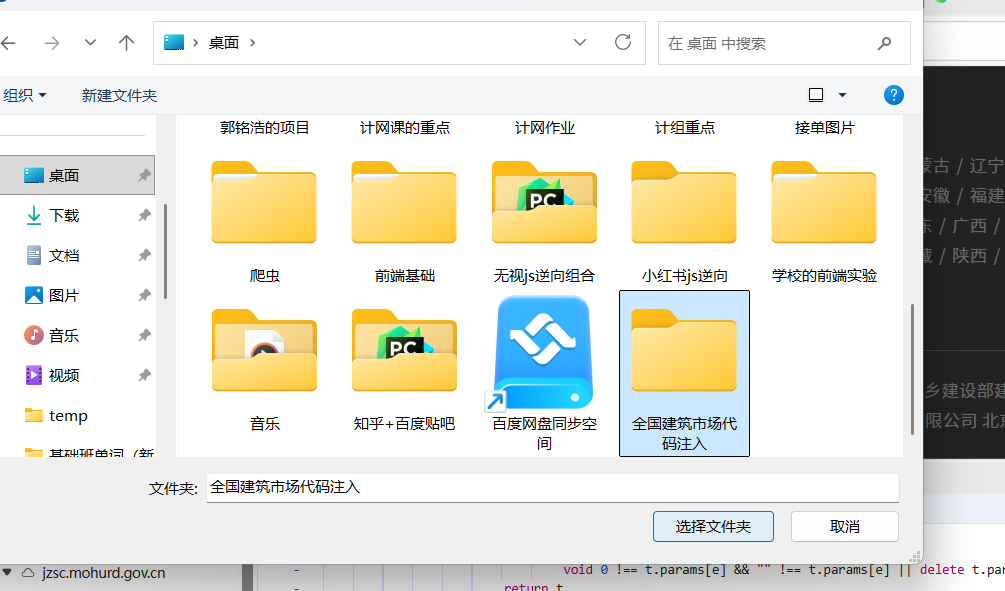
6,替换文件
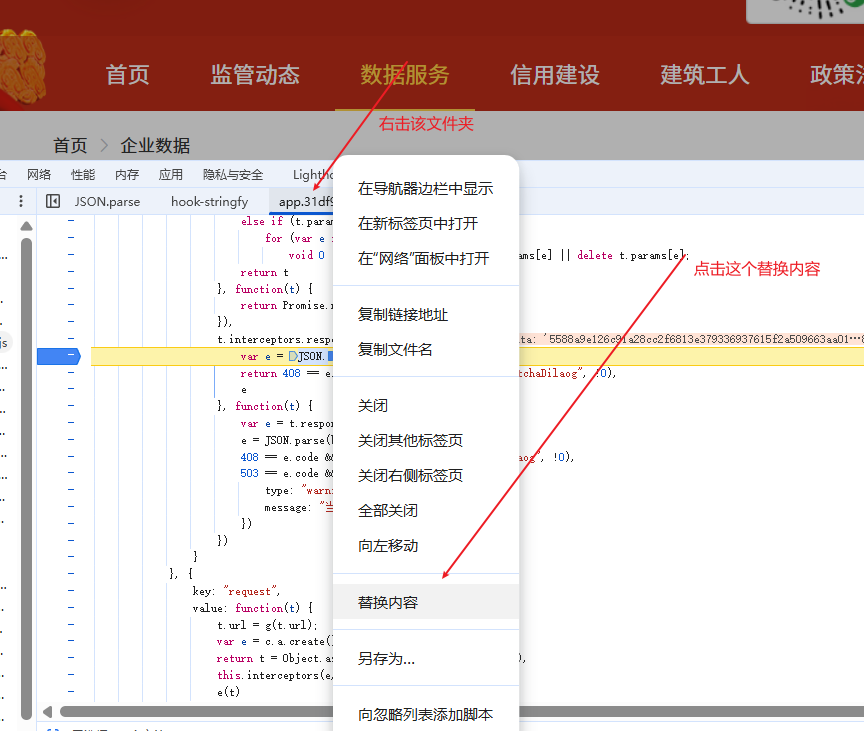
7,将源代码清空
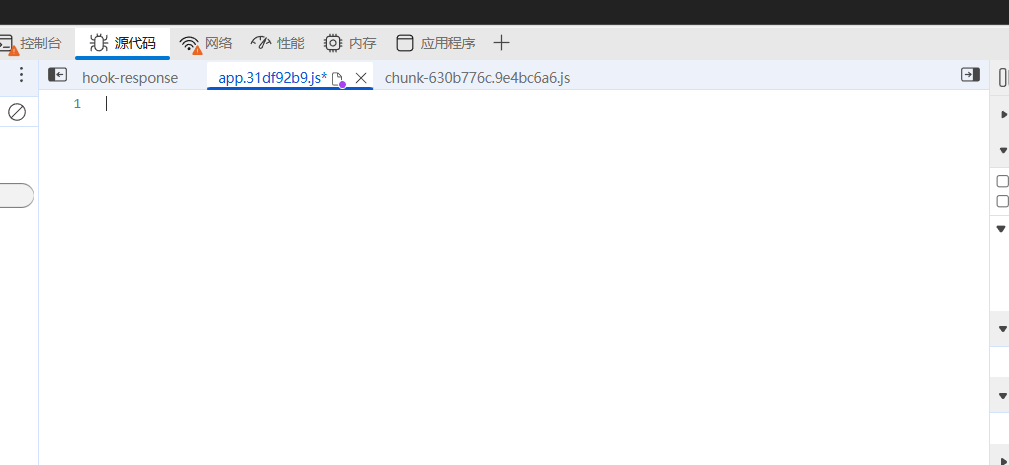
8,将本地的代码注入
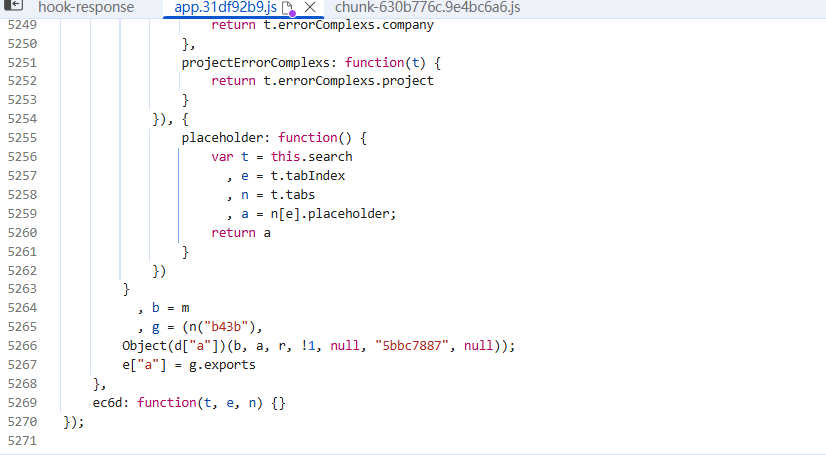
9,运行本地的代码

import json
import asyncio
import requests
import websockets


def get_encrypt_data(page):
    headers = {
        "Accept": "application/json, text/plain, */*",
        "Accept-Language": "zh-CN,zh;q=0.9,en;q=0.8,en-GB;q=0.7,en-US;q=0.6",
        "Connection": "keep-alive",
        "Referer": "https://jzsc.mohurd.gov.cn/data/company",
        "Sec-Fetch-Dest": "empty",
        "Sec-Fetch-Mode": "cors",
        "Sec-Fetch-Site": "same-origin",
        "User-Agent": "Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/142.0.0.0 Safari/537.36 Edg/142.0.0.0",
        "accessToken;": "",
        "sec-ch-ua": "\"Chromium\";v=\"142\", \"Microsoft Edge\";v=\"142\", \"Not_A Brand\";v=\"99\"",
        "sec-ch-ua-mobile": "?0",
        "sec-ch-ua-platform": "\"Windows\"",
        "timeout": "30000",
        "v": "231012"
    }
    url = "https://jzsc.mohurd.gov.cn/APi/webApi/dataservice/query/comp/list"
    params = {
        "pg": "1",
        "page": page,
        "total": "450"
    }
    response = requests.get(url, headers=headers, params=params).text

    # print(response.text)
    return response


async def echo(websocket):
    for page in range(1, 5):
        encrypt_data = get_encrypt_data(page)
        await websocket.send(encrypt_data)


async def recv_msg(websocket):
    while True:
        recv_text = await websocket.recv()
        print(json.loads(recv_text))


async def main_logic(websocket):
    await echo(websocket)
    await recv_msg(websocket)


start_server = websockets.serve(main_logic, '127.0.0.1', 8080)
loop = asyncio.get_event_loop()  # 获取事件循环
loop.run_until_complete(start_server)  # 运行服务
loop.run_forever()  # 保持长连接

10,刷新网页后查看打印的结果(这个刷新网页的步骤不能省略)

白帽黑客实战指南:从信息收集到漏洞挖掘的核心技巧与工具链 在网络安全领域,漏洞挖掘是一项至关重要的技术实践,其本质是通过系统化的方法发现软件或系统中的安全缺陷。从技术原理上看,漏洞通常源于程序设计缺陷、编码错误或配置疏忽,攻击者可能利用这些漏洞实施数据窃取或服务破坏。掌握漏洞挖掘技术不仅能提升系统安全防护能力,也是安全工程师进行风险评估和渗透测试的核心技能。在实际应用场景中,无论是企业安全自检、参与SRC漏洞悬赏计划,还是开展网络安全攻防演练,都需要运用系统化的漏洞挖掘方法论。本文聚焦于白帽黑客的实战技巧,深入解析信息收集、威胁建模等关键环节,并详细介绍SQL注入 阅读详情

相关推荐

Gemini多模态智能协作者:长上下文与跨格式信息融合实战指南

大语言模型正从单模态文本理解迈向多模态协同认知,其核心能力已超越基础问答,演变为支持视觉、听觉、文本等多源异构信息联合解析的智能代理。多模态原生架构与百万级token长上下文理解能力,使模型能构建跨模态语义对齐与逻辑块聚类,显著提升专业场景下的事实锚定精度与推理连贯性。这种技术价值在工程文档分析、会议纪要结构化、用户反馈根因挖掘、法律合同风险扫描等高频工作流中形成可量化的效率跃迁。尤其适合内容创作者、工程师、产品经理等需高频处理PDF、Excel、图像、语音等混合格式信息的实践者,本文聚焦Gemini在真实

a4512138的专栏 401

JS逆向——Websocket

一、websocket是什么? websocket 是一种建立在单个TCP连接上进行全双工通信的网络协议(即为ws或wss)。ws和 http 协议可以说是兄弟的关系,但是这个兄弟有点依赖 http ,因为ws协议利用了http的三次握手的通信连接。所以,我们会先用 HTTP 先进行三次握手,再向服务器请求升级为websocket 协议。 二、websocket 的功能 我们都知道Http协议是靠三次握手、四次挥手 的方式来建立和关闭连接的,而且支持长连接和短连接两种连接方式,同时还有同源策略(Sam.

Fleehom的博客 3254

websocket逆向

本章节主要介绍websocket逆向的实际用途,直播间常见通信技术,websocket逆向技术以及学习路线。

tdl320721的博客 3326

哔哩哔哩websocket协议逆向--制作一个属于自己的弹幕姬

哔哩哔哩websocket协议逆向 制作一个属于自己的弹幕姬

oqqFeng2646787260的博客 2369

从ViT到Swin Transformer:一文搞懂Transformer在CV中的进化史(附实战代码)

本文系统梳理了Transformer在计算机视觉领域的演进历程,从开创性的Vision Transformer(ViT)引入全局注意力机制,到DETR实现端到端目标检测,再到里程碑式的Swin Transformer通过滑动窗口和层次化设计高效桥接CNN与ViT。文章深入剖析了各模型的核心思想、技术突破与实战应用,并提供了可运行的代码示例,帮助读者从理论到实践全面掌握这一关键技术脉络。

cola5的博客 713

Temporal Anti-Aliasing(时域抗锯齿TAA)

首先说一下走样:一般分为时域走样(如旋转车轮)和空域走样(锯齿),但在 TAA 技术是采用时域相关叠加混合技术来解决空域走样的问题。 简单看一下空域抗锯齿 (Spatial Anti-Aliasing, SAA)相关技术,最普及的莫过于 MSAA,被各大渲染引擎采用,但是 MSAA 并不适用于延迟渲染 (Deferred Rendering),随之出现了很多基于形态学的后处理抗锯齿技术,如 MLAA,FXAA,SMAA 等(具体看参见图形_反走样技术总结相关介绍),虽然他们表现良好且支持延迟渲染,但是都会面

qq_35312463的博客 1万+

爬虫websocket与JS hook逆向案例:XX中心

先找到策略中心具体的数据。对应数据库中的数据看看接口是否需要被逆向点开消费者细分,可以找到人群包(人群名称)点击查看透视。

weixin_63958646的博客 1万+

1panel面板实战:Docker容器存储路径迁移与优化指南

本文详细介绍了在1panel面板中迁移Docker容器存储路径的完整流程与优化方法。针对系统盘空间不足的常见问题,通过停服务、搬数据、改配置三个核心步骤,指导用户安全地将Docker数据目录迁移至更大容量的独立分区,并提供了迁移后的深度管理技巧与常见避坑指南,帮助用户优化服务器存储资源。

ol789012的博客 864

Js逆向教程19-websocket介绍

Ws和Wss的区别相当于http和https的区别,如果你想写一个聊天页面,需要频繁请求后台接口 还需要设置间隔时间(每隔1s发送一个请求) 才能拿到后台服务器的数据,因为http是轮询方式,只有请求完成后,才能拿到结果,只有客户端能发请求,所以说 要轮询。缺点就是占用服务器的性能?更好的方案就是websocket,它是浏览器实现的。浏览器在底层升级http协议,从http协议升级到websocket只需要添加几个头部信息就可以完成升级。

编辑编辑器 5817

基于UCD3138的数字控制硬开关全桥DC-DC电源设计实战解析

在开关电源设计中,数字控制技术正逐步取代传统模拟方案,以其卓越的灵活性、可编程性和强大的数据处理能力,成为应对复杂动态响应与智能化需求的关键。其核心原理在于通过高精度模数转换器(ADC)实时采样电压、电流信号,经由数字信号处理器(如ARM内核)运行PID等控制算法,动态调整数字脉宽调制(DPWM)输出,从而实现对功率级的精确控制。这种技术价值体现在能够轻松实现高级算法(如输入电压前馈、非线性补偿)、灵活配置保护参数,并通过PMBus等接口实现智能化监控与管理。其典型应用场景包括通信基站、服务器电源以及工业设

1311

用VFP计算 CRC-16 Modbus 校验位

1. Modbus是一种串行通信协议,最初由Modicon(目前属于施耐德电气公司)于1979年开发2. Modbus协议是应用在Modicon产品上的,后来才被移植到其他产品上3. Modbus协议的通信接口可以有多种选择,如RS232、RS485、以太网等。

lddnzx的博客 518

爬虫websocket与RPC逆向案例:某建筑市场监管

WebSocket是一种在Web浏览器和服务器之间进行全双工通信的协议。它允许在客户端和服务器之间建立持久的连接,使得双方可以通过这个连接实时地交换数据。与传统的HTTP请求-响应模式不同,WebSocket提供了一个长时间运行的连接,可以在客户端和服务器之间进行双向通信。这意味着服务器可以主动向客户端发送数据,而不需要客户端发起请求。这种实时性和双向通信的特性使得WebSocket在许多应用场景下非常有用,如实时聊天应用、在线游戏、股票市场报价等。

老衲爱洗头的博客 2822

STM32 使用IO口模拟I2C时序

上一篇《I2C协议详解》 我们了解了I2C的操作流程,这一篇,我们就使用I2C,来对EEPROM进行操作吧。 我们做两种选择: 1.时序由IO口模拟高低电平,需要了解协议并按照协议操作相应的IO口。 2.时序由硬件自行产生,不需要人工干预; 由硬件产生的I2C时序,我们借助Stm32Cube配置实现便可,我们这一篇,抛开Stm32Cube,手撕代码,根据I2C的时序,一步步地实现I2C对...

8937

爬虫进阶:WebSocket与RPC技术在逆向工程中的应用实践

上可以快速验证WebSocket和RPC方案,平台内置的浏览器环境和一键部署功能,让复杂的网络编程调试变得简单高效。建立连接后,通信双方可以持续交换数据帧,避免重复建立连接的开销。在实际逆向工程中,常利用这个特性将浏览器作为数据处理节点,通过注入脚本获取加密数据。在爬虫场景中,这种特性特别适合处理需要保持长连接的数据抓取任务,如实时行情监控或加密数据交互。在爬虫逆向中,RPC最常见的应用是将浏览器环境中的加密函数暴露为远程接口。这种方式避免了复杂的算法还原过程,直接利用浏览器内置的JS引擎完成解密运算。

RubyWolf84的博客 856

dolphinscheduler集群服务一键安装启动实现流程剖析

通过以上分析我们基本梳理清楚了整个dolphinscheduler项目的一键安装启动逻辑, 我们现在在通过一张图正好理一下整个实现流程。关于一键停止集群服务及一件查询集群各个角色服务实例运行状态的实现也都在stop-all.sh/status-all.sh及dolphinscheduler-daemon.sh这三个脚本中, 有兴趣自行研究。写这篇文章的核心目的不仅在于给大家分享如何优秀的开源项目的一键安装部署的实现过程。

最爱嫣夜来 1207

Cadence OrCAD Capture 保持元器件编号情况复制元件,复制后元器件编号与复制前不同的问题解决

如下图所示复制时,已经勾选了“Preserve reference on copy”但是复制后的编号却与复制前不一样。本文简单介绍其原因及解决方法。

fydar的博客 3163

python爬虫逆向|jadx用上AI辅助逆向分析并附带某宝抓包hook代码

开源工具Anything Analyzer凭借全场景流量捕获+AI自动分析功能迅速走红,支持网页、App、IoT等多场景HTTP/HTTPS/WebSocket抓包,并集成AI智能过滤、加密逆向(如AES/RSA/国密)、安全审计等功能,自动生成接口文档与协议分析报告。其MCP生态还能为AI助手提供网络分析能力,适合开发、安全及逆向工程师。 此外,配套的爬虫逆向实战课由竞赛大佬授课,涵盖AI模型调参、JS加密还原、滑块验证码破解等高阶技术,学员可获实战源码与变现指导,助力技术接单。课程福利包括Dee

五包辣条的博客 942

ET2012新版免狗免安装绿色软件

ET2012新版免狗免安祖昂绿色软件。,新界面,新视觉,

JS 逆向系统进阶路线:专栏总纲与文章导航

本文是《JS 逆向系统进阶》专栏的总纲与导航页,围绕 JavaScript 基础、密码学、浏览器调试、Hook、扣代码、混淆还原、Webpack、补环境、AST、验证码、WASM、JSVMP、JSRPC、AI 辅助逆向等方向,整理一套长期更新的系统学习路线。文章不仅梳理主线学习顺序,也规划专题扩展和真实案例索引,帮助读者从零散技巧过渡到可迁移、可复盘、可持续提升的 JS 逆向能力体系。

XAMO Lab|代码、调试与复盘笔记 1724

SAP B1中文培訓教材_SDK

公司内部培训资料,对开发工具 ,DIAPI, UIAPI,Add-ON有详细解说

jdk-8u144-linux-x64.tar.gz.

该资源为搭建Linux系统Java环境用,资源的后缀为tar.gz格式的压缩包

网页数据如何成为AI模型的‘感官’:合规、实时、高质量采集实践指南

网页数据是大型语言模型(LLM)获取真实世界知识的核心来源,其本质是动态、异构、带语义锚点的原始信息流。不同于静态数据集,网页数据具备天然时效性(如政策更新、舆情爆发)、内容多样性(HTML/JS渲染/富媒体混合)和真实性(URL路径、HTTP头、链接关系隐含可信度信号)。在AI训练与微调场景中,高质量网页数据直接决定模型对新兴概念、多义词、行业黑话的理解能力;在金融风控、电商定价、内容推荐等落地场景中,它支撑实时决策与细粒度语义建模。本文聚焦Web Data采集的技术内核——从Robots.txt合规解析

weixin_30251829的博客 426

VC中sqlite的使用

在VC中对sqlite的使用,实现数据库大批数据的快速插入,读取数据库中的数据在ListCtrl中显示

【信息科学与工程学】【产品体系】第二十篇 CDN网络 01

CDN技术体系全景解析​1. 业务类型与随机过程建模​​类型​​随机过程描述​​测度空间​​突发流量冲击​复合泊松过程X_i为请求强度)​区域热点聚集​空间霍克斯过程​分布式共振​耦合振子模型相空间​2. PRD核心指标(泛函约束)​​:节点队列状态向量A:网络拓扑关联矩阵(图论邻接矩阵):随机需求过程(Levy过程驱动)时间状态特征与代数结构​1. 系统状态流形​graph LRS[状态空间 S] -->|微分同胚| M[特征流形 M]

weixin_49199313的博客 4114

WebSocket爬虫与JS逆向实战

websocket协议与python爬虫和js逆向的结合实战

Fleehom的博客 9836

JS逆向:【硬干货】手把手实战某条_signature参数破解(下)——WebSocket与JS函数

本文仅供学习交流使用,请勿用于商业用途或不正当行为 如果侵犯到贵公司的隐私或权益,请联系我立即删除 前两篇文章: js逆向:【硬干货】手把手实战某条_signature参数破解(上) js逆向:【硬干货】手把手实战某条_signature参数破解(中) 我们介绍了如何分析定位关键加密函数的位置,以及如何抠出需要的js代码 之前我提到需要将Index页面源代码里的init代码扣下来,现在又发现,其实没有init生成的值也能用,而且调试起来更简单,需要补的环境代码更少。 我们先将之前扣的代码里的init这部分代

weixin_47202458的博客 2575

【JS逆向百例】某赚网 WebSocket 套 Webpack 逆向分析

近期有粉丝私信,提到了某网站抓不到包的问题,之前还有不少新手粉丝提到不会 webpack。

K哥爬虫 1878

JavaScript逆向WebSocket协议解析与动态数据抓取

在JavaScript逆向工程中,掌握WebSocket协议的解析和动态数据抓取是必不可少的技能。通过Fiddler、Charles Proxy和APIfox,我们可以轻松捕获和修改网络请求,深入分析加密逻辑。

爪巴虫 1977

美团websocket 分析

美团商家端、美团websocket、mtgsig、mtgsig1.2逆向、websocket发消息逆向

看我名字、介绍或者查看文章总结处、置顶文章2766958292/ff2766958292 1095

【JS逆向系列】某体育平台实时比分WebSocket详解

本文以某体育平台实时比分数据为例,探讨WebSocket在Python中的逆向应用。文章首先通过抓包分析发现数据通过WebSocket协议传输,响应数据为加密格式。随后介绍了WebSocket协议的特点及其在实时通信中的优势,并提供了Python实现WebSocket通信的两种方法:使用websocket-client库建立客户端连接和使用websocket_server库搭建服务端。文中包含详细的代码示例,展示了如何建立连接、处理消息和错误回调等核心功能,为开发者学习WebSocket逆向提供了实践参考。

students33的博客 1136
上一篇: 爬虫逆向:初步体验wobsocket
下一篇: 爬虫逆向:抖音参数:a_bogus,补环境,补环境用的脚本会分享给大家
interception
博客等级 码龄1年 117粉丝 42原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值