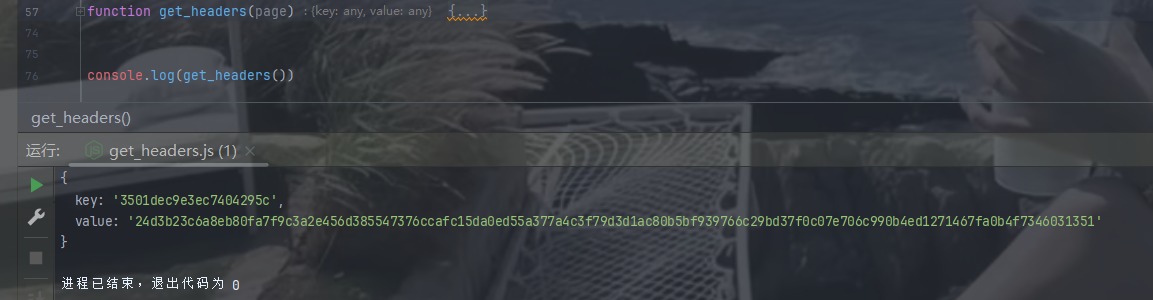
爬虫--js逆向----企查查:请求头里面的加密参数,因为key值和value值都是变化的,所以我用的是xhr断点

2024.6最新企查查headers动态加密逆向算法,看完就会! 关于找到企查查头部加密算法的kv位置,并且逆向分析处结果 阅读详情

先看成品

1,明确需要逆向的目标

这是第二页的

这个第一页的

2,通过对比可以发现这个参数是变化的,所以想要批量采集的话就得把这参数写活,想要写活就得逆向,观察可得这个key值和value值都是变化的,所以这两个值我们都得逆向

这里我用的定位方式是xhr断点:思路:1,复制数据包的链接地址到xhr断点里面
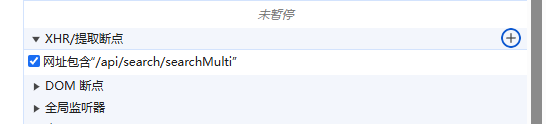
2,翻页触发请求
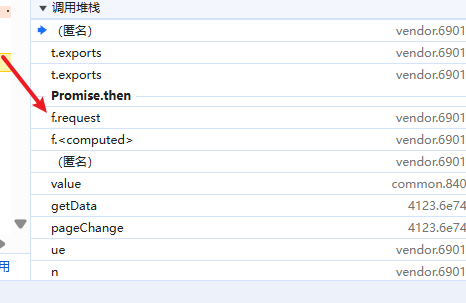
3,跟栈,优先找promise.then 的第一个栈
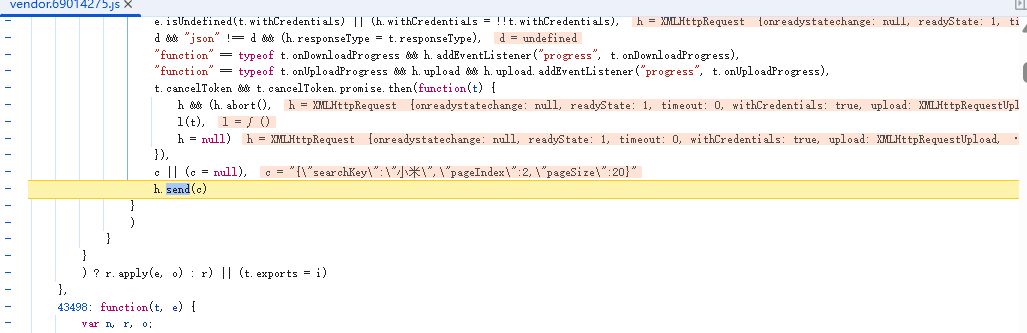
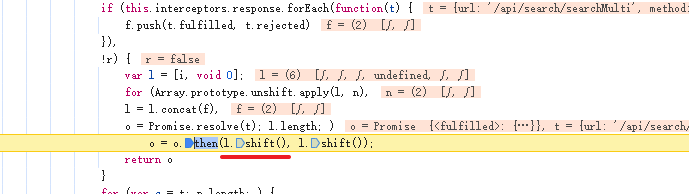
4,点进去后可以看到o = o.then(l.shift(), l.shift())回调函数,看到后给它打上断点触发请求
5,之后进到第一个参数也就是成功回调的函数里面,然后我们给这个函数的最后一行打上断点并触发请求
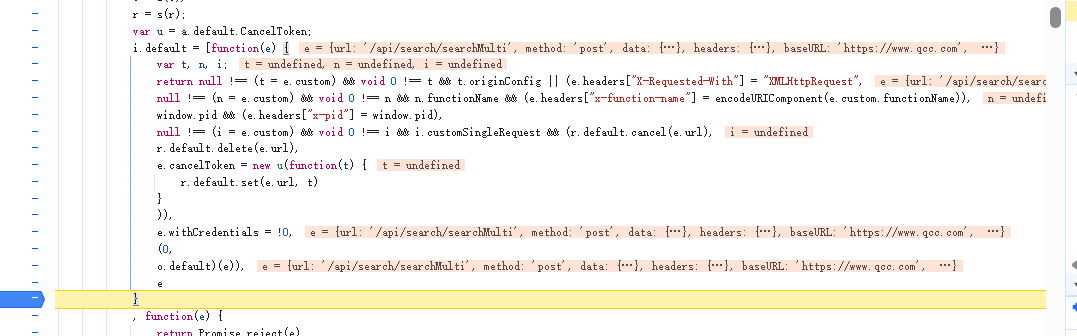
6,观察函数的结构,我会找到这个函数最后的位置,并且进入到o.default这个函数里面,然后又在函数的最后一行打上断点触发请求
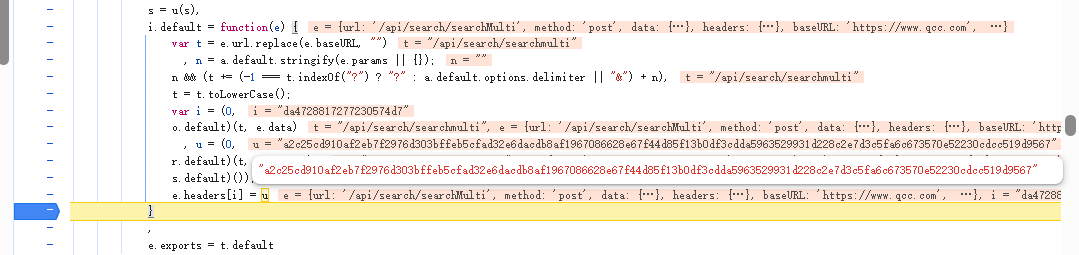
7,通过鼠标悬停的方式,查看这个加密值,然后对比数据包里面的加密值,结果发现一样就明白找到了

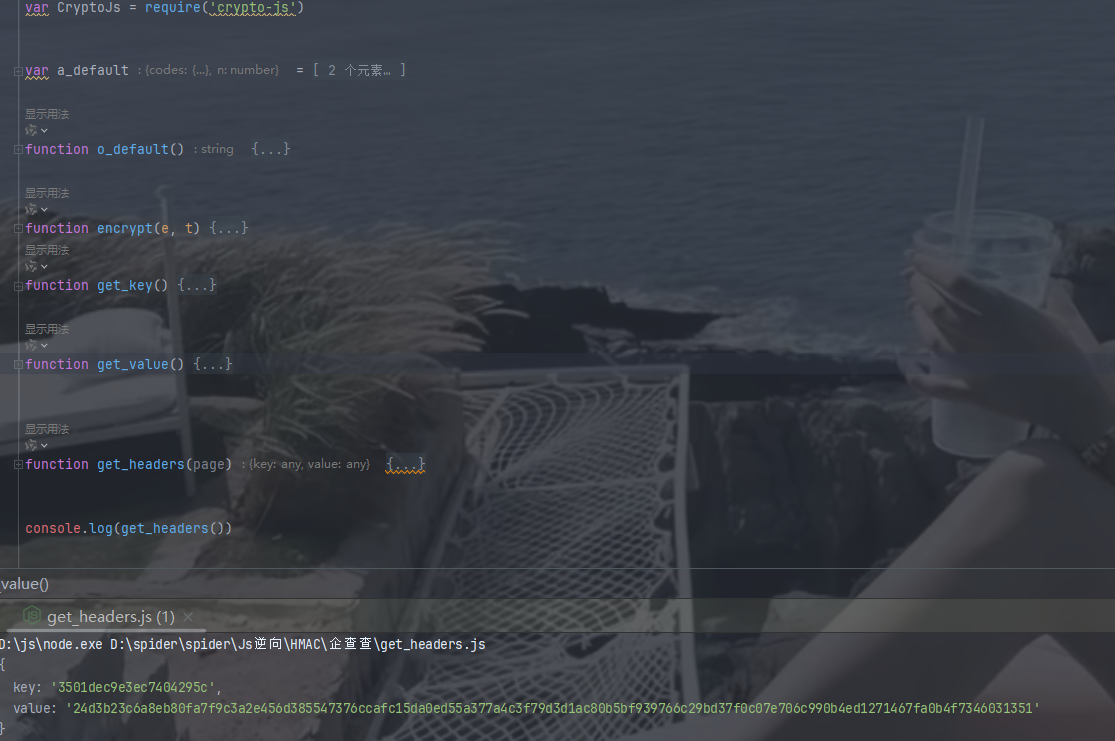
8,最后就是这整个函数拿下来,通过报错信息一步一步的找到所有要补齐的东西,就得到了该博客开头的那个逆向结果
看到最后的同志说明你是一个喜欢的学习的人,欢迎给我指导,也欢迎小伙伴们一起相互交流学习

分享不易,能得到一个赞的话万分感谢

如本案例侵权请联系我下架

逆向企查查HMAC-SHA512签名:JS反爬实战与Node.js复现 在Web数据采集领域,反爬虫机制是开发者必须面对的技术挑战。其核心原理之一是通过动态请求头校验,特别是基于密码学哈希函数的消息认证码(HMAC)技术,来验证请求的合法性与完整性。HMAC-SHA512作为一种结合密钥与哈希算法的强验证机制,能有效防止请求被篡改或重放,在API安全防护中具有重要技术价值。该技术广泛应用于金融、企业服务等高安全要求的数据接口场景。本文以企业信息查询平台为例,通过JavaScript逆向工程实战,深入解析其动态Header(如x-sign、x-t参数)的生成逻辑,并基于Node. 阅读详情

相关推荐

Web反爬虫实战:JS逆向破解请求参数加密的完整流程

在Web开发与数据采集领域,请求参数加密是一种常见的反爬虫技术,其核心原理是通过JavaScript动态生成加密签名(如常见的sign、token或k参数),服务器端验证该签名以确保请求的合法性。这项技术的价值在于有效防止恶意爬取,保护数据安全与业务逻辑。从技术实现看,它通常涉及哈希算法(如MD5、SHA)、HMAC或对称加密(如AES),并结合时间戳、随机数和业务参数进行动态计算。在实际的工程实践中,前端通过JavaScript执行加密逻辑,而后端爬虫需要逆向分析该逻辑,并用Python等语言重现。本文以

weixin_34006468的博客 433

【JS逆向】某霸翻译sign和content逆向

小天为大家带来适合入门练习的JS逆向案例~~

weixin_62714329的博客 2370

七麦数据Web逆向实战:JS加密参数分析与Python爬虫实现

Web逆向是数据采集领域的关键技术,其核心在于理解网站前端与后端的数据交互机制。通过分析网络请求、解析JavaScript加密逻辑,可以模拟合法请求以获取结构化数据。这项技术在市场分析、竞品监控等场景中具有重要价值,能够实现数据的自动化采集与整合。本文以七麦数据平台为例,深入剖析了其反爬机制中的加密参数生成原理,特别是analysis参数的追踪与断点调试方法,并提供了完整的Python实现方案,涵盖JS代码提取、请求模拟与数据解析全流程,为应对类似加密场景提供了可复用的工程实践框架。

weixin_34258838的博客 554

企查查数据爬取教程:spider_reverse项目中的加密参数逆向实战指南

企查查作为国内领先的企业信息查询平台,其数据对于商业分析、市场调研和投资决策具有重要价值。然而,企查查网站采用了复杂的加密机制来保护数据,这给数据爬取带来了挑战。本文将详细介绍如何使用spider_reverse项目逆向企查查的加密参数,实现高效数据采集。 ## 🔍 企查查爬虫逆向的核心挑战 企查查网站采用了多种反爬虫技术,其中最核心的是**请求头加密机制**。每个API请求都需要生成特定的

gitblog_00417的博客 1170

逆向JS加密参数:Python爬虫破解黑猫投诉平台数据采集实战

在Web数据采集领域,处理前端JavaScript加密是爬虫工程师面临的核心挑战之一。其原理在于网站通过动态生成的加密参数(如签名sign、令牌token)对请求进行校验,以阻止简单的自动化抓取。这项技术的价值在于能够高效、稳定地获取反爬策略严密的高价值公开数据,是提升数据采集能力的关键。典型的应用场景包括舆情监控、市场研究、价格追踪等需要从现代Web应用中提取结构化信息的任务。本文以黑猫投诉平台为例,详细拆解了如何通过**网络抓包**定位关键加密请求,并运用**逆向工程**技术分析其JS加密逻辑,最终在P

weixin_33766805的博客 401

Python爬虫破解JS加密参数:逆向分析与实战指南

在Web数据采集领域,JS加密参数是常见的反爬虫技术,它通过前端JavaScript动态生成签名(如sign、token等)来验证请求合法性。其核心原理通常涉及参数排序、加盐和哈希运算(如MD5、SHA-256),旨在防止简单的HTTP请求模拟。理解并复现这一加密流程,对于构建高效、稳定的爬虫系统具有重要技术价值,尤其在电商数据抓取、舆情监控等应用场景中。本文以典型的sign参数生成为例,详细拆解了从浏览器抓包、逆向分析JS逻辑到Python代码复现的完整流程,并提供了应对代码混淆、RSA加密等进阶挑战的实

weixin_33910759的博客 408

从0到1学JS逆向:以某站sign加密参数为例,掌握核心逆向方法论

本文详细拆解了JS逆向的标准化流程,以典型的sign参数为例,提供了一套完整的分析链路。文章首先指出逆向的核心思维框架是理解加密目的和生成逻辑,并给出了标准化的三步流程:定位、分析、还原。随后介绍了Chrome DevTools等必备工具的使用技巧,通过实战案例演示了XHR断点、调用栈溯源、加密五要素拆解等关键步骤。针对混淆代码,文章建议避免硬啃,转而采用Hook技巧提取关键信息,并提醒注意时间戳、字符编码等常见坑点。整体而言,这是一份注重实战的JS逆向指南,强调通过标准化流程和工具链解决实际问题。

专注于Python爬虫开发,分享爬虫技巧、项目实战与反爬经验,使用Scrapy、BeautifulSoup等工具,解决数据抓取难题。 802

Python爬虫逆向实战:破解JS混淆加密参数的核心方法与工程实践

在Web数据采集领域,前端JavaScript混淆与加密是常见的反爬虫技术手段,其核心原理是通过对关键请求参数(如签名、令牌)进行动态计算,以验证请求的合法性。理解并逆向这些加密逻辑,对于构建稳定、高效的爬虫系统具有重要技术价值。这不仅是应对电商、社交媒体、数据门户等网站防护措施的关键,也是区分基础脚本与生产级数据采集工具的核心能力。本文聚焦于**JS混淆参数逆向**与**Python复现**,通过系统的方法论与实战案例,详细拆解了从网络抓包、定位加密函数到代码模拟的完整流程,并提供了应对复杂场景(如环境依

weixin_30417487的博客 406

Python爬虫实战:破解企查查反爬的三种核心方法与工程实践

网络爬虫是自动化获取互联网公开数据的关键技术,其核心原理是通过模拟HTTP请求与解析响应来提取结构化信息。在数据驱动决策的背景下,高效、稳定地获取企业工商信息等商业数据具有重要价值,广泛应用于市场分析、风险控制等场景。然而,以企查查为代表的商业数据平台部署了复杂的反爬机制,如请求头校验、IP频率限制和动态参数加密,对传统爬虫构成了严峻挑战。为应对这些挑战,本文聚焦于三种经过实战检验的工程化解决方案:一是通过逆向分析JavaScript进行请求模拟与参数复现,直接构建有效请求;二是利用无头浏览器自动化工具(如

weixin_30832405的博客 385

Token加密逆向实战:从JS调试到Python还原的完整爬虫解决方案

在现代Web开发中,客户端加密技术是保障API通信安全的核心机制之一,它通过算法对敏感信息进行混淆处理,防止数据在传输过程中被窃取或篡改。其原理通常基于哈希算法(如MD5、SHA系列)或对称加密(如AES),结合时间戳、随机数等动态参数,生成每次请求唯一的签名Token。这项技术的价值在于平衡用户体验与安全性,无需频繁登录即可验证请求合法性,广泛应用于数据接口保护、身份验证和防篡改等场景。本文聚焦于逆向工程实践,针对前端JavaScript加密的Token生成逻辑,详细演示如何通过浏览器开发者工具进行动态调

java2000.net 496

京东h5st参数逆向实战:从JS加密到Python工程化实现

在Web数据采集与爬虫开发中,请求参数加密是常见的反爬机制,其核心是通过JavaScript算法对关键参数进行签名,确保请求的合法性与唯一性。这类技术通常涉及哈希算法、时间戳、动态密钥等要素,通过混淆代码增加逆向难度。理解其原理不仅能应对特定平台的反爬,更能掌握一套通用的逆向工程方法论,提升解决类似问题的能力。以京东h5st参数为例,该参数是H5端核心的加密令牌,用于验证请求来源。通过分析其生成逻辑,可以学习到如何定位关键加密函数、模拟浏览器环境、处理代码混淆,并最终在Python中实现稳定的参数生成方案。

weixin_30566111的博客 363

JS逆向入门:从黑猫投诉平台sign参数破解到Python爬虫实战

在Web数据采集领域,前端JavaScript加密是常见的反爬虫技术,其核心原理是通过客户端脚本对请求参数进行动态计算,生成用于服务器验证的签名(如sign、token)。理解这一机制的技术价值在于,它使得自动化请求必须模拟浏览器的完整执行逻辑,而非简单复制网络包。典型的应用场景包括电商价格监控、舆情分析和数据聚合平台。以MD5哈希算法为例,它常被用于生成不可逆的签名值,结合盐值(salt)增强安全性。本文以黑猫投诉平台为案例,详细拆解了sign参数的生成过程,涉及参数排序、字符串拼接和哈希计算等关键步骤,

weixin_33895657的博客 373

JS逆向实战:从零破解a_bogus参数生成算法

在Web安全与数据采集领域,前端参数加密是常见的反爬虫策略。其核心原理是通过JavaScript在客户端对请求参数进行哈希、编码等运算,生成动态令牌(如sign、token),服务端以此验证请求合法性。这项技术能有效防止脚本自动化访问,保障平台数据安全。对于爬虫工程师和Web安全研究者而言,掌握JS逆向技能至关重要,它能将前端加密逻辑还原为可编程算法,实现高效、稳定的自动化数据采集。本文聚焦于实战中常见的a_bogus参数,通过热门的JS逆向技术,详细拆解其生成逻辑,并提供完整的Python还原方案与工程化

weixin_33725239的博客 408

爬虫逆向实战:从JS加密到Node.js补环境全流程解析

在Web数据采集领域,JavaScript加密是常见的反爬虫技术手段,其核心原理是通过前端代码对请求参数进行哈希、加密或编码处理,服务器端验证通过后才返回数据。这项技术的工程价值在于保护数据接口免受未经授权的自动化访问,广泛应用于金融、电商、社交等涉及敏感数据交互的场景。理解加密逻辑并进行逆向工程,是爬虫开发者突破数据获取瓶颈的关键能力。本文以实战案例为基础,深入剖析了如何定位加密入口、扣取核心代码,并重点讲解了在Node.js环境中补全浏览器对象(如window、document)的实用技巧,帮助开发者构

weixin_34241036的博客 278

JS逆向实战:破解翻译接口加密签名参数h的完整指南

在Web开发与数据采集领域,接口签名校验是一种常见的安全机制,用于验证请求的合法性,防止未授权访问和简单的脚本攻击。其核心原理是客户端根据预定的算法(如哈希函数或自定义加密),将请求参数与密钥结合生成一个唯一的签名(signature),服务器端以相同逻辑验签。这项技术对于保障API通信安全、实现反爬虫策略具有重要价值,广泛应用于各类在线服务,如翻译、地图、社交平台等。本文聚焦于一个典型应用场景:逆向分析某在线翻译接口的动态加密参数“h”。通过结合【JS逆向】与【Python爬虫】技术,我们将深入剖析如何定

weixin_33704591的博客 423

JS逆向-7881游戏平台Lb-Sign参数和Lb-Timestamp参数

本文是该专栏的第79篇,后面会持续分享python爬虫干货知识。本文以7881游戏平台为例,通过JS逆向获取它的lb-sign参数和lb-timestamp参数生成规律。针对lb-sign和lb-timestamp两个参数具体的“逆向”思路逻辑,笔者将在本文进行详细说明,并且将在正文结合“完整代码”来详细介绍。废话不多说,具体细节部分以及详细思路逻辑,跟着笔者直接往下看正文部分。(附带完整代码)

Python进阶专栏《爬虫实战进阶》,《Pyppeteer从入门到精通》原创作者 1220

Web接口加密参数逆向实战:以某度翻译Acs-Token为例

在现代Web开发中,接口安全是保障数据传输可靠性的核心环节,通常会采用加密参数来验证请求合法性。其基本原理是通过特定算法对请求数据(如时间戳、随机数和业务参数)进行哈希或加密运算,生成动态令牌。这种机制的技术价值在于有效防止请求伪造、重放攻击和数据篡改,广泛应用于身份验证、反爬虫和API签名等场景。以某度翻译的Acs-Token为例,该参数作为典型的加密参数,其生成过程涉及SHA256哈希和Base64编码等常见技术。通过抓包分析和JavaScript逆向,可以还原其算法逻辑,进而实现自主生成。本文将以该案

weixin_33671935的博客 388

企查查某 2022/7/13 随机请求头JS逆向:★★

可以关注我哟,一起学习,主页有更多练习例子 如果哪个练习我没有写清楚,可以留言我会补充 如果有加密的网站可以留言发给我,一起学习共享学习路程 如侵权,联系我删除 此文仅用于学习交流,请勿于商用,否则后果自负今天朋友有企查查项目看见有加密,然后我也搞了搞先放部分成品js 网址 aHR0cHM6Ly93d3cucWNjLmNvbS93ZWIvc2VhcmNoL2FsbD9rZXk9JUU2JUFGJTk0JUU0JUJBJTlBJUU4JUJGJUFB 在请求头里面有这个字段...

weixin_52283613的博客 2231
上一篇: 爬虫之js逆向---宝钢股份 HmacSHA1加密andMD5加密
下一篇: 爬虫之js逆向---艺恩的response解密,混淆(十六进制),仅提供逆向思路,并且仅供学习和参考哈
interception
博客等级 码龄1年 117粉丝 42原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值