双向 NAT(域内 NAT)详解与故障排查(软考真题)

安全防御(二)--- 防火墙域间双向NAT、域内双向NAT、基于VRRP的双机热备 防火墙域间双向NAT、域内双向NAT、基于VRRP的双机热备 阅读详情

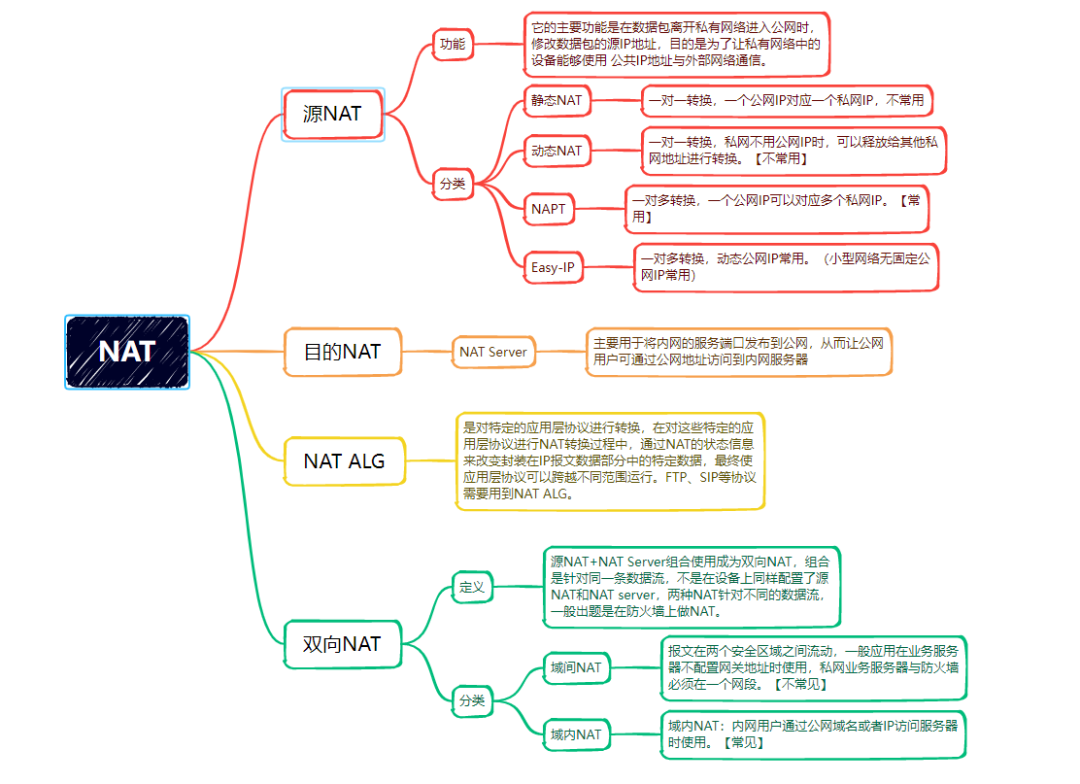
        NAT技术是软考网络工程师的案例题考点之一,也是日常网络设备的高频配置,NAT分类如下图所示。
图片

        其中双向NAT的应用场景比较特殊,原理也比较复杂,本文从软考网工真题—原理解析—配置逐步介绍双向NAT。

2023年5月网络工程师考题

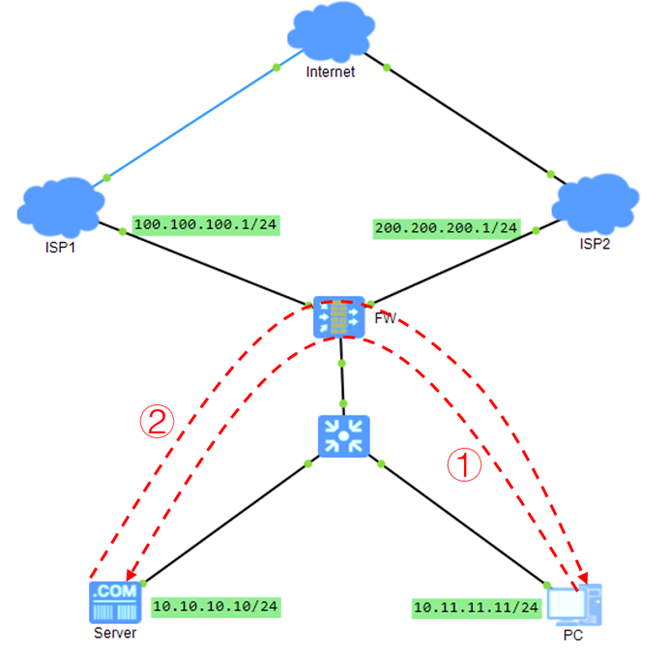
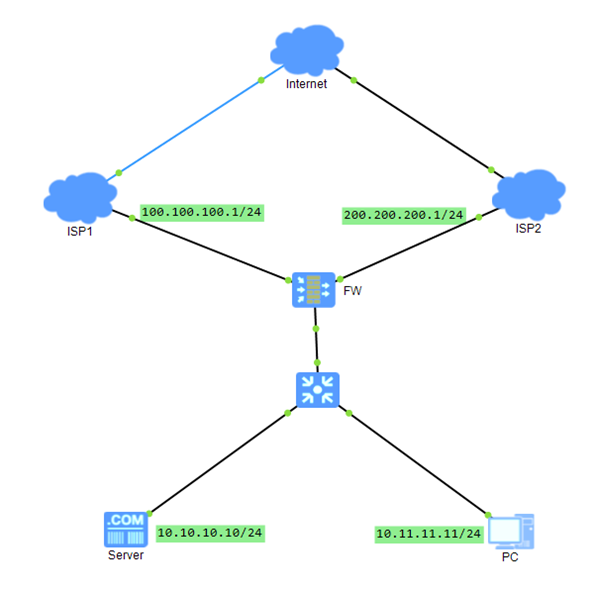
        某企业网络拓扑如下图所示,该企业通过两个不同的运营商(ISP1和ISP2)接入Internet,内网用户通过NAT访问Internet,公网用户可通过不同的ISP访问企业内部的应用。

        企业网络在运行了一段时间后,网络管理员发现了一个现象:互联网用户通过公网地址可以正常访问Server,内网用户也可以通过内网地址正常访问Server,但内网用户无法通过公网地址访问Server,经过排查,安全策略配置都正确。请分析造成该现象的原因并提供解决方案。
图片

【参考答案】

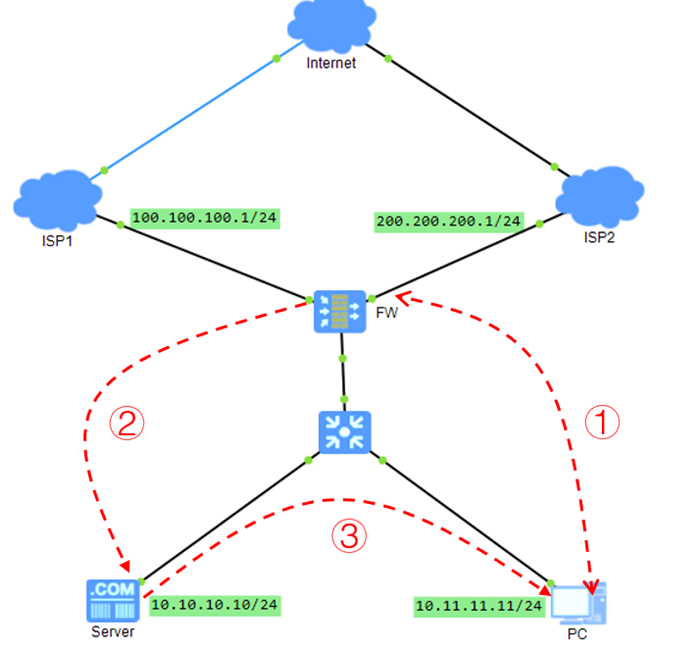
原因:缺少域内nat,当内网终端访问服务器映射的公网IP地址时,防火墙会将目的地址转换为服务器的私网地址并转发给内部服务器,当服务器在回包时发现对端都在内网,将报文直接通过交换机转发给终端,当终端收到此响应报文时发现并不是自己所访问的服务器(公网地址)的响应报文,会将报文丢弃,从而导致不通。

解决方案:为主机加域内NAT。

【解析】

典型双向NAT问题,在华为设备中叫域内NAT,故障现象访问流程如下图所示。
图片

添加域内NAT后的访问流程:

图片

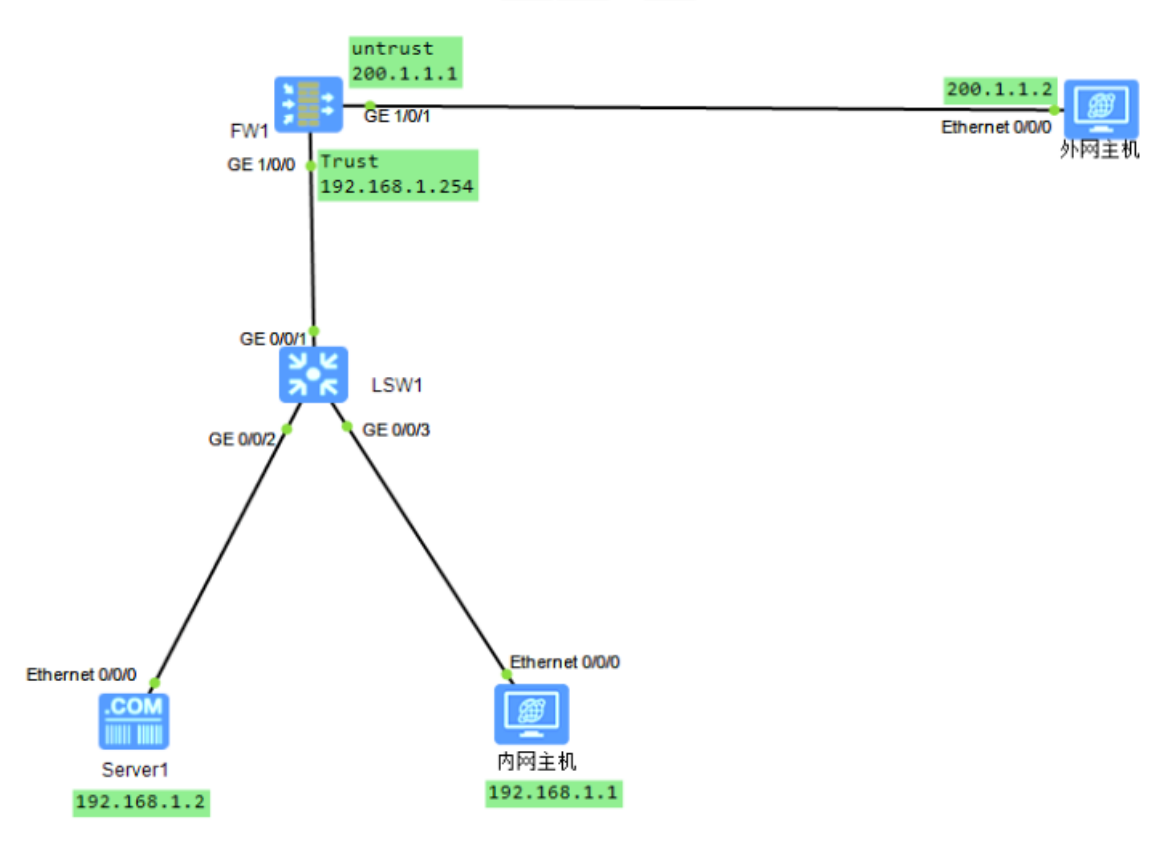
实验拓扑搭建:

抓包分析:

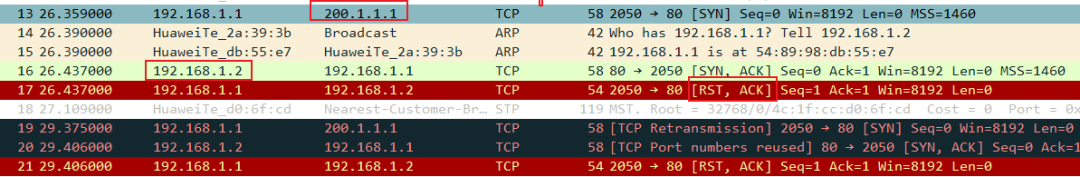
主机视角:主机(192.168.1.1)访问200.1.1.1的80端口,发起TCP三次握手,收到的三次握手SYN,ACK回复却是192.168.1.2回复的,随即发送了RST终止TCP连接。
图片

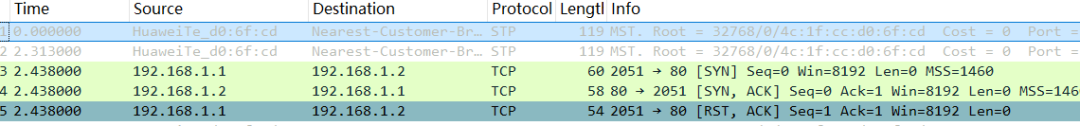
服务器视角:发起TCP三次握手的是192.168.1.1,随后向192.168.1.1发送了TCP回复。
图片

设备配置:

对主机192.168.1.1进行SNAT配置,重点配置是目的区域是trust

[FW] nat-policy

[FW-policy-nat] rule name policy1

[FW-policy-nat-rule-policy1]source-zone trust

[FW-policy-nat-rule-policy1]destination-zone trust

[FW-policy-nat-rule-policy1]source-address 192.168.1.1 32

[FW-policy-nat-rule-policy1]action source-nat easy-ip

配置完成后抓包:

客户端视角:访问的是200.1.1.1,三次握手回复是200.1.1.1,没有问题建立连接
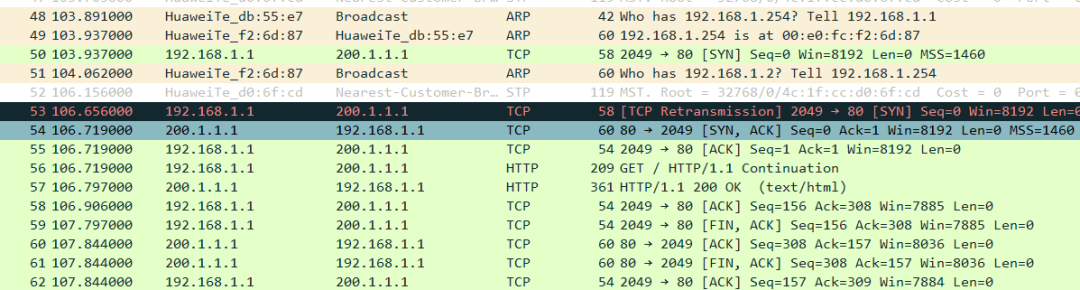
图片

服务端视角:请求的是192.168.1.254,回复给192.168.1.254
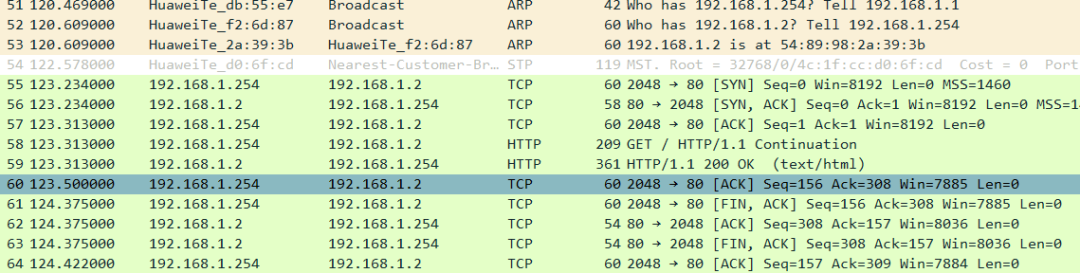
图片

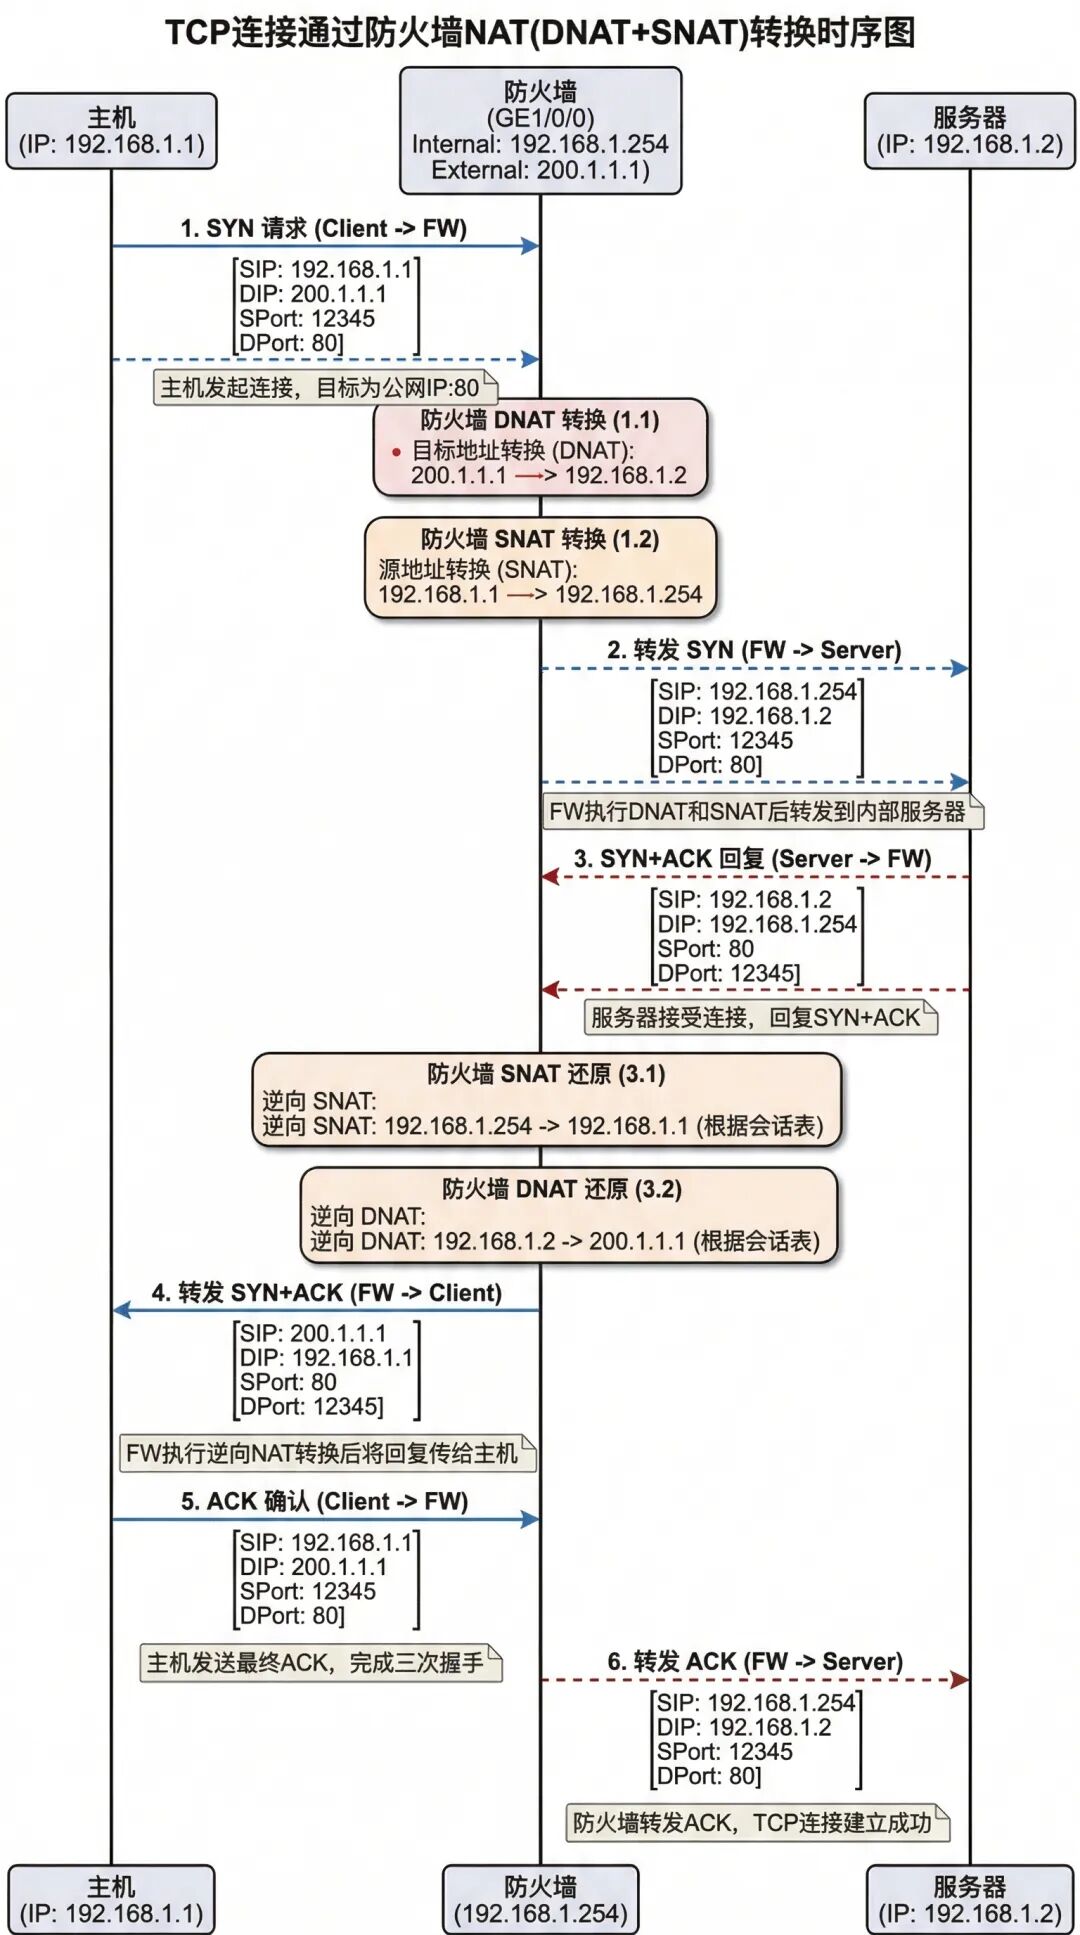
防火墙会话表信息:将192.168.1.1转换为192.168.1.254,将200.1.1.1转换为192.168.1.2
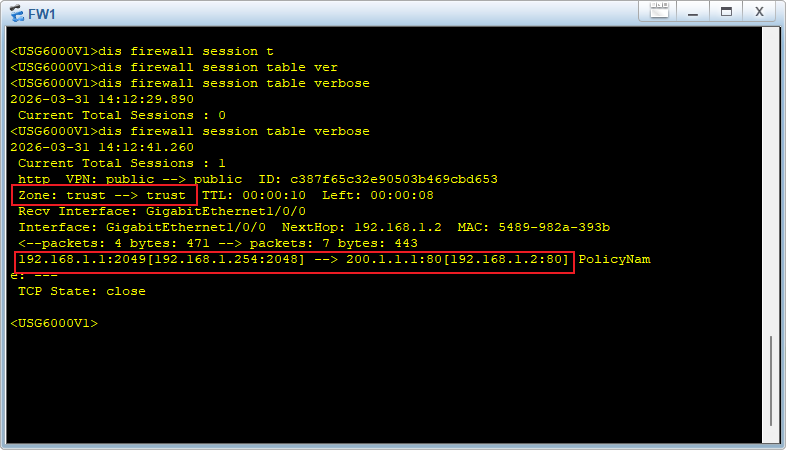
图片

总体流程:

图片

​

双向NAT应用场景和配置 局域网内有一台或多台服务器可能需要对外映射提供服务,如内网终端也需要访问,这时如终端通过映射后的公网地址访问会出现无法访问的情况,这时就需要域内双向NAT(华三很多路由器会有hairpin这个功能,勾选应用则开启,或在内网接口配置nat hairpin enable)在两个不同的局域网(地址重叠的情况),其中一个局域网中的客户端需要访问另外一个局域网中的服务器时,例如双方局域网IP网段都为192.168.1.0/24,客户端会检测源地址,和服务器目的地址为相同网段,则直接发送ARP解析。 阅读详情

相关推荐

网络——域内双向NAT技术

到达网关时,网关发现目的地址是10.1.12.100(AR1的G0/0/1同网段地址),于是想要将该数据包从G0/0/1发出,不过G0/0/1接口上配置了NAT Server,发现转换后的地址是AR1的G0/0/0网段地址,那么该HTTP请求又从G0/0/0接口发回,G0/0/0接口上并没有配置NAT Server进行转换。我们查看域内Client1能否正常访问内部的HTTP Server服务器。**备注:**可以通过抓包发现,AR1的G0/0/1出接口并无数据包,而G0/0/0的接口存在TCP无回应。

Jay 1797

防火墙域间双向NAT,域内双向NAT与双机热备实验

USG6000V1-GigabitEthernet1/0/1]service-manage all permit 保存主防火墙配置。

m0_68498873的博客 1846

华为防火墙双ISP出口实战:策略路由与智能选路优化企业网络冗余与NAT配置

本文详细解析了华为防火墙在双ISP出口网络中的实战应用,重点介绍了策略路由与智能选路技术如何优化企业网络冗余与NAT配置。通过实际案例和配置示例,展示了如何实现业务分级保障、智能故障切换和双向NAT支持,提升企业网络的可靠性和性能。

view3的博客 369

域内双向NAT技术

域内双向NAT 实验目的 企业内部有需要想要将内网的HTTP Server中WEB服务映射到公网地址10.1.12.100的80端口上,一般该需求只需要我们部署NAT Server,就可以使得其他网络内的客户端通过公网地址10.1.12.100访问内网HTTP 服务器的目的。 此时如果我们内网客户端也想要通过该公网地址去访问HTTP Server,那么会出现错误导致无法访问。将HTTP Server的私网地址直接透露出来,也不利于保障WEB服务器的安全性。 本实验通过部署域内双向NAT,使得内网地址能够通过

奋斗Zalvin_JE(奋斗Zhy)的个人博客 4373

VMware虚拟机网络模式详解:桥接、NAT、仅主机模式的选择与配置

虚拟化技术是现代IT基础设施的核心,它通过在单一物理硬件上创建多个隔离的虚拟环境,极大地提升了资源利用率和部署灵活性。其底层原理依赖于Hypervisor对硬件资源的抽象与调度。在虚拟化实践中,网络配置是关键环节,直接决定了虚拟机的连通性、安全性与应用场景。VMware Workstation作为主流的桌面虚拟化平台,提供了桥接、NAT和仅主机三种基础网络模式,每种模式对应不同的网络地址转换(NAT)机制与隔离层级。理解这些模式的差异,对于构建开发测试环境、进行网络安全实验或部署服务都至关重要。本文将以**

weixin_33806859的博客 304

H3C SecPath V5防火墙维护手册:从安全域到故障排查实战

防火墙是企业网络安全的基础设施,其稳定运行离不开对安全域、会话等核心机制的深刻理解。安全域定义了接口的可信边界,会话表则记录了双向连接的状态,而ASPF状态过滤则让动态端口协议得以安全穿越。掌握这些原理,运维人员才能高效完成日常巡检、策略配置与故障定位。本文以H3C SecPath V5平台为例,结合日检、季检、年检的维护制度,系统梳理了连通性、NAT及攻击防范的排查流程,并总结了常见误操作陷阱。通过将理论概念与工程实践结合,帮助运维工程师建立体系化的防火墙维护思路,确保设备长期稳定运行。

weixin_28622215的博客 248

华为USG防火墙双向NAT配置:nat server回流访问与故障排查

NAT地址转换是防火墙实现内外网互通的基础能力,其中目的NAT负责把公网映射地址转换为内网服务器地址,源NAT则保证回包路径对称。当内网用户通过公网地址访问内网服务器时,只配单向nat server容易出现外网可访问、内网超时的hairpin回流访问问题。华为USG防火墙可通过域间双向NAT或域内NAT补全回流映射,并借助UNR路由、server-map、安全策略顺序与源NAT策略实现稳定转发。该方案适用于企业服务器发布、DMZ区Web服务、内网用户访问公网映射地址等场景,也是USG6000系列工程配置与排

weixin_29322855的博客 259

Power_V防火墙手册:策略配置、NAT回流、双机热备与日志排查要点

防火墙是企业网络的第一道安全边界,策略配置与流量转发是其核心工作机理。然而在工程实践中,策略顺序、地址转换和冗余切换往往成为影响业务连续性的关键变量。NAT回流、会话超时、双机主备切换等场景,任何一个参数设置不当都会导致难排查的网络故障。以网御星云Power_V防火墙功能手册为参考,梳理安全区域划分、策略调优、用户认证、日志取证以及双机热备验证等环节的配置要点,并结合常见故障现象给出排查路径。通过理解功能模块之间的协同逻辑,运维人员能够在实际设备上快速定位问题,提升网络运维效率。

weixin_29324401的博客 221

防火墙与nat以及双机热备

当内网pc通过公网域名访问内网服务器时,源ip不会被nat转换,所以服务器回包时会直接通过内网以内网ip回复,导致pc无法接受此包,无法正常与服务器通信。解决方案就是使用域内双向nat,将源地址一并转换,这样回包就能原路返回。问题1:主防火墙挂掉后,VRRP会将流量转到备用防火墙,但是备用防火墙无法新建会话表,因为建立会话表需要首包,所以流量不能通过。问题2:当主防火墙一边的链路断了,虽然VRRP能够进行链路追踪,进行主备切换,但另一边的设备并不知情,仍会错误地转发流量。

weixin_42902697的博客 887

内网用户通过域名或公网IP访问内部服务器的解决办法

内网用户通过域名或公网IP访问内部服务器的解决办法

避坑指南:PCIe设备兼容性那些坑——聊聊MPS/MRRS设置不当引发的血泪史

本文深入探讨了PCIe设备兼容性问题,特别是MPS/MRRS参数设置不当引发的常见故障。通过详细解析MPS(Max Payload Size)和MRRS(Max Read Request Size)的作用机制,提供Linux内核五大配置策略的对比分析,并分享FPGA加速卡等实战案例的排查经验。文章还介绍了诊断工具链、动态调试技巧以及性能优化方法,帮助工程师有效解决PCIe兼容性难题。

weixin_30872499的博客 419

10分钟教你完全掌握防火墙配置!!!!!

广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。

weixin_51725318的博客 890

Oracle PLM Agile936 单点登录配置方式

Oracle PLM Agile936 单点登录配置方式

Jay的个人博客 824

华为USG防火墙NAT配置实战:源NAT与NAT Server详解及排障

防火墙作为企业网络边界的第一道防线,其NAT配置直接关系到内外网互访的成败。很多网络工程师在配置华为USG系列防火墙时,常遇到内网无法访问外网、外网访问不到内网服务器等棘手问题。这往往源于对源NAT与目的NAT(NAT Server)转换逻辑的混淆,以及安全策略与NAT执行顺序的误解。本文从网络地址转换的基础原理出发,深入剖析华为防火墙中Easy IP、地址池、端口映射与一对一映射等典型配置场景,并结合安全区域隔离与策略放行机制,给出从接口配置、路由设定到NAT策略、安全策略的完整调试路径。无论你是使用eN

weixin_33834075的博客 316

一种基于频域滤波法消除干扰项与角谱法重构技术的数字全息显微台阶形貌测量实例分析

一种基于频域滤波法消除干扰项与角谱法重构技术的数字全息显微台阶形貌测量实例分析

简单光学 2034

【题解-洛谷】B3644 【模板】拓扑排序 / 家谱树

有个人的家族很大,辈分关系很混乱,请你帮整理一下这种关系。给出每个人的后代的信息。输出一个序列,使得每个人的后辈都比那个人后列出。输出一个序列,使得每个人的后辈都比那个人后列出。如果有多种不同的序列,输出任意一种即可。),表示家族的人数。

写代码的犄角旮瘩 1064

企业双出口网络架构实战:VRRP+MSTP主备切换与NAT策略优化

本文详细解析了企业双出口网络架构中VRRP+MSTP主备切换与NAT策略优化的实战应用。通过双墙主备设计、多级故障检测机制和智能NAT分流,实现业务高可用性与成本优化,适用于制造业、金融等对网络稳定性要求高的场景。

ww90123的博客 189

【BLE】HID设备开发实战:从自拍杆到复合设备的蓝牙控制方案

本文深入解析了BLE HID(低功耗蓝牙人机接口设备)的开发实战,从蓝牙自拍杆的工作原理切入,详细阐述了HID Report Map的设计与实现。通过拆解自拍杆、键盘、鼠标等案例,指导开发者如何利用BLE的低功耗与即插即用特性,构建从单一功能到键盘鼠标复合设备的完整蓝牙控制方案。

weixin_29159613的博客 464

故障排查 ❀ 排除 OSPF 动态路由协议故障与排错解析

排除 OSP 动态路由协议故障与排错解析 1. 不匹配的参数 使用 debug ip ospf adj 命令能够看到大多数的不匹配问题。 (1) hello/dead 间隔不匹配 —— 匹配才可以形成邻居。 (2)不匹配的认证类型 —— OSPF 下有 MD5 和纯文本认证。 router ospf 1 area 0 authentication message-digest network ...

无糖可乐没有灵魂 2364

STM32(HAL库)驱动HC-SR04测距模块

本文介绍通过STM32F103C8T6单片机对HC-SR04测距模块进行驱动,并且通过串口对数据进行打印。

weixin_44597885的博客 2203

Qt实现窗口等比例缩放

在Qt中,实现窗口的等比例缩放是一个常见的需求。通过对窗口的尺寸进行调整,使得窗口的内容在缩放过程中保持相同的比例,可以提供更好的用户体验。通过以上的代码,我们实现了一个可以等比例缩放的Qt窗口。在调整窗口大小时,窗口中的标签和按钮将按比例缩放,保持内容的比例不变。首先,我们需要在Qt中创建一个窗口,并设置其内容。在该事件中,我们将根据窗口的新尺寸计算出合适的比例因子,并将其应用到窗口的内容上。现在,我们将添加功能,使得窗口可以等比例缩放。最后,我们将缩放因子应用到窗口中的标签和按钮上,调整它们的尺寸。

2301_79330511的博客 3958

VMware NAT模式下CentOS 7.9与宿主机网络互通故障排查指南

在虚拟化技术中,网络配置是确保虚拟机与宿主机通信的基础。NAT(网络地址转换)模式通过虚拟网络适配器实现地址转换,为虚拟机提供隔离且可上网的环境。理解其工作原理有助于排查常见的网络连通性问题,例如防火墙策略、IP地址分配和虚拟网络设置。掌握这些排查技能对于开发测试、环境隔离和网络调试等场景具有重要价值。本文聚焦于解决VMware Workstation中CentOS 7.9虚拟机与宿主机在NAT模式下无法相互ping通的问题,通过系统性步骤分析防火墙配置、虚拟网络编辑器设置和IP信息核对,帮助读者快速定位并

weixin_29197051的博客 334

【招商银行笔试题汇总】[全网首发]2024-04-23-招商银行春秋招笔试题-三语言题解(CPP/Python/Java)

🏳️ 难难难!!!本次招商银行的笔试算是今年春招最难的场次之一了K小姐所在的公司有 NNN 个部门,编号从 111 到 NNN。由于公司网络系统比较老旧,对于同一个数据 ddd,不同部门记录的值可能不同。数据 ddd 在各部门被记录为 d1,d2,...,dNd_1, d_2, ..., d_Nd1​,d2​,...,dN​。公司提出可以通过会议来实现数据的一致性。每次会议会让相邻编号范围内的所有部门一起参加,如果有超过半数的部门能够对数据 ddd 的值达成共识,那么在此次会议后,参与会议的所有部门会将

春秋招笔试突围 3462

计网综合实验:NAT、OSPF与RIP协同配置与排错指南

动态路由协议与地址转换技术是构建企业网络的核心基础。OSPF作为链路状态协议,通过SPF算法实现快速收敛;RIP作为距离矢量协议,适用于小型网络选路;NAT则解决私有地址访问外部网络的问题。三者协同工作,能够模拟真实企业网络中内部编址、域内选路与跨域互通的完整链路。在实际工程中,路由重分发、接口标记与ACL精确匹配是常见难点,直接影响网络连通性与稳定性。掌握这些技术,可应用于企业总部与分支互联、出口网关配置等场景。本文围绕NAT、OSPF、RIP综合实验,深入解析协议协同原理与实操排错技巧。

weixin_33226548的博客 190

文档:亲测可用解决vnc灰屏,黑屏,鼠标大黑叉情况

主要解决vnc-viewer灰屏,黑屏,鼠标大黑叉等现象,详细见文档。

RU DOS版、EFI版32bit/64bit BIOS常用工具

DOS版、EFI版的RU工具,可用来查看IO、MEM、PCI、SMBIOS等资源。亲测在EFI SHELL下可用。

上一篇: Nmap 端口扫描状态与协议行为深度解析
下一篇: ARP/RARP/GARP/Proxy ARP四种地址解析协议的原理和作用
骆驼1024
博客等级 码龄18年 9761粉丝 95原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包

打赏作者

骆驼1024

你的鼓励将是我创作的最大动力

¥1 ¥2 ¥4 ¥6 ¥10 ¥20
扫码支付:¥1
获取中
扫码支付

您的余额不足,请更换扫码支付或充值

打赏作者

实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值