常见的php安全问题

PHP十个常见安全问题及实例讲解 阅读详情

常见的PHP安全问题

在Web开发中,PHP是一种非常流行的服务器端脚本语言,它为开发者提供了创建动态网页的强大工具。换个角度看随着互联网应用的普及和攻击技术的发展,PHP应用程序面临着各种各样的安全威胁。了解并正确处理这些安全问题对于保障网站的安全至关重要。本文将介绍几种常见的PHP安全问题,并提供相应的防护措施。
常见的php安全问题

SQL注入简介

SQL注入是指攻击者通过构造恶意的输入数据,将其插入到数据库查询语句中,以达到欺骗数据库执行非授权操作的目的。这种攻击可能导致敏感信息泄露、数据被篡改甚至整个数据库被破坏。
常见的php安全问题

防范步骤

常见的php安全问题

常见的php安全问题

常见的php安全问题

常见的php安全问题

常见的php安全问题

  1. 使用预处理语句(Prepared Statements):这是防止SQL注入最有效的方法之一。预处理语句可以确保用户输入的数据不会被当作命令来执行。
  2. 参数化查询:即使使用了预处理语句,也应该确保所有外部提供的值都作为参数传递给查询而不是直接嵌入SQL语句中。
  3. 输入验证:对所有来自用户的输入进行严格的验证,仅接受预期格式的数据。
  4. 限制权限:给予连接数据库的应用程序最小必要的权限,这样即便发生注入也难以造成严重后果。
  5. 定期更新与审查代码:定期检查代码中的潜在漏洞,并及时更新库文件及框架版本。

二、跨站脚本攻击(XSS)

XSS简介

跨站脚本攻击(Cross-Site Scripting, 简称XSS)发生在攻击者能够向网页注入恶意脚本时。当其他用户浏览该页面时,这些脚本会在他们的浏览器上执行,可能窃取cookies或session信息等敏感资料。
常见的php安全问题

防范步骤

常见的php安全问题

常见的php安全问题

常见的php安全问题

常见的php安全问题

常见的php安全问题

  1. 输出编码:确保从用户处获取的所有内容在显示前经过适当的HTML实体编码。
  2. 内容安全策略(CSP):设置Content Security Policy头部来定义哪些来源的内容是可信的,从而阻止加载不安全的资源。
  3. 检查用户输入:对用户提交的所有数据实施严格的过滤规则,移除任何看起来像是脚本标签的内容。
  4. 使用HTTPOnly标志:为cookie设置HttpOnly属性,这使得JavaScript无法访问带有此标记的Cookie,增加了安全性。
  5. 教育用户:提醒用户不要轻易点击未知链接或者在不可信网站上登录账户。

三、文件包含漏洞

文件包含漏洞简介

当PHP允许通过变量指定要包含的文件路径时,如果没有适当验证这个变量,就可能存在文件包含漏洞。攻击者可能会利用这一点读取服务器上的任意文件甚至是执行远程代码。
常见的php安全问题

防范步骤

常见的php安全问题

常见的php安全问题

  1. 绝对路径引用:尽量使用绝对路径而非相对路径来引用需要包含的文件。
  2. 白名单机制:建立一个只允许特定文件被包含的白名单列表。
  3. 类型检查:确保传入用于文件包含功能的变量确实是字符串类型。
  4. URL解码:在处理任何文件名之前先对其进行URL解码处理。
  5. 关闭危险配置:如非必要,请关闭中的allow_url_include选项,避免远程文件包含风险。

四、会话劫持

会话劫持简介

会话劫持指的是攻击者通过非法手段获取了合法用户的会话标识符(通常是cookie),然后冒充该用户身份进行活动的行为。这种情况通常发生在网络传输过程中缺乏加密保护时。
常见的php安全问题

防范步骤

常见的php安全问题

常见的php安全问题

常见的php安全问题

  1. 使用HTTPS协议:保证所有通信都是通过SSL/TLS加密的,这样即使信息被截获也无法解读其内容。
  2. 设置安全的cookie属性:包括Secure(只能通过HTTPS发送)、HttpOnly(禁止JavaScript访问)以及Domain和Path限制。
  3. 生成随机性强且足够长的Session ID:增加猜测成功的难度。
  4. 定期刷新Session ID:特别是在用户完成敏感操作后立即更换新的ID。
  5. 监控异常行为:比如短时间内多次尝试登录失败等情况,可能是正在进行中的攻击迹象。

五、错误消息泄露

错误消息泄露简介

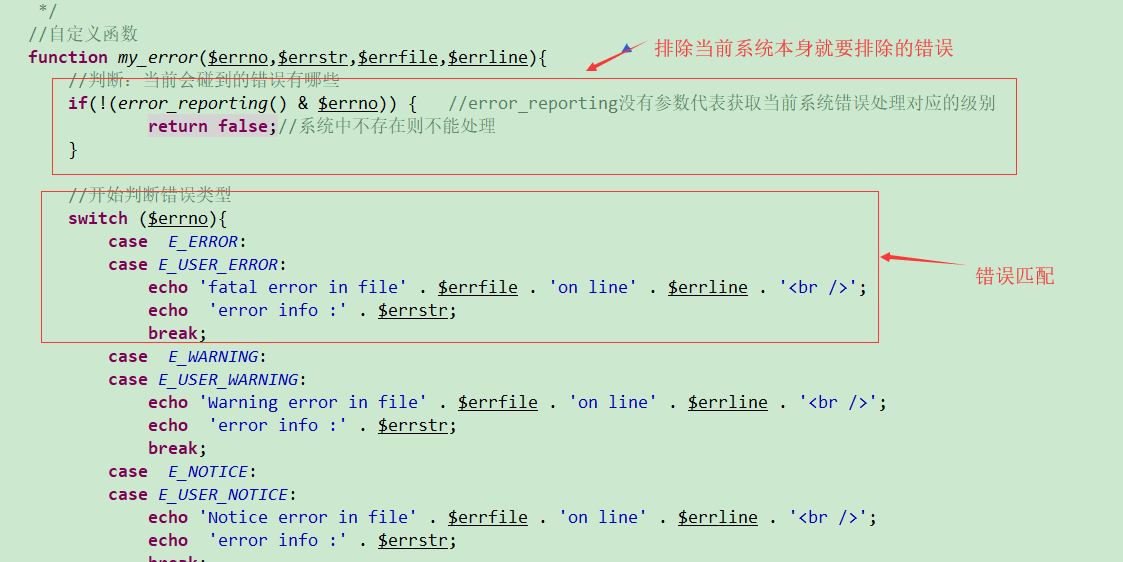
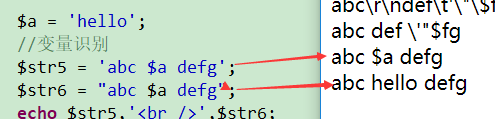
过于详细的技术性错误消息有时会被直接暴露给最终用户,这不仅影响用户体验,也可能暴露出系统架构细节,帮助黑客更轻松地找到突破口。
常见的php安全问题

防范步骤

常见的php安全问题

常见的php安全问题

常见的php安全问题

常见的php安全问题

  1. 开发阶段启用错误报告,在生产环境中禁用:可以通过修改配置实现。
  2. 自定义错误页面:创建友好但不透露具体错误原因的错误页。
  3. 记录详细的日志信息:虽然不在前端展示,但在后台记录下完整的错误详情有助于快速定位问题所在。
  4. 分析日志寻找模式:定期查看日志文件可以帮助发现潜在的安全威胁。
  5. 保持警惕:经常检查自己的代码是否存在打印调试信息未删除的情况。

六、密码存储不当

密码存储不当简介

许多网站仍然采用明文保存用户密码或者使用简单的哈希算法来处理密码,这样的做法极易导致一旦数据库泄露,所有的用户凭证都将处于危险之中。
常见的php安全问题

防范步骤

常见的php安全问题

常见的php安全问题

常见的php安全问题

常见的php安全问题

  1. 使用强哈希函数:例如bcrypt、scrypt或者Argon2等现代算法,它们不仅计算耗时较长而且支持加盐(salt)。
  2. 加盐处理:每次生成一个独一无二的随机数作为“盐”,并与原始密码一起进行哈希运算。
  3. 不要存储原始密码:永远不要以任何形式保存用户的原始密码。
  4. 定期更改密码:鼓励用户定期更新自己的密码,降低旧密码被破解的风险。
  5. 实施多因素认证:除了密码之外,还可以结合手机验证码等方式提高账户安全性。

必须承认的是,尽管PHP本身是一个强大的工具,但如果不注意安全实践,则很容易成为攻击的目标。希望上述关于常见PHP安全问题及其解决方案的讨论能够帮助您构建更加健壮和安全的应用程序。
常见的php安全问题

PHP10 个最常见安全问题+案例讲解 相对于其他几种语言来说, PHP 在 web 建站方面有更大的优势,即使是新手,也能很容易搭建一个网站出来。但这种优势也容易带来一些负面影响,因为很多的 PHP 教程没有涉及到安全方面的知识。 此帖子分为几部分,每部分会涵盖不同的安全威胁和应对策略。但是,这并不是说你做到这几点以后,就一定能避免你的网站出现任何问题。如果你想提高你的网站安全性的话,你应该继续通过阅读书籍或者文章,来研究如何提高你的网站安全性 出于演示需要,代码可能不是很完美。日常开发过程中,很多代码都包含在了框架跟各种库里面。作为一个后 阅读详情

相关推荐

孤读paper——《GhostNet:More Features from Cheap Operations》

《GhostNet:More Features from Cheap Operations》   发现一个点并解决就是一篇CVPR,该文章主要发现了优秀的网络的特点是feature map提取过程中的冗余性,这种冗余性体现在很多成对的feature map间很像,就好像彼此的“ghost”,而这种特征冗余性对于理解图像来说还是必要的,所以文章把feature map分为两种,一种是本质特征,一...

雄关漫道真如铁 而今迈步从头越 5150

PHP常见漏洞的防范措施

一、常见PHP网站安全漏洞 对于PHP的漏洞,目前常见的漏洞有五种。分别是Session文件漏洞、SQL注入漏洞、脚本命令执行漏洞、全局变量漏洞和文件漏洞。这里分别对这些漏洞进行简要的介绍。 1、session文件漏洞 Session攻击是黑客最常用到的攻击手段之一。当一个用户访问某一个网站时,为了免客户每进人一个页面都要输人账号和密码,PHP设置了Session和Cookie用

大鹏 2277

跨模型的 API 调用与集成:使用 Spring AI 构建可移植的 API 代码,支持多个 AI 模型(如 OpenAI、Anthropic 等)的调用

Spring AI 是 Spring 生态系统中的一部分,旨在提供一种简单、可扩展的方式来集成人工智能模型。Spring AI 使得开发者可以使用现有的 Spring 体系结构方便地访问多种 AI 模型和服务,例如 OpenAI、Anthropic、HuggingFace 等。

秋元的博客 2404

深入探讨PHP的安全性和防护措施

PHP 是一种广泛应用于 Web 开发的脚本语言,然而,由于其动态特性和开放的编程模式,PHP 应用程序容易受到各种安全威胁的影响。在本文中,我们将深入探讨 PHP 应用程序面临的安全风险,并介绍一些防护措施和最佳实践。

u011715638的博客 904

NDVI空间分布变化Slope趋势分析与F检验(自用)

1.NDVI数据预处理2.一元线性回归分析3.Slope趋势分析与F检验

什么都学亿点点的博客 9017

SAP BAPI调用避坑指南:处理MD61/MD62计划独立需求时,这些参数和返回值你必须检查

本文详细解析了SAP BAPI调用中处理MD61/MD62计划独立需求的关键参数和返回值检查要点,包括版本控制、日期类型和删除标记等核心参数设置,以及常见错误排查和高级调试技巧,帮助开发者高效管理需求计划数据。

weixin_30316097的博客 611

网络安全-php安全知识点

目录 语法与注释 变量 输出 超级全局常量 函数 常用 数据库相关 mysqli pdo 写给和我一样没学过php的安全小白,只是为了让你看懂php代码,专门学后端的请出门左转。学安全需要学的东西太多,你不可能把js学的和做前端的同学一样好、把php学的和做后端的一样好,把数据库学的和做数据库优化的同学一样好,把Apache学的和做服务器端的同学一样好,我们只能关注他们涉及的领域中不安全的因素,找到漏洞,提出修改意见。 php是后端常用的语言,在靶机或CTF比赛中也需要进行php代码审

关注网络安全、云原生安全 2万+

【嵌入式原理系列-第七篇】ld脚本实战:从零构建MCU内存布局

本文是一篇针对嵌入式开发者的实战指南,详细讲解了如何从零开始为MCU编写ld链接器脚本以构建自定义内存布局。文章以STM32F103C8T6为例,深入剖析了MEMORY和SECTIONS指令的用法,并提供了OTA分区、非易失数据存储等高级定制案例,帮助开发者解决实际工程中的Flash与RAM管理难题,实现对程序运行的深度掌控。

weixin_29271263的博客 249

网络安全PHP基础

写一下在这个记录PHP的学习,不过现在php用的越来越少,现在主要是Java,以后可能学点golang,这个现在比较火,文章只求能看懂php语言,了解可能出现的漏洞。PHP以开始,以结束当解析一个文件时,PHP会寻找起始和结束标记,也就是

weixin_56537388的博客 501

保姆级教程:在RK3568上搞定PR2100K+GC2385双摄(从DTS配置到HAL层补丁)

本文详细介绍了在RK3568平台上调试PR2100K+GC2385双摄系统的完整流程,从DTS配置到HAL层补丁。涵盖硬件连接、媒体控制器拓扑验证、Camera3配置、HAL层特殊补丁及性能优化等关键步骤,帮助开发者快速解决双摄调试中的常见问题,提升嵌入式视觉系统开发效率。

weixin_28724661的博客 195

YOLO系列算法改进 | C2PSA改进篇 | 融合FSD频域结构解耦模块 | 双域解耦感知,兼顾全局亮度与局部纹理,适应红外小目标与边缘部署场景 | ICME 2026

YOLO系列算法改进 | C2PSA改进篇 | 融合FSD频域结构解耦模块 | 双域解耦感知,兼顾全局亮度与局部纹理,适应红外小目标与边缘部署场景 | ICME 2026 (以YOLO26最新目标检测模型为基础,利用C2PSA_FSD创新模块进行改进)

2502_91881744的博客 315

PHP常见的十个安全问题

相对于其他几种语言来说, PHP 在 web 建站方面有更大的优势,即使是新手,也能很容易搭建一个网站出来。但这种优势也容易带来一些负面影响,因为很多的 PHP 教程没有涉及到安全方面的知识。 此帖子分为几部分,每部分会涵盖不同的安全威胁和应对策略。但是,这并不是说你做到这几点以后,就一定能避免你的网站出现任何问题。如果你想提高你的网站安全性的话,你应该继续通过阅读书籍或者文章,来研究如何提高你的网站安全性 出于演示需要,代码可能不是很完美。日常开发过程中,很多代码都包含在了框架跟各种库里面。作为一个后台开

weixin_49163826的博客 1089

Yolov8-pose关键点检测:通用倒瓶颈(UIB)搜索块结合C2f二次创新 | 轻量化之王MobileNetV4

通用倒瓶颈(UIB)搜索块结合C2f二次创新

①答疑群聊服务;②YOLO大模型知识问答系统;③计算机视觉论文生成智能体; 613

开发PHP商城要注意的一些常见安全问题

相对于Java,C++,C#,Python等语言来说, PHP 在 商城方面有更大的优势,有开发效率高,框架选择多,可选择的开源产品多,可以大大减少开发成本和加快产品迭代,比如基于Thinkphp框架开发出的开源商城DSMall,DSHOP,DSKMS等等,基于此类产品开发可以大大加快开发速度,让项目迅速上线,同时Thinkphp框架可直接升级。 一般情况下我们在自己开发的过程中,需要注意PHP安...

weixin_43187724的博客 848

TMS_WebGMaps_1.9.8.0_Full_Source

TMS_WebGMaps_1.9.8.0_Full_Source 全源码 delphi cbuilder

LinePhone3.2.7(android端最新版本) sip客户端

SIP客户端For android:LinePhone3.2.7(最新版本),官网地址:http://www.linphone.org/

PHP开发中常见的安全问题有哪些?

在HTTP头中添加自定义属性,并在服务器端进行验证,以防止CSRF攻击。

破损的天堂鸟博客 906

汉书HE8,好用的汇编代码编写工具

汉书HE8,好用的汇编代码编写工具早期编写汇编代码所用功能强大

PHP常见安全问题探讨

当应用程序对用户输入的数据没有进行严格的验证和过滤时,攻击者可以通过构造恶意的SQL语句,将其插入到应用程序的SQL查询中,从而实现对数据库的非法访问和操作。通过严格的输入验证和过滤、安全的文件包含和代码执行、强密码策略等措施的实施,可以有效提升PHP网站的安全性。当应用程序使用不安全的文件包含函数(如include、require等)时,攻击者可以通过构造特定的文件路径,使得应用程序包含并执行恶意文件,从而实现对网站的非法控制。为了防止文件包含漏洞,开发者应该限制文件包含的范围,只包含已知安全的文件。

2401_86114092的博客 306

霍尼韦尔SoftMaster使用说明

霍尼韦尔SoftMaster使用说明

PHP 安全问题入门:10 个常见安全问题 + 实例讲解_php 安全性和错误处理

几乎所有的数据库驱动程序都支持封装好的语句,没有理由不使用它们!养成使用他们的习惯,以后就不会忘记了。你也可以参考 phpdelusions 中的一篇关于动态构建 SQL 查询时处理安全问题的文章。链接:。

2401_87298714的博客 1328

PHP 安全问题入门:10 个常见安全问题 + 实例讲解

文章转自:learnku.com/php/t/24930 更多文章:learnku.com/laravel/c/t… 相对于其他几种语言来说, PHP 在 web 建站方面有更大的优势,即使是新手,也能很容易搭建一个网站出来。但这种优势也容易带来一些负面影响,因为很多的 PHP 教程没有涉及到安全方面的知识。 此帖子分为几部分,每部分会涵盖不同的安全威胁和应对策略。但是,这并不是说你做到这...

weixin_33766805的博客 272

PHP 安全检查列表项目常见问题解决方案

PHP 安全检查列表项目常见问题解决方案 项目基础介绍 PHP 安全检查列表项目是一个开源项目,旨在帮助开发者了解和预防 PHP 应用程序中常见的安全威胁。该项目以 PHP 编程语言为基础,提供了多种安全漏洞的检查列表和解决方案。PHP 是一种广泛使用的开放源代码脚本语言,它特别适用于网页开发并可以嵌入 HTML 中。 新手常见问题及解决步骤 问题一:如何使用这个项目进行安全审计? 解决步骤: ...

gitblog_00986的博客 452

常见的安全问题php,PHP常见安全问题及解决方法-php教程

一、SQL注入SQL 注入是对您网站最年夜的要挟之一,假如您的数据库遭到他人的 SQL 注入的攻打的话,他人能够转出你的数据库,兴许还会孕育发生更重大的结果。处理办法:支流的处理办法有两种。本义用户输出的数据或许应用封装好的语句。本义的办法是封装好一个函数,用来对用户提交的数据进行过滤,去掉无害的标签。然而,我没有太保举应用这个办法,由于比拟容易遗记正在每一个中央都做此解决。上面,我来引见若何应用...

weixin_39669204的博客 160

PHP开发中常见的安全问题详解和解决方法

这篇文章主要介绍了PHP开发中常见的安全问题详解和解决方法,详细介绍了例如:Sql注入、CSRF、Xss、CC等攻击手段的背景知识以及解决方法,需要的朋友可以参考下。 浅谈Php安全和防Sql注入,防止Xss攻击,防盗链,防CSRF 前言: 首先,笔者不是web安全的专家,所以这不是web安全方面专家级文章,而是学习笔记、细心总结文章,里面有些是我们phper不易发现或者说不重视的...

weixin_30824599的博客 166

php常见安全问题

XSS攻击原理:  XSS又叫CSS (Cross Site Script) ,跨站脚本攻击。它指的是恶意攻击者往Web页面里插入恶意html代码,当用户浏览该页之时,嵌入其中Web里面的html代码会被执行,从而达到恶意攻击用户的特殊目的。xss漏洞一般发生于与用户交互的地方。 危害:  恶意弹出消息框,影响用户体验  获取用户的cookie或者ajax请求攻击者的服务器窃取用户信息...

weixin_30687811的博客 97
上一篇: php和python先学哪个
下一篇: windows系统盗版赔偿
普通网友
博客等级 码龄22年 1万+粉丝 3156原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值