


0x00 技能栈
依照红队的流程分工,选择适合自己的技能栈发展。
越接近中心的能力点越贴近web技术栈,反之亦然。可以根据自身情况,选择技术栈的发展方向。
0x01 漏洞理解篇(Vulnerability)
1.1 前端
同源策略 & CSP & JOSNP
跨域安全
1.2 后端
应用分层 & 漏洞分类
错综复杂的后端逻辑及安全
1.3 打造自己的知识库
爬取范围包括先知社区、安全客、Seebug Paper、跳跳糖、奇安信攻防社区、棱角社区
[Tool] 推送安全情报爬虫@Le0nsec
0x02 漏洞利用篇(Exploit)
2.1 前端安全-XSS
XSS 利用的是用户对指定网站的信任
Cross Site Scripting (XSS)
2.2 前端安全-CSRF
CSRF 利用的是网站对用户网页浏览器的信任
Client-side request forgery (CSRF)
2.3 SQL注入&数据库漏洞利用
SQL injection - MySQL
SQL injection - Oracle
SQL injection - MSSQL
MySQL,Oracle,MSSQL和PostgreSQL的OOB方法
SQL injection - 信息外带(OOB)
Redis 漏洞利用
程序检测参数不能为空,导致空口令无法利用
[Tool] 数据库综合利用工具
[Tool] MSSQL利用工具
2.4 模板注入 Server Side Template Injection
(SSTI)
MVC架构中,模板参数恶意输入产生的安全问题
STTI 总述
SSTI -Python
SSTI -PHP
2.5 命令注入&代码执行
命令注入&代码执行-PHP
命令注入&代码执行-Java
2.6 Xpath注入
XPath 即为 XML 路径语言
XPath Injection
2.7 XML External Entity (XXE)
XXE
2.8 文件上传漏洞
文件上传漏洞
远古时期的通杀利器
FCKeditor编辑器漏洞利用
2.9 Server-side request forgery (SSRF)
SSRF
2.10 反序列化漏洞
php,java只能序列化数据,python可以序列化代码。
反序列化漏洞-PHP
反序列化漏洞-Java
[Tool] 反序列化漏洞利用工具-Java ysoserial
拓展payload和添加脏数据绕过waf功能
[Tool] 反序列化漏洞利用工具 针对Java ysoserial进行拓展
2.11 包含漏洞
包含漏洞-PHP
2.12 PHP-特性漏洞
2.13 Java-特性漏洞
表达式注入Java
SprintBoot漏洞利用清单
按照清单做的配套工具
[Tool] SprintBoot漏洞利用工具
2.14 NodeJs-特性漏洞
Node.js 原型链污染
2.15 Other
利用前后DNS解析的不一致(劫持或者逻辑问题)
DNS rebinding 攻击
前后端不一致性
0x03 代码审计篇(Audit)
3.1 PHP
vscode&phpstorm方案,xdebug2.X和xdebug3.X配置
PHP调试环境的搭建
PHP代码审计@bowu678
3.2 JAVA
Java调试环境的搭建
Java代码审计@cn-panda
Java安全@Y4tacker
Java漏洞平台@j3ers3
3.3 .NET
.Net反序列化@Ivan1ee
3.4 Perl CGI
Perl CGI快速上手,了解Perl语言特性
Perl基础&代码审计@mi1k7ea
0x04 渗透篇(Penetration)
【流程】网络预置(信息收集)–>网络接入(外网突破)–>权限获取和提升–>权限维持(后门)–>后渗透
【基础】—免杀+++反溯源+++协同—
4.0 环境准备
4.0.1 代理客户端
操作系统 on VM + OpenWrt网关 on VM = 全局跳板
全局代理[VMware]:Openwrt on VMware网关方案
全局代理,虚拟网卡,需要手动配路由
全局代理[Win]:Windows下socks客户端全局代理终极解决方案——tun2socks
SSTap全局代理也是基于虚拟网卡方案,可惜已停止更新,推荐使用1.0.9.7版本
[Tool] Windows下全局代理客户端工具 SSTap
Proxifier 全局代理支持并不好,可以设置规则选择指定程序走代理或直连
[Tool] Windows下代理客户端工具 Proxifier
[Tool] Windows版 proxychains
4.1 网络预置
4.1.1 常规信息
外网信息收集思路
4.1.2 资产搜索引擎
fofa.so
shodan.io
zoomeye.org
censys.io
4.1.3 移动端
从移动端拓展目标信息
[Tool] 移动端信息收集工具 AppInfoScanner
[Tool] 安全分析框架 MobSF
4.2 网络接入(exp)
4.2.1 漏洞验证(扫描器)
工欲其善必先利器
4.2.1.1 主动式
[Tool] AWVS Docker版
[Tool] 长亭的扫描器 Xray
[Tool] Vulmap
[Tool] 红队综合渗透框架SatanSword@Lucifer1993
4.2.1.2 被动式
将Burpusuite打造成一个被动式扫描器
[Tool] BurpSutie 插件集合@Mr-xn
4.2.2漏洞利用(1day)
漏洞索引表【待整理】
IoT安全 & web安全& 系统漏洞 1day整理
漏洞利用wiki
红队中易被攻击的一些重点系统漏洞整理@r0eXpeR
织梦全版本漏洞扫描@lengjibo
[Tool] Struts2漏洞扫描&利用
[Tool] shiro反序列化漏洞利用
4.2.3 字典
常用的字典,用于渗透测试、SRC漏洞挖掘、爆破、Fuzzing等@insightglacier
Fuzzing
4.3 权限获取&提升
4.3.1 Win
离线|在线|破解
Windows 认证凭证获取
[Tool] mimikatz Windows认证凭证提取神器
已经停止更新到CVE-2018
Windows提权漏洞集合@SecWiki
4.3.2 Linux
Linux 认证凭证获取
Linux setuid提权
Linux 提权检测脚本 lse.sh
已经停止更新到CVE-2018
Linux提权漏洞集合@SecWiki
4.3.3 Docker&Sandbox逃逸
Dokcer容器逃逸@duowen1
4.4 权限维持&后门
4.4.0 通用
Meterpreter of Metasploit 使用教程
backdoor生成,meterpreter操作指令
4.4.1 Shell会话
反弹/正向 Shell & 升级交互式Shell (Linux&Win)
4.4.2 Webshell
[Tool] WebShell管理工具 菜刀
[Tool] WebShell管理工具 蚁剑
[Tool] WebShell管理工具 冰蝎
[Tool] WebShell管理工具 哥斯拉
4.4.3 PC & Server
[Tool] Cobalt Strike
Cobalt Strike资料汇总@zer0yu
4.4.4 Mobile (Android & ios)
4.5 免杀
免杀系列文章及配套工具@TideSec
4.6 隧道&代理
SSH 端口转发&开socks5
Iptables 端口复用
FRP 客服端和服务端配合的端口转发工具
[Tool] 反向端口转发工具 FRP
Venom 可以嵌套多层代理,适合多层无外网的渗透测试,停止更新
[Tool] 内网多级代理服务端工具 Venom
比Venom更加稳定,持续更新【推荐】
[Tool] 内网多级代理服务端工具 Stowaway
HTTP代理,国内更新维护【推荐】
[Tool] HTTP代理 Neo-reGeorg
4.7 后渗透
4.7.1 内网信息获取
信息获取 & 远程文件操作 & 远程执行命令 & ipc$ & wmic & winrm
Windows 主机常用命令
可以提取流量中用户名&密码,NTML Hash,图片等,以及绘制网络拓扑。
[Tool] 流量取证工具 BruteShark
Windows rdp相关的登录记录导出工具。
[Tool] 浏览器数据导出解密工具
[Tool] SharpRDPLog
4.7.2 轻量级扫描工具
内网扫描神器,go语言跨平台,效率快,支持各类口令爆破,还有主机识别和web服务识别。
[Tool] fscan
k8 team的内网扫描器
[Tool] Landon
4.7.3 渗透框架
[Tool] 后渗透利用神器 Metasploit
[Tool] 内网横向拓展系统 InScan
[Tool] 开源图形化内网渗透工具 Viper
4.7.4 域渗透
域渗透@uknowsec
4.7.5 云平台
通过accesskey获取相关主机权限执行命令
[Tool] Aliyun Accesskey Tool
4.8 反溯源
Linux 痕迹清理
4.9 协同
HackMD markdown协同工具(Docker版)
网络安全工程师(白帽子)企业级学习路线
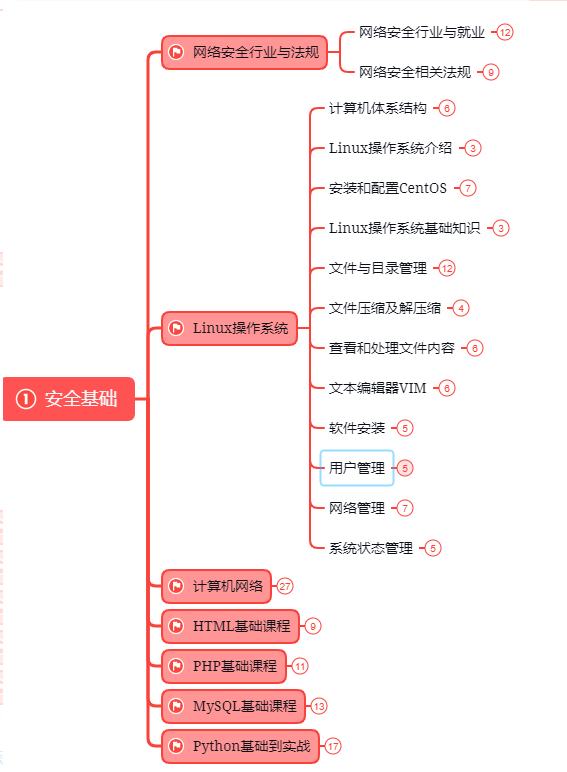
第一阶段:安全基础(入门)
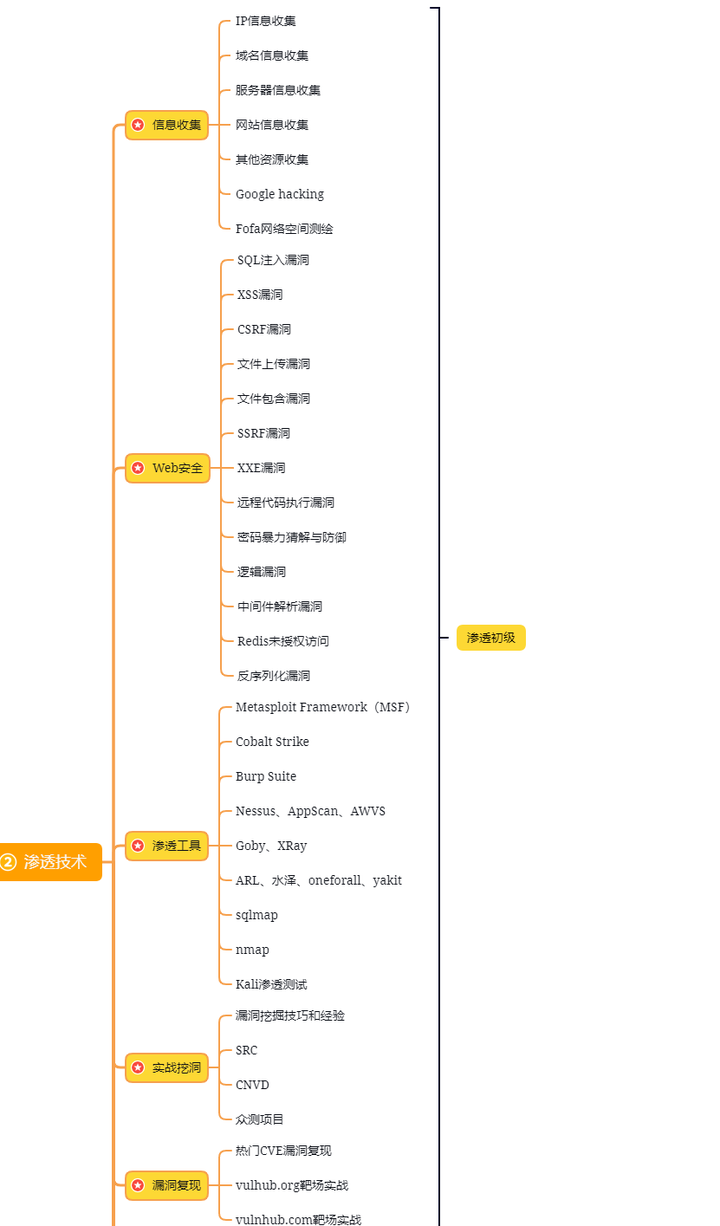
第二阶段:Web渗透(初级网安工程师)
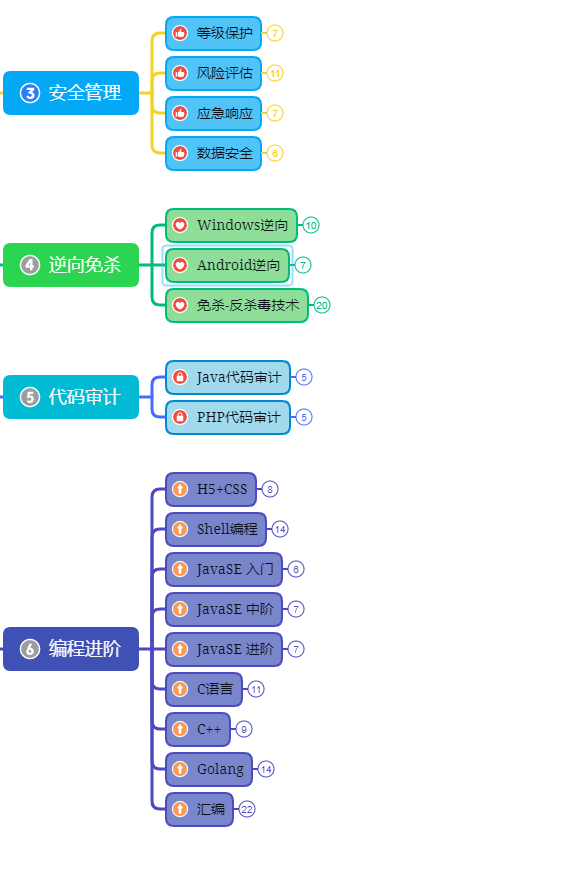
第三阶段:进阶部分(中级网络安全工程师)
如果你对网络安全入门感兴趣,那么你需要的话可以点击这里
👉【整整282G!】网络安全&黑客技术小白到大神全套资料,免费分享!
学习资源分享


最后
从时代发展的角度看,网络安全的知识是学不完的,而且以后要学的会更多,同学们要摆正心态,既然选择入门网络安全,就不能仅仅只是入门程度而已,能力越强机会才越多。
因为入门学习阶段知识点比较杂,所以我讲得比较笼统,大家如果有不懂的地方可以找我咨询,我保证知无不言言无不尽,需要相关资料也可以找我要,我的网盘里一大堆资料都在吃灰呢。
干货主要有:
①1000+CTF历届题库(主流和经典的应该都有了)
②CTF技术文档(最全中文版)
③项目源码(四五十个有趣且经典的练手项目及源码)
④ CTF大赛、web安全、渗透测试方面的视频(适合小白学习)
⑤ 网络安全学习路线图(告别不入流的学习)
⑥ CTF/渗透测试工具镜像文件大全
⑦ 2023密码学/隐身术/PWN技术手册大全
扫码领取

 463


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


